
GDPR Cookie Consent för Småföretag: 2026 Compliance Checklist
Från och med februari 2026 är eran av "lätta" straff för cookie-överträdelser i Storbritannien officiellt över. Att hantera GDPR-cookie-samtycke för småföretag har tidigare känts som ett val mellan juridisk säkerhet och marknadsföringstillväxt. Nu, med den brittiska datalagen som matchar EU-böter på upp till 4% av den globala omsättningen, är insatserna högre än någonsin. Efterlevnad är inte en skatt på din framgång; det är en standard för digital respekt som skyddar ditt rykte. Det är en nödvändig grund för ett hållbart företag, inte en premiumlyx.
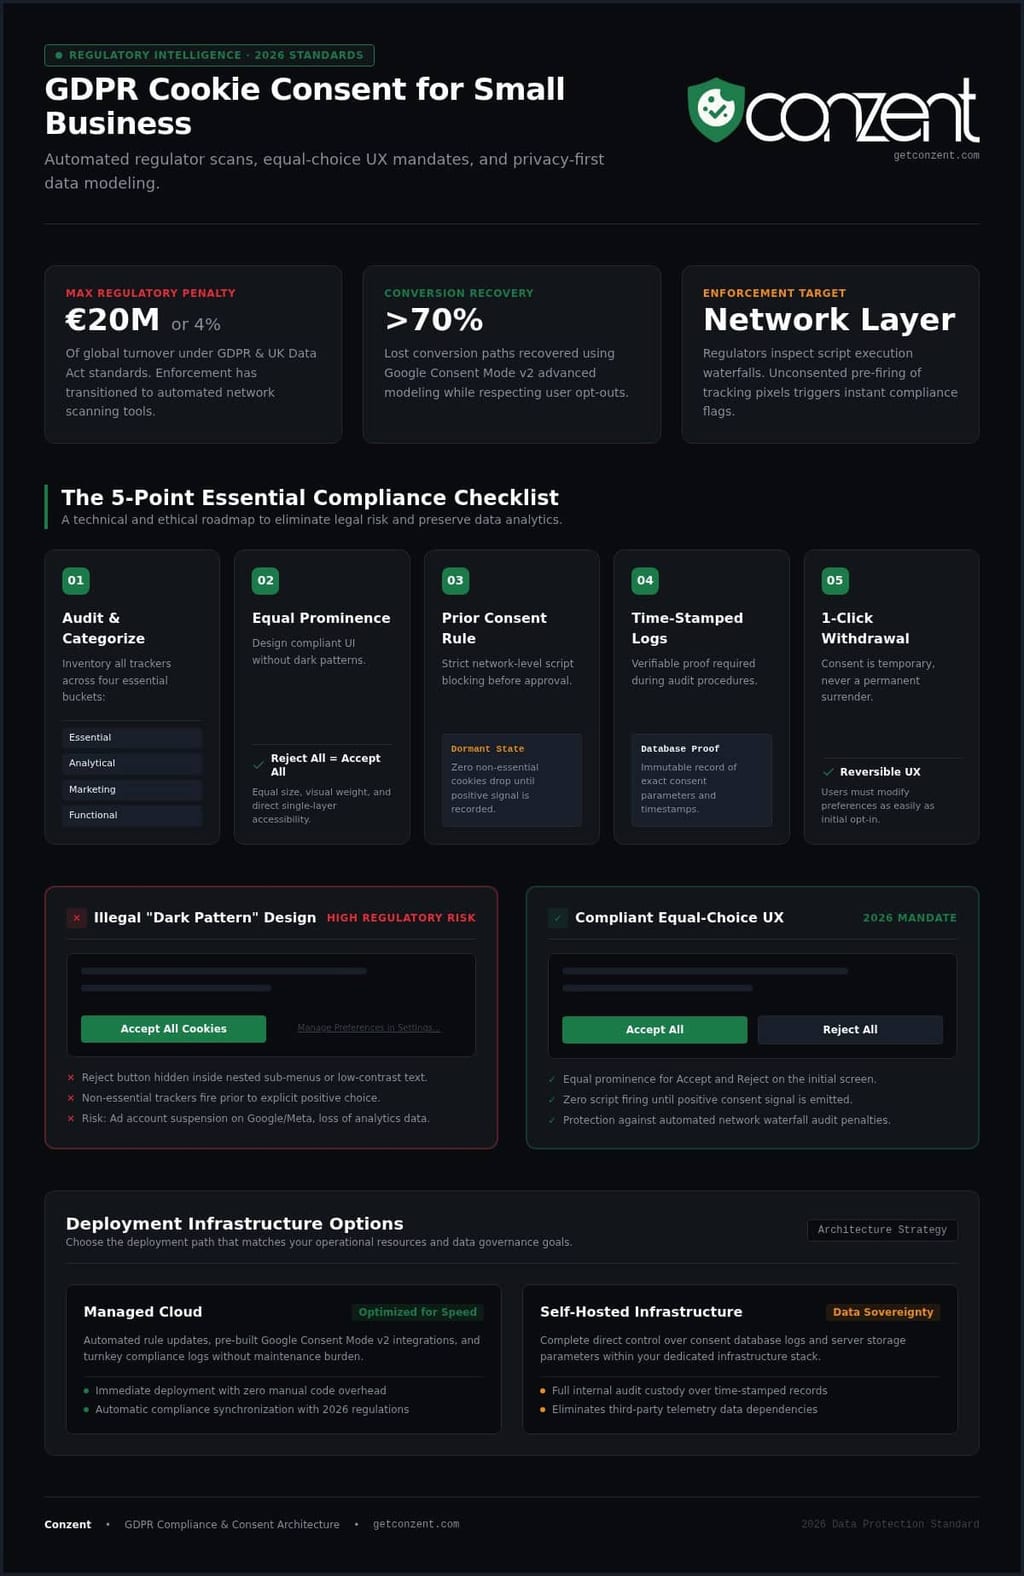
Du oroar dig för att strikta banners kommer att förstöra dina konverteringsgrader eller att tekniska termer som Google Consent Mode v2 är för komplexa att implementera. Vi lovar att avmystifiera dessa krav med en praktisk, intäktsfokuserad checklista som eliminerar juridisk risk utan att bryta din webbplats. Denna guide ger en förhandsvisning av de väsentliga standarderna för 2026, och visar hur du kan upprätthålla en användarupplevelse med lika valmöjligheter samtidigt som du använder avancerad modellering för att återfå över 70% av förlorade konverteringsvägar. Du kommer att gå från förvirring till en tydlig, handlingsbar plan för datadriven tillväxt och total sinnesro.
Viktiga punkter
- Granska din spårning. Identifiera vad du spårar jämfört med vad du faktiskt behöver. Sluta köra skript innan användaren säger ja.
- Implementera GDPR-cookie-samtycke för småföretag med hjälp av knappar med lika framträdande. Reglerande myndigheter skannar nu ditt nätverkslager, inte bara utseendet på din banner.
- Använd Google Consent Mode v2 för att överbrygga klyftan mellan integritet och vinst. Återfå konverteringsdata som annars skulle gå förlorade på grund av avvisningar.
- Eliminera mörka mönster. Ditt alternativ "Avvisa alla" måste vara lika synligt som "Acceptera alla." Efterlevnad bör inte vara en dold labyrint för dina användare.
- Bestäm mellan en hanterad molnlösning för hastighet eller egenhostad infrastruktur för dataintegritet. Hitta den väg som passar dina resurser.
Varför småföretag inte kan ignorera GDPR 2026
Tiderna då småföretag kunde flyga under radarn är förbi. Fram till 2026 har dataskyddsmyndigheter gått från manuella utredningar till automatiserade skanningsverktyg. Dessa bots bryr sig inte om storleken på ditt företag; de bryr sig bara om ditt nätverksflöde. Om din webbplats släpper spårningspixlar innan en användare klickar på "Acceptera", blir du flaggad. Rätt GDPR-cookie-samtycke för småföretag är inte längre en lyx för företag. Det är ett grundläggande krav för alla som vill förbli online. Det handlar om teknisk effektivitet och moralisk klarhet, inte bara om att kryssa i en ruta för en advokat.
Efterlevnad är inte en juridisk börda; det är en standard för digital respekt. På en marknad där integritet är en högsta prioritet blir transparens din konkurrensfördel. Konsumenter 2026 undviker varumärken som känns "obehagliga." De litar på företag som ger dem tydliga, ärliga val om sina data. Vi ser denna förändring som en nödvändig evolution av webben. Det är en rörelse bort från "vilda västern" av datamäklare mot ett mer jämlikt digitalt ekosystem där användaren har kontroll.
Den verkliga kostnaden för bristande efterlevnad
Böter är rubriken, och de är enorma. Enligt Allmänna dataskyddsförordningen (GDPR) kan allvarliga överträdelser kosta upp till 20 miljoner euro eller 4% av den globala omsättningen. För ett småföretag är dock de dolda kostnaderna mer smärtsamma. En avstängning av annonskonto på Google eller Meta kan döda ditt leadflöde över en natt. Att förlora tillgången till din historiska analys på grund av en "tvingad samtycke"-överträdelse är en operationell katastrof. Du kan inte påstå att du inte kände till reglerna. Reglerande myndigheter ser nu "okunnighet" som vårdslöshet, särskilt med den breda tillgången till efterlevande verktyg.
Den regulatoriska landskapet 2026
Standarderna har utvecklats avsevärt sedan 2018. Vi har gått bortom enkla "vi använder cookies"-banners till ett strikt fokus på användarens avsikt. Reglerande myndigheter riktar nu aggressivt in sig på "mörka mönster." Dessa är designval som lurar användare att ge sitt samtycke. Om din "Acceptera"-knapp är ljusgrön och din "Avvisa"-knapp är gömd i en undermeny, är du icke-efterlevande. För att förstå hela omfattningen av dessa regler, utforska vår guide om GDPR-efterlevnad.
Att upprätthålla marknadsföringsprestanda i denna miljö kräver moderna verktyg som Google Consent Mode v2. Det handlar inte bara om att blockera taggar; det handlar om att kommunicera samtyckesstatusar så att du fortfarande kan använda integritetsskyddande modellering. Utan det förlorar du synlighet på över hälften av din trafik. Att implementera GDPR-cookie-samtycke för småföretag med dessa tekniska signaler säkerställer att din datadrivna tillväxt inte sker på bekostnad av dina användares rättigheter.
Den 5-punkts viktiga checklistan för cookie-samtycke
Efterlevnad börjar på nätverksnivå. Det räcker inte att bara sätta en banner på din startsida. Effektivt GDPR-cookie-samtycke för småföretag kräver en systematisk granskning av ditt hela digitala fotavtryck. Du måste veta exakt vad som körs under huven innan du kan be om tillstånd att använda det. Denna checklista ger den tekniska och etiska vägkartan för efterlevnad 2026.
Steg 1 & 2: Granskning och bannerdesign
Din första uppgift är en omfattande cookie-granskning. Identifiera varje skript, pixel och spårare. Du måste kategorisera dessa i fyra grupper: Nödvändiga, Analytiska, Marknadsföring och Funktionella. De flesta ägare blir förvånade över antalet tredjepartsspårare de hittar under denna fas. När du har din lista måste din bannerdesign följa regeln "Lika framträdande". Detta innebär att din "Avvisa alla"-knapp måste vara lika visuellt betydelsefull som "Acceptera alla." Olika färger, storlekar eller dolda länkar betraktas nu som olagliga mörka mönster. Att använda Conzent Cookie Banners säkerställer att din UI uppfyller dessa principer utan manuell kodning.
Steg 3 & 4: Teknisk genomförande och loggning
Teknisk blockering är den vanligaste punkten för misslyckande. Regeln "Prior Consent" dikterar att inga icke-nödvändiga cookies får aktiveras innan användaren ger sitt tillstånd. Om din Google Analytics laddas så fort sidan öppnas, bryter du mot reglerna. ICO:s vägledning om cookies och liknande teknologier är tydlig: spårare måste förbli inaktiva tills "Acceptera"-signalen tas emot. Utöver blockering behöver du en verifierbar, tidsstämplad samtyckeslogg. Detta är din försäkring. Om en regulator granskar din webbplats måste du kunna visa en databaspost om när och hur samtycke erhölls.
Steg 5: Tillgänglighet och återkallelse
Samtycke är en tillfällig beviljande, inte en permanent överlåtelse. Användare måste kunna återkalla eller ändra sina preferenser när som helst. Den 2026-standard kräver en "ett-klicks återkallelse"-mekanism som är lika lätt att hitta som den ursprungliga bannern. En bestående flytande ikon eller en tydlig länk i sidfoten är det bästa sättet att hantera detta. Det handlar om digitala rättigheter och transparens. Om du respekterar dina användares val bygger du långsiktig tillit. För att komma igång med en setup som hanterar dessa tekniska hinder för dig, se våra plattformsalternativ för att hitta din bästa passform.
Undvika "mörka mönster": Efterlevande UX-design
Design är aldrig neutral. Den antingen stärker en användare eller manipulerar dem. Ett mörkt mönster är ett bedrägligt designval som neglegerar fri vilja. För GDPR-cookie-samtycke för småföretag är skiftet 2026 mot visuell jämlikhet. Reglerande myndigheter utfärdar nu citat för "ojämlik knappframträdande," vilket innebär att den visuella vikten av dina val måste vara identisk. Om din "Acceptera alla"-knapp lyser medan din "Avvisa"-knapp är en gömd textlänk, ber du inte om samtycke. Du konstruerar det.
Transparens är din starkaste valuta. Tydligt språk slår alltid juridiskt språk. När du gömmer dig bakom komplex jargong signalerar du att du har något att dölja. En principfast strategi för UX-design behandlar besökaren som en jämlik partner i databyte. Det handlar inte bara om att undvika böter; det handlar om att bygga ett varumärke som människor faktiskt litar på med sin information.
Vad gör en banner icke-efterlevande?
Bristande efterlevnad döljer sig ofta i detaljerna av gränssnittet. Reglerande myndigheter 2026 fokuserar särskilt på tre områden:
- Asymmetrisk klickdjup: Att kräva tre klick för att avvisa cookies medan acceptans tillåts med ett klick är ett olagligt mörkt mönster. Vägen till "Nej" måste vara lika kort som vägen till "Ja."
- Förmarkerade rutor: Tystnad eller inaktivitet utgör inte samtycke. Varje icke-nödvändig växlingsknapp måste börja i "av"-läge som standard.
- Vaga syftesuttalanden: Fraser som "för att förbättra din upplevelse" är funktionellt värdelösa. Du måste ange exakt vad datan används till, som "spåra annonsresultat" eller "personalisera marknadsföringsinnehåll."
Designa för förtroende och konvertering
Många ägare fruktar att efterlevnad kommer att förstöra deras opt-in-grader. Verkligheten är ofta den motsatta. Minimalistisk design som respekterar användarens tid kan faktiskt förbättra dina "Acceptera"-grader genom att minska friktion och bygga omedelbar trovärdighet. Du behöver inte gissa vilket layout som fungerar bäst. Genom att använda A/B-testning kan du iterera på knappens placering, färgkontrast och mikrotext för att hitta en efterlevande design som fortfarande stöder dina tillväxtmål.
Målet är en webbplats som fungerar som en offentlig nyttighet. Den bör vara snabb, öppen och ärlig. När du tar bort de bedrägliga fällorna skapar du en renare surfupplevelse. Denna effektivitet gynnar både din webbplats prestanda och ditt rykte samtidigt. Efterlevnad bör vara grunden för ditt designsystem, inte en eftertanke som du försöker dölja. Hög påverkan design behöver inte lura användaren; den behöver bara vara användbar.
Google Consent Mode v2 och intäktskydd
Efterlevnad känns ofta som en avvägning. Du skyddar antingen användarens integritet eller så skyddar du dina marknadsföringsdata. Google Consent Mode v2 (GCM v2) finns för att överbrygga denna klyfta. Det är ett tekniskt protokoll som kommunicerar en användares val till Google-taggar utan att samla in personlig data. För GDPR-cookie-samtycke för småföretag är detta skillnaden mellan datadriven tillväxt och att flyga blind. Det är inte en lyxfunktion; det är ett infrastrukturkrav för alla företag som använder Google Ads eller GA4 2026.
När en användare avvisar cookies skickar GCM v2 cookieless-pings till Google. Dessa pings innehåller ingen personligt identifierbar information (PII). De berättar helt enkelt för servern att en händelse inträffade. Detta gör att Google kan använda integritetsskyddande konverteringsmodellering för att fylla luckorna. Utan dessa signaler förlorar din annonsplattform förmågan att attribuera försäljning till specifika klick. Dina budalgoritmer svälter. Din avkastning på annonsutgifter (ROAS) faller eftersom systemet inte kan se vad som fungerar.
Upprätthålla annonsprestanda
Modern annonsering förlitar sig på högkvalitativa signaler. Om du blockerar taggar helt utan GCM v2 förlorar du i genomsnitt över 40% av dina besöksdata. Denna dataloss bryter dina automatiserade budstrategier. GCM v2 bevarar signalens kvalitet som behövs för att dessa algoritmer ska fungera. Det säkerställer att din budget inte slösas bort på underpresterande nyckelord. För att förstå de tekniska kraven för denna setup, utforska vår guide om GCM v2-efterlevnad. Rätt integration är en nödvändig standard för teknisk effektivitet.
Mäta intäkts påverkan
Du kan inte hantera det du inte mäter. Att använda Intäkts påverkan-analys gör att du kan se den konkreta kostnaden för samtyckesval på din bottenlinje. Du kan identifiera vilka specifika sidor eller bannerdesign som orsakar de högsta avvisningsgraderna. Denna transparens hjälper dig att optimera både rättigheter och intäkter. GCM v2 möjliggör laglig datamodellering när användare avstår från spårning. Googles interna benchmarking indikerar att denna modellering kan återfå mer än 70% av annonsklick-till-konverteringsvägar som annars skulle gå förlorade. Sluta gissa om din marknadsföringsprestanda och börja använda en efterlevande, datadriven infrastruktur.
Säkra din mätning och din efterlevnad i ett steg. Välj din hanterade moln- eller egenhostade plan idag.
Välja din väg: Hanterad moln vs. Egenhostad infrastruktur
Fram till 2026 har marknaden för GDPR-cookie-samtycke för småföretag delats. Du är inte längre tvungen att välja en enda, restriktiv prenumerationsmodell. Du har ett val mellan bekvämlighet och kontroll. Detta beslut beror på dina interna resurser och din filosofi om dataägande. Det är ett val mellan efterlevnad som en tjänst eller efterlevnad som infrastruktur. Vi erbjuder båda eftersom vi tror att digitala rättigheter bör vara tillgängliga för varje organisation, oavsett storlek eller teknisk budget.
Det handlar inte om premiumlyx. Det handlar om teknisk passform. Vissa företag behöver hastigheten i molnet; andra behöver suveräniteten av sin egen hårdvara. Båda vägar leder till samma mål: en webbplats som respekterar sina användare samtidigt som den skyddar sina intäkter. Vi har byggt vår plattform för att vara en offentlig nyttighet. Detta säkerställer att små enheter har tillgång till samma försvarsinstrument som globala företag utan bördan av företagskomplexitet.
Hanterad moln: Efterlevnad på autopilot
Den hanterade moln-samtyckesplattformen är vår "ställ in och glöm"-lösning. Den är byggd för upptagna ägare som inte har ett dedikerat IT- eller DevOps-team. Vi hanterar det tunga lyftet. Detta inkluderar automatiserad cookie-skanning, infrastrukturunderhåll och molnbaserad analys. Du behöver inte oroa dig för serverdrift eller manuella skriptuppdateringar. Allt synkroniseras i realtid för att uppfylla 2026-standarder. Det är den snabbaste vägen till en efterlevande webbplats. Du kan kolla vår prissättning för hanterade alternativ som skalas med din trafik och antal undersidor.
Egenhostad OCI: Total dataägande
För dem som söker transparens och noll leverantörslåsning finns Open Consent Infrastructure (OCI). Detta är vår egenhostade lösning. Det är gratis att hosta på dina egna servrar. Detta innebär att du inte är beroende av tredjepartsdatahanterare. Du äger infrastrukturen. Du äger loggarna. Du äger prestandamåtten. Denna väg är idealisk för utvecklare och integritetsfokuserade SaaS-startups som vill ha fullständig kontroll över sitt nätverksflöde. Det eliminerar återkommande programvarukostnader samtidigt som det maximerar dataintegritet. Det är ett djärvt val för dem som ser integritet som en kärnteknisk fördel snarare än en kryssruta.
Vår mission är att demokratisera dessa verktyg. Vi gömmer oss inte bakom komplexitet eller företagskylighet. Vi tillhandahåller öppna standarder eftersom vi tror att en transparent webb är en bättre webb. Oavsett om du väljer vårt moln eller vår kod, antar du en principfast standard för digital respekt. Vi inbjuder dig att granska våra metoder och gå med i en gemenskap som fokuserar på etiskt ansvar och teknisk effektivitet. Efterlevnad bör vara öppen, ärlig och tillgänglig för alla.
Framtidssäkra din digitala grund
Digital respekt är den nya baslinjen för tillväxt. Fram till 2026 har de tekniska kraven för GDPR-cookie-samtycke för småföretag blivit rigorösa, men de är inte omöjliga. Du har nu checklistan för att granska dina spårare, eliminera bedrägliga mörka mönster och implementera Google Consent Mode v2 för att skydda dina intäkter. Efterlevnad är inte längre en dold börda. Det är ett synligt åtagande för dina användares rättigheter och din egen operationella integritet.
Vi finns för att göra dessa standarder uppnåeliga för alla. Vår plattform är IAB TCF v2.3 och Google Consent Mode v2-certifierad, vilket säkerställer att du ligger steget före regulatoriska förändringar utan manuell ingenjörskonst. Oavsett om du väljer vår hanterade moln för hastighet eller vår källkodstillgängliga, egenhostade infrastruktur för total transparens, väljer du en principfast strategi för data. Du behöver inte offra din marknadsföringsprestanda för att uppfylla juridiska standarder. Du behöver bara rätt grund.
Ta det sista steget mot en mer etisk och effektiv webbplats. Börja din efterlevnadsresa med Conzent och få den sinnesro som kommer med en framtidssäker setup. Dina användare förtjänar klarhet, och ditt företag förtjänar att växa utan risk. Det är dags att bygga en webb som fungerar för alla.
Vanliga frågor
Behöver ett småföretag verkligen en cookie-banner?
Ja, alla småföretag som riktar sig till besökare i EU eller Storbritannien måste ha en banner om de använder icke-nödvändiga spårare. Lagen gäller oavsett ditt företags omsättning eller antal anställda. Automatiserade skanningsverktyg 2026 gör det enkelt för reglerande myndigheter att identifiera icke-efterlevande webbplatser. Att hoppa över en banner är ett spel med ditt varumärkes rykte och ekonomiska stabilitet. Det är en nödvändig standard för digital respekt och en baslinje för att bedriva verksamhet online.
Vad är straffet för att inte ha en GDPR-kompatibel cookie-banner?
Straffen är allvarliga och skalar med din globala omsättning. Enligt artikel 83 i GDPR kan allvarliga överträdelser leda till böter på upp till 20 miljoner euro eller 4% av den årliga globala omsättningen. I Storbritannien har Data (Use and Access) Act 2025 justerat straffen med dessa standarder från och med februari 2026. Utöver rubrikböterna riskerar du att förlora ditt Google Ads-konto eller tillgång till dina marknadsföringsdata. Efterlevnad är din försäkring mot dessa operationella katastrofer.
Kan jag bara använda en gratis WordPress-plugin för GDPR?
Du kan, men de flesta gratis plugins uppfyller inte de tekniska standarderna för 2026. Många grundläggande verktyg stöder inte Google Consent Mode v2 eller upprätthåller en verifierbar samtyckeslogg. De ser ofta ut som en banner men blockerar faktiskt inte cookies från att aktiveras innan användaren klickar på "Acceptera." För pålitligt GDPR-cookie-samtycke för småföretag behöver du en lösning som hanterar nätverkslagret, inte bara det visuella gränssnittet. Låt inte ett gratis verktyg kompromissa med din säkerhet.
Hur gör jag min cookie-banner kompatibel med Google Consent Mode v2?
Efterlevnad kräver att din banner kommunicerar fyra specifika signaler till Google-taggar: ad_storage, analytics_storage, ad_user_data och ad_personalization. Du måste säkerställa att dessa signaler skickas baserat på användarens explicita val. Att använda en certifierad plattform förenklar detta genom att automatisera API-kommunikationen. Denna tekniska bro gör att du kan återfå konverteringsdata genom modellering utan att bryta mot användarens integritet eller samla in personliga identifierare. Det är en bro mellan dina mätbehov och dina användares rätt till integritet.
Vad är skillnaden mellan nödvändiga och icke-nödvändiga cookies?
Nödvändiga cookies är strikt nödvändiga för att webbplatsen ska fungera. Detta inkluderar säkerhetsfunktioner, lastbalansering och att komma ihåg objekt i en kundvagn. Du behöver inget föregående samtycke för dessa. Icke-nödvändiga cookies inkluderar spårare för marknadsföring, beteendeanalys och sociala mediepixlar. Dessa kräver ett uttryckligt opt-in innan de kan laddas. Att särskilja mellan de två är grunden för en transparent integritetspolicy. Det visar att du vet exakt vad som körs på din egen infrastruktur.
Behöver jag en cookie-banner om jag bara använder Google Analytics?
Ja, Google Analytics använder cookies som spårar användarbeteende över sessioner. Även om den brittiska datalagen 2025 införde vissa undantag för förstapartanalys, förblir EU:s GDPR strikt. Om du har även en besökare från EES måste du få föregående opt-in-samtycke. Att implementera GDPR-cookie-samtycke för småföretag säkerställer att du förblir efterlevande i alla jurisdiktioner samtidigt som du fortfarande samlar in de data du behöver för tillväxt. Det handlar om att vara en ansvarsfull digital medborgare och respektera besökares val.
Hur ofta bör jag granska min webbplats för nya cookies?
Du bör genomföra en grundlig granskning minst en gång i månaden. Marknadsföringsteam lägger ofta till nya spårningspixlar, sociala widgets eller tredjepartsintegrationer som släpper cookies utan din vetskap. En regelbunden skanning säkerställer att din bannerkategorisering förblir korrekt och att dina samtyckesloggar förblir sanna. År 2026 förväntar sig reglerande myndigheter att du har en uppdaterad inventering av varje spårare som körs på din webbplats. Det handlar om teknisk hygien och att upprätthålla en sann relation med dina besökare.
Vad ska jag göra om en användare ber att få se sin samtyckeshistorik?
Du måste tillhandahålla en tydlig, tidsstämplad post av deras samtyckesval. Enligt GDPR:s rätt till tillgång kan användare begära bevis på hur deras data behandlas. Din samtyckeshanteringsplattform bör lagra dessa loggar i en verifierbar databas. Om du använder vår egenhostade eller hanterade lösning kan du snabbt exportera dessa data för att tillfredsställa begäran. Transparens är inte bara en juridisk plikt. Det är en möjlighet att bevisa ditt åtagande för digitala rättigheter och teknisk effektivitet.