
Udvikler-venlig samtykkehåndterings-API: En køberguide
Hvad hvis det samtykkeværktøj, der ser lettest ud at integrere, skaber mest arbejde efter lanceringen? At vælge en udviklervenlig samtykkehåndterings-API handler ikke kun om slutpunkter. Dit team skal også forstå, hvordan det passer ind i din stak, hvem der kontrollerer samtykkedata og hosting, og hvad der kræver løbende vedligeholdelse.
En API kan tilbyde fleksibilitet, men det kan efterlade dine udviklere ansvarlige for mere af samtykkearbejdsgangen. En fuld samtykkehåndteringsplatform kan håndtere flere operationelle opgaver, men dens implementeringsmodel og kontrolmuligheder betyder også noget. Det rigtige valg afhænger af, hvordan dit team balancerer integrationsindsats, operationelt ejerskab og kontrol.
Denne guide giver dig en praktisk måde at vurdere den balance på. Du vil sammenligne integrationspasform, operationel kontrol, standardunderstøttelse og det løbende arbejde, dit team skal eje. Du vil også se, hvordan administrerede cloud- og selvhostede tilgange adskiller sig, og hvor en kilde-tilgængelig platform som Conzent kan passe ind. Målet er at støtte dine privatlivsarbejdsgange uden at tilføje undgåelig kompleksitet.
Vigtige Pointer
- Adskil API'ens rolle fra den bredere samtykkeplatform, herunder dens grænseflade, opbevaring, konfiguration og rapportering.
- Vurder integrationsindsatsen ved at se på konfiguration, dokumentation, test og hvordan samtykke passer ind i din tag manager og analysearbejdsgang.
- Vælg administreret cloud eller selvhosting baseret på det operationelle arbejde, dit team kan påtage sig, og den kontrol, det har brug for.
- Valider samtykkebehavior og standardunderstøttelse, og behandl IAB TCF v2.3-integration og Google Consent Mode v2 som distinkte krav.
- Brug en udviklervenlig samtykkehåndterings-API til at matche infrastruktur, standarder og målebehov med, hvordan dit team arbejder.
Hvad skal en udviklervenlig samtykkehåndterings-API egentlig gøre?
En samtykkehåndterings-API forbinder samtykkearbejdsgange med en hjemmeside eller digitalt produkt. Indsamling af samtykke registrerer en persons valg; de systemer, der bruger disse valg, handler på de resulterende signaler. Den skelnen er vigtig. Et banner kan indsamle præferencer, men tags, analysetools og reklamearbejdsgange skal stadig reagere passende.
En udviklervenlig samtykkehåndterings-API bør gøre den forbindelse forståelig og håndterbar. Den bør hjælpe dit team med at spore, hvordan valg præsenteres, opbevares, opdateres og deles med de dele af stakken, der er afhængige af dem. API'en er en del af designet, ikke hele samtykkeoplevelsen.
Hvilke samtykkearbejdsgange skal en API forbinde?
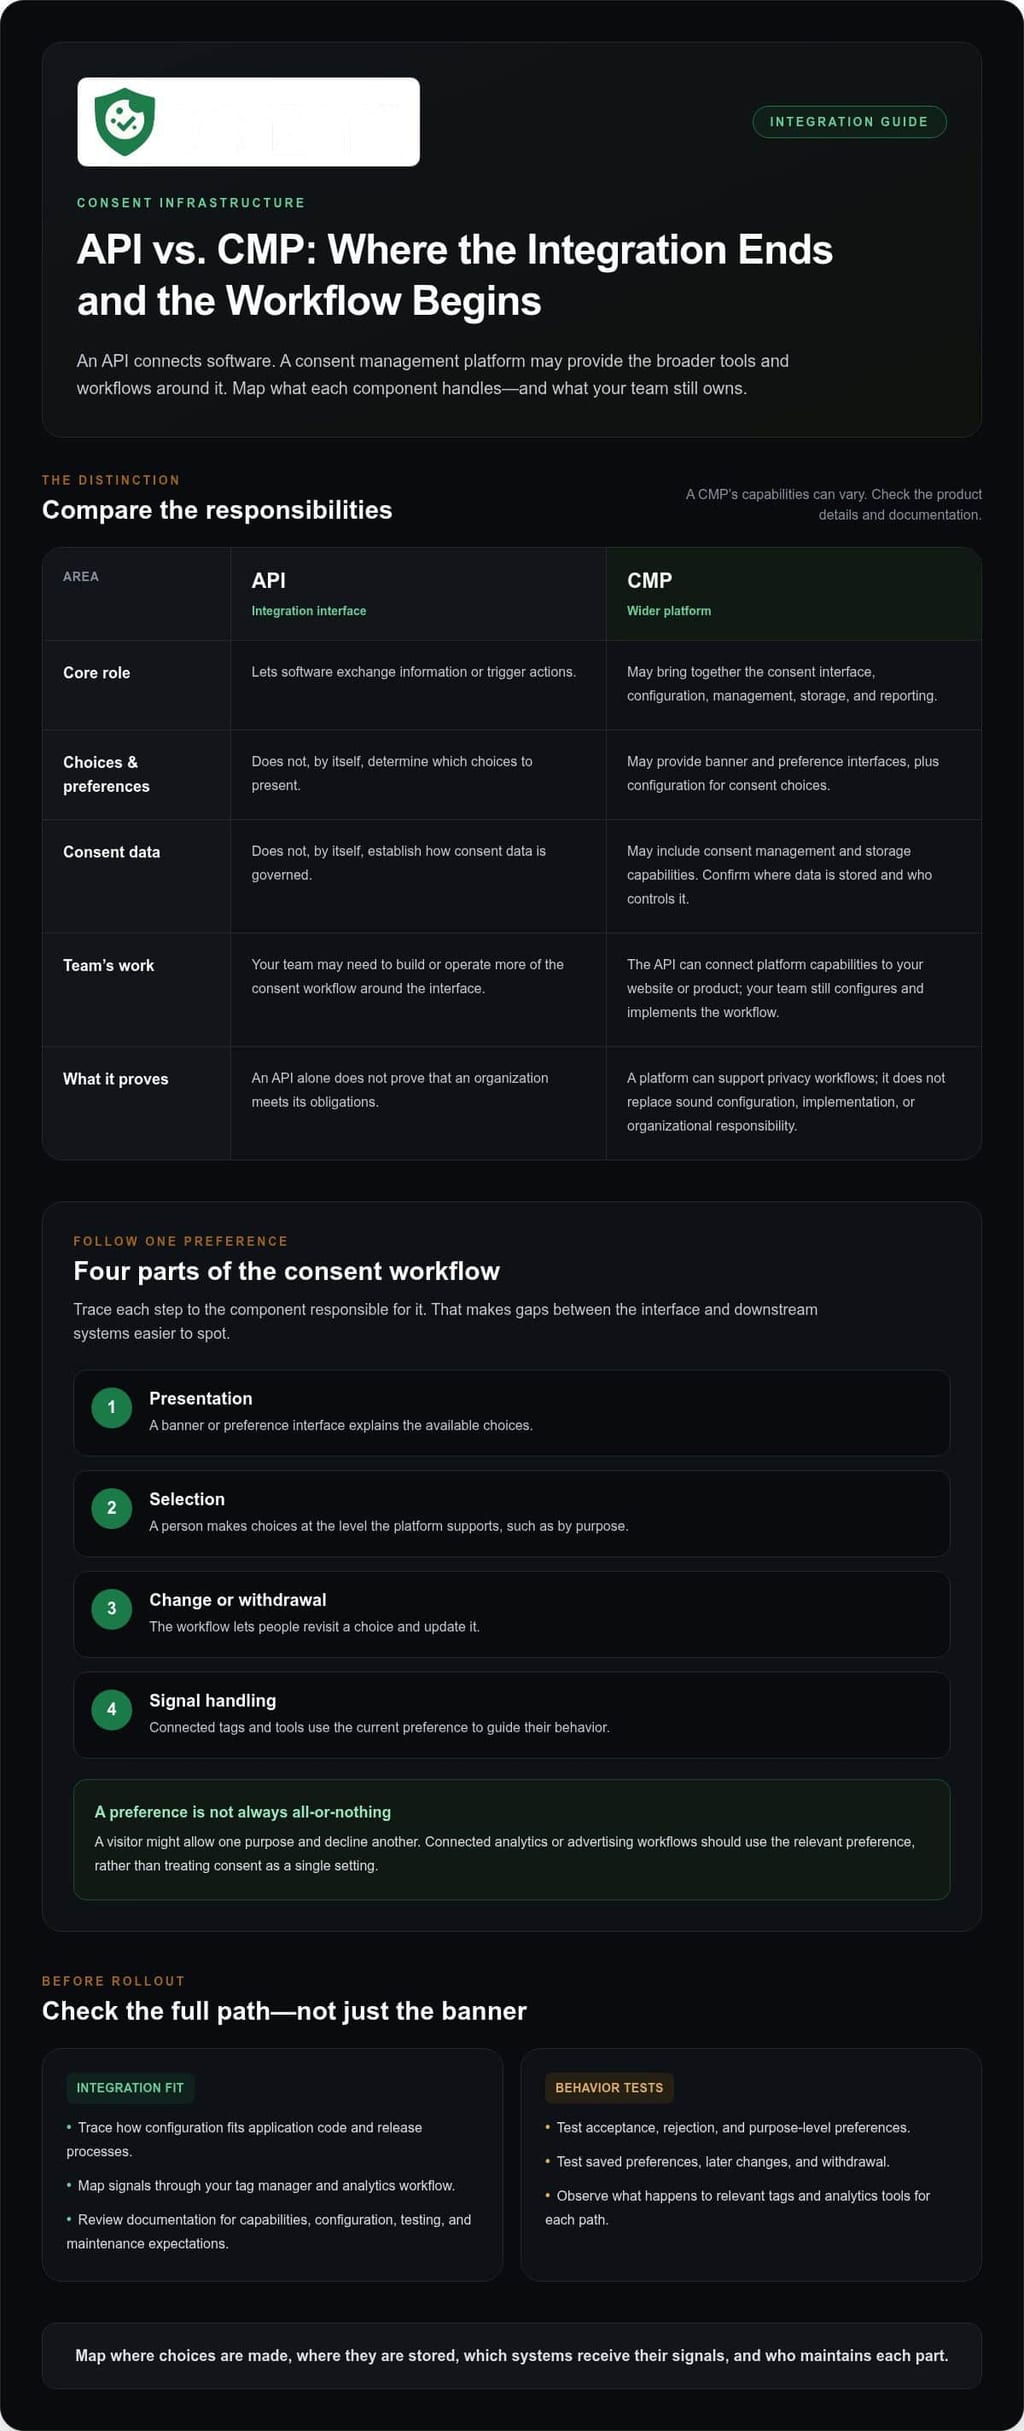
Spore brugerrejsen og identificere de systemer, der er afhængige af hvert valg. En typisk arbejdsgang præsenterer en samtykkegrænseflade, registrerer præferencer, lader folk ændre eller trække disse præferencer tilbage og gør opdaterede signaler tilgængelige for tilsluttede teknologier. Kortlæg hvert trin til den komponent, der er ansvarlig for det, så huller mellem grænsefladen og downstream-systemerne er lettere at spotte.
- Præsentation: Et banner eller præferencegrænseflade forklarer de tilgængelige valg.
- Valg: En person kan træffe valg på det niveau, platformen understøtter, såsom efter formål.
- Ændring eller tilbagetrækning: Arbejdsgangen giver en måde at genbesøge et valg og opdatere det.
- Signalhåndtering: Tilsluttede tags og værktøjer kan bruge den aktuelle præference til at guide deres adfærd.
For eksempel kan en besøgende tillade ét formål, mens de afviser et andet. En tilsluttet analyse- eller reklamearbejdsgang bør bruge den relevante præference i stedet for at behandle samtykke som en enkelt, alt-eller-intet indstilling. Det kræver klart repræsenterede valg og konsekvent fortolkning af modtagende systemer. Banneret er den synlige indgang, og dets design og tilpasning er en del af den bredere arbejdsgang.
Hvordan adskiller en API sig fra en samtykkehåndteringsplatform?
En API er en integrationsgrænseflade. Den lader software udveksle information eller udløse handlinger, men den er ikke et komplet privatlivsprogram. En API alene bestemmer ikke, hvilke valg der skal præsenteres, fastlægger hvordan samtykkedata styres, eller beviser, at en organisation opfylder sine forpligtelser.
En samtykkehåndteringsplatform, eller CMP, kan samle banner- og præferencegrænseflader, konfiguration for samtykkevalg, samtykkehåndtering, opbevaring og rapportering. Dens API kan forbinde disse funktioner til en hjemmeside eller et produkt, mens platformen leverer de bredere værktøjer og arbejdsgange. Kortlæg hvad produktet håndterer, og hvad dit team skal bygge eller operere.
Gør skellet konkret ved at identificere, hvor brugerne træffer valg, hvor disse valg opbevares, hvilke systemer der har brug for signalerne, og hvordan dit team vil gennemgå ændringer og rapportering. En platform kan støtte privatlivsarbejdsgange, men teknologien erstatter ikke sund konfiguration, implementering eller organisatorisk ansvar.
Hvordan vurderer man integrationen af samtykkehåndterings-API og udvikleroplevelse
En samtykkeintegration kan se enkel ud i et diagram og stadig skabe løbende arbejde på tværs af applikationskode, tagstyring, analyse og udgivelsesprocesser. Vurder den fulde vej: hvordan dit team konfigurerer samtykkeoplevelsen, hvordan tilsluttede systemer modtager ændringer, og hvem der vedligeholder hver del efter lanceringen. En udviklervenlig samtykkehåndterings-API bør passe til den måde, din stak drives på, ikke kun fungere i et proof of concept.
Hvad gør samtykkeintegration vedligeholdelsesvenlig?
Se efter en klar grænse mellem samtykkekonfiguration og applikationskode. Hvis en bannerændring kræver redigering og genudrulning af urelateret produktkode, kan rutinemæssige opdateringer blive sværere at håndtere. Tildel ejerskab for konfiguration, udrulninger, overvågning og integrationsændringer. Spor derefter en reel brugerrejse gennem din tag manager og analysearbejdsgang: hvilke signaler sendes, og hvordan vil dit team verificere den forventede adfærd?
God dokumentation adskiller understøttede funktioner fra eksempler og antagelser. Gennemgå hvordan den forklarer integrationsfladen, konfigurationsprocessen, testmetoden og vedligeholdelsesforventningerne. Antag ikke, at et produkt har et bestemt slutpunkt, SDK, begivenhed eller svarformat, medmindre dokumentationen beskriver det. For en side bygget på WordPress, gennemgå detaljerne i WordPress samtykkeintegration sammen med din eksisterende udgivelses- og tagstyringsarbejdsgang.
Privatlivsdataflows fortjener den samme granskning som andre systemgrænseflader. Regulations.gov API og Privatliv siden tilbyder et regerings eksempel: dens API giver offentlige data, der kan inkludere oplysninger om kommentarindsendere, mens dens privatlivspolitik beskriver beskyttelser under Privacy Act af 1974. Anvend den samme vane på dine egne integrationer ved at kortlægge, hvad de modtager, og hvordan dit team håndterer det.
Hvordan skal teams teste samtykkebehavior før lancering?
Test mere end om banneret vises. Gå igennem accept, afvisning, præference på formålsniveau, senere ændringer og tilbagetrækning. For hver sti, observer hvad der sker med relevante tags og analysetools. Registrer det faktiske resultat i din implementering i stedet for at antage, at hver integration opfører sig på samme måde.
- Kortlæg stien: Registrer brugerens handling, forventet samtykkestatus og tilsluttet system, der skal reagere.
- Tjek nøglerejser: Test første besøg, gemte præferencer, præferenceændringer og tilbagetrækning i de miljøer, dit team understøtter.
- Indfang beviser: Noter observeret adfærd, uventede resultater og uløste grænsetilfælde for de ansvarlige teams.
Før du vælger en løsning, brug denne korte tjekliste:
- Kan dit team identificere de understøttede integrations- og konfigurationsmetoder?
- Er dokumentationen og testvejledningen specifik nok til at validere din arbejdsgang?
- Er ejerskabet klart for konfiguration, udrulninger, overvågning og fremtidige ændringer?
- Kan du spore samtykkevalg gennem din tag manager og analysetools?
Disse spørgsmål gør udvikleroplevelsen til en operationel vurdering, ikke bare et funktionskrav. Hvis du overvejer administrerede og selvhostede muligheder, sammenlign de tilgængelige samtykkeplatformmuligheder med dine integrations- og vedligeholdelsesbehov.
Administreret cloud eller selvhostet samtykkeinfrastruktur: hvad passer til dit team?
Udrulning bestemmer, hvem der bærer det operationelle arbejde. Med administreret cloud vedligeholder udbyderen infrastruktur og platformopdateringer. Med selvhosting kører platformen på din infrastruktur, hvilket giver dit team mere direkte kontrol og mere ansvar. Ingen af modellerne er den standardvindende. En udviklervenlig samtykkehåndterings-API er kun en del af beslutningen; dit teams kapacitet, governance-behov og eksisterende systemer betyder også noget.
Brug denne sammenligning til at gøre ejerskabsgrænsen synlig. Specifikke ansvar afhænger af platformen og din implementering, så behandl det som et udgangspunkt for intern planlægning.
| Område | Administreret cloud | Selvhostet |
|---|---|---|
| Infrastruktur | Udbyderen vedligeholder platformens infrastruktur. | Dit team driver det på din infrastruktur. |
| Platformopdateringer | Automatiske opdateringer reducerer opdateringsarbejdet for dit team. | Dit team håndterer udrulnings- og opdateringsbeslutninger. |
| Analyse | Cloud-baserede analysetavler understøtter løbende gennemgang. | Dit team tager højde for, hvordan analyser passer ind i sit eget miljø. |
| Udrulningskontrol | Mindre direkte infrastrukturkontrol, med færre infrastrukturopgaver. | Større direkte kontrol, sammen med operationelt ejerskab. |
Hvornår reducerer administreret cloud det operationelle arbejde?
Administreret cloud passer til teams, der ønsker at undgå at drive samtykkeinfrastruktur selv. Conzents administrerede cloud-service inkluderer infrastrukturvedligeholdelse, automatiske platformopdateringer og cloud-baserede analysetavler. Disse tavler giver teams en måde at gennemgå samtykkeaktivitet uden at skulle bygge den visning ind i deres egen infrastruktur. Dit team ejer stadig sin samtykkekonfiguration, hjemmesideimplementering, tilsluttede systemer og beslutninger om, hvordan arbejdsgangene skal fungere.
Denne model kan være praktisk, når dine ingeniører har begrænset kapacitet til platformdrift, eller når du foretrækker automatiske opdateringer. Det fjerner ikke behovet for at gennemgå konfiguration og integrationsadfærd. For kontekst om det regulerende landskab, der kan forme interne governance-beslutninger, dækker DLA Pipers oversigt over amerikanske databeskyttelseslove føderale og statslige privatlivslove.
Hvornår kan selvhosting passe til et teknisk team?
Selvhosting kan passe til teams med etableret infrastruktur og de personer, der kan drive den. Conzents selvhostede mulighed er tilgængelig gratis på din infrastruktur. Det giver din organisation direkte kontrol over, hvor platformen kører, samtidig med at dit team er ansvarligt for den omgivende infrastruktur og den løbende drift. Brug Conzents selvhostede samtykkeinfrastrukturguide til at planlægge disse ansvar.
Før du vælger, identificer hvem der vil håndtere udrulninger, opdateringer, overvågning og ændringer til tilsluttede systemer. Sammenlign den arbejdsbyrde med den kontrol, din governance-model kræver. Hvis dit team allerede håndterer infrastruktur og foretrækker direkte udrulningskontrol, kan selvhosting være i overensstemmelse med dets driftsmodel. Hvis infrastrukturarbejde ville konkurrere med kerneproduktprioriteter, kan administreret cloud være mere gennemførligt. Vælg baseret på kapacitet og kontrol, ikke antagelsen om, at én tilgang er universelt enklere.
Valider samtykkestandarder, kontroller og resultater før lancering
Standardunderstøttelse er et nyttigt udgangspunkt, ikke bevis for, at en implementering er konfigureret korrekt eller opfylder hver forpligtelse. Før lanceringen, spor vejen fra en persons valg til adfærden på hjemmesiden, tags og måleværktøjer. En udviklervenlig samtykkehåndterings-API bør gøre den vej testbar, mens dit team tjekker implementeringen mod dens faktiske brug.
Hvordan skal teams vurdere standardunderstøttelse?
Adskil standarderne i omfang. IAB TCF v2.3-integration understøtter arbejdsgange bygget omkring IAB Transparency and Consent Framework. Google Consent Mode v2 er en separat funktion til at kommunikere samtykkevalg til Google-tjenester. De er ikke udskiftelige. Gennemgå understøttelse for hver standard, og test derefter, hvordan dine konfigurerede valg flyder ind i de systemer, der er afhængige af dem. IAB TCF v2.3-guiden giver protokolfokuseret baggrund.
Brug en simpel valideringssekvens:
- Kortlæg krav: Identificer de standarder og samtykkesignaler, der er relevante for din hjemmeside og tilsluttede værktøjer.
- Gennemgå konfiguration: Sammenlign formål, bannervalg og tagadfærd med den oplevelse, du har til hensigt at give.
- Udøv hvert valg: Test accept, afvisning, præferenceændringer og tilbagetrækning i den implementerede arbejdsgang.
- Inspektion af downstream-adfærd: Bekræft, at tags og måleværktøjer reagerer som forventet for hver tilstand.
- Tildel ejerskab: Registrer, hvem der vedligeholder konfigurationen og gentager disse tjek efter ændringer.
Dokumenter resultater og uløste problemer. En platform kan understøtte IAB TCF v2.3 eller Google Consent Mode v2, men standardnavnet alene viser ikke, hvordan din hjemmeside er konfigureret, eller om tilsluttede systemer opfører sig som tilsigtet. Behandl understøttelse som en funktion, der skal valideres, ikke et compliance-resultat.
Hvordan kan teams måle samtykkeoplevelsen ansvarligt?
Når adfærden er verificeret, kan måling hjælpe dit team med at forstå, hvordan ændringer påvirker oplevelsen og forretningsresultaterne. Samtykke A/B-test kan sammenligne banneroplevelser, mens indtægtseffektanalyser kan hjælpe med at undersøge samtykke-relaterede effekter på indtægten. Beslut, hvad du sammenligner, og hvad du vil observere, før du fortolker resultaterne. En målt forskel er bevis til at undersøge, ikke en grund til at skjule valg.
Hold meningsfuldt brugervalg i centrum. Sammenlign klare, tilgængelige præsentationer, og behandl ikke acceptfrekvenser som det eneste mål for succes. Gennemgå, om folk kan forstå deres muligheder, og om deres valg producerer den tilsigtede downstream-adfærd. Dette holder optimering fokuseret på at forbedre oplevelsen, ikke presse brugerne mod et bestemt svar.
Med standarder, adfærd og målekriterier i fokus, sammenlign de samtykkeplatformmuligheder med dine implementeringsbehov.
Vælg samtykkeinfrastruktur, som dine udviklere kan arbejde med tillid
En sund beslutning starter med det arbejde, dit team har brug for, at samtykkesystemet skal støtte. Lav en liste over de integrationer, det skal passe ind i, de standarder, dine arbejdsgange er afhængige af, og de personer, der vil gennemgå ændringer over tid. Sammenlign derefter disse krav med den driftsmodel, du foretrækker. Det gør "udviklervenlig" fra en bred betegnelse til kriterier, dit team kan vurdere.
Conzents kilde-tilgængelige platform lader teams inspicere sin implementering, mens dens administrerede cloud- og selvhostede muligheder understøtter forskellige udrulningspræferencer. Brug disse muligheder til at ramme en praktisk diskussion: hvilken tilgang passer til din governance-proces, tekniske færdigheder og planlagte samtykkearbejdsgange? Svaret bør afspejle, hvordan dit team arbejder, ikke en generel præference for én udrulningsstil.
Hvordan passer Conzent til forskellige implementeringsmodeller?
Start med at tildele en ejer til samtykkeopsætningen og skitsere, hvordan dit team vil gennemgå konfigurationsændringer. Match derefter din foretrukne hostingtilgang med dine interne processer. Sponsoreringsbidrag sænker priserne for administreret cloud, efterhånden som sponsoraterne stiger, så inkluder planstrukturen i din evaluering. Hold fokus på ansvar, gennemsigtighed og de arbejdsgange, din implementering skal støtte.
Hvad er et praktisk næste skridt for et vurderende team?
Bring udviklere og de personer, der er ansvarlige for privatlivsarbejdsgange, ind i den samme gennemgang. Bliv enige om de systemer, der skal forbindes, de adfærd, der skal valideres, og hvordan dit team vil vurdere samtykkeoplevelsen efter ændringer. En delt opfattelse kan afsløre huller tidligt, før platformen bliver en del af en udgivelsesproces.
- Fastlæg evalueringskriterier: Registrer de integrations-, standard- og målebehov, der betyder noget for dit projekt.
- Tildel ejerskab: Navngiv, hvem der vil gennemgå konfiguration, systemadfærd og fremtidige ændringer.
- Sammenlign udrulningspasform: Beslut, hvilken model der bedst stemmer overens med dit teams governance- og tekniske praksis.
Brug disse kriterier til at gennemgå Conzents nuværende planer og udrulningsmuligheder. En klar evaluering hjælper dine udviklere med at vælge infrastruktur, de kan arbejde med tillid til og vedligeholde, efterhånden som dit produkt udvikler sig.
Gør din næste samtykkebeslutning operationel
Din samtykkearkitektur bør være noget, dit team kan forklare, teste og vedligeholde, efterhånden som produktet ændrer sig. Før du vælger en løsning, navngiv, hvem der vil eje konfigurationen, gennemgå integrationsadfærden, og beslutte, hvornår ændringer kræver en ny valideringsrunde. Den ejerskabsplan betyder noget ud over lanceringen. Den giver fremtidige produktopdateringer en klar vej gennem gennemgang i stedet for at gøre samtykke til en eftertanke.
En udviklervenlig samtykkehåndterings-API bør støtte det løbende arbejde uden at skjule, hvordan systemet drives. Brug kriterierne i denne guide til at sammenligne dit teams faktiske arbejdsgange, infrastruktur og målebehov med hver udrulningsmulighed. En funktionsliste kan starte diskussionen, men det bedre spørgsmål er, om dit team kan håndtere løsningen med tillid over tid.
Sammenlign Conzents planer og udrulningsmuligheder for at finde en tilgang, der passer til dit teams driftsmodel. Gennemgå administreret cloud og selvhosting i forhold til dine integrations-, ejerskabs- og målebehov, og vælg derefter den model, dit team kan vedligeholde.
Ofte Stillede Spørgsmål
Er en samtykkehåndterings-API det samme som en cookie-samtykkeplatform?
Nej. En API er en integrationsmekanisme; en cookie-samtykkeplatform er det bredere produkt, der kan give den brugerrettede oplevelse og værktøjer til at håndtere præferencer. Når du sammenligner løsninger, identificer hvad platformen håndterer direkte, og hvad dit team skal forbinde eller bygge omkring det. Dette afslører, om du vurderer en komplet samtykkearbejdsgang eller blot én teknisk grænseflade inden for den.
Kan en samtykkehåndterings-API arbejde med en eksisterende tag manager?
Ja, når der er en integrationsvej, som din tag manager kan bruge. Kortlæg hvilke tags der er afhængige af samtykke, hvilken tilstand hver har brug for, og hvad der skal ske, når en besøgende ændrer et valg. Test derefter disse regler med din tag-container og værktøjer. Bekræft, at signalerne når de tags, du bruger, og producerer den forventede adfærd, i stedet for at stole på en generel kompatibilitetskrav.
Skal en udviklervenlig samtykke-API bruge REST?
Nej. REST er én mulig API-stil, men det er ikke et mål for udvikleroplevelsen i sig selv. En udviklervenlig samtykkehåndterings-API bør passe til din arkitektur og give klar dokumentation for de arbejdsgange, du har brug for. Antag ikke REST-understøttelse, SDK-tilgængelighed, slutpunktsnavne eller dataformater ud fra generelt produkt sprog. Gennemgå den tekniske dokumentation, før du estimerer implementeringsarbejde eller designer omkring en bestemt grænseflade.
Kan en samtykkehåndterings-API understøtte både web- og mobilprodukter?
Web- og mobilimplementeringer har forskellige integrationskrav. En webimplementering kan bruge et browserbaseret banner, mens et mobilprodukt muligvis har brug for en indfødt samtykkeoplevelse og en måde at videregive præferencer til sine værktøjer. Vurder hvert miljø separat. Kortlæg hvordan præferencer indsamles, opdateres og gøres tilgængelige for tilsluttede systemer i stedet for at antage, at en hjemmesideintegration automatisk dækker mobilapps.
Hvordan skal udviklere teste samtykkeændringer før udrulning?
Brug et testmiljø og kør samtykkescenarier gennem applikationens udgivelsesarbejdsgang. Tjek første besøg, gemte valg, præferenceopdateringer og tilbagetrækning, og inspicer derefter relevante tags og analyser for uventet aktivitet. Inkluder regressionstest for ændringer i bannerkonfiguration eller tilsluttede værktøjer, hvor din opsætning tillader det. Registrer det forventede resultat og hvad teamet observerede, så fremtidige ændringer kan kontrolleres mod en klar baseline.
Garanterer brugen af en samtykkehåndterings-API GDPR-overholdelse?
Nej. En API kan understøtte tekniske samtykkearbejdsgange, men brugen af en garanterer ikke GDPR-overholdelse. Resultaterne afhænger af, hvordan organisationen konfigurerer og bruger platformen, webstedets datapraksis og de bredere privatlivsprocesser, der er på plads. Behandl API'en som en del af implementeringen, ikke som en erstatning for organisatorisk gennemgang. Dokumenter dine valg og vurder, hvordan den implementerede arbejdsgang passer til dine specifikke operationer.
Hvad er forskellen mellem IAB TCF v2.3 og Google Consent Mode v2?
De adresserer forskellige integrationsbehov. IAB TCF v2.3 giver en ramme for at kommunikere samtykkeoplysninger inden for deltagende reklamearbejdsgange. Google Consent Mode v2 kommunikerer samtykkevalg til Google-tjenester. Understøttelse af den ene erstatter ikke automatisk den anden. Lav en liste over de værktøjer og arbejdsgange, dit site bruger, bestem om du har brug for den ene eller begge, og test hver integration i din konfiguration.