
Ontwikkelaar-vriendelijke Toestemmingsbeheer API: Een Kopersgids
Wat als de toestemmings-tool die het gemakkelijkst te integreren lijkt, na de lancering de meeste werkdruk met zich meebrengt? Het kiezen van een ontwikkelaarsvriendelijke API voor toestemmingsbeheer gaat niet alleen om eindpunten. Je team moet ook begrijpen hoe het past in je stack, wie de toestemminggegevens en hosting beheert, en wat voortdurende onderhoud vereist.
Een API kan flexibiliteit bieden, maar het kan je ontwikkelaars verantwoordelijk maken voor meer van de toestemmingsworkflow. Een volledig platform voor toestemmingsbeheer kan meer operationele taken aan, maar het implementatiemodel en de controle-opties zijn ook belangrijk. De juiste keuze hangt af van hoe je team de integratie-inspanning, operationele eigendom en controle in balans brengt.
Deze gids biedt je een praktische manier om die balans te beoordelen. Je vergelijkt de geschiktheid van de integratie, operationele controle, ondersteuning van normen en het voortdurende werk dat je team moet uitvoeren. Je zult ook zien hoe beheerde cloud- en zelf-gehoste benaderingen verschillen, en waar een bron-beschikbaar platform zoals Conzent kan passen. Het doel is om je privacy-workflows te ondersteunen zonder vermijdbare complexiteit toe te voegen.
Belangrijke Inzichten
- Scheiding van de rol van de API van het bredere toestemmingsplatform, inclusief de interface, opslag, configuratie en rapportage.
- Beoordeel de integratie-inspanning door te kijken naar configuratie, documentatie, testen en hoe toestemming past in je tagmanager en analytics workflow.
- Kies beheerde cloud of zelf-hosting op basis van het operationele werk dat je team kan uitvoeren en de controle die het nodig heeft.
- Valideer het gedrag van toestemming en de ondersteuning van normen, waarbij je IAB TCF v2.3-integratie en Google Consent Mode v2 als afzonderlijke vereisten behandelt.
- Gebruik een ontwikkelaarsvriendelijke API voor toestemmingsbeheer om infrastructuur, normen en meetbehoeften af te stemmen op hoe je team werkt.
Wat moet een ontwikkelaarsvriendelijke API voor toestemmingsbeheer eigenlijk doen?
Een API voor toestemmingsbeheer verbindt toestemmingsworkflows met een website of digitaal product. Toestemmingverzameling registreert de keuzes van een persoon; de systemen die die keuzes gebruiken, handelen op basis van de resulterende signalen. Dat onderscheid is belangrijk. Een banner kan voorkeuren verzamelen, maar tags, analysetools en advertentieworkflows moeten nog steeds op de juiste manier reageren.
Een ontwikkelaarsvriendelijke API voor toestemmingsbeheer moet die verbinding begrijpelijk en beheersbaar maken. Het moet je team helpen om te traceren hoe keuzes worden gepresenteerd, opgeslagen, bijgewerkt en gedeeld met de delen van de stack die op hen vertrouwen. De API is een onderdeel van het ontwerp, niet de hele toestemmingservaring.
Welke toestemmingsworkflows moet een API verbinden?
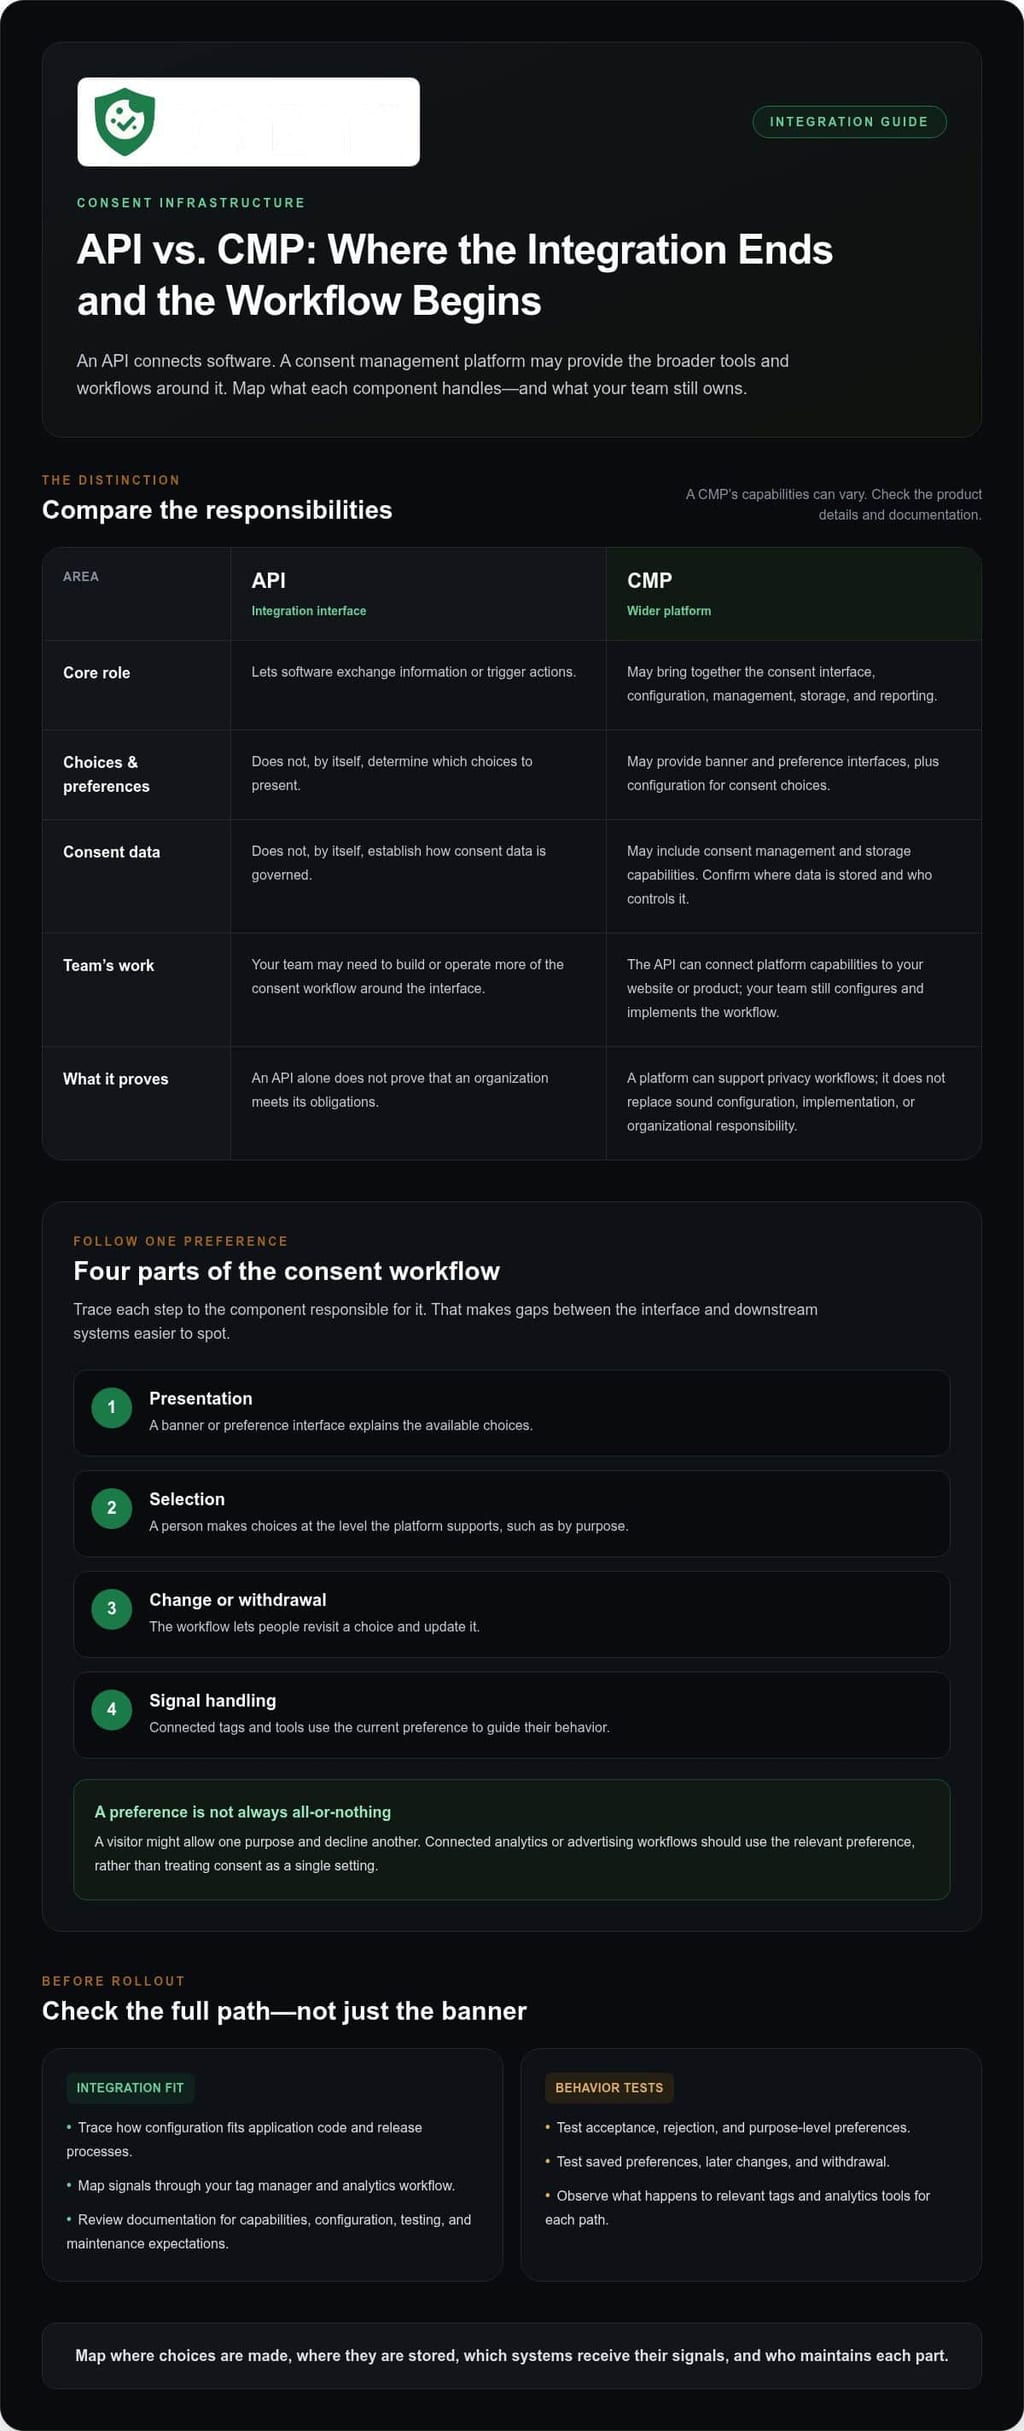
Trace de gebruikersreis en identificeer de systemen die afhankelijk zijn van elke keuze. Een typische workflow presenteert een toestemmingsinterface, registreert voorkeuren, laat mensen die voorkeuren wijzigen of intrekken, en maakt bijgewerkte signalen beschikbaar voor verbonden technologieën. Map elke stap naar de component die verantwoordelijk is voor die stap, zodat hiaten tussen de interface en downstream-systemen gemakkelijker te spotten zijn.
- Presentatie: Een banner of voorkeurinterface legt de beschikbare keuzes uit.
- Selectie: Een persoon kan keuzes maken op het niveau dat het platform ondersteunt, zoals per doel.
- Wijziging of intrekking: De workflow biedt een manier om een keuze te herzien en deze bij te werken.
- Signaalverwerking: Verbonden tags en tools kunnen de huidige voorkeur gebruiken om hun gedrag te sturen.
Bijvoorbeeld, een bezoeker kan één doel toestaan terwijl hij een ander afwijst. Een verbonden analytics- of advertentieworkflow moet de relevante voorkeur gebruiken in plaats van toestemming als een enkele, alles-of-niets instelling te behandelen. Dat vereist duidelijk weergegeven keuzes en consistente interpretatie door ontvangende systemen. De banner is het zichtbare toegangspunt, en het ontwerp en de aanpassing ervan maken deel uit van de bredere workflow.
Hoe verschilt een API van een platform voor toestemmingsbeheer?
Een API is een integratie-interface. Het laat software informatie uitwisselen of acties triggeren, maar het is geen compleet privacyprogramma. Een API alleen bepaalt niet welke keuzes moeten worden gepresenteerd, stelt niet vast hoe toestemminggegevens worden beheerd, of bewijst niet dat een organisatie aan zijn verplichtingen voldoet.
Een platform voor toestemmingsbeheer, of CMP, kan banner- en voorkeurinterfaces, configuratie voor toestemmingskeuzes, toestemmingsbeheer, opslag en rapportage samenbrengen. De API kan die mogelijkheden verbinden met een website of product, terwijl het platform de bredere tools en workflows biedt. Map wat het product afhandelt en wat je team moet bouwen of beheren.
Maak het onderscheid concreet door te identificeren waar gebruikers keuzes maken, waar die keuzes worden opgeslagen, welke systemen de signalen nodig hebben, en hoe je team wijzigingen en rapportage zal beoordelen. Een platform kan privacyworkflows ondersteunen, maar de technologie vervangt geen goede configuratie, implementatie of organisatorische verantwoordelijkheid.
Hoe de integratie van de API voor toestemmingsbeheer en de ontwikkelaarservaring te evalueren
Een toestemmingsintegratie kan er eenvoudig uitzien in een diagram en toch voortdurende werkdruk creëren in de applicatiecode, tagbeheer, analytics en releaseprocessen. Evalueer het volledige pad: hoe je team de toestemmingservaring configureert, hoe verbonden systemen wijzigingen ontvangen, en wie elk onderdeel na de lancering onderhoudt. Een ontwikkelaarsvriendelijke API voor toestemmingsbeheer moet passen bij de manier waarop je stack wordt beheerd, niet alleen werken in een proof of concept.
Wat maakt toestemmingsintegratie onderhoudbaar?
Zoek naar een duidelijke scheiding tussen toestemmingsconfiguratie en applicatiecode. Als een wijziging aan de banner vereist dat je niet-verwante productcode moet worden bewerkt en opnieuw moet worden ingezet, kunnen routinematige updates moeilijker te beheren worden. Wijs eigenaarschap toe voor configuratie, implementaties, monitoring en integratiewijzigingen. Trace vervolgens een echte gebruikersreis door je tagmanager en analytics workflow: welke signalen worden doorgegeven, en hoe zal je team het verwachte gedrag verifiëren?
Goede documentatie onderscheidt ondersteunde mogelijkheden van voorbeelden en aannames. Bekijk hoe het de integratieoppervlakte, het configuratieproces, de testaanpak en de onderhoudsverwachtingen uitlegt. Neem geen aanname dat een product een bepaald eindpunt, SDK, evenement of responsformaat heeft, tenzij de documentatie dit beschrijft. Voor een site die op WordPress is gebouwd, bekijk je de details van de WordPress-toestemmingsintegratie naast je bestaande release- en tagbeheerworkflow.
Privacygegevensstromen verdienen dezelfde aandacht als andere systeeminterfaces. De Regulations.gov API en Privacy pagina biedt een overheidsvoorbeeld: de API biedt openbare gegevens die informatie van indieners van opmerkingen kan bevatten, terwijl het privacybeleid bescherming onder de Privacy Act van 1974 beschrijft. Pas dezelfde gewoonte toe op je eigen integraties door in kaart te brengen wat ze ontvangen en hoe je team ermee omgaat.
Hoe moeten teams het gedrag van toestemming testen vóór de lancering?
Test meer dan alleen of de banner verschijnt. Loop door acceptatie, afwijzing, voorkeuren op doelniveau, latere wijzigingen en intrekking. Voor elk pad, observeer wat er gebeurt met relevante tags en analysetools. Registreer het werkelijke resultaat in je implementatie in plaats van aan te nemen dat elke integratie zich op dezelfde manier gedraagt.
- Map het pad: Registreer de gebruikersactie, de verwachte toestemmingsstatus en het verbonden systeem dat moet reageren.
- Controleer belangrijke reizen: Test eerste bezoeken, opgeslagen voorkeuren, voorkeurwijzigingen en intrekking in de omgevingen die je team ondersteunt.
- Leg bewijs vast: Noteer waargenomen gedrag, onverwachte resultaten en onopgeloste randgevallen voor de verantwoordelijke teams.
Voordat je een oplossing selecteert, gebruik deze korte checklist:
- Kan je team de ondersteunde integratie- en configuratiemethoden identificeren?
- Zijn de documentatie en testinstructies specifiek genoeg om je workflow te valideren?
- Is het eigenaarschap duidelijk voor configuratie, implementaties, monitoring en toekomstige wijzigingen?
- Kun je toestemmingskeuzes traceren via je tagmanager en analysetools?
Deze vragen maken de ontwikkelaarservaring een operationele beoordeling, niet alleen een functieclaim. Als je beheerde en zelf-gehoste opties afweegt, vergelijk dan de beschikbare opties voor toestemmingsplatformen met je integratie- en onderhoudsbehoeften.
Beheerde cloud of zelf-gehoste toestemmingsinfrastructuur: wat past bij je team?
Implementatie bepaalt wie het operationele werk draagt. Bij beheerde cloud onderhoudt de provider de infrastructuur en platformupdates. Bij zelf-hosting draait het platform op jouw infrastructuur, waardoor je team meer directe controle en meer verantwoordelijkheid heeft. Geen van beide modellen is de standaardwinnaar. Een ontwikkelaarsvriendelijke API voor toestemmingsbeheer is slechts één onderdeel van de beslissing; de capaciteit van je team, governancebehoeften en bestaande systemen zijn ook belangrijk.
Gebruik deze vergelijking om de eigendomsscheiding zichtbaar te maken. Specifieke verantwoordelijkheden hangen af van het platform en je implementatie, dus beschouw het als een startpunt voor interne planning.
| Gebied | Beheerde cloud | Zelf-gehoste |
|---|---|---|
| Infrastructuur | Provider onderhoudt de platforminfrastructuur. | Je team beheert het op jouw infrastructuur. |
| Platformupdates | Automatische updates verminderen de update-inspanning voor je team. | Je team beheert implementatie- en updatebeslissingen. |
| Analytics | Cloud-gebaseerde analytics dashboards ondersteunen voortdurende beoordeling. | Je team houdt rekening met hoe analytics in zijn eigen omgeving passen. |
| Implementatiecontrole | Minder directe controle over de infrastructuur, met minder infrastructuurtaken. | Meer directe controle, naast operationeel eigendom. |
Wanneer vermindert beheerde cloud de operationele werkdruk?
Beheerde cloud is geschikt voor teams die willen vermijden dat ze zelf de toestemmingsinfrastructuur beheren. De beheerde cloudservice van Conzent omvat infrastructuuronderhoud, automatische platformupdates en cloud-gebaseerde analytics dashboards. Die dashboards geven teams een manier om de toestemmingsactiviteit te beoordelen zonder dat ze dat overzicht in hun eigen infrastructuur hoeven te bouwen. Je team blijft verantwoordelijk voor zijn toestemmingsconfiguratie, website-implementatie, verbonden systemen en beslissingen over hoe de workflows moeten functioneren.
Dit model kan praktisch zijn wanneer je ingenieurs beperkte capaciteit hebben voor platformoperaties of wanneer je automatische updates verkiest. Het verwijdert niet de noodzaak om configuratie en integratiegedrag te beoordelen. Voor context over het regelgevende landschap dat interne governancebeslissingen kan vormgeven, behandelt DLA Piper’s overzicht van de Amerikaanse privacywetten federale en staatsprivacywetten.
Wanneer kan zelf-hosting geschikt zijn voor een technisch team?
Zelf-hosting kan passen bij teams met gevestigde infrastructuur en de mensen om deze te beheren. De zelf-gehoste optie van Conzent is gratis beschikbaar op jouw infrastructuur. Dat geeft jouw organisatie directe controle over waar het platform draait, terwijl je team verantwoordelijk is voor de omliggende infrastructuur en voortdurende werking. Gebruik de zelf-gehoste gids voor toestemmingsinfrastructuur van Conzent om die verantwoordelijkheden te plannen.
Voordat je kiest, identificeer wie verantwoordelijk is voor implementaties, updates, monitoring en wijzigingen aan verbonden systemen. Vergelijk die werklast met de controle die jouw governance-model vereist. Als je team al infrastructuur beheert en directe implementatiecontrole verkiest, kan zelf-hosting aansluiten bij zijn operationele model. Als infrastructuurwerk zou concurreren met kernproductprioriteiten, kan beheerde cloud werkbaarder zijn. Kies op basis van capaciteit en controle, niet op de aanname dat één benadering universeel eenvoudiger is.
Valideer toestemmingsnormen, controles en resultaten vóór de uitrol
Ondersteuning van normen is een nuttig startpunt, niet het bewijs dat een implementatie correct is geconfigureerd of aan elke verplichting voldoet. Voordat je lanceert, traceer je het pad van de keuze van een persoon naar het gedrag van de website, tags en meettools. Een ontwikkelaarsvriendelijke API voor toestemmingsbeheer moet dat pad testbaar maken, terwijl je team de implementatie controleert op basis van het daadwerkelijke gebruik.
Hoe moeten teams de ondersteuning van normen beoordelen?
Scheiding van de normen die van toepassing zijn. IAB TCF v2.3-integratie ondersteunt workflows die zijn opgebouwd rond het IAB Transparantie- en Toestemmingskader. Google Consent Mode v2 is een afzonderlijke mogelijkheid voor het communiceren van toestemmingskeuzes naar Google-diensten. Ze zijn niet uitwisselbaar. Bekijk de ondersteuning voor elke norm en test vervolgens hoe je geconfigureerde keuzes doorstromen naar de systemen die op hen vertrouwen. De IAB TCF v2.3-gids biedt protocolgerichte achtergrondinformatie.
Gebruik een eenvoudige validatiesequentie:
- Map vereisten: Identificeer de normen en toestemmingssignalen die relevant zijn voor jouw website en verbonden tools.
- Beoordeel configuratie: Vergelijk doeleinden, bannerkeuzes en taggedrag met de ervaring die je wilt bieden.
- Oefen elke keuze: Test acceptatie, afwijzing, voorkeurwijzigingen en intrekking in de geïmplementeerde workflow.
- Inspecteer downstream gedrag: Bevestig dat tags en meettools reageren zoals verwacht voor elke status.
- Wijs eigenaarschap toe: Registreer wie de configuratie onderhoudt en deze controles herhaalt na wijzigingen.
Documenteer resultaten en onopgeloste problemen. Een platform kan IAB TCF v2.3 of Google Consent Mode v2 ondersteunen, maar de standaardnaam alleen toont niet hoe jouw website is geconfigureerd of of verbonden systemen zich gedragen zoals bedoeld. Beschouw ondersteuning als een mogelijkheid om te valideren, niet als een compliance-uitkomst.
Hoe kunnen teams de toestemmingservaring verantwoordelijk meten?
Eenmaal het gedrag is geverifieerd, kan meting je team helpen begrijpen hoe wijzigingen de ervaring en bedrijfsresultaten beïnvloeden. Toestemming A/B-testen kunnen bannerervaringen vergelijken, terwijl analyses van de impact op de omzet kunnen helpen bij het onderzoeken van toestemmingsgerelateerde effecten op de omzet. Bepaal wat je vergelijkt en wat je zult observeren voordat je resultaten interpreteert. Een gemeten verschil is bewijs om te onderzoeken, niet een reden om keuzes te verdoezelen.
Houd betekenisvolle gebruikerskeuze centraal. Vergelijk duidelijke, toegankelijke presentaties en beschouw acceptatiepercentages niet als de enige maatstaf voor succes. Beoordeel of mensen hun opties kunnen begrijpen en of hun selecties het bedoelde downstream gedrag opleveren. Dit houdt de optimalisatie gericht op het verbeteren van de ervaring, niet op het onder druk zetten van gebruikers naar een bepaald antwoord.
Met normen, gedrag en meetcriteria in het vizier, vergelijk de opties voor toestemmingsplatformen met je implementatiebehoeften.
Kies toestemmingsinfrastructuur waarmee je ontwikkelaars met vertrouwen kunnen werken
Een goede beslissing begint met het werk dat je team nodig heeft dat het toestemmingssysteem ondersteunt. Maak een lijst van de integraties die het moet passen, de normen waarop je workflows vertrouwen, en de mensen die in de loop van de tijd wijzigingen zullen beoordelen. Vergelijk die vereisten vervolgens met het operationele model dat je verkiest. Dit verandert "ontwikkelaarsvriendelijk" van een breed label in criteria die je team kan beoordelen.
Conzent’s bron-beschikbare platform laat teams zijn implementatie inspecteren, terwijl de beheerde cloud- en zelf-gehoste opties verschillende implementatievoorkeuren ondersteunen. Gebruik die opties om een praktische discussie te kaderen: welke benadering past bij je governanceproces, technische vaardigheden en geplande toestemmingsworkflows? Het antwoord moet reflecteren hoe je team werkt, niet een algemene voorkeur voor één implementatiestijl.
Hoe past Conzent in verschillende implementatiemodellen?
Begin met het toewijzen van een eigenaar voor de toestemmingsinstelling en schets hoe je team configuratiewijzigingen zal beoordelen. Stem vervolgens je voorkeurs-hostingbenadering af op je interne processen. Sponsorschappen verlagen de prijzen van de beheerde cloud naarmate de sponsoring toeneemt, dus neem de structuur van het plan op in je evaluatie. Houd de focus op verantwoordelijkheden, transparantie en de workflows die je implementatie moet ondersteunen.
Wat is een praktische volgende stap voor een evaluatieteam?
Breng ontwikkelaars en de mensen die verantwoordelijk zijn voor privacyworkflows in dezelfde beoordeling. Stem overeen welke systemen moeten worden verbonden, welke gedragingen moeten worden gevalideerd en hoe je team de toestemmingservaring zal beoordelen na wijzigingen. Een gedeeld perspectief kan hiaten vroegtijdig blootleggen, voordat het platform deel uitmaakt van een releaseproces.
- Stel evaluatiecriteria op: Registreer de integratie-, normen- en meetbehoeften die belangrijk zijn voor jouw project.
- Wijs eigenaarschap toe: Benoem wie de configuratie, systeemgedrag en toekomstige wijzigingen zal beoordelen.
- Vergelijk implementatiegeschiktheid: Beslis welk model het beste aansluit bij de governance en technische praktijken van je team.
Gebruik die criteria om de huidige plannen en implementatieopties van Conzent te beoordelen. Een duidelijke evaluatie helpt je ontwikkelaars een infrastructuur te kiezen waarmee ze met vertrouwen kunnen werken en die ze kunnen onderhouden naarmate je product evolueert.
Maak je volgende toestemmingsbeslissing operationeel
Je toestemmingsarchitectuur moet iets zijn dat je team kan uitleggen, testen en onderhouden naarmate het product verandert. Voordat je een oplossing kiest, benoem wie verantwoordelijk zal zijn voor configuratie, het gedrag van integraties zal beoordelen en zal beslissen wanneer wijzigingen een nieuwe validatieronde vereisen. Dat eigenaarschapsplan is belangrijk, zelfs na de lancering. Het biedt toekomstige productupdates een duidelijk pad door beoordeling in plaats van toestemming tot een bijzaak te maken.
Een ontwikkelaarsvriendelijke API voor toestemmingsbeheer moet dat voortdurende werk ondersteunen zonder te verhullen hoe het systeem wordt beheerd. Gebruik de criteria in deze gids om de werkelijke workflows, infrastructuur en meetbehoeften van je team te vergelijken met elke implementatieoptie. Een functieslijst kan de discussie starten, maar de betere vraag is of je team de oplossing op de lange termijn met vertrouwen kan beheren.
Vergelijk de plannen en implementatieopties van Conzent om een benadering te vinden die past bij het operationele model van je team. Beoordeel beheerde cloud en zelf-hosting op basis van je integratie-, eigenaarschap- en meetbehoeften, en kies vervolgens het model dat je team kan onderhouden.
Veelgestelde Vragen
Is een API voor toestemmingsbeheer hetzelfde als een cookie-toestemmingsplatform?
Nee. Een API is een integratiemechanisme; een cookie-toestemmingsplatform is het bredere product dat de gebruikerservaring en tools voor het beheren van voorkeuren kan bieden. Bij het vergelijken van oplossingen, identificeer wat het platform direct afhandelt en wat je team moet verbinden of eromheen moet bouwen. Dit onthult of je een complete toestemmingsworkflow evalueert of slechts één technische interface binnenin.
Kan een API voor toestemmingsbeheer werken met een bestaande tagmanager?
Ja, wanneer er een integratiepad is dat je tagmanager kan gebruiken. Map welke tags afhankelijk zijn van toestemming, welke status elke nodig heeft, en wat er moet gebeuren wanneer een bezoeker een keuze wijzigt. Test vervolgens die regels met je tagcontainer en tools. Verifieer dat de signalen de tags bereiken die je gebruikt en het verwachte gedrag opleveren, in plaats van te vertrouwen op een algemene compatibiliteitsclaim.
Moet een ontwikkelaarsvriendelijke toestemming API REST gebruiken?
Nee. REST is één mogelijke API-stijl, maar het is op zichzelf geen maatstaf voor de ontwikkelaarservaring. Een ontwikkelaarsvriendelijke API voor toestemmingsbeheer moet passen bij je architectuur en duidelijke documentatie bieden voor de workflows die je nodig hebt. Neem geen aanname over REST-ondersteuning, SDK-beschikbaarheid, eindpuntnamen of gegevensformaten af van algemene producttaal. Bekijk de technische documentatie voordat je de implementatiewerkzaamheden inschat of ontwerpt rond een bepaalde interface.
Kan een API voor toestemmingsbeheer zowel web- als mobiele producten ondersteunen?
Web- en mobiele implementaties hebben verschillende integratievereisten. Een webimplementatie kan een browsergebaseerde banner gebruiken, terwijl een mobiel product mogelijk een native toestemmingservaring nodig heeft en een manier om voorkeuren door te geven aan zijn tools. Evalueer elke omgeving afzonderlijk. Map hoe voorkeuren worden vastgelegd, bijgewerkt en beschikbaar worden gesteld aan verbonden systemen in plaats van aan te nemen dat een website-integratie automatisch mobiele apps dekt.
Hoe moeten ontwikkelaars toestemmingswijzigingen testen vóór de implementatie?
Gebruik een testomgeving en voer toestemmingsscenario's uit via de releaseworkflow van de applicatie. Controleer eerste bezoeken, opgeslagen keuzes, voorkeurupdates en intrekking, en inspecteer vervolgens relevante tags en analytics op onverwachte activiteit. Neem regressietests op voor wijzigingen aan de bannerconfiguratie of verbonden tools waar je setup dat toelaat. Registreer het verwachte resultaat en wat het team heeft waargenomen, zodat toekomstige wijzigingen kunnen worden gecontroleerd tegen een duidelijke basislijn.
Garandeert het gebruik van een API voor toestemmingsbeheer GDPR-naleving?
Nee. Een API kan technische toestemmingsworkflows ondersteunen, maar het gebruik ervan garandeert geen GDPR-naleving. De resultaten hangen af van hoe de organisatie het platform configureert en gebruikt, de gegevenspraktijken van de website en de bredere privacyprocessen die zijn ingesteld. Beschouw de API als een onderdeel van de implementatie, niet als een vervanging voor organisatorische beoordeling. Documenteer je keuzes en beoordeel hoe de geïmplementeerde workflow past bij jouw specifieke operaties.
Wat is het verschil tussen IAB TCF v2.3 en Google Consent Mode v2?
Ze adresseren verschillende integratiebehoeften. IAB TCF v2.3 biedt een kader voor het communiceren van toestemmingsinformatie binnen deelnemende advertentieworkflows. Google Consent Mode v2 communiceert toestemmingskeuzes naar Google-diensten. Ondersteuning voor de één vervangt niet automatisch de ander. Maak een lijst van de tools en workflows die je site gebruikt, bepaal of je één of beide nodig hebt, en test elke integratie in je configuratie.