
Utvecklarvänlig samtyckeshanterings-API: En köparguide
Vad händer om verktyget för samtycke som verkar enklast att integrera skapar mest arbete efter lanseringen? Att välja ett utvecklarvänligt API för samtyckeshantering handlar inte bara om slutpunkter. Ditt team behöver också förstå hur det passar in i din teknikstack, vem som kontrollerar samtyckedata och hosting, och vad som kräver kontinuerligt underhåll.
Ett API kan erbjuda flexibilitet, men det kan lämna dina utvecklare ansvariga för mer av samtyckesarbetsflödet. En fullständig plattform för samtyckeshantering kan hantera fler operativa uppgifter, men dess distributionsmodell och kontrollalternativ är också viktiga. Det rätta valet beror på hur ditt team balanserar integrationsinsats, operativt ägande och kontroll.
Denna guide ger dig ett praktiskt sätt att bedöma den balansen. Du kommer att jämföra integrationsanpassning, operativ kontroll, stöd för standarder och det pågående arbete som ditt team måste äga. Du kommer också att se hur hanterad moln- och självhostad tillvägagångssätt skiljer sig åt, och var en källkodstillgänglig plattform som Conzent kan passa in. Målet är att stödja dina sekretessarbetsflöden utan att lägga till undvikbar komplexitet.
Viktiga punkter
- Separera API:ets roll från den bredare samtycksplattformen, inklusive dess gränssnitt, lagring, konfiguration och rapportering.
- Bedöm integrationsinsatsen genom att titta på konfiguration, dokumentation, testning och hur samtycke passar in i din tagghanterare och analysarbetsflöde.
- Välj hanterad moln- eller självhostad infrastruktur baserat på det operativa arbete ditt team kan ta på sig och den kontroll det behöver.
- Validera samtyckesbeteende och stödet för standarder, och behandla IAB TCF v2.3-integration och Google Consent Mode v2 som distinkta krav.
- Använd ett utvecklarvänligt API för samtyckeshantering för att matcha infrastruktur, standarder och mätbehov med hur ditt team arbetar.
Vad ska ett utvecklarvänligt API för samtyckeshantering faktiskt göra?
Ett API för samtyckeshantering kopplar samman samtyckesarbetsflöden med en webbplats eller digital produkt. Insamling av samtycke registrerar en persons val; systemen som använder dessa val agerar på de resulterande signalerna. Den distinktionen är viktig. En banner kan samla in preferenser, men taggar, analysverktyg och annonseringsarbetsflöden måste fortfarande svara på rätt sätt.
Ett utvecklarvänligt API för samtyckeshantering bör göra den kopplingen förståelig och hanterbar. Det bör hjälpa ditt team att spåra hur val presenteras, lagras, uppdateras och delas med de delar av stacken som är beroende av dem. API:et är en del av designen, inte hela samtyckesupplevelsen.
Vilka samtyckesarbetsflöden bör ett API koppla samman?
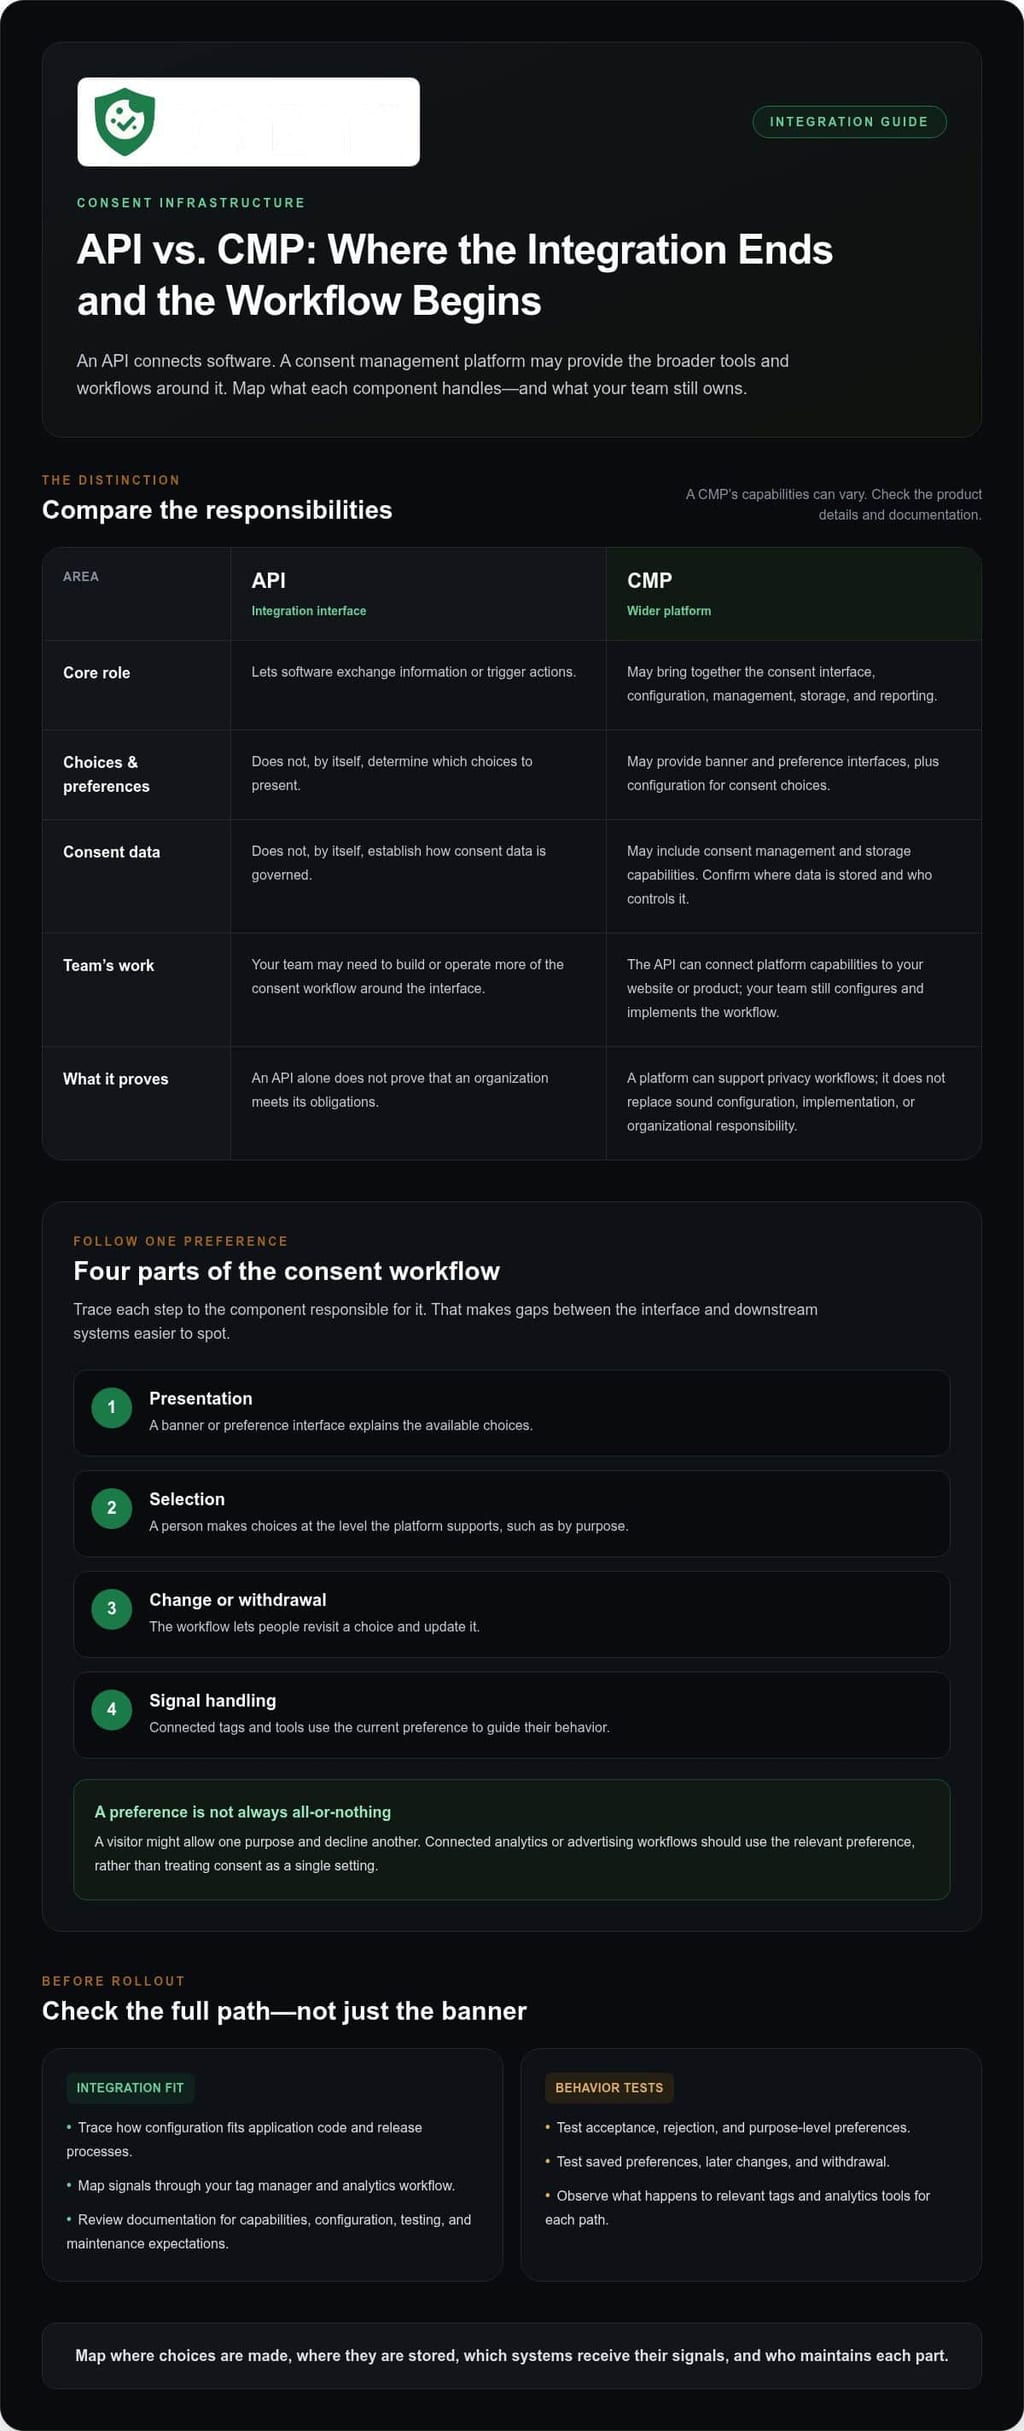
Spåra användarresan och identifiera de system som är beroende av varje val. Ett typiskt arbetsflöde presenterar ett samtyckesgränssnitt, registrerar preferenser, låter människor ändra eller dra tillbaka dessa preferenser och gör uppdaterade signaler tillgängliga för anslutna teknologier. Kartlägg varje steg till den komponent som ansvarar för det, så att luckor mellan gränssnittet och downstream-systemen blir lättare att upptäcka.
- Presentation: En banner eller preferensgränssnitt förklarar de tillgängliga valen.
- Val: En person kan göra val på den nivå plattformen stöder, till exempel efter syfte.
- Ändring eller återkallelse: Arbetsflödet ger ett sätt att återbesöka ett val och uppdatera det.
- Signalhantering: Anslutna taggar och verktyg kan använda den aktuella preferensen för att styra sitt beteende.
Till exempel kan en besökare tillåta ett syfte medan den avböjer ett annat. Ett anslutet analys- eller annonseringsarbetsflöde bör använda den relevanta preferensen istället för att behandla samtycke som en enda, allt-eller-inget-inställning. Det kräver tydligt representerade val och konsekvent tolkning av mottagande system. Bannern är den synliga ingångspunkten, och dess design och anpassning är en del av det bredare arbetsflödet.
Hur skiljer sig ett API från en plattform för samtyckeshantering?
Ett API är ett integrationsgränssnitt. Det låter programvara utbyta information eller utlösa åtgärder, men det är inte ett komplett sekretessprogram. Ett API ensam avgör inte vilka val som ska presenteras, fastställer hur samtyckedata styrs eller bevisar att en organisation uppfyller sina skyldigheter.
En plattform för samtyckeshantering, eller CMP, kan samla banner- och preferensgränssnitt, konfiguration för samtyckesval, samtyckeshantering, lagring och rapportering. Dess API kan koppla dessa funktioner till en webbplats eller produkt, medan plattformen tillhandahåller de bredare verktygen och arbetsflödena. Kartlägg vad produkten hanterar och vad ditt team måste bygga eller driva.
Gör distinktionen konkret genom att identifiera var användare gör val, var dessa val lagras, vilka system som behöver signalerna och hur ditt team kommer att granska förändringar och rapportering. En plattform kan stödja sekretessarbetsflöden, men teknologin ersätter inte sund konfiguration, implementering eller organisatoriskt ansvar.
Hur man utvärderar integration och utvecklarupplevelse för API:er för samtyckeshantering
En samtyckesintegration kan se enkel ut i ett diagram och ändå skapa pågående arbete över applikationskod, tagghantering, analys och distributionsprocesser. Utvärdera hela vägen: hur ditt team konfigurerar samtyckesupplevelsen, hur anslutna system tar emot förändringar och vem som underhåller varje del efter lansering. Ett utvecklarvänligt API för samtyckeshantering bör passa det sätt på vilket din stack drivs, inte bara fungera i ett konceptbevis.
Vad gör samtyckesintegration underhållbar?
Sök efter en tydlig gräns mellan samtyckeskonfiguration och applikationskod. Om en ändring av bannern kräver redigering och omdistribuering av orelaterad produktkod kan rutinuppdateringar bli svårare att hantera. Tilldela ägarskap för konfiguration, distribution, övervakning och integrationsförändringar. Spåra sedan en verklig användarresa genom din tagghanterare och analysarbetsflöde: vilka signaler överförs, och hur kommer ditt team att verifiera det förväntade beteendet?
God dokumentation särskiljer stödda funktioner från exempel och antaganden. Granska hur den förklarar integrationsytan, konfigurationsprocessen, testmetoden och underhållsförväntningarna. Anta inte att en produkt har en viss slutpunkt, SDK, händelse eller svaret format om inte dokumentationen beskriver det. För en webbplats byggd på WordPress, granska detaljerna i WordPress-samtycksintegration tillsammans med ditt befintliga distributions- och tagghanteringsarbetsflöde.
Flöden av sekretessdata förtjänar samma granskning som andra systemgränssnitt. Regulations.gov API och sekretess sidan erbjuder ett regeringsexempel: dess API tillhandahåller offentlig data som kan inkludera information om kommentarsinlämnare, medan dess sekretesspolicy beskriver skydd enligt Privacy Act från 1974. Tillämpa samma vana på dina egna integrationer genom att kartlägga vad de tar emot och hur ditt team hanterar det.
Hur bör team testa samtyckesbeteende innan lansering?
Testa mer än om bannern visas. Gå igenom acceptans, avslag, preferenser på syftenivå, senare ändringar och återkallelse. För varje väg, observera vad som händer med relevanta taggar och analysverktyg. Registrera det faktiska resultatet i din implementation istället för att anta att varje integration beter sig på samma sätt.
- Kartlägg vägen: Registrera användarens åtgärd, förväntat samtyckestillstånd och anslutet system som bör svara.
- Kontrollera viktiga resor: Testa första besök, sparade preferenser, preferensändringar och återkallelse i de miljöer ditt team stöder.
- Fånga bevis: Notera observerat beteende, oväntade resultat och olösta gränsfall för de ansvariga teamen.
Innan du väljer en lösning, använd denna korta checklista:
- Kan ditt team identifiera de stödda integrations- och konfigurationsmetoderna?
- Är dokumentationen och testguiden specifika nog för att validera ditt arbetsflöde?
- Är ägarskapet tydligt för konfiguration, distribution, övervakning och framtida förändringar?
- Kan du spåra samtyckesval genom din tagghanterare och analysverktyg?
Dessa frågor gör utvecklarupplevelsen till en operationell bedömning, inte bara ett funktionskrav. Om du väger hanterade och självhostade alternativ, jämför de tillgängliga samtycksplattformalternativen mot dina integrations- och underhållsbehov.
Hanterad moln- eller självhostad samtycks-infrastruktur: vilken passar ditt team?
Distribution avgör vem som bär det operativa arbetet. Med hanterad moln underhåller leverantören infrastruktur och plattformsuppdateringar. Med självhosting kör plattformen på din infrastruktur, vilket ger ditt team mer direkt kontroll och mer ansvar. Ingen av modellerna är den självklara vinnaren. Ett utvecklarvänligt API för samtyckeshantering är bara en del av beslutet; ditt teams kapacitet, styrningsbehov och befintliga system spelar också roll.
Använd denna jämförelse för att göra ägarskapsgränsen synlig. Specifika ansvar beror på plattformen och din implementering, så behandla det som en utgångspunkt för intern planering.
| Område | Hanterad moln | Självhostad |
|---|---|---|
| Infrastruktur | Leverantören underhåller plattformens infrastruktur. | Ditt team driver den på din infrastruktur. |
| Plattformsuppdateringar | Automatiska uppdateringar minskar uppdateringsarbetet för ditt team. | Ditt team hanterar distributions- och uppdateringsbeslut. |
| Analys | Molnbaserade analysinstrumentpaneler stödjer kontinuerlig granskning. | Ditt team ansvarar för hur analys passar in i sin egen miljö. |
| Distributionskontroll | Mindre direkt kontroll över infrastrukturen, med färre infrastrukturarbeten. | Mer direkt kontroll, tillsammans med operativt ägande. |
När minskar hanterad moln det operativa arbetet?
Hanterad moln passar team som vill undvika att driva samtycks-infrastruktur själva. Conzents hanterade molntjänst inkluderar underhåll av infrastruktur, automatiska plattformsuppdateringar och molnbaserade analysinstrumentpaneler. Dessa instrumentpaneler ger team ett sätt att granska samtyckesaktivitet utan att bygga den vyen i sin egen infrastruktur. Ditt team äger fortfarande sin samtyckeskonfiguration, webbplatsimplementering, anslutna system och beslut om hur arbetsflödena ska fungera.
Denna modell kan vara praktisk när dina ingenjörer har begränsad kapacitet för plattformsoperationer eller när du föredrar automatiska uppdateringar. Det tar inte bort behovet av att granska konfiguration och integrationsbeteende. För kontext om den regulatoriska landskapet som kan forma interna styrningsbeslut, DLA Pipers översikt över amerikanska dataskyddslagar täcker federala och statliga sekretesslagar.
När kan självhosting passa ett tekniskt team?
Självhosting kan passa team med etablerad infrastruktur och personer som kan driva den. Conzents självhostade alternativ är tillgängligt gratis på din infrastruktur. Det ger din organisation direkt kontroll över var plattformen körs, samtidigt som ditt team är ansvarigt för den omgivande infrastrukturen och det pågående arbetet. Använd Conzents guide för självhostad samtycks-infrastruktur för att planera dessa ansvar.
Innan du väljer, identifiera vem som kommer att hantera distributioner, uppdateringar, övervakning och förändringar av anslutna system. Jämför den arbetsbelastningen med den kontroll som din styrningsmodell kräver. Om ditt team redan hanterar infrastruktur och föredrar direkt distributionskontroll kan självhosting passa med dess driftsmodell. Om infrastrukturarbetet skulle konkurrera med kärnproduktprioriteringar kan hanterad moln vara mer genomförbart. Välj baserat på kapacitet och kontroll, inte antagandet att en metod är universellt enklare.
Validera samtyckesstandarder, kontroller och resultat innan lansering
Stöd för standarder är en användbar utgångspunkt, inte ett bevis på att en implementation är korrekt konfigurerad eller uppfyller varje skyldighet. Innan lansering, spåra vägen från en persons val till beteendet hos webbplatsen, taggarna och mätverktygen. Ett utvecklarvänligt API för samtyckeshantering bör göra den vägen testbar, medan ditt team kontrollerar implementeringen mot dess faktiska användning.
Hur bör team bedöma stödet för standarder?
Separera standarderna i omfattning. IAB TCF v2.3-integration stöder arbetsflöden som bygger på IAB:s ramverk för transparens och samtycke. Google Consent Mode v2 är en separat funktion för att kommunicera samtyckesval till Google-tjänster. De är inte utbytbara. Granska stödet för varje standard, och testa sedan hur dina konfigurerade val flödar in i de system som är beroende av dem. IAB TCF v2.3-guiden ger protokollfokuserad bakgrund.
Använd en enkel valideringssekvens:
- Kartlägg krav: Identifiera de standarder och samtyckessignaler som är relevanta för din webbplats och anslutna verktyg.
- Granska konfiguration: Jämför syften, banneralternativ och taggbeteende med den upplevelse du avser att tillhandahålla.
- Utöva varje val: Testa acceptans, avslag, preferensändringar och återkallelse i det implementerade arbetsflödet.
- Inspektera downstream-beteende: Bekräfta att taggar och mätverktyg svarar som förväntat för varje tillstånd.
- Tilldela ägarskap: Registrera vem som underhåller konfigurationen och upprepar dessa kontroller efter förändringar.
Dokumentera resultat och olösta frågor. En plattform kan stödja IAB TCF v2.3 eller Google Consent Mode v2, men standardnamnet ensam visar inte hur din webbplats är konfigurerad eller om anslutna system beter sig som avsett. Behandla stödet som en kapabilitet att validera, inte ett efterlevnadsresultat.
Hur kan team mäta samtyckesupplevelsen på ett ansvarsfullt sätt?
När beteendet har verifierats kan mätning hjälpa ditt team att förstå hur förändringar påverkar upplevelsen och affärsresultaten. Samtycke A/B-testning kan jämföra bannerupplevelser, medan intäktsanalys kan hjälpa till att undersöka samtyckesrelaterade effekter på intäkterna. Bestäm vad du jämför och vad du kommer att observera innan du tolkar resultaten. En mätt skillnad är bevis för att undersöka, inte en anledning att dölja val.
Håll meningsfullt användarval i centrum. Jämför tydliga, tillgängliga presentationer, och behandla inte acceptansgrader som det enda måttet på framgång. Granska om människor kan förstå sina alternativ och om deras val ger det avsedda downstream-beteendet. Detta håller optimeringen fokuserad på att förbättra upplevelsen, inte att pressa användare mot ett visst svar.
Med standarder, beteende och mätkriterier i åtanke, jämför de samtycksplattformalternativ mot dina implementeringsbehov.
Välj samtycks-infrastruktur som dina utvecklare kan arbeta med förtroende
En sund beslut börjar med det arbete ditt team behöver att samtyckessystemet ska stödja. Lista de integrationer det måste passa, de standarder dina arbetsflöden är beroende av, och de personer som kommer att granska förändringar över tid. Jämför sedan dessa krav med den driftsmodell du föredrar. Det gör "utvecklarvänlig" till en specifik etikett som ditt team kan bedöma.
Conzents källkodstillgängliga plattform låter team inspektera dess implementation, medan dess hanterade moln- och självhostade alternativ stödjer olika distributionspreferenser. Använd dessa alternativ för att rama in en praktisk diskussion: vilken metod passar din styrningsprocess, tekniska färdigheter och planerade samtyckesarbetsflöden? Svaret bör återspegla hur ditt team arbetar, inte en allmän preferens för en distributionsstil.
Hur passar Conzent olika implementationsmodeller?
Börja med att tilldela en ägare för samtyckesinställningen och skissa på hur ditt team kommer att granska konfigurationsförändringar. Matcha sedan din föredragna hostingmetod med dina interna processer. Sponsringsbidrag sänker priserna för hanterad moln när sponsringarna ökar, så inkludera planstrukturen i din utvärdering. Håll fokus på ansvar, transparens och de arbetsflöden som din implementation behöver stödja.
Vad är ett praktiskt nästa steg för ett utvärderande team?
Ta med utvecklare och de personer som ansvarar för sekretessarbetsflöden i samma granskning. Kom överens om de system som ska kopplas samman, de beteenden som ska valideras och hur ditt team kommer att bedöma samtyckesupplevelsen efter förändringar. En gemensam syn kan avslöja luckor tidigt, innan plattformen blir en del av en distributionsprocess.
- Ställ utvärderingskriterier: Registrera integrationen, standarderna och mätbehoven som är viktiga för ditt projekt.
- Tilldela ägarskap: Namnge vem som kommer att granska konfiguration, systembeteende och framtida förändringar.
- Jämför distributionsanpassning: Bestäm vilken modell som bäst stämmer överens med ditt teams styrning och tekniska metoder.
Använd dessa kriterier för att granska Conzents aktuella planer och distributionsalternativ. En tydlig utvärdering hjälper dina utvecklare att välja infrastruktur de kan arbeta med förtroende och underhålla när din produkt utvecklas.
Gör ditt nästa samtyckesbeslut operationellt
Din samtyckesarkitektur bör vara något ditt team kan förklara, testa och underhålla när produkten förändras. Innan du väljer en lösning, namnge vem som kommer att äga konfigurationen, granska integrationsbeteendet och besluta när förändringar kräver en ny valideringsrunda. Denna ägarplan är viktig även efter lansering. Den ger framtida produktuppdateringar en tydlig väg genom granskning istället för att göra samtycke till en eftertanke.
Ett utvecklarvänligt API för samtyckeshantering bör stödja det pågående arbetet utan att dölja hur systemet drivs. Använd kriterierna i denna guide för att jämföra ditt teams faktiska arbetsflöden, infrastruktur och mätbehov med varje distributionsalternativ. En funktionslista kan inleda diskussionen, men den bättre frågan är om ditt team kan hantera lösningen med förtroende över tid.
Jämför Conzents planer och distributionsalternativ för att hitta en metod som passar ditt teams driftsmodell. Granska hanterad moln och självhosting mot dina integrations-, ägarskaps- och mätbehov, och välj sedan den modell som ditt team kan underhålla.
Vanliga frågor
Är ett API för samtyckeshantering detsamma som en plattform för cookie-samtycke?
Nej. Ett API är en integrationsmekanism; en plattform för cookie-samtycke är den bredare produkten som kan tillhandahålla användarupplevelsen och verktygen för att hantera preferenser. När du jämför lösningar, identifiera vad plattformen hanterar direkt och vad ditt team måste koppla samman eller bygga runt den. Detta avslöjar om du utvärderar ett komplett samtyckesarbetsflöde eller bara ett tekniskt gränssnitt inom det.
Kan ett API för samtyckeshantering fungera med en befintlig tagghanterare?
Ja, när det finns en integrationsväg som din tagghanterare kan använda. Kartlägg vilka taggar som är beroende av samtycke, vilket tillstånd varje behöver och vad som ska hända när en besökare ändrar ett val. Testa sedan dessa regler med din taggbehållare och verktyg. Verifiera att signalerna når de taggar du använder och ger det förväntade beteendet, istället för att förlita dig på ett allmänt kompatibilitetskrav.
Behöver ett utvecklarvänligt samtycke-API använda REST?
Nej. REST är en möjlig API-stil, men det är inte ett mått på utvecklarupplevelse i sig. Ett utvecklarvänligt API för samtyckeshantering bör passa din arkitektur och tillhandahålla tydlig dokumentation för de arbetsflöden du behöver. Anta inte REST-stöd, SDK-tillgänglighet, slutpunktsnamn eller dataformat från allmän produktbeskrivning. Granska den tekniska dokumentationen innan du uppskattar implementeringsarbetet eller designar runt ett visst gränssnitt.
Kan ett API för samtyckeshantering stödja både webb- och mobilprodukter?
Webb- och mobilimplementationer har olika integrationskrav. En webbimplementation kan använda en webbläsarbaserad banner, medan en mobilprodukt kan behöva en inbyggd samtyckesupplevelse och ett sätt att överföra preferenser till sina verktyg. Utvärdera varje miljö separat. Kartlägg hur preferenser fångas, uppdateras och görs tillgängliga för anslutna system istället för att anta att en webbplatsintegration automatiskt täcker mobilappar.
Hur bör utvecklare testa samtyckesförändringar innan distribution?
Använd en testmiljö och kör samtyckesscenarier genom applikationens distributionsarbetsflöde. Kontrollera första besök, sparade val, preferensuppdateringar och återkallelse, och inspektera relevanta taggar och analyser för oväntad aktivitet. Inkludera regressionstester för förändringar av bannerkonfiguration eller anslutna verktyg där din installation tillåter det. Registrera det förväntade resultatet och vad teamet observerade, så att framtida förändringar kan kontrolleras mot en tydlig baslinje.
Ger användning av ett API för samtyckeshantering garanti för GDPR-efterlevnad?
Nej. Ett API kan stödja tekniska samtyckesarbetsflöden, men att använda ett garanterar inte GDPR-efterlevnad. Resultaten beror på hur organisationen konfigurerar och använder plattformen, webbplatsens datapraktiker och de bredare sekretessprocesser som finns. Behandla API:et som en del av implementeringen, inte som en ersättning för organisatorisk granskning. Dokumentera dina val och bedöm hur det distribuerade arbetsflödet passar dina specifika operationer.
Vad är skillnaden mellan IAB TCF v2.3 och Google Consent Mode v2?
De adresserar olika integrationsbehov. IAB TCF v2.3 tillhandahåller en ram för att kommunicera samtyckesinformation inom deltagande annonseringsarbetsflöden. Google Consent Mode v2 kommunicerar samtyckesval till Google-tjänster. Stöd för den ena ersätter inte automatiskt den andra. Lista de verktyg och arbetsflöden som din webbplats använder, avgör om du behöver en eller båda, och testa varje integration i din konfiguration.