
Utviklervennlig samtykkehåndterings-API: En kjøperguide
Hva om samtykkeverktøyet som ser enklest ut å integrere, skaper mest arbeid etter lansering? Å velge et utviklervennlig samtykkehåndterings-API handler ikke bare om endepunkter. Teamet ditt må også forstå hvordan det passer inn i stakken, hvem som kontrollerer samtykkedata og hosting, og hva som trenger kontinuerlig vedlikehold.
Et API kan tilby fleksibilitet, men det kan gjøre utviklerne dine ansvarlige for mer av samtykkearbeidsflyten. En fullverdig samtykkehåndteringsplattform kan håndtere flere operasjonelle oppgaver, men distribusjonsmodellen og kontrollalternativene er også viktige. Det riktige valget avhenger av hvordan teamet ditt balanserer integrasjonsinnsats, operasjonelt eierskap og kontroll.
Denne guiden gir deg en praktisk måte å vurdere den balansen på. Du vil sammenligne integrasjonspassform, operasjonell kontroll, standardstøtte og det pågående arbeidet teamet ditt må eie. Du vil også se hvordan administrerte sky- og selvhostede tilnærminger skiller seg, og hvor en kilde-tilgjengelig plattform som Conzent kan passe inn. Målet er å støtte personvernsarbeidsflytene dine uten å legge til unødvendig kompleksitet.
Viktige punkter
- Skille API-ets rolle fra den bredere samtykkeplattformen, inkludert grensesnitt, lagring, konfigurasjon og rapportering.
- Vurdere integrasjonsinnsats ved å se på konfigurasjon, dokumentasjon, testing og hvordan samtykke passer inn i tag manageren og analysearbeidsflyten.
- Velg administrert sky eller selvhosting basert på det operasjonelle arbeidet teamet ditt kan ta på seg og kontrollen det trenger.
- Valider samtykkebehavior og standardstøtte, og behandle IAB TCF v2.3-integrasjon og Google Consent Mode v2 som distinkte krav.
- Bruk et utviklervennlig samtykkehåndterings-API for å matche infrastruktur, standarder og målebehov med hvordan teamet ditt jobber.
Hva bør et utviklervennlig samtykkehåndterings-API faktisk gjøre?
Et samtykkehåndterings-API kobler samtykkearbeidsflyter med en nettside eller digitalt produkt. Samtykkesamling registrerer en persons valg; systemene som bruker disse valgene handler på de resulterende signalene. Den distinksjonen er viktig. Et banner kan samle preferanser, men tags, analyserverktøy og annonseringsarbeidsflyter må fortsatt svare på riktig måte.
Et utviklervennlig samtykkehåndterings-API bør gjøre den forbindelsen forståelig og håndterbar. Det bør hjelpe teamet ditt med å spore hvordan valg presenteres, lagres, oppdateres og deles med delene av stakken som er avhengige av dem. API-et er en del av designet, ikke hele samtykkeopplevelsen.
Hvilke samtykkearbeidsflyter bør et API koble til?
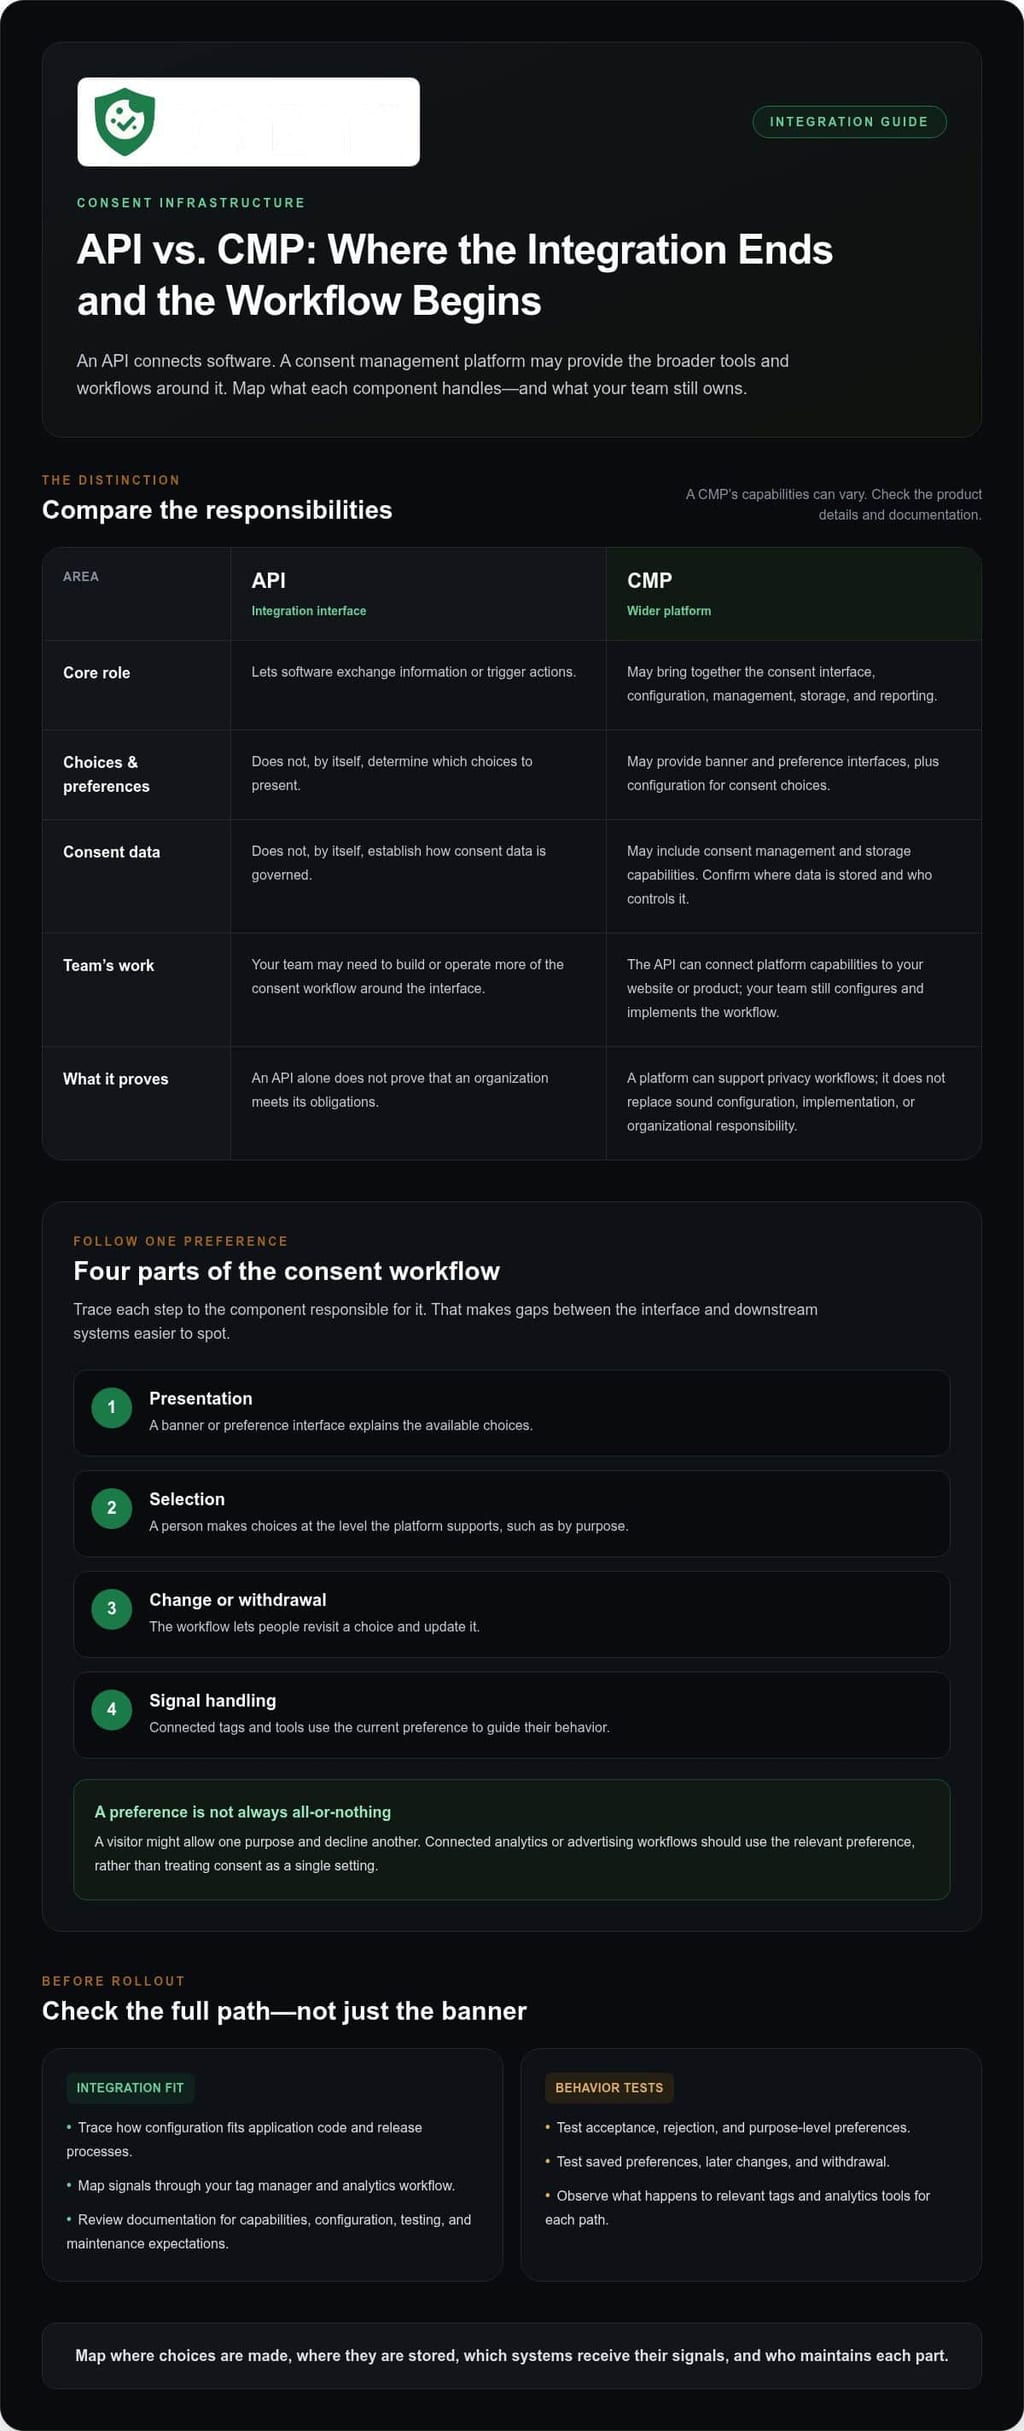
Spore brukerreisen og identifisere systemene som er avhengige av hvert valg. En typisk arbeidsflyt presenterer et samtykkegresnitt, registrerer preferanser, lar folk endre eller trekke tilbake disse preferansene, og gjør oppdaterte signaler tilgjengelige for tilkoblede teknologier. Kartlegg hvert trinn til komponenten som er ansvarlig for det, slik at gapene mellom grensesnittet og downstream-systemene er lettere å oppdage.
- Presentasjon: Et banner eller preferansegrensesnitt forklarer de tilgjengelige valgene.
- Valg: En person kan ta valg på det nivået plattformen støtter, for eksempel etter formål.
- Endring eller tilbaketrekking: Arbeidsflyten gir en måte å gå tilbake til et valg og oppdatere det.
- Signalbehandling: Tilkoblede tags og verktøy kan bruke den nåværende preferansen til å styre sin atferd.
For eksempel kan en besøkende tillate ett formål mens de avslår et annet. En tilkoblet analyse- eller annonseringsarbeidsflyt bør bruke den relevante preferansen i stedet for å behandle samtykke som en enkelt, alt-eller-ingenting-innstilling. Det krever klart representerte valg og konsekvent tolkning av mottakende systemer. Banneret er det synlige inngangspunktet, og designet og tilpasningen er en del av den bredere arbeidsflyten.
Hvordan er et API forskjellig fra en samtykkehåndteringsplattform?
Et API er et integrasjonsgrensesnitt. Det lar programvare utveksle informasjon eller utløse handlinger, men det er ikke et komplett personvernprogram. Et API alene bestemmer ikke hvilke valg som skal presenteres, etablerer hvordan samtykkedata styres, eller beviser at en organisasjon oppfyller sine forpliktelser.
En samtykkehåndteringsplattform, eller CMP, kan samle banner- og preferansegrensesnitt, konfigurasjon for samtykkevalg, samtykkehåndtering, lagring og rapportering. Dens API kan koble disse funksjonene til en nettside eller produkt, mens plattformen gir de bredere verktøyene og arbeidsflytene. Kartlegg hva produktet håndterer og hva teamet ditt må bygge eller operere.
Gjør distinksjonen konkret ved å identifisere hvor brukere tar valg, hvor disse valgene lagres, hvilke systemer som trenger signalene, og hvordan teamet ditt vil gjennomgå endringer og rapportering. En plattform kan støtte personvernsarbeidsflyter, men teknologien erstatter ikke solid konfigurasjon, implementering eller organisatorisk ansvar.
Hvordan vurdere integrasjon av samtykkehåndterings-API og utvikleropplevelse
En samtykkeintegrasjon kan se enkel ut i et diagram og fortsatt skape kontinuerlig arbeid på tvers av applikasjonskode, taghåndtering, analyse og utgivelsesprosesser. Vurder hele veien: hvordan teamet ditt konfigurerer samtykkeopplevelsen, hvordan tilkoblede systemer mottar endringer, og hvem som vedlikeholder hver del etter lansering. Et utviklervennlig samtykkehåndterings-API bør passe inn i måten stakken din opereres på, ikke bare fungere i et bevis på konsept.
Hva gjør samtykkeintegrasjonen vedlikeholdbar?
Se etter en klar grense mellom samtykkekonfigurasjon og applikasjonskode. Hvis en bannerendring krever redigering og distribusjon av urelatert produktkode, kan rutinemessige oppdateringer bli vanskeligere å håndtere. Tildel eierskap for konfigurasjon, distribusjoner, overvåking og integrasjonsendringer. Spor deretter en reell brukerreise gjennom tag manageren og analysearbeidsflyten din: hvilke signaler blir sendt, og hvordan vil teamet ditt verifisere den forventede atferden?
God dokumentasjon skiller støttede funksjoner fra eksempler og antakelser. Gå gjennom hvordan den forklarer integrasjonsflaten, konfigurasjonsprosessen, testmetoden og vedlikeholdsforventningene. Ikke anta at et produkt har et bestemt endepunkt, SDK, hendelse eller responsformat med mindre dokumentasjonen beskriver det. For et nettsted bygget på WordPress, gå gjennom detaljene i WordPress samtykkeintegrasjon sammen med din eksisterende utgivelses- og taghåndteringsarbeidsflyt.
Personverndataflyt fortjener den samme granskningen som andre systemgrensesnitt. Regulations.gov API og personvern-siden tilbyr et regjeringseksempel: dens API gir offentlig data som kan inkludere informasjon om kommentarsenderen, mens personvernerklæringen beskriver beskyttelser under Privacy Act av 1974. Bruk den samme vanen på dine egne integrasjoner ved å kartlegge hva de mottar og hvordan teamet ditt håndterer det.
Hvordan bør team teste samtykkebehavior før lansering?
Test mer enn om banneret vises. Gå gjennom aksept, avvisning, preferanser på formålsnivå, senere endringer og tilbaketrekking. For hver vei, observer hva som skjer med relevante tags og analyserverktøy. Registrer det faktiske resultatet i implementeringen din i stedet for å anta at hver integrasjon oppfører seg på samme måte.
- Kartlegg veien: Registrer brukerens handling, forventet samtykkestatus og tilknyttede systemer som bør svare.
- Sjekk nøkkelreiser: Test første besøk, lagrede preferanser, preferanseendringer og tilbaketrekking i de miljøene teamet ditt støtter.
- Fang bevis: Noter observert atferd, uventede resultater og uløste kanttilfeller for de ansvarlige teamene.
Før du velger en løsning, bruk denne korte sjekklisten:
- Kan teamet ditt identifisere de støttede integrasjons- og konfigurasjonsmetodene?
- Er dokumentasjonen og testveiledningen spesifik nok til å validere arbeidsflyten din?
- Er eierskapet klart for konfigurasjon, distribusjoner, overvåking og fremtidige endringer?
- Kan du spore samtykkevalg gjennom tag manageren og analyserverktøyene dine?
Dessuten gjør disse spørsmålene utvikleropplevelsen til en operasjonell vurdering, ikke bare et funksjonskrav. Hvis du vurderer administrerte og selvhostede alternativer, sammenlign de tilgjengelige samtykkeplattformalternativene med dine integrasjons- og vedlikeholdsbehov.
Administrert sky eller selvhostet samtykkestruktur: hva passer for teamet ditt?
Distribusjon bestemmer hvem som bærer det operasjonelle arbeidet. Med administrert sky vedlikeholder leverandøren infrastruktur og plattformoppdateringer. Med selvhosting kjører plattformen på din infrastruktur, noe som gir teamet ditt mer direkte kontroll og mer ansvar. Ingen av modellene er den selvfølgelige vinneren. Et utviklervennlig samtykkehåndterings-API er bare en del av beslutningen; teamets kapasitet, styringsbehov og eksisterende systemer er også viktige.
Bruk denne sammenligningen for å gjøre eierskapsgrensen synlig. Spesifikke ansvarsområder avhenger av plattformen og implementeringen din, så behandle det som et utgangspunkt for intern planlegging.
| Område | Administrert sky | Selvhostet |
|---|---|---|
| Infrastruktur | Leverandøren vedlikeholder plattforminfrastrukturen. | Teamet ditt driver den på din infrastruktur. |
| Plattformoppdateringer | Automatiske oppdateringer reduserer oppdateringsarbeidet for teamet ditt. | Teamet ditt håndterer distribusjon og oppdateringsbeslutninger. |
| Analyse | Skybaserte analysetavler støtter kontinuerlig gjennomgang. | Teamet ditt tar hensyn til hvordan analyser passer inn i sitt eget miljø. |
| Distribusjonskontroll | Mindre direkte infrastrukturkontroll, med færre infrastrukturoppgaver. | Mer direkte kontroll, sammen med operasjonelt eierskap. |
Når reduserer administrert sky operasjonelt arbeid?
Administrert sky passer for team som ønsker å unngå å drifte samtykkeinfrastruktur selv. Conzents administrerte sky-tjeneste inkluderer infrastrukturvedlikehold, automatiske plattformoppdateringer og skybaserte analysetavler. Disse tavlene gir teamene en måte å gjennomgå samtykkeaktivitet uten å bygge den visningen inn i sin egen infrastruktur. Teamet ditt eier fortsatt sin samtykkekonfigurasjon, nettsideimplementering, tilkoblede systemer og beslutninger om hvordan arbeidsflytene skal operere.
Denne modellen kan være praktisk når ingeniørene dine har begrenset kapasitet for plattformdrift eller når du foretrekker automatiske oppdateringer. Det fjerner ikke behovet for å gjennomgå konfigurasjon og integrasjonsatferd. For kontekst om det regulatoriske landskapet som kan forme interne styringsbeslutninger, dekker DLA Pipers oversikt over amerikanske databeskyttelseslover føderale og statlige personvernlovgivninger.
Når kan selvhosting passe et teknisk team?
Selvhosting kan passe for team med etablert infrastruktur og folk til å drifte den. Conzents selvhostede alternativ er tilgjengelig gratis på din infrastruktur. Det gir organisasjonen din direkte kontroll over hvor plattformen kjører, samtidig som det gjør teamet ditt ansvarlig for den omkringliggende infrastrukturen og den pågående driften. Bruk Conzents guide for selvhostet samtykkestruktur for å planlegge disse ansvarsområdene.
Før du velger, identifiser hvem som vil håndtere distribusjoner, oppdateringer, overvåking og endringer til tilkoblede systemer. Sammenlign den arbeidsmengden med kontrollen som styringsmodellen din krever. Hvis teamet ditt allerede håndterer infrastruktur og foretrekker direkte distribusjonskontroll, kan selvhosting samsvare med driftsmodellen. Hvis infrastrukturarbeid ville konkurrere med kjerneproduktprioriteringer, kan administrert sky være mer gjennomførbart. Velg basert på kapasitet og kontroll, ikke antakelsen om at én tilnærming er universelt enklere.
Valider samtykkestandarder, kontroller og resultater før lansering
Standardstøtte er et nyttig utgangspunkt, ikke bevis på at en implementering er konfigurert riktig eller oppfyller hver forpliktelse. Før lansering, spor veien fra en persons valg til atferden til nettsiden, tags og måleverktøy. Et utviklervennlig samtykkehåndterings-API bør gjøre den veien testbar, mens teamet ditt sjekker implementeringen mot faktisk bruk.
Hvordan bør team vurdere standardstøtte?
Skille standardene i omfang. IAB TCF v2.3-integrasjon støtter arbeidsflyter bygget rundt IAB Transparency and Consent Framework. Google Consent Mode v2 er en separat funksjon for å kommunisere samtykkevalg til Google-tjenester. De er ikke utbyttbare. Gå gjennom støtten for hver standard, og test deretter hvordan de konfigurerte valgene dine flyter inn i systemene som er avhengige av dem. IAB TCF v2.3-guiden gir protokollfokusert bakgrunn.
Bruk en enkel valideringssekvens:
- Kartlegg krav: Identifiser standardene og samtykkesignalene som er relevante for nettstedet ditt og tilkoblede verktøy.
- Gå gjennom konfigurasjon: Sammenlign formål, bannervalg og tagatferd med opplevelsen du har tenkt å gi.
- Utøv hvert valg: Test aksept, avvisning, preferanseendringer og tilbaketrekking i den implementerte arbeidsflyten.
- Inspeksjon av downstream-atferd: Bekreft at tags og måleverktøy reagerer som forventet for hver tilstand.
- Tildel eierskap: Registrer hvem som vedlikeholder konfigurasjonen og gjentar disse sjekkene etter endringer.
Dokumenter resultater og uløste problemer. En plattform kan støtte IAB TCF v2.3 eller Google Consent Mode v2, men standardnavnet alene viser ikke hvordan nettstedet ditt er konfigurert eller om tilkoblede systemer oppfører seg som tiltenkt. Behandle støtte som en kapasitet å validere, ikke et samsvarsresultat.
Hvordan kan team måle samtykkeopplevelsen ansvarlig?
Når atferden er verifisert, kan måling hjelpe teamet ditt med å forstå hvordan endringer påvirker opplevelsen og forretningsresultater. Samtykke A/B-testing kan sammenligne banneropplevelser, mens inntektsvirkningsanalyser kan hjelpe med å undersøke samtykke-relaterte effekter på inntektene. Bestem hva du sammenligner og hva du vil observere før du tolker resultater. En målt forskjell er bevis for å undersøke, ikke en grunn til å skjule valg.
Hold meningsfull brukervalg i sentrum. Sammenlign klare, tilgjengelige presentasjoner, og ikke behandle akseptfrekvenser som det eneste målet for suksess. Gå gjennom om folk kan forstå alternativene sine og om valgene deres gir den tiltenkte downstream-atferden. Dette holder optimaliseringen fokusert på å forbedre opplevelsen, ikke presse brukere mot et bestemt svar.
Med standarder, atferd og målekriterier i fokus, sammenlign de samtykkeplattformalternativene med implementeringsbehovene dine.
Velg samtykkestruktur som utviklerne dine kan operere med selvtillit
En solid beslutning starter med arbeidet teamet ditt trenger at samtykkesystemet støtter. Lag en liste over integrasjonene det må passe inn i, standardene arbeidsflytene dine er avhengige av, og folkene som vil gjennomgå endringer over tid. Sammenlign deretter disse kravene med driftsmodellen du foretrekker. Det gjør "utviklervennlig" fra en bred etikett til kriterier teamet ditt kan vurdere.
Conzents kilde-tilgjengelige plattform lar team inspisere implementeringen, mens dens administrerte sky- og selvhostede alternativer støtter forskjellige distribusjonspreferanser. Bruk disse alternativene til å ramme inn en praktisk diskusjon: hvilken tilnærming passer til styringsprosessen din, tekniske ferdigheter og planlagte samtykkearbeidsflyter? Svaret bør gjenspeile hvordan teamet ditt jobber, ikke en generell preferanse for én distribusjonsstil.
Hvordan passer Conzent inn i forskjellige implementeringsmodeller?
Start med å tildele en eier for samtykkesetup og skissere hvordan teamet ditt vil gjennomgå konfigurasjonsendringer. Matche deretter din foretrukne hostingtilnærming med interne prosesser. Sponsing bidrag reduserer prisene for administrert sky etter hvert som sponsingene øker, så inkluder planstrukturen i evalueringen din. Hold fokus på ansvar, åpenhet og arbeidsflytene implementeringen din må støtte.
Hva er et praktisk neste steg for et vurderende team?
Bring utviklere og folkene som er ansvarlige for personvernsarbeidsflytene inn i den samme gjennomgangen. Enes om systemene som skal kobles til, atferdene som skal valideres, og hvordan teamet ditt vil vurdere samtykkeopplevelsen etter endringer. En delt visjon kan avdekke hull tidlig, før plattformen blir en del av en utgivelsesprosess.
- Sett evalueringskriterier: Registrer integrasjons-, standard- og målebehovene som betyr noe for prosjektet ditt.
- Tildel eierskap: Navngi hvem som vil gjennomgå konfigurasjon, systematferd og fremtidige endringer.
- Sammenlign distribusjonspassform: Bestem hvilken modell som best samsvarer med teamets styrings- og tekniske praksis.
Bruk disse kriteriene til å gjennomgå Conzents nåværende planer og distribusjonsalternativer. En klar evaluering hjelper utviklerne dine med å velge infrastruktur de kan jobbe med selvsikkert og vedlikeholde etter hvert som produktet utvikler seg.
Gjør din neste samtykkebeslutning operasjonell
Din samtykkearkitektur bør være noe teamet ditt kan forklare, teste og vedlikeholde etter hvert som produktet endres. Før du velger en løsning, navngi hvem som vil eie konfigurasjonen, gjennomgå integrasjonsatferd, og bestemme når endringer krever en ny valideringsrunde. Den eierskapsplanen er viktig utover lansering. Den gir fremtidige produktoppdateringer en klar vei gjennom gjennomgang i stedet for å gjøre samtykke til en ettertanke.
Et utviklervennlig samtykkehåndterings-API bør støtte det pågående arbeidet uten å skjule hvordan systemet driftes. Bruk kriteriene i denne guiden til å sammenligne teamets faktiske arbeidsflyter, infrastruktur og målebehov med hver distribusjonsalternativ. En funksjonsliste kan starte diskusjonen, men det bedre spørsmålet er om teamet ditt kan håndtere løsningen med selvtillit over tid.
Sammenlign Conzents planer og distribusjonsalternativer for å finne en tilnærming som passer teamets driftsmodell. Gå gjennom administrert sky og selvhosting mot dine integrasjons-, eierskaps- og målebehov, og velg deretter modellen teamet ditt kan opprettholde.
Ofte stilte spørsmål
Er et samtykkehåndterings-API det samme som en cookie-samtykkeplattform?
Nei. Et API er en integrasjonsmekanisme; en cookie-samtykkeplattform er det bredere produktet som kan gi brukeropplevelsen og verktøyene for å håndtere preferanser. Når du sammenligner løsninger, identifiser hva plattformen håndterer direkte og hva teamet ditt må koble til eller bygge rundt det. Dette avdekker om du vurderer en komplett samtykkearbeidsflyt eller bare ett teknisk grensesnitt innenfor det.
Kan et samtykkehåndterings-API fungere med en eksisterende tag manager?
Ja, når det finnes en integrasjonsvei som tag manageren din kan bruke. Kartlegg hvilke tags som er avhengige av samtykke, hvilken tilstand hver trenger, og hva som skal skje når en besøkende endrer et valg. Test deretter disse reglene med tag-containeren og verktøyene dine. Bekreft at signalene når de tagsene du bruker og produserer den forventede atferden, i stedet for å stole på en generell kompatibilitetskrav.
Trenger et utviklervennlig samtykke-API å bruke REST?
Nei. REST er en mulig API-stil, men det er ikke et mål på utvikleropplevelse i seg selv. Et utviklervennlig samtykkehåndterings-API bør passe inn i arkitekturen din og gi klar dokumentasjon for arbeidsflytene du trenger. Ikke anta REST-støtte, SDK-tilgjengelighet, endepunktsnavn eller dataformater fra generell produktbeskrivelse. Gå gjennom den tekniske dokumentasjonen før du estimerer implementeringsarbeid eller designer rundt et bestemt grensesnitt.
Kan et samtykkehåndterings-API støtte både web- og mobilprodukter?
Web- og mobilimplementeringer har forskjellige integrasjonskrav. En webimplementering kan bruke et nettleserbasert banner, mens et mobilprodukt kan trenge en innfødt samtykkeopplevelse og en måte å overføre preferanser til verktøyene sine. Vurder hvert miljø separat. Kartlegg hvordan preferanser fanges, oppdateres og gjøres tilgjengelige for tilkoblede systemer i stedet for å anta at en nettsideintegrasjon automatisk dekker mobilapper.
Hvordan bør utviklere teste samtykkeendringer før distribusjon?
Bruk et testmiljø og kjør samtykkescenarier gjennom applikasjonens utgivelsesarbeidsflyt. Sjekk førstegangsbesøk, lagrede valg, preferanseoppdateringer og tilbaketrekking, og inspiser relevante tags og analyser for uventet aktivitet. Inkluder regresjonstester for endringer i bannerkonfigurasjon eller tilkoblede verktøy der oppsettet ditt tillater det. Registrer det forventede resultatet og hva teamet observerte, slik at fremtidige endringer kan sjekkes mot en klar basislinje.
Garanti for GDPR-samsvar ved bruk av et samtykkehåndterings-API?
Nei. Et API kan støtte tekniske samtykkearbeidsflyter, men bruken av ett garanterer ikke GDPR-samsvar. Resultater avhenger av hvordan organisasjonen konfigurerer og bruker plattformen, nettstedets datapraksis og de bredere personvernprosessene som er på plass. Behandle API-et som en del av implementeringen, ikke som en erstatning for organisatorisk gjennomgang. Dokumenter valgene dine og vurder hvordan den distribuerte arbeidsflyten passer inn i dine spesifikke operasjoner.
Hva er forskjellen mellom IAB TCF v2.3 og Google Consent Mode v2?
De adresserer forskjellige integrasjonsbehov. IAB TCF v2.3 gir en ramme for å kommunisere samtykkeinformasjon innen deltakende annonseringsarbeidsflyter. Google Consent Mode v2 kommuniserer samtykkevalg til Google-tjenester. Støtte for den ene erstatter ikke automatisk den andre. List opp verktøyene og arbeidsflytene nettstedet ditt bruker, avgjør om du trenger en eller begge, og test hver integrasjon i konfigurasjonen din.