
API de gestion des consentements conviviale pour les développeurs : Guide d'achat
Que se passe-t-il si l'outil de consentement qui semble le plus facile à intégrer crée le plus de travail après le lancement ? Choisir une API de gestion du consentement conviviale pour les développeurs ne concerne pas seulement les points de terminaison. Votre équipe doit également comprendre comment cela s'intègre dans votre pile, qui contrôle les données de consentement et l'hébergement, et ce qui nécessite une maintenance continue.
Une API peut offrir de la flexibilité, mais elle peut laisser vos développeurs responsables d'une plus grande partie du flux de travail de consentement. Une plateforme complète de gestion du consentement peut gérer davantage de tâches opérationnelles, mais son modèle de déploiement et ses options de contrôle comptent également. Le bon choix dépend de la façon dont votre équipe équilibre l'effort d'intégration, la propriété opérationnelle et le contrôle.
Ce guide vous donne un moyen pratique d'évaluer cet équilibre. Vous comparerez l'adéquation de l'intégration, le contrôle opérationnel, le support des normes et le travail continu que votre équipe doit posséder. Vous verrez également comment les approches cloud gérées et auto-hébergées diffèrent, et où une plateforme disponible en source comme Conzent peut s'intégrer. L'objectif est de soutenir vos flux de travail en matière de confidentialité sans ajouter de complexité évitable.
Points clés
- Séparez le rôle de l'API de la plateforme de consentement plus large, y compris son interface, son stockage, sa configuration et ses rapports.
- Évaluez l'effort d'intégration en examinant la configuration, la documentation, les tests et comment le consentement s'intègre dans votre gestionnaire de balises et votre flux de travail d'analyse.
- Choisissez le cloud géré ou l'auto-hébergement en fonction du travail opérationnel que votre équipe peut assumer et du contrôle dont elle a besoin.
- Validez le comportement de consentement et le support des normes, en considérant l'intégration IAB TCF v2.3 et le mode de consentement Google v2 comme des exigences distinctes.
- Utilisez une API de gestion du consentement conviviale pour les développeurs afin d'adapter l'infrastructure, les normes et les besoins de mesure à la façon dont votre équipe travaille.
Que devrait faire une API de gestion du consentement conviviale pour les développeurs ?
Une API de gestion du consentement connecte les flux de travail de consentement avec un site web ou un produit numérique. La collecte de consentement enregistre les choix d'une personne ; les systèmes qui utilisent ces choix agissent sur les signaux résultants. Cette distinction est importante. Une bannière peut recueillir des préférences, mais les balises, les outils d'analyse et les flux de travail publicitaires doivent toujours répondre de manière appropriée.
Une API de gestion du consentement conviviale pour les développeurs devrait rendre cette connexion compréhensible et gérable. Elle devrait aider votre équipe à retracer comment les choix sont présentés, stockés, mis à jour et partagés avec les parties de la pile qui en dépendent. L'API est une partie de la conception, pas l'ensemble de l'expérience de consentement.
Quels flux de travail de consentement une API devrait-elle connecter ?
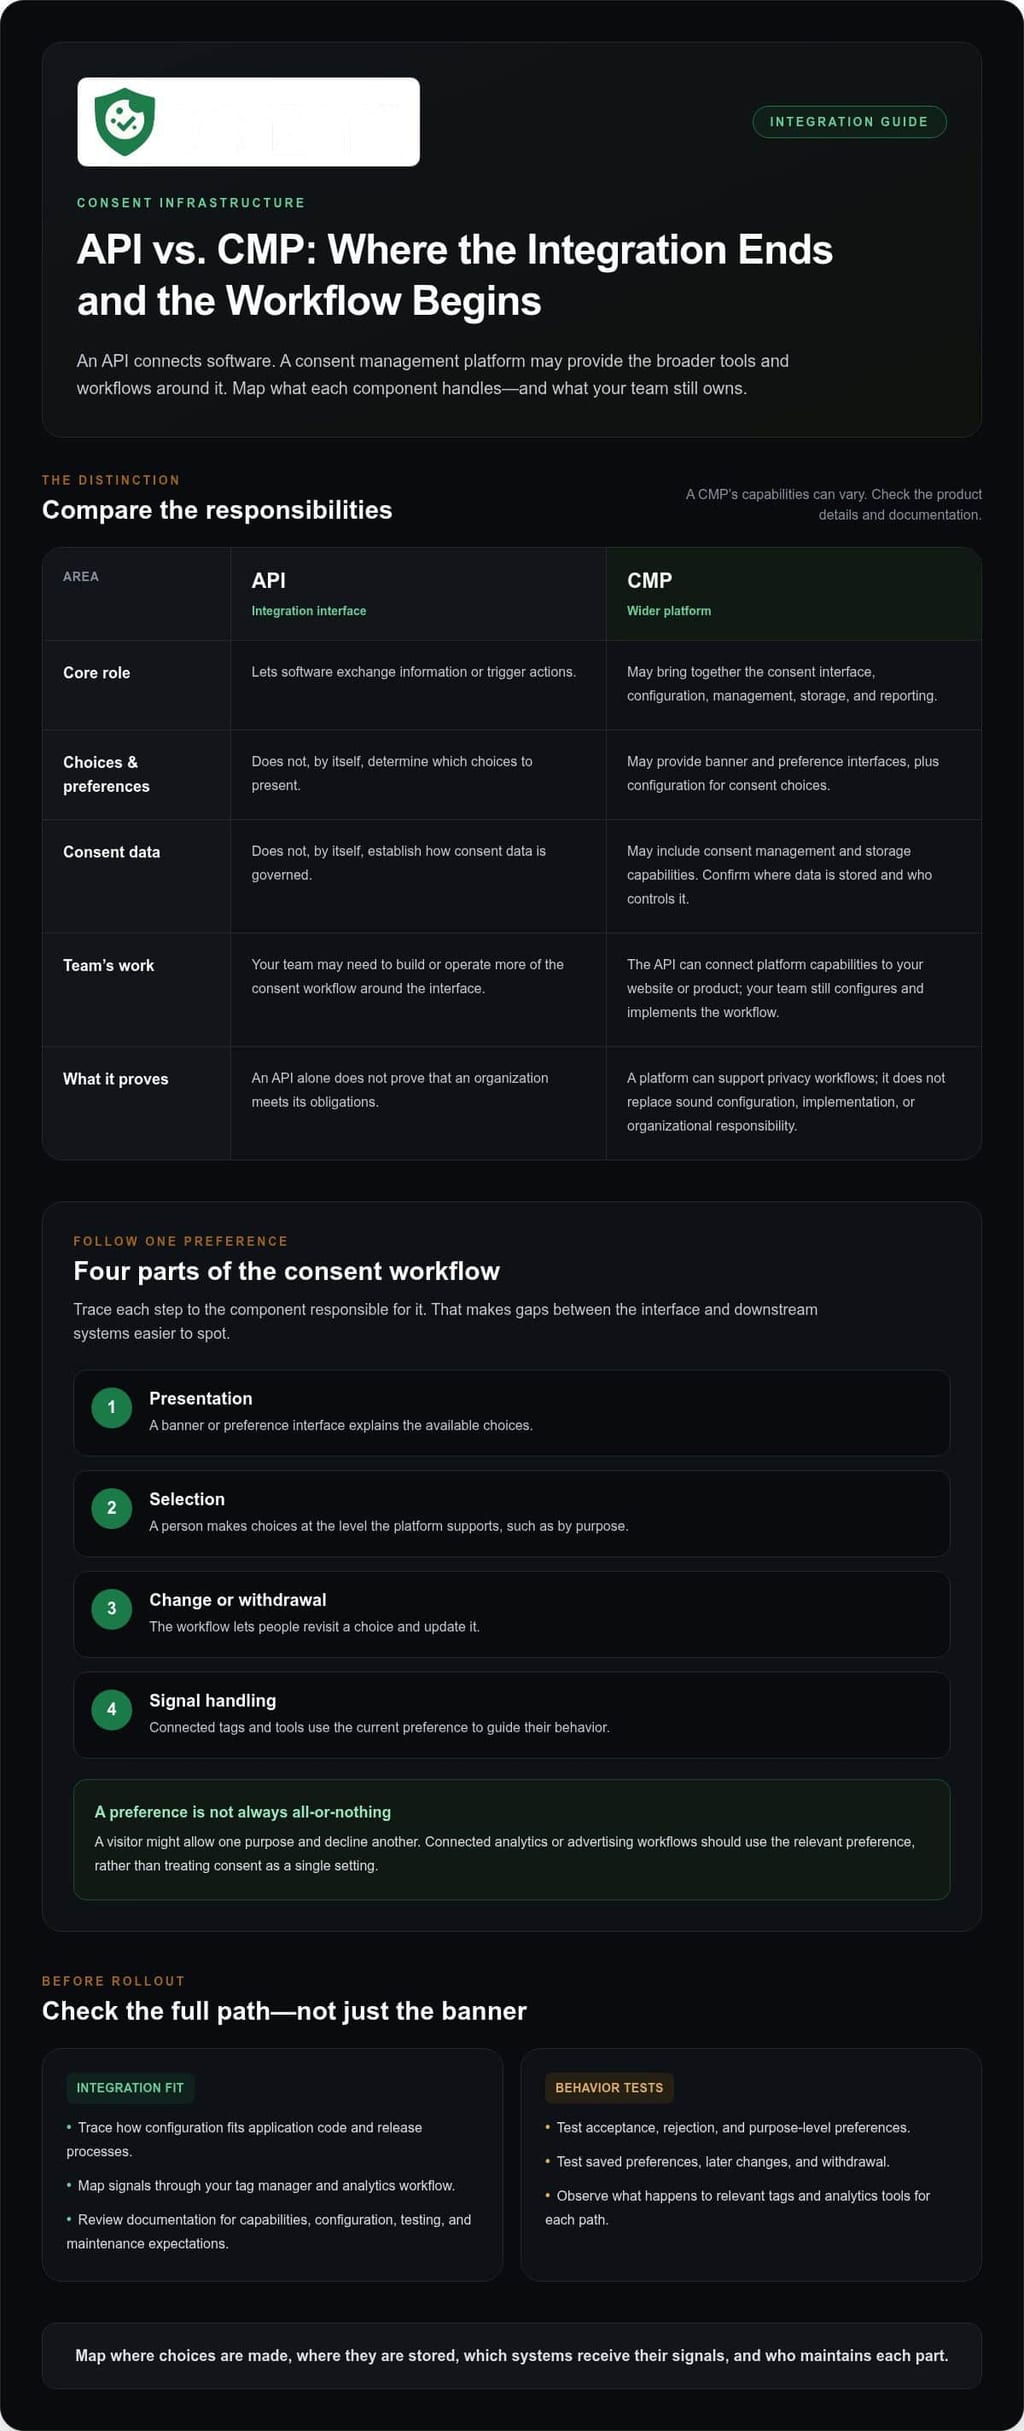
Tracez le parcours utilisateur et identifiez les systèmes qui dépendent de chaque choix. Un flux de travail typique présente une interface de consentement, enregistre les préférences, permet aux gens de modifier ou de retirer ces préférences, et rend les signaux mis à jour disponibles pour les technologies connectées. Cartographiez chaque étape au composant responsable, afin que les lacunes entre l'interface et les systèmes en aval soient plus faciles à repérer.
- Présentation : Une bannière ou une interface de préférence explique les choix disponibles.
- Sélection : Une personne peut faire des choix au niveau que la plateforme prend en charge, par exemple par objectif.
- Changement ou retrait : Le flux de travail fournit un moyen de revisiter un choix et de le mettre à jour.
- Gestion des signaux : Les balises et outils connectés peuvent utiliser la préférence actuelle pour guider leur comportement.
Par exemple, un visiteur pourrait autoriser un objectif tout en refusant un autre. Un flux de travail d'analyse ou de publicité connecté devrait utiliser la préférence pertinente plutôt que de traiter le consentement comme un paramètre unique, tout ou rien. Cela nécessite des choix clairement représentés et une interprétation cohérente par les systèmes récepteurs. La bannière est le point d'entrée visible, et sa conception et sa personnalisation font partie du flux de travail plus large.
Comment une API est-elle différente d'une plateforme de gestion du consentement ?
Une API est une interface d'intégration. Elle permet aux logiciels d'échanger des informations ou de déclencher des actions, mais ce n'est pas un programme de confidentialité complet. Une API seule ne détermine pas quels choix présenter, n'établit pas comment les données de consentement sont régies, ni ne prouve qu'une organisation respecte ses obligations.
Une plateforme de gestion du consentement, ou CMP, peut rassembler des bannières et des interfaces de préférence, la configuration des choix de consentement, la gestion du consentement, le stockage et les rapports. Son API peut connecter ces capacités à un site web ou un produit, tandis que la plateforme fournit les outils et flux de travail plus larges. Cartographiez ce que le produit gère et ce que votre équipe doit construire ou exploiter.
Rendez la distinction concrète en identifiant où les utilisateurs font des choix, où ces choix sont stockés, quels systèmes ont besoin des signaux, et comment votre équipe examinera les changements et les rapports. Une plateforme peut soutenir les flux de travail de confidentialité, mais la technologie ne remplace pas une configuration, une mise en œuvre ou une responsabilité organisationnelle solides.
Comment évaluer l'intégration de l'API de gestion du consentement et l'expérience développeur
Une intégration de consentement peut sembler simple dans un diagramme et créer néanmoins un travail continu à travers le code d'application, la gestion des balises, l'analyse et les processus de publication. Évaluez le chemin complet : comment votre équipe configure l'expérience de consentement, comment les systèmes connectés reçoivent les changements, et qui maintient chaque élément après le lancement. Une API de gestion du consentement conviviale pour les développeurs devrait s'adapter à la façon dont votre pile est exploitée, pas seulement fonctionner dans une preuve de concept.
Qu'est-ce qui rend l'intégration de consentement maintenable ?
Cherchez une frontière claire entre la configuration du consentement et le code de l'application. Si un changement de bannière nécessite de modifier et de redéployer un code produit non lié, les mises à jour de routine peuvent devenir plus difficiles à gérer. Assignez la propriété pour la configuration, les déploiements, la surveillance et les changements d'intégration. Ensuite, retracez un véritable parcours utilisateur à travers votre gestionnaire de balises et votre flux de travail d'analyse : quels signaux sont transmis, et comment votre équipe vérifiera-t-elle le comportement attendu ?
Une bonne documentation distingue les capacités prises en charge des exemples et des hypothèses. Examinez comment elle explique la surface d'intégration, le processus de configuration, l'approche de test et les attentes en matière de maintenance. Ne supposez pas qu'un produit dispose d'un point de terminaison particulier, d'un SDK, d'un événement ou d'un format de réponse à moins que la documentation ne le décrive. Pour un site construit sur WordPress, examinez les détails de l'intégration de consentement WordPress en parallèle avec votre flux de publication et de gestion des balises existant.
Les flux de données de confidentialité méritent la même attention que les autres interfaces système. La page API et confidentialité de Regulations.gov offre un exemple gouvernemental : son API fournit des données publiques qui peuvent inclure des informations sur les soumissionnaires de commentaires, tandis que sa politique de confidentialité décrit les protections en vertu de la loi sur la confidentialité de 1974. Appliquez la même habitude à vos propres intégrations en cartographiant ce qu'elles reçoivent et comment votre équipe le gère.
Comment les équipes devraient-elles tester le comportement de consentement avant le lancement ?
Testez plus que l'apparition de la bannière. Parcourez l'acceptation, le refus, les préférences au niveau des objectifs, les changements ultérieurs et le retrait. Pour chaque chemin, observez ce qui arrive aux balises et outils d'analyse pertinents. Enregistrez le résultat réel dans votre mise en œuvre au lieu de supposer que chaque intégration se comporte de la même manière.
- Cartographiez le chemin : Enregistrez l'action de l'utilisateur, l'état de consentement attendu et le système connecté qui devrait répondre.
- Vérifiez les parcours clés : Testez les premières visites, les préférences enregistrées, les changements de préférence et le retrait dans les environnements que votre équipe prend en charge.
- Capturez des preuves : Notez le comportement observé, les résultats inattendus et les cas limites non résolus pour les équipes responsables.
Avant de sélectionner une solution, utilisez cette courte liste de contrôle :
- Votre équipe peut-elle identifier les méthodes d'intégration et de configuration prises en charge ?
- La documentation et les conseils de test sont-ils suffisamment spécifiques pour valider votre flux de travail ?
- La propriété est-elle claire pour la configuration, les déploiements, la surveillance et les changements futurs ?
- Pouvez-vous retracer les choix de consentement à travers votre gestionnaire de balises et vos outils d'analyse ?
Ces questions font de l'expérience développeur une évaluation opérationnelle, pas seulement une revendication de fonctionnalité. Si vous pesez les options gérées et auto-hébergées, comparez les options de plateforme de consentement disponibles par rapport à vos besoins d'intégration et de maintenance.
Infrastructure de consentement gérée ou auto-hébergée : laquelle convient à votre équipe ?
Le déploiement détermine qui porte le travail opérationnel. Avec le cloud géré, le fournisseur maintient l'infrastructure et les mises à jour de la plateforme. Avec l'auto-hébergement, la plateforme fonctionne sur votre infrastructure, donnant à votre équipe un contrôle plus direct et plus de responsabilités. Aucun des modèles n'est le gagnant par défaut. Une API de gestion du consentement conviviale pour les développeurs n'est qu'une partie de la décision ; la capacité de votre équipe, les besoins de gouvernance et les systèmes existants comptent également.
Utilisez cette comparaison pour rendre la frontière de propriété visible. Les responsabilités spécifiques dépendent de la plateforme et de votre mise en œuvre, alors traitez-le comme un point de départ pour la planification interne.
| Domaine | Cloud géré | Auto-hébergé |
|---|---|---|
| Infrastructure | Le fournisseur maintient l'infrastructure de la plateforme. | Votre équipe l'exploite sur votre infrastructure. |
| Mises à jour de la plateforme | Les mises à jour automatiques réduisent le travail de mise à jour pour votre équipe. | Votre équipe gère les décisions de déploiement et de mise à jour. |
| Analyse | Les tableaux de bord d'analyse basés sur le cloud soutiennent l'examen continu. | Votre équipe prend en compte comment l'analyse s'intègre dans son propre environnement. |
| Contrôle de déploiement | Moins de contrôle direct sur l'infrastructure, avec moins de tâches d'infrastructure. | Plus de contrôle direct, avec une propriété opérationnelle. |
Quand le cloud géré réduit-il le travail opérationnel ?
Le cloud géré convient aux équipes qui souhaitent éviter d'exploiter elles-mêmes l'infrastructure de consentement. Le service cloud géré de Conzent comprend la maintenance de l'infrastructure, les mises à jour automatiques de la plateforme et des tableaux de bord d'analyse basés sur le cloud. Ces tableaux de bord offrent aux équipes un moyen d'examiner l'activité de consentement sans intégrer cette vue dans leur propre infrastructure. Votre équipe possède toujours sa configuration de consentement, la mise en œuvre du site web, les systèmes connectés et les décisions sur le fonctionnement des flux de travail.
Ce modèle peut être pratique lorsque vos ingénieurs ont une capacité limitée pour les opérations de plateforme ou lorsque vous préférez des mises à jour automatiques. Cela ne supprime pas la nécessité d'examiner la configuration et le comportement d'intégration. Pour un contexte sur le paysage réglementaire qui peut façonner les décisions de gouvernance internes, l'aperçu des lois sur la confidentialité des données aux États-Unis de DLA Piper couvre les lois fédérales et étatiques sur la confidentialité.
Quand l'auto-hébergement peut-il convenir à une équipe technique ?
L'auto-hébergement peut convenir aux équipes disposant d'une infrastructure établie et des personnes pour l'exploiter. L'option auto-hébergée de Conzent est disponible gratuitement sur votre infrastructure. Cela donne à votre organisation un contrôle direct sur l'endroit où la plateforme fonctionne, tout en rendant votre équipe responsable de l'infrastructure environnante et de l'exploitation continue. Utilisez le guide de l'infrastructure de consentement auto-hébergée de Conzent pour planifier ces responsabilités.
Avant de choisir, identifiez qui s'occupera des déploiements, des mises à jour, de la surveillance et des changements aux systèmes connectés. Comparez cette charge de travail avec le contrôle que votre modèle de gouvernance nécessite. Si votre équipe gère déjà l'infrastructure et préfère un contrôle direct sur le déploiement, l'auto-hébergement peut s'aligner sur son modèle opérationnel. Si le travail d'infrastructure rivaliserait avec les priorités de produit principales, le cloud géré pourrait être plus réalisable. Choisissez en fonction de la capacité et du contrôle, pas sur l'hypothèse qu'une approche est universellement plus simple.
Validez les normes de consentement, les contrôles et les résultats avant le déploiement
Le support des normes est un point de départ utile, pas une preuve qu'une mise en œuvre est configurée correctement ou respecte toutes les obligations. Avant le lancement, tracez le chemin du choix d'une personne au comportement du site web, des balises et des outils de mesure. Une API de gestion du consentement conviviale pour les développeurs devrait rendre ce chemin testable, tandis que votre équipe vérifie la mise en œuvre par rapport à son utilisation réelle.
Comment les équipes devraient-elles évaluer le support des normes ?
Séparez les normes en jeu. L'intégration IAB TCF v2.3 prend en charge les flux de travail construits autour du cadre de transparence et de consentement de l'IAB. Le mode de consentement Google v2 est une capacité distincte pour communiquer les choix de consentement aux services Google. Ils ne sont pas interchangeables. Examinez le support pour chaque norme, puis testez comment vos choix configurés s'intègrent dans les systèmes qui en dépendent. Le guide IAB TCF v2.3 fournit un contexte axé sur le protocole.
Utilisez une séquence de validation simple :
- Cartographiez les exigences : Identifiez les normes et les signaux de consentement pertinents pour votre site web et les outils connectés.
- Examinez la configuration : Comparez les objectifs, les choix de bannière et le comportement des balises avec l'expérience que vous souhaitez fournir.
- Exercez chaque choix : Testez l'acceptation, le refus, les changements de préférence et le retrait dans le flux de travail mis en œuvre.
- Inspectez le comportement en aval : Confirmez que les balises et les outils de mesure réagissent comme prévu pour chaque état.
- Assignez la propriété : Enregistrez qui maintient la configuration et répète ces vérifications après les changements.
Documentez les résultats et les problèmes non résolus. Une plateforme peut prendre en charge l'IAB TCF v2.3 ou le mode de consentement Google v2, mais le nom de la norme seul ne montre pas comment votre site web est configuré ou si les systèmes connectés se comportent comme prévu. Traitez le support comme une capacité à valider, pas comme un résultat de conformité.
Comment les équipes peuvent-elles mesurer l'expérience de consentement de manière responsable ?
Une fois le comportement vérifié, la mesure peut aider votre équipe à comprendre comment les changements affectent l'expérience et les résultats commerciaux. Les tests A/B de consentement peuvent comparer les expériences de bannière, tandis que l'analyse de l'impact sur les revenus peut aider à examiner les effets liés au consentement sur les revenus. Décidez ce que vous comparez et ce que vous observerez avant d'interpréter les résultats. Une différence mesurée est une preuve à enquêter, pas une raison d'obscurcir les choix.
Gardez le choix significatif de l'utilisateur au centre. Comparez des présentations claires et accessibles, et ne traitez pas les taux d'acceptation comme la seule mesure du succès. Examinez si les gens peuvent comprendre leurs options et si leurs sélections produisent le comportement en aval prévu. Cela maintient l'optimisation axée sur l'amélioration de l'expérience, pas sur la pression des utilisateurs vers une réponse particulière.
Avec les normes, le comportement et les critères de mesure en vue, comparez les options de plateforme de consentement par rapport à vos besoins de mise en œuvre.
Choisissez une infrastructure de consentement que vos développeurs peuvent utiliser en toute confiance
Une décision solide commence par le travail que votre équipe a besoin que le système de consentement soutienne. Dressez la liste des intégrations qu'il doit prendre en charge, des normes sur lesquelles reposent vos flux de travail, et des personnes qui examineront les changements au fil du temps. Ensuite, comparez ces exigences avec le modèle opérationnel que vous préférez. Cela transforme "convivial pour les développeurs" d'une étiquette large en critères que votre équipe peut évaluer.
La plateforme disponible en source de Conzent permet aux équipes d'inspecter sa mise en œuvre, tandis que ses options cloud gérées et auto-hébergées soutiennent différentes préférences de déploiement. Utilisez ces options pour encadrer une discussion pratique : quelle approche convient à votre processus de gouvernance, à vos compétences techniques et à vos flux de travail de consentement prévus ? La réponse devrait refléter la façon dont votre équipe travaille, pas une préférence générale pour un style de déploiement.
Comment Conzent s'adapte-t-il à différents modèles de mise en œuvre ?
Commencez par assigner un propriétaire pour la configuration du consentement et décrire comment votre équipe examinera les changements de configuration. Ensuite, associez votre approche d'hébergement préférée à vos processus internes. Les contributions de parrainage réduisent le prix du cloud géré à mesure que les parrainages augmentent, alors incluez la structure du plan dans votre évaluation. Gardez l'accent sur les responsabilités, la transparence et les flux de travail que votre mise en œuvre doit soutenir.
Quelle est la prochaine étape pratique pour une équipe d'évaluation ?
Rassemblez les développeurs et les personnes responsables des flux de travail de confidentialité dans la même révision. Convenez des systèmes à connecter, des comportements à valider, et comment votre équipe évaluera l'expérience de consentement après les changements. Une vue partagée peut exposer les lacunes tôt, avant que la plateforme ne devienne partie d'un processus de publication.
- Définissez les critères d'évaluation : Enregistrez les besoins d'intégration, de normes et de mesure qui comptent pour votre projet.
- Assignez la propriété : Nommez qui examinera la configuration, le comportement du système et les changements futurs.
- Comparez l'adéquation du déploiement : Décidez quel modèle s'aligne le mieux avec les pratiques de gouvernance et techniques de votre équipe.
Utilisez ces critères pour examiner les plans et options de déploiement actuels de Conzent. Une évaluation claire aide vos développeurs à choisir une infrastructure avec laquelle ils peuvent travailler en toute confiance et maintenir à mesure que votre produit évolue.
Rendez votre prochaine décision de consentement opérationnelle
Votre architecture de consentement devrait être quelque chose que votre équipe peut expliquer, tester et maintenir à mesure que le produit change. Avant de choisir une solution, nommez qui sera responsable de la configuration, de l'examen du comportement d'intégration et de la décision de savoir quand les changements nécessitent un nouveau passage de validation. Ce plan de propriété est important au-delà du lancement. Il donne aux futures mises à jour de produit un chemin clair à travers la révision au lieu de transformer le consentement en une réflexion après coup.
Une API de gestion du consentement conviviale pour les développeurs devrait soutenir ce travail continu sans obscurcir la façon dont le système est exploité. Utilisez les critères de ce guide pour comparer les flux de travail réels de votre équipe, l'infrastructure et les besoins de mesure avec chaque option de déploiement. Une liste de fonctionnalités peut commencer la discussion, mais la meilleure question est de savoir si votre équipe peut gérer la solution en toute confiance au fil du temps.
Comparez les plans et options de déploiement de Conzent pour trouver une approche qui convient au modèle opérationnel de votre équipe. Examinez le cloud géré et l'auto-hébergement par rapport à vos besoins d'intégration, de propriété et de mesure, puis choisissez le modèle que votre équipe peut maintenir.
Questions Fréquemment Posées
Une API de gestion du consentement est-elle la même chose qu'une plateforme de consentement aux cookies ?
Non. Une API est un mécanisme d'intégration ; une plateforme de consentement aux cookies est le produit plus large qui peut fournir l'expérience utilisateur et les outils pour gérer les préférences. Lors de la comparaison des solutions, identifiez ce que la plateforme gère directement et ce que votre équipe doit connecter ou construire autour. Cela révèle si vous évaluez un flux de travail de consentement complet ou juste une interface technique au sein de celui-ci.
Une API de gestion du consentement peut-elle fonctionner avec un gestionnaire de balises existant ?
Oui, lorsqu'il existe un chemin d'intégration que votre gestionnaire de balises peut utiliser. Cartographiez quelles balises dépendent du consentement, quel état chacune nécessite, et ce qui devrait se passer lorsqu'un visiteur change un choix. Testez ensuite ces règles avec votre conteneur de balises et vos outils. Vérifiez que les signaux atteignent les balises que vous utilisez et produisent le comportement attendu, plutôt que de vous fier à une revendication de compatibilité générale.
Une API de consentement conviviale pour les développeurs doit-elle utiliser REST ?
Non. REST est un style d'API possible, mais ce n'est pas une mesure de l'expérience développeur en soi. Une API de gestion du consentement conviviale pour les développeurs devrait s'adapter à votre architecture et fournir une documentation claire pour les flux de travail dont vous avez besoin. Ne déduisez pas le support REST, la disponibilité du SDK, les noms de points de terminaison ou les formats de données à partir d'un langage produit général. Examinez la documentation technique avant d'estimer le travail de mise en œuvre ou de concevoir autour d'une interface particulière.
Une API de gestion du consentement peut-elle prendre en charge à la fois les produits web et mobiles ?
Les mises en œuvre web et mobiles ont des exigences d'intégration différentes. Une mise en œuvre web peut utiliser une bannière basée sur le navigateur, tandis qu'un produit mobile peut nécessiter une expérience de consentement native et un moyen de transmettre les préférences à ses outils. Évaluez chaque environnement séparément. Cartographiez comment les préférences sont capturées, mises à jour et rendues disponibles pour les systèmes connectés plutôt que de supposer qu'une intégration de site web couvre automatiquement les applications mobiles.
Comment les développeurs devraient-ils tester les changements de consentement avant le déploiement ?
Utilisez un environnement de test et exécutez des scénarios de consentement à travers le flux de travail de publication de l'application. Vérifiez les premières visites, les choix enregistrés, les mises à jour de préférence et le retrait, puis inspectez les balises et l'analyse pertinentes pour une activité inattendue. Incluez des tests de régression pour les changements de configuration de la bannière ou des outils connectés lorsque votre configuration le permet. Enregistrez le résultat attendu et ce que l'équipe a observé, afin que les changements futurs puissent être vérifiés par rapport à une base de référence claire.
L'utilisation d'une API de gestion du consentement garantit-elle la conformité au RGPD ?
Non. Une API peut soutenir les flux de travail de consentement techniques, mais son utilisation ne garantit pas la conformité au RGPD. Les résultats dépendent de la façon dont l'organisation configure et utilise la plateforme, des pratiques de données du site web et des processus de confidentialité plus larges en place. Traitez l'API comme une partie de la mise en œuvre, pas comme un substitut à l'examen organisationnel. Documentez vos choix et évaluez comment le flux de travail déployé s'adapte à vos opérations spécifiques.
Quelle est la différence entre l'IAB TCF v2.3 et le mode de consentement Google v2 ?
Ils répondent à des besoins d'intégration différents. L'IAB TCF v2.3 fournit un cadre pour communiquer des informations de consentement au sein des flux de travail publicitaires participants. Le mode de consentement Google v2 communique les choix de consentement aux services Google. Le support de l'un ne remplace pas automatiquement l'autre. Dressez la liste des outils et des flux de travail que votre site utilise, déterminez si vous avez besoin de l'un ou des deux, et testez chaque intégration dans votre configuration.