
Entwicklerfreundliche Consent-Management-API: Ein Käuferleitfaden
Was ist, wenn das Einwilligungs-Tool, das am einfachsten zu integrieren aussieht, nach dem Start die meiste Arbeit verursacht? Die Wahl einer entwicklerfreundlichen API für das Einwilligungsmanagement geht nicht nur um Endpunkte. Ihr Team muss auch verstehen, wie es in Ihren Stack passt, wer die Einwilligungsdaten und das Hosting kontrolliert und was fortlaufende Wartung benötigt.
Eine API kann Flexibilität bieten, aber sie kann Ihre Entwickler auch für einen größeren Teil des Einwilligungs-Workflows verantwortlich machen. Eine vollständige Plattform für das Einwilligungsmanagement kann mehr operationale Aufgaben übernehmen, aber auch ihr Bereitstellungsmodell und die Kontrollmöglichkeiten sind wichtig. Die richtige Wahl hängt davon ab, wie Ihr Team den Integrationsaufwand, das operationale Eigentum und die Kontrolle ausbalanciert.
Dieser Leitfaden bietet Ihnen eine praktische Möglichkeit, dieses Gleichgewicht zu bewerten. Sie werden die Integrationsanpassung, die operationale Kontrolle, die Unterstützung von Standards und die laufenden Arbeiten vergleichen, die Ihr Team übernehmen muss. Sie werden auch sehen, wie sich verwaltete Cloud- und selbstgehostete Ansätze unterscheiden und wo eine quelloffene Plattform wie Conzent passen kann. Das Ziel ist es, Ihre Datenschutz-Workflows zu unterstützen, ohne vermeidbare Komplexität hinzuzufügen.
Wichtige Erkenntnisse
- Trennen Sie die Rolle der API von der umfassenderen Einwilligungsplattform, einschließlich ihrer Schnittstelle, Speicherung, Konfiguration und Berichterstattung.
- Bewerten Sie den Integrationsaufwand, indem Sie sich die Konfiguration, Dokumentation, Tests und die Art und Weise ansehen, wie die Einwilligung in Ihren Tag-Manager und Analytics-Workflow passt.
- Wählen Sie verwaltete Cloud oder Selbsthosting basierend auf der operationale Arbeit, die Ihr Team übernehmen kann, und der Kontrolle, die es benötigt.
- Validieren Sie das Einwilligungsverhalten und die Unterstützung von Standards und behandeln Sie die Integration von IAB TCF v2.3 und Google Consent Mode v2 als separate Anforderungen.
- Verwenden Sie eine entwicklerfreundliche API für das Einwilligungsmanagement, um Infrastruktur, Standards und Messbedürfnisse an die Arbeitsweise Ihres Teams anzupassen.
Was sollte eine entwicklerfreundliche API für das Einwilligungsmanagement tatsächlich tun?
Eine API für das Einwilligungsmanagement verbindet Einwilligungs-Workflows mit einer Website oder einem digitalen Produkt. Die Einwilligungserfassung dokumentiert die Entscheidungen einer Person; die Systeme, die diese Entscheidungen nutzen, handeln auf der Grundlage der resultierenden Signale. Diese Unterscheidung ist wichtig. Ein Banner kann Präferenzen sammeln, aber Tags, Analysetools und Werbe-Workflows müssen dennoch angemessen reagieren.
Eine entwicklerfreundliche API für das Einwilligungsmanagement sollte diese Verbindung verständlich und handhabbar machen. Sie sollte Ihrem Team helfen, nachzuvollziehen, wie Entscheidungen präsentiert, gespeichert, aktualisiert und mit den Teilen des Stacks geteilt werden, die darauf angewiesen sind. Die API ist ein Teil des Designs, nicht die gesamte Einwilligungserfahrung.
Welche Einwilligungs-Workflows sollte eine API verbinden?
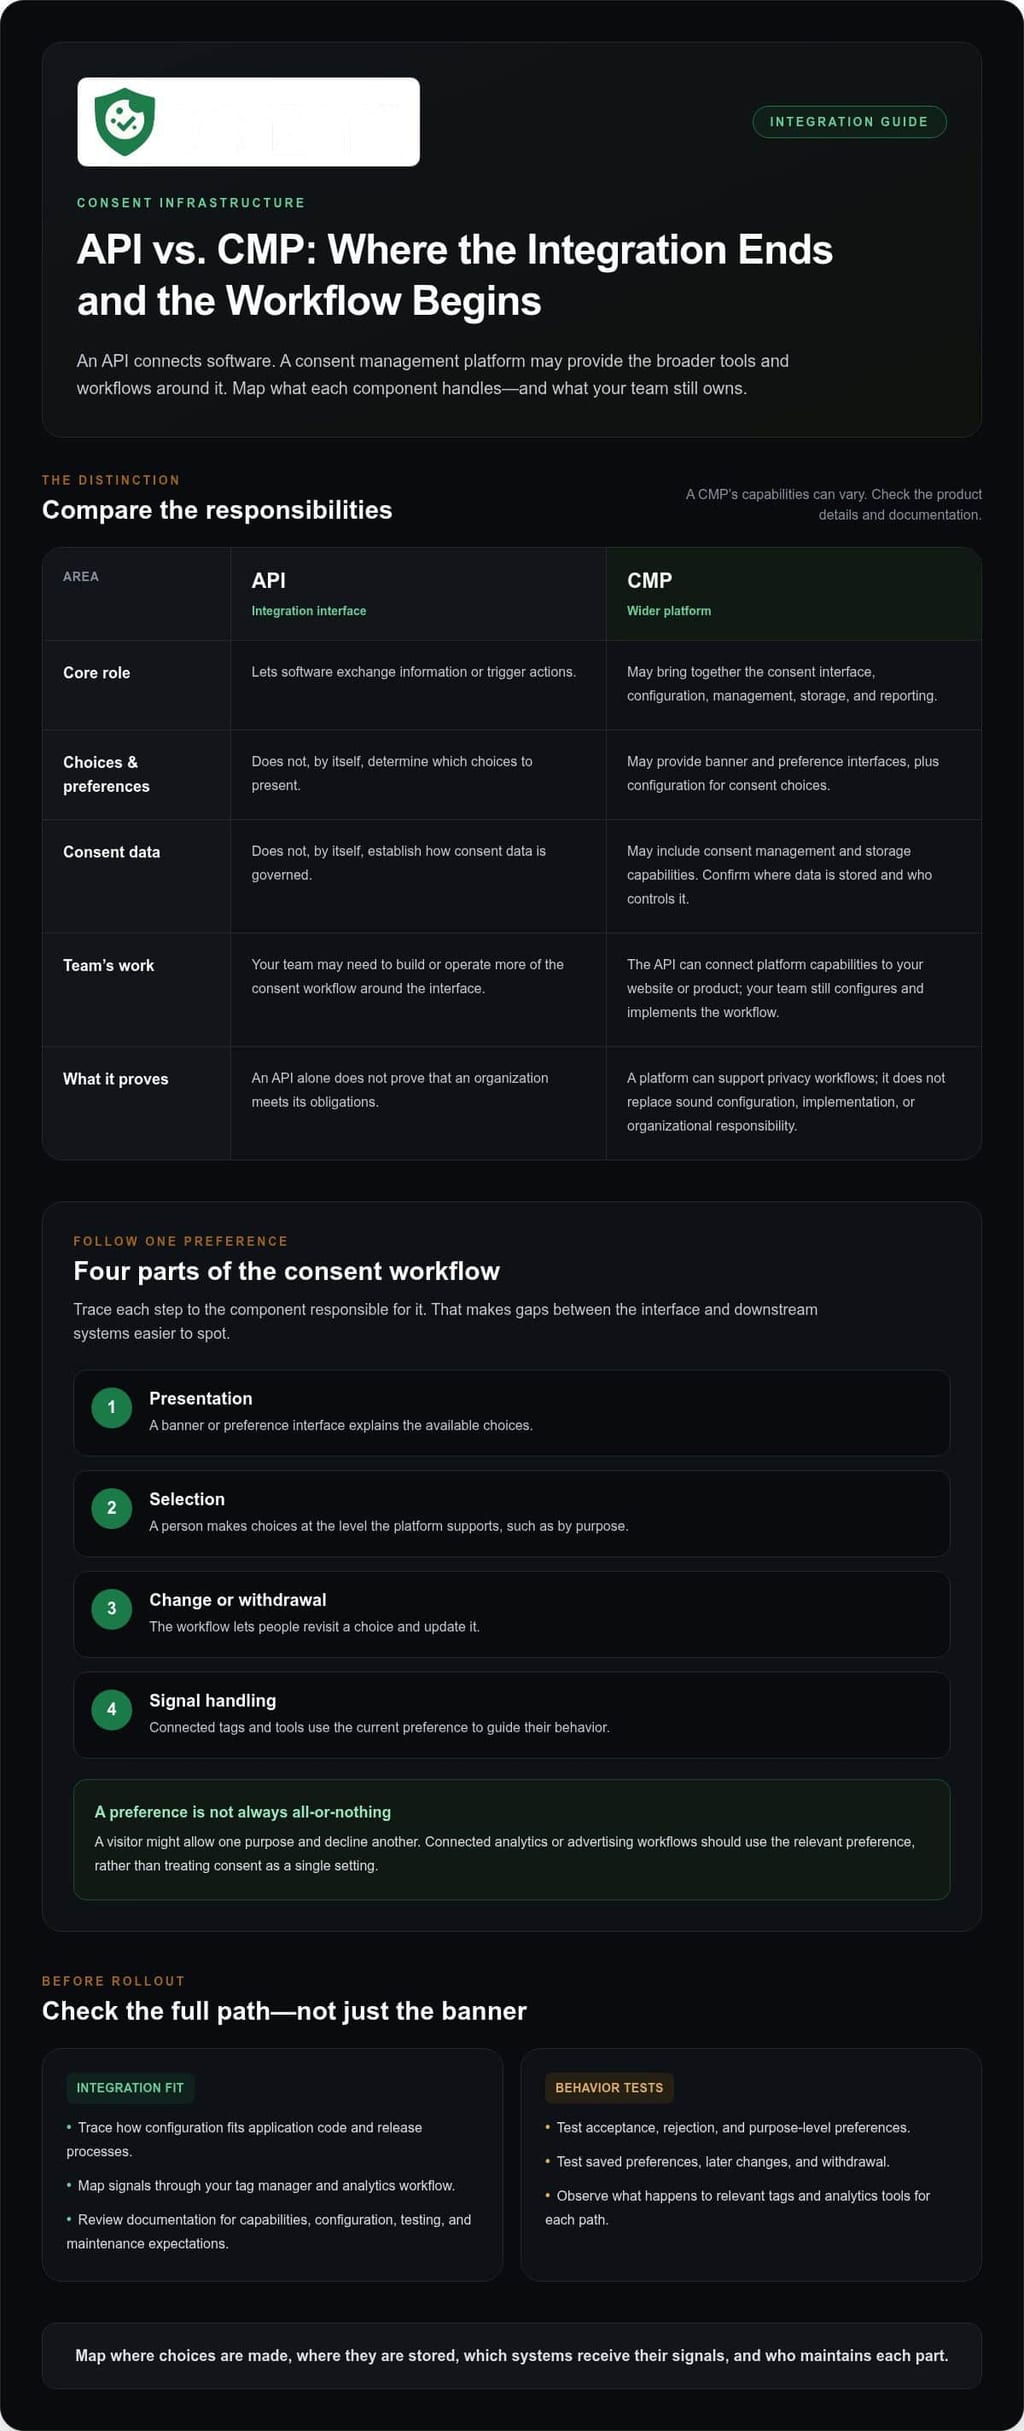
Verfolgen Sie die Benutzerreise und identifizieren Sie die Systeme, die von jeder Entscheidung abhängen. Ein typischer Workflow präsentiert eine Einwilligungsschnittstelle, erfasst Präferenzen, ermöglicht es den Menschen, diese Präferenzen zu ändern oder zurückzuziehen, und stellt aktualisierte Signale den verbundenen Technologien zur Verfügung. Ordnen Sie jeden Schritt dem zuständigen Bestandteil zu, damit Lücken zwischen der Schnittstelle und den nachgelagerten Systemen leichter zu erkennen sind.
- Präsentation: Ein Banner oder eine Präferenzschnittstelle erklärt die verfügbaren Entscheidungen.
- Auswahl: Eine Person kann Entscheidungen auf der Ebene treffen, die die Plattform unterstützt, z. B. nach Zweck.
- Änderung oder Rücknahme: Der Workflow bietet eine Möglichkeit, eine Entscheidung zu überdenken und zu aktualisieren.
- Signalverarbeitung: Verbundene Tags und Tools können die aktuelle Präferenz nutzen, um ihr Verhalten zu steuern.
Ein Beispiel: Ein Besucher könnte einen Zweck erlauben, während er einen anderen ablehnt. Ein verbundenes Analyse- oder Werbeworkflow sollte die relevante Präferenz verwenden, anstatt die Einwilligung als eine einzige, alles oder nichts Einstellung zu behandeln. Das erfordert klar dargestellte Entscheidungen und eine konsistente Interpretation durch die empfangenden Systeme. Der Banner ist der sichtbare Einstiegspunkt, und sein Design und seine Anpassung sind Teil des umfassenderen Workflows.
Wie unterscheidet sich eine API von einer Plattform für das Einwilligungsmanagement?
Eine API ist eine Integrationsschnittstelle. Sie ermöglicht es Software, Informationen auszutauschen oder Aktionen auszulösen, ist jedoch kein vollständiges Datenschutzprogramm. Eine API allein bestimmt nicht, welche Entscheidungen präsentiert werden, legt nicht fest, wie die Einwilligungsdaten verwaltet werden, oder beweist nicht, dass eine Organisation ihren Verpflichtungen nachkommt.
Eine Plattform für das Einwilligungsmanagement, oder CMP, kann Banner- und Präferenzschnittstellen, Konfiguration für Einwilligungsentscheidungen, Einwilligungsmanagement, Speicherung und Berichterstattung zusammenbringen. Ihre API kann diese Funktionen mit einer Website oder einem Produkt verbinden, während die Plattform die umfassenderen Tools und Workflows bereitstellt. Kartieren Sie, was das Produkt behandelt und was Ihr Team bauen oder betreiben muss.
Mach die Unterscheidung konkret, indem Sie identifizieren, wo Benutzer Entscheidungen treffen, wo diese Entscheidungen gespeichert werden, welche Systeme die Signale benötigen und wie Ihr Team Änderungen und Berichterstattung überprüfen wird. Eine Plattform kann Datenschutz-Workflows unterstützen, aber die Technologie ersetzt keine solide Konfiguration, Implementierung oder organisatorische Verantwortung.
Wie man die Integration der API für das Einwilligungsmanagement und die Entwicklererfahrung bewertet
Eine Einwilligungsintegration kann in einem Diagramm einfach aussehen und dennoch laufende Arbeiten im Anwendungscode, im Tag-Management, in der Analyse und in den Freigabeprozessen verursachen. Bewerten Sie den gesamten Weg: wie Ihr Team die Einwilligungserfahrung konfiguriert, wie verbundene Systeme Änderungen empfangen und wer jedes Teil nach dem Start wartet. Eine entwicklerfreundliche API für das Einwilligungsmanagement sollte zur Art und Weise passen, wie Ihr Stack betrieben wird, und nicht nur in einem Proof of Concept funktionieren.
Was macht die Einwilligungsintegration wartbar?
Suchen Sie nach einer klaren Grenze zwischen der Einwilligungskonfiguration und dem Anwendungscode. Wenn eine Änderung des Banners das Bearbeiten und Neuladen von nicht verwandtem Produktcode erfordert, können routinemäßige Updates schwieriger zu verwalten werden. Weisen Sie Verantwortlichkeiten für Konfiguration, Bereitstellungen, Überwachung und Integrationsänderungen zu. Verfolgen Sie dann eine echte Benutzerreise durch Ihren Tag-Manager und den Analyse-Workflow: welche Signale werden übergeben und wie wird Ihr Team das erwartete Verhalten überprüfen?
Gute Dokumentation unterscheidet unterstützte Funktionen von Beispielen und Annahmen. Überprüfen Sie, wie sie die Integrationsoberfläche, den Konfigurationsprozess, den Testansatz und die Wartungserwartungen erklärt. Gehen Sie nicht davon aus, dass ein Produkt einen bestimmten Endpunkt, SDK, Ereignis oder Antwortformat hat, es sei denn, die Dokumentation beschreibt es. Für eine auf WordPress basierende Website überprüfen Sie die Details der WordPress-Einwilligungsintegration zusammen mit Ihrem bestehenden Freigabe- und Tag-Management-Workflow.
Datenschutzdatenflüsse verdienen die gleiche Prüfung wie andere Systemoberflächen. Die Regulations.gov API und Datenschutz-Seite bietet ein Beispiel aus der Regierung: Ihre API stellt öffentliche Daten bereit, die Informationen über Kommentatoren enthalten können, während ihre Datenschutzrichtlinie Schutzmaßnahmen gemäß dem Datenschutzgesetz von 1974 beschreibt. Wenden Sie dieselbe Gewohnheit auf Ihre eigenen Integrationen an, indem Sie kartieren, was sie empfangen und wie Ihr Team damit umgeht.
Wie sollten Teams das Einwilligungsverhalten vor dem Start testen?
Testen Sie mehr als nur, ob der Banner erscheint. Gehen Sie durch Akzeptanz, Ablehnung, Präferenzen auf Ebene des Zwecks, spätere Änderungen und Rücknahme. Beobachten Sie für jeden Weg, was mit den relevanten Tags und Analysetools passiert. Dokumentieren Sie das tatsächliche Ergebnis in Ihrer Implementierung, anstatt anzunehmen, dass jede Integration gleich funktioniert.
- Kartieren Sie den Weg: Dokumentieren Sie die Benutzeraktion, den erwarteten Einwilligungsstatus und das verbundene System, das reagieren sollte.
- Überprüfen Sie wichtige Reisen: Testen Sie erste Besuche, gespeicherte Präferenzen, Präferenzänderungen und Rücknahmen in den Umgebungen, die Ihr Team unterstützt.
- Beweisen Sie das Ergebnis: Notieren Sie beobachtetes Verhalten, unerwartete Ergebnisse und ungelöste Randfälle für die verantwortlichen Teams.
Bevor Sie eine Lösung auswählen, verwenden Sie diese kurze Checkliste:
- Kann Ihr Team die unterstützten Integrations- und Konfigurationsmethoden identifizieren?
- Sind die Dokumentation und die Testanleitungen spezifisch genug, um Ihren Workflow zu validieren?
- Ist die Verantwortung für Konfiguration, Bereitstellungen, Überwachung und zukünftige Änderungen klar?
- Können Sie die Einwilligungsentscheidungen durch Ihren Tag-Manager und die Analysetools verfolgen?
Diese Fragen machen die Entwicklererfahrung zu einer operationale Bewertung und nicht nur zu einer Funktionsbehauptung. Wenn Sie verwaltete und selbstgehostete Optionen abwägen, vergleichen Sie die verfügbaren Optionen der Einwilligungsplattform mit Ihren Integrations- und Wartungsbedürfnissen.
Verwaltete Cloud oder selbstgehostete Einwilligungsinfrastruktur: Was passt zu Ihrem Team?
Die Bereitstellung bestimmt, wer die operationale Arbeit trägt. Bei verwalteter Cloud wartet der Anbieter die Infrastruktur und Plattformupdates. Bei Selbsthosting läuft die Plattform auf Ihrer Infrastruktur, was Ihrem Team mehr direkte Kontrolle und mehr Verantwortung gibt. Keines der Modelle ist der Standardgewinner. Eine entwicklerfreundliche API für das Einwilligungsmanagement ist nur ein Teil der Entscheidung; die Kapazität Ihres Teams, die Governance-Bedürfnisse und die bestehenden Systeme sind ebenfalls wichtig.
Verwenden Sie diesen Vergleich, um die Eigentumsgrenze sichtbar zu machen. Spezifische Verantwortlichkeiten hängen von der Plattform und Ihrer Implementierung ab, also betrachten Sie es als Ausgangspunkt für die interne Planung.
| Bereich | Verwaltete Cloud | Selbstgehostet |
|---|---|---|
| Infrastruktur | Anbieter wartet die Plattforminfrastruktur. | Ihr Team betreibt sie auf Ihrer Infrastruktur. |
| Plattformupdates | Automatische Updates reduzieren den Updateaufwand für Ihr Team. | Ihr Team verwaltet Bereitstellungs- und Updateentscheidungen. |
| Analytics | Cloud-basierte Analyse-Dashboards unterstützen die laufende Überprüfung. | Ihr Team berücksichtigt, wie Analytics in seine eigene Umgebung passen. |
| Bereitstellungskontrolle | Weniger direkte Infrastrukturkontrolle, mit weniger Infrastrukturaufgaben. | Mehr direkte Kontrolle, zusammen mit operationale Verantwortung. |
Wann reduziert die verwaltete Cloud die operationale Arbeit?
Die verwaltete Cloud eignet sich für Teams, die vermeiden möchten, die Einwilligungsinfrastruktur selbst zu betreiben. Der verwaltete Cloud-Service von Conzent umfasst die Wartung der Infrastruktur, automatische Plattformupdates und cloudbasierte Analyse-Dashboards. Diese Dashboards bieten Teams eine Möglichkeit, die Einwilligungsaktivität zu überprüfen, ohne diese Ansicht in ihre eigene Infrastruktur integrieren zu müssen. Ihr Team bleibt für die Einwilligungskonfiguration, die Implementierung der Website, die verbundenen Systeme und die Entscheidungen darüber, wie die Workflows betrieben werden sollen, verantwortlich.
Dieses Modell kann praktisch sein, wenn Ihre Ingenieure eine begrenzte Kapazität für Plattformoperationen haben oder wenn Sie automatische Updates bevorzugen. Es entfernt nicht die Notwendigkeit, die Konfiguration und das Integrationsverhalten zu überprüfen. Für Kontext zur regulatorischen Landschaft, die interne Governance-Entscheidungen beeinflussen kann, behandelt DLA Pipers Übersicht über US-Datenschutzgesetze bundesstaatliche und staatliche Datenschutzgesetze.
Wann kann Selbsthosting für ein technisches Team geeignet sein?
Selbsthosting kann für Teams geeignet sein, die über eine etablierte Infrastruktur und die Personen verfügen, die sie betreiben. Die selbstgehostete Option von Conzent ist kostenlos auf Ihrer Infrastruktur verfügbar. Das gibt Ihrer Organisation die direkte Kontrolle darüber, wo die Plattform läuft, während Ihr Team für die umgebende Infrastruktur und den laufenden Betrieb verantwortlich ist. Verwenden Sie Conzents Leitfaden zur selbstgehosteten Einwilligungsinfrastruktur, um diese Verantwortlichkeiten zu planen.
Bevor Sie wählen, identifizieren Sie, wer für Bereitstellungen, Updates, Überwachung und Änderungen an verbundenen Systemen verantwortlich ist. Vergleichen Sie diese Arbeitslast mit der Kontrolle, die Ihr Governance-Modell erfordert. Wenn Ihr Team bereits Infrastruktur verwaltet und direkte Bereitstellungskontrolle bevorzugt, könnte Selbsthosting mit seinem Betriebsmodell übereinstimmen. Wenn Infrastrukturarbeit mit den Kernprioritäten des Produkts konkurrieren würde, könnte die verwaltete Cloud praktikabler sein. Wählen Sie basierend auf Kapazität und Kontrolle, nicht aufgrund der Annahme, dass ein Ansatz universell einfacher ist.
Validieren Sie Einwilligungsstandards, -kontrollen und -ergebnisse vor der Einführung
Die Unterstützung von Standards ist ein nützlicher Ausgangspunkt, aber kein Beweis dafür, dass eine Implementierung korrekt konfiguriert ist oder jede Verpflichtung erfüllt. Vor dem Start verfolgen Sie den Weg von der Entscheidung einer Person zum Verhalten der Website, der Tags und der Messwerkzeuge. Eine entwicklerfreundliche API für das Einwilligungsmanagement sollte diesen Weg testbar machen, während Ihr Team die Implementierung mit ihrer tatsächlichen Nutzung überprüft.
Wie sollten Teams die Unterstützung von Standards bewerten?
Trennen Sie die relevanten Standards. Die Integration von IAB TCF v2.3 unterstützt Workflows, die auf dem IAB Transparency and Consent Framework basieren. Google Consent Mode v2 ist eine separate Funktion zur Kommunikation von Einwilligungsentscheidungen an Google-Dienste. Sie sind nicht austauschbar. Überprüfen Sie die Unterstützung für jeden Standard und testen Sie dann, wie Ihre konfigurierten Entscheidungen in die Systeme fließen, die darauf angewiesen sind. Der Leitfaden zu IAB TCF v2.3 bietet protokollorientierte Hintergründe.
Verwenden Sie eine einfache Validierungssequenz:
- Kartieren Sie die Anforderungen: Identifizieren Sie die Standards und Einwilligungssignale, die für Ihre Website und die verbundenen Tools relevant sind.
- Überprüfen Sie die Konfiguration: Vergleichen Sie Zwecke, Bannerentscheidungen und Tag-Verhalten mit der Erfahrung, die Sie bereitstellen möchten.
- Üben Sie jede Entscheidung: Testen Sie Akzeptanz, Ablehnung, Präferenzänderungen und Rücknahmen im implementierten Workflow.
- Überprüfen Sie das nachgelagerte Verhalten: Bestätigen Sie, dass Tags und Messwerkzeuge wie erwartet auf jeden Status reagieren.
- Weisen Sie Verantwortlichkeiten zu: Dokumentieren Sie, wer die Konfiguration wartet und diese Überprüfungen nach Änderungen wiederholt.
Dokumentieren Sie Ergebnisse und ungelöste Probleme. Eine Plattform kann IAB TCF v2.3 oder Google Consent Mode v2 unterstützen, aber der Standardname allein zeigt nicht, wie Ihre Website konfiguriert ist oder ob verbundene Systeme wie beabsichtigt funktionieren. Behandeln Sie die Unterstützung als eine Fähigkeit zur Validierung, nicht als ein Ergebnis der Compliance.
Wie können Teams die Einwilligungserfahrung verantwortungsbewusst messen?
Sobald das Verhalten verifiziert ist, kann die Messung Ihrem Team helfen zu verstehen, wie Änderungen die Erfahrung und die Geschäftsergebnisse beeinflussen. Consent A/B-Tests können Bannererfahrungen vergleichen, während Umsatzanalysen helfen können, die einwilligungsbezogenen Auswirkungen auf den Umsatz zu untersuchen. Entscheiden Sie, was Sie vergleichen und was Sie beobachten werden, bevor Sie die Ergebnisse interpretieren. Ein gemessener Unterschied ist ein Beweis, den es zu untersuchen gilt, nicht ein Grund, Entscheidungen zu verschleiern.
Halten Sie bedeutende Benutzerentscheidungen im Zentrum. Vergleichen Sie klare, zugängliche Präsentationen und behandeln Sie Akzeptanzraten nicht als das einzige Maß für den Erfolg. Überprüfen Sie, ob die Menschen ihre Optionen verstehen können und ob ihre Auswahl das beabsichtigte nachgelagerte Verhalten hervorruft. Dies hält die Optimierung auf die Verbesserung der Erfahrung fokussiert, nicht darauf, die Benutzer zu einem bestimmten Ergebnis zu drängen.
Mit Standards, Verhalten und Messkriterien im Blick vergleichen Sie die Optionen der Einwilligungsplattform mit Ihren Implementierungsbedürfnissen.
Wählen Sie eine Einwilligungsinfrastruktur, mit der Ihre Entwickler sicher arbeiten können
Eine fundierte Entscheidung beginnt mit der Arbeit, die Ihr Team vom Einwilligungssystem benötigt. Listen Sie die Integrationen auf, die es erfüllen muss, die Standards, auf die Ihre Workflows angewiesen sind, und die Personen, die im Laufe der Zeit Änderungen überprüfen werden. Vergleichen Sie dann diese Anforderungen mit dem Betriebsmodell, das Sie bevorzugen. Dadurch wird „entwicklerfreundlich“ von einem breiten Label zu Kriterien, die Ihr Team bewerten kann.
Die quelloffene Plattform von Conzent ermöglicht es Teams, ihre Implementierung zu überprüfen, während die verwalteten Cloud- und selbstgehosteten Optionen unterschiedliche Bereitstellungsvorlieben unterstützen. Verwenden Sie diese Optionen, um eine praktische Diskussion zu führen: Welcher Ansatz passt zu Ihrem Governance-Prozess, technischen Fähigkeiten und geplanten Einwilligungs-Workflows? Die Antwort sollte widerspiegeln, wie Ihr Team arbeitet, nicht eine allgemeine Vorliebe für einen Bereitstellungsstil.
Wie passt Conzent zu verschiedenen Implementierungsmodellen?
Beginnen Sie damit, einen Verantwortlichen für die Einwilligungseinrichtung zu benennen und zu skizzieren, wie Ihr Team Änderungen an der Konfiguration überprüfen wird. Passen Sie dann Ihren bevorzugten Hosting-Ansatz an Ihre internen Prozesse an. Sponsoringbeiträge senken die Preise für verwaltete Cloud, wenn die Sponsoringbeiträge steigen, also beziehen Sie die Planstruktur in Ihre Bewertung ein. Halten Sie den Fokus auf Verantwortlichkeiten, Transparenz und den Workflows, die Ihre Implementierung unterstützen muss.
Was ist ein praktischer nächster Schritt für ein bewertendes Team?
Bringen Sie Entwickler und die für die Datenschutz-Workflows Verantwortlichen in die gleiche Überprüfung. Stimmen Sie den Systemen zu, die verbunden werden sollen, den Verhaltensweisen, die validiert werden sollen, und wie Ihr Team die Einwilligungserfahrung nach Änderungen bewerten wird. Eine gemeinsame Sicht kann frühzeitig Lücken aufdecken, bevor die Plattform Teil eines Freigabeprozesses wird.
- Setzen Sie Bewertungskriterien: Dokumentieren Sie die Integrations-, Standard- und Messbedürfnisse, die für Ihr Projekt wichtig sind.
- Weisen Sie Verantwortlichkeiten zu: Benennen Sie, wer die Konfiguration, das Systemverhalten und zukünftige Änderungen überprüfen wird.
- Vergleichen Sie die Bereitstellungsanpassung: Entscheiden Sie, welches Modell am besten mit den Governance- und technischen Praktiken Ihres Teams übereinstimmt.
Verwenden Sie diese Kriterien, um die aktuellen Pläne und Bereitstellungsoptionen von Conzent zu überprüfen. Eine klare Bewertung hilft Ihren Entwicklern, eine Infrastruktur auszuwählen, mit der sie sicher arbeiten und die sie im Laufe der Produktentwicklung warten können.
Machen Sie Ihre nächste Einwilligungsentscheidung operationale
Ihre Einwilligungsarchitektur sollte etwas sein, das Ihr Team erklären, testen und warten kann, während sich das Produkt ändert. Bevor Sie eine Lösung auswählen, benennen Sie, wer die Konfiguration besitzen, das Integrationsverhalten überprüfen und entscheiden wird, wann Änderungen einen weiteren Validierungsdurchlauf erfordern. Dieser Eigentumsplan ist über den Start hinaus wichtig. Er gibt zukünftigen Produktupdates einen klaren Weg durch die Überprüfung, anstatt die Einwilligung zu einem Nachgedanken zu machen.
Eine entwicklerfreundliche API für das Einwilligungsmanagement sollte diese laufende Arbeit unterstützen, ohne zu verschleiern, wie das System betrieben wird. Verwenden Sie die Kriterien in diesem Leitfaden, um die tatsächlichen Workflows, die Infrastruktur und die Messbedürfnisse Ihres Teams mit jeder Bereitstellungsoption zu vergleichen. Eine Funktionsliste kann die Diskussion beginnen, aber die bessere Frage ist, ob Ihr Team die Lösung über die Zeit hinweg sicher verwalten kann.
Vergleichen Sie die Pläne und Bereitstellungsoptionen von Conzent, um einen Ansatz zu finden, der zu Ihrem Betriebsmodell passt. Überprüfen Sie die verwaltete Cloud und das Selbsthosting im Hinblick auf Ihre Integrations-, Eigentums- und Messbedürfnisse und wählen Sie dann das Modell, das Ihr Team warten kann.
Häufig gestellte Fragen
Ist eine API für das Einwilligungsmanagement dasselbe wie eine Cookie-Einwilligungsplattform?
Nein. Eine API ist ein Integrationsmechanismus; eine Cookie-Einwilligungsplattform ist das umfassendere Produkt, das möglicherweise die benutzerseitige Erfahrung und Tools zur Verwaltung von Präferenzen bereitstellt. Wenn Sie Lösungen vergleichen, identifizieren Sie, was die Plattform direkt behandelt und was Ihr Team darum herum verbinden oder aufbauen muss. Dies zeigt, ob Sie einen vollständigen Einwilligungsworkflow oder nur eine technische Schnittstelle innerhalb davon bewerten.
Kann eine API für das Einwilligungsmanagement mit einem bestehenden Tag-Manager arbeiten?
Ja, wenn es einen Integrationsweg gibt, den Ihr Tag-Manager nutzen kann. Kartieren Sie, welche Tags von der Einwilligung abhängen, welchen Status jeder benötigt und was passieren sollte, wenn ein Besucher eine Entscheidung ändert. Testen Sie dann diese Regeln mit Ihrem Tag-Container und den Tools. Überprüfen Sie, dass die Signale die Tags erreichen, die Sie verwenden, und das erwartete Verhalten erzeugen, anstatt sich auf eine allgemeine Kompatibilitätsbehauptung zu verlassen.
Musste eine entwicklerfreundliche Einwilligungs-API REST verwenden?
Nein. REST ist ein möglicher API-Stil, aber es ist kein Maß für die Entwicklererfahrung an sich. Eine entwicklerfreundliche API für das Einwilligungsmanagement sollte zu Ihrer Architektur passen und klare Dokumentation für die Workflows bereitstellen, die Sie benötigen. Schließen Sie nicht aus, dass REST-Unterstützung, SDK-Verfügbarkeit, Endpunktnamen oder Datenformate aus allgemeiner Produktbeschreibung abgeleitet werden. Überprüfen Sie die technische Dokumentation, bevor Sie den Implementierungsaufwand schätzen oder um eine bestimmte Schnittstelle herum entwerfen.
Kann eine API für das Einwilligungsmanagement sowohl Web- als auch mobile Produkte unterstützen?
Web- und mobile Implementierungen haben unterschiedliche Integrationsanforderungen. Eine Web-Implementierung kann ein browserbasiertes Banner verwenden, während ein mobiles Produkt möglicherweise eine native Einwilligungserfahrung benötigt und eine Möglichkeit, Präferenzen an seine Tools weiterzugeben. Bewerten Sie jede Umgebung separat. Kartieren Sie, wie Präferenzen erfasst, aktualisiert und den verbundenen Systemen zur Verfügung gestellt werden, anstatt anzunehmen, dass eine Website-Integration automatisch mobile Apps abdeckt.
Wie sollten Entwickler Einwilligungsänderungen vor der Bereitstellung testen?
Verwenden Sie eine Testumgebung und führen Sie Einwilligungsszenarien durch den Freigabe-Workflow der Anwendung. Überprüfen Sie Erstbesuche, gespeicherte Entscheidungen, Präferenzaktualisierungen und Rücknahmen, und überprüfen Sie dann relevante Tags und Analysen auf unerwartete Aktivitäten. Fügen Sie Regressionstests für Änderungen an der Bannerkonfiguration oder verbundenen Tools hinzu, wo Ihre Einrichtung dies zulässt. Dokumentieren Sie das erwartete Ergebnis und was das Team beobachtet hat, damit zukünftige Änderungen gegen eine klare Basislinie überprüft werden können.
Garantiere die Verwendung einer API für das Einwilligungsmanagement die GDPR-Konformität?
Nein. Eine API kann technische Einwilligungs-Workflows unterstützen, aber ihre Verwendung garantiert keine GDPR-Konformität. Die Ergebnisse hängen davon ab, wie die Organisation die Plattform konfiguriert und nutzt, welche Datenpraktiken die Website hat und welche umfassenderen Datenschutzprozesse vorhanden sind. Behandeln Sie die API als einen Teil der Implementierung, nicht als Ersatz für die organisatorische Überprüfung. Dokumentieren Sie Ihre Entscheidungen und bewerten Sie, wie der bereitgestellte Workflow zu Ihren spezifischen Operationen passt.
Was ist der Unterschied zwischen IAB TCF v2.3 und Google Consent Mode v2?
Sie adressieren unterschiedliche Integrationsbedürfnisse. IAB TCF v2.3 bietet einen Rahmen zur Kommunikation von Einwilligungsinformationen innerhalb der teilnehmenden Werbe-Workflows. Google Consent Mode v2 kommuniziert Einwilligungsentscheidungen an Google-Dienste. Die Unterstützung für den einen ersetzt nicht automatisch den anderen. Listen Sie die Tools und Workflows auf, die Ihre Website verwendet, bestimmen Sie, ob Sie einen oder beide benötigen, und testen Sie jede Integration in Ihrer Konfiguration.