
Åben samtykkeinfrastruktur: Udover cookie-banneret i 2026
Din hjemmesides cookie-banner er sandsynligvis en præstationsskat, du aldrig har accepteret at betale. I årevis har branchen behandlet privatliv som en dekorativ juridisk afkrydsningsboks. Det er ikke en popup. Det er en grundlæggende arkitektur. Ved at implementere en åben samtykkeinfrastruktur stopper du med at bytte dine Core Web Vitals for en simpel "Accepter"-knap. Det er tid til at stoppe med at betale høje månedlige gebyrer for tredjepartsværktøjer, der bremser din side og holder dine egne data uden for rækkevidde.
Vi forstår frustrationen ved at se dine præstationsmålinger falde, fordi et overholdelsesscript er i brug. Du fortjener kontrol, ikke bare en omgåelse. Dette skift giver dig mulighed for at behandle brugerens tilladelse som en kerne teknisk standard snarere end en juridisk eftertanke. Det sikrer, at du opfylder de strenge krav i CCPA 2026 og IAB TCF v2.4-standarder uden at gå på kompromis med hastigheden. Vi vil vise dig, hvordan flytning af samtykke ind i din egen stak genopretter gennemsigtighed, eliminerer forsinkelse og sætter dig tilbage i kontrol over dine digitale aktiver.
Vigtige Pointer
- Bevæg dig væk fra overfladiske cookie-bannere til en åben samtykkeinfrastruktur, der behandler brugerens privatliv som en kerne teknisk standard.
- Stop med at ofre sidehastighed for overholdelse. Skift fra tunge, tredjeparts scripts til effektiv, server-side samtykkehåndtering for at beskytte dine Core Web Vitals.
- Genvind datasuverænitet. Vælg mellem selvhosting eller administrerede cloudmuligheder for at sikre, at du forbliver i kontrol over, hvor dine samtykkedata opbevares.
- Sikre dine annonceindtægter og opretholde gennemsigtighed med problemfri integrationer til Google Consent Mode v2 og IAB TCF v2.3.
- Overgå til en maskinlæselig ramme. Dette giver dig mulighed for at revidere og håndhæve brugerrettigheder på tværs af din samlede datastak snarere end kun overfladen af din hjemmeside.
Fejlen ved 'Afkrydsningsboks' modellen: Hvorfor bannere ikke er nok
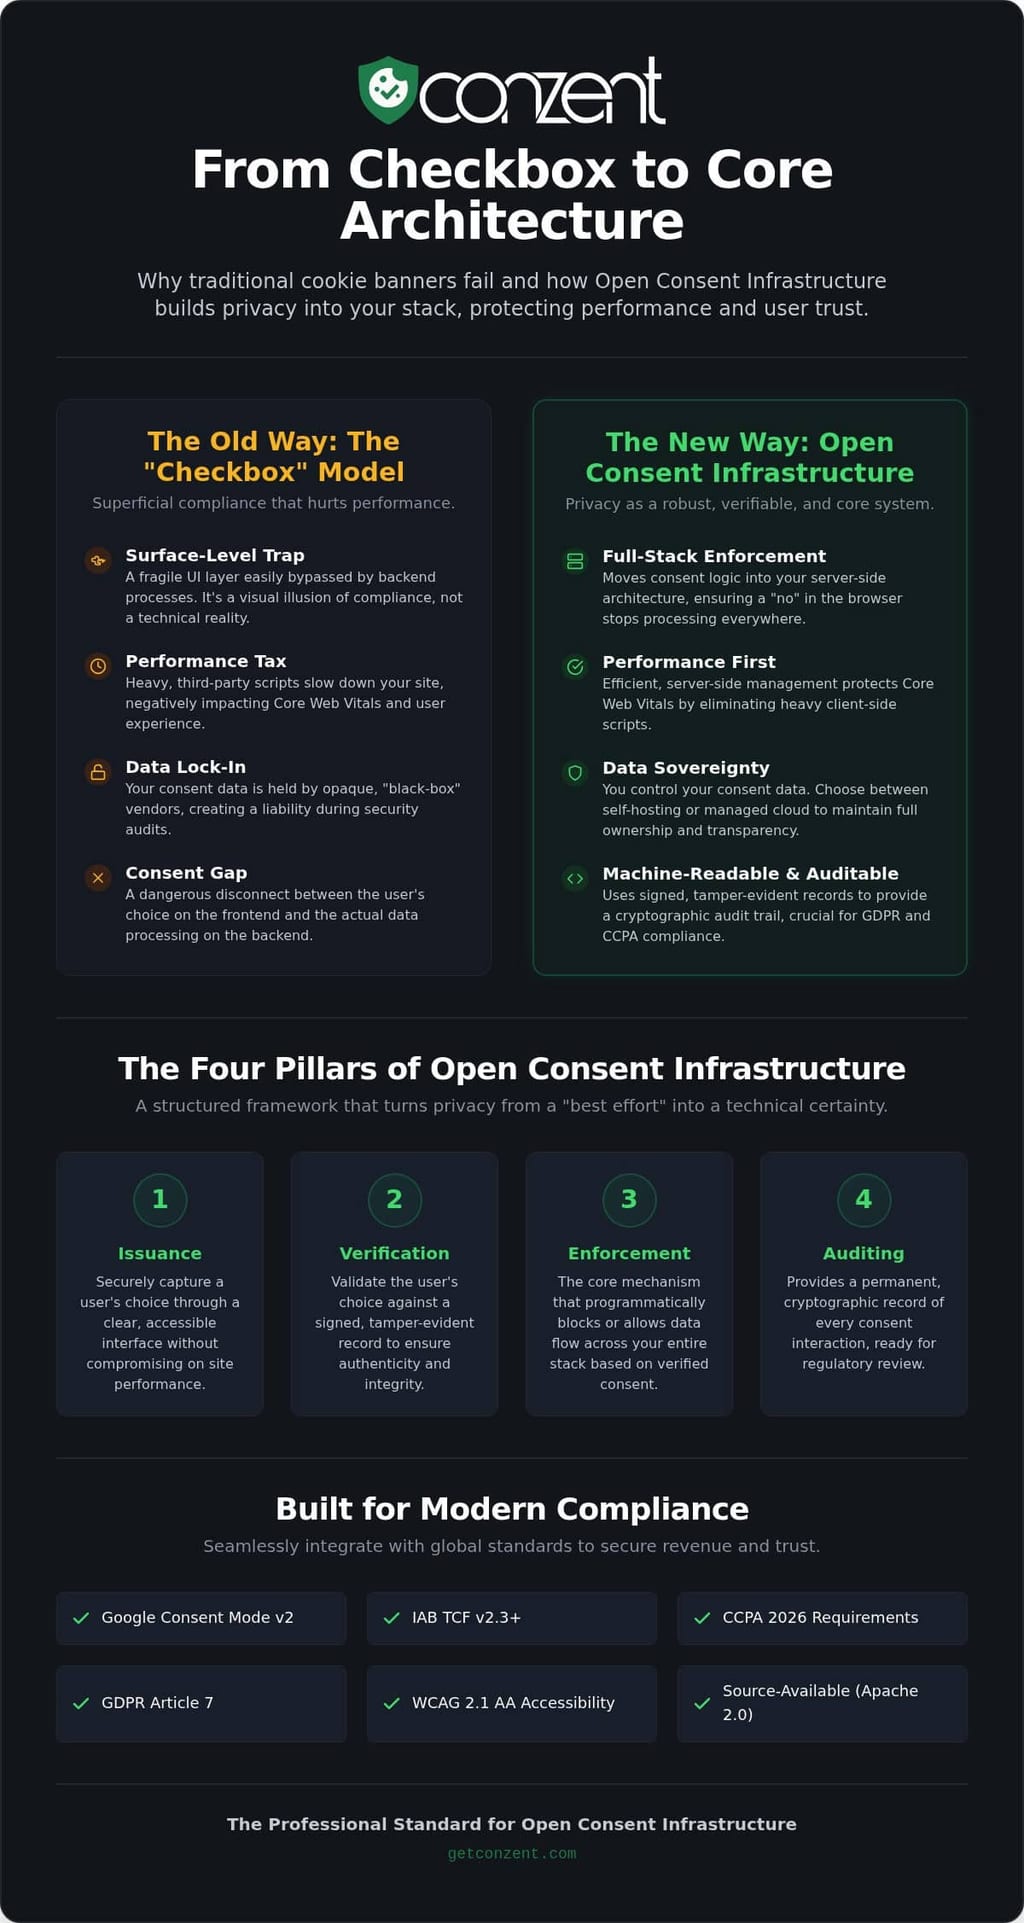
Den standard cookie-banner er en facade. De fleste traditionelle Samtykkehåndteringsplatforme (CMP'er) fungerer som et tyndt UI-lag. De eksisterer for at tilfredsstille en juridisk tjekliste, ikke for at sikre data. Denne tilgang kan nemt omgås. Et script kan aktiveres, før en bruger klikker "Afvis", eller en backend-proces kan fortsætte med at spore uanset frontend-valget. Dette er "Overflade-niveau Fangst". Dit banner siger nej, men din database siger intet. Det er en visuel illusion af overholdelse, der fejler under teknisk granskning.
Rigtigt privatliv kræver mere end en popup. Det kræver grundlæggende principper for informationsprivatliv, der er bygget direkte ind i din tekniske stak. Regulators og brugere er trætte af "mørke mønstre" og uigennemsigtige processer. De ønsker strukturel gennemsigtighed. Når du er afhængig af lukkede kildesælgere, står du over for datalåsning. Du ejer ikke dine samtykkeposter; de gør. Deres prissætning er ofte uigennemsigtig, skalerende med din trafik snarere end den værdi, de leverer. Dette er grunden til, at et skift mod åben samtykkeinfrastruktur ikke længere er valgfrit.
Afsplitning af Samtykke og Data
Browser-side tilladelse når ofte ikke backend. Dette skaber et farligt "samtykkegab", som er frakoblingen mellem brugerens udtrykte præference i UI'en og den faktiske databehandling, der finder sted i server-side miljøet. Uden en robust åben samtykkeinfrastruktur risikerer du "Zombie Cookies." Disse er sporingsidentifikatorer, der dukker op igen, selv efter at en bruger forsøger at slette dem. Hvis din frontend ikke taler med din backend på en maskinlæselig måde, er din overholdelse en illusion. Du administrerer ikke samtykke; du administrerer bare en widget.
Gennemsigtighedskrisen i Privatlivsteknologi
Black-box sælgere er en risiko. Under en virksomhedssikkerhedsrevision er "stol på os" ikke et gyldigt svar. Mange traditionelle værktøjer skjuler deres logik bag proprietær kode. Dette gør det umuligt at verificere, hvordan data håndteres eller opbevares. Vi ser et massivt skift mod kilde-tilgængelig kode. Det er et tillidskrav for 2026. Du skal vide præcist, hvad der kører på dine servere. Gennemsigtighed er ikke bare et moralsk valg; det er en sikkerhedsnecessitet. For et dybere kig på, hvordan dette passer ind i juridiske rammer, se Conzent Compliance Oversigt. Ved at behandle samtykke som infrastruktur sikrer du, at hver del af din stak respekterer brugerens valg.
Hvad er Åben Samtykkeinfrastruktur (OCI)?
OCI er en maskinlæselig ramme for udstedelse, verifikation og revision af samtykke. Det er ikke et visuelt tillæg. Det er en strukturel egenskab ved din datastak. Mens traditionelle bannere kun lever i browseren, lever åben samtykkeinfrastruktur dybt inden for din server-side arkitektur. Det flytter logikken for tilladelse væk fra skrøbelige JavaScript-popups og ind i et robust, verificerbart system. Dette sikrer, at et "nej" i browseren faktisk stopper databehandling på serveren. Stabiliteten og gennemsigtigheden af denne ramme er garanteret af Apache 2.0 Licensen. Denne open-source standard forhindrer leverandørlåsning. Det sikrer, at samfundet kan vedligeholde og revidere infrastrukturen på lang sigt uden at være afhængig af en enkelt, uigennemsigtig enhed.
Systemet er afhængigt af fire distinkte søjler for at fungere effektivt. Først er Udstedelse, processen med at indfange brugerens valg gennem en klar grænseflade. For det andet er Verifikation, hvor systemet validerer det valg mod en underskreven post. Tredje er Håndhævelse, som er den faktiske mekanisme, der blokerer eller tillader dataflow baseret på den verificerede status. Endelig giver Revision en permanent, manipulationssikker post af interaktionen. Denne struktur forvandler privatliv fra en "bedste indsats" til en teknisk sikkerhed. Du kan inspicere den centrale logik og bidrage til standarden i Conzent Open Consent Infrastructure (OCI) repository.
Maskinlæselighed og revisionsspor
Et simpelt "sand" eller "falsk" flag i en database er ikke nok til moderne overholdelse. OCI bruger underskrevne samtykkeposter. Disse er manipulationssikre logs, der beviser præcist, hvad en bruger har accepteret og hvornår. Dette er kritisk for GDPR Artikel 7 overholdelse. Hvis en regulator beder om bevis, viser du dem ikke bare en databasepost; du viser dem en kryptografisk post. Udover juridisk sikkerhed understøtter åben samtykkeinfrastruktur automatiserede tilgængelighedstest som WCAG 2.1 AA. Det sikrer, at grænsefladen er brugbar for alle, uanset deres ressourcer eller evner.
Udvikleroplevelsen (DX) af Privatliv
Privatliv bør ikke være en byrde for ingeniører. Moderne OCI prioriterer udvikleroplevelsen gennem one-line installatører til Linux og Docker. I stedet for at bruge uger på komplekse integrationer kan teams implementere en fuld overholdelsesstak med én kommando. Grænsefladen for dette system bruger TypeScript SDK'er og REST API'er. Dette giver udviklere mulighed for at indbygge privatliv i deres apps ved hjælp af de værktøjer, de allerede kender. Du kan Udforske OCI-funktioner for at se, hvordan disse værktøjer fungerer i praksis. Hvis du er klar til at skalere din implementering, se vores fleksible prisplaner for at finde en model, der passer til din mission.
Infrastruktur vs. Traditionelle CMP'er: En Sammenligning
Traditionelle CMP'er er gæster på din hjemmeside. De er afhængige af scriptinjektion; en skrøbelig metode til at administrere tilladelser. Hvis den tredjepartsserver er langsom, er din side langsom. Hvis scriptet blokeres af en browserudvidelse, bryder din overholdelse. En åben samtykkeinfrastruktur er anderledes. Det er en permanent del af din tekniske stak. Det bruger server-side management for at sikre, at samtykke er en konstant, verificerbar tilstand snarere end en midlertidig browserbegivenhed. Dette arkitektoniske skift flytter privatliv fra "kanten" af din side til "kernen" af din databehandling.
Ydelse og Core Web Vitals
Legacy-værktøjer er ofte oppustede. De indlæser tunge JavaScript-wrapper, der forsinker First Contentful Paint. Dette er "Banner Lag" problemet. Brugere venter på, at et overholdelsesscript indlæses, før de kan se dit indhold. Dette dræber dine Core Web Vitals og frustrerer dine besøgende. OCI-scripts er lette. Fordi den primære logik sker på serveren, forbliver frontend hurtig og responsiv. Server-side samtykke er fremtiden for webpræstation, fordi det aflaster det tunge arbejde med overholdelse fra brugerens browser til din optimerede infrastruktur.
Datasuverænitet og Ejerskab
Hvem ejer dine samtykkelogs? Med en traditionel leverandør, gør de. Du sender følsomme brugerpræference-data til en tredjepartsserver, du ikke kontrollerer. Dette skaber en "Data Brokerage" risiko. Din leverandør kan bruge disse data til at opbygge profiler eller træne modeller. Selvhosting fjerner denne mellemmand helt. Når du følger Selvhosting Guiden for DevOps, holder du hver log på dit eget hardware. Du ejer revisionssporet. Du ejer sikkerheden. Dette handler ikke kun om privatliv; det handler om teknisk uafhængighed.
Traditionelle prismodeller belaster også din succes. De opkræver pr. visning eller pr. domæne. Hvis din trafik stiger, stiger din regning. Dette er en leje-søgende model, der behandler overholdelse som en luksus. Infrastruktur-ledet samtykke bryder denne cyklus. Det fokuserer på missionen om digitale rettigheder. Uanset om du bruger den administrerede cloud eller en selvhostet instans, investerer du i en standard, ikke bare en service. Du stopper med at betale for retten til at være compliant og begynder at opbygge et fundament af tillid, der skalerer med din virksomhed.
Opbygning af Din Privatlivsstak: Integration og Implementering
Din privatlivsstak bør ikke være en ø. Den skal kommunikere med hvert værktøj, du bruger til at drive indtægter. Implementering af en åben samtykkeinfrastruktur giver dig mulighed for at bygge bro over kløften mellem overholdelse og præstation. Dette handler ikke kun om at blokere scripts. Det handler om at orkestrere, hvordan data flyder på tværs af dit samlede økosystem, mens du opretholder absolut gennemsigtighed. For virksomheder involverer dette ofte at forene komplekse data i et struktureret format gennem værktøjer som Syntes AI. Når samtykke er integreret i din kernearkitektur, stopper du med at reagere på reguleringer og begynder at opbygge en modstandsdygtig datastrategi.
Google Consent Mode v2 er et ikke-forhandlingsbart krav for 2026-markedsførere. Uden det mister du evnen til at modellere data for brugere, der afviser cookies. Dette fører til massive huller i dine konverteringsdata. En åben samtykkeinfrastruktur giver den tekniske motor til præcist at signalere disse præferencer til din annonce-teknologi stak. Dette sikrer, at du opretholder sporingsnøjagtighed, mens du respekterer brugerens valg. For en detaljeret gennemgang af opsætningen, se vores Google Consent Mode v2 Implementeringsguide.
For udgivere er IAB TCF 2.3 integration essentiel for programmatisk gennemsigtighed. Det giver dig mulighed for at sende samtykkestrenge til leverandører med kryptografisk sikkerhed. Men overholdelse bør ikke komme på bekostning af din bundlinje. Brug Samtykke A/B Test for at finde de layouts, der resonerer bedst med dit publikum. Du kan optimere for højere tilmeldingsrater uden at ty til manipulerende mørke mønstre. Par dette med Indtægtspåvirkningsanalyse for at kvantificere præcist, hvordan privatlivsorienterede valg påvirker din langsigtede vækst.
Skalering med Administreret Cloud
Selvhosting tilbyder den ultimative form for datakontrol. Det er det rigtige valg for teams, der ønsker fuld suverænitet over deres infrastruktur. Men efterhånden som din trafik vokser, stiger overheaden ved manuel vedligeholdelse. Dette er, når mange teams overgår fra selvhostet OCI til en Administreret Cloud Samtykkeplatform. Du får den samme mission-drevne infrastruktur med fordelene ved automatiserede opdateringer og nul-vedligeholdelse skalering. Det fjerner den tekniske byrde fra dit ingeniørteam, så de kan fokusere på dit kerneprodukt. Hvis du er klar til at skalere din overholdelse uden driftsbesvær, se vores fleksible prisplaner for at finde en model, der passer til din mission.
Conzent: Den Professionelle Standard for OCI
Conzent er broen mellem open-source fleksibilitet og virksomhedens pålidelighed. Vi mener ikke, at privatliv skal være en premium luksus. Det er en teknisk standard, som enhver virksomhed fortjener. Ved at tage Apache 2.0 kernen og pakke den ind i et professionelt ledelseslag, har vi skabt den ultimative åben samtykkeinfrastruktur. Det er et system bygget til gennemsigtighed og hastighed. Vi skjuler ikke vores logik bag proprietære vægge. Vi inviterer dig til at inspicere det, hoste det og eje det. Dette er, hvordan vi bevæger branchen væk fra uigennemsigtige, lukkede kildesælgere mod en fremtid med digitale rettigheder.
Vores model er bygget på egalitære principper. Vi bruger et unikt sponsorsystem, hvor prisen for den administrerede cloud faktisk falder, efterhånden som samfundet vokser. Dette gør højkvalitets overholdelse tilgængelig for alle, uanset deres ressourcer. Vi leverer de værktøjer, du har brug for for at få succes, herunder automatiseret cookie-scanning, flersproget support og fuldt tilpassede layouts. Du køber ikke bare en service; du tilslutter dig en mission for at gøre nettet mere ærligt. Vi leverer infrastrukturen, men du bevarer datasuveræniteten. Du beslutter, hvor dine logs opbevares, og hvordan de bruges.
Økosystem og CMS Integrationer
Integration bør ikke være en barriere for adgang. Vi tilbyder indbygget support til de platforme, der driver nettet, herunder WordPress, Joomla, Drupal og Shopify. Hvis du bygger noget mere skræddersyet, giver vores TypeScript SDK og REST API'er mulighed for problemfri tilpassede implementeringer. Du kan implementere vores Conzent Funktioner og Bannere på få minutter, hvilket sikrer, at din side opfylder de højeste standarder for gennemsigtighed uden en tung teknisk belastning. Vi har forenklet de komplekse krav fra IAB TCF v2.3 og Google Consent Mode v2, så du kan fokusere på din virksomhed.
Fremtiden for Åben Samtykke
Færdselsplanen for 2026 er dristig. Vi bevæger os væk fra simple browsercookies for at tackle udfordringerne ved agentisk AI-samtykke. Efterhånden som AI-agenter begynder at navigere på nettet på vegne af brugere, vil de have brug for en maskinlæselig måde at verificere tilladelser på. Vores åben samtykkeinfrastruktur er ved at blive bygget til at håndtere disse automatiserede interaktioner med den samme kryptografiske sikkerhed, vi bruger til menneskelige besøgende. Dette er den næste grænse for privatliv. Du kan bidrage til denne mission som udvikler eller sponsor og hjælpe os med at bygge et offentligt gode, der beskytter alle. Hvis du er klar til at føre an i etisk datastyring, Vælg Din Conzent Plan og sikr din infrastruktur i dag.
Tag kontrol over din tekniske suverænitet
Privatliv i 2026 handler ikke om at gemme sig bag juridisk jargon. Det handler om at bygge et fundament af tillid, der lever direkte i din kode. Ved at implementere en åben samtykkeinfrastruktur bevæger du dig ud over begrænsningerne ved skrøbelige cookie-bannere. Du genvinder din sides præstation og sikrer, at brugerrettigheder håndhæves på tværs af din samlede stak. Dette er ikke en luksus for de få; det er en nødvendig standard for alle, der værdsætter gennemsigtighed og hastighed.
Du kan implementere vores IAB TCF 2.3 certificerede platform på få minutter ved hjælp af vores one-line Docker-installatør. Fordi vores kerne er Apache 2.0 licenseret, behøver du aldrig at bekymre dig om leverandørlåsning eller uigennemsigtige datapraksisser. Uanset om du vælger at selvhoste eller bruge vores administrerede cloud, investerer du i en mission-drevet arkitektur, der respekterer både dine brugere og din bundlinje. Det er tid til at stoppe med at behandle samtykke som en juridisk afkrydsningsboks og begynde at behandle det som en kerne teknisk aktiv. Begynd at bygge din åbne samtykkeinfrastruktur i dag og slut dig til et fællesskab dedikeret til et mere åbent, ærligt web. Dine brugere fortjener klarhed, og din virksomhed fortjener en stak, der ikke går på kompromis.
Ofte Stillede Spørgsmål
Hvad er forskellen mellem et cookie-banner og samtykkeinfrastruktur?
Et cookie-banner er blot et visuelt interface-element, mens åben samtykkeinfrastruktur er et omfattende teknisk datalag. Et banner viser en popup til brugeren, men infrastrukturen håndterer, hvordan disse tilladelser udstedes, verificeres og håndhæves på tværs af din samlede backend. Det sikrer, at en brugers valg faktisk stopper databehandling på serveren snarere end blot at skjule et visuelt element i browseren.
Er Åben Samtykkeinfrastruktur virkelig gratis at selvhoste?
Ja, kernen i vores åben samtykkeinfrastruktur er gratis og kilde-tilgængelig under Apache License 2.0. Du kan downloade koden, installere den på dine egne servere og administrere din overholdelse uden at betale et abonnementsgebyr. Denne model sikrer, at højkvalitets privatlivsværktøjer forbliver tilgængelige for alle uanset deres budget. Det er en principfast tilgang til at gøre digitale rettigheder til en global standard.
Understøtter Conzent Google Consent Mode v2?
Ja, Conzent inkluderer fuld støtte til Google Consent Mode v2. Denne integration giver din hjemmeside mulighed for at signalere brugerens samtykkestatus direkte til Googles annonce- og analysetags. Det er en kritisk funktion for at opretholde sporingsnøjagtighed og annonceindtægter i 2026. Det muliggør konverteringsmodellering for brugere, der afviser cookies, mens det forbliver fuldt compliant med moderne privatlivsregler og platformkrav.
Kan jeg bruge OCI med min eksisterende WordPress eller Shopify-side?
Absolut. Conzent tilbyder indbygget support og integrationer til større platforme som WordPress, Shopify, Joomla og Drupal. Du behøver ikke at genopbygge din side for at implementere en professionel åben samtykkeinfrastruktur. For specialbyggede sider giver vores TypeScript SDK og REST API'er fleksibilitet til at integrere samtykkehåndtering i enhver moderne webramme eller applikationsarkitektur uden at tilføje unødvendig teknisk gæld.
Hvad er de tekniske krav til selvhosting af OCI?
Selvhosting er designet til at være strømlinet for DevOps-teams. Vi tilbyder en one-line installatør til Linux og Docker-miljøer, som forenkler implementeringsprocessen betydeligt. Du skal have et standard servermiljø, der kan køre containeriserede applikationer. Denne opsætning giver dig absolut datasuverænitet, da alle samtykkelogs og brugeroptegnelser forbliver på dit eget hardware under din direkte og eksklusive kontrol.
Hvordan forbedrer åben samtykkeinfrastruktur webstedets ydeevne?
OCI forbedrer hastigheden ved at flytte det tunge arbejde med samtykkelogik fra brugerens browser til serveren. Traditionelle CMP'er indlæser ofte tunge JavaScript-wrapper, der forsinker din First Contentful Paint og skader Core Web Vitals. Fordi vores scripts er lette, og meget af behandlingen sker server-side, forbliver dit websted hurtigt og responsivt. Du stopper med at belaste dine besøgendes browsere for overholdelsens skyld.
Er OCI compliant med IAB TCF 2.3?
Ja, Conzent er fuldt certificeret til IAB TCF v2.3. Dette sikrer, at udgivere kan sende samtykkestrenge til annonce-teknologileverandører med kryptografisk sikkerhed og fuld gennemsigtighed. At støtte denne standard er vitalt for enhver hjemmeside, der er afhængig af programmatisk annoncering. Det giver en verificeret måde at kommunikere brugerpræferencer på tværs af det globale digitale annonceøkosystem, hvilket sikrer, at du forbliver en betroet partner for premium annoncører.
Hvad sker der med mine data, hvis jeg flytter fra selvhostet til den administrerede cloud?
Overgangen er en ligetil proces designet til at bevare din overholdelseshistorik. Når du flytter til den administrerede cloud, kan dine eksisterende samtykkeposter og revisionsspor migreres til vores sikre infrastruktur. Du får fordelene ved automatiserede opdateringer og nul-vedligeholdelse skalering, mens du opretholder de samme mission-drevne standarder. Dine data forbliver dine; vi håndterer blot den operationelle overhead ved at holde systemet kørende effektivt.