
Offene Einwilligungsinfrastruktur: Über das Cookie-Banner hinaus im Jahr 2026
Der Cookie-Banner Ihrer Website ist wahrscheinlich eine Leistungssteuer, die Sie nie akzeptiert haben. Seit Jahren behandelt die Branche Datenschutz als ein dekoratives rechtliches Kästchen. Es ist kein Popup. Es ist eine grundlegende Architektur. Durch die Implementierung einer offenen Einwilligungsinfrastruktur hören Sie auf, Ihre Core Web Vitals für einen einfachen "Akzeptieren"-Button zu opfern. Es ist Zeit, hohe monatliche Gebühren für Drittanbieter-Tools zu stoppen, die Ihre Website verlangsamen und Ihre eigenen Daten unerreichbar machen.
Wir verstehen die Frustration, wenn Ihre Leistungskennzahlen aufgrund eines Compliance-Skripts sinken. Sie verdienen Kontrolle, nicht nur eine Umgehung. Dieser Wandel ermöglicht es Ihnen, die Benutzererlaubnis als einen grundlegenden technischen Standard zu behandeln, anstatt als rechtlichen Nachgedanken. Es stellt sicher, dass Sie die strengen Anforderungen des CCPA 2026 und die Standards von IAB TCF v2.4 erfüllen, ohne die Geschwindigkeit zu opfern. Wir zeigen Ihnen, wie die Verlagerung der Einwilligung in Ihren eigenen Stack Transparenz wiederherstellt, Verzögerungen beseitigt und Sie wieder die Kontrolle über Ihre digitalen Vermögenswerte gibt.
Wichtige Erkenntnisse
- Gehen Sie über oberflächliche Cookie-Banner hinaus zu einer offenen Einwilligungsinfrastruktur, die den Datenschutz der Benutzer als grundlegenden technischen Standard behandelt.
- Hören Sie auf, die Geschwindigkeit Ihrer Website für die Compliance zu opfern. Wechseln Sie von schweren, Drittanbieter-Skripten zu effizientem, serverseitigem Einwilligungsmanagement, um Ihre Core Web Vitals zu schützen.
- Reclaimen Sie die Datensouveränität. Wählen Sie zwischen Selbsthosting oder verwalteten Cloud-Optionen, um sicherzustellen, dass Sie die Kontrolle darüber behalten, wo Ihre Einwilligungsdaten gespeichert sind.
- Sichern Sie Ihre Werbeeinnahmen und erhalten Sie Transparenz mit nahtlosen Integrationen für Google Consent Mode v2 und IAB TCF v2.3.
- Wechseln Sie zu einem maschinenlesbaren Framework. Dies ermöglicht es Ihnen, die Benutzererlaubnisse über Ihren gesamten Datenstack hinweg zu überprüfen und durchzusetzen, anstatt nur die Oberfläche Ihrer Website zu betrachten.
Das Scheitern des 'Checkbox'-Modells: Warum Banner nicht ausreichen
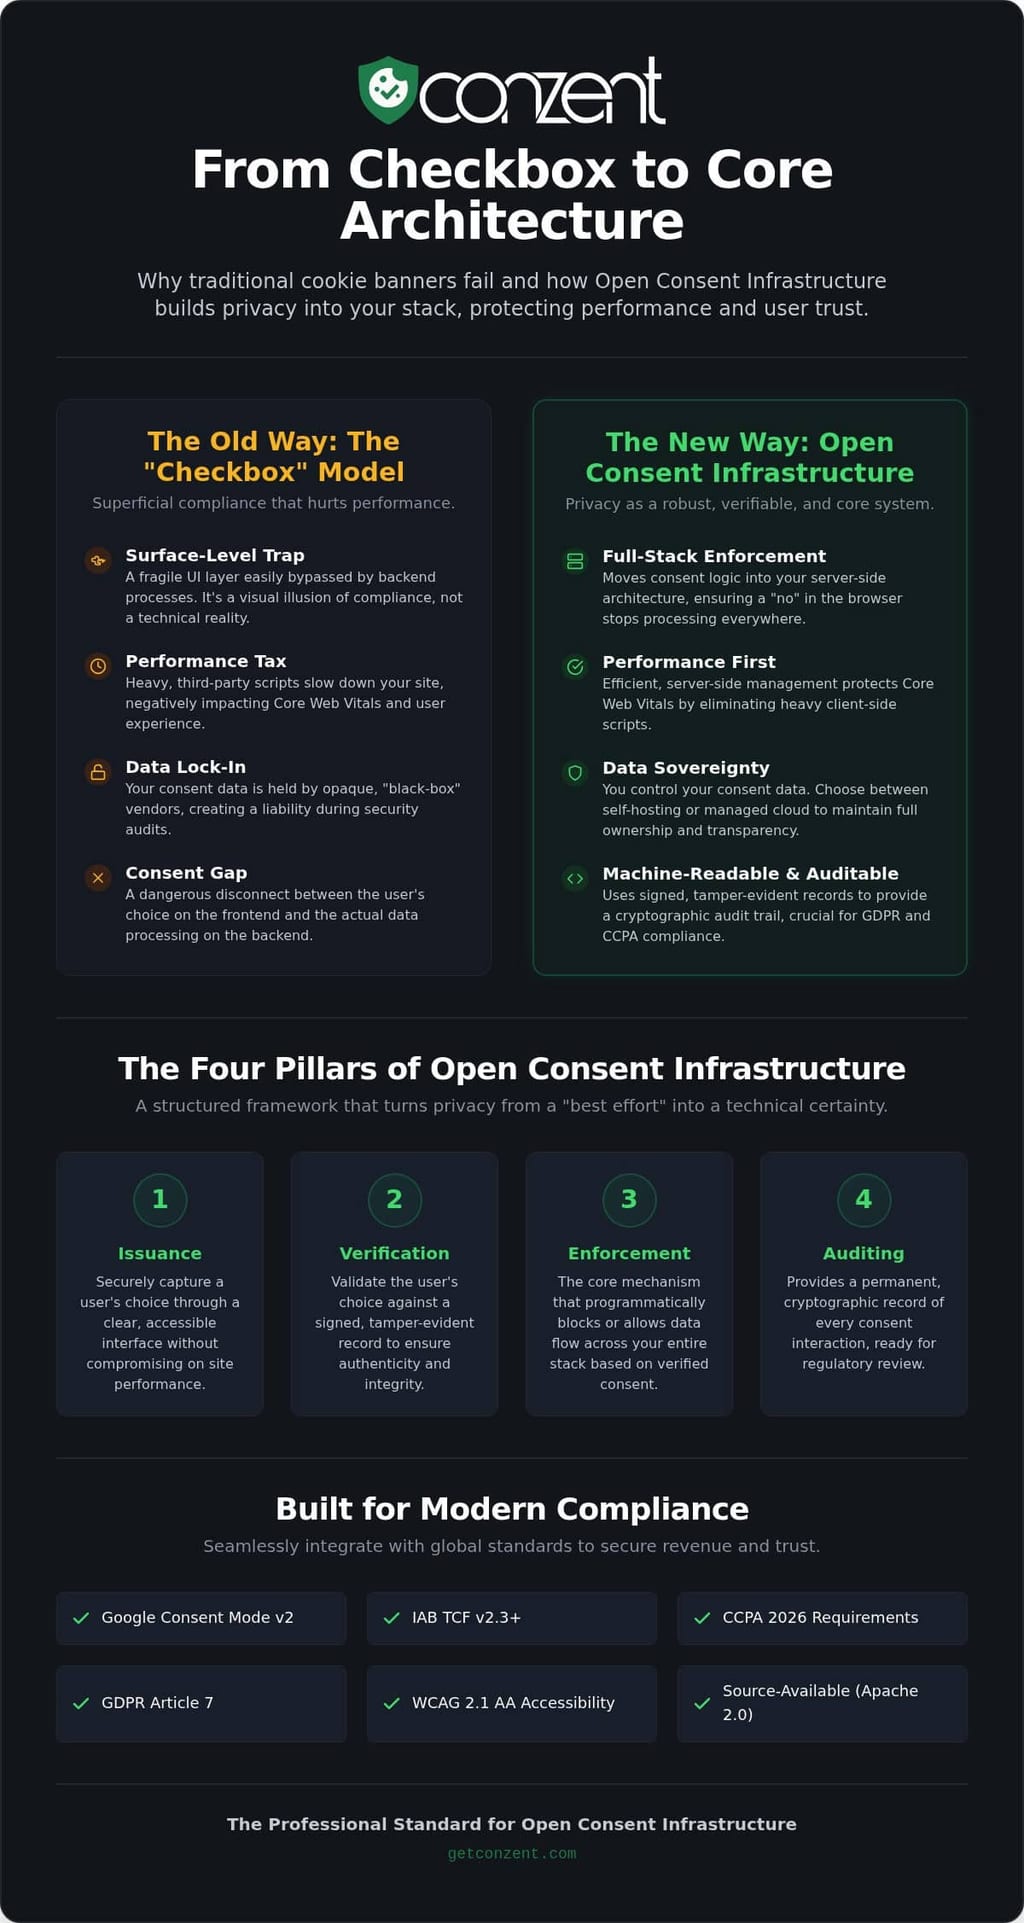
Der Standard-Cookie-Banner ist eine Fassade. Die meisten traditionellen Consent Management Platforms (CMPs) funktionieren als dünne UI-Schicht. Sie existieren, um eine rechtliche Checkliste zu erfüllen, nicht um Daten zu sichern. Dieser Ansatz ist leicht zu umgehen. Ein Skript könnte ausgeführt werden, bevor ein Benutzer auf "Ablehnen" klickt, oder ein Backend-Prozess könnte weiterhin verfolgen, unabhängig von der Wahl im Frontend. Dies ist die "Oberflächenfalle". Ihr Banner sagt nein, aber Ihre Datenbank sagt nichts. Es ist eine visuelle Illusion der Compliance, die unter technischer Prüfung versagt.
Wahrer Datenschutz erfordert mehr als ein Popup. Es verlangt nach grundlegenden Prinzipien des Datenschutzes, die direkt in Ihren technischen Stack integriert sind. Regulierungsbehörden und Benutzer sind müde von "dunklen Mustern" und intransparenten Prozessen. Sie wollen strukturelle Transparenz. Wenn Sie sich auf geschlossene Anbieter verlassen, stehen Sie vor dem Risiko der Datenbindung. Sie besitzen Ihre Einwilligungsprotokolle nicht; sie tun es. Ihre Preisgestaltung ist oft intransparent und skaliert mit Ihrem Traffic, anstatt mit dem Wert, den sie bieten. Deshalb ist ein Wechsel zu einer offenen Einwilligungsinfrastruktur nicht länger optional.
Die Entkopplung von Einwilligung und Daten
Die Berechtigung auf der Browser-Seite erreicht oft nicht das Backend. Dies schafft eine gefährliche "Einwilligungslücke", die die Diskrepanz zwischen der vom Benutzer im UI ausgedrückten Präferenz und der tatsächlichen Datenverarbeitung im serverseitigen Umfeld ist. Ohne eine robuste offene Einwilligungsinfrastruktur riskieren Sie "Zombie-Cookies". Dies sind Tracking-Identifikatoren, die wieder erscheinen, selbst nachdem ein Benutzer versucht hat, sie zu löschen. Wenn Ihr Frontend nicht maschinenlesbar mit Ihrem Backend kommuniziert, ist Ihre Compliance eine Illusion. Sie verwalten keine Einwilligung; Sie verwalten nur ein Widget.
Die Transparenzkrise in der Datenschutztechnologie
Black-Box-Anbieter sind ein Risiko. Während eines Unternehmens-Sicherheitsaudits ist "Vertrau uns" keine gültige Antwort. Viele traditionelle Tools verstecken ihre Logik hinter proprietärem Code. Dies macht es unmöglich zu überprüfen, wie Daten behandelt oder gespeichert werden. Wir sehen einen massiven Wandel hin zu quelloffenem Code. Es ist eine Vertrauensanforderung für 2026. Sie müssen genau wissen, was auf Ihren Servern läuft. Transparenz ist nicht nur eine moralische Wahl; es ist eine Sicherheitsnotwendigkeit. Für einen tieferen Einblick, wie dies in rechtliche Rahmenbedingungen passt, siehe die Conzent Compliance-Übersicht. Indem Sie die Einwilligung als Infrastruktur behandeln, stellen Sie sicher, dass jeder Teil Ihres Stacks die Wahl des Benutzers respektiert.
Was ist eine offene Einwilligungsinfrastruktur (OCI)?
OCI ist ein maschinenlesbares Framework zur Ausstellung, Überprüfung und Prüfung von Einwilligungen. Es ist kein visuelles Add-On. Es ist eine strukturelle Eigenschaft Ihres Datenstacks. Während traditionelle Banner ausschließlich im Browser leben, lebt die offene Einwilligungsinfrastruktur tief in Ihrer serverseitigen Architektur. Sie verlagert die Logik der Berechtigung von fragilen JavaScript-Popups in ein robustes, überprüfbares System. Dies stellt sicher, dass ein "nein" im Browser tatsächlich die Datenverarbeitung auf dem Server stoppt. Die Stabilität und Transparenz dieses Frameworks wird durch die Apache 2.0-Lizenz garantiert. Dieser Open-Source-Standard verhindert die Anbieterbindung. Er stellt sicher, dass die Gemeinschaft die Infrastruktur langfristig warten und prüfen kann, ohne sich auf eine einzige, intransparente Entität zu verlassen.
Das System basiert auf vier verschiedenen Säulen, um effektiv zu funktionieren. Zuerst ist die Ausstellung, der Prozess, bei dem die Wahl des Benutzers über eine klare Schnittstelle erfasst wird. Zweitens ist die Überprüfung, bei der das System diese Wahl gegen einen signierten Datensatz validiert. Drittens ist die Durchsetzung, die der tatsächliche Mechanismus ist, der den Datenfluss basierend auf dem verifizierten Status blockiert oder erlaubt. Schließlich bietet die Prüfung einen permanenten, manipulationssicheren Datensatz der Interaktion. Diese Struktur verwandelt Datenschutz von einem "besten Bemühen" in eine technische Gewissheit. Sie können die Kernlogik überprüfen und zum Standard im Conzent Open Consent Infrastructure (OCI)-Repository beitragen.
Maschinenlesbarkeit und die Prüfspur
Ein einfaches "wahr" oder "falsch" Flag in einer Datenbank reicht nicht für moderne Compliance. OCI verwendet signierte Einwilligungsprotokolle. Dies sind manipulationssichere Protokolle, die genau beweisen, was ein Benutzer akzeptiert hat und wann. Dies ist entscheidend für die Einhaltung von Artikel 7 der DSGVO. Wenn ein Regulierer nach einem Nachweis fragt, zeigen Sie ihnen nicht nur einen Datenbankeintrag; Sie zeigen ihnen einen kryptografischen Datensatz. Über die rechtliche Sicherheit hinaus unterstützt die offene Einwilligungsinfrastruktur automatisierte Barrierefreiheitstests wie WCAG 2.1 AA. Sie stellt sicher, dass die Schnittstelle für alle nutzbar ist, unabhängig von ihren Ressourcen oder Fähigkeiten.
Die Entwicklererfahrung (DX) im Datenschutz
Datenschutz sollte keine Belastung für Ingenieure sein. Modernes OCI priorisiert die Entwicklererfahrung durch Einzeiler-Installer für Linux und Docker. Anstatt Wochen mit komplexen Integrationen zu verbringen, können Teams einen vollständigen Compliance-Stack mit einem Befehl bereitstellen. Die Schnittstelle für dieses System verwendet TypeScript SDKs und REST APIs. Dies ermöglicht Entwicklern, Datenschutz in ihre Apps mit den Tools zu integrieren, die sie bereits kennen. Sie können OCI-Funktionen erkunden, um zu sehen, wie diese Tools in der Praxis funktionieren. Wenn Sie bereit sind, Ihre Implementierung zu skalieren, sehen Sie sich unsere flexiblen Preispläne an, um ein Modell zu finden, das zu Ihrer Mission passt.
Infrastruktur vs. traditionelle CMPs: Ein Vergleich
Traditionelle CMPs sind Gäste auf Ihrer Website. Sie sind auf Skripteinjizierung angewiesen; eine fragile Methode zur Verwaltung von Berechtigungen. Wenn der Drittanbieterserver verzögert, verzögert sich Ihre Website. Wenn das Skript von einer Browsererweiterung blockiert wird, bricht Ihre Compliance zusammen. Eine offene Einwilligungsinfrastruktur ist anders. Sie ist ein permanenter Teil Ihres technischen Stacks. Sie verwendet serverseitiges Management, um sicherzustellen, dass die Einwilligung ein konstanter, überprüfbarer Zustand ist, anstatt ein temporäres Browserereignis. Dieser architektonische Wandel verlagert den Datenschutz vom "Rand" Ihrer Website in den "Kern" Ihrer Datenverarbeitung.
Leistung und Core Web Vitals
Legacy-Tools sind oft aufgebläht. Sie laden schwere JavaScript-Wrapper, die das First Contentful Paint verzögern. Dies ist das Problem der "Banner-Verzögerung". Benutzer warten darauf, dass ein Compliance-Skript geladen wird, bevor sie Ihren Inhalt sehen können. Dies schadet Ihren Core Web Vitals und frustriert Ihre Besucher. OCI-Skripte sind leichtgewichtig. Da die Hauptlogik auf dem Server erfolgt, bleibt das Frontend schnell und reaktionsschnell. Serverseitige Einwilligung ist die Zukunft der Webleistung, weil sie die schwere Arbeit der Compliance vom Browser des Benutzers auf Ihre optimierte Infrastruktur verlagert.
Datensouveränität und Eigentum
Wer besitzt Ihre Einwilligungsprotokolle? Mit einem traditionellen Anbieter sind sie es. Sie senden sensible Benutzerdaten an einen Drittanbieterserver, den Sie nicht kontrollieren. Dies schafft ein Risiko der "Datenvermittlung". Ihr Anbieter könnte diese Daten verwenden, um Profile zu erstellen oder Modelle zu trainieren. Selbsthosting entfernt diesen Mittelsmann vollständig. Wenn Sie den Selbsthosting-Leitfaden für DevOps befolgen, behalten Sie jedes Protokoll auf Ihrer eigenen Hardware. Sie besitzen die Prüfspur. Sie besitzen die Sicherheit. Es geht nicht nur um Datenschutz; es geht um technische Unabhängigkeit.
Traditionelle Preismodelle belasten auch Ihren Erfolg. Sie berechnen pro Ansicht oder pro Domain. Wenn Ihr Traffic ansteigt, steigt Ihre Rechnung. Dies ist ein rent-seeking Modell, das Compliance als Luxus behandelt. Infrastrukturgeführte Einwilligung durchbricht diesen Zyklus. Sie konzentriert sich auf die Mission der digitalen Rechte. Egal, ob Sie die verwaltete Cloud oder eine selbstgehostete Instanz verwenden, Sie investieren in einen Standard, nicht nur in einen Service. Sie hören auf, für das Recht auf Compliance zu zahlen, und beginnen, eine Vertrauensbasis zu schaffen, die mit Ihrem Geschäft wächst.
Aufbau Ihres Datenschutz-Stacks: Integration und Implementierung
Ihr Datenschutz-Stack sollte keine Insel sein. Er muss mit jedem Tool kommunizieren, das Sie zur Umsatzsteigerung verwenden. Die Implementierung einer offenen Einwilligungsinfrastruktur ermöglicht es Ihnen, die Lücke zwischen Compliance und Leistung zu schließen. Es geht nicht nur darum, Skripte zu blockieren. Es geht darum, zu orchestrieren, wie Daten über Ihr gesamtes Ökosystem fließen, während absolute Transparenz gewahrt bleibt. Für Unternehmen bedeutet dies oft, komplexe Daten in ein strukturiertes Format zu vereinheitlichen, durch Tools wie Syntes AI. Wenn die Einwilligung in Ihre Kernarchitektur integriert ist, hören Sie auf, auf Vorschriften zu reagieren, und beginnen, eine widerstandsfähige Datenstrategie aufzubauen.
Google Consent Mode v2 ist eine unverzichtbare Anforderung für Marketer im Jahr 2026. Ohne ihn verlieren Sie die Fähigkeit, Daten für Benutzer zu modellieren, die Cookies ablehnen. Dies führt zu massiven Lücken in Ihren Konversionsdaten. Eine offene Einwilligungsinfrastruktur bietet den technischen Motor, um diese Präferenzen genau an Ihren Ad-Tech-Stack zu signalisieren. Dies stellt sicher, dass Sie die Tracking-Genauigkeit beibehalten, während Sie die Wahl des Benutzers respektieren. Für eine detaillierte Anleitung zur Einrichtung siehe unseren Leitfaden zur Implementierung des Google Consent Mode v2.
Für Publisher ist die Integration von IAB TCF 2.3 entscheidend für programmatische Transparenz. Sie ermöglicht es Ihnen, Einwilligungsstrings mit kryptografischer Sicherheit an Anbieter weiterzugeben. Aber Compliance sollte nicht auf Kosten Ihres Endergebnisses gehen. Verwenden Sie Consent A/B Testing, um die Layouts zu finden, die bei Ihrem Publikum am besten ankommen. Sie können die Opt-in-Raten optimieren, ohne auf manipulative dunkle Muster zurückzugreifen. Kombinieren Sie dies mit Revenue Impact Analytics, um genau zu quantifizieren, wie datenschutzorientierte Entscheidungen Ihr langfristiges Wachstum beeinflussen.
Skalierung mit verwalteter Cloud
Selbsthosting bietet die ultimative Form der Datenkontrolle. Es ist die richtige Wahl für Teams, die volle Souveränität über ihre Infrastruktur wünschen. Wenn Ihr Traffic jedoch wächst, steigt der Aufwand für die manuelle Wartung. Dies ist der Zeitpunkt, an dem viele Teams von selbstgehostetem OCI zu einer verwalteten Cloud Consent-Plattform wechseln. Sie erhalten die gleiche missionarisch orientierte Infrastruktur mit dem Vorteil automatischer Updates und wartungsfreier Skalierung. Es entlastet Ihr Engineering-Team von der technischen Last, sodass es sich auf Ihr Kernprodukt konzentrieren kann. Wenn Sie bereit sind, Ihre Compliance ohne den operativen Kopfzerbrechen zu skalieren, sehen Sie sich unsere flexiblen Preispläne an, um ein Modell zu finden, das zu Ihrer Mission passt.
Conzent: Der professionelle Standard für OCI
Conzent ist die Brücke zwischen der Flexibilität von Open Source und der Zuverlässigkeit von Unternehmen. Wir glauben nicht, dass Datenschutz ein Premium-Luxus sein sollte. Es ist ein technischer Standard, den jedes Unternehmen verdient. Indem wir den Kern von Apache 2.0 nehmen und ihn in eine professionelle Managementschicht einhüllen, haben wir die ultimative offene Einwilligungsinfrastruktur geschaffen. Es ist ein System, das für Transparenz und Geschwindigkeit gebaut wurde. Wir verstecken unsere Logik nicht hinter proprietären Wänden. Wir laden Sie ein, sie zu inspizieren, zu hosten und zu besitzen. So bewegen wir die Branche weg von intransparenten, geschlossenen Anbietern hin zu einer Zukunft digitaler Rechte.
Unser Modell basiert auf egalitären Prinzipien. Wir verwenden ein einzigartiges Sponsoring-System, bei dem die Preise für die verwaltete Cloud tatsächlich sinken, wenn die Gemeinschaft wächst. Dies macht hochwertige Compliance für jeden zugänglich, unabhängig von seinen Ressourcen. Wir bieten die Tools, die Sie benötigen, um erfolgreich zu sein, einschließlich automatisierter Cookie-Scans, mehrsprachiger Unterstützung und vollständig anpassbarer Layouts. Sie kaufen nicht nur einen Service; Sie schließen sich einer Mission an, das Web ehrlicher zu gestalten. Wir bieten die Infrastruktur, aber Sie behalten die Datensouveränität. Sie entscheiden, wo Ihre Protokolle gespeichert werden und wie sie verwendet werden.
Ökosystem- und CMS-Integrationen
Integration sollte kein Hindernis für den Einstieg sein. Wir bieten native Unterstützung für die Plattformen, die das Web antreiben, einschließlich WordPress, Joomla, Drupal und Shopify. Wenn Sie etwas maßgeschneidertes erstellen, ermöglichen unsere TypeScript SDK und REST APIs nahtlose benutzerdefinierte Implementierungen. Sie können unsere Conzent-Funktionen und -Banner in Minuten bereitstellen und sicherstellen, dass Ihre Website die höchsten Standards der Transparenz erfüllt, ohne einen hohen technischen Aufwand. Wir haben die komplexen Anforderungen von IAB TCF v2.3 und Google Consent Mode v2 vereinfacht, damit Sie sich auf Ihr Geschäft konzentrieren können.
Die Zukunft der offenen Einwilligung
Der Fahrplan für 2026 ist kühn. Wir gehen über einfache Browser-Cookies hinaus, um die Herausforderungen der agentischen KI-Einwilligung anzugehen. Wenn KI-Agenten beginnen, im Namen von Benutzern im Web zu navigieren, benötigen sie eine maschinenlesbare Möglichkeit, Berechtigungen zu überprüfen. Unsere offene Einwilligungsinfrastruktur wird so aufgebaut, dass sie diese automatisierten Interaktionen mit der gleichen kryptografischen Sicherheit behandelt, die wir für menschliche Besucher verwenden. Dies ist die nächste Grenze des Datenschutzes. Sie können zu dieser Mission als Entwickler oder Sponsor beitragen und uns helfen, ein öffentliches Gut zu schaffen, das alle schützt. Wenn Sie bereit sind, den Weg in ein ethisches Datenmanagement zu führen, Wählen Sie Ihren Conzent-Plan und sichern Sie sich noch heute Ihre Infrastruktur.
Übernehmen Sie die Kontrolle über Ihre technische Souveränität
Datenschutz im Jahr 2026 geht nicht darum, sich hinter juristischen Fachbegriffen zu verstecken. Es geht darum, eine Vertrauensbasis zu schaffen, die direkt in Ihrem Code lebt. Durch die Implementierung einer offenen Einwilligungsinfrastruktur gehen Sie über die Grenzen fragiler Cookie-Banner hinaus. Sie reclaimen die Leistung Ihrer Website und stellen sicher, dass Benutzerberechtigungen über Ihren gesamten Stack durchgesetzt werden. Dies ist kein Luxus für wenige; es ist ein notwendiger Standard für alle, die Transparenz und Geschwindigkeit schätzen.
Sie können unsere IAB TCF 2.3-zertifizierte Plattform in Minuten mit unserem Einzeiler-Docker-Installer bereitstellen. Da unser Kern unter der Apache 2.0-Lizenz steht, müssen Sie sich nie um Anbieterbindung oder intransparente Datenpraktiken sorgen. Egal, ob Sie sich für Selbsthosting oder unsere verwaltete Cloud entscheiden, Sie investieren in eine missionarisch orientierte Architektur, die sowohl Ihre Benutzer als auch Ihr Endergebnis respektiert. Es ist Zeit, die Einwilligung nicht mehr als rechtliches Kästchen zu betrachten, sondern als ein grundlegendes technisches Asset. Beginnen Sie noch heute mit dem Aufbau Ihrer offenen Einwilligungsinfrastruktur und schließen Sie sich einer Gemeinschaft an, die sich einem offeneren, ehrlicheren Web verschrieben hat. Ihre Benutzer verdienen Klarheit, und Ihr Unternehmen verdient einen Stack, der keine Kompromisse eingeht.
Häufig gestellte Fragen
Was ist der Unterschied zwischen einem Cookie-Banner und einer Einwilligungsinfrastruktur?
Ein Cookie-Banner ist lediglich ein visuelles Interface-Element, während die offene Einwilligungsinfrastruktur eine umfassende technische Datenschicht ist. Ein Banner zeigt dem Benutzer ein Popup, aber die Infrastruktur verwaltet, wie diese Berechtigungen ausgestellt, überprüft und über Ihren gesamten Backend durchgesetzt werden. Sie stellt sicher, dass die Wahl eines Benutzers tatsächlich die Datenverarbeitung auf dem Server stoppt, anstatt nur ein visuelles Element im Browser zu verstecken.
Ist die offene Einwilligungsinfrastruktur wirklich kostenlos zu selbsthosten?
Ja, der Kern unserer offenen Einwilligungsinfrastruktur ist kostenlos und quelloffen unter der Apache-Lizenz 2.0. Sie können den Code herunterladen, ihn auf Ihren eigenen Servern installieren und Ihre Compliance verwalten, ohne eine Abonnementgebühr zu zahlen. Dieses Modell stellt sicher, dass hochwertige Datenschutz-Tools für jeden zugänglich bleiben, unabhängig von ihrem Budget. Es ist ein prinzipieller Ansatz, um digitale Rechte zu einem globalen Standard zu machen.
Unterstützt Conzent den Google Consent Mode v2?
Ja, Conzent bietet vollständige Unterstützung für den Google Consent Mode v2. Diese Integration ermöglicht es Ihrer Website, die Zustände der Benutzereinwilligung direkt an die Werbe- und Analysetags von Google zu signalisieren. Es ist eine kritische Funktion, um die Tracking-Genauigkeit und die Werbeeinnahmen im Jahr 2026 aufrechtzuerhalten. Es ermöglicht die Modellierung von Konversionen für Benutzer, die Cookies ablehnen, während die modernen Datenschutzbestimmungen und Plattformanforderungen vollständig eingehalten werden.
Kann ich OCI mit meiner bestehenden WordPress- oder Shopify-Website verwenden?
Absolut. Conzent bietet native Unterstützung und Integrationen für große Plattformen wie WordPress, Shopify, Joomla und Drupal. Sie müssen Ihre Website nicht neu erstellen, um eine professionelle offene Einwilligungsinfrastruktur zu implementieren. Für maßgeschneiderte Websites bieten unsere TypeScript SDK und REST APIs die Flexibilität, das Einwilligungsmanagement in jedes moderne Web-Framework oder jede Anwendungsarchitektur zu integrieren, ohne unnötige technische Schulden hinzuzufügen.
Was sind die technischen Anforderungen für das Selbsthosting von OCI?
Das Selbsthosting ist so konzipiert, dass es für DevOps-Teams optimiert ist. Wir bieten einen Einzeiler-Installer für Linux- und Docker-Umgebungen, der den Bereitstellungsprozess erheblich vereinfacht. Sie benötigen eine Standardserverumgebung, die in der Lage ist, containerisierte Anwendungen auszuführen. Dieses Setup gibt Ihnen absolute Datensouveränität, da alle Einwilligungsprotokolle und Benutzeraufzeichnungen auf Ihrer eigenen Hardware unter Ihrer direkten und exklusiven Kontrolle bleiben.
Wie verbessert die offene Einwilligungsinfrastruktur die Website-Leistung?
OCI verbessert die Geschwindigkeit, indem die schwere Arbeit der Einwilligungslogik vom Browser des Benutzers auf den Server verlagert wird. Traditionelle CMPs laden oft schwere JavaScript-Wrapper, die Ihr First Contentful Paint verzögern und die Core Web Vitals beeinträchtigen. Da unsere Skripte leichtgewichtig sind und ein Großteil der Verarbeitung serverseitig erfolgt, bleibt Ihre Website schnell und reaktionsschnell. Sie hören auf, die Browser Ihrer Besucher für die Compliance zu belasten.
Ist OCI konform mit IAB TCF 2.3?
Ja, Conzent ist vollständig für IAB TCF v2.3 zertifiziert. Dies stellt sicher, dass Publisher Einwilligungsstrings mit kryptografischer Sicherheit und voller Transparenz an Ad-Tech-Anbieter weitergeben können. Die Unterstützung dieses Standards ist entscheidend für jede Website, die auf programmatische Werbung angewiesen ist. Es bietet eine verifizierte Möglichkeit, Benutzerpräferenzen im globalen digitalen Werbeökosystem zu kommunizieren und sicherzustellen, dass Sie ein vertrauenswürdiger Partner für Premium-Werbetreibende bleiben.
Was passiert mit meinen Daten, wenn ich von selbstgehostet auf die verwaltete Cloud wechsle?
Der Übergang ist ein unkomplizierter Prozess, der darauf ausgelegt ist, Ihre Compliance-Historie zu bewahren. Wenn Sie zur verwalteten Cloud wechseln, können Ihre bestehenden Einwilligungsprotokolle und Prüfspuren in unsere sichere Infrastruktur migriert werden. Sie profitieren von automatischen Updates und wartungsfreier Skalierung, während Sie die gleichen missionarisch orientierten Standards beibehalten. Ihre Daten bleiben Ihre; wir kümmern uns einfach um den operativen Aufwand, um das System effizient am Laufen zu halten.