
Öppen samtyckesinfrastruktur: Bortom cookie-banner 2026
Ditt webbplats cookie-banner är sannolikt en prestationsskatt som du aldrig gick med på att betala. I åratal har branschen behandlat integritet som en dekorativ juridisk kryssruta. Det är inte en popup. Det är en grundläggande arkitektur. Genom att implementera en öppen samtyckesinfrastruktur slutar du att handla bort dina Core Web Vitals för en enkel "Acceptera"-knapp. Det är dags att sluta betala höga månadsavgifter för tredjepartsverktyg som saktar ner din webbplats och håller dina egna data utom räckhåll.
Vi förstår frustrationen av att se dina prestationsmått sjunka på grund av ett efterlevnadsskript. Du förtjänar kontroll, inte bara en nödlösning. Denna förändring gör att du kan behandla användartillstånd som en kärnteknisk standard snarare än en juridisk eftertanke. Det säkerställer att du uppfyller de strikta kraven i CCPA 2026 och IAB TCF v2.4-standarder utan att offra hastighet. Vi visar dig hur flytt av samtycke till din egen stack återställer transparens, eliminerar fördröjningar och sätter dig tillbaka i kontroll över dina digitala tillgångar.
Viktiga punkter
- Gå bortom ytliga cookie-banners till en öppen samtyckesinfrastruktur som behandlar användarens integritet som en kärnteknisk standard.
- Sluta offra webbplatsens hastighet för efterlevnad. Skift från tunga, tredjeparts skript till effektiv, serverbaserad samtyckeshantering för att skydda dina Core Web Vitals.
- Återta datorsuveränitet. Välj mellan självhosting eller hanterade molnalternativ för att säkerställa att du förblir i kontroll över var dina samtyckedata lagras.
- Säkra dina annonsintäkter och upprätthåll transparens med sömlösa integrationer för Google Consent Mode v2 och IAB TCF v2.3.
- Övergå till en maskinläsbar ram. Detta gör att du kan granska och verkställa användartillstånd över hela din datastack snarare än bara ytan av din webbplats.
Misslyckandet med 'Kryssruta'-modellen: Varför banners inte räcker
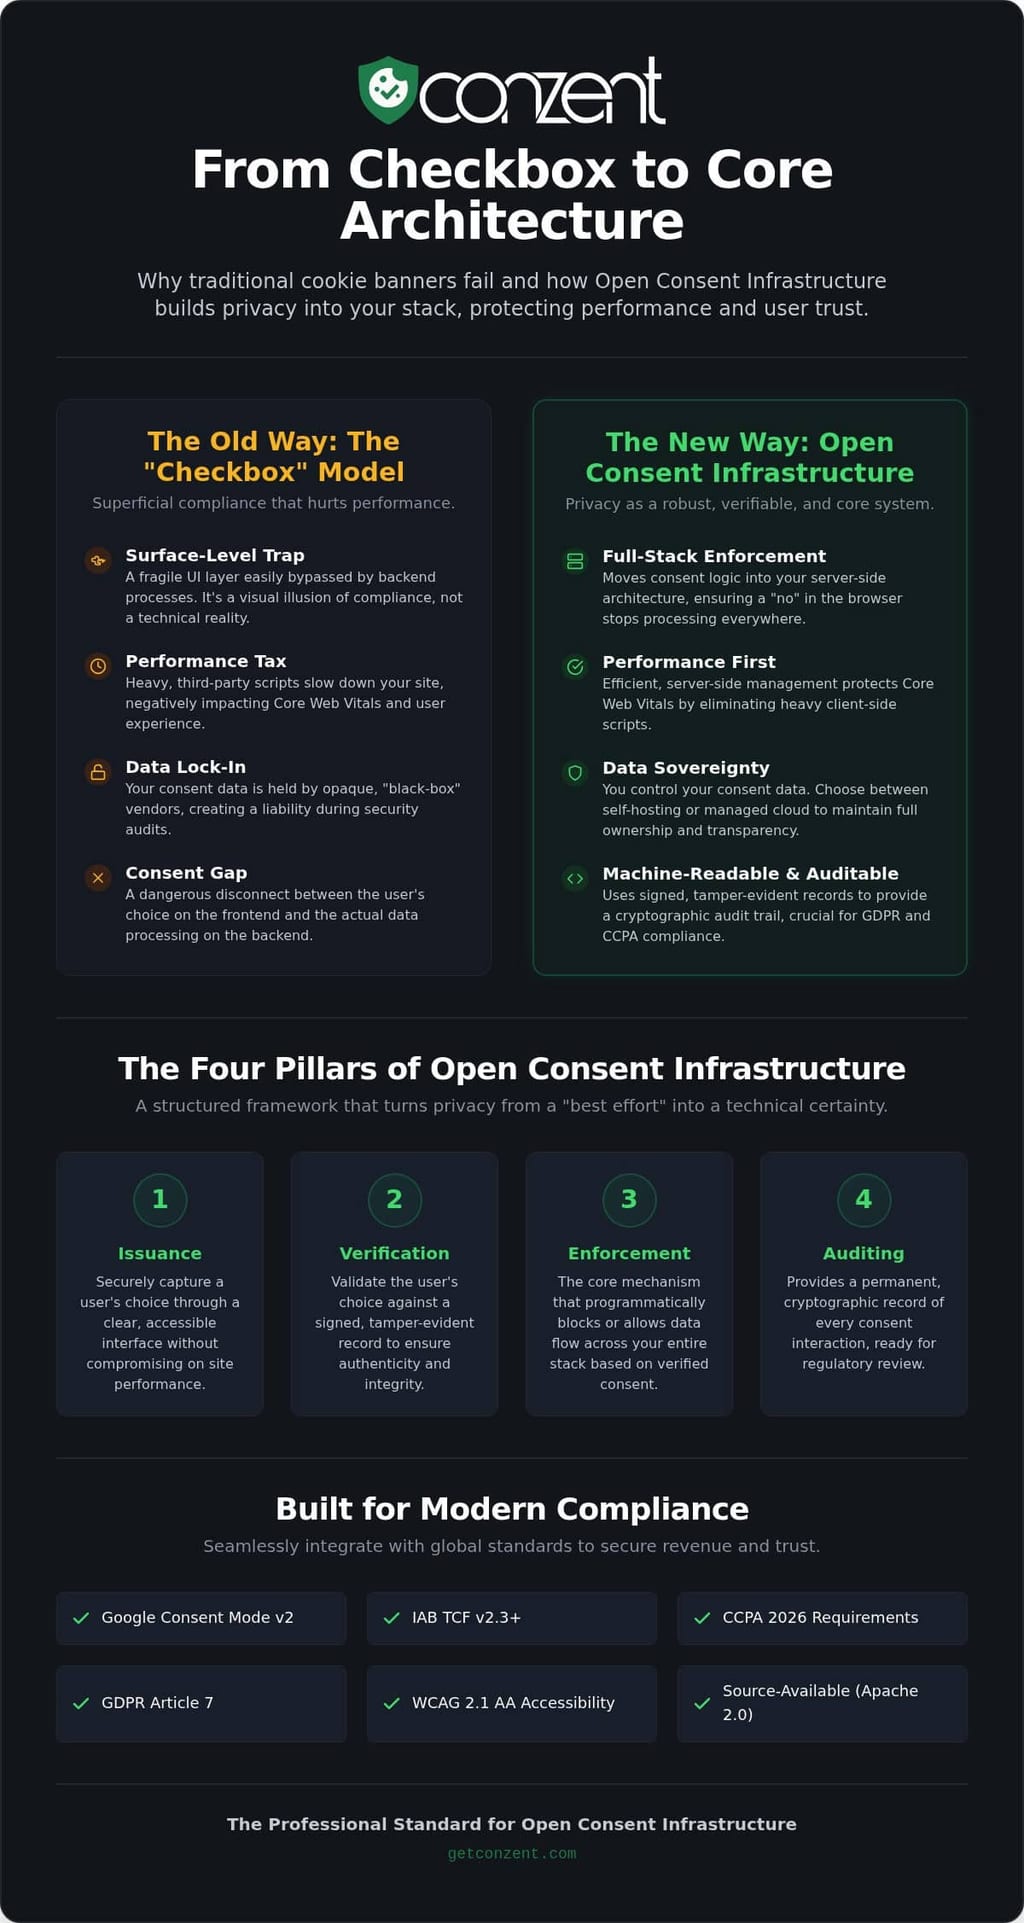
Den standardiserade cookie-bannern är en fasad. De flesta traditionella samtyckeshanteringsplattformar (CMP) fungerar som ett tunt UI-lager. De finns för att tillfredsställa en juridisk checklista, inte för att säkra data. Denna metod kan enkelt kringgås. Ett skript kan aktiveras innan en användare klickar på "Avvisa", eller en backend-process kan fortsätta spåra oavsett frontend-val. Detta är "Yttrapsfällan." Din banner säger nej, men din databas säger ingenting. Det är en visuell illusion av efterlevnad som misslyckas under teknisk granskning.
Verklig integritet kräver mer än en popup. Det kräver grundläggande principer för informationsintegritet som är inbyggda direkt i din tekniska stack. Reglerare och användare är trötta på "mörka mönster" och oklara processer. De vill ha strukturell transparens. När du förlitar dig på stängda källleverantörer, står du inför datalåsning. Du äger inte dina samtyckesregister; de gör det. Deras prissättning är ofta otydlig, och skalar med din trafik snarare än det värde de tillhandahåller. Detta är varför en övergång till öppen samtyckesinfrastruktur inte längre är valfri.
Avkopplingen av samtycke och data
Behörighet på webbläsarsidan når ofta inte backend. Detta skapar en farlig "samtyckeslucka," vilket är kopplingen mellan användarens uttryckta preferens i UI och den faktiska databehandlingen som sker i servermiljön. Utan en robust öppen samtyckesinfrastruktur riskerar du "Zombie Cookies." Dessa är spårningsidentifierare som dyker upp igen även efter att en användare försöker ta bort dem. Om din frontend inte kommunicerar med din backend på ett maskinläsbart sätt, är din efterlevnad en illusion. Du hanterar inte samtycke; du hanterar bara en widget.
Transparenskrisen inom integritetsteknik
Svartlådsleverantörer är en risk. Under en företagsäkerhetsrevision är "lita på oss" inte ett giltigt svar. Många traditionella verktyg döljer sin logik bakom proprietär kod. Detta gör det omöjligt att verifiera hur data hanteras eller lagras. Vi ser en massiv övergång mot källkod som är tillgänglig. Det är ett krav på förtroende för 2026. Du behöver veta exakt vad som körs på dina servrar. Transparens är inte bara ett moraliskt val; det är en säkerhetsnödvändighet. För en djupare titt på hur detta passar in i juridiska ramverk, se Conzent Compliance Overview. Genom att behandla samtycke som infrastruktur säkerställer du att varje del av din stack respekterar användarens val.
Vad är öppen samtyckesinfrastruktur (OCI)?
OCI är en maskinläsbar ram för utfärdande, verifiering och granskning av samtycke. Det är inte en visuell tillägg. Det är en strukturell egenskap i din datastack. Medan traditionella banners enbart lever i webbläsaren, lever öppen samtyckesinfrastruktur djupt inom din serverbaserade arkitektur. Det flyttar logiken för behörighet bort från ömtåliga JavaScript-popups och in i ett robust, verifierbart system. Detta säkerställer att ett "nej" i webbläsaren faktiskt stoppar databehandling på servern. Stabiliteten och transparensen i denna ram garanteras av Apache 2.0-licensen. Denna öppen källstandard förhindrar leverantörslåsning. Det säkerställer att samhället kan underhålla och granska infrastrukturen på lång sikt utan att förlita sig på en enda, otydlig enhet.
Systemet bygger på fyra distinkta pelare för att fungera effektivt. Först är Utfärdande, processen att fånga användarens val genom ett tydligt gränssnitt. För det andra är Verifiering, där systemet validerar det valet mot en signerad post. För det tredje är Verkställande, vilket är den faktiska mekanismen som blockerar eller tillåter datatrafik baserat på den verifierade statusen. Slutligen ger Granskning en permanent, manipulationssäker post av interaktionen. Denna struktur förvandlar integritet från en "bästa ansträngning" till en teknisk säkerhet. Du kan inspektera kärnlogiken och bidra till standarden i Conzent Open Consent Infrastructure (OCI)-arkivet.
Maskinläsbarhet och revisionsspår
En enkel "sann" eller "falsk" flagga i en databas är inte tillräcklig för modern efterlevnad. OCI använder signerade samtyckesregister. Dessa är manipulationssäkra loggar som bevisar exakt vad en användare gick med på och när. Detta är avgörande för GDPR Artikel 7-efterlevnad. Om en reglerare ber om bevis, visar du inte bara en databaspost; du visar dem en kryptografisk post. Utöver juridisk säkerhet stöder öppen samtyckesinfrastruktur automatiserade tillgänglighetstester som WCAG 2.1 AA. Det säkerställer att gränssnittet är användbart för alla, oavsett deras resurser eller förmågor.
Utvecklarupplevelsen (DX) av integritet
Integritet bör inte vara en börda för ingenjörer. Modern OCI prioriterar utvecklarupplevelsen genom enradinstallatörer för Linux och Docker. Istället för att spendera veckor på komplexa integrationer kan teamen distribuera en fullständig efterlevnadsstack med ett kommando. Gränssnittet för detta system använder TypeScript SDK och REST API:er. Detta gör att utvecklare kan bygga integritet i sina appar med hjälp av de verktyg de redan känner till. Du kan Utforska OCI-funktioner för att se hur dessa verktyg fungerar i praktiken. Om du är redo att skala din implementering, se våra flexibla prissättningsplaner för att hitta en modell som passar din mission.
Infrastruktur vs. Traditionella CMP: En Jämförelse
Traditionella CMP är gäster på din webbplats. De förlitar sig på skriptinjektion; en ömtålig metod för att hantera behörigheter. Om den tredjepartsservern laggar, laggar din webbplats. Om skriptet blockeras av en webbläsartillägg, bryts din efterlevnad. En öppen samtyckesinfrastruktur är annorlunda. Det är en permanent del av din tekniska stack. Det använder serverbaserad hantering för att säkerställa att samtycke är ett konstant, verifierbart tillstånd snarare än en tillfällig webbläsarhändelse. Denna arkitektoniska förändring flyttar integritet från "kanten" av din webbplats till "kärnan" av din databehandling.
Prestanda och Core Web Vitals
Äldre verktyg är ofta överbelastade. De laddar tunga JavaScript-wrapper som fördröjer First Contentful Paint. Detta är "Banner Lag"-problemet. Användare väntar på att ett efterlevnadsskript ska laddas innan de kan se ditt innehåll. Detta dödar dina Core Web Vitals och frustrerar dina besökare. OCI-skript är lätta. Eftersom den primära logiken sker på servern förblir frontend snabb och responsiv. Serverbaserat samtycke är framtiden för webbprestanda eftersom det avlastar det tunga arbetet med efterlevnad från användarens webbläsare till din optimerade infrastruktur.
Datansuveränitet och ägande
Vem äger dina samtyckesloggar? Med en traditionell leverantör gör de det. Du skickar känslig användardata till en tredjepartsserver som du inte kontrollerar. Detta skapar en risk för "Databrokeri". Din leverantör kan använda dessa data för att bygga profiler eller träna modeller. Självhosting tar bort denna mellanhand helt. När du följer Självhostingguiden för DevOps behåller du varje logg på din egen hårdvara. Du äger revisionsspåret. Du äger säkerheten. Detta handlar inte bara om integritet; det handlar om teknisk oberoende.
Traditionella prissättningsmodeller beskattar också din framgång. De tar betalt per visning eller per domän. Om din trafik ökar, ökar din räkning. Detta är en hyresmodell som behandlar efterlevnad som en lyx. Infrastrukturledda samtycken bryter denna cykel. Det fokuserar på uppdraget för digitala rättigheter. Oavsett om du använder det hanterade molnet eller en självhostad instans, investerar du i en standard, inte bara en tjänst. Du slutar betala för rätten att vara efterlevande och börjar bygga en grund av förtroende som växer med ditt företag.
Bygga din integritetsstack: Integration och implementering
Din integritetsstack bör inte vara en ö. Den måste kommunicera med varje verktyg du använder för att driva intäkter. Att implementera en öppen samtyckesinfrastruktur gör att du kan överbrygga klyftan mellan efterlevnad och prestanda. Detta handlar inte bara om att blockera skript. Det handlar om att orkestrera hur data flödar över hela ditt ekosystem samtidigt som du upprätthåller absolut transparens. För företag innebär detta ofta att förena komplex data i ett strukturerat format genom verktyg som Syntes AI. När samtycke är integrerat i din kärnarkitektur slutar du att reagera på regler och börjar bygga en motståndskraftig datastrategi.
Google Consent Mode v2 är ett icke-förhandlingsbart krav för marknadsförare 2026. Utan det förlorar du möjligheten att modellera data för användare som avvisar cookies. Detta leder till stora luckor i dina konverteringsdata. En öppen samtyckesinfrastruktur tillhandahåller den tekniska motorn för att signalera dessa preferenser till din annons-teknikstack på ett korrekt sätt. Detta säkerställer att du upprätthåller spårningsnoggrannhet samtidigt som du respekterar användarens val. För en detaljerad genomgång av hur du ställer in detta, se vår Google Consent Mode v2 Implementeringsguide.
För utgivare är IAB TCF 2.3-integration avgörande för programmatisk transparens. Det gör att du kan skicka samtyckessträngar till leverantörer med kryptografisk säkerhet. Men efterlevnad bör inte komma på bekostnad av din bottenlinje. Använd samtycke A/B-testning för att hitta de layouter som resonerar bäst med din publik. Du kan optimera för högre opt-in-nivåer utan att ta till manipulerande mörka mönster. Para detta med Intäktsanalys för att kvantifiera exakt hur integritetsfokuserade val påverkar din långsiktiga tillväxt.
Skala med hanterat moln
Självhosting erbjuder den ultimata formen av datakontroll. Det är det rätta valet för team som vill ha full suveränitet över sin infrastruktur. Men när din trafik växer ökar kostnaden för manuell underhållning. Detta är när många team övergår från självhostad OCI till en hanterad molnsamtyckesplattform. Du får samma uppdragsdrivna infrastruktur med fördelen av automatiska uppdateringar och underhållsfri skalning. Det tar bort den tekniska bördan från ditt ingenjörsteam, så att de kan fokusera på din kärnprodukt. Om du är redo att skala din efterlevnad utan operationell huvudvärk, se våra flexibla prissättningsplaner för att hitta en modell som passar din mission.
Conzent: Den professionella standarden för OCI
Conzent är bron mellan öppen källflexibilitet och företagsäkerhet. Vi tror inte att integritet ska vara en premiumlyx. Det är en teknisk standard som varje företag förtjänar. Genom att ta kärnan från Apache 2.0 och svepa den i ett professionellt hanteringslager har vi skapat den ultimata öppna samtyckesinfrastrukturen. Det är ett system byggt för transparens och hastighet. Vi döljer inte vår logik bakom proprietära väggar. Vi bjuder in dig att inspektera den, vara värd för den och äga den. Så här flyttar vi branschen bort från otydliga, stängda källleverantörer mot en framtid av digitala rättigheter.
Vår modell är byggd på jämlika principer. Vi använder ett unikt sponsorsystem där prissättningen för hanterat moln faktiskt sjunker när samhället växer. Detta gör högkvalitativ efterlevnad tillgänglig för alla, oavsett deras resurser. Vi tillhandahåller de verktyg du behöver för att lyckas, inklusive automatiserad cookie-skanning, flerspråkigt stöd och helt anpassningsbara layouter. Du köper inte bara en tjänst; du går med i ett uppdrag för att göra webben mer ärlig. Vi tillhandahåller infrastrukturen, men du behåller datorsuveräniteten. Du bestämmer var dina loggar lagras och hur de används.
Ecosystem och CMS-integrationer
Integration bör inte vara ett hinder för inträde. Vi tillhandahåller inbyggt stöd för plattformar som driver webben, inklusive WordPress, Joomla, Drupal och Shopify. Om du bygger något mer skräddarsytt, tillåter våra TypeScript SDK och REST API:er sömlösa anpassade implementationer. Du kan distribuera våra Conzent-funktioner och banners på några minuter, vilket säkerställer att din webbplats uppfyller de högsta standarderna för transparens utan en tung teknisk belastning. Vi har förenklat de komplexa kraven från IAB TCF v2.3 och Google Consent Mode v2 så att du kan fokusera på ditt företag.
Framtiden för öppen samtycke
Vägbeskrivningen för 2026 är djärv. Vi går bortom enkla webbläsarcookies för att ta itu med utmaningarna med agentisk AI-samtycke. När AI-agenter börjar navigera på webben för användarnas räkning, kommer de att behöva ett maskinläsbart sätt att verifiera behörigheter. Vår öppna samtyckesinfrastruktur byggs för att hantera dessa automatiserade interaktioner med samma kryptografiska säkerhet som vi använder för mänskliga besökare. Detta är nästa gräns för integritet. Du kan bidra till detta uppdrag som utvecklare eller sponsor, och hjälpa oss att bygga en offentlig nyttighet som skyddar alla. Om du är redo att leda vägen i etisk databehandling, Välj din Conzent-plan och säkra din infrastruktur idag.
Ta kontroll över din tekniska suveränitet
Integritet 2026 handlar inte om att gömma sig bakom juridisk jargong. Det handlar om att bygga en grund av förtroende som lever direkt i din kod. Genom att implementera en öppen samtyckesinfrastruktur går du bortom begränsningarna av ömtåliga cookie-banners. Du återtar din webbplats prestanda och säkerställer att användartillstånd verkställs över hela din stack. Detta är inte en lyx för några få; det är en nödvändig standard för alla som värdesätter transparens och hastighet.
Du kan distribuera vår IAB TCF 2.3-certifierade plattform på några minuter med vår enradiga Docker-installatör. Eftersom vår kärna är licensierad under Apache 2.0 behöver du aldrig oroa dig för leverantörslåsning eller otydliga datapraktiker. Oavsett om du väljer att självhosta eller använda vårt hanterade moln, investerar du i en uppdragsdriven arkitektur som respekterar både dina användare och din bottenlinje. Det är dags att sluta behandla samtycke som en juridisk kryssruta och börja behandla det som en kärnteknisk tillgång. Börja bygga din öppna samtyckesinfrastruktur idag och gå med i en gemenskap som är dedikerad till en mer öppen, ärlig webben. Dina användare förtjänar klarhet, och ditt företag förtjänar en stack som inte kompromissar.
Vanliga frågor
Vad är skillnaden mellan en cookie-banner och samtyckesinfrastruktur?
En cookie-banner är bara ett visuellt gränselement, medan öppen samtyckesinfrastruktur är ett omfattande tekniskt datalager. En banner visar en popup för användaren, men infrastrukturen hanterar hur dessa behörigheter utfärdas, verifieras och verkställs över hela din backend. Det säkerställer att en användares val faktiskt stoppar databehandling på servern snarare än att bara dölja ett visuellt element i webbläsaren.
Är öppen samtyckesinfrastruktur verkligen gratis att självhosta?
Ja, kärnan i vår öppna samtyckesinfrastruktur är gratis och källkodstillgänglig under Apache License 2.0. Du kan ladda ner koden, installera den på dina egna servrar och hantera din efterlevnad utan att betala en prenumerationsavgift. Denna modell säkerställer att högkvalitativa integritetsverktyg förblir tillgängliga för alla oavsett budget. Det är en principfast strategi för att göra digitala rättigheter till en global standard.
Stöder Conzent Google Consent Mode v2?
Ja, Conzent inkluderar fullt stöd för Google Consent Mode v2. Denna integration gör att din webbplats kan signalera användarsamtyckesstatusar direkt till Googles annonserings- och analys-taggar. Det är en kritisk funktion för att upprätthålla spårningsnoggrannhet och annonsintäkter 2026. Det möjliggör konverteringsmodellering för användare som avvisar cookies samtidigt som det förblir helt efterlevande med moderna integritetsregler och plattforms krav.
Kan jag använda OCI med min befintliga WordPress- eller Shopify-webbplats?
Absolut. Conzent tillhandahåller inbyggt stöd och integrationer för stora plattformar som WordPress, Shopify, Joomla och Drupal. Du behöver inte bygga om din webbplats för att implementera en professionell öppen samtyckesinfrastruktur. För skräddarsydda webbplatser ger våra TypeScript SDK och REST API:er flexibiliteten att integrera samtyckeshantering i vilken modern webbstruktur eller applikationsarkitektur som helst utan att lägga till onödig teknisk skuld.
Vilka tekniska krav finns för självhosting av OCI?
Självhosting är utformat för att vara strömlinjeformat för DevOps-team. Vi tillhandahåller en enradig installerare för Linux- och Docker-miljöer, vilket förenklar distributionsprocessen avsevärt. Du behöver en standard servermiljö som kan köra containeriserade applikationer. Denna installation ger dig absolut datorsuveränitet, eftersom alla samtyckesloggar och användarregister förblir på din egen hårdvara under din direkta och exklusiva kontroll.
Hur förbättrar öppen samtyckesinfrastruktur webbplatsens prestanda?
OCI förbättrar hastigheten genom att flytta det tunga arbetet med samtyckeslogik från användarens webbläsare till servern. Traditionella CMP laddar ofta tunga JavaScript-wrapper som fördröjer din First Contentful Paint och skadar Core Web Vitals. Eftersom våra skript är lätta och mycket av bearbetningen sker på serversidan förblir din webbplats snabb och responsiv. Du slutar att belasta dina besökares webbläsare för efterlevnadens skull.
Är OCI efterlevande med IAB TCF 2.3?
Ja, Conzent är fullt certifierad för IAB TCF v2.3. Detta säkerställer att utgivare kan skicka samtyckessträngar till annons-teknikleverantörer med kryptografisk säkerhet och full transparens. Att stödja denna standard är avgörande för alla webbplatser som förlitar sig på programmatisk annonsering. Det ger ett verifierat sätt att kommunicera användarpreferenser över det globala digitala annonseringssystemet, vilket säkerställer att du förblir en pålitlig partner för premiumannonsörer.
Vad händer med mina data om jag går från självhostad till hanterat moln?
Övergången är en enkel process utformad för att bevara din efterlevnadshistorik. När du flyttar till det hanterade molnet kan dina befintliga samtyckesregister och revisionsspår migreras till vår säkra infrastruktur. Du får fördelen av automatiska uppdateringar och underhållsfri skalning samtidigt som du upprätthåller samma uppdragsdrivna standarder. Dina data förblir dina; vi hanterar helt enkelt den operationella bördan av att hålla systemet effektivt.