
Infraestructura de Consentimiento Abierto: Más Allá del Banner de Cookies en 2026
El banner de cookies de su sitio web es probablemente un impuesto de rendimiento que nunca acordó pagar. Durante años, la industria ha tratado la privacidad como una casilla legal decorativa. No es un popup. Es una arquitectura fundamental. Al implementar una infraestructura de consentimiento abierta, deja de intercambiar sus Core Web Vitals por un simple botón de "Aceptar". Es hora de dejar de pagar altas tarifas mensuales por herramientas de terceros que ralentizan su sitio y mantienen sus propios datos fuera de alcance.
Entendemos la frustración de ver cómo sus métricas de rendimiento se desploman debido a un script de cumplimiento. Merece control, no solo una solución alternativa. Este cambio le permite tratar el permiso del usuario como un estándar técnico fundamental en lugar de un pensamiento legal secundario. Asegura que cumpla con los estrictos requisitos del CCPA 2026 y los estándares de IAB TCF v2.4 sin sacrificar la velocidad. Le mostraremos cómo mover el consentimiento a su propia pila restaura la transparencia, elimina el retraso y le devuelve el control de sus activos digitales.
Puntos Clave
- Vaya más allá de los banners de cookies superficiales hacia una infraestructura de consentimiento abierta que trate la privacidad del usuario como un estándar técnico fundamental.
- Deje de sacrificar la velocidad del sitio por el cumplimiento. Cambie de scripts pesados de terceros a una gestión de consentimiento eficiente del lado del servidor para proteger sus Core Web Vitals.
- Recupere la soberanía de los datos. Elija entre opciones de autoalojamiento o en la nube gestionada para asegurarse de que sigue controlando dónde viven sus datos de consentimiento.
- Asegure sus ingresos publicitarios y mantenga la transparencia con integraciones sin problemas para Google Consent Mode v2 e IAB TCF v2.3.
- Transite a un marco legible por máquina. Esto le permite auditar y hacer cumplir los permisos de los usuarios en toda su pila de datos en lugar de solo en la superficie de su sitio web.
El Fracaso del Modelo de 'Checkbox': Por Qué los Banners No Son Suficientes
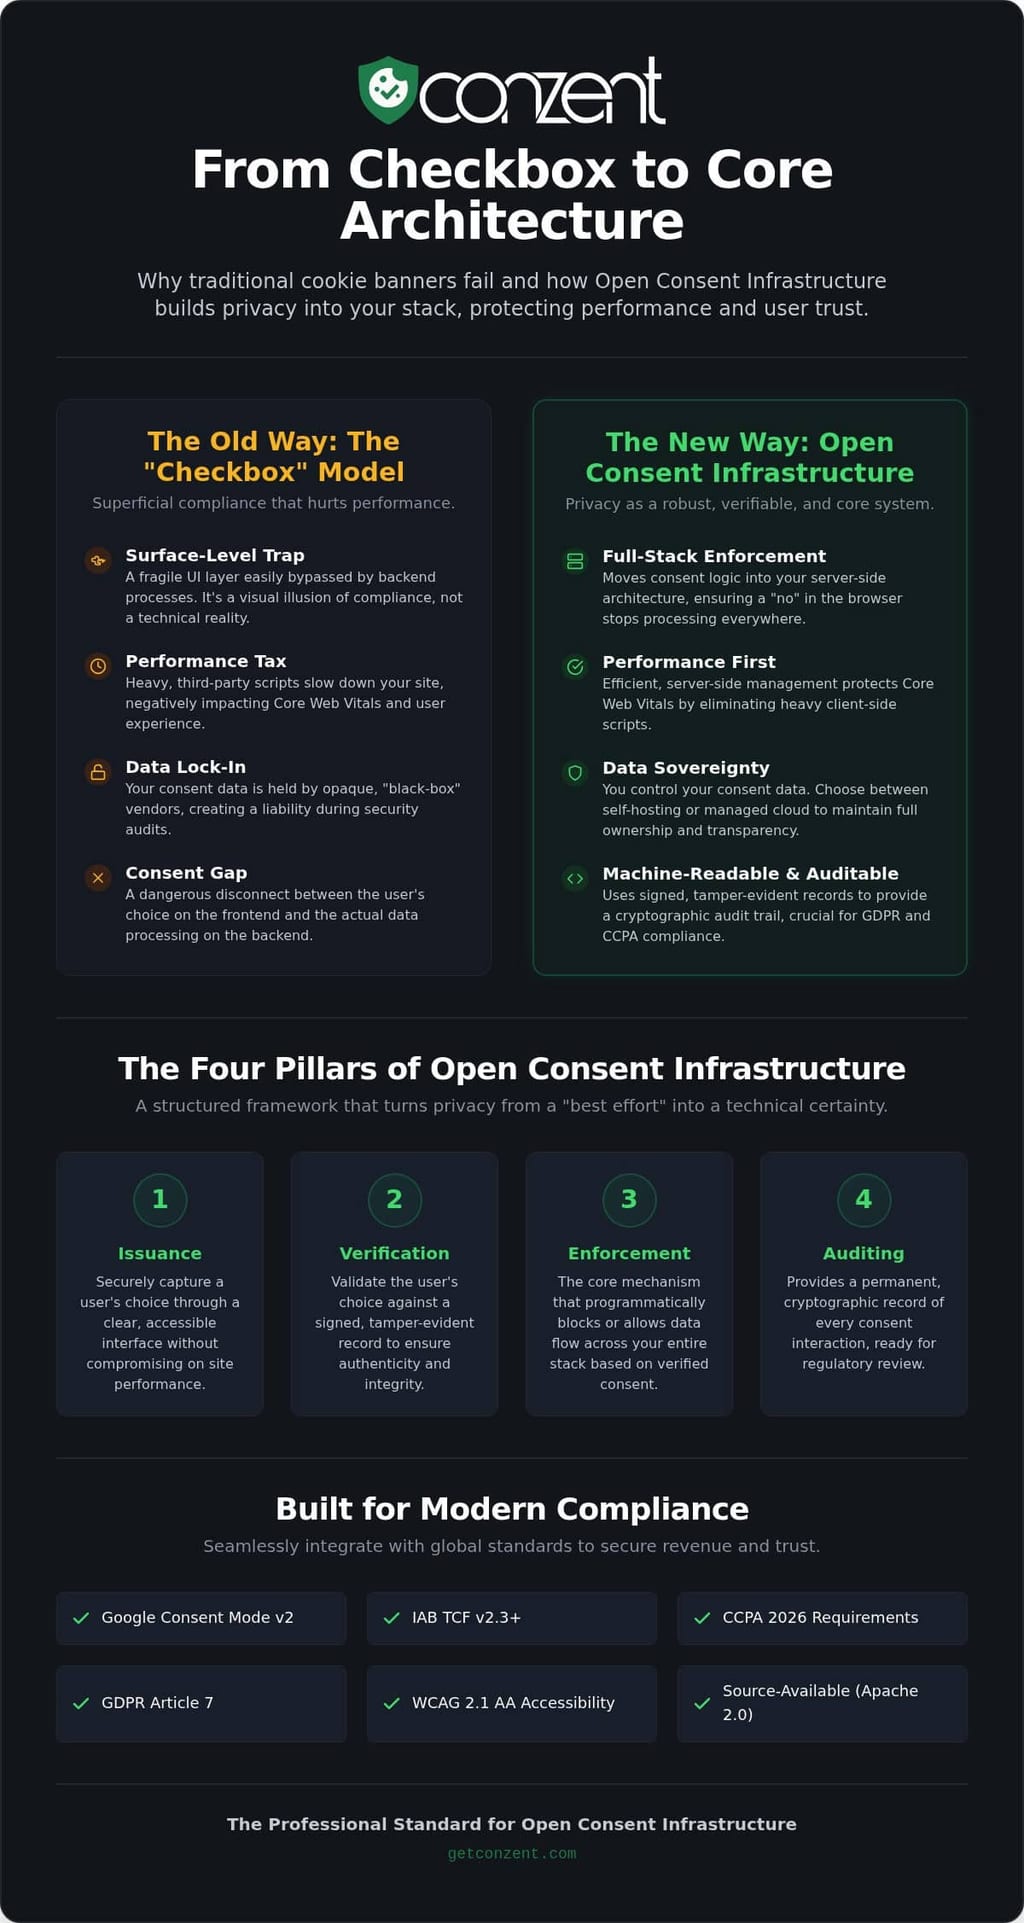
El banner de cookies estándar es una fachada. La mayoría de las plataformas de gestión de consentimiento (CMPs) tradicionales operan como una delgada capa de interfaz de usuario. Existen para satisfacer una lista de verificación legal, no para asegurar datos. Este enfoque se puede eludir fácilmente. Un script podría ejecutarse antes de que un usuario haga clic en "Rechazar", o un proceso de backend podría seguir rastreando independientemente de la elección del frontend. Esta es la "Trampa de Nivel Superficial". Su banner dice que no, pero su base de datos no dice nada. Es una ilusión visual de cumplimiento que falla bajo el escrutinio técnico.
La verdadera privacidad requiere más que un popup. Exige principios fundamentales de privacidad de la información integrados directamente en su pila técnica. Los reguladores y los usuarios están cansados de los "patrones oscuros" y los procesos opacos. Quieren transparencia estructural. Cuando depende de proveedores de código cerrado, enfrenta el riesgo de bloqueo de datos. No posee sus registros de consentimiento; ellos lo hacen. Su precios a menudo son opacos, escalando con su tráfico en lugar del valor que proporcionan. Por eso un cambio hacia una infraestructura de consentimiento abierta ya no es opcional.
La Desvinculación del Consentimiento y los Datos
El permiso del lado del navegador a menudo no llega al backend. Esto crea un peligroso "vacío de consentimiento", que es la desconexión entre la preferencia expresada por el usuario en la interfaz de usuario y el procesamiento de datos real que ocurre en el entorno del lado del servidor. Sin una infraestructura de consentimiento abierta robusta, corre el riesgo de "Cookies Zombis". Estos son identificadores de seguimiento que reaparecen incluso después de que un usuario intenta eliminarlos. Si su frontend no se comunica con su backend de una manera legible por máquina, su cumplimiento es una ilusión. No está gestionando el consentimiento; solo está gestionando un widget.
La Crisis de Transparencia en la Tecnología de Privacidad
Los proveedores de caja negra son un riesgo. Durante una auditoría de seguridad empresarial, "confíe en nosotros" no es una respuesta válida. Muchas herramientas tradicionales ocultan su lógica detrás de código propietario. Esto hace imposible verificar cómo se manejan o almacenan los datos. Estamos viendo un gran cambio hacia el código disponible. Es un requisito de confianza para 2026. Necesita saber exactamente qué se está ejecutando en sus servidores. La transparencia no es solo una elección moral; es una necesidad de seguridad. Para un análisis más profundo de cómo esto encaja en los marcos legales, consulte el Resumen de Cumplimiento de Conzent. Al tratar el consentimiento como infraestructura, asegura que cada parte de su pila respete la elección del usuario.
¿Qué es la Infraestructura de Consentimiento Abierto (OCI)?
OCI es un marco legible por máquina para emitir, verificar y auditar el consentimiento. No es un complemento visual. Es una propiedad estructural de su pila de datos. Mientras que los banners tradicionales viven únicamente en el navegador, la infraestructura de consentimiento abierta vive profundamente dentro de su arquitectura del lado del servidor. Mueve la lógica del permiso lejos de frágiles popups de JavaScript y hacia un sistema robusto y verificable. Esto asegura que un "no" en el navegador realmente detenga el procesamiento de datos en el servidor. La estabilidad y transparencia de este marco están garantizadas por la Licencia Apache 2.0. Este estándar de código abierto previene el bloqueo de proveedores. Asegura que la comunidad pueda mantener y auditar la infraestructura a largo plazo sin depender de una entidad opaca única.
El sistema se basa en cuatro pilares distintos para funcionar de manera efectiva. Primero está la Emisión, el proceso de capturar la elección del usuario a través de una interfaz clara. Segundo está la Verificación, donde el sistema valida esa elección contra un registro firmado. Tercero está la Ejecución, que es el mecanismo real que bloquea o permite el flujo de datos según el estado verificado. Finalmente, la Auditoría proporciona un registro permanente y a prueba de manipulaciones de la interacción. Esta estructura convierte la privacidad de un "mejor esfuerzo" en una certeza técnica. Puede inspeccionar la lógica central y contribuir al estándar en el repositorio de Infraestructura de Consentimiento Abierto (OCI) de Conzent.
Legibilidad por Máquina y la Ruta de Auditoría
Una simple bandera de "verdadero" o "falso" en una base de datos no es suficiente para el cumplimiento moderno. OCI utiliza registros de consentimiento firmados. Estos son registros a prueba de manipulaciones que demuestran exactamente a qué accedió un usuario y cuándo. Esto es crítico para el cumplimiento del Artículo 7 del GDPR. Si un regulador pide pruebas, no solo les muestra una entrada de base de datos; les muestra un registro criptográfico. Más allá de la seguridad legal, la infraestructura de consentimiento abierta admite pruebas de accesibilidad automatizadas como WCAG 2.1 AA. Asegura que la interfaz sea utilizable por todos, independientemente de sus recursos o habilidades.
La Experiencia del Desarrollador (DX) de la Privacidad
La privacidad no debería ser una carga para los ingenieros. La OCI moderna prioriza la experiencia del desarrollador a través de instaladores de una línea para Linux y Docker. En lugar de pasar semanas en integraciones complejas, los equipos pueden implementar una pila de cumplimiento completa con un solo comando. La interfaz de este sistema utiliza SDKs de TypeScript y APIs REST. Esto permite a los desarrolladores integrar la privacidad en sus aplicaciones utilizando las herramientas que ya conocen. Puede Explorar las Características de OCI para ver cómo funcionan estas herramientas en la práctica. Si está listo para escalar su implementación, vea nuestros planes de precios flexibles para encontrar un modelo que se ajuste a su misión.
Infraestructura vs. CMPs Tradicionales: Una Comparación
Las CMPs tradicionales son huéspedes en su sitio web. Dependen de la inyección de scripts; un método frágil de gestión de permisos. Si el servidor de terceros se retrasa, su sitio se retrasa. Si el script es bloqueado por una extensión del navegador, su cumplimiento se rompe. Una infraestructura de consentimiento abierta es diferente. Es una parte permanente de su pila técnica. Utiliza la gestión del lado del servidor para asegurar que el consentimiento sea un estado constante y verificable en lugar de un evento temporal del navegador. Este cambio arquitectónico mueve la privacidad del "borde" de su sitio al "núcleo" de su procesamiento de datos.
Rendimiento y Core Web Vitals
Las herramientas heredadas a menudo son pesadas. Cargan envolturas de JavaScript pesadas que retrasan el Primer Pintado de Contenido. Este es el problema del "Retraso del Banner". Los usuarios esperan a que se cargue un script de cumplimiento antes de poder ver su contenido. Esto mata sus Core Web Vitals y frustra a sus visitantes. Los scripts de OCI son ligeros. Debido a que la lógica principal ocurre en el servidor, el frontend permanece rápido y receptivo. El consentimiento del lado del servidor es el futuro del rendimiento web porque descarga el trabajo pesado del cumplimiento del navegador del usuario a su infraestructura optimizada.
Soberanía y Propiedad de los Datos
¿Quién posee sus registros de consentimiento? Con un proveedor tradicional, ellos lo hacen. Está enviando datos sensibles de preferencias de usuario a un servidor de terceros que no controla. Esto crea un riesgo de "Corretaje de Datos". Su proveedor podría usar esos datos para construir perfiles o entrenar modelos. El autoalojamiento elimina completamente este intermediario. Cuando sigue la Guía de Autoalojamiento para DevOps, mantiene cada registro en su propio hardware. Usted posee la ruta de auditoría. Usted posee la seguridad. Esto no se trata solo de privacidad; se trata de independencia técnica.
Los modelos de precios tradicionales también gravan su éxito. Cobran por vista o por dominio. Si su tráfico aumenta, su factura aumenta. Este es un modelo de búsqueda de alquiler que trata el cumplimiento como un lujo. El consentimiento liderado por infraestructura rompe este ciclo. Se centra en la misión de los derechos digitales. Ya sea que utilice la nube gestionada o una instancia autoalojada, está invirtiendo en un estándar, no solo en un servicio. Deja de pagar por el derecho a ser compliant y comienza a construir una base de confianza que escale con su negocio.
Construyendo Su Pila de Privacidad: Integración e Implementación
Su pila de privacidad no debería ser una isla. Debe comunicarse con cada herramienta que utiliza para generar ingresos. Implementar una infraestructura de consentimiento abierta le permite cerrar la brecha entre el cumplimiento y el rendimiento. Esto no se trata solo de bloquear scripts. Se trata de orquestar cómo fluye la información a través de todo su ecosistema mientras se mantiene una transparencia absoluta. Para las empresas, esto a menudo implica unificar datos complejos en un formato estructurado a través de herramientas como Syntes AI. Cuando el consentimiento está integrado en su arquitectura central, deja de reaccionar a las regulaciones y comienza a construir una estrategia de datos resiliente.
Google Consent Mode v2 es un requisito innegociable para los comercializadores de 2026. Sin él, pierde la capacidad de modelar datos para usuarios que rechazan cookies. Esto lleva a enormes brechas en sus datos de conversión. Una infraestructura de consentimiento abierta proporciona el motor técnico para señalar estas preferencias a su pila de tecnología publicitaria con precisión. Esto asegura que mantenga la precisión del seguimiento mientras respeta la elección del usuario. Para una guía detallada sobre cómo configurar esto, consulte nuestra Guía de Implementación de Google Consent Mode v2.
Para los editores, la integración de IAB TCF 2.3 es esencial para la transparencia programática. Le permite pasar cadenas de consentimiento a los proveedores con certeza criptográfica. Pero el cumplimiento no debería venir a expensas de su resultado final. Utilice las Pruebas A/B de Consentimiento para encontrar los diseños que resuenen mejor con su audiencia. Puede optimizar para tasas de aceptación más altas sin recurrir a patrones oscuros manipulativos. Combine esto con Análisis de Impacto en Ingresos para cuantificar exactamente cómo las elecciones centradas en la privacidad influyen en su crecimiento a largo plazo.
Escalando con la Nube Gestionada
El autoalojamiento ofrece la forma definitiva de control de datos. Es la elección correcta para equipos que desean plena soberanía sobre su infraestructura. Sin embargo, a medida que su tráfico crece, la carga de mantenimiento manual aumenta. Es entonces cuando muchos equipos transitan de OCI autoalojado a una Plataforma de Consentimiento en la Nube Gestionada. Obtiene la misma infraestructura impulsada por la misión con el beneficio de actualizaciones automatizadas y escalado sin mantenimiento. Esto elimina la carga técnica de su equipo de ingeniería, permitiéndoles centrarse en su producto central. Si está listo para escalar su cumplimiento sin el dolor operativo, vea nuestros planes de precios flexibles para encontrar un modelo que se ajuste a su misión.
Conzent: El Estándar Profesional para OCI
Conzent es el puente entre la flexibilidad de código abierto y la fiabilidad empresarial. No creemos que la privacidad deba ser un lujo premium. Es un estándar técnico que cada negocio merece. Al tomar el núcleo de Apache 2.0 y envolverlo en una capa de gestión profesional, hemos creado la infraestructura de consentimiento abierta definitiva. Es un sistema construido para la transparencia y la velocidad. No ocultamos nuestra lógica detrás de muros propietarios. Le invitamos a inspeccionarlo, alojarlo y poseerlo. Así es como movemos a la industria de proveedores opacos y de código cerrado hacia un futuro de derechos digitales.
Nuestro modelo se basa en principios igualitarios. Utilizamos un sistema de patrocinio único donde los precios de la nube gestionada realmente disminuyen a medida que la comunidad crece. Esto hace que el cumplimiento de alta calidad sea accesible para todos, independientemente de sus recursos. Proporcionamos las herramientas que necesita para tener éxito, incluyendo escaneo automatizado de cookies, soporte multilingüe y diseños completamente personalizables. No solo está comprando un servicio; se está uniendo a una misión para hacer que la web sea más honesta. Proporcionamos la infraestructura, pero usted retiene la soberanía de los datos. Usted decide dónde se almacenan sus registros y cómo se utilizan.
Integraciones de Ecosistema y CMS
La integración no debería ser una barrera de entrada. Proporcionamos soporte nativo para las plataformas que impulsan la web, incluyendo WordPress, Joomla, Drupal y Shopify. Si está construyendo algo más personalizado, nuestro SDK de TypeScript y APIs REST permiten implementaciones personalizadas sin problemas. Puede implementar nuestras Características y Banners de Conzent en minutos, asegurando que su sitio cumpla con los más altos estándares de transparencia sin una carga técnica pesada. Hemos simplificado los complejos requisitos de IAB TCF v2.3 y Google Consent Mode v2 para que pueda centrarse en su negocio.
El Futuro del Consentimiento Abierto
La hoja de ruta para 2026 es audaz. Estamos avanzando más allá de las simples cookies del navegador para abordar los desafíos del consentimiento de IA agente. A medida que los agentes de IA comienzan a navegar por la web en nombre de los usuarios, necesitarán una forma legible por máquina para verificar permisos. Nuestra infraestructura de consentimiento abierta se está construyendo para manejar estas interacciones automatizadas con la misma certeza criptográfica que usamos para los visitantes humanos. Esta es la próxima frontera de la privacidad. Puede contribuir a esta misión como desarrollador o patrocinador, ayudándonos a construir un bien público que proteja a todos. Si está listo para liderar el camino en la gestión ética de datos, Elija Su Plan de Conzent y asegure su infraestructura hoy.
Tome Control de Su Soberanía Técnica
La privacidad en 2026 no se trata de esconderse detrás de jerga legal. Se trata de construir una base de confianza que viva directamente en su código. Al implementar una infraestructura de consentimiento abierta, va más allá de las limitaciones de los frágiles banners de cookies. Recupera el rendimiento de su sitio y asegura que los permisos de los usuarios se apliquen en toda su pila. Esto no es un lujo para unos pocos; es un estándar necesario para todos los que valoran la transparencia y la velocidad.
Puede implementar nuestra plataforma certificada por IAB TCF 2.3 en minutos utilizando nuestro instalador de Docker de una línea. Debido a que nuestro núcleo tiene licencia Apache 2.0, nunca tendrá que preocuparse por el bloqueo de proveedores o prácticas de datos opacas. Ya sea que elija autoalojarse o utilizar nuestra nube gestionada, está invirtiendo en una arquitectura impulsada por la misión que respeta tanto a sus usuarios como a su resultado final. Es hora de dejar de tratar el consentimiento como una casilla legal y comenzar a tratarlo como un activo técnico fundamental. Comience a construir su infraestructura de consentimiento abierta hoy y únase a una comunidad dedicada a una web más abierta y honesta. Sus usuarios merecen claridad, y su negocio merece una pila que no comprometa.
Preguntas Frecuentes
¿Cuál es la diferencia entre un banner de cookies y una infraestructura de consentimiento?
Un banner de cookies es meramente un elemento de interfaz visual, mientras que la infraestructura de consentimiento abierta es una capa técnica de datos integral. Un banner muestra un popup al usuario, pero la infraestructura gestiona cómo se emiten, verifican y aplican esos permisos en todo su backend. Asegura que la elección de un usuario realmente detenga el procesamiento de datos en el servidor en lugar de solo ocultar un elemento visual en el navegador.
¿Es realmente gratuita la Infraestructura de Consentimiento Abierto para autoalojar?
Sí, el núcleo de nuestra infraestructura de consentimiento abierta es gratuito y está disponible bajo la Licencia Apache 2.0. Puede descargar el código, instalarlo en sus propios servidores y gestionar su cumplimiento sin pagar una tarifa de suscripción. Este modelo asegura que las herramientas de privacidad de alta calidad sigan siendo accesibles para todos, independientemente de su presupuesto. Es un enfoque principista para hacer de los derechos digitales un estándar global.
¿Conzent admite Google Consent Mode v2?
Sí, Conzent incluye soporte completo para Google Consent Mode v2. Esta integración permite que su sitio web señale los estados de consentimiento del usuario directamente a las etiquetas de publicidad y análisis de Google. Es una característica crítica para mantener la precisión del seguimiento y los ingresos publicitarios en 2026. Permite el modelado de conversiones para usuarios que rechazan cookies mientras se mantiene completamente conforme con las regulaciones de privacidad modernas y los requisitos de la plataforma.
¿Puedo usar OCI con mi sitio existente de WordPress o Shopify?
Absolutamente. Conzent proporciona soporte nativo e integraciones para plataformas principales como WordPress, Shopify, Joomla y Drupal. No necesita reconstruir su sitio para implementar una infraestructura de consentimiento abierta profesional. Para sitios personalizados, nuestro SDK de TypeScript y APIs REST proporcionan la flexibilidad para integrar la gestión de consentimiento en cualquier marco web moderno o arquitectura de aplicación sin agregar deuda técnica innecesaria.
¿Cuáles son los requisitos técnicos para autoalojar OCI?
El autoalojamiento está diseñado para ser simplificado para equipos de DevOps. Proporcionamos un instalador de una línea para entornos de Linux y Docker, lo que simplifica significativamente el proceso de implementación. Necesitará un entorno de servidor estándar capaz de ejecutar aplicaciones en contenedores. Esta configuración le brinda soberanía absoluta sobre los datos, ya que todos los registros de consentimiento y datos de usuarios permanecen en su propio hardware bajo su control directo y exclusivo.
¿Cómo mejora la infraestructura de consentimiento abierto el rendimiento del sitio web?
OCI mejora la velocidad al mover el trabajo pesado de la lógica de consentimiento del navegador del usuario al servidor. Las CMPs tradicionales a menudo cargan envolturas de JavaScript pesadas que retrasan su Primer Pintado de Contenido y perjudican los Core Web Vitals. Debido a que nuestros scripts son ligeros y gran parte del procesamiento ocurre del lado del servidor, su sitio web permanece rápido y receptivo. Deja de cargar los navegadores de sus visitantes por el bien del cumplimiento.
¿Es OCI conforme con IAB TCF 2.3?
Sí, Conzent está completamente certificado para IAB TCF v2.3. Esto asegura que los editores puedan pasar cadenas de consentimiento a los proveedores de tecnología publicitaria con certeza criptográfica y total transparencia. Apoyar este estándar es vital para cualquier sitio web que dependa de la publicidad programática. Proporciona una forma verificada de comunicar las preferencias del usuario a través del ecosistema global de publicidad digital, asegurando que siga siendo un socio de confianza para los anunciantes premium.
¿Qué sucede con mis datos si me muevo de autoalojado a la nube gestionada?
La transición es un proceso sencillo diseñado para preservar su historial de cumplimiento. Cuando se mueve a la nube gestionada, sus registros de consentimiento existentes y rutas de auditoría pueden migrarse a nuestra infraestructura segura. Obtiene el beneficio de actualizaciones automatizadas y escalado sin mantenimiento mientras mantiene los mismos estándares impulsados por la misión. Sus datos siguen siendo suyos; simplemente manejamos la carga operativa de mantener el sistema funcionando de manera eficiente.