
Åpen samtykkeinfrastruktur: Forbi informasjonskapselbanneret i 2026
Cookie-banneret på nettstedet ditt er sannsynligvis en ytelsesskatt du aldri har samtykket til å betale. I årevis har bransjen behandlet personvern som en dekorativ juridisk avkrysningsboks. Det er ikke en popup. Det er en grunnleggende arkitektur. Ved å implementere en åpen samtykkestruktur, slutter du å bytte bort dine Core Web Vitals for en enkel "Godta"-knapp. Det er på tide å slutte å betale høye månedlige avgifter for tredjepartsverktøy som bremser nettstedet ditt og holder dine egne data utenfor rekkevidde.
Vi forstår frustrasjonen ved å se ytelsesmålingene dine synke på grunn av et samsvars-skript. Du fortjener kontroll, ikke bare en omgåelse. Dette skiftet lar deg behandle brukerens tillatelse som en kjerne teknisk standard snarere enn en juridisk ettertanke. Det sikrer at du oppfyller de strenge kravene i CCPA 2026 og IAB TCF v2.4-standardene uten å ofre hastighet. Vi vil vise deg hvordan flytting av samtykke inn i din egen stakk gjenoppretter transparens, eliminerer forsinkelse og setter deg tilbake i førersetet for dine digitale eiendeler.
Viktige punkter
- Gå bort fra overfladiske cookie-bannere til en åpen samtykkestruktur som behandler brukerens personvern som en kjerne teknisk standard.
- Slutt å ofre nettstedets hastighet for samsvar. Skift fra tunge, tredjeparts skript til effektiv, server-side samtykkebehandling for å beskytte dine Core Web Vitals.
- Gjenopprett datatilgang. Velg mellom selvhosting eller administrerte skyalternativer for å sikre at du forblir i kontroll over hvor samtykkedataene dine lagres.
- Sikre annonseinntektene dine og oppretthold transparens med sømløse integrasjoner for Google Consent Mode v2 og IAB TCF v2.3.
- Overgang til en maskinlesbar ramme. Dette lar deg revidere og håndheve brukerrettigheter på tvers av hele datastakken din i stedet for bare overflaten av nettstedet ditt.
Feilen med 'Avkrysningsboks'-modellen: Hvorfor bannere ikke er nok
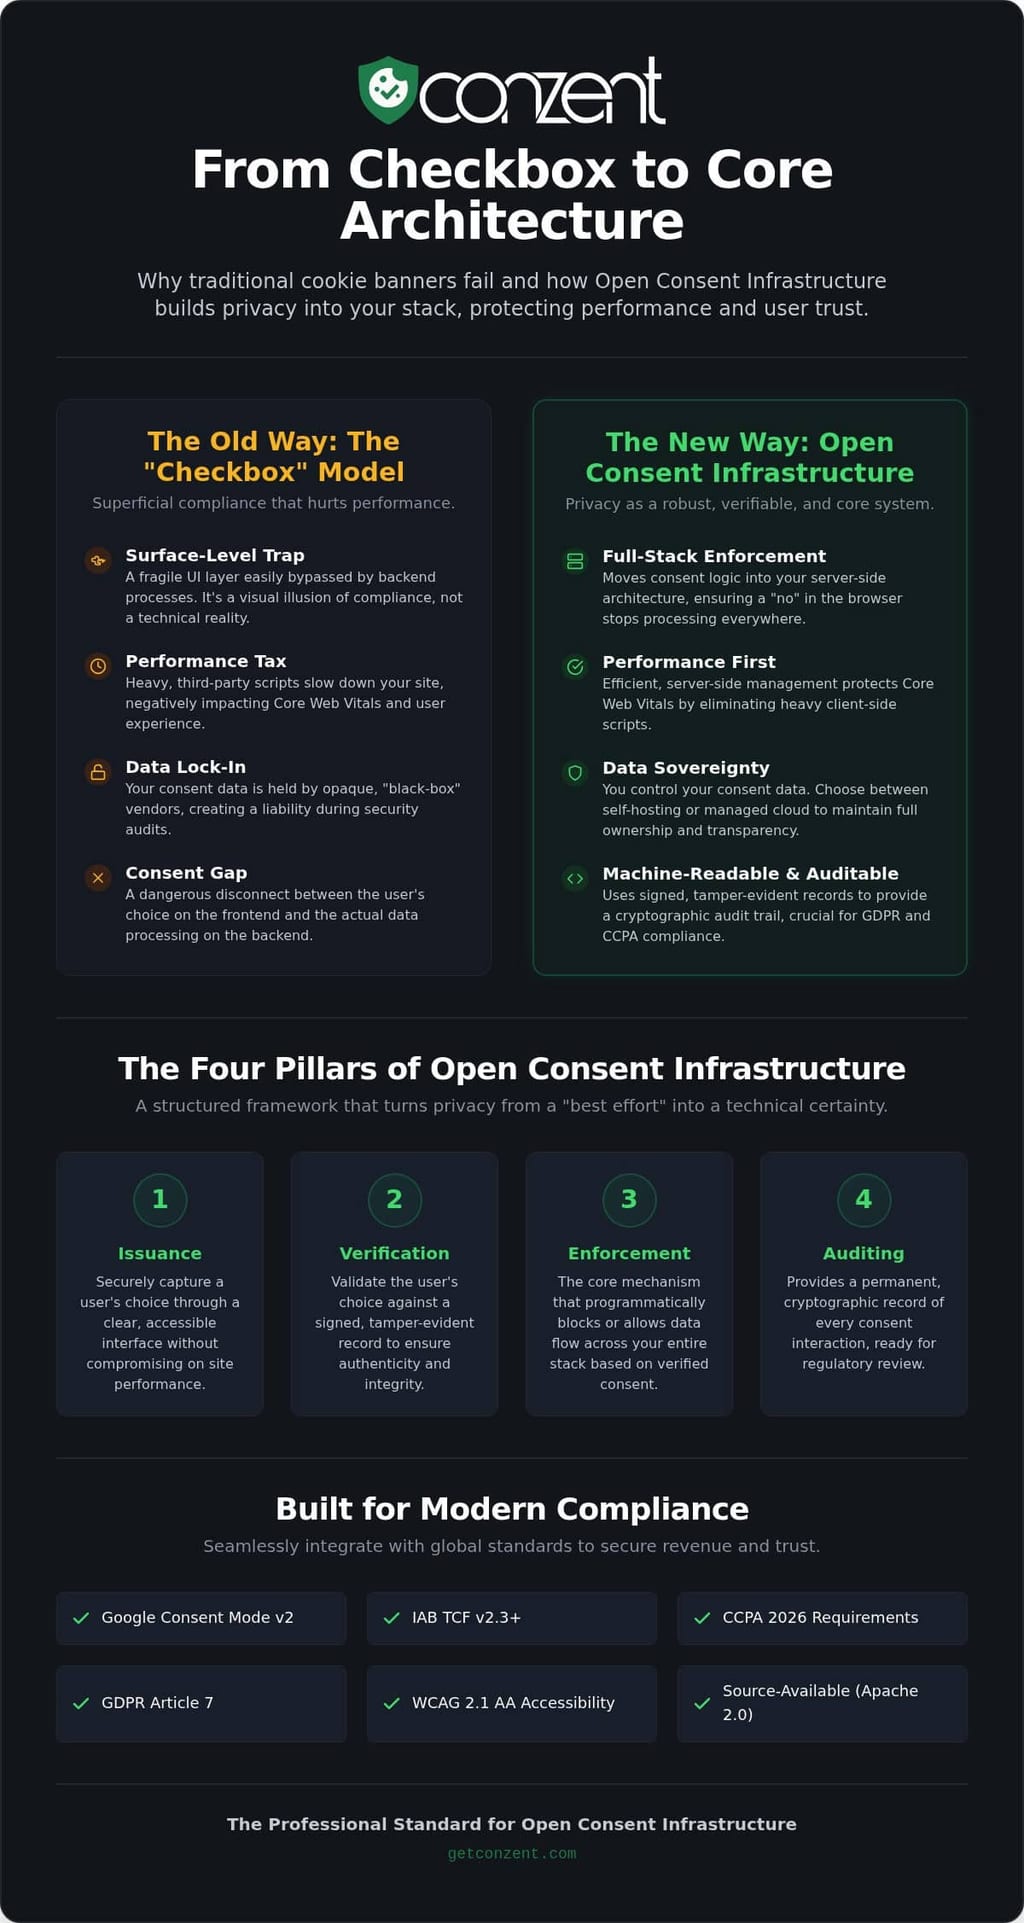
Det standard cookie-banneret er en fasade. De fleste tradisjonelle samtykkebehandlingsplattformer (CMP-er) fungerer som et tynt UI-lag. De eksisterer for å tilfredsstille en juridisk sjekkliste, ikke for å sikre data. Denne tilnærmingen kan lett omgås. Et skript kan aktiveres før en bruker klikker "Avvis", eller en backend-prosess kan fortsette å spore uavhengig av valget på frontend. Dette er "Overflatenivå-fellen." Banneret ditt sier nei, men databasen din sier ingenting. Det er en visuell illusjon av samsvar som feiler under teknisk granskning.
Reelt personvern krever mer enn en popup. Det krever grunnleggende prinsipper for informasjonspersonvern bygget direkte inn i din tekniske stakk. Regulatorer og brukere er lei av "mørke mønstre" og uklare prosesser. De ønsker strukturell transparens. Når du er avhengig av lukkede leverandører, står du overfor datalås. Du eier ikke samtykkepostene dine; de gjør det. Deres prising er ofte uklar, og skalerer med trafikken din snarere enn verdien de gir. Dette er grunnen til at et skifte mot åpen samtykkestruktur ikke lenger er valgfritt.
Avkobling av samtykke og data
Tillatelse på nettlesersiden når ofte ikke backend. Dette skaper et farlig "samtykkegap", som er frakoblingen mellom brukerens uttrykte preferanse i UI og den faktiske databehandlingen som skjer i servermiljøet. Uten en robust åpen samtykkestruktur, risikerer du "Zombie-cookies." Dette er sporingsidentifikatorer som dukker opp igjen selv etter at en bruker prøver å slette dem. Hvis frontend ikke snakker med backend på en maskinlesbar måte, er samsvaret ditt en illusjon. Du administrerer ikke samtykke; du administrerer bare en widget.
Transparenskrisen i personvernteknologi
Black-box-leverandører er en risiko. Under en sikkerhetsrevisjon for bedrifter er "stol på oss" ikke et gyldig svar. Mange tradisjonelle verktøy skjuler logikken sin bak proprietær kode. Dette gjør det umulig å verifisere hvordan data håndteres eller lagres. Vi ser en massiv overgang mot kildekode som er tilgjengelig. Det er et tillitskrav for 2026. Du må vite nøyaktig hva som kjører på serverne dine. Transparens er ikke bare et moralsk valg; det er en sikkerhetsnødvendighet. For en dypere titt på hvordan dette passer inn i juridiske rammer, se Conzent Compliance Overview. Ved å behandle samtykke som infrastruktur, sikrer du at hver del av stakken din respekterer brukerens valg.
Hva er åpen samtykkestruktur (OCI)?
OCI er en maskinlesbar ramme for utstedelse, verifisering og revisjon av samtykke. Det er ikke et visuelt tillegg. Det er en strukturell egenskap ved datastakken din. Mens tradisjonelle bannere kun lever i nettleseren, lever åpen samtykkestruktur dypt inne i serverarkitekturen din. Det flytter logikken for tillatelse bort fra skjøre JavaScript-popups og inn i et robust, verifiserbart system. Dette sikrer at et "nei" i nettleseren faktisk stopper databehandling på serveren. Stabiliteten og transparensen til denne rammen er garantert av Apache 2.0-lisensen. Denne åpne standarden forhindrer leverandørlås. Det sikrer at fellesskapet kan vedlikeholde og revidere infrastrukturen på lang sikt uten å være avhengig av en enkelt, uklar enhet.
Systemet er avhengig av fire distinkte søyler for å fungere effektivt. Først er Utstedelse, prosessen med å fange brukerens valg gjennom et klart grensesnitt. For det andre er Verifisering, hvor systemet validerer det valget mot en signert post. For det tredje er Håndheving, som er den faktiske mekanismen som blokkerer eller tillater datatilgang basert på den verifiserte statusen. Til slutt gir Revisjon en permanent, manipulasjonsbevis post av interaksjonen. Denne strukturen gjør personvern fra et "beste innsats" til en teknisk sikkerhet. Du kan inspisere kjernelogikken og bidra til standarden i Conzent Open Consent Infrastructure (OCI)-lageret.
Maskinlesbarhet og revisjonsspor
Et enkelt "sant" eller "usant" flagg i en database er ikke nok for moderne samsvar. OCI bruker signerte samtykkeposter. Dette er manipulasjonsbevis logger som beviser nøyaktig hva en bruker har samtykket til og når. Dette er kritisk for samsvar med GDPR-artikkel 7. Hvis en regulator ber om bevis, viser du dem ikke bare en databaseoppføring; du viser dem en kryptografisk post. Utover juridisk sikkerhet støtter åpen samtykkestruktur automatiserte tilgjengelighetstester som WCAG 2.1 AA. Det sikrer at grensesnittet er brukbart for alle, uavhengig av ressurser eller evner.
Utvikleropplevelsen (DX) av personvern
Personvern bør ikke være en byrde for ingeniører. Moderne OCI prioriterer utvikleropplevelsen gjennom en-linje installatører for Linux og Docker. I stedet for å bruke uker på komplekse integrasjoner, kan team implementere en full samsvarsstakk med én kommando. Grensesnittet for dette systemet bruker TypeScript SDK-er og REST API-er. Dette lar utviklere bygge personvern inn i appene sine ved å bruke verktøyene de allerede kjenner. Du kan Utforske OCI-funksjoner for å se hvordan disse verktøyene fungerer i praksis. Hvis du er klar til å skalere implementeringen din, se våre fleksible prisplaner for å finne en modell som passer til din misjon.
Infrastruktur vs. Tradisjonelle CMP-er: En sammenligning
Tradisjonelle CMP-er er gjester på nettstedet ditt. De er avhengige av skriptinjeksjon; en skjør metode for å administrere tillatelser. Hvis den tredjepartsserveren er treg, er nettstedet ditt tregt. Hvis skriptet blokkeres av en nettleserutvidelse, bryter samsvaret ditt. En åpen samtykkestruktur er annerledes. Det er en permanent del av den tekniske stakken din. Det bruker server-side administrasjon for å sikre at samtykke er en konstant, verifiserbar tilstand snarere enn en midlertidig nettleserhendelse. Dette arkitektoniske skiftet flytter personvern fra "kanten" av nettstedet ditt til "kjernen" av databehandlingen din.
Ytelse og Core Web Vitals
Legacy-verktøy er ofte oppblåste. De laster tunge JavaScript-innpakninger som forsinker Første Innholdfulle Maleri. Dette er "Banner Lag"-problemet. Brukere venter på at et samsvarsskript skal lastes før de kan se innholdet ditt. Dette dreper dine Core Web Vitals og frustrerer besøkende. OCI-skript er lette. Fordi den primære logikken skjer på serveren, forblir frontend rask og responsiv. Server-side samtykke er fremtiden for webytelse fordi det avlaster det tunge arbeidet med samsvar fra brukerens nettleser til den optimaliserte infrastrukturen din.
Datatilgang og eierskap
Hvem eier samtykkeloggene dine? Med en tradisjonell leverandør, gjør de det. Du sender sensitiv brukerpreferansedata til en tredjepartsserver du ikke kontrollerer. Dette skaper en "Databroker"-risiko. Leverandøren din kan bruke de dataene til å bygge profiler eller trene modeller. Selvhosting fjerner denne mellommannen helt. Når du følger Selvhosting-guiden for DevOps, beholder du hver logg på ditt eget maskinvare. Du eier revisjonssporene. Du eier sikkerheten. Dette handler ikke bare om personvern; det handler om teknisk uavhengighet.
Tradisjonelle prismodeller skattlegger også suksessen din. De tar betalt per visning eller per domene. Hvis trafikken din øker, øker regningen din. Dette er en leieinntektsmodell som behandler samsvar som en luksus. Infrastruktur-ledet samtykke bryter denne syklusen. Det fokuserer på oppdraget om digitale rettigheter. Enten du bruker den administrerte skyen eller en selvhostet instans, investerer du i en standard, ikke bare en tjeneste. Du slutter å betale for retten til å være i samsvar og begynner å bygge et fundament av tillit som skalerer med virksomheten din.
Bygge din personvernsstakk: Integrasjon og implementering
Personvernsstakken din bør ikke være en øy. Den må kommunisere med hvert verktøy du bruker for å drive inntektene. Implementering av en åpen samtykkestruktur lar deg bygge bro over gapet mellom samsvar og ytelse. Dette handler ikke bare om å blokkere skript. Det handler om å orkestrere hvordan data flyter på tvers av hele økosystemet ditt samtidig som du opprettholder absolutt transparens. For bedrifter involverer dette ofte å forene komplekse data til et strukturert format gjennom verktøy som Syntes AI. Når samtykke er integrert i din kjernearkitektur, slutter du å reagere på forskrifter og begynner å bygge en motstandsdyktig datastrategi.
Google Consent Mode v2 er et ikke-forhandlingsbart krav for markedsførere i 2026. Uten det mister du muligheten til å modellere data for brukere som avslår cookies. Dette fører til massive hull i konverteringsdataene dine. En åpen samtykkestruktur gir den tekniske motoren for å signalisere disse preferansene til annonseteknologistakken din nøyaktig. Dette sikrer at du opprettholder sporingsnøyaktighet samtidig som du respekterer brukerens valg. For en detaljert gjennomgang av hvordan du setter dette opp, se vår Google Consent Mode v2 Implementeringsguide.
For utgivere er IAB TCF 2.3-integrasjon avgjørende for programmatisk transparens. Det lar deg sende samtykkestrenger til leverandører med kryptografisk sikkerhet. Men samsvar bør ikke komme på bekostning av bunnlinjen din. Bruk Samtykke A/B-testing for å finne layoutene som resonerer best med publikum ditt. Du kan optimalisere for høyere opt-in-rater uten å ty til manipulerende mørke mønstre. Par dette med Inntektspåvirkningsanalyse for å kvantifisere nøyaktig hvordan personvern-første valg påvirker din langsiktige vekst.
Skalering med administrert sky
Selvhosting tilbyr den ultimate formen for datakontroll. Det er det rette valget for team som ønsker full suverenitet over infrastrukturen sin. Men etter hvert som trafikken din vokser, øker overheaden av manuell vedlikehold. Dette er når mange team går fra selvhostet OCI til en administrert sky-samtykkeplattform. Du får den samme oppdragsdrevne infrastrukturen med fordelen av automatiserte oppdateringer og null vedlikeholdsskala. Det fjerner den tekniske byrden fra ingeniørteamet ditt, slik at de kan fokusere på kjernproduktet ditt. Hvis du er klar til å skalere samsvaret ditt uten driftsproblemer, se våre fleksible prisplaner for å finne en modell som passer til din misjon.
Conzent: Den profesjonelle standarden for OCI
Conzent er broen mellom åpen kildekode-fleksibilitet og bedrifts-pålitelighet. Vi mener ikke at personvern skal være en premium luksus. Det er en teknisk standard som hver bedrift fortjener. Ved å ta Apache 2.0-kjernen og pakke den inn i et profesjonelt administrasjonslag, har vi skapt den ultimate åpen samtykkestruktur. Det er et system bygget for transparens og hastighet. Vi skjuler ikke logikken vår bak proprietære vegger. Vi inviterer deg til å inspisere det, hoste det og eie det. Slik flytter vi bransjen bort fra uklare, lukkede leverandører mot en fremtid med digitale rettigheter.
Modellen vår er bygget på egalitære prinsipper. Vi bruker et unikt sponsorsystem der prisen for administrert sky faktisk synker etter hvert som fellesskapet vokser. Dette gjør høykvalitets samsvar tilgjengelig for alle, uavhengig av ressurser. Vi gir verktøyene du trenger for å lykkes, inkludert automatisert cookie-skanning, flerspråklig støtte og fullt tilpassbare layout. Du kjøper ikke bare en tjeneste; du blir med på en misjon for å gjøre nettet mer ærlig. Vi gir infrastrukturen, men du beholder datatilgangen. Du bestemmer hvor loggene dine lagres og hvordan de brukes.
Økosystem- og CMS-integrasjoner
Integrasjon bør ikke være en hindring for inngang. Vi gir innebygd støtte for plattformene som driver nettet, inkludert WordPress, Joomla, Drupal og Shopify. Hvis du bygger noe mer spesialtilpasset, gir våre TypeScript SDK-er og REST API-er mulighet for sømløse tilpassede implementeringer. Du kan implementere våre Conzent-funksjoner og bannere på minutter, og sikre at nettstedet ditt møter de høyeste standardene for transparens uten en tung teknisk belastning. Vi har forenklet de komplekse kravene til IAB TCF v2.3 og Google Consent Mode v2, slik at du kan fokusere på virksomheten din.
Fremtiden for åpen samtykke
Veikartet for 2026 er dristig. Vi går bort fra enkle nettlesercookies for å adressere utfordringene med agentisk AI-samtykke. Når AI-agenter begynner å navigere på nettet på vegne av brukere, vil de trenge en maskinlesbar måte å verifisere tillatelser på. Vår åpen samtykkestruktur bygges for å håndtere disse automatiserte interaksjonene med samme kryptografiske sikkerhet som vi bruker for menneskelige besøkende. Dette er den neste grensen for personvern. Du kan bidra til denne misjonen som utvikler eller sponsor, og hjelpe oss med å bygge et offentlig gode som beskytter alle. Hvis du er klar til å lede an i etisk databehandling, Velg din Conzent-plan og sikre infrastrukturen din i dag.
Ta kontroll over din tekniske suverenitet
Personvern i 2026 handler ikke om å skjule seg bak juridisk sjargong. Det handler om å bygge et fundament av tillit som lever direkte i koden din. Ved å implementere en åpen samtykkestruktur, går du utover begrensningene til skjøre cookie-bannere. Du gjenvinner ytelsen til nettstedet ditt og sikrer at brukerrettighetene håndheves på tvers av hele stakken din. Dette er ikke en luksus for de få; det er en nødvendig standard for alle som verdsetter transparens og hastighet.
Du kan implementere vår IAB TCF 2.3-sertifiserte plattform på minutter ved å bruke vår en-linje Docker-installer. Fordi kjernen vår er lisensiert under Apache 2.0, trenger du aldri å bekymre deg for leverandørlås eller uklare datapraksiser. Enten du velger å selvhoste eller bruke vår administrerte sky, investerer du i en oppdragsdrevet arkitektur som respekterer både brukerne dine og bunnlinjen din. Det er på tide å slutte å behandle samtykke som en juridisk avkrysningsboks og begynne å behandle det som en kjerne teknisk eiendel. Begynn å bygge din åpne samtykkestruktur i dag og bli med i et fellesskap dedikert til et mer åpent, ærlig nett. Brukerne dine fortjener klarhet, og virksomheten din fortjener en stakk som ikke går på kompromiss.
Ofte stilte spørsmål
Hva er forskjellen mellom et cookie-banner og samtykkestruktur?
Et cookie-banner er bare et visuelt grensesnittelement, mens åpen samtykkestruktur er et omfattende teknisk datalag. Et banner viser en popup til brukeren, men infrastrukturen administrerer hvordan disse tillatelsene utstedes, verifiseres og håndheves på tvers av hele backend. Det sikrer at en brukers valg faktisk stopper databehandling på serveren i stedet for bare å skjule et visuelt element i nettleseren.
Er åpen samtykkestruktur virkelig gratis å selvhoste?
Ja, kjernen i vår åpen samtykkestruktur er gratis og kilde tilgjengelig under Apache-lisensen 2.0. Du kan laste ned koden, installere den på dine egne servere og administrere samsvaret ditt uten å betale et abonnementsgebyr. Denne modellen sikrer at høykvalitets personvernsverktøy forblir tilgjengelige for alle, uavhengig av budsjett. Det er en prinsipiell tilnærming for å gjøre digitale rettigheter til en global standard.
Støtter Conzent Google Consent Mode v2?
Ja, Conzent inkluderer full støtte for Google Consent Mode v2. Denne integrasjonen lar nettstedet ditt signalisere brukertillatelsestilstander direkte til Googles annonserings- og analyse-tags. Det er en kritisk funksjon for å opprettholde sporingsnøyaktighet og annonseinntekter i 2026. Det muliggjør konverteringsmodellering for brukere som avslår cookies, samtidig som det forblir fullt i samsvar med moderne personvernsregler og plattformkrav.
Kan jeg bruke OCI med mitt eksisterende WordPress- eller Shopify-nettsted?
Absolutt. Conzent gir innebygd støtte og integrasjoner for store plattformer som WordPress, Shopify, Joomla og Drupal. Du trenger ikke å bygge nettstedet ditt på nytt for å implementere en profesjonell åpen samtykkestruktur. For spesialbygde nettsteder gir våre TypeScript SDK-er og REST API-er fleksibilitet til å integrere samtykkebehandling i hvilken som helst moderne web-ramme eller applikasjonsarkitektur uten å legge til unødvendig teknisk gjeld.
Hva er de tekniske kravene for selvhosting av OCI?
Selvhosting er designet for å være strømlinjeformet for DevOps-team. Vi gir en en-linje installatør for Linux- og Docker-miljøer, som forenkler distribusjonsprosessen betydelig. Du vil trenge et standard servermiljø som kan kjøre containeriserte applikasjoner. Denne oppsettet gir deg absolutt datatilgang, ettersom alle samtykkeposter og brukeroppføringer forblir på din egen maskinvare under din direkte og eksklusive kontroll.
Hvordan forbedrer åpen samtykkestruktur nettstedets ytelse?
OCI forbedrer hastigheten ved å flytte det tunge arbeidet med samtykkelogikk fra brukerens nettleser til serveren. Tradisjonelle CMP-er laster ofte tunge JavaScript-innpakninger som forsinker Første Innholdfulle Maleri og skader Core Web Vitals. Fordi skriptene våre er lette og mye av behandlingen skjer på serveren, forblir nettstedet ditt raskt og responsivt. Du slutter å belaste besøkendes nettlesere for samsvarens skyld.
Er OCI i samsvar med IAB TCF 2.3?
Ja, Conzent er fullt sertifisert for IAB TCF v2.3. Dette sikrer at utgivere kan sende samtykkestrenger til annonseteknologileverandører med kryptografisk sikkerhet og full transparens. Å støtte denne standarden er avgjørende for ethvert nettsted som er avhengig av programmatisk annonsering. Det gir en verifisert måte å kommunisere brukerpreferanser på tvers av det globale digitale annonseøkosystemet, og sikrer at du forblir en pålitelig partner for premium annonsører.
Hva skjer med dataene mine hvis jeg går fra selvhostet til administrert sky?
Overgangen er en enkel prosess designet for å bevare samsvarshistorikken din. Når du går til den administrerte skyen, kan eksisterende samtykkeposter og revisjonsspor migreres til vår sikre infrastruktur. Du får fordelen av automatiserte oppdateringer og null vedlikeholdsskala, samtidig som du opprettholder de samme oppdragsdrevne standardene. Dine data forblir dine; vi håndterer bare den operative overheaden med å holde systemet kjørende effektivt.