
Infrastructure de Consentement Ouvert : Au-delà de la Bannière de Cookies en 2026
La bannière de cookies de votre site web est probablement une taxe de performance à laquelle vous n'avez jamais consenti. Pendant des années, l'industrie a traité la vie privée comme une case légale décorative. Ce n'est pas une fenêtre contextuelle. C'est une architecture fondamentale. En mettant en œuvre une infrastructure de consentement ouverte, vous cessez d'échanger vos Core Web Vitals contre un simple bouton "Accepter". Il est temps d'arrêter de payer des frais mensuels élevés pour des outils tiers qui ralentissent votre site et gardent vos propres données hors de portée.
Nous comprenons la frustration de voir vos métriques de performance s'effondrer à cause d'un script de conformité. Vous méritez le contrôle, pas seulement une solution de contournement. Ce changement vous permet de traiter la permission des utilisateurs comme une norme technique fondamentale plutôt qu'une réflexion juridique. Il garantit que vous respectez les exigences strictes du CCPA 2026 et les normes IAB TCF v2.4 sans sacrifier la vitesse. Nous vous montrerons comment déplacer le consentement dans votre propre infrastructure restaure la transparence, élimine le décalage et vous remet aux commandes de vos actifs numériques.
Principaux enseignements
- Allez au-delà des bannières de cookies superficielles vers une infrastructure de consentement ouverte qui traite la vie privée des utilisateurs comme une norme technique fondamentale.
- Cessez de sacrifier la vitesse du site pour la conformité. Passez de scripts tiers lourds à une gestion du consentement efficace côté serveur pour protéger vos Core Web Vitals.
- Récupérez la souveraineté des données. Choisissez entre l'auto-hébergement ou des options cloud gérées pour garantir que vous restez en contrôle de l'endroit où vivent vos données de consentement.
- Sécurisez vos revenus publicitaires et maintenez la transparence avec des intégrations fluides pour Google Consent Mode v2 et IAB TCF v2.3.
- Transitionnez vers un cadre lisible par machine. Cela vous permet d'auditer et d'appliquer les permissions des utilisateurs à travers l'ensemble de votre infrastructure de données plutôt que seulement à la surface de votre site web.
L'échec du modèle 'Checkbox' : Pourquoi les bannières ne suffisent pas
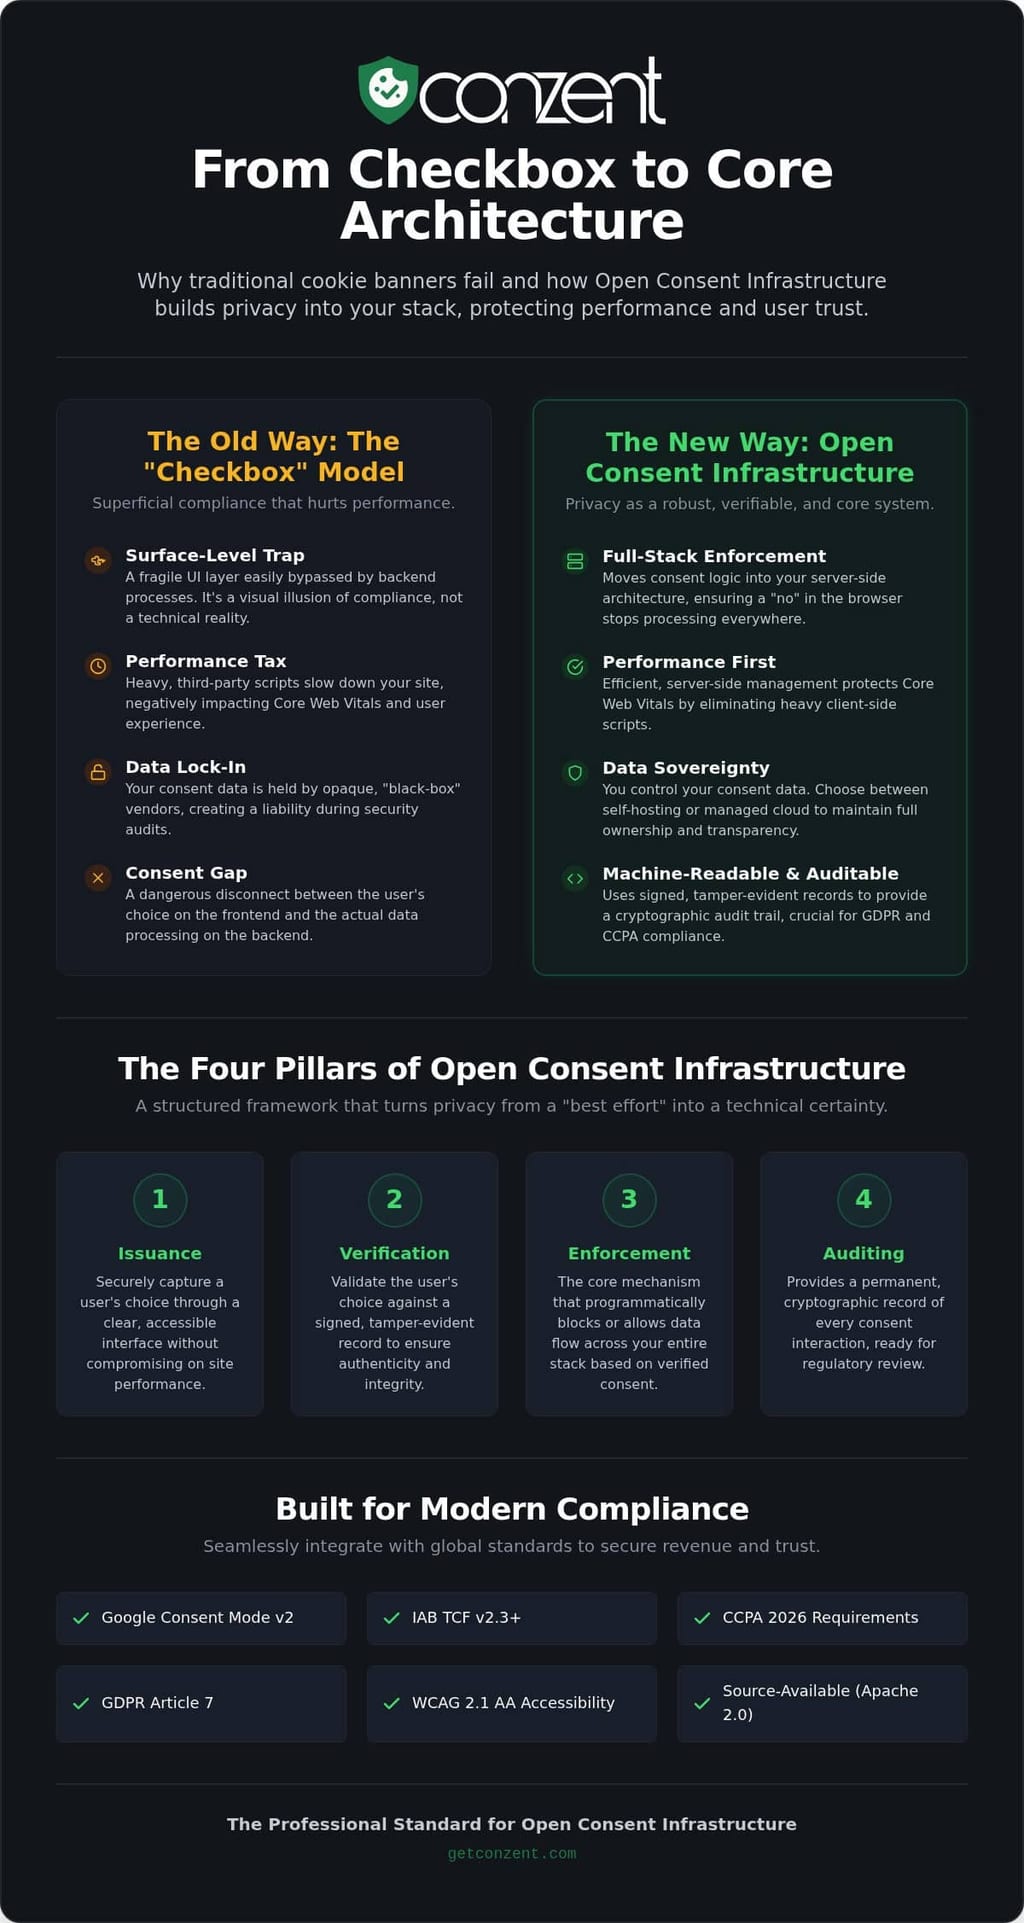
La bannière de cookies standard est une façade. La plupart des plateformes de gestion du consentement (CMP) traditionnelles fonctionnent comme une fine couche d'interface utilisateur. Elles existent pour satisfaire une liste de contrôle légale, pas pour sécuriser les données. Cette approche est facilement contournée. Un script peut s'exécuter avant qu'un utilisateur clique sur "Rejeter", ou un processus backend peut continuer à suivre indépendamment du choix en frontend. C'est le "Piège de surface". Votre bannière dit non, mais votre base de données ne dit rien. C'est une illusion visuelle de conformité qui échoue sous un examen technique.
Une véritable vie privée nécessite plus qu'une fenêtre contextuelle. Elle exige des principes fondamentaux de la vie privée de l'information intégrés directement dans votre infrastructure technique. Les régulateurs et les utilisateurs en ont assez des "modèles sombres" et des processus opaques. Ils veulent une transparence structurelle. Lorsque vous dépendez de fournisseurs à code fermé, vous faites face à un verrouillage des données. Vous ne possédez pas vos enregistrements de consentement ; eux le font. Leur tarification est souvent opaque, évoluant avec votre trafic plutôt qu'avec la valeur qu'ils fournissent. C'est pourquoi un changement vers une infrastructure de consentement ouverte n'est plus optionnel.
Le découplage du consentement et des données
La permission côté navigateur échoue souvent à atteindre le backend. Cela crée un dangereux "écart de consentement", qui est la déconnexion entre la préférence exprimée par l'utilisateur dans l'interface utilisateur et le traitement réel des données se produisant dans l'environnement côté serveur. Sans une infrastructure de consentement ouverte robuste, vous risquez des "Cookies zombies". Ce sont des identifiants de suivi qui réapparaissent même après qu'un utilisateur tente de les supprimer. Si votre frontend ne communique pas avec votre backend de manière lisible par machine, votre conformité est une illusion. Vous ne gérez pas le consentement ; vous gérez juste un widget.
La crise de transparence dans la technologie de la vie privée
Les fournisseurs à boîte noire sont une responsabilité. Lors d'un audit de sécurité d'entreprise, "faites-nous confiance" n'est pas une réponse valide. De nombreux outils traditionnels cachent leur logique derrière un code propriétaire. Cela rend impossible de vérifier comment les données sont traitées ou stockées. Nous assistons à un changement massif vers un code disponible en source. C'est une exigence de confiance pour 2026. Vous devez savoir exactement ce qui fonctionne sur vos serveurs. La transparence n'est pas seulement un choix moral ; c'est une nécessité de sécurité. Pour un aperçu plus approfondi de la façon dont cela s'inscrit dans les cadres juridiques, consultez le Aperçu de la conformité Conzent. En traitant le consentement comme une infrastructure, vous vous assurez que chaque partie de votre infrastructure respecte le choix de l'utilisateur.
Qu'est-ce que l'infrastructure de consentement ouverte (OCI) ?
OCI est un cadre lisible par machine pour émettre, vérifier et auditer le consentement. Ce n'est pas un ajout visuel. C'est une propriété structurelle de votre infrastructure de données. Alors que les bannières traditionnelles vivent uniquement dans le navigateur, l'infrastructure de consentement ouverte vit profondément dans votre architecture côté serveur. Elle déplace la logique de permission loin des fenêtres contextuelles JavaScript fragiles et vers un système robuste et vérifiable. Cela garantit qu'un "non" dans le navigateur arrête réellement le traitement des données sur le serveur. La stabilité et la transparence de ce cadre sont garanties par la licence Apache 2.0. Cette norme open-source empêche le verrouillage des fournisseurs. Elle garantit que la communauté peut maintenir et auditer l'infrastructure à long terme sans dépendre d'une seule entité opaque.
Le système repose sur quatre piliers distincts pour fonctionner efficacement. Le premier est l'Émission, le processus de capture du choix de l'utilisateur à travers une interface claire. Le deuxième est la Vérification, où le système valide ce choix contre un enregistrement signé. Le troisième est l'Application, qui est le mécanisme réel qui bloque ou permet le flux de données en fonction du statut vérifié. Enfin, l'Audit fournit un enregistrement permanent et à preuve de falsification de l'interaction. Cette structure transforme la vie privée d'un "meilleur effort" en une certitude technique. Vous pouvez inspecter la logique de base et contribuer à la norme dans le dépôt de l'infrastructure de consentement ouverte (OCI).
Lisibilité par machine et piste d'audit
Un simple drapeau "vrai" ou "faux" dans une base de données n'est pas suffisant pour la conformité moderne. OCI utilise des enregistrements de consentement signés. Ce sont des journaux à preuve de falsification qui prouvent exactement ce qu'un utilisateur a accepté et quand. Cela est critique pour la conformité à l'article 7 du RGPD. Si un régulateur demande une preuve, vous ne leur montrez pas simplement une entrée de base de données ; vous leur montrez un enregistrement cryptographique. Au-delà de la sécurité légale, l'infrastructure de consentement ouverte prend en charge des tests d'accessibilité automatisés comme WCAG 2.1 AA. Cela garantit que l'interface est utilisable par tous, quelles que soient leurs ressources ou capacités.
L'expérience développeur (DX) de la vie privée
La vie privée ne devrait pas être un fardeau pour les ingénieurs. L'OCI moderne privilégie l'expérience développeur grâce à des installateurs en une ligne pour Linux et Docker. Au lieu de passer des semaines sur des intégrations complexes, les équipes peuvent déployer une pile de conformité complète avec une seule commande. L'interface de ce système utilise des SDK TypeScript et des API REST. Cela permet aux développeurs d'intégrer la vie privée dans leurs applications en utilisant les outils qu'ils connaissent déjà. Vous pouvez Explorer les fonctionnalités de l'OCI pour voir comment ces outils fonctionnent en pratique. Si vous êtes prêt à faire évoluer votre mise en œuvre, consultez nos plans tarifaires flexibles pour trouver un modèle qui correspond à votre mission.
Infrastructure vs. CMPs traditionnels : Une comparaison
Les CMP traditionnels sont des invités sur votre site web. Ils dépendent de l'injection de scripts ; une méthode fragile de gestion des permissions. Si le serveur tiers est lent, votre site est lent. Si le script est bloqué par une extension de navigateur, votre conformité est rompue. Une infrastructure de consentement ouverte est différente. C'est une partie permanente de votre infrastructure technique. Elle utilise la gestion côté serveur pour garantir que le consentement est un état constant et vérifiable plutôt qu'un événement temporaire du navigateur. Ce changement architectural déplace la vie privée du "bord" de votre site vers le "cœur" de votre traitement des données.
Performance et Core Web Vitals
Les outils hérités sont souvent encombrants. Ils chargent de lourds wrappers JavaScript qui retardent le premier rendu de contenu. C'est le problème du "Retard de bannière". Les utilisateurs attendent qu'un script de conformité se charge avant de pouvoir voir votre contenu. Cela nuit à vos Core Web Vitals et frustre vos visiteurs. Les scripts OCI sont légers. Parce que la logique principale se déroule sur le serveur, le frontend reste rapide et réactif. Le consentement côté serveur est l'avenir de la performance web car il décharge le poids de la conformité du navigateur de l'utilisateur vers votre infrastructure optimisée.
Souveraineté et propriété des données
Qui possède vos journaux de consentement ? Avec un fournisseur traditionnel, c'est eux. Vous envoyez des données sensibles sur les préférences des utilisateurs à un serveur tiers que vous ne contrôlez pas. Cela crée un risque de "courtage de données". Votre fournisseur pourrait utiliser ces données pour créer des profils ou entraîner des modèles. L'auto-hébergement élimine complètement cet intermédiaire. Lorsque vous suivez le Guide d'auto-hébergement pour DevOps, vous conservez chaque journal sur votre propre matériel. Vous possédez la piste d'audit. Vous possédez la sécurité. Ce n'est pas seulement une question de vie privée ; c'est une question d'indépendance technique.
Les modèles de tarification traditionnels taxent également votre succès. Ils facturent par vue ou par domaine. Si votre trafic augmente, votre facture augmente. C'est un modèle de recherche de rente qui traite la conformité comme un luxe. Le consentement axé sur l'infrastructure brise ce cycle. Il se concentre sur la mission des droits numériques. Que vous utilisiez le cloud géré ou une instance auto-hébergée, vous investissez dans une norme, pas seulement un service. Vous arrêtez de payer pour le droit d'être conforme et commencez à construire une fondation de confiance qui évolue avec votre entreprise.
Construire votre pile de confidentialité : Intégration et mise en œuvre
Votre pile de confidentialité ne devrait pas être une île. Elle doit communiquer avec tous les outils que vous utilisez pour générer des revenus. La mise en œuvre d'une infrastructure de consentement ouverte vous permet de combler le fossé entre conformité et performance. Ce n'est pas seulement une question de blocage de scripts. Il s'agit d'orchestrer la façon dont les données circulent à travers tout votre écosystème tout en maintenant une transparence absolue. Pour les entreprises, cela implique souvent d'unifier des données complexes dans un format structuré grâce à des outils comme Syntes AI. Lorsque le consentement est intégré dans votre architecture de base, vous cessez de réagir aux réglementations et commencez à construire une stratégie de données résiliente.
Google Consent Mode v2 est une exigence incontournable pour les marketeurs de 2026. Sans cela, vous perdez la capacité de modéliser des données pour les utilisateurs qui refusent les cookies. Cela entraîne d'énormes lacunes dans vos données de conversion. Une infrastructure de consentement ouverte fournit le moteur technique pour signaler ces préférences à votre pile technologique publicitaire avec précision. Cela garantit que vous maintenez l'exactitude du suivi tout en respectant le choix de l'utilisateur. Pour un guide détaillé sur la mise en place de cela, consultez notre Guide de mise en œuvre de Google Consent Mode v2.
Pour les éditeurs, l'intégration IAB TCF 2.3 est essentielle pour la transparence programmatique. Elle vous permet de transmettre des chaînes de consentement aux fournisseurs avec une certitude cryptographique. Mais la conformité ne devrait pas se faire au détriment de votre résultat net. Utilisez les tests A/B de consentement pour trouver les mises en page qui résonnent le mieux avec votre audience. Vous pouvez optimiser pour des taux d'opt-in plus élevés sans recourir à des modèles sombres manipulateurs. Associez cela à l'analyse de l'impact sur les revenus pour quantifier exactement comment les choix axés sur la vie privée influencent votre croissance à long terme.
Évoluer avec le cloud géré
L'auto-hébergement offre la forme ultime de contrôle des données. C'est le bon choix pour les équipes qui souhaitent une souveraineté totale sur leur infrastructure. Cependant, à mesure que votre trafic augmente, la charge de maintenance manuelle augmente. C'est à ce moment que de nombreuses équipes passent d'une OCI auto-hébergée à une plateforme de consentement cloud gérée. Vous obtenez la même infrastructure axée sur la mission avec l'avantage des mises à jour automatisées et d'une évolutivité sans maintenance. Cela enlève le fardeau technique de votre équipe d'ingénierie, leur permettant de se concentrer sur votre produit principal. Si vous êtes prêt à faire évoluer votre conformité sans le casse-tête opérationnel, consultez nos plans tarifaires flexibles pour trouver un modèle qui correspond à votre mission.
Conzent : La norme professionnelle pour l'OCI
Conzent est le pont entre la flexibilité open-source et la fiabilité d'entreprise. Nous ne croyons pas que la vie privée devrait être un luxe premium. C'est une norme technique que chaque entreprise mérite. En prenant le noyau Apache 2.0 et en l'enveloppant dans une couche de gestion professionnelle, nous avons créé la infrastructure de consentement ouverte ultime. C'est un système construit pour la transparence et la vitesse. Nous ne cachons pas notre logique derrière des murs propriétaires. Nous vous invitons à l'inspecter, à l'héberger et à la posséder. C'est ainsi que nous faisons évoluer l'industrie d'un fournisseur opaque et à code fermé vers un avenir des droits numériques.
Notre modèle est construit sur des principes égalitaires. Nous utilisons un système de parrainage unique où la tarification du cloud géré diminue réellement à mesure que la communauté grandit. Cela rend la conformité de haute qualité accessible à tous, quelles que soient leurs ressources. Nous fournissons les outils dont vous avez besoin pour réussir, y compris le scan automatisé des cookies, le support multilingue et des mises en page entièrement personnalisables. Vous n'achetez pas seulement un service ; vous rejoignez une mission pour rendre le web plus honnête. Nous fournissons l'infrastructure, mais vous conservez la souveraineté des données. Vous décidez où vos journaux sont stockés et comment ils sont utilisés.
Intégrations d'écosystème et de CMS
L'intégration ne devrait pas être une barrière à l'entrée. Nous fournissons un support natif pour les plateformes qui alimentent le web, y compris WordPress, Joomla, Drupal et Shopify. Si vous construisez quelque chose de plus sur mesure, notre SDK TypeScript et nos API REST permettent des implémentations personnalisées sans couture. Vous pouvez déployer nos Fonctionnalités et Bannières Conzent en quelques minutes, garantissant que votre site respecte les normes les plus élevées de transparence sans un lourd effort technique. Nous avons simplifié les exigences complexes de l'IAB TCF v2.3 et de Google Consent Mode v2 afin que vous puissiez vous concentrer sur votre entreprise.
L'avenir du consentement ouvert
La feuille de route pour 2026 est audacieuse. Nous allons au-delà des simples cookies de navigateur pour aborder les défis du consentement des IA agentiques. À mesure que les agents IA commencent à naviguer sur le web au nom des utilisateurs, ils auront besoin d'un moyen lisible par machine pour vérifier les permissions. Notre infrastructure de consentement ouverte est en cours de construction pour gérer ces interactions automatisées avec la même certitude cryptographique que nous utilisons pour les visiteurs humains. C'est la prochaine frontière de la vie privée. Vous pouvez contribuer à cette mission en tant que développeur ou sponsor, en nous aidant à construire un bien public qui protège tout le monde. Si vous êtes prêt à ouvrir la voie à une gestion éthique des données, Choisissez votre plan Conzent et sécurisez votre infrastructure dès aujourd'hui.
Prenez le contrôle de votre souveraineté technique
La vie privée en 2026 ne consiste pas à se cacher derrière un jargon légal. Il s'agit de construire une fondation de confiance qui vit directement dans votre code. En mettant en œuvre une infrastructure de consentement ouverte, vous allez au-delà des limitations des bannières de cookies fragiles. Vous récupérez la performance de votre site et garantissez que les permissions des utilisateurs sont appliquées à travers l'ensemble de votre infrastructure. Ce n'est pas un luxe pour quelques-uns ; c'est une norme nécessaire pour tous ceux qui valorisent la transparence et la vitesse.
Vous pouvez déployer notre plateforme certifiée IAB TCF 2.3 en quelques minutes en utilisant notre installateur Docker en une ligne. Comme notre noyau est sous licence Apache 2.0, vous n'avez jamais à vous soucier du verrouillage des fournisseurs ou des pratiques de données opaques. Que vous choisissiez de vous auto-héberger ou d'utiliser notre cloud géré, vous investissez dans une architecture axée sur la mission qui respecte à la fois vos utilisateurs et votre résultat net. Il est temps d'arrêter de traiter le consentement comme une case légale et de commencer à le traiter comme un actif technique fondamental. Commencez à construire votre infrastructure de consentement ouverte aujourd'hui et rejoignez une communauté dédiée à un web plus ouvert et honnête. Vos utilisateurs méritent de la clarté, et votre entreprise mérite une infrastructure qui ne fait pas de compromis.
Questions Fréquemment Posées
Quelle est la différence entre une bannière de cookies et une infrastructure de consentement ?
Une bannière de cookies est simplement un élément d'interface visuelle, tandis que l'infrastructure de consentement ouverte est une couche de données techniques complète. Une bannière montre une fenêtre contextuelle à l'utilisateur, mais l'infrastructure gère comment ces permissions sont émises, vérifiées et appliquées à travers l'ensemble de votre backend. Elle garantit que le choix d'un utilisateur arrête réellement le traitement des données sur le serveur plutôt que de simplement cacher un élément visuel dans le navigateur.
L'infrastructure de consentement ouverte est-elle vraiment gratuite à auto-héberger ?
Oui, le noyau de notre infrastructure de consentement ouverte est gratuit et disponible en source sous la licence Apache 2.0. Vous pouvez télécharger le code, l'installer sur vos propres serveurs et gérer votre conformité sans payer de frais d'abonnement. Ce modèle garantit que des outils de confidentialité de haute qualité restent accessibles à tous, quelles que soient leurs ressources. C'est une approche principielle pour faire des droits numériques une norme mondiale.
Conzent prend-il en charge Google Consent Mode v2 ?
Oui, Conzent inclut un support complet pour Google Consent Mode v2. Cette intégration permet à votre site web de signaler les états de consentement des utilisateurs directement aux balises publicitaires et d'analyse de Google. C'est une fonctionnalité critique pour maintenir l'exactitude du suivi et des revenus publicitaires en 2026. Elle permet la modélisation des conversions pour les utilisateurs qui refusent les cookies tout en restant pleinement conforme aux réglementations de confidentialité modernes et aux exigences des plateformes.
Puis-je utiliser l'OCI avec mon site WordPress ou Shopify existant ?
Absolument. Conzent fournit un support natif et des intégrations pour les principales plateformes comme WordPress, Shopify, Joomla et Drupal. Vous n'avez pas besoin de reconstruire votre site pour mettre en œuvre une infrastructure de consentement ouverte professionnelle. Pour les sites construits sur mesure, notre SDK TypeScript et nos API REST offrent la flexibilité d'intégrer la gestion du consentement dans n'importe quel cadre web moderne ou architecture d'application sans ajouter de dette technique inutile.
Quelles sont les exigences techniques pour l'auto-hébergement de l'OCI ?
L'auto-hébergement est conçu pour être simplifié pour les équipes DevOps. Nous fournissons un installateur en une ligne pour les environnements Linux et Docker, ce qui simplifie considérablement le processus de déploiement. Vous aurez besoin d'un environnement serveur standard capable d'exécuter des applications conteneurisées. Cette configuration vous donne une souveraineté totale sur les données, car tous les journaux de consentement et les enregistrements d'utilisateurs restent sur votre propre matériel sous votre contrôle direct et exclusif.
Comment l'infrastructure de consentement ouverte améliore-t-elle la performance du site web ?
OCI améliore la vitesse en déplaçant le poids de la logique de consentement du navigateur de l'utilisateur vers le serveur. Les CMP traditionnels chargent souvent de lourds wrappers JavaScript qui retardent votre premier rendu de contenu et nuisent à vos Core Web Vitals. Comme nos scripts sont légers et qu'une grande partie du traitement se fait côté serveur, votre site web reste rapide et réactif. Vous cessez de taxer les navigateurs de vos visiteurs au nom de la conformité.
L'OCI est-elle conforme à l'IAB TCF 2.3 ?
Oui, Conzent est entièrement certifié pour l'IAB TCF v2.3. Cela garantit que les éditeurs peuvent transmettre des chaînes de consentement aux fournisseurs de technologie publicitaire avec une certitude cryptographique et une transparence totale. Soutenir cette norme est vital pour tout site web qui dépend de la publicité programmatique. Cela fournit un moyen vérifié de communiquer les préférences des utilisateurs à travers l'écosystème mondial de la publicité numérique, garantissant que vous restez un partenaire de confiance pour les annonceurs premium.
Que se passe-t-il avec mes données si je passe d'un auto-hébergement à un cloud géré ?
La transition est un processus simple conçu pour préserver votre historique de conformité. Lorsque vous passez au cloud géré, vos enregistrements de consentement existants et vos pistes d'audit peuvent être migrés vers notre infrastructure sécurisée. Vous bénéficiez des mises à jour automatisées et d'une évolutivité sans maintenance tout en maintenant les mêmes normes axées sur la mission. Vos données restent les vôtres ; nous gérons simplement la charge opérationnelle de maintenir le système en fonctionnement efficace.