Den Ultimative Guide til Selvhostede Cookie Samtykkeadministratorer i 2026
Privatliv er infrastruktur, ikke en abonnementsservice, der belaster din vækst. Hvis du føler, at du bliver straffet med stigende gebyrer hver gang din trafik stiger, har du ret. Traditionelle platforme har gjort overholdelse til en "samtykkeskatt", der dræner dit budget og lækker dine brugerdata til tredjepartsleverandører. At implementere en selvhostet cookie samtykkeadministrator er den nødvendige standard for enhver virksomhed, der værdsætter datatilfredshed og teknisk effektivitet i 2026.
Vi er enige om, at du ikke bør vælge mellem lovlig overholdelse og webstedets præstation. Du fortjener en løsning, der skalerer med dig uden byrden af gebyrer pr. session eller forsinkelse fra eksterne scripts. Denne guide lover at vise dig, hvordan du genvinder kontrollen over din privatlivsinfrastruktur og eliminerer de tilbagevendende omkostninger for godt. Vi vil gennemgå den tekniske implementering af din egen privatlivsinfrastruktur og sikre fuld kompatibilitet med IAB TCF 2.3 og Google Consent Mode v2.
Vigtige Pointer
- Genvind din datatilfredshed ved at overgå fra en tredjepartsabonnement til en ejet privatlivsinfrastruktur, som du kontrollerer.
- Stop med at betale "samtykkeskatter" og lær, hvorfor prissætning pr. session er en forældet model for voksende virksomheder i 2026.
- Forstå frontend- og backend-arkitekturen, der er nødvendig for at køre en selvhostet cookie samtykkeadministrator uden at påvirke dine Core Web Vitals.
- Sikre, at dit websted opfylder de strenge tekniske krav fra IAB TCF 2.3 og Google Consent Mode v2 gennem certificeret implementering.
- Brug Docker og CI/CD-integration til at automatisere dine overholdelsesopdateringer og opretholde en sikker, versioneret samtykkelog for juridisk forsvarlighed.
Hvorfor en Selvhostet Cookie Samtykkeadministrator er Nødvendig i 2026
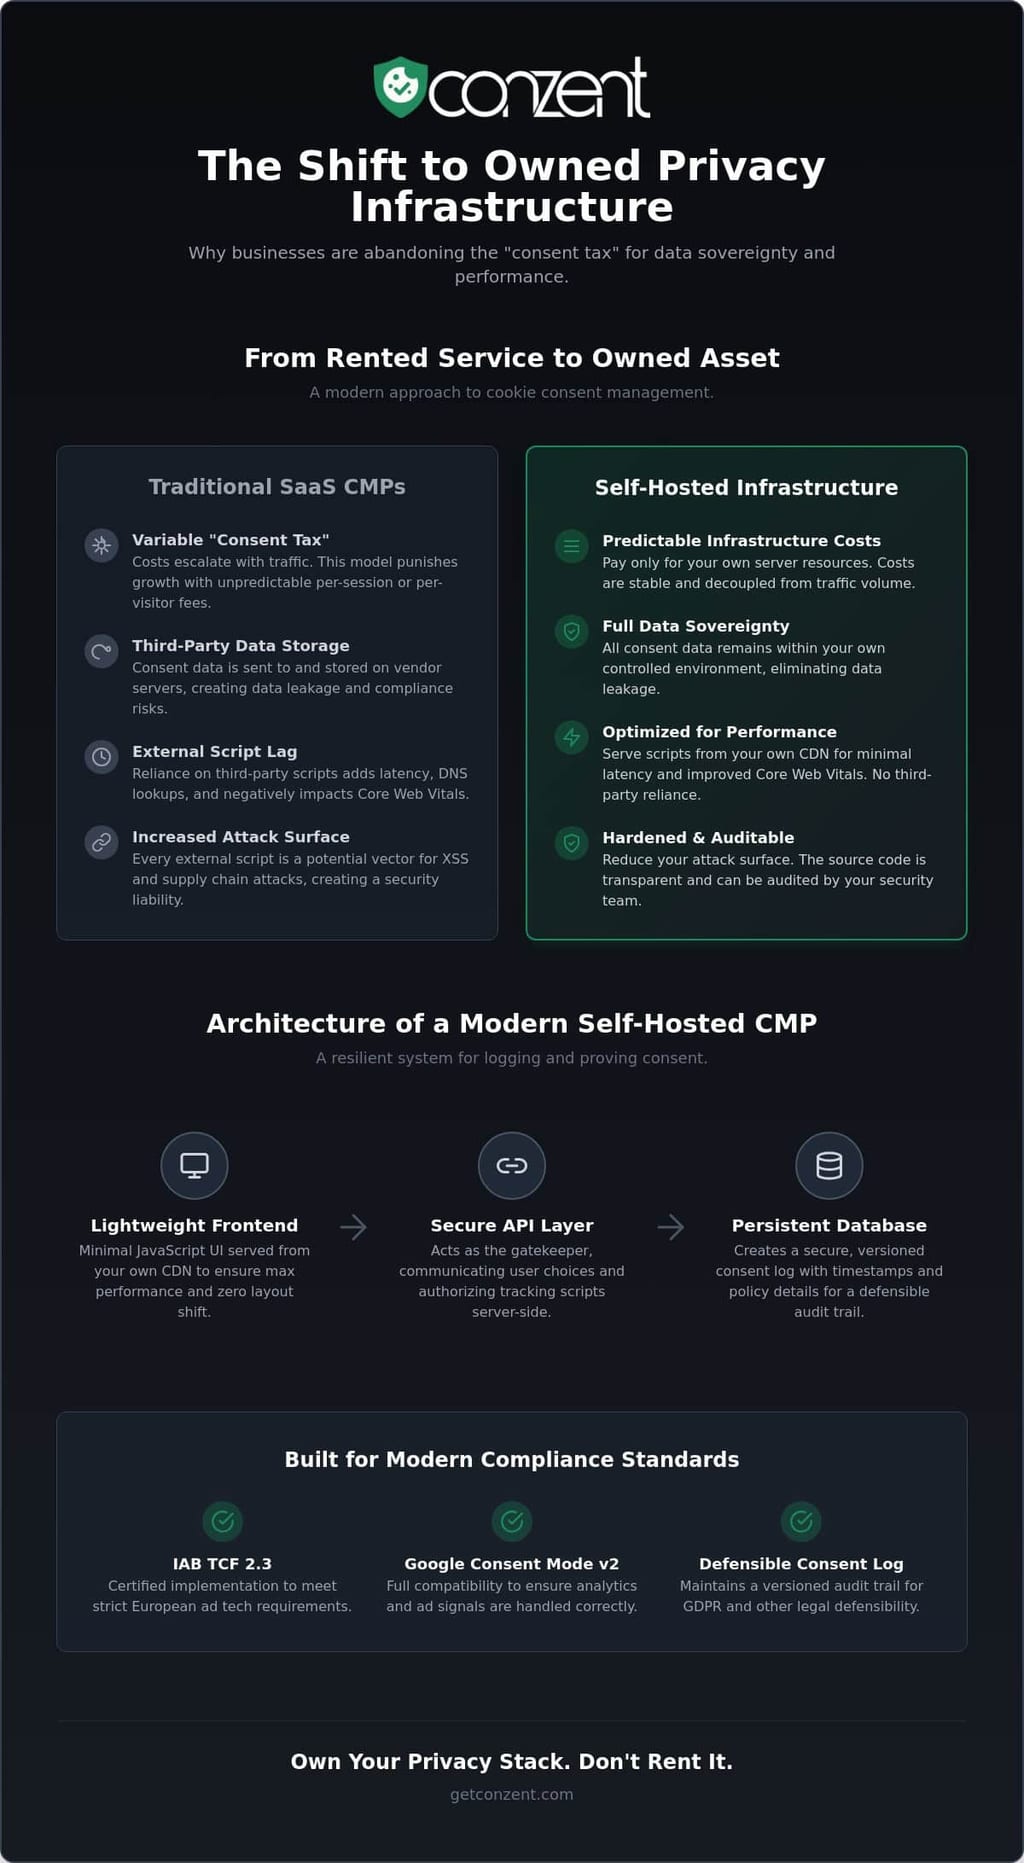
En selvhostet CMP er privatlivsinfrastruktur, du implementerer på dine egne servere. Det er ikke et tredjeparts script, du lejer; det er et system, du ejer. Ved at hoste din egen løsning genvinder du kontrollen over den mest følsomme del af din brugerrejse: det øjeblik, de beslutter, hvilke data de vil dele. Dette skift fra "software som en service" til "infrastruktur som standard" er en nødvendighed for moderne digitale rettigheder.
Industrien er i øjeblikket fanget i en "samtykkeskatt" cyklus. Traditionelle leverandører opkræver mere, når din trafik vokser. Denne model straffer succes. En selvhostet cookie samtykkeadministrator bryder denne cyklus ved at adskille overholdelse fra trafikvolumen. Du betaler for dine egne serverressourcer, ikke for hver besøgende, der interagerer med et banner. Det er en mere ærlig måde at håndtere Samtykkehåndtering i en æra, hvor dataprivatliv er et ikke-forhandlingskrav.
Datatilfredshed er den primære drivkraft for denne overgang. Når du bruger en tredjepartsleverandør, gemmes dine brugeres samtykkestrenge på eksterne servere. Dette skaber unødvendig datalækage. Selvhosting sikrer, at samtykkedata forbliver inden for dit kontrollerede miljø. Det eliminerer risikoen for, at en leverandørs databasebrud bliver dit overholdelsesmareridt. Du opbevarer optegnelserne. Du opretholder revisionssporet. Du ejer forholdet til dine brugere. Privatliv er ikke en luksus. Det er en baseline.
Ydeevne tager også centrum. Eksterne scripts forårsager ofte layoutskift og latens. Ved at levere din samtykke-motor fra dit eget CDN reducerer du rundrejsetider og forbedrer Core Web Vitals. Effektivitet bør ikke ofres for overholdelse. Selvhosting giver:
- Hurtigere scriptudførelse gennem lokal caching.
- Ingen afhængighed af tredjeparts oppetid.
- Reduceret DNS-opslagsoverhead.
Eliminering af Overholdelsesabonnementsfælden
Traditionelle CMP'er skalerer deres priser baseret på din vækst. Hvis en marketingkampagne går viralt, stiger din overholdelsesregning uventet. Dette er en forældet tilgang til forretningssoftware. Vi går ind for kilde-tilgængelige privatlivsværktøjer, der prioriterer tilgængelighed over udvinding. At flytte til Selvhostet Åben Samtykke Infrastruktur giver dig mulighed for at bytte variable månedlige gebyrer for forudsigelige infrastrukturomkostninger. Du bygger egenkapital i din tekniske stak i stedet for at betale en uendelig leje. Det er en mere bæredygtig model for enhver voksende virksomhed.
Sikkerhedssagen for Selvhosting
Hvert eksternt script, du indlæser, er en potentiel sikkerhedsrisiko. Tredjepartsafhængigheder er almindelige mål for Cross-Site Scripting (XSS) angreb. At reducere disse afhængigheder styrker din sides perimeter. Selvhosting giver dit sikkerhedsteam mulighed for at revidere kildekoden direkte. Gennemsigtighed er den eneste reelle måde at opbygge tillid til et teknisk kyndigt publikum. Det forenkler også overholdelse af GDPR's datalokalisationsregler. Du behøver ikke at undre dig over, hvor dine data er gemt, fordi du er den, der hoster dem. Du tjekker ikke bare en boks; du bygger en forsvarlig perimeter.
Teknisk Arkitektur af en Moderne Selvhostet CMP
En selvhostet cookie samtykkeadministrator er ikke et kosmetisk lag. Det er en teknisk stak. De fleste "gratis" bannere er bare scripts, der injicerer en UI. En ægte infrastrukturtilgang kræver en frontend, et API-lag og en vedholdende database. Dette handler ikke kun om at vise et banner; det handler om at bygge et system, der kan tåle granskning. Du implementerer et distribueret system designet til modstandsdygtighed og juridisk bevis.
Frontend'en skal være letvægts. Den bør ikke tynge dine Core Web Vitals eller blokere hovedtråden. Vi anbefaler at bruge vanilla JavaScript eller et minimalt komponentbibliotek. Undgå tunge rammer, der tilføjer unødvendig belastning til hver sideindlæsning. Din UI skal være tilgængelig, responsiv og serveres fra din egen infrastruktur for at eliminere tredjeparts latens. Effektivitet er en kerneværdi, ikke en sekundær funktion.
Backend'en håndterer det tunge løft af samtykke-logning og versionering. Siden US Regulators Got Serious About Cookie Consent, er det ikke længere valgfrit at have et vandtæt revisionsspor. Hver samtykkehændelse har brug for et tidsstempel, et versions-ID for den accepterede politik og en sikker hash. For databasen er SQL ofte det bedre valg for strukturerede revisionsspor, hvor relationel integritet betyder noget. Men NoSQL fungerer godt for højvolumenmiljøer, der har brug for at indsamle millioner af samtykkehændelser om dagen uden flaskehalse.
Dit API-lag fungerer som portvagten. Det kommunikerer brugerens valg til din server-side logik og sikrer, at sporingsscripts kun aktiveres, når de er autoriserede. Hvis denne arkitektur virker kompleks at bygge fra bunden, kan du udforske vores fleksible implementeringsmuligheder for at finde en balance mellem ejerskab og brugervenlighed.
Integrering af Google Consent Mode v2
Google Consent Mode v2 er en signalbaseret bro mellem privatliv og måling. Det fungerer ved at kortlægge brugerens valg direkte til specifikke lagringsstatusser som ad_storage og analytics_storage. I en "Basic" implementering blokeres tags, indtil samtykke gives. I en "Advanced" implementering sender tags cookieless pings for at muliggøre datamodellering. Dit selvhostede system skal kunne opdatere disse statusser dynamisk i browseren for at opretholde overholdelse af EU's Digital Markets Act.
Server-Side Samtykkehåndtering
Server-side tagging er guldstandarden for 2026. Ved at flytte samtykke-logik væk fra klientens browser reducerer du behandlingsbelastningen på mobile enheder. Dette forbedrer brugeroplevelsen og sikkerheden samtidig. En server-side opsætning giver dig mulighed for at synkronisere samtykke på tværs af flere subdomæner og platforme gennem en enkelt sandhedskilde. Det forhindrer "samtykke træthed" ved at sikre, at en brugers valg på dit hovedwebsted respekteres på tværs af dit samlede økosystem. Du håndterer ikke bare cookies; du håndterer et samlet privatlivssignal.
Overholdelsesstandarder: IAB TCF 2.3 og Fremad
IAB TCF 2.3 er den obligatoriske standard for ethvert websted, der er afhængigt af programmatisk annoncering. Fra den 28. februar 2026, skal alle CMP'er understøtte denne version for at sikre, at annoncer fortsat vises i regulerede markeder. Denne protokol handler ikke kun om en "ja" eller "nej" knap. Det er et komplekst kommunikationslag mellem dit websted og hundreder af annonceløsninger. At implementere en selvhostet cookie samtykkeadministrator, der understøtter TCF 2.3, giver dig magten til at administrere disse relationer uden at lade en tredjepartsleverandør sidde i midten af din indtægtsstrøm.
Teknisk certificering er streng. Du skal håndtere den Globale Leverandørliste (GVL) med præcision. I et selvhostet miljø betyder det, at din infrastruktur regelmæssigt skal hente og cache den nyeste GVL for at sikre, at du offentliggør den mest aktuelle liste over leverandører. Du skal også generere en compliant Transparency and Consent (TC) streng. Denne streng koder brugerpræferencer til et format, som hele annoncelandskabet forstår. Det handler om interoperabilitet og tillid, ikke bare at tjekke en boks.
Juridisk forsvarlighed går ud over blot at gemme en "givet" tilstand i en database. Du skal logge den nøjagtige UI-version og leverandørliste, som brugeren interagerede med på tidspunktet for samtykke. Hvis en regulator reviderer dit websted, er et simpelt tidsstempel ikke nok. Du skal bevise, hvad der blev offentliggjort. Dette niveau af IAB TCF overholdelse er det, der adskiller en professionel privatlivsstak fra et grundlæggende script. Ejerskab af disse data sikrer, at dit revisionsspor aldrig er låst bag en leverandørs betalingsmur.
TCF 2.3 vs. Standard GDPR Bannere
Et standard GDPR-banner tilbyder normalt et binært valg. TCF 2.3 er anderledes; det giver granulær kontrol over specifikke formål og leverandører. Det håndterer også den komplekse "Legitime Interesse" juridiske basis, der kræves for mange annoncefinansierede modeller. Du har brug for en certificeret CMP, hvis du bruger nogen større IAB-deltagende leverandør. Enkle bannere er tilstrækkelige til intern analyse, men de opfylder ikke kravene fra det moderne annoncelandskab. Vi mener, at granulær gennemsigtighed bør være baseline for alle digitale interaktioner, uanset din forretningsmodel.
Global Privacy Control (GPC) Support
Global Privacy Control er et browser-niveau signal, der fortæller websteder ikke at sælge eller dele personlige data. Det er en hjørnesten i amerikanske statslove som CCPA og CPRA. Din selvhostede stak skal automatisk registrere og respektere disse signaler. Dette handler ikke kun om nuværende love i stater som Indiana eller Kentucky; det handler om at fremtidssikre for 2027 og fremad. Du kan finde flere detaljer om det udviklende privatlivslovgivningslandskab for at holde dig foran disse krav. At støtte GPC viser, at du respekterer brugerens hensigt som standard, hvilket er den mest effektive måde at opbygge langsigtet tillid på.
Driftsvejledning: Implementering og Vedligeholdelse af Din CMP
At implementere en selvhostet cookie samtykkeadministrator er et engagement til driftsmæssig ekspertise. Det er ikke en "sæt det og glem det" widget. Vi anbefaler containerisering ved hjælp af Docker for at sikre, at din privatlivsinfrastruktur forbliver konsistent på tværs af udviklings-, staging- og produktionsmiljøer. Denne tilgang eliminerer "det fungerer på min maskine" undskyldningen og giver dit DevOps-team mulighed for at administrere overholdelse som kode. Vedligeholdelse af en selvhostet cookie samtykkeadministrator kræver det samme niveau af overvågning som din kerneapplikation.
Integration med din CI/CD pipeline er det næste logiske skridt. Automatisering af opdateringer sikrer, at din Globale Leverandørliste forbliver aktuel uden manuel indgriben. Det giver dig også mulighed for at køre automatiserede regressionstest for at bekræfte, at nye webstedfunktioner ikke bryder din samtykke-logik. Hvis en implementering ikke opfylder overholdelsesstandarder, bør bygningen fejle. Sikkerhed og privatliv er en del af bygningen, ikke en eftertanke. Du bygger et system, der skal være lige så pålideligt som din primære database.
Overvågning og alarmering er ikke til forhandling. Hvis dit samtykkebanner ikke indlæses, er dit websted sandsynligvis ude af overholdelse. Du har brug for realtidsindsigt i sundheden af din CMP. Vi anbefaler at opsætte automatiserede alarmer for:
- 404-fejl på kritiske scriptindlæsninger.
- Spidser i database-latens for samtykke-logning.
- Fejlede hentningsforsøg for IAB Global Vendor List.
Skalering af samtykkelogs til millioner af optegnelser kræver en klar opbevaringsstrategi. Brug databasepartitionering for at holde dine revisionsspor effektive. Dette sikrer, at juridisk forsvarlighed ikke kommer på bekostning af systemets hastighed.
Valg af Dit Hostingmiljø
Dit valg mellem lokale servere og private cloud-udbydere som AWS eller GCP afhænger af din eksisterende stak. Men edge computing er fremtiden for privatlivslevering. Edge-implementering er kritisk for at minimere Cumulative Layout Shift (CLS), fordi den udfører samtykke-logikken ved netværkets grænse, hvilket sikrer, at banneret vises, før hovedsideindholdet skifter. Dette skaber en problemfri oplevelse, der respekterer både brugerens tid og deres rettigheder.
A/B Testning og UX Optimering
Selvhostere fokuserer ofte så meget på den tekniske implementering, at de glemmer brugeren. Et overholdende banner, som ingen forstår, er en fiasko. Du bør opsætte lokale A/B tests for at måle, hvilke layouts og tekster der driver de højeste opt-in rater. At balancere juridiske krav med rent design er en teknisk udfordring, men det er også en etisk en. Du kan sammenligne vores selvhostede og administrerede planer for at se, hvilken driftsmodel der bedst understøtter dine optimeringsmål. Effektivitet i kode skal matches af effektivitet i brugerens valg.
Conzent: Den Kilde-tilgængelige Løsning for Virksomheder
Conzent er bygget på troen på, at privatliv er et offentligt gode. Vi tilbyder en selvhostet cookie samtykkeadministrator, der kombinerer open-source værdier med virksomhedskvalitetsfunktioner. Ved at bruge en kilde-tilgængelig model tilbyder vi gennemsigtigheden af open source med den stabilitet, der kræves af moderne DevOps-teams. Du får koden. Du får kontrollen. Du får fællesskabsstøtten. Dette er ikke en indhegnet have; det er et åbent økosystem. Vi mener, at privatlivsinfrastruktur bør være tilgængelig for alle, ikke kun dem med de største budgetter.
En almindelig kritik af selvhosting er manglen på synlighed i forretningspræstation. Vi løser dette gennem Indtægtspåvirkningsanalyse. De fleste platforme skjuler de sande omkostninger ved dine privatlivsindstillinger bag vage målinger. Vi viser dig præcist, hvordan din samtykke-konfiguration påvirker din bundlinje. Disse data giver dig mulighed for at optimere både overholdelse og konvertering uden gætterier. Privatliv behøver ikke at være et blindpunkt for din vækst. Det kan være en målbar del af din strategi.
Vores sponsormodel er designet til at sænke omkostningerne ved overholdelse for alle. Ved at støtte projektet finansierer virksomhedsanvendere udviklingen af funktioner, der gavner hele fællesskabet. Det er en principfast måde at bygge software på. Vi prioriterer teknisk effektivitet over udvinding af licenser. Vi sælger ikke bare et produkt; vi går ind for et mere gennemsigtigt internet. Denne samarbejdsmetode sikrer, at vores værktøjer forbliver banebrydende og etisk forankrede.
Fra Selvhostet til Administreret Cloud
Vi forstår, at ikke alle teams har ressourcerne til at administrere deres egen infrastruktur. Derfor tilbyder vi en problemfri overgang fra en selvhostet cookie samtykkeadministrator til vores administrerede cloud-service. Der er fuld funktionsparitet mellem de to modeller. Vi betaler ikke for kritiske overholdelsesfunktioner. Administreret hosting reducerer blot den operationelle overhead for mindre teams. Dette giver dig mulighed for at fokusere på din kerneforretning, mens vi håndterer vedligeholdelse og opdateringer. Du kan tjekke vores prisskema for at se, hvilken vej der passer til din nuværende skala.
Den Danske Standard for Privatliv
Vore rødder i København informerer alt, hvad vi gør. Danmark har nogle af de højeste standarder for databeskyttelse og gennemsigtighed i verden. Denne principfaste tilgang er indarbejdet i vores kode. Når du bruger Conzent, får du direkte adgang til udviklerne, der bygger infrastrukturen. Vi er kyndige jævnbyrdige, ikke fjerne leverandører. Vi inviterer dig til at slutte dig til os i at sætte en ny standard for digitale rettigheder. Implementer Conzent på din egen infrastruktur i dag og tag kontrollen over din privatlivsstak tilbage.
Tag Kontrol Over Din Privatlivsinfrastruktur
Privatliv er en grundlæggende ret, ikke en abonnementsservice. Du har lært, hvordan du eliminerer "samtykkeskatten" og genvinder din datatilfredshed ved at bevæge dig væk fra restriktive leverandormodeller. At implementere en selvhostet cookie samtykkeadministrator er den mest effektive måde at sikre, at din overholdelsesstak er lige så modstandsdygtig som dine kerneforretningsapplikationer. Ejerskab er standarden; leje er kompromiset.
Ved at vælge kilde-tilgængelig infrastruktur, der er IAB TCF v2.4 certificeret (CMP ID 446) og Google Consent Mode v2 Klar, fremtidssikrer du dit websted mod det udviklende reguleringslandskab i 2026. Du behøver ikke at ofre ydeevne for juridisk sikkerhed. Du behøver ikke at lække data til tredjepart. Du har bare brug for de rigtige værktøjer til at bygge et gennemsigtigt og effektivt økosystem. Effektivitet er et valg, du træffer i dag for en bedre digital fremtid i morgen.
Vejen til digitale rettigheder starter med dine egne servere. Begynd at selvhoste med Conzent gratis og slut dig til et fællesskab, der værdsætter teknisk åbenhed og etisk ansvar. Du har kortet. Nu er det tid til at bygge.
Ofte Stillede Spørgsmål
Er en selvhostet cookie samtykkeadministrator virkelig gratis?
Kildekoden til en selvhostet cookie samtykkeadministrator er gratis at downloade og implementere under kilde-tilgængelige licenser. Du eliminerer gebyrer pr. session og tilbagevendende abonnementsafgifter betalt til eksterne leverandører. Du er kun ansvarlig for dine egne infrastruktur omkostninger, såsom serverhosting og de interne ressourcer, der er nødvendige for vedligeholdelse. Det er et skift fra variable driftsomkostninger til forudsigelige infrastrukturomkostninger.
Kan en selvhostet CMP blive IAB TCF 2.3 certificeret?
Ja, certificeringen er knyttet til softwarearkitekturen snarere end hostingmiljøet. Conzent er IAB TCF v2.4 certificeret (CMP ID 446) og er en Google-certificeret CMP. Dette betyder, at din selvhostede implementering opfylder de nøjagtige samme tekniske og juridiske standarder som enhver større SaaS-udbyder. Du får fuld overholdelse uden at give op kontrol over din datapipeline.
Hvordan påvirker selvhosting webstedets ydeevne?
Selvhosting forbedrer typisk ydeevnen ved at reducere afhængigheden af tredjepartsservere. Du serverer samtykke-motoren fra dit eget CDN, hvilket eliminerer yderligere DNS-opslag og reducerer rundrejse-latens. Denne kontrol giver dit team mulighed for at optimere scriptudførelse og minimere indflydelsen på Core Web Vitals. Effektivitet er et naturligt biprodukt af at eje din tekniske stak.
Understøttes Google Consent Mode v2 i selvhostede versioner?
Fuld støtte til Google Consent Mode v2 er en standardfunktion i moderne selvhostet infrastruktur. Det er en teknisk nødvendighed for at overholde EU's Digital Markets Act. Dit system vil korrekt kortlægge brugerens valg til ad_storage og analytics_storage signaler. Dette sikrer, at din måling forbliver nøjagtig, mens den respekterer brugerens privatlivspræferencer på browserniveau.
Hvilke tekniske færdigheder kræves for at hoste en CMP?
Dit team har brug for standard DevOps-færdigheder for effektivt at administrere implementeringen. Fortrolighed med Docker, containerorkestrering og databaseadministration er essentiel for en stabil opsætning. Selvom den indledende implementering er ligetil, kræver løbende vedligeholdelse en forståelse af, hvordan man integrerer opdateringer i din eksisterende CI/CD pipeline. Det er en opgave for udviklere, ikke generelle administrative medarbejdere.
Hvordan håndterer jeg opdateringer og nye reguleringer med en selvhostet løsning?
Du håndterer opdateringer ved at hente den nyeste kildekode og genimplementere gennem din automatiserede build-pipeline. Når IAB opdaterer den Globale Leverandørliste eller nye love træder i kraft, opdateres softwaren for at afspejle disse ændringer. Denne proces sikrer, at din selvhostede cookie samtykkeadministrator forbliver aktuel. Du opretholder det samme niveau af beskyttelse som en administreret service, men holder koden på dine egne vilkår.
Kan jeg nemt migrere fra en SaaS CMP til en selvhostet?
Migrering involverer at erstatte leverandørens script med dit eget og kortlægge dine eksisterende konfigurationer til det nye system. Du skal overføre din liste over aktive leverandører og formålsoplysninger for at sikre kontinuitet. De fleste organisationer finder, at det tekniske skift er simpelt; det primære arbejde ligger i at sikre, at din interne database er klar til at indsamle de nye samtykke logs. Det er et rent brud med leverandørlåsning.
Hjælper selvhosting med GDPR's datalokalisationskrav?
Selvhosting er guldstandarden for at opfylde datalokalisations- og suverænitetskrav. Det sikrer, at følsomme samtykkestrenge og revisionslogs forbliver inden for din specificerede geografiske region. Du behøver ikke at bekymre dig om, at en tredjepartsleverandør flytter dine data på tværs af grænser uden din viden. Du ejer serverne, du ejer dataene, og du ejer overholdelsesoptegnelsen.