Den Ultimata Guiden till Självhostade Cookie Consent Managers 2026
Integritet är infrastruktur, inte en prenumerationstjänst som belastar din tillväxt. Om du känner att du straffas med ökande avgifter varje gång din trafik ökar, har du rätt. Traditionella plattformar har gjort efterlevnad till en "consent tax" som tömmer din budget och läcker din användardata till tredjepartsleverantörer. Att implementera en självhostad cookie consent manager är den nödvändiga standarden för alla företag som värderar dataskydd och teknisk effektivitet 2026.
Vi håller med om att du inte ska behöva välja mellan juridisk efterlevnad och webbprestanda. Du förtjänar en lösning som växer med dig utan bördan av avgifter per session eller fördröjning av externa skript. Denna guide lovar att visa dig hur du återtar kontrollen över din integritetsstack och eliminerar dessa återkommande kostnader för gott. Vi kommer att gå igenom den tekniska implementeringen av din egen integritetsinfrastruktur och säkerställa full kompatibilitet med IAB TCF 2.3 och Google Consent Mode v2.
Viktiga Punkter
- Återta din dataskydd genom att övergå från en tredjepartsprenumeration till en ägd integritetsinfrastruktur som du kontrollerar.
- Sluta betala "consent taxes" och lär dig varför prissättning per session är en föråldrad modell för växande företag 2026.
- Förstå frontend- och backend-arkitekturen som behövs för att köra en självhostad cookie consent manager utan att påverka dina Core Web Vitals.
- Säkerställ att din webbplats uppfyller de strikta tekniska kraven för IAB TCF 2.3 och Google Consent Mode v2 genom certifierad implementering.
- Använd Docker och CI/CD-integration för att automatisera dina efterlevnadsuppdateringar och upprätthålla en säker, versionerad samtyckeslogg för juridisk försvarbarhet.
Varför en Självhostad Cookie Consent Manager är Nödvändig 2026
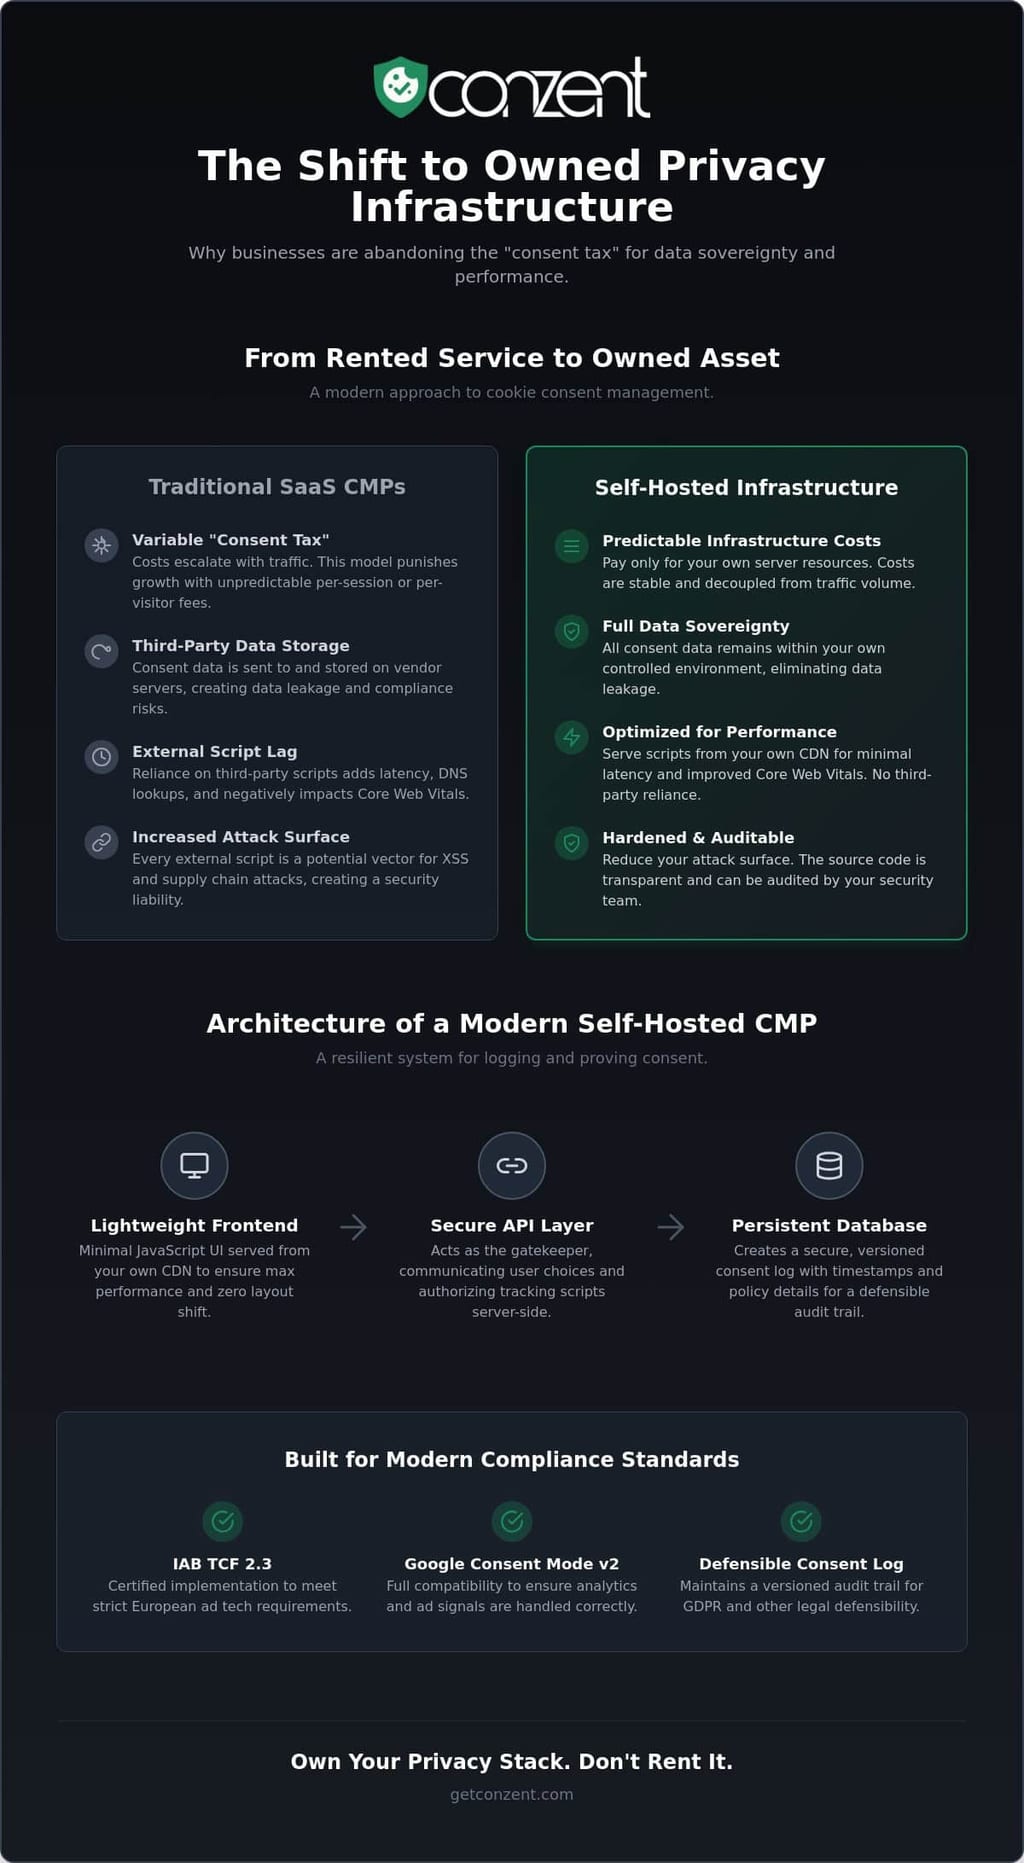
En självhostad CMP är integritetsinfrastruktur som du implementerar på dina egna servrar. Det är inte ett tredjeparts skript du hyr; det är ett system du äger. Genom att hosta din egen lösning återtar du kontrollen över den mest känsliga delen av din användarresa: ögonblicket de bestämmer vilken data de vill dela. Denna övergång från "programvara som en tjänst" till "infrastruktur som standard" är en nödvändighet för moderna digitala rättigheter.
Branschen är för närvarande fast i en cykel av "consent tax". Traditionella leverantörer tar mer betalt ju mer din trafik växer. Denna modell straffar framgång. En självhostad cookie consent manager bryter denna cykel genom att separera efterlevnad från trafikvolym. Du betalar för dina egna serverresurser, inte för varje besökare som interagerar med en banner. Det är ett mer ärligt sätt att hantera Consent Management i en tid där dataskydd är ett icke-förhandlingsbart krav.
Dataskydd är den främsta drivkraften för denna övergång. När du använder en tredjepartsleverantör lagras dina användares samtyckesträngar på externa servrar. Detta skapar onödig dataläckage. Självhosting säkerställer att samtyckedata stannar inom din kontrollerade miljö. Det eliminerar risken för att en leverantörs databasöverträdelse blir din efterlevnadsmareritt. Du behåller registren. Du upprätthåller revisionsspåret. Du äger relationen med dina användare. Integritet är inte en lyx. Det är en grundläggande standard.
Prestanda tar också en central plats. Externa skript orsakar ofta layoutskift och latens. Genom att servera din samtyckesmotor från ditt eget CDN minskar du rundresor och förbättrar Core Web Vitals. Effektivitet bör inte offras för efterlevnad. Självhosting ger:
- Snabbare skriptkörning genom lokal caching.
- Ingen beroende av tredjeparts driftsäkerhet.
- Minskad DNS-uppslagning.
Eliminera Fällan av Efterlevnadsprenumerationer
Traditionella CMP:er skalar sina priser baserat på din tillväxt. Om en marknadsföringskampanj blir viral, ökar din efterlevnadskostnad oväntat. Detta är en föråldrad metod för affärsprogramvara. Vi förespråkar källkodstillgängliga integritetsverktyg som prioriterar tillgänglighet framför utvinning. Att övergå till Självhostad Öppen Samtyckesinfrastruktur gör att du kan byta variabla månatliga avgifter mot förutsägbara infrastrukturkostnader. Du bygger eget kapital i din tekniska stack istället för att betala en oändlig hyra. Det är en mer hållbar modell för alla växande företag.
Säkerhetsargumentet för Självhosting
Varje externt skript du laddar är en potentiell säkerhetsrisk. Tredjepartsberoenden är vanliga mål för Cross-Site Scripting (XSS) attacker. Att minska dessa beroenden stärker din webbplats perimter. Självhosting gör att ditt säkerhetsteam kan granska källkoden direkt. Transparens är det enda verkliga sättet att bygga förtroende med en tekniskt kunnig publik. Det förenklar också efterlevnaden av GDPR:s datalokaliseringsregler. Du behöver inte undra var din data lagras eftersom du är den som hostar den. Du markerar inte bara en ruta; du bygger en försvarbar perimter.
Teknisk Arkitektur för en Modern Självhostad CMP
En självhostad cookie consent manager är inte ett kosmetiskt lager. Det är en teknisk stack. De flesta "gratis" banners är bara skript som injicerar en användargränssnitt. En verklig infrastrukturansats kräver en frontend, ett API-lager och en bestående databas. Detta handlar inte bara om att visa en banner; det handlar om att bygga ett system som står emot granskning. Du implementerar ett distribuerat system designat för motståndskraft och juridisk bevisföring.
Frontend måste vara lättviktig. Den bör inte påverka dina Core Web Vitals eller blockera huvudtråden. Vi rekommenderar att använda vanilj JavaScript eller ett minimalt komponentbibliotek. Undvik tunga ramverk som lägger onödig vikt på varje sidladdning. Ditt användargränssnitt bör vara tillgängligt, responsivt och serveras från din egen infrastruktur för att eliminera latens från tredjepart. Effektivitet är ett kärnvärde, inte en sekundär funktion.
Backend hanterar det tunga arbetet med samtyckesloggning och versionering. Sedan US Regulators Got Serious About Cookie Consent, är det inte längre valfritt att ha ett vattentätt revisionsspår. Varje samtyckeshändelse behöver en tidsstämpel, ett versions-ID av den accepterade policyn och en säker hash. För databasen är SQL ofta det bättre valet för strukturerade revisionsspår där relationell integritet är viktig. Men NoSQL fungerar bra för högvolymmiljöer som behöver ta emot miljontals samtyckeshändelser per dag utan flaskhalsar.
Ditt API-lager fungerar som portvakt. Det kommunicerar användarval till din serverlogik och säkerställer att spårningsskript endast körs när de är auktoriserade. Om denna arkitektur känns komplex att bygga från grunden kan du utforska våra flexibla implementeringsalternativ för att hitta en balans mellan ägande och användarvänlighet.
Integrering av Google Consent Mode v2
Google Consent Mode v2 är en signalbaserad bro mellan integritet och mätning. Det fungerar genom att kartlägga användarval direkt till specifika lagringsstatusar som ad_storage och analytics_storage. I en "Grundläggande" implementering blockeras taggar tills samtycke ges. I en "Avancerad" implementering skickar taggar cookieless pings för att möjliggöra datamodellering. Ditt självhostade system måste kunna uppdatera dessa statusar dynamiskt i webbläsaren för att upprätthålla efterlevnad med EU:s Digital Markets Act.
Server-Side Consent Management
Server-side tagging är guldstandarden för 2026. Genom att flytta samtyckeslogik från klientens webbläsare minskar du bearbetningsbelastningen på mobila enheter. Detta förbättrar användarupplevelsen och säkerheten samtidigt. En server-side setup gör att du kan synkronisera samtycke över flera subdomäner och plattformar genom en enda sanningskälla. Det förhindrar "samtyckeströtthet" genom att säkerställa att en användares val på din huvudsida respekteras över hela ditt ekosystem. Du hanterar inte bara cookies; du hanterar en enhetlig integritetssignal.
Efterlevnadsstandarder: IAB TCF 2.3 och Framåt
IAB TCF 2.3 är den obligatoriska standarden för alla webbplatser som förlitar sig på programmatisk annonsering. Från och med den 28 februari 2026, måste alla CMP:er stödja denna version för att säkerställa att annonser fortsätter att visas på reglerade marknader. Denna protokoll handlar inte bara om en "ja" eller "nej" knapp. Det är ett komplext kommunikationslager mellan din webbplats och hundratals annons-teknikleverantörer. Att implementera en självhostad cookie consent manager som stöder TCF 2.3 ger dig makten att hantera dessa relationer utan att låta en tredjepartsleverantör sitta i mitten av din intäktsström.
Teknisk certifiering är rigorös. Du måste hantera Global Vendor List (GVL) med precision. I en självhostad miljö innebär detta att din infrastruktur regelbundet måste hämta och cacha den senaste GVL för att säkerställa att du avslöjar den mest aktuella listan över leverantörer. Du behöver också generera en efterlevnadsstring för Transparens och Samtycke (TC). Denna sträng kodar användarpreferenser i ett format som hela annons-ekosystemet förstår. Det handlar om interoperabilitet och förtroende, inte bara om att kryssa för en ruta.
Juridisk försvarbarhet går bortom att bara spara ett "beviljat" tillstånd i en databas. Du behöver logga den exakta UI-versionen och leverantörslistan som användaren interagerade med vid tidpunkten för samtycke. Om en regulator granskar din webbplats är en enkel tidsstämpel inte tillräcklig. Du behöver bevisa vad som avslöjades. Denna nivå av IAB TCF-efterlevnad är vad som skiljer en professionell integritetsstack från ett grundläggande skript. Ägande av dessa data säkerställer att ditt revisionsspår aldrig är låst bakom en leverantörs betalvägg.
TCF 2.3 vs. Standard GDPR Banners
En standard GDPR-banner erbjuder vanligtvis ett binärt val. TCF 2.3 är annorlunda; det ger detaljerad kontroll över specifika syften och leverantörer. Det hanterar också den komplexa "Legitima Intresset" juridiska grunden som krävs för många annonsfinansierade modeller. Du behöver en certifierad CMP om du använder någon större IAB-deltagande leverantör. Enkla banners räcker för intern analys, men de uppfyller inte kraven för det moderna annons-ekosystemet. Vi anser att detaljerad transparens bör vara baslinjen för alla digitala interaktioner, oavsett din affärsmodell.
Global Privacy Control (GPC) Stöd
Global Privacy Control är en webbläsarnivåsignal som talar om för webbplatser att inte sälja eller dela personlig data. Det är en hörnsten i amerikanska delstatslagar som CCPA och CPRA. Din självhostade stack måste automatiskt upptäcka och respektera dessa signaler. Detta handlar inte bara om nuvarande lagar i stater som Indiana eller Kentucky; det handlar om att framtidssäkra för 2027 och framåt. Du kan hitta mer information om det föränderliga landskapet för integritetslagstiftning för att ligga steget före dessa krav. Att stödja GPC visar att du respekterar användarens avsikt som standard, vilket är det mest effektiva sättet att bygga långsiktigt förtroende.
Operativ Guide: Implementera och Underhålla Din CMP
Att implementera en självhostad cookie consent manager är ett åtagande för operativ excellens. Det är inte en "ställ in och glöm" widget. Vi rekommenderar containerisering med Docker för att säkerställa att din integritetsinfrastruktur förblir konsekvent över utvecklings-, staging- och produktionsmiljöer. Denna metod eliminerar "det fungerar på min maskin"-ursäkten och gör att ditt DevOps-team kan hantera efterlevnad som kod. Att underhålla en självhostad cookie consent manager kräver samma nivå av övervakning som din kärnapplikation.
Integration med din CI/CD-pipeline är nästa logiska steg. Att automatisera uppdateringar säkerställer att din Global Vendor List förblir aktuell utan manuell intervention. Det gör det också möjligt för dig att köra automatiserade regressionstester för att bekräfta att nya webbplatsfunktioner inte bryter din samtyckeslogik. Om en implementering inte uppfyller efterlevnadsstandarder bör bygget misslyckas. Säkerhet och integritet är en del av bygget, inte en eftertanke. Du bygger ett system som måste vara lika pålitligt som din primära databas.
Övervakning och varning är icke-förhandlingsbart. Om din samtyckesbanner misslyckas med att laddas, är din webbplats sannolikt inte i efterlevnad. Du behöver realtidsinsyn i hälsan hos din CMP. Vi rekommenderar att ställa in automatiserade varningar för:
- 404-fel vid kritiska skriptladdningar.
- Spikar i databaslatens för samtyckesloggning.
- Misslyckade hämtningar av IAB Global Vendor List.
Att skala samtyckesloggar till miljontals poster kräver en tydlig lagringsstrategi. Använd databaspartitionering för att hålla dina revisionsspår presterande. Detta säkerställer att juridisk försvarbarhet inte kommer på bekostnad av systemets hastighet.
Välja Din Hostingmiljö
Ditt val mellan lokala servrar och privata molnleverantörer som AWS eller GCP beror på din befintliga stack. Men edge computing är framtiden för integritetsleverans. Edge-implementering är avgörande för att minimera Cumulative Layout Shift (CLS) eftersom den utför samtyckeslogiken vid nätverkets perimter, vilket säkerställer att bannern renderas innan huvudsidans innehåll skiftar. Detta skapar en sömlös upplevelse som respekterar både användarens tid och deras rättigheter.
A/B-testning och UX-optimering
De som självhostar fokuserar ofta så mycket på den tekniska implementeringen att de glömmer användaren. En efterlevnadsbanner som ingen förstår är ett misslyckande. Du bör ställa in lokala A/B-tester för att mäta vilka layouter och texter som ger de högsta opt-in-nivåerna. Att balansera juridiska krav med ren design är en teknisk utmaning, men det är också en etisk. Du kan jämföra våra självhostade och hanterade planer för att se vilken operativ modell som bäst stöder dina optimeringsmål. Effektivitet i kod måste matchas av effektivitet i användarval.
Conzent: Den Källkodstillgängliga Lösningen för Företag
Conzent bygger på tron att integritet är en offentlig tillgång. Vi erbjuder en självhostad cookie consent manager som kombinerar öppen källkodsvärderingar med företagsklassfunktioner. Genom att använda en källkodstillgänglig modell erbjuder vi transparens av öppen källkod med den stabilitet som moderna DevOps-team kräver. Du får koden. Du får kontrollen. Du får gemenskapsstödet. Detta är inte en inhägnad trädgård; det är ett öppet ekosystem. Vi anser att integritetsinfrastruktur bör vara tillgänglig för alla, inte bara för dem med de största budgetarna.
En vanlig kritik av självhosting är bristen på insyn i affärsprestanda. Vi löser detta genom Revenue Impact Analytics. De flesta plattformar döljer den verkliga kostnaden för dina integritetsinställningar bakom vaga mått. Vi visar dig exakt hur din samtyckeskonfiguration påverkar din bottenlinje. Dessa data gör att du kan optimera både efterlevnad och konvertering utan gissningar. Integritet behöver inte vara en blind fläck för din tillväxt. Det kan vara en mätbar del av din strategi.
Vår sponsringsmodell är utformad för att sänka kostnaden för efterlevnad för alla. Genom att stödja projektet finansierar företagsanvändare utvecklingen av funktioner som gynnar hela gemenskapen. Det är ett principfast sätt att bygga programvara. Vi prioriterar teknisk effektivitet framför utvinningslicenser. Vi säljer inte bara en produkt; vi förespråkar en mer transparent internet. Denna samarbetsmetod säkerställer att våra verktyg förblir banbrytande och etiskt grundade.
Från Självhostad till Hanterad Moln
Vi förstår att inte alla team har resurserna att hantera sin egen infrastruktur. Därför erbjuder vi en sömlös övergång från en självhostad cookie consent manager till vår hanterade molntjänst. Det finns fullständig funktionsparitet mellan de två modellerna. Vi har ingen betalvägg för kritiska efterlevnadsfunktioner. Hanterad hosting minskar helt enkelt den operativa belastningen för mindre team. Detta gör att du kan fokusera på din kärnverksamhet medan vi hanterar underhåll och uppdateringar. Du kan kolla vår prissättning för att se vilken väg som passar din nuvarande skala.
Den Danska Standard för Integritet
Våra rötter i Köpenhamn påverkar allt vi gör. Danmark har några av de högsta standarderna för dataskydd och transparens i världen. Denna principbaserade metod är inbakad i vår kod. När du använder Conzent får du direkt tillgång till utvecklarna som bygger infrastrukturen. Vi är kunniga kollegor, inte avlägsna leverantörer. Vi bjuder in dig att delta i att sätta en ny standard för digitala rättigheter. Implementera Conzent på din egen infrastruktur idag och ta tillbaka kontrollen över din integritetsstack.
Ta Kontroll över Din Integritetsinfrastruktur
Integritet är en grundläggande rättighet, inte en prenumerationstjänst. Du har lärt dig hur man eliminerar "consent tax" och återtar din dataskydd genom att övergå från restriktiva leverantörsmodeller. Att implementera en självhostad cookie consent manager är det mest effektiva sättet att säkerställa att din efterlevnadsstack är lika motståndskraftig som dina kärnverksamhetsapplikationer. Ägande är standarden; att hyra är kompromissen.
Genom att välja källkodstillgänglig infrastruktur som är IAB TCF 2.3 Certifierad och Google Consent Mode v2 Klar, framtidssäkrar du din webbplats mot det föränderliga regulatoriska landskapet 2026. Du behöver inte offra prestanda för juridisk säkerhet. Du behöver inte läcka data till tredjepart. Du behöver bara rätt verktyg för att bygga ett transparent och effektivt ekosystem. Effektivitet är ett val du gör idag för en bättre digital framtid imorgon.
Vägen till digitala rättigheter börjar med dina egna servrar. Börja självhosta med Conzent gratis och gå med i en gemenskap som värderar teknisk öppenhet och etiskt ansvar. Du har vägen. Nu är det dags att bygga.
Vanliga Frågor
Är en självhostad cookie consent manager verkligen gratis?
Källkoden för en självhostad cookie consent manager är gratis att ladda ner och implementera under källkodstillgängliga licenser. Du eliminerar avgifter per session och återkommande prenumerationsskatter som betalas till externa leverantörer. Du är endast ansvarig för dina egna infrastrukturkostnader, såsom serverhosting och de interna resurser som behövs för underhåll. Det är en övergång från variabla driftskostnader till förutsägbara infrastrukturkostnader.
Kan en självhostad CMP bli IAB TCF 2.3-certifierad?
Ja, certifiering är kopplad till programvaruarkitekturen snarare än hostingmiljön. Conzent är IAB TCF v2.3-certifierad med CMP ID #446 och är en erkänd Google CMP-partner. Detta innebär att din självhostade implementering uppfyller exakt samma tekniska och juridiska standarder som någon större SaaS-leverantör. Du får full efterlevnad utan att ge upp kontrollen över din datarörledning.
Hur påverkar självhosting webbplatsens prestanda?
Självhosting förbättrar vanligtvis prestanda genom att minska beroendet av tredjepartsservrar. Du serverar samtyckesmotorn från ditt eget CDN, vilket eliminerar ytterligare DNS-uppslagningar och minskar rundreslatens. Denna kontroll gör att ditt team kan optimera skriptkörning och minimera påverkan på Core Web Vitals. Effektivitet är en naturlig biprodukt av att äga din tekniska stack.
Stöds Google Consent Mode v2 i självhostade versioner?
Fullt stöd för Google Consent Mode v2 är en standardfunktion i moderna självhostade infrastrukturer. Det är en teknisk nödvändighet för att uppfylla EU:s Digital Markets Act. Ditt system kommer korrekt att kartlägga användarval till ad_storage och analytics_storage-signaler. Detta säkerställer att din mätning förblir exakt samtidigt som den respekterar användarens integritetspreferenser på webbläsarnivå.
Vilka tekniska färdigheter krävs för att hosta en CMP?
Ditt team behöver standard DevOps-färdigheter för att hantera implementeringen effektivt. Bekantskap med Docker, containerorkestrering och databasadministration är avgörande för en stabil installation. Medan den initiala implementeringen är enkel, kräver pågående underhåll en förståelse för hur man integrerar uppdateringar i din befintliga CI/CD-pipeline. Det är en uppgift för utvecklare, inte allmän administrativ personal.
Hur hanterar jag uppdateringar och nya regler med en självhostad lösning?
Du hanterar uppdateringar genom att hämta den senaste källkoden och återimplementera genom din automatiserade byggpipeline. När IAB uppdaterar Global Vendor List eller nya lagar träder i kraft, uppdateras programvaran för att återspegla dessa förändringar. Denna process säkerställer att din självhostade cookie consent manager förblir aktuell. Du upprätthåller samma nivå av skydd som en hanterad tjänst men behåller koden på dina egna villkor.
Kan jag enkelt migrera från en SaaS CMP till en självhostad?
Migrering innebär att ersätta leverantörens skript med ditt eget och kartlägga dina befintliga konfigurationer till det nya systemet. Du behöver överföra din lista över aktiva leverantörer och syftesavslöjanden för att säkerställa kontinuitet. De flesta organisationer tycker att den tekniska bytet är enkelt; det primära arbetet ligger i att säkerställa att din interna databas är redo att ta emot de nya samtyckesloggarna. Det är ett rent avbrott från leverantörslåsning.
Hjälper självhosting med GDPR:s krav på datalokalisering?
Självhosting är guldstandarden för att uppfylla krav på datalokalisering och suveränitet. Det säkerställer att känsliga samtyckesträngar och revisionsloggar stannar inom din angivna geografiska region. Du behöver inte oroa dig för att en tredjepartsleverantör flyttar din data över gränser utan din vetskap. Du äger servrarna, du äger datan, och du äger efterlevnadsloggen.