Le Guide Ultime des Gestionnaires de Consentement de Cookies Auto-Hébergés en 2026
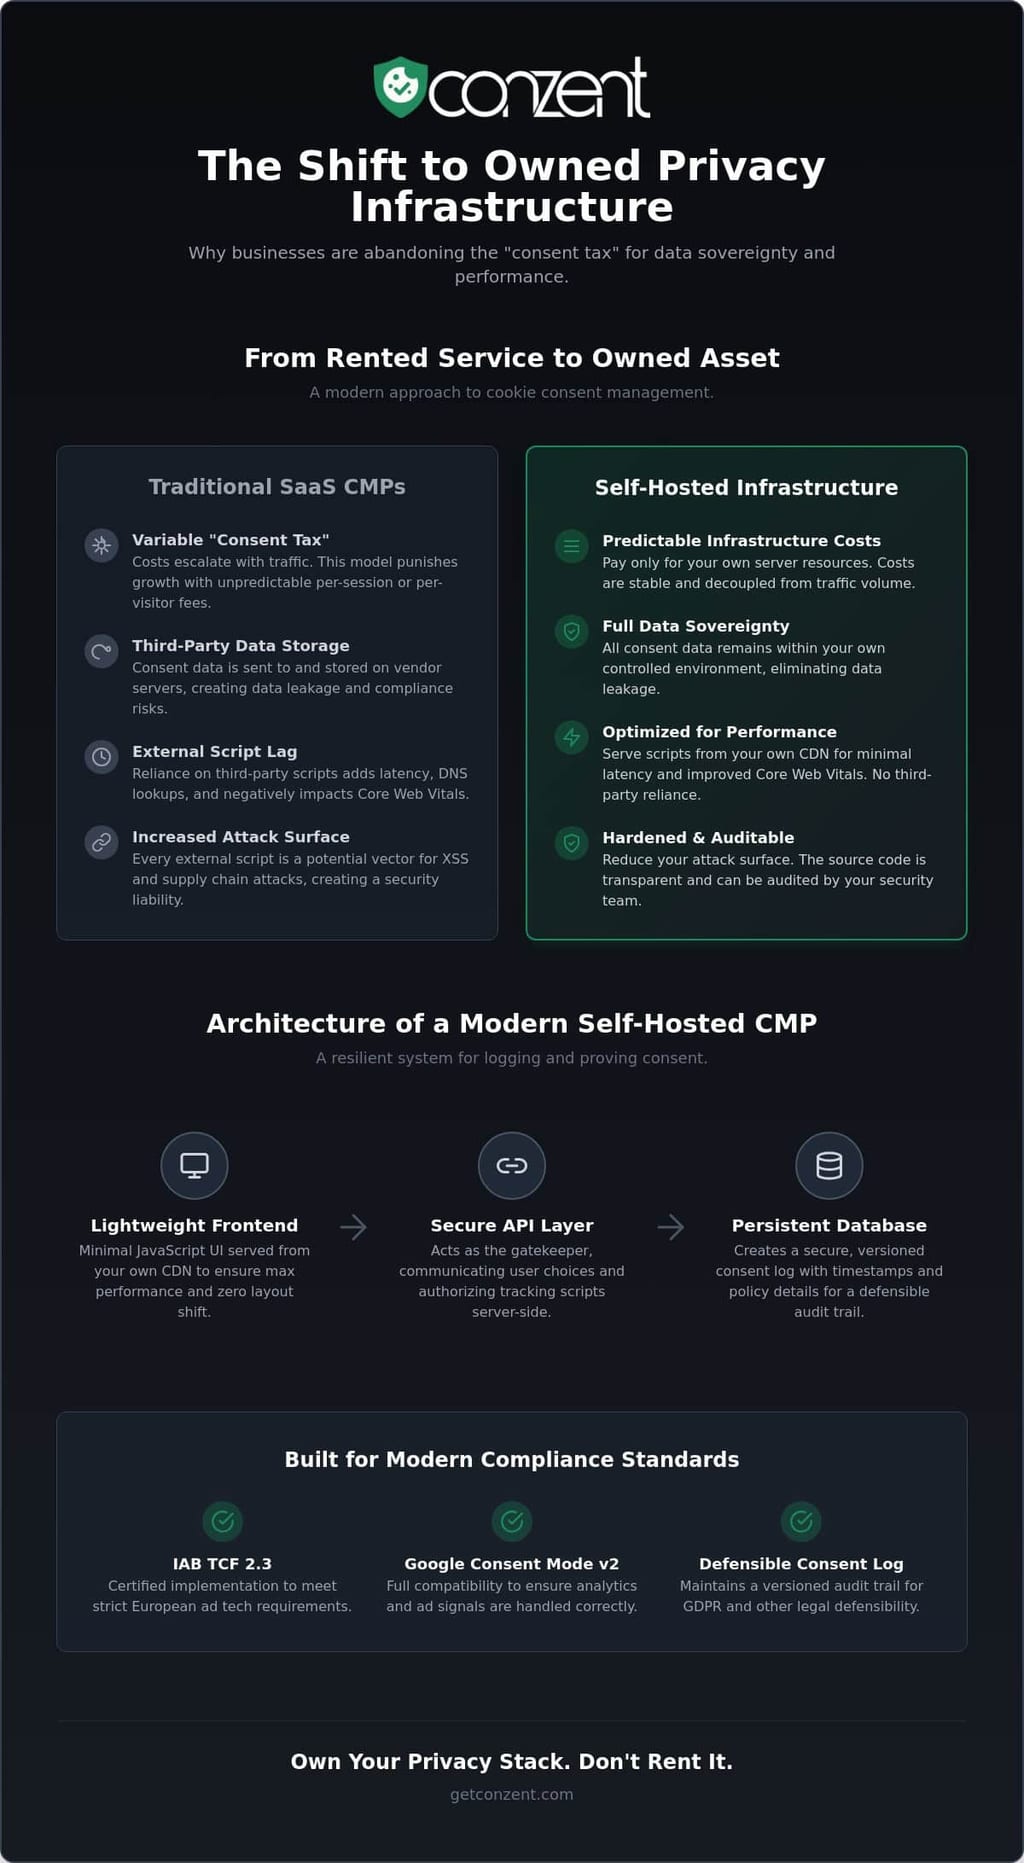
La vie privée est une infrastructure, pas un service d'abonnement qui taxe votre croissance. Si vous avez l'impression d'être pénalisé par des frais croissants chaque fois que votre trafic augmente, vous avez raison. Les plateformes traditionnelles ont transformé la conformité en une "taxe de consentement" qui épuise votre budget et fuit vos données utilisateur vers des fournisseurs tiers. Déployer un gestionnaire de consentement de cookies auto-hébergé est la norme nécessaire pour toute entreprise qui valorise la souveraineté des données et l'efficacité technique en 2026.
Nous sommes d'accord pour dire que vous ne devriez pas avoir à choisir entre la conformité légale et la performance du site. Vous méritez une solution qui évolue avec vous sans le fardeau des frais par session ou du retard des scripts externes. Ce guide promet de vous montrer comment reprendre le contrôle de votre infrastructure de confidentialité et éliminer ces coûts récurrents pour de bon. Nous allons passer en revue le déploiement technique de votre propre infrastructure de confidentialité, en garantissant une compatibilité totale avec l'IAB TCF 2.3 et le mode de consentement Google v2.
Principaux enseignements
- Récupérez votre souveraineté des données en passant d'un abonnement tiers à une infrastructure de confidentialité que vous contrôlez.
- Arrêtez de payer des "taxes de consentement" et apprenez pourquoi la tarification par session est un modèle obsolète pour les entreprises en croissance en 2026.
- Comprenez l'architecture frontend et backend nécessaire pour faire fonctionner un gestionnaire de consentement de cookies auto-hébergé sans impacter vos Core Web Vitals.
- Assurez-vous que votre site respecte les exigences techniques strictes de l'IAB TCF 2.3 et du mode de consentement Google v2 grâce à une mise en œuvre certifiée.
- Utilisez Docker et l'intégration CI/CD pour automatiser vos mises à jour de conformité et maintenir un journal de consentement sécurisé et versionné pour une défense légale.
Pourquoi un Gestionnaire de Consentement de Cookies Auto-Hébergé est Essentiel en 2026
Un CMP auto-hébergé est une infrastructure de confidentialité que vous déployez sur vos propres serveurs. Ce n'est pas un script tiers que vous louez ; c'est un système que vous possédez. En hébergeant votre propre solution, vous reprenez le contrôle sur la partie la plus sensible de votre parcours utilisateur : le moment où ils décident quelles données partager. Ce passage de "logiciel en tant que service" à "infrastructure en tant que norme" est une nécessité pour les droits numériques modernes.
L'industrie est actuellement piégée dans un cycle de "taxe de consentement". Les fournisseurs traditionnels vous facturent plus à mesure que votre trafic augmente. Ce modèle punit le succès. Un gestionnaire de consentement de cookies auto-hébergé brise ce cycle en découplant la conformité du volume de trafic. Vous payez pour vos propres ressources serveur, pas pour chaque visiteur qui interagit avec une bannière. C'est une manière plus honnête de gérer la Gestion du Consentement à une époque où la protection des données est une exigence non négociable.
La souveraineté des données est le principal moteur de cette transition. Lorsque vous utilisez un fournisseur tiers, les chaînes de consentement de vos utilisateurs sont stockées sur des serveurs externes. Cela crée des fuites de données inutiles. L'auto-hébergement garantit que les données de consentement restent dans votre environnement contrôlé. Cela élimine le risque qu'une violation de la base de données d'un fournisseur devienne votre cauchemar de conformité. Vous conservez les enregistrements. Vous maintenez la piste d'audit. Vous possédez la relation avec vos utilisateurs. La vie privée n'est pas un luxe. C'est une norme de base.
La performance est également au premier plan. Les scripts externes provoquent souvent des décalages de mise en page et de la latence. En servant votre moteur de consentement depuis votre propre CDN, vous réduisez les temps de réponse et améliorez les Core Web Vitals. L'efficacité ne devrait pas être sacrifiée pour la conformité. L'auto-hébergement fournit :
- Une exécution de script plus rapide grâce à la mise en cache locale.
- Aucune dépendance à la disponibilité des tiers.
- Une réduction de la surcharge de recherche DNS.
Éliminer le Piège de l'Abonnement de Conformité
Les CMP traditionnels font évoluer leur tarification en fonction de votre croissance. Si une campagne marketing devient virale, votre facture de conformité augmente de manière inattendue. C'est une approche obsolète des logiciels d'entreprise. Nous plaidons pour des outils de confidentialité disponibles en source qui privilégient l'accessibilité plutôt que l'extraction. Passer à l'Infrastructure de Consentement Ouverte Auto-Hébergée vous permet d'échanger des frais mensuels variables contre des coûts d'infrastructure prévisibles. Vous construisez des capitaux dans votre pile technique plutôt que de payer un loyer sans fin. C'est un modèle plus durable pour toute entreprise en croissance.
Le Cas de la Sécurité pour l'Auto-Hébergement
Chaque script externe que vous chargez est un risque de sécurité potentiel. Les dépendances tierces sont des cibles courantes pour les attaques de type Cross-Site Scripting (XSS). Réduire ces dépendances renforce le périmètre de votre site. L'auto-hébergement permet à votre équipe de sécurité d'auditer le code source directement. La transparence est le seul moyen réel de bâtir la confiance avec un public techniquement averti. Cela simplifie également la conformité avec les règles de localisation des données du RGPD. Vous n'avez pas à vous demander où vos données sont stockées car c'est vous qui les hébergez. Vous ne faites pas que cocher une case ; vous construisez un périmètre défendable.
Architecture Technique d'un CMP Auto-Hébergé Moderne
Un gestionnaire de consentement de cookies auto-hébergé n'est pas une couche cosmétique. C'est une pile technique. La plupart des bannières "gratuites" ne sont que des scripts qui injectent une interface utilisateur. Une véritable approche d'infrastructure nécessite un frontend, une couche API et une base de données persistante. Ce n'est pas seulement une question d'afficher une bannière ; il s'agit de construire un système qui résiste à l'examen. Vous déployez un système distribué conçu pour la résilience et la preuve légale.
Le frontend doit être léger. Il ne doit pas nuire à vos Core Web Vitals ou bloquer le thread principal. Nous recommandons d'utiliser JavaScript pur ou une bibliothèque de composants minimale. Évitez les frameworks lourds qui ajoutent un encombrement inutile à chaque chargement de page. Votre interface utilisateur doit être accessible, réactive et servie depuis votre propre infrastructure pour éliminer la latence des tiers. L'efficacité est une valeur fondamentale, pas une caractéristique secondaire.
Le backend gère le travail lourd de l'enregistrement et de la version des consentements. Depuis que les régulateurs américains ont pris au sérieux le consentement des cookies, avoir une piste d'audit à toute épreuve n'est plus optionnel. Chaque événement de consentement nécessite un horodatage, un ID de version de la politique acceptée et un hachage sécurisé. Pour la base de données, SQL est souvent le meilleur choix pour des pistes d'audit structurées où l'intégrité relationnelle est importante. Cependant, NoSQL fonctionne bien pour les environnements à fort volume qui doivent ingérer des millions d'événements de consentement par jour sans créer de goulets d'étranglement.
Votre couche API agit comme le gardien. Elle communique les choix des utilisateurs à votre logique côté serveur et garantit que les scripts de suivi ne s'exécutent que lorsque cela est autorisé. Si cette architecture semble complexe à construire à partir de zéro, vous pouvez explorer nos options de déploiement flexibles pour trouver un équilibre entre propriété et facilité d'utilisation.
Intégration du Mode de Consentement Google v2
Le Mode de Consentement Google v2 est un pont basé sur des signaux entre la vie privée et la mesure. Il fonctionne en mappant les choix des utilisateurs directement à des états de stockage spécifiques comme ad_storage et analytics_storage. Dans une mise en œuvre "de base", les balises sont bloquées jusqu'à ce que le consentement soit accordé. Dans une mise en œuvre "avancée", les balises envoient des pings sans cookie pour permettre la modélisation des données. Votre système auto-hébergé doit être capable de mettre à jour ces états dynamiquement dans le navigateur pour maintenir la conformité avec la Loi sur les Marchés Numériques de l'UE.
Gestion du Consentement Côté Serveur
Le marquage côté serveur est la norme d'or pour 2026. En déplaçant la logique de consentement hors du navigateur du client, vous réduisez la charge de traitement sur les appareils mobiles. Cela améliore simultanément l'expérience utilisateur et la sécurité. Une configuration côté serveur vous permet de synchroniser le consentement sur plusieurs sous-domaines et plateformes via une seule source de vérité. Cela empêche la "fatigue du consentement" en garantissant que le choix d'un utilisateur sur votre site principal est respecté dans l'ensemble de votre écosystème. Vous ne gérez pas seulement des cookies ; vous gérez un signal de confidentialité unifié.
Normes de Conformité : IAB TCF 2.3 et Au-delà
L'IAB TCF 2.3 est la norme obligatoire pour tout site qui s'appuie sur la publicité programmatique. À partir de la date limite d'application du 28 février 2026, tous les CMP doivent prendre en charge cette version pour garantir que les annonces continuent à être diffusées sur les marchés réglementés. Ce protocole ne concerne pas seulement un bouton "oui" ou "non". C'est une couche de communication complexe entre votre site et des centaines de fournisseurs de technologie publicitaire. Déployer un gestionnaire de consentement de cookies auto-hébergé qui prend en charge le TCF 2.3 vous donne le pouvoir de gérer ces relations sans laisser un fournisseur tiers s'intercaler entre vous et vos revenus.
La certification technique est rigoureuse. Vous devez gérer la Liste des Fournisseurs Globaux (GVL) avec précision. Dans un environnement auto-hébergé, cela signifie que votre infrastructure doit régulièrement récupérer et mettre en cache la dernière GVL pour garantir que vous divulguez la liste la plus actuelle des fournisseurs. Vous devez également générer une chaîne de Transparence et de Consentement (TC) conforme. Cette chaîne encode les préférences des utilisateurs dans un format que l'ensemble de l'écosystème publicitaire comprend. Il s'agit d'interopérabilité et de confiance, pas seulement de cocher une case.
La défense légale va au-delà de la simple sauvegarde d'un état "accordé" dans une base de données. Vous devez enregistrer la version exacte de l'interface utilisateur et la liste des fournisseurs avec lesquels l'utilisateur a interagi au moment du consentement. Si un régulateur audite votre site, un simple horodatage ne suffit pas. Vous devez prouver ce qui a été divulgué. Ce niveau de conformité IAB TCF est ce qui sépare une pile de confidentialité professionnelle d'un script basique. La propriété de ces données garantit que votre piste d'audit n'est jamais verrouillée derrière un mur payant d'un fournisseur.
TCF 2.3 vs. Bannières GDPR Standard
Une bannière GDPR standard offre généralement un choix binaire. Le TCF 2.3 est différent ; il fournit un contrôle granulaire sur des objectifs et des fournisseurs spécifiques. Il gère également la base légale complexe du "Intérêt Légitime" requise pour de nombreux modèles financés par la publicité. Vous avez besoin d'un CMP certifié si vous utilisez un fournisseur majeur participant à l'IAB. Des bannières simples suffisent pour les analyses internes, mais elles ne répondent pas aux exigences de l'écosystème publicitaire moderne. Nous croyons que la transparence granulaire devrait être la norme pour toutes les interactions numériques, quel que soit votre modèle commercial.
Support du Contrôle de Confidentialité Global (GPC)
Le Contrôle de Confidentialité Global est un signal au niveau du navigateur qui indique aux sites web de ne pas vendre ou partager des données personnelles. C'est une pierre angulaire des lois des États-Unis comme le CCPA et le CPRA. Votre pile auto-hébergée doit automatiquement détecter et respecter ces signaux. Il ne s'agit pas seulement des lois actuelles dans des États comme l'Indiana ou le Kentucky ; il s'agit de préparer l'avenir pour 2027 et au-delà. Vous pouvez trouver plus de détails sur l'évolution du paysage législatif en matière de confidentialité pour rester en avance sur ces exigences. Soutenir le GPC montre que vous respectez l'intention des utilisateurs par défaut, ce qui est le moyen le plus efficace de construire une confiance à long terme.
Guide Opérationnel : Déployer et Maintenir Votre CMP
Déployer un gestionnaire de consentement de cookies auto-hébergé est un engagement envers l'excellence opérationnelle. Ce n'est pas un widget "à installer et à oublier". Nous recommandons la conteneurisation avec Docker pour garantir que votre infrastructure de confidentialité reste cohérente à travers les environnements de développement, de staging et de production. Cette approche élimine l'excuse "ça fonctionne sur ma machine" et permet à votre équipe DevOps de gérer la conformité comme du code. Maintenir un gestionnaire de consentement de cookies auto-hébergé nécessite le même niveau de supervision que votre application principale.
L'intégration avec votre pipeline CI/CD est la prochaine étape logique. L'automatisation des mises à jour garantit que votre Liste des Fournisseurs Globaux reste à jour sans intervention manuelle. Cela vous permet également d'exécuter des tests de régression automatisés pour confirmer que les nouvelles fonctionnalités du site ne perturbent pas votre logique de consentement. Si un déploiement ne respecte pas les normes de conformité, la construction doit échouer. La sécurité et la confidentialité font partie de la construction, pas une réflexion après coup. Vous construisez un système qui doit être aussi fiable que votre base de données principale.
La surveillance et l'alerte sont non négociables. Si votre bannière de consentement ne se charge pas, votre site est probablement hors conformité. Vous avez besoin d'une visibilité en temps réel sur la santé de votre CMP. Nous recommandons de mettre en place des alertes automatisées pour :
- Les erreurs 404 sur les chargements de scripts critiques.
- Les pics de latence de base de données pour l'enregistrement des consentements.
- Les tentatives de récupération échouées pour la Liste des Fournisseurs Globaux de l'IAB.
Élargir les journaux de consentement à des millions d'enregistrements nécessite une stratégie de conservation claire. Utilisez le partitionnement de base de données pour garder vos pistes d'audit performantes. Cela garantit que la défense légale ne se fait pas au détriment de la vitesse du système.
Choisir Votre Environnement d'Hébergement
Votre choix entre des serveurs sur site et des fournisseurs de cloud privé comme AWS ou GCP dépend de votre pile existante. Cependant, l'informatique en périphérie est l'avenir de la livraison de la confidentialité. Le déploiement en périphérie est essentiel pour minimiser le Cumulative Layout Shift (CLS) car il exécute la logique de consentement à la périphérie du réseau, garantissant que la bannière se rend avant que le contenu principal de la page ne se déplace. Cela crée une expérience fluide qui respecte à la fois le temps de l'utilisateur et ses droits.
Tests A/B et Optimisation de l'UX
Les auto-hébergeurs se concentrent souvent tellement sur le déploiement technique qu'ils oublient l'utilisateur. Une bannière conforme que personne ne comprend est un échec. Vous devriez mettre en place des tests A/B locaux pour mesurer quels agencements et textes entraînent les taux d'opt-in les plus élevés. Équilibrer les exigences légales avec un design épuré est un défi technique, mais c'est aussi un défi éthique. Vous pouvez comparer nos plans auto-hébergés et gérés pour voir quel modèle opérationnel soutient le mieux vos objectifs d'optimisation. L'efficacité dans le code doit être égalée par l'efficacité dans le choix de l'utilisateur.
Conzent : La Solution Disponible en Source pour les Entreprises
Conzent est construit sur la conviction que la vie privée est un bien public. Nous fournissons un gestionnaire de consentement de cookies auto-hébergé qui combine des valeurs open-source avec des fonctionnalités de niveau entreprise. En utilisant un modèle disponible en source, nous offrons la transparence de l'open source avec la stabilité requise par les équipes DevOps modernes. Vous obtenez le code. Vous obtenez le contrôle. Vous obtenez le soutien de la communauté. Ce n'est pas un jardin clos ; c'est un écosystème ouvert. Nous croyons que l'infrastructure de confidentialité devrait être accessible à tous, pas seulement à ceux qui ont les plus gros budgets.
Une critique courante de l'auto-hébergement est le manque de visibilité sur la performance commerciale. Nous résolvons cela grâce à l'Analyse de l'Impact sur les Revenus. La plupart des plateformes cachent le véritable coût de vos paramètres de confidentialité derrière des métriques vagues. Nous vous montrons exactement comment votre configuration de consentement affecte votre résultat net. Ces données vous permettent d'optimiser à la fois la conformité et la conversion sans conjectures. La vie privée ne doit pas être un angle mort pour votre croissance. Elle peut faire partie intégrante de votre stratégie.
Notre modèle de parrainage est conçu pour réduire le coût de la conformité pour tout le monde. En soutenant le projet, les utilisateurs d'entreprise financent le développement de fonctionnalités qui bénéficient à l'ensemble de la communauté. C'est une manière principielle de construire des logiciels. Nous privilégions l'efficacité technique à la licence extractive. Nous ne vendons pas seulement un produit ; nous plaidons pour un internet plus transparent. Cette approche collaborative garantit que nos outils restent à la pointe et éthiquement fondés.
De l'Auto-Hébergement au Cloud Géré
Nous comprenons que toutes les équipes n'ont pas les ressources pour gérer leur propre infrastructure. C'est pourquoi nous offrons une transition fluide d'un gestionnaire de consentement de cookies auto-hébergé à notre service cloud géré. Il y a une parité complète des fonctionnalités entre les deux modèles. Nous ne mettons pas derrière un mur payant des fonctionnalités critiques de conformité. L'hébergement géré réduit simplement la charge opérationnelle pour les petites équipes. Cela vous permet de vous concentrer sur votre cœur de métier pendant que nous gérons la maintenance et les mises à jour. Vous pouvez consulter notre structure tarifaire pour voir quel chemin correspond à votre échelle actuelle.
Le Standard Danois de la Vie Privée
Nos racines à Copenhague influencent tout ce que nous faisons. Le Danemark a certains des standards les plus élevés en matière de protection des données et de transparence au monde. Cette approche principielle est intégrée dans notre code. Lorsque vous utilisez Conzent, vous avez un accès direct aux développeurs construisant l'infrastructure. Nous sommes des pairs compétents, pas des fournisseurs distants. Nous vous invitons à nous rejoindre pour établir un nouveau standard pour les droits numériques. Déployez Conzent sur votre propre infrastructure aujourd'hui et reprenez le contrôle de votre infrastructure de confidentialité.
Prenez le Contrôle de Votre Infrastructure de Confidentialité
La vie privée est un droit fondamental, pas un service d'abonnement. Vous avez appris à éliminer la "taxe de consentement" et à récupérer votre souveraineté des données en vous éloignant des modèles de fournisseurs restrictifs. Déployer un gestionnaire de consentement de cookies auto-hébergé est le moyen le plus efficace de garantir que votre pile de conformité est aussi résiliente que vos applications commerciales principales. La propriété est la norme ; la location est le compromis.
En choisissant une infrastructure disponible en source qui est certifiée IAB TCF 2.3 et prête pour le mode de consentement Google v2, vous préparez votre site contre l'évolution du paysage réglementaire de 2026. Vous n'avez pas à sacrifier la performance pour la sécurité légale. Vous n'avez pas à fuir des données vers des tiers. Vous avez juste besoin des bons outils pour construire un écosystème transparent et efficace. L'efficacité est un choix que vous faites aujourd'hui pour un meilleur avenir numérique demain.
Le chemin vers les droits numériques commence avec vos propres serveurs. Commencez à auto-héberger avec Conzent gratuitement et rejoignez une communauté qui valorise l'ouverture technique et la responsabilité éthique. Vous avez la feuille de route. Maintenant, il est temps de construire.
Questions Fréquemment Posées
Un gestionnaire de consentement de cookies auto-hébergé est-il vraiment gratuit ?
Le code source d'un gestionnaire de consentement de cookies auto-hébergé est gratuit à télécharger et à déployer sous des licences disponibles en source. Vous éliminez les frais par session et les taxes d'abonnement récurrentes payées à des fournisseurs externes. Vous êtes uniquement responsable de vos propres coûts d'infrastructure, tels que l'hébergement des serveurs et les ressources internes nécessaires à la maintenance. C'est un passage des dépenses opérationnelles variables à des frais d'infrastructure prévisibles.
Un CMP auto-hébergé peut-il être certifié IAB TCF 2.3 ?
Oui, la certification est liée à l'architecture logicielle plutôt qu'à l'environnement d'hébergement. Conzent est certifié IAB TCF v2.3 avec l'ID CMP #446 et est un partenaire reconnu de Google CMP. Cela signifie que votre déploiement auto-hébergé respecte exactement les mêmes normes techniques et légales que tout fournisseur SaaS majeur. Vous obtenez une conformité totale sans renoncer au contrôle de votre pipeline de données.
Comment l'auto-hébergement impacte-t-il la performance du site web ?
L'auto-hébergement améliore généralement la performance en réduisant la dépendance aux serveurs tiers. Vous servez le moteur de consentement depuis votre propre CDN, ce qui élimine les recherches DNS supplémentaires et réduit la latence des allers-retours. Ce contrôle permet à votre équipe d'optimiser l'exécution des scripts et de minimiser l'impact sur les Core Web Vitals. L'efficacité est un sous-produit naturel de la possession de votre pile technique.
Le mode de consentement Google v2 est-il pris en charge dans les versions auto-hébergées ?
Le soutien complet pour le mode de consentement Google v2 est une fonctionnalité standard dans l'infrastructure moderne auto-hébergée. C'est une nécessité technique pour se conformer à la Loi sur les Marchés Numériques de l'UE. Votre système va correctement mapper les choix des utilisateurs aux signaux ad_storage et analytics_storage. Cela garantit que votre mesure reste précise tout en respectant les préférences de confidentialité de l'utilisateur au niveau du navigateur.
Quelles compétences techniques sont nécessaires pour héberger un CMP ?
Votre équipe a besoin de compétences DevOps standard pour gérer efficacement le déploiement. La familiarité avec Docker, l'orchestration de conteneurs et la gestion de bases de données est essentielle pour une configuration stable. Bien que le déploiement initial soit simple, la maintenance continue nécessite une compréhension de la manière d'intégrer les mises à jour dans votre pipeline CI/CD existant. C'est une tâche pour les développeurs, pas pour le personnel administratif général.
Comment gérer les mises à jour et les nouvelles réglementations avec une solution auto-hébergée ?
Vous gérez les mises à jour en tirant le dernier code source et en redéployant via votre pipeline de construction automatisé. Lorsque l'IAB met à jour la Liste des Fournisseurs Globaux ou que de nouvelles lois entrent en vigueur, le logiciel est mis à jour pour refléter ces changements. Ce processus garantit que votre gestionnaire de consentement de cookies auto-hébergé reste à jour. Vous maintenez le même niveau de protection qu'un service géré mais gardez le code selon vos propres termes.
Puis-je migrer facilement d'un CMP SaaS à un CMP auto-hébergé ?
La migration implique de remplacer le script du fournisseur par le vôtre et de mapper vos configurations existantes au nouveau système. Vous devrez transférer votre liste de fournisseurs actifs et de divulgations d'objectifs pour garantir la continuité. La plupart des organisations trouvent que l'échange technique est simple ; le travail principal consiste à s'assurer que votre base de données interne est prête à ingérer les nouveaux journaux de consentement. C'est une rupture nette avec le verrouillage des fournisseurs.
L'auto-hébergement aide-t-il à respecter les exigences de localisation des données du RGPD ?
L'auto-hébergement est la norme d'or pour répondre aux exigences de localisation et de souveraineté des données. Il garantit que les chaînes de consentement sensibles et les journaux d'audit restent dans votre région géographique spécifiée. Vous n'avez pas à vous soucier qu'un fournisseur tiers déplace vos données à travers les frontières sans votre connaissance. Vous possédez les serveurs, vous possédez les données, et vous possédez le dossier de conformité.