Der Ultimative Leitfaden für Selbstgehostete Cookie-Einwilligungsmanager im Jahr 2026
Datenschutz ist Infrastruktur, kein Abonnementdienst, der Ihr Wachstum belastet. Wenn Sie das Gefühl haben, dass Sie bei jedem Anstieg Ihres Traffics mit steigenden Gebühren bestraft werden, haben Sie recht. Traditionelle Plattformen haben Compliance in eine "Einwilligungssteuer" verwandelt, die Ihr Budget belastet und Ihre Benutzerdaten an Drittanbieter weitergibt. Die Bereitstellung eines selbstgehosteten Cookie-Einwilligungsmanagers ist der notwendige Standard für jedes Unternehmen, das im Jahr 2026 Wert auf Datensouveränität und technische Effizienz legt.
Wir sind uns einig, dass Sie nicht zwischen rechtlicher Compliance und der Leistung Ihrer Website wählen sollten. Sie verdienen eine Lösung, die mit Ihnen skaliert, ohne die Last von Gebühren pro Sitzung oder Verzögerungen durch externe Skripte. Dieser Leitfaden verspricht, Ihnen zu zeigen, wie Sie die Kontrolle über Ihren Datenschutz-Stack zurückgewinnen und diese wiederkehrenden Kosten endgültig beseitigen können. Wir werden die technische Bereitstellung Ihrer eigenen Datenschutzinfrastruktur durchgehen und dabei die volle Kompatibilität mit IAB TCF 2.3 und Google Einwilligungsmodus v2 sicherstellen.
Wichtige Erkenntnisse
- Gewinnen Sie Ihre Datensouveränität zurück, indem Sie von einem Drittanbieter-Abonnement zu einer eigenen Datenschutzinfrastruktur wechseln, die Sie kontrollieren.
- Hören Sie auf, "Einwilligungssteuern" zu zahlen, und erfahren Sie, warum die Preisgestaltung pro Sitzung ein veraltetes Modell für wachsende Unternehmen im Jahr 2026 ist.
- Verstehen Sie die Frontend- und Backend-Architektur, die erforderlich ist, um einen selbstgehosteten Cookie-Einwilligungsmanager zu betreiben, ohne Ihre Core Web Vitals zu beeinträchtigen.
- Stellen Sie sicher, dass Ihre Website die strengen technischen Anforderungen von IAB TCF 2.3 und Google Einwilligungsmodus v2 durch zertifizierte Implementierung erfüllt.
- Verwenden Sie Docker und CI/CD-Integration, um Ihre Compliance-Updates zu automatisieren und ein sicheres, versioniertes Einwilligungsprotokoll für rechtliche Verteidigungsfähigkeit zu führen.
Warum ein selbstgehosteter Cookie-Einwilligungsmanager im Jahr 2026 unerlässlich ist
Ein selbstgehosteter CMP ist eine Datenschutzinfrastruktur, die Sie auf Ihren eigenen Servern bereitstellen. Es ist kein Drittanbieter-Skript, das Sie mieten; es ist ein System, das Sie besitzen. Durch das Hosten Ihrer eigenen Lösung gewinnen Sie die Kontrolle über den sensibelsten Teil Ihrer Benutzerreise zurück: den Moment, in dem sie entscheiden, welche Daten sie teilen möchten. Dieser Wandel von "Software als Dienstleistung" zu "Infrastruktur als Standard" ist eine Notwendigkeit für moderne digitale Rechte.
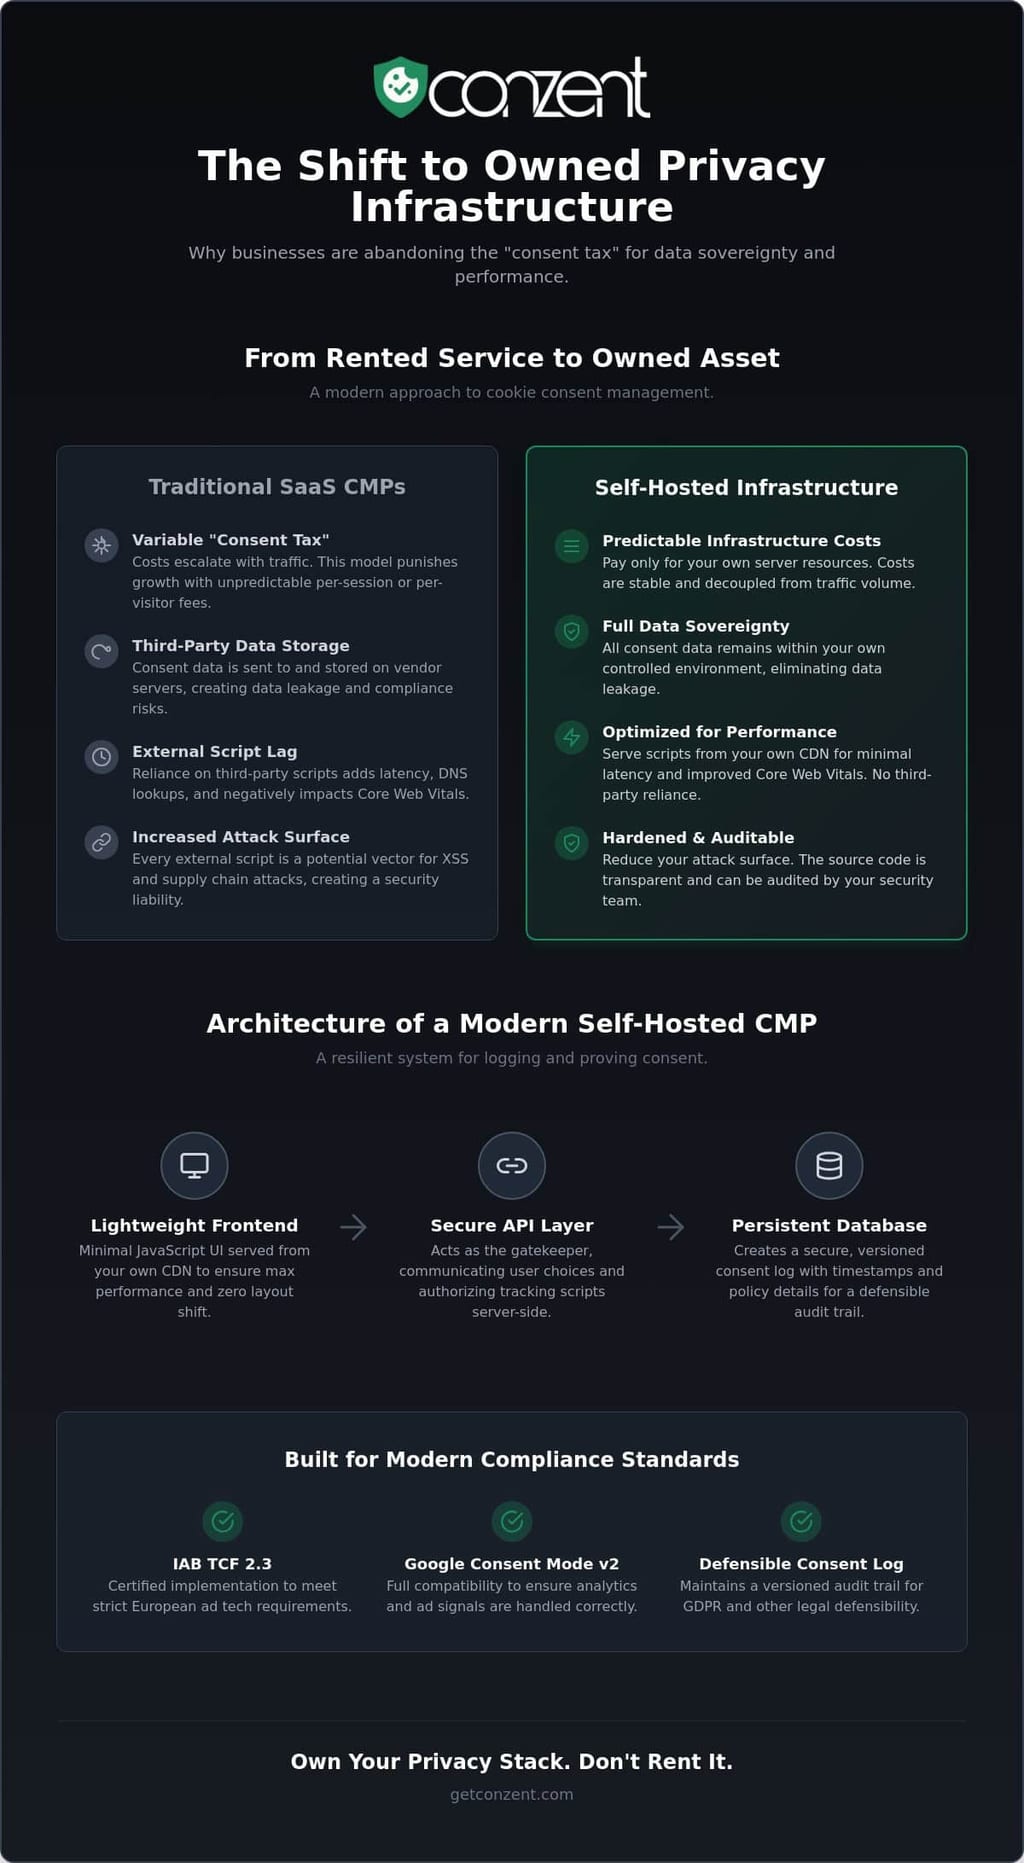
Die Branche ist derzeit in einem Zyklus der "Einwilligungssteuer" gefangen. Traditionelle Anbieter verlangen mehr, je mehr Ihr Traffic wächst. Dieses Modell bestraft den Erfolg. Ein selbstgehosteter Cookie-Einwilligungsmanager durchbricht diesen Zyklus, indem er Compliance vom Traffic-Volumen entkoppelt. Sie zahlen für Ihre eigenen Serverressourcen, nicht für jeden Besucher, der mit einem Banner interagiert. Es ist eine ehrlichere Art, Einwilligungsmanagement in einer Ära zu handhaben, in der Datenschutz eine nicht verhandelbare Anforderung ist.
Datensouveränität ist der Hauptantrieb für diesen Übergang. Wenn Sie einen Drittanbieter verwenden, werden die Einwilligungsstrings Ihrer Benutzer auf externen Servern gespeichert. Dies führt zu unnötigen Datenlecks. Selbsthosting stellt sicher, dass die Einwilligungsdaten in Ihrer kontrollierten Umgebung bleiben. Es beseitigt das Risiko, dass ein Datenbankvorfall eines Anbieters zu Ihrem Compliance-Albtraum wird. Sie führen die Aufzeichnungen. Sie behalten die Prüfspur. Sie besitzen die Beziehung zu Ihren Benutzern. Datenschutz ist kein Luxus. Es ist eine Basislinie.
Performance steht ebenfalls im Mittelpunkt. Externe Skripte verursachen oft Layoutverschiebungen und Latenz. Indem Sie Ihre Einwilligungsengine von Ihrem eigenen CDN bereitstellen, reduzieren Sie die Rundlaufzeiten und verbessern die Core Web Vitals. Effizienz sollte nicht für Compliance geopfert werden. Selbsthosting bietet:
- Schnellere Skriptausführung durch lokale Zwischenspeicherung.
- Keine Abhängigkeit von der Verfügbarkeit Dritter.
- Reduzierter DNS-Lookup-Overhead.
Die Falle der Compliance-Abonnementgebühren beseitigen
Traditionelle CMPs skalieren ihre Preise basierend auf Ihrem Wachstum. Wenn eine Marketingkampagne viral geht, steigt Ihre Compliance-Rechnung unerwartet. Dies ist ein veralteter Ansatz für Unternehmenssoftware. Wir setzen uns für quelloffene Datenschutztools ein, die Zugänglichkeit über Extraktion priorisieren. Der Umstieg auf Selbstgehostete Open Consent Infrastructure ermöglicht es Ihnen, variable monatliche Gebühren gegen vorhersehbare Infrastrukturkosten einzutauschen. Sie bauen Eigenkapital in Ihrem technischen Stack auf, anstatt eine endlose Miete zu zahlen. Es ist ein nachhaltigeres Modell für jedes wachsende Unternehmen.
Das Sicherheitsargument für Selbsthosting
Jedes externe Skript, das Sie laden, ist ein potenzielles Sicherheitsrisiko. Abhängigkeiten von Drittanbietern sind häufige Ziele für Cross-Site-Scripting (XSS)-Angriffe. Diese Abhängigkeiten zu reduzieren, stärkt den Schutz Ihrer Website. Selbsthosting ermöglicht es Ihrem Sicherheitsteam, den Quellcode direkt zu überprüfen. Transparenz ist der einzige echte Weg, um Vertrauen bei einem technisch versierten Publikum aufzubauen. Es vereinfacht auch die Einhaltung der GDPR-Datenlokalisierungsregeln. Sie müssen sich nicht fragen, wo Ihre Daten gespeichert sind, denn Sie sind derjenige, der sie hostet. Sie haken nicht nur ein Kästchen ab; Sie bauen einen verteidigbaren Schutz auf.
Technische Architektur eines modernen selbstgehosteten CMP
Ein selbstgehosteter Cookie-Einwilligungsmanager ist keine kosmetische Schicht. Es ist ein technischer Stack. Die meisten "kostenlosen" Banner sind nur Skripte, die eine Benutzeroberfläche einfügen. Ein wahrer Infrastrukturansatz erfordert ein Frontend, eine API-Schicht und eine persistente Datenbank. Es geht nicht nur darum, ein Banner anzuzeigen; es geht darum, ein System zu bauen, das einer Prüfung standhält. Sie setzen ein verteiltes System ein, das für Resilienz und rechtliche Nachweisbarkeit ausgelegt ist.
Das Frontend muss leichtgewichtig sein. Es sollte Ihre Core Web Vitals nicht beeinträchtigen oder den Hauptthread blockieren. Wir empfehlen die Verwendung von Vanilla JavaScript oder einer minimalen Komponentenbibliothek. Vermeiden Sie schwere Frameworks, die unnötigen Ballast bei jedem Seitenaufruf hinzufügen. Ihre Benutzeroberfläche sollte zugänglich, reaktionsschnell und von Ihrer eigenen Infrastruktur bereitgestellt werden, um Verzögerungen durch Dritte zu beseitigen. Effizienz ist ein Kernwert, kein sekundäres Merkmal.
Das Backend übernimmt die schwere Arbeit des Einwilligungsprotokollierens und der Versionierung. Seit US-Regulierungsbehörden ernsthaft über Cookie-Einwilligung nachdenken, ist eine wasserdichte Prüfspur nicht mehr optional. Jedes Einwilligungsereignis benötigt einen Zeitstempel, eine Versions-ID der akzeptierten Richtlinie und einen sicheren Hash. Für die Datenbank ist SQL oft die bessere Wahl für strukturierte Prüfspuren, bei denen relationale Integrität wichtig ist. NoSQL funktioniert jedoch gut für Umgebungen mit hohem Volumen, die Millionen von Einwilligungsereignissen pro Tag ohne Engpass verarbeiten müssen.
Ihre API-Schicht fungiert als Torwächter. Sie kommuniziert die Benutzerentscheidungen an Ihre serverseitige Logik und stellt sicher, dass Tracking-Skripte nur dann ausgeführt werden, wenn sie autorisiert sind. Wenn sich diese Architektur komplex anfühlt, um sie von Grund auf neu zu erstellen, können Sie unsere flexiblen Bereitstellungsoptionen erkunden, um ein Gleichgewicht zwischen Eigentum und Benutzerfreundlichkeit zu finden.
Integration des Google Einwilligungsmodus v2
Der Google Einwilligungsmodus v2 ist eine signalbasierte Brücke zwischen Datenschutz und Messung. Er funktioniert, indem er Benutzerentscheidungen direkt bestimmten Speicherzuständen wie ad_storage und analytics_storage zuordnet. In einer "Basis"-Implementierung werden Tags blockiert, bis die Einwilligung erteilt wird. In einer "Erweiterten" Implementierung senden Tags cookielose Pings, um Datenmodellierung zu ermöglichen. Ihr selbstgehostetes System muss in der Lage sein, diese Zustände dynamisch im Browser zu aktualisieren, um die Compliance mit dem EU-Digital Markets Act aufrechtzuerhalten.
Serverseitiges Einwilligungsmanagement
Serverseitiges Tagging ist der Goldstandard für 2026. Durch die Verlagerung der Einwilligungslogik vom Browser des Clients reduzieren Sie die Verarbeitungsbelastung auf mobilen Geräten. Dies verbessert gleichzeitig die Benutzererfahrung und die Sicherheit. Eine serverseitige Einrichtung ermöglicht es Ihnen, die Einwilligung über mehrere Subdomains und Plattformen hinweg durch eine einzige Quelle der Wahrheit zu synchronisieren. Sie verhindert "Einwilligungserschöpfung", indem sichergestellt wird, dass die Entscheidung eines Benutzers auf Ihrer Hauptseite in Ihrem gesamten Ökosystem respektiert wird. Sie verwalten nicht nur Cookies; Sie verwalten ein einheitliches Datenschsignals.
Compliance-Standards: IAB TCF 2.3 und darüber hinaus
IAB TCF 2.3 ist der obligatorische Standard für jede Website, die auf programmatische Werbung angewiesen ist. Ab dem Durchsetzungsdatum am 28. Februar 2026 müssen alle CMPs diese Version unterstützen, um sicherzustellen, dass Anzeigen weiterhin in regulierten Märkten geschaltet werden. Dieses Protokoll geht nicht nur um einen "Ja" oder "Nein"-Button. Es ist eine komplexe Kommunikationsschicht zwischen Ihrer Website und Hunderten von Ad-Tech-Anbietern. Die Bereitstellung eines selbstgehosteten Cookie-Einwilligungsmanagers, der TCF 2.3 unterstützt, gibt Ihnen die Macht, diese Beziehungen zu verwalten, ohne dass ein Drittanbieter in der Mitte Ihres Einnahmenstroms sitzt.
Die technische Zertifizierung ist rigoros. Sie müssen die Global Vendor List (GVL) präzise verwalten. In einer selbstgehosteten Umgebung bedeutet dies, dass Ihre Infrastruktur regelmäßig die neueste GVL abrufen und zwischenspeichern muss, um sicherzustellen, dass Sie die aktuellste Liste von Anbietern offenlegen. Sie müssen auch einen konformen Transparenz- und Einwilligungsstring (TC) generieren. Dieser String kodiert die Benutzerpräferenzen in ein Format, das das gesamte Werbeökosystem versteht. Es geht um Interoperabilität und Vertrauen, nicht nur darum, ein Kästchen abzuhaken.
Rechtliche Verteidigungsfähigkeit geht über das bloße Speichern eines "gewährt"-Zustands in einer Datenbank hinaus. Sie müssen die genaue UI-Version und die Anbieter-Liste protokollieren, mit der der Benutzer zum Zeitpunkt der Einwilligung interagiert hat. Wenn ein Regulierer Ihre Website prüft, reicht ein einfacher Zeitstempel nicht aus. Sie müssen nachweisen, was offengelegt wurde. Dieses Niveau der IAB TCF-Compliance trennt einen professionellen Datenschutz-Stack von einem einfachen Skript. Der Besitz dieser Daten stellt sicher, dass Ihre Prüfspur niemals hinter einer Paywall eines Anbieters gesperrt ist.
TCF 2.3 vs. Standard-GDPR-Banner
Ein Standard-GDPR-Banner bietet normalerweise eine binäre Wahl. TCF 2.3 ist anders; es bietet granulare Kontrolle über spezifische Zwecke und Anbieter. Es behandelt auch die komplexe rechtliche Grundlage "Legitimes Interesse", die für viele werbefinanzierte Modelle erforderlich ist. Sie benötigen einen zertifizierten CMP, wenn Sie einen der großen IAB-Teilnehmer verwenden. Einfache Banner genügen für interne Analysen, erfüllen jedoch nicht die Anforderungen des modernen Werbeökosystems. Wir glauben, dass granulare Transparenz die Basislinie für alle digitalen Interaktionen sein sollte, unabhängig von Ihrem Geschäftsmodell.
Unterstützung für Global Privacy Control (GPC)
Global Privacy Control ist ein browserbasiertes Signal, das Websites mitteilt, keine persönlichen Daten zu verkaufen oder zu teilen. Es ist ein Grundpfeiler der US-Bundesstaatengesetze wie dem CCPA und CPRA. Ihr selbstgehosteter Stack muss diese Signale automatisch erkennen und respektieren. Es geht nicht nur um aktuelle Gesetze in Bundesstaaten wie Indiana oder Kentucky; es geht darum, sich für 2027 und darüber hinaus abzusichern. Sie können weitere Details zur sich entwickelnden Datenschutzgesetzgebung finden, um diesen Anforderungen voraus zu sein. Die Unterstützung von GPC zeigt, dass Sie die Benutzerabsicht standardmäßig respektieren, was der effektivste Weg ist, um langfristiges Vertrauen aufzubauen.
Betriebsanleitung: Bereitstellung und Wartung Ihres CMP
Die Bereitstellung eines selbstgehosteten Cookie-Einwilligungsmanagers ist ein Engagement für betriebliche Exzellenz. Es ist kein "einrichten und vergessen"-Widget. Wir empfehlen die Containerisierung mit Docker, um sicherzustellen, dass Ihre Datenschutzinfrastruktur in Entwicklungs-, Test- und Produktionsumgebungen konsistent bleibt. Dieser Ansatz beseitigt die Ausrede "Es funktioniert auf meinem Rechner" und ermöglicht es Ihrem DevOps-Team, Compliance als Code zu verwalten. Die Wartung eines selbstgehosteten Cookie-Einwilligungsmanagers erfordert das gleiche Maß an Aufsicht wie Ihre Kernanwendung.
Die Integration in Ihre CI/CD-Pipeline ist der nächste logische Schritt. Automatisierte Updates stellen sicher, dass Ihre Global Vendor List aktuell bleibt, ohne manuelles Eingreifen. Es ermöglicht Ihnen auch, automatisierte Regressionstests durchzuführen, um zu bestätigen, dass neue Funktionen Ihrer Website Ihre Einwilligungslogik nicht brechen. Wenn ein Deployment nicht den Compliance-Standards entspricht, sollte der Build fehlschlagen. Sicherheit und Datenschutz sind Teil des Builds, nicht nachträglich. Sie bauen ein System, das so zuverlässig sein muss wie Ihre primäre Datenbank.
Überwachung und Alarmierung sind unverzichtbar. Wenn Ihr Einwilligungsbanner nicht geladen wird, ist Ihre Website wahrscheinlich nicht compliant. Sie benötigen Echtzeit-Transparenz über den Gesundheitszustand Ihres CMP. Wir empfehlen, automatisierte Alarme für folgende Punkte einzurichten:
- 404-Fehler bei kritischen Skriptladungen.
- Anstiege der Datenbanklatenz für das Einwilligungsprotokoll.
- Fehlgeschlagene Abrufversuche für die IAB Global Vendor List.
Das Skalieren von Einwilligungsprotokollen auf Millionen von Datensätzen erfordert eine klare Aufbewahrungsstrategie. Verwenden Sie Datenbankpartitionierung, um Ihre Prüfspuren leistungsfähig zu halten. Dies stellt sicher, dass rechtliche Verteidigungsfähigkeit nicht auf Kosten der Systemgeschwindigkeit geht.
Wahl Ihrer Hosting-Umgebung
Ihre Wahl zwischen lokalen Servern und privaten Cloud-Anbietern wie AWS oder GCP hängt von Ihrem bestehenden Stack ab. Edge-Computing ist jedoch die Zukunft der Datenschutzbereitstellung. Die Edge-Bereitstellung ist entscheidend, um die kumulative Layoutverschiebung (CLS) zu minimieren, da sie die Einwilligungslogik am Rand des Netzwerks ausführt und sicherstellt, dass das Banner angezeigt wird, bevor sich der Hauptseiteninhalt verschiebt. Dies schafft ein nahtloses Erlebnis, das sowohl die Zeit des Benutzers als auch seine Rechte respektiert.
A/B-Tests und UX-Optimierung
Selbsthoster konzentrieren sich oft so sehr auf die technische Bereitstellung, dass sie den Benutzer vergessen. Ein konformes Banner, das niemand versteht, ist ein Misserfolg. Sie sollten lokale A/B-Tests einrichten, um zu messen, welche Layouts und Texte die höchsten Opt-in-Raten erzielen. Die Balance zwischen rechtlichen Anforderungen und sauberem Design ist eine technische Herausforderung, aber auch eine ethische. Sie können unsere selbstgehosteten und verwalteten Pläne vergleichen, um zu sehen, welches Betriebsmodell Ihre Optimierungsziele am besten unterstützt. Effizienz im Code muss mit Effizienz in der Benutzerwahl übereinstimmen.
Conzent: Die quelloffene Lösung für Unternehmen
Conzent basiert auf dem Glauben, dass Datenschutz ein öffentliches Gut ist. Wir bieten einen selbstgehosteten Cookie-Einwilligungsmanager, der Open-Source-Werte mit Funktionen auf Unternehmensniveau kombiniert. Durch die Verwendung eines quelloffenen Modells bieten wir die Transparenz von Open Source mit der Stabilität, die moderne DevOps-Teams benötigen. Sie erhalten den Code. Sie erhalten die Kontrolle. Sie erhalten die Unterstützung der Gemeinschaft. Dies ist kein geschlossener Garten; es ist ein offenes Ökosystem. Wir glauben, dass Datenschutzinfrastruktur für alle zugänglich sein sollte, nicht nur für diejenigen mit den größten Budgets.
Eine häufige Kritik am Selbsthosting ist der Mangel an Transparenz in der Unternehmensleistung. Wir lösen dies durch Revenue Impact Analytics. Die meisten Plattformen verstecken die tatsächlichen Kosten Ihrer Datenschutzeinstellungen hinter vagen Metriken. Wir zeigen Ihnen genau, wie Ihre Einwilligungskonfiguration Ihre Bilanz beeinflusst. Diese Daten ermöglichen es Ihnen, sowohl für Compliance als auch für Konversionen zu optimieren, ohne zu raten. Datenschutz muss kein blinder Fleck für Ihr Wachstum sein. Es kann ein messbarer Teil Ihrer Strategie sein.
Unser Sponsoring-Modell ist darauf ausgelegt, die Kosten für Compliance für alle zu senken. Durch die Unterstützung des Projekts finanzieren Unternehmensbenutzer die Entwicklung von Funktionen, die der gesamten Gemeinschaft zugutekommen. Es ist ein principled Weg, Software zu entwickeln. Wir priorisieren technische Effizienz über extraktive Lizenzierung. Wir verkaufen nicht nur ein Produkt; wir setzen uns für ein transparenteres Internet ein. Dieser kollaborative Ansatz stellt sicher, dass unsere Tools modern und ethisch fundiert bleiben.
Von Selbstgehostet zu Verwaltetem Cloud
Wir verstehen, dass nicht jedes Team die Ressourcen hat, um seine eigene Infrastruktur zu verwalten. Deshalb bieten wir einen nahtlosen Übergang von einem selbstgehosteten Cookie-Einwilligungsmanager zu unserem verwalteten Cloud-Service an. Es gibt eine vollständige Funktionsparität zwischen den beiden Modellen. Wir sperren keine kritischen Compliance-Funktionen hinter einer Paywall. Das verwaltete Hosting reduziert einfach den operativen Aufwand für kleinere Teams. So können Sie sich auf Ihr Kerngeschäft konzentrieren, während wir die Wartung und Updates übernehmen. Sie können unsere Preisstruktur überprüfen, um zu sehen, welcher Weg zu Ihrem aktuellen Maßstab passt.
Der Dänische Standard für Datenschutz
Unsere Wurzeln in Kopenhagen prägen alles, was wir tun. Dänemark hat einige der höchsten Standards für Datenschutz und Transparenz weltweit. Dieser principled Ansatz ist in unseren Code eingebettet. Wenn Sie Conzent verwenden, erhalten Sie direkten Zugang zu den Entwicklern, die die Infrastruktur aufbauen. Wir sind kompetente Kollegen, keine entfernten Anbieter. Wir laden Sie ein, sich uns anzuschließen, um einen neuen Standard für digitale Rechte zu setzen. Setzen Sie Conzent heute auf Ihrer eigenen Infrastruktur ein und übernehmen Sie die Kontrolle über Ihren Datenschutz-Stack.
Übernehmen Sie die Kontrolle über Ihre Datenschutzinfrastruktur
Datenschutz ist ein Grundrecht, kein Abonnementdienst. Sie haben gelernt, wie Sie die "Einwilligungssteuer" beseitigen und Ihre Datensouveränität zurückgewinnen, indem Sie sich von restriktiven Anbieter-Modellen entfernen. Die Bereitstellung eines selbstgehosteten Cookie-Einwilligungsmanagers ist der effektivste Weg, um sicherzustellen, dass Ihr Compliance-Stack so widerstandsfähig ist wie Ihre Kernanwendungen. Eigentum ist der Standard; Mieten ist der Kompromiss.
Indem Sie sich für quelloffene Infrastruktur entscheiden, die IAB TCF v2.4 zertifiziert (CMP ID 446) und Google Einwilligungsmodus v2 bereit ist, sichern Sie Ihre Website gegen die sich entwickelnde regulatorische Landschaft von 2026 ab. Sie müssen keine Leistung für rechtliche Sicherheit opfern. Sie müssen keine Daten an Dritte weitergeben. Sie benötigen nur die richtigen Werkzeuge, um ein transparentes und effizientes Ökosystem aufzubauen. Effizienz ist eine Entscheidung, die Sie heute für eine bessere digitale Zukunft morgen treffen.
Der Weg zu digitalen Rechten beginnt mit Ihren eigenen Servern. Beginnen Sie kostenlos mit dem Selbsthosting von Conzent und treten Sie einer Gemeinschaft bei, die technische Offenheit und ethische Verantwortung schätzt. Sie haben die Roadmap. Jetzt ist es an der Zeit, zu bauen.
Häufig gestellte Fragen
Ist ein selbstgehosteter Cookie-Einwilligungsmanager wirklich kostenlos?
Der Quellcode für einen selbstgehosteten Cookie-Einwilligungsmanager ist kostenlos herunterzuladen und unter quelloffenen Lizenzen bereitzustellen. Sie beseitigen Gebühren pro Sitzung und wiederkehrende Abonnementsteuern, die an externe Anbieter gezahlt werden. Sie sind nur für Ihre eigenen Infrastrukturkosten verantwortlich, wie z.B. Serverhosting und die internen Ressourcen, die für die Wartung benötigt werden. Es ist ein Wechsel von variablen Betriebskosten zu vorhersehbaren Infrastrukturkosten.
Kann ein selbstgehosteter CMP IAB TCF 2.3 zertifiziert werden?
Ja, die Zertifizierung ist an die Softwarearchitektur und nicht an die Hosting-Umgebung gebunden. Conzent ist IAB TCF v2.4 zertifiziert (CMP ID 446) und ist ein von Google zertifizierter CMP. Das bedeutet, dass Ihre selbstgehostete Bereitstellung die gleichen technischen und rechtlichen Standards erfüllt wie jeder große SaaS-Anbieter. Sie erhalten vollständige Compliance, ohne die Kontrolle über Ihre Datenpipeline aufzugeben.
Wie wirkt sich das Selbsthosting auf die Website-Performance aus?
Selbsthosting verbessert in der Regel die Leistung, indem die Abhängigkeit von Drittanbieterservern verringert wird. Sie bedienen die Einwilligungsengine von Ihrem eigenen CDN, was zusätzliche DNS-Abfragen beseitigt und die Rundlauflatenz reduziert. Diese Kontrolle ermöglicht es Ihrem Team, die Skriptausführung zu optimieren und die Auswirkungen auf die Core Web Vitals zu minimieren. Effizienz ist ein natürlicher Nebeneffekt des Besitzes Ihres technischen Stacks.
Wird der Google Einwilligungsmodus v2 in selbstgehosteten Versionen unterstützt?
Die vollständige Unterstützung für den Google Einwilligungsmodus v2 ist ein Standardmerkmal in modernen selbstgehosteten Infrastrukturen. Es ist eine technische Notwendigkeit, um den EU-Digital Markets Act einzuhalten. Ihr System wird Benutzerentscheidungen korrekt auf die Signale von ad_storage und analytics_storage abbilden. Dies stellt sicher, dass Ihre Messung genau bleibt, während die Datenschutzpräferenzen des Benutzers auf Browser-Ebene respektiert werden.
Welche technischen Fähigkeiten sind erforderlich, um einen CMP zu hosten?
Ihr Team benötigt grundlegende DevOps-Fähigkeiten, um die Bereitstellung effektiv zu verwalten. Vertrautheit mit Docker, Container-Orchestrierung und Datenbankmanagement ist für eine stabile Einrichtung unerlässlich. Während die anfängliche Bereitstellung unkompliziert ist, erfordert die laufende Wartung ein Verständnis dafür, wie Updates in Ihre bestehende CI/CD-Pipeline integriert werden. Es ist eine Aufgabe für Entwickler, nicht für allgemeines Verwaltungspersonal.
Wie gehe ich mit Updates und neuen Vorschriften bei einer selbstgehosteten Lösung um?
Sie verwalten Updates, indem Sie den neuesten Quellcode abrufen und über Ihre automatisierte Build-Pipeline neu bereitstellen. Wenn die IAB die Global Vendor List aktualisiert oder neue Gesetze in Kraft treten, wird die Software aktualisiert, um diese Änderungen zu berücksichtigen. Dieser Prozess stellt sicher, dass Ihr selbstgehosteter Cookie-Einwilligungsmanager aktuell bleibt. Sie behalten das gleiche Schutzniveau wie ein verwalteter Dienst, halten jedoch den Code nach Ihren eigenen Bedingungen.
Kann ich einfach von einem SaaS CMP zu einem selbstgehosteten wechseln?
Die Migration umfasst den Austausch des Skripts des Anbieters durch Ihr eigenes und die Zuordnung Ihrer bestehenden Konfigurationen zum neuen System. Sie müssen Ihre Liste aktiver Anbieter und Zweckoffenlegungen übertragen, um die Kontinuität sicherzustellen. Die meisten Organisationen finden den technischen Austausch einfach; die Hauptarbeit besteht darin, sicherzustellen, dass Ihre interne Datenbank bereit ist, die neuen Einwilligungsprotokolle zu verarbeiten. Es ist ein sauberer Bruch mit der Anbieterbindung.
Hilft das Selbsthosting bei den Anforderungen zur Datenlokalisierung gemäß GDPR?
Selbsthosting ist der Goldstandard für die Erfüllung von Anforderungen an Datenlokalisierung und Souveränität. Es stellt sicher, dass sensible Einwilligungsstrings und Prüfprotokolle innerhalb Ihrer festgelegten geografischen Region bleiben. Sie müssen sich keine Sorgen machen, dass ein Drittanbieter Ihre Daten ohne Ihr Wissen über Grenzen hinweg bewegt. Sie besitzen die Server, Sie besitzen die Daten und Sie besitzen die Compliance-Aufzeichnungen.