Den ultimate guiden til selvhostede informasjonskapsel-samtykkebehandlere i 2026
Personvern er infrastruktur, ikke en abonnementsservice som belaster veksten din. Hvis du føler at du blir straffet med økende avgifter hver gang trafikken din øker, har du rett. Tradisjonelle plattformer har gjort overholdelse til en "samtykkeskatt" som tømmer budsjettet ditt og lekker brukerdata til tredjepartsleverandører. Å implementere en selvhostet informasjonskapsel-samtykkebehandler er den nødvendige standarden for enhver virksomhet som verdsetter datatilgang og teknisk effektivitet i 2026.
Vi er enige om at du ikke bør måtte velge mellom juridisk overholdelse og nettstedets ytelse. Du fortjener en løsning som skalerer med deg uten byrden av avgifter per økt eller forsinkelse fra eksterne skript. Denne guiden lover å vise deg hvordan du kan gjenvinne kontrollen over personvernsstakken din og eliminere de gjentakende kostnadene for godt. Vi vil gå gjennom den tekniske implementeringen av din egen personvernsinfrastruktur, og sikre full kompatibilitet med IAB TCF 2.3 og Google Samtykkemodus v2.
Viktige punkter
- Gjenopprett datatilgangen din ved å gå fra en tredjepartsabonnement til en eid personvernsinfrastruktur som du kontrollerer.
- Slutt å betale "samtykkeskatter" og lær hvorfor prising per økt er en foreldet modell for voksende virksomheter i 2026.
- Forstå frontend- og backend-arkitekturen som trengs for å kjøre en selvhostet informasjonskapsel-samtykkebehandler uten å påvirke Core Web Vitals.
- Sikre at nettstedet ditt oppfyller de strenge tekniske kravene til IAB TCF 2.3 og Google Samtykkemodus v2 gjennom sertifisert implementering.
- Bruk Docker og CI/CD-integrasjon for å automatisere oppdateringene dine for overholdelse og opprettholde en sikker, versjonert samtykkelogg for juridisk forsvarlighet.
Hvorfor en selvhostet informasjonskapsel-samtykkebehandler er essensiell i 2026
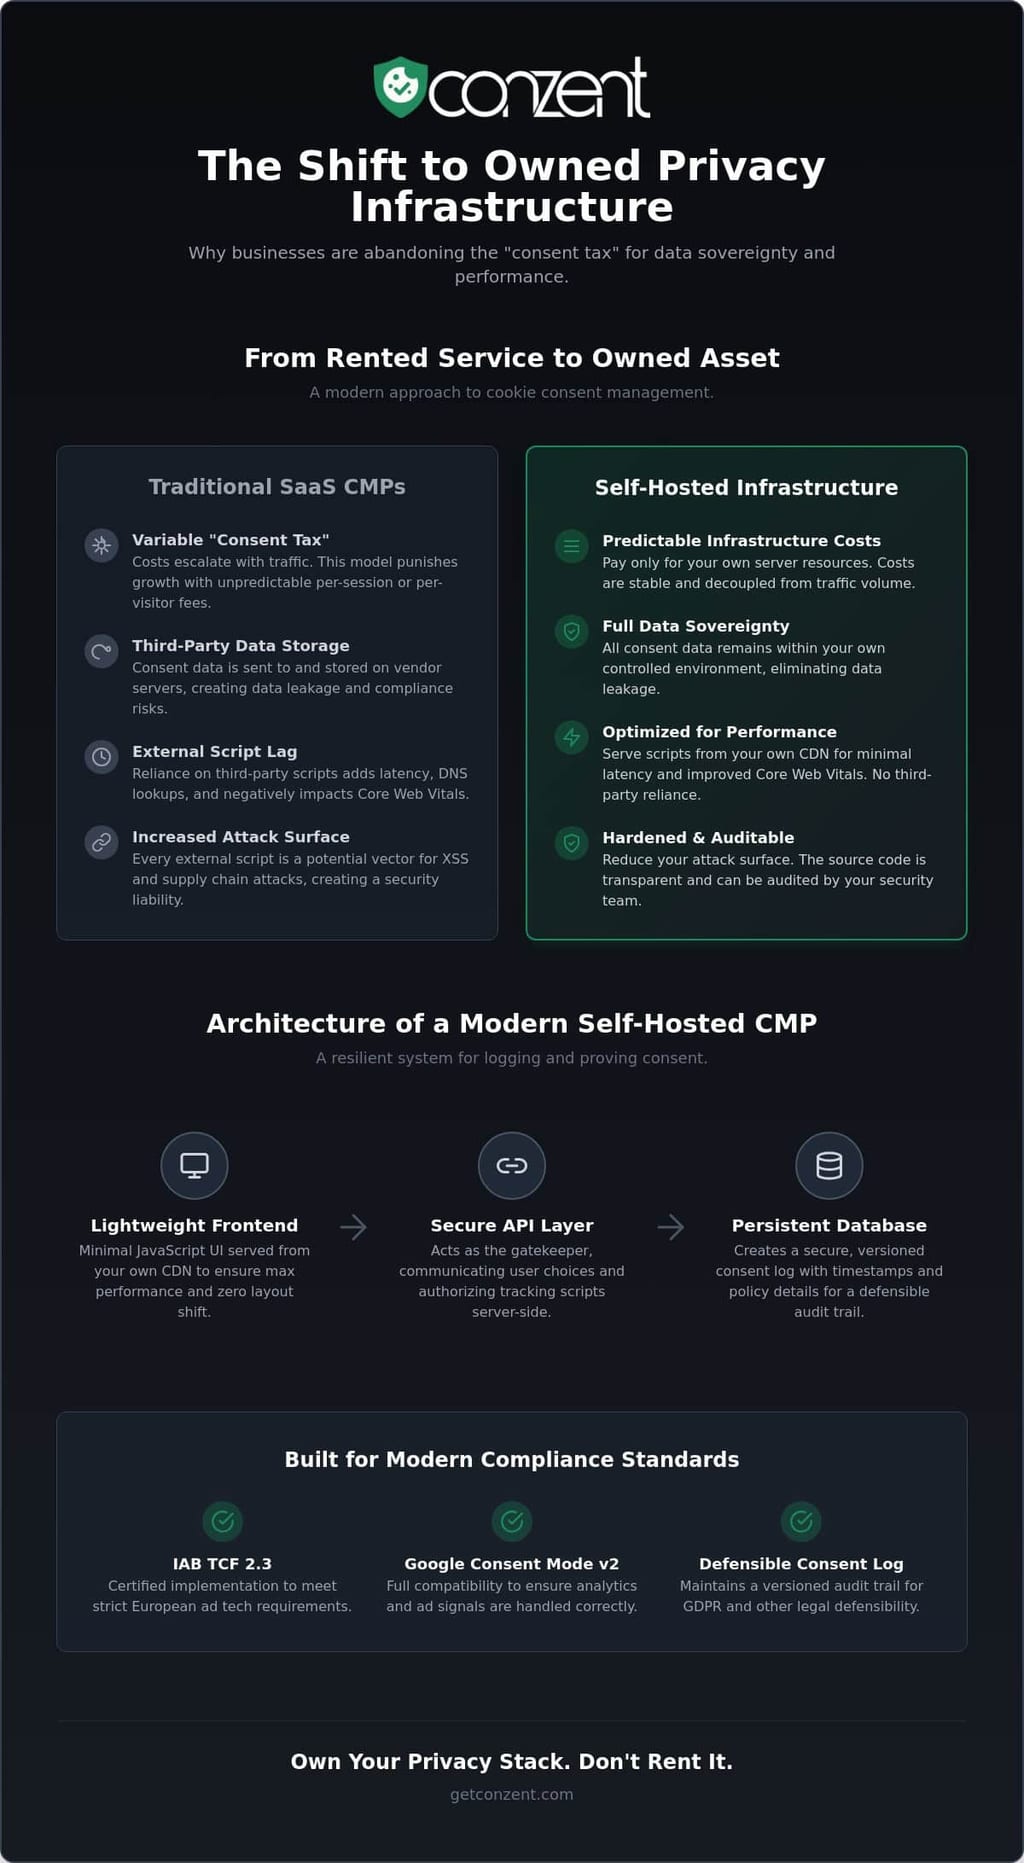
En selvhostet CMP er personvernsinfrastruktur du distribuerer på dine egne servere. Det er ikke et tredjeparts skript du leier; det er et system du eier. Ved å hoste din egen løsning, gjenvinner du kontrollen over den mest sensitive delen av brukerreisen din: øyeblikket de bestemmer hva data de vil dele. Dette skiftet fra "programvare som en tjeneste" til "infrastruktur som en standard" er en nødvendighet for moderne digitale rettigheter.
Bransjen er for tiden fanget i en "samtykkeskatt"-syklus. Tradisjonelle leverandører tar mer betalt når trafikken din vokser. Denne modellen straffer suksess. En selvhostet informasjonskapsel-samtykkebehandler bryter denne syklusen ved å koble overholdelse fra trafikkvolum. Du betaler for dine egne serverressurser, ikke for hver besøkende som interagerer med et banner. Det er en mer ærlig måte å håndtere samtykkehåndtering i en tid der dataprivacy er et ikke-forhandlingsbart krav.
Datatilgang er den primære drivkraften for dette skiftet. Når du bruker en tredjepartsleverandør, lagres brukernes samtykkestrenger på eksterne servere. Dette skaper unødvendig datalekkasjer. Selvhosting sikrer at samtykkedata forblir innenfor ditt kontrollerte miljø. Det eliminerer risikoen for at en leverandørs databasebrudd blir din overholdelsesmareritt. Du beholder registrene. Du opprettholder revisjonsspor. Du eier forholdet til brukerne dine. Personvern er ikke en luksus. Det er en basislinje.
Ytelse tar også sentrum. Eksterne skript forårsaker ofte layoutskift og latens. Ved å servere samtykke-motoren fra din egen CDN, reduserer du rundturstider og forbedrer Core Web Vitals. Effektivitet bør ikke ofres for overholdelse. Selvhosting gir:
- Raskere skripteksekvering gjennom lokal caching.
- Ingen avhengighet av tredjeparts oppetid.
- Redusert DNS-oppslagsoverhead.
Eliminere overholdelsesabonnementsfellen
Tradisjonelle CMP-er skalerer prisene sine basert på veksten din. Hvis en markedsføringskampanje går viralt, øker regningen for overholdelse uventet. Dette er en foreldet tilnærming til forretningsprogramvare. Vi går inn for kilde-tilgjengelige personverktøy som prioriterer tilgjengelighet over utvinning. Å gå over til Selvhostet Åpen Samtykkeinfrastruktur lar deg bytte variable månedlige avgifter mot forutsigbare infrastrukturkostnader. Du bygger egenkapital i din tekniske stakk i stedet for å betale en uendelig leie. Det er en mer bærekraftig modell for enhver voksende virksomhet.
Sikkerhetsargumentet for selvhosting
Hvert eksternt skript du laster inn er en potensiell sikkerhetsrisiko. Tredjepartsavhengigheter er vanlige mål for Cross-Site Scripting (XSS) angrep. Å redusere disse avhengighetene styrker nettstedets perimeter. Selvhosting lar sikkerhetsteamet ditt revidere kildekoden direkte. Åpenhet er den eneste reelle måten å bygge tillit med et teknisk kyndig publikum. Det forenkler også overholdelse av GDPR-regler for datalokalisering. Du trenger ikke å lure på hvor dataene dine er lagret fordi du er den som hoster dem. Du sjekker ikke bare en boks; du bygger et forsvarlig perimeter.
Teknisk arkitektur av en moderne selvhostet CMP
En selvhostet informasjonskapsel-samtykkebehandler er ikke et kosmetisk lag. Det er en teknisk stakk. De fleste "gratis" bannere er bare skript som injiserer et brukergrensesnitt. En ekte infrastrukturtilnærming krever en frontend, et API-lag og en vedvarende database. Dette handler ikke bare om å vise et banner; det handler om å bygge et system som tåler granskning. Du distribuerer et distribuert system designet for motstandskraft og juridisk bevis.
Frontend må være lettvekts. Den bør ikke ødelegge Core Web Vitals eller blokkere hovedtråden. Vi anbefaler å bruke vanilje JavaScript eller et minimalt komponentbibliotek. Unngå tunge rammeverk som legger unødvendig oppblåsthet til hver sideinnlasting. Brukergrensesnittet ditt bør være tilgjengelig, responsivt og serveres fra din egen infrastruktur for å eliminere latens fra tredjepart. Effektivitet er en kjerneverdi, ikke en sekundær funksjon.
Backend håndterer det tunge løftet av samtykkelogging og versjonering. Siden US Regulators Got Serious About Cookie Consent, er det ikke lenger valgfritt å ha et vanntett revisjonsspor. Hver samtykkehendelse trenger et tidsstempel, en versjons-ID av den aksepterte policyen, og en sikker hash. For databasen er SQL ofte det bedre valget for strukturerte revisjonsspor der relasjonell integritet betyr noe. Imidlertid fungerer NoSQL godt for høyvolumsmiljøer som trenger å ta inn millioner av samtykkehendelser per dag uten flaskehalser.
API-laget ditt fungerer som portvakt. Det kommuniserer brukerens valg til logikken på serversiden og sikrer at sporingsskriptene bare aktiveres når de er autorisert. Hvis denne arkitekturen virker kompleks å bygge fra bunnen av, kan du utforske våre fleksible distribusjonsalternativer for å finne en balanse mellom eierskap og brukervennlighet.
Integrering av Google Samtykkemodus v2
Google Samtykkemodus v2 er en signalbasert bro mellom personvern og måling. Det fungerer ved å kartlegge brukerens valg direkte til spesifikke lagringsstater som ad_storage og analytics_storage. I en "Grunnleggende" implementering blokkeres tagger til samtykke er gitt. I en "Avansert" implementering sender tagger cookieless pinger for å tillate datamodellering. Ditt selvhostede system må kunne oppdatere disse statene dynamisk i nettleseren for å opprettholde overholdelse av EU Digital Markets Act.
Server-side samtykkebehandling
Server-side tagging er gullstandarden for 2026. Ved å flytte samtykkelogikken fra klientens nettleser, reduserer du prosesseringsbelastningen på mobile enheter. Dette forbedrer brukeropplevelsen og sikkerheten samtidig. En server-side oppsett lar deg synkronisere samtykke på tvers av flere underdomener og plattformer gjennom en enkelt sannhetskilde. Det forhindrer "samtykkeutmattelse" ved å sikre at brukerens valg på hovednettstedet ditt respekteres på tvers av hele økosystemet ditt. Du håndterer ikke bare informasjonskapsler; du håndterer et samlet personvernsignal.
Overholdelsesstandarder: IAB TCF 2.3 og utover
IAB TCF 2.3 er den obligatoriske standarden for ethvert nettsted som er avhengig av programmatisk annonsering. Fra og med fristen for håndheving 28. februar 2026, må alle CMP-er støtte denne versjonen for å sikre at annonser fortsetter å bli vist i regulerte markeder. Denne protokollen handler ikke bare om en "ja" eller "nei" knapp. Det er et komplekst kommunikasjonslag mellom nettstedet ditt og hundrevis av annonseteknologileverandører. Å implementere en selvhostet informasjonskapsel-samtykkebehandler som støtter TCF 2.3 gir deg makten til å administrere disse forholdene uten å la en tredjepartsleverandør sitte i midten av inntektsstrømmen din.
Teknisk sertifisering er streng. Du må håndtere Global Vendor List (GVL) med presisjon. I et selvhostet miljø betyr dette at infrastrukturen din må regelmessig hente og cache den nyeste GVL for å sikre at du avslører den mest aktuelle listen over leverandører. Du må også generere en compliant Transparency and Consent (TC) streng. Denne strengen koder brukerpreferanser i et format som hele annonseøkosystemet forstår. Det handler om interoperabilitet og tillit, ikke bare å sjekke en boks.
Juridisk forsvarlighet går utover bare å lagre en "godkjent" tilstand i en database. Du må logge den nøyaktige UI-versjonen og leverandørlisten brukeren interagerte med på tidspunktet for samtykke. Hvis en regulator reviderer nettstedet ditt, er et enkelt tidsstempel ikke nok. Du må bevise hva som ble avslørt. Dette nivået av IAB TCF-overholdelse er det som skiller en profesjonell personvernsstakk fra et grunnleggende skript. Eierskap av disse dataene sikrer at revisjonssporene dine aldri er låst bak en leverandørs betalingsmur.
TCF 2.3 vs. Standard GDPR-bannere
Et standard GDPR-banner tilbyr vanligvis et binært valg. TCF 2.3 er annerledes; det gir granulær kontroll over spesifikke formål og leverandører. Det håndterer også den komplekse "Legitime Interesse" juridiske grunnlaget som kreves for mange annonsefinansierte modeller. Du trenger en sertifisert CMP hvis du bruker noen større IAB-deltakende leverandør. Enkle bannere er tilstrekkelige for intern analyse, men de oppfyller ikke kravene til det moderne annonseøkosystemet. Vi mener at granulær åpenhet bør være basislinjen for alle digitale interaksjoner, uavhengig av forretningsmodellen din.
Global Privacy Control (GPC) støtte
Global Privacy Control er et nettlesernivå signal som forteller nettsteder ikke å selge eller dele personlig data. Det er en hjørnestein i amerikanske statslovgivninger som CCPA og CPRA. Din selvhostede stakk må automatisk oppdage og respektere disse signalene. Dette handler ikke bare om gjeldende lover i stater som Indiana eller Kentucky; det handler om å fremtidssikre for 2027 og utover. Du kan finne mer informasjon om det utviklende personvernlovgivningslandskapet for å holde deg foran disse kravene. Å støtte GPC viser at du respekterer brukerens intensjon som standard, noe som er den mest effektive måten å bygge langsiktig tillit på.
Operasjonell guide: Distribuere og vedlikeholde CMP-en din
Å implementere en selvhostet informasjonskapsel-samtykkebehandler er et engasjement for operasjonell fortreffelighet. Det er ikke en "sett det og glem det" widget. Vi anbefaler containerisering ved hjelp av Docker for å sikre at personvernsinfrastrukturen din forblir konsistent på tvers av utvikling, staging og produksjonsmiljøer. Denne tilnærmingen eliminerer "det fungerer på maskinen min"-unnskyldningen og lar DevOps-teamet ditt håndtere overholdelse som kode. Vedlikehold av en selvhostet informasjonskapsel-samtykkebehandler krever samme nivå av tilsyn som din kjerneapplikasjon.
Integrering med CI/CD-pipelinen din er det neste logiske steget. Automatisering av oppdateringer sikrer at Global Vendor List forblir aktuell uten manuell inngripen. Det lar deg også kjøre automatiserte regresjonstester for å bekrefte at nye nettstedfunksjoner ikke bryter samtykkelogikken din. Hvis en distribusjon ikke oppfyller overholdelsesstandardene, bør byggingen mislykkes. Sikkerhet og personvern er en del av byggingen, ikke en ettertanke. Du bygger et system som må være like pålitelig som din primære database.
Overvåking og varsling er ikke-forhandlingsbare. Hvis samtykkebanneret ditt ikke lastes inn, er nettstedet ditt sannsynligvis ute av overholdelse. Du trenger sanntidsinnsyn i helsen til CMP-en din. Vi anbefaler å sette opp automatiserte varsler for:
- 404-feil på kritiske skriptlaster.
- Spikes i databasens latens for samtykkelogging.
- Mislykkede henting av IAB Global Vendor List.
Å skalere samtykkelogger til millioner av poster krever en klar oppbevaringsstrategi. Bruk databasens partisjonering for å holde revisjonssporene dine effektive. Dette sikrer at juridisk forsvarlighet ikke kommer på bekostning av systemhastighet.
Valg av hostingmiljø
Valget ditt mellom lokale servere og private skyleverandører som AWS eller GCP avhenger av din eksisterende stakk. Imidlertid er edge computing fremtiden for personvernlevering. Edge-distribusjon er kritisk for å minimere kumulativ layoutskift (CLS) fordi det utfører samtykkelogikken ved nettverkets perimeter, og sikrer at banneret vises før hovedsideinnholdet skifter. Dette skaper en sømløs opplevelse som respekterer både brukerens tid og rettigheter.
A/B-testing og UX-optimalisering
Selvhostere fokuserer ofte så mye på den tekniske distribusjonen at de glemmer brukeren. Et samtykkebanner som ingen forstår er en fiasko. Du bør sette opp lokale A/B-tester for å måle hvilke oppsett og tekster som gir de høyeste opt-in-ratene. Å balansere juridiske krav med rent design er en teknisk utfordring, men det er også en etisk en. Du kan sammenligne våre selvhostede og administrerte planer for å se hvilken operasjonsmodell som best støtter optimaliseringsmålene dine. Effektivitet i kode må matches av effektivitet i brukerens valg.
Conzent: Den kilde-tilgjengelige løsningen for bedrifter
Conzent er bygget på troen om at personvern er en offentlig god. Vi tilbyr en selvhostet informasjonskapsel-samtykkebehandler som kombinerer åpne kildeverdier med funksjoner av bedriftskvalitet. Ved å bruke en kilde-tilgjengelig modell, tilbyr vi åpenhet av åpen kilde med stabiliteten som kreves av moderne DevOps-team. Du får koden. Du får kontrollen. Du får fellesskapsstøtten. Dette er ikke en inngjerdet hage; det er et åpent økosystem. Vi mener at personvernsinfrastruktur bør være tilgjengelig for alle, ikke bare de med de største budsjettene.
En vanlig kritikk av selvhosting er mangelen på synlighet i forretningsytelsen. Vi løser dette gjennom Inntektspåvirkningsanalyse. De fleste plattformer skjuler den virkelige kostnaden av personverninnstillingene dine bak vage målinger. Vi viser deg nøyaktig hvordan samtykkeoppsettet ditt påvirker bunnlinjen din. Disse dataene lar deg optimalisere både overholdelse og konvertering uten gjetting. Personvern trenger ikke å være et blindpunkt for veksten din. Det kan være en målbar del av strategien din.
Vår sponsormodell er designet for å senke kostnadene for overholdelse for alle. Ved å støtte prosjektet, finansierer bedriftsbrukere utviklingen av funksjoner som gagner hele fellesskapet. Det er en prinsipiell måte å bygge programvare på. Vi prioriterer teknisk effektivitet over utvinning av lisensiering. Vi selger ikke bare et produkt; vi går inn for et mer transparent internett. Denne samarbeidsmetoden sikrer at verktøyene våre forblir banebrytende og etisk forankret.
Fra selvhostet til administrert sky
Vi forstår at ikke alle team har ressursene til å administrere sin egen infrastruktur. Derfor tilbyr vi en sømløs overgang fra en selvhostet informasjonskapsel-samtykkebehandler til vår administrerte skytjeneste. Det er full funksjonalitet mellom de to modellene. Vi setter ikke kritiske overholdelsesfunksjoner bak betalingsmur. Administrert hosting reduserer bare den operative belastningen for mindre team. Dette lar deg fokusere på din kjernevirksomhet mens vi håndterer vedlikehold og oppdateringer. Du kan sjekke vår prismodell for å se hvilken vei som passer din nåværende skala.
Den danske standarden for personvern
Våre røtter i København informerer alt vi gjør. Danmark har noen av de høyeste standardene for databeskyttelse og åpenhet i verden. Denne prinsippielle tilnærmingen er innbakt i koden vår. Når du bruker Conzent, får du direkte tilgang til utviklerne som bygger infrastrukturen. Vi er kunnskapsrike kolleger, ikke fjerne leverandører. Vi inviterer deg til å bli med oss i å sette en ny standard for digitale rettigheter. Distribuer Conzent på din egen infrastruktur i dag og ta tilbake kontrollen over personvernsstakken din.
Ta kontroll over din personvernsinfrastruktur
Personvern er en grunnleggende rettighet, ikke en abonnementsservice. Du har lært hvordan du kan eliminere "samtykkeskatten" og gjenvinne datatilgangen din ved å gå bort fra restriktive leverandormodeller. Å implementere en selvhostet informasjonskapsel-samtykkebehandler er den mest effektive måten å sikre at overholdelsesstakken din er like motstandsdyktig som kjernens forretningsapplikasjoner. Eierskap er standarden; leie er kompromisset.
Ved å velge kilde-tilgjengelig infrastruktur som er IAB TCF v2.4 sertifisert (CMP ID 446) og Google Samtykkemodus v2 Klar, fremtidssikrer du nettstedet ditt mot det utviklende regulatoriske landskapet i 2026. Du trenger ikke å ofre ytelse for juridisk sikkerhet. Du trenger ikke å lekke data til tredjepart. Du trenger bare de riktige verktøyene for å bygge et transparent og effektivt økosystem. Effektivitet er et valg du tar i dag for en bedre digital fremtid i morgen.
Veien til digitale rettigheter begynner med dine egne servere. Begynn å selvhoste med Conzent gratis og bli med i et fellesskap som verdsetter teknisk åpenhet og etisk ansvar. Du har veien. Nå er det på tide å bygge.
Ofte stilte spørsmål
Er en selvhostet informasjonskapsel-samtykkebehandler virkelig gratis?
Kildekoden for en selvhostet informasjonskapsel-samtykkebehandler er gratis å laste ned og distribuere under kilde-tilgjengelige lisenser. Du eliminerer avgifter per økt og gjentakende abonnementsavgifter betalt til eksterne leverandører. Du er kun ansvarlig for dine egne infrastrukturkostnader, som serverhosting og de interne ressursene som trengs for vedlikehold. Det er et skifte fra variable driftskostnader til forutsigbare infrastrukturkostnader.
Kan en selvhostet CMP bli IAB TCF 2.3 sertifisert?
Ja, sertifiseringen er knyttet til programvarearkitekturen snarere enn hostingmiljøet. Conzent er IAB TCF v2.4 sertifisert (CMP ID 446) og er en Google-sertifisert CMP. Dette betyr at din selvhostede distribusjon oppfyller de nøyaktige tekniske og juridiske standardene som enhver stor SaaS-leverandør. Du får full overholdelse uten å gi opp kontrollen over datarøret ditt.
Hvordan påvirker selvhosting nettstedets ytelse?
Selvhosting forbedrer vanligvis ytelsen ved å redusere avhengigheten av tredjepartsservere. Du serverer samtykke-motoren fra din egen CDN, noe som eliminerer ekstra DNS-oppslag og reduserer rundtur-latens. Denne kontrollen lar teamet ditt optimalisere skripteksekvering og minimere påvirkningen på Core Web Vitals. Effektivitet er et naturlig biprodukt av å eie din tekniske stakk.
Støttes Google Samtykkemodus v2 i selvhostede versjoner?
Full støtte for Google Samtykkemodus v2 er en standardfunksjon i moderne selvhostet infrastruktur. Det er en teknisk nødvendighet for å overholde EU Digital Markets Act. Systemet ditt vil korrekt kartlegge brukerens valg til ad_storage og analytics_storage signaler. Dette sikrer at målingen din forblir nøyaktig samtidig som den respekterer brukerens personvernpreferanser på nettlesernivå.
Hvilke tekniske ferdigheter kreves for å hoste en CMP?
Teamet ditt trenger standard DevOps-ferdigheter for å håndtere distribusjonen effektivt. Kjennskap til Docker, containerorkestrering og databaseadministrasjon er essensielt for en stabil oppsett. Selv om den innledende distribusjonen er enkel, krever pågående vedlikehold en forståelse av hvordan man integrerer oppdateringer i din eksisterende CI/CD-pipeline. Det er en oppgave for utviklere, ikke generelle administrative ansatte.
Hvordan håndterer jeg oppdateringer og nye forskrifter med en selvhostet løsning?
Du håndterer oppdateringer ved å hente den nyeste kildekoden og distribuere på nytt gjennom din automatiserte byggepipeline. Når IAB oppdaterer Global Vendor List eller nye lover trer i kraft, oppdateres programvaren for å gjenspeile disse endringene. Denne prosessen sikrer at din selvhostede informasjonskapsel-samtykkebehandler forblir aktuell. Du opprettholder samme nivå av beskyttelse som en administrert tjeneste, men holder koden på dine egne vilkår.
Kan jeg enkelt migrere fra en SaaS CMP til en selvhostet?
Migrering innebærer å erstatte leverandørens skript med ditt eget og kartlegge dine eksisterende konfigurasjoner til det nye systemet. Du må overføre listen over aktive leverandører og formålsavklaringer for å sikre kontinuitet. De fleste organisasjoner finner at det tekniske byttet er enkelt; det primære arbeidet ligger i å sikre at din interne database er klar til å ta inn de nye samtykkeloggene. Det er et rent brudd fra leverandørlåsing.
Hjelper selvhosting med GDPR-regler for datalokalisering?
Selvhosting er gullstandarden for å møte kravene til datalokalisering og suverenitet. Det sikrer at sensitive samtykkestrenger og revisjonslogger forblir innenfor ditt spesifiserte geografiske område. Du trenger ikke å bekymre deg for at en tredjepartsleverandør flytter dataene dine over landegrenser uten din viten. Du eier serverne, du eier dataene, og du eier overholdelsesloggen.