La guida definitiva ai gestori di consenso sui cookie self-hosted nel 2026
La privacy è un'infrastruttura, non un servizio in abbonamento che tassa la tua crescita. Se hai la sensazione di essere penalizzato con costi crescenti ogni volta che il tuo traffico aumenta, hai ragione. Le piattaforme tradizionali hanno trasformato la conformità in una "tassa sul consenso" che prosciuga il tuo budget e fa trapelare i dati degli utenti a fornitori terzi. Implementare un gestore di consenso sui cookie self-hosted è lo standard necessario per qualsiasi azienda che valorizza la sovranità dei dati e l'efficienza tecnica nel 2026.
Siamo d'accordo sul fatto che non dovresti dover scegliere tra conformità legale e prestazioni del sito. Meriti una soluzione che si adatti a te senza il peso di costi per sessione o ritardi di script esterni. Questa guida promette di mostrarti come riprendere il controllo della tua infrastruttura di privacy ed eliminare quei costi ricorrenti per sempre. Attraverseremo l'implementazione tecnica della tua infrastruttura di privacy, garantendo la piena compatibilità con IAB TCF 2.3 e Google Consent Mode v2.
Punti chiave
- Riprendi la tua sovranità sui dati passando da un abbonamento di terze parti a un'infrastruttura di privacy di tua proprietà.
- Smetti di pagare "tasse sul consenso" e scopri perché la tariffazione per sessione è un modello obsoleto per le aziende in crescita nel 2026.
- Comprendi l'architettura frontend e backend necessaria per gestire un gestore di consenso sui cookie self-hosted senza impattare i tuoi Core Web Vitals.
- Assicurati che il tuo sito soddisfi i rigorosi requisiti tecnici di IAB TCF 2.3 e Google Consent Mode v2 attraverso un'implementazione certificata.
- Utilizza Docker e integrazione CI/CD per automatizzare gli aggiornamenti di conformità e mantenere un registro di consenso sicuro e versionato per la difendibilità legale.
Perché un gestore di consenso sui cookie self-hosted è essenziale nel 2026
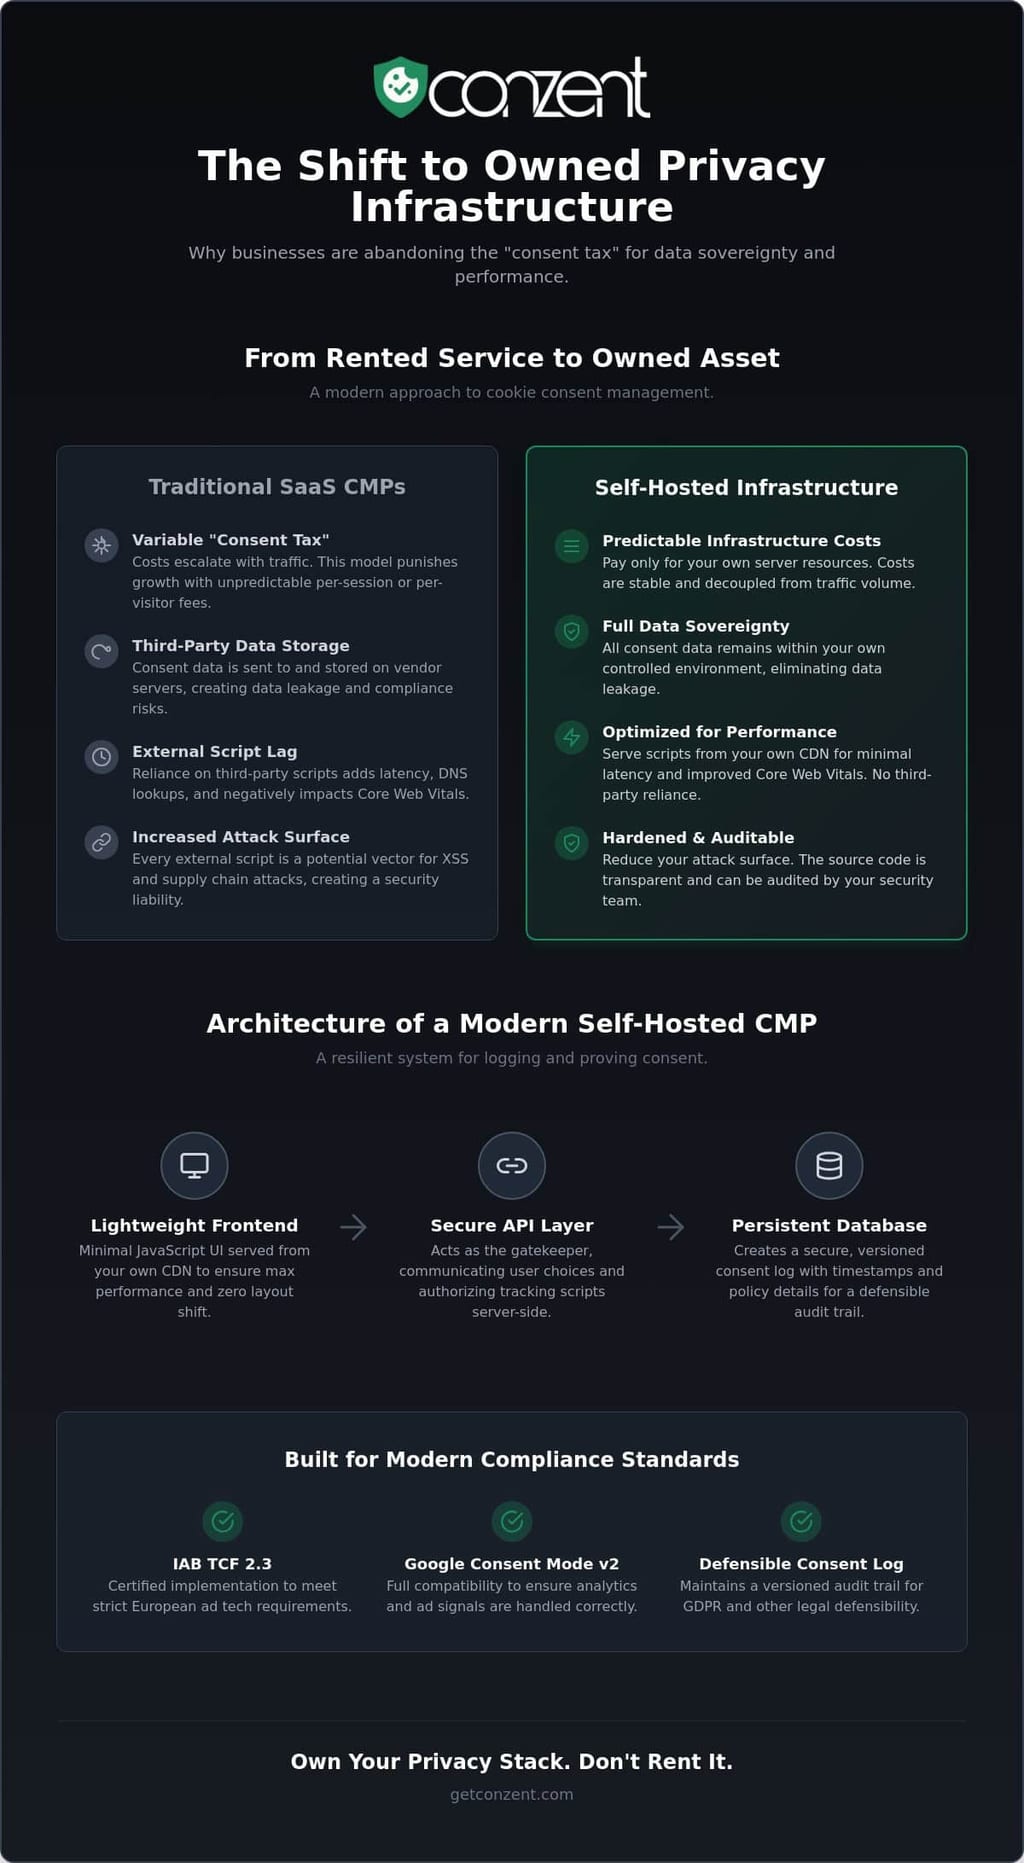
Un CMP self-hosted è un'infrastruttura di privacy che implementi sui tuoi server. Non è uno script di terze parti che noleggi; è un sistema di tua proprietà. Ospitando la tua soluzione, riprendi il controllo sulla parte più sensibile del viaggio dell'utente: il momento in cui decidono quali dati condividere. Questo passaggio da "software come servizio" a "infrastruttura come standard" è una necessità per i diritti digitali moderni.
L'industria è attualmente intrappolata in un ciclo di "tassa sul consenso". I fornitori tradizionali ti addebitano di più man mano che il tuo traffico cresce. Questo modello punisce il successo. Un gestore di consenso sui cookie self-hosted rompe questo ciclo disaccoppiando la conformità dal volume di traffico. Paghi per le tue risorse server, non per ogni visitatore che interagisce con un banner. È un modo più onesto di gestire la Gestione del Consenso in un'era in cui la privacy dei dati è un requisito non negoziabile.
La sovranità dei dati è il principale motore di questa transizione. Quando utilizzi un fornitore di terze parti, le stringhe di consenso dei tuoi utenti sono memorizzate su server esterni. Questo crea perdite di dati non necessarie. L'auto-ospitare garantisce che i dati di consenso rimangano all'interno del tuo ambiente controllato. Elimina il rischio che una violazione del database di un fornitore diventi il tuo incubo di conformità. Tu mantieni i registri. Tu gestisci la tracciabilità. Tu possiedi la relazione con i tuoi utenti. La privacy non è un lusso. È una base.
Anche le prestazioni sono al centro dell'attenzione. Gli script esterni spesso causano spostamenti del layout e latenza. Servendo il tuo motore di consenso dal tuo CDN, riduci i tempi di andata e ritorno e migliori i Core Web Vitals. L'efficienza non dovrebbe essere sacrificata per la conformità. L'auto-ospitare fornisce:
- Esecuzione più rapida degli script tramite caching locale.
- Nessuna dipendenza dalla disponibilità di terze parti.
- Riduzione del sovraccarico di ricerca DNS.
Eliminare la trappola dell'abbonamento alla conformità
I CMP tradizionali scalano i loro prezzi in base alla tua crescita. Se una campagna di marketing diventa virale, la tua bolletta di conformità aumenta inaspettatamente. Questo è un approccio obsoleto al software aziendale. Sosteniamo strumenti di privacy disponibili che danno priorità all'accessibilità rispetto all'estrazione. Passare a Self-Hosted Open Consent Infrastructure ti consente di scambiare costi mensili variabili con costi infrastrutturali prevedibili. Stai costruendo equità nel tuo stack tecnico piuttosto che pagare un affitto senza fine. È un modello più sostenibile per qualsiasi impresa in crescita.
Il caso della sicurezza per l'auto-ospitare
Ogni script esterno che carichi è un potenziale rischio per la sicurezza. Le dipendenze di terze parti sono obiettivi comuni per attacchi Cross-Site Scripting (XSS). Ridurre queste dipendenze indurisce il perimetro del tuo sito. L'auto-ospitare consente al tuo team di sicurezza di controllare direttamente il codice sorgente. La trasparenza è l'unico modo reale per costruire fiducia con un pubblico tecnicamente alfabetizzato. Semplifica anche la conformità con le norme di localizzazione dei dati GDPR. Non devi chiederti dove sono memorizzati i tuoi dati perché sei tu a ospitarli. Non stai solo spuntando una casella; stai costruendo un perimetro difendibile.
Architettura tecnica di un CMP self-hosted moderno
Un gestore di consenso sui cookie self-hosted non è uno strato cosmetico. È uno stack tecnico. La maggior parte dei banner "gratuiti" sono solo script che iniettano un'interfaccia utente. Un vero approccio infrastrutturale richiede un frontend, un livello API e un database persistente. Non si tratta solo di mostrare un banner; si tratta di costruire un sistema che resista all'analisi. Stai implementando un sistema distribuito progettato per la resilienza e la prova legale.
Il frontend deve essere leggero. Non dovrebbe compromettere i tuoi Core Web Vitals o bloccare il thread principale. Raccomandiamo di utilizzare JavaScript puro o una libreria di componenti minimale. Evita framework pesanti che aggiungono un sovraccarico non necessario a ogni caricamento di pagina. La tua interfaccia utente dovrebbe essere accessibile, reattiva e servita dalla tua infrastruttura per eliminare la latenza di terze parti. L'efficienza è un valore fondamentale, non una caratteristica secondaria.
Il backend gestisce il lavoro pesante della registrazione del consenso e della versioning. Dato che i regolatori statunitensi hanno preso sul serio il consenso sui cookie, avere una tracciabilità a prova di proiettile non è più opzionale. Ogni evento di consenso ha bisogno di un timestamp, di un ID versione della politica accettata e di un hash sicuro. Per il database, SQL è spesso la scelta migliore per tracce di audit strutturate in cui l'integrità relazionale è importante. Tuttavia, NoSQL funziona bene per ambienti ad alto volume che devono elaborare milioni di eventi di consenso al giorno senza colli di bottiglia.
Il tuo livello API funge da custode. Comunica le scelte degli utenti alla tua logica server-side e garantisce che gli script di tracciamento vengano attivati solo quando autorizzati. Se questa architettura sembra complessa da costruire da zero, puoi esplorare le nostre opzioni di implementazione flessibili per trovare un equilibrio tra proprietà e facilità d'uso.
Integrazione della modalità di consenso di Google v2
La modalità di consenso di Google v2 è un ponte basato su segnali tra privacy e misurazione. Funziona mappando le scelte degli utenti direttamente a stati di archiviazione specifici come ad_storage e analytics_storage. In un'implementazione "Base", i tag vengono bloccati fino a quando non viene concesso il consenso. In un'implementazione "Avanzata", i tag inviano ping senza cookie per consentire la modellazione dei dati. Il tuo sistema self-hosted deve essere in grado di aggiornare dinamicamente questi stati nel browser per mantenere la conformità con l'EU Digital Markets Act.
Gestione del consenso server-side
Il tagging server-side è lo standard d'oro per il 2026. Spostando la logica di consenso dal browser del cliente, riduci il carico di elaborazione sui dispositivi mobili. Questo migliora l'esperienza dell'utente e la sicurezza simultaneamente. Una configurazione server-side ti consente di sincronizzare il consenso attraverso più sottodomini e piattaforme attraverso una singola fonte di verità. Previene la "fatica del consenso" garantendo che la scelta di un utente sul tuo sito principale venga rispettata in tutto il tuo ecosistema. Non stai solo gestendo cookie; stai gestendo un segnale di privacy unificato.
Standard di conformità: IAB TCF 2.3 e oltre
IAB TCF 2.3 è lo standard obbligatorio per qualsiasi sito che si basa sulla pubblicità programmatica. A partire dalla scadenza di applicazione del 28 febbraio 2026, tutti i CMP devono supportare questa versione per garantire che gli annunci continuino a essere visualizzati nei mercati regolamentati. Questo protocollo non riguarda solo un pulsante "sì" o "no". È uno strato di comunicazione complesso tra il tuo sito e centinaia di fornitori di tecnologia pubblicitaria. Implementare un gestore di consenso sui cookie self-hosted che supporti TCF 2.3 ti dà il potere di gestire queste relazioni senza lasciare che un fornitore di terze parti si interponga nel tuo flusso di entrate.
La certificazione tecnica è rigorosa. Devi gestire la Global Vendor List (GVL) con precisione. In un ambiente self-hosted, questo significa che la tua infrastruttura deve regolarmente recuperare e memorizzare nella cache l'ultima GVL per garantire che tu stia divulgando l'elenco più aggiornato di fornitori. Devi anche generare una stringa di Trasparenza e Consenso (TC) conforme. Questa stringa codifica le preferenze degli utenti in un formato che l'intero ecosistema pubblicitario comprende. Si tratta di interoperabilità e fiducia, non solo di spuntare una casella.
La difendibilità legale va oltre il semplice salvataggio di uno stato "concesso" in un database. Devi registrare la versione esatta dell'interfaccia utente e l'elenco dei fornitori con cui l'utente ha interagito al momento del consenso. Se un regolatore esamina il tuo sito, un semplice timestamp non è sufficiente. Devi dimostrare cosa è stato divulgato. Questo livello di conformità IAB TCF è ciò che separa uno stack di privacy professionale da uno script di base. La proprietà di questi dati garantisce che la tua tracciabilità non sia mai bloccata dietro un paywall di un fornitore.
TCF 2.3 vs. Banner GDPR standard
Un banner GDPR standard di solito offre una scelta binaria. TCF 2.3 è diverso; fornisce un controllo granulare su scopi e fornitori specifici. Gestisce anche la complessa base legale del "Legittimo Interesse" richiesta per molti modelli finanziati dalla pubblicità. Hai bisogno di un CMP certificato se utilizzi un fornitore importante che partecipa all'IAB. I banner semplici sono sufficienti per analisi interne, ma non soddisfano i requisiti dell'ecosistema pubblicitario moderno. Crediamo che la trasparenza granulare dovrebbe essere la base per tutte le interazioni digitali, indipendentemente dal tuo modello di business.
Supporto per il Global Privacy Control (GPC)
Il Global Privacy Control è un segnale a livello di browser che informa i siti web di non vendere o condividere dati personali. È una pietra miliare delle leggi statali statunitensi come il CCPA e il CPRA. Il tuo stack self-hosted deve rilevare e rispettare automaticamente questi segnali. Non si tratta solo delle leggi attuali in stati come l'Indiana o il Kentucky; si tratta di prepararsi per il 2027 e oltre. Puoi trovare ulteriori dettagli sul panorama in evoluzione della legislazione sulla privacy per rimanere al passo con questi requisiti. Supportare il GPC dimostra che rispetti l'intento dell'utente per default, che è il modo più efficace per costruire fiducia a lungo termine.
Guida operativa: Implementazione e manutenzione del tuo CMP
Implementare un gestore di consenso sui cookie self-hosted è un impegno verso l'eccellenza operativa. Non è un widget "imposta e dimentica". Raccomandiamo la containerizzazione utilizzando Docker per garantire che la tua infrastruttura di privacy rimanga coerente tra gli ambienti di sviluppo, staging e produzione. Questo approccio elimina la scusa "funziona sulla mia macchina" e consente al tuo team DevOps di gestire la conformità come codice. Mantenere un gestore di consenso sui cookie self-hosted richiede lo stesso livello di supervisione della tua applicazione principale.
L'integrazione con la tua pipeline CI/CD è il passo logico successivo. Automatizzare gli aggiornamenti garantisce che la tua Global Vendor List rimanga attuale senza intervento manuale. Consente anche di eseguire test di regressione automatizzati per confermare che le nuove funzionalità del sito non interrompano la tua logica di consenso. Se un'implementazione non soddisfa gli standard di conformità, la build dovrebbe fallire. Sicurezza e privacy fanno parte della build, non sono un pensiero secondario. Stai costruendo un sistema che deve essere affidabile quanto il tuo database principale.
Il monitoraggio e gli avvisi sono non negoziabili. Se il tuo banner di consenso non riesce a caricarsi, il tuo sito è probabilmente non conforme. Hai bisogno di visibilità in tempo reale sulla salute del tuo CMP. Raccomandiamo di impostare avvisi automatici per:
- Errori 404 su caricamenti di script critici.
- Aumenti della latenza del database per la registrazione del consenso.
- Fallimenti nei tentativi di recupero per la Global Vendor List dell'IAB.
Scalare i registri di consenso a milioni di record richiede una chiara strategia di conservazione. Utilizza il partizionamento del database per mantenere le tue tracce di audit performanti. Questo garantisce che la difendibilità legale non venga a scapito della velocità del sistema.
Scegliere il tuo ambiente di hosting
La tua scelta tra server on-premise e fornitori di cloud privato come AWS o GCP dipende dal tuo stack esistente. Tuttavia, il computing edge è il futuro della consegna della privacy. L'implementazione edge è fondamentale per minimizzare il Cumulative Layout Shift (CLS) perché esegue la logica di consenso al perimetro della rete, garantendo che il banner venga visualizzato prima che il contenuto principale della pagina si sposti. Questo crea un'esperienza senza soluzione di continuità che rispetta sia il tempo dell'utente che i suoi diritti.
A/B Testing e ottimizzazione UX
Chi auto-ospita spesso si concentra così tanto sull'implementazione tecnica che dimentica l'utente. Un banner conforme che nessuno comprende è un fallimento. Dovresti impostare test A/B locali per misurare quali layout e testi generano i tassi di opt-in più elevati. Bilanciare i requisiti legali con un design pulito è una sfida tecnica, ma è anche una sfida etica. Puoi confrontare i nostri piani self-hosted e gestiti per vedere quale modello operativo supporta meglio i tuoi obiettivi di ottimizzazione. L'efficienza nel codice deve essere abbinata all'efficienza nella scelta dell'utente.
Conzent: La soluzione disponibile per le imprese
Conzent è costruito sulla convinzione che la privacy sia un bene pubblico. Forniamo un gestore di consenso sui cookie self-hosted che combina valori open-source con funzionalità di livello enterprise. Utilizzando un modello disponibile, offriamo la trasparenza dell'open source con la stabilità richiesta dai moderni team DevOps. Ottieni il codice. Ottieni il controllo. Ottieni il supporto della comunità. Non è un giardino recintato; è un ecosistema aperto. Crediamo che l'infrastruttura di privacy debba essere accessibile a tutti, non solo a chi ha i budget più grandi.
Una critica comune all'auto-ospitare è la mancanza di visibilità sulle prestazioni aziendali. Risolviamo questo attraverso Revenue Impact Analytics. La maggior parte delle piattaforme nasconde il vero costo delle tue impostazioni di privacy dietro metriche vaghe. Ti mostriamo esattamente come la tua configurazione di consenso influisce sul tuo risultato finale. Questi dati ti consentono di ottimizzare sia per la conformità che per la conversione senza congetture. La privacy non deve essere un punto cieco per la tua crescita. Può essere una parte misurabile della tua strategia.
Il nostro modello di sponsorizzazione è progettato per ridurre il costo della conformità per tutti. Supportando il progetto, gli utenti aziendali finanziano lo sviluppo di funzionalità che beneficiano l'intera comunità. È un modo principled per costruire software. Diamo priorità all'efficienza tecnica rispetto alla licenza estrattiva. Non vendiamo solo un prodotto; sosteniamo un internet più trasparente. Questo approccio collaborativo garantisce che i nostri strumenti rimangano all'avanguardia e eticamente fondati.
Da self-hosted a cloud gestito
Comprendiamo che non tutti i team hanno le risorse per gestire la propria infrastruttura. Ecco perché offriamo una transizione senza soluzione di continuità da un gestore di consenso sui cookie self-hosted al nostro servizio cloud gestito. C'è piena parità di funzionalità tra i due modelli. Non mettiamo a pagamento funzionalità critiche di conformità. L'hosting gestito semplicemente riduce il sovraccarico operativo per team più piccoli. Questo ti consente di concentrarti sul tuo core business mentre noi gestiamo la manutenzione e gli aggiornamenti. Puoi controllare la nostra struttura dei prezzi per vedere quale percorso si adatta meglio alla tua scala attuale.
Il modello danese di privacy
Le nostre radici a Copenaghen informano tutto ciò che facciamo. La Danimarca ha alcuni dei più alti standard di protezione dei dati e trasparenza nel mondo. Questo approccio principled è incorporato nel nostro codice. Quando utilizzi Conzent, ottieni accesso diretto agli sviluppatori che costruiscono l'infrastruttura. Siamo colleghi esperti, non fornitori distanti. Ti invitiamo a unirti a noi per stabilire un nuovo standard per i diritti digitali. Implementa Conzent sulla tua infrastruttura oggi e riprendi il controllo della tua infrastruttura di privacy.
Prendi il controllo della tua infrastruttura di privacy
La privacy è un diritto fondamentale, non un servizio in abbonamento. Hai imparato come eliminare la "tassa sul consenso" e riprendere la tua sovranità sui dati allontanandoti dai modelli restrittivi dei fornitori. Implementare un gestore di consenso sui cookie self-hosted è il modo più efficace per garantire che il tuo stack di conformità sia resiliente quanto le tue applicazioni aziendali principali. La proprietà è lo standard; l'affitto è il compromesso.
Scegliendo un'infrastruttura disponibile che è certificata IAB TCF v2.4 (CMP ID 446) e pronta per Google Consent Mode v2, stai preparando il tuo sito contro il panorama normativo in evoluzione del 2026. Non devi sacrificare le prestazioni per la sicurezza legale. Non devi far trapelare dati a terzi. Hai solo bisogno degli strumenti giusti per costruire un ecosistema trasparente ed efficiente. L'efficienza è una scelta che fai oggi per un futuro digitale migliore domani.
Il percorso verso i diritti digitali inizia con i tuoi server. Inizia a self-hosting con Conzent gratuitamente e unisciti a una comunità che valorizza l'apertura tecnica e la responsabilità etica. Hai la mappa. Ora è il momento di costruire.
Domande frequenti
Un gestore di consenso sui cookie self-hosted è davvero gratuito?
Il codice sorgente per un gestore di consenso sui cookie self-hosted è gratuito da scaricare e implementare sotto licenze disponibili. Elimini i costi per sessione e le tasse di abbonamento ricorrenti pagate a fornitori esterni. Sei responsabile solo dei tuoi costi infrastrutturali, come l'hosting del server e le risorse interne necessarie per la manutenzione. È un cambiamento da spese operative variabili a sovraccarico infrastrutturale prevedibile.
Un CMP self-hosted può essere certificato IAB TCF 2.3?
Sì, la certificazione è legata all'architettura software piuttosto che all'ambiente di hosting. Conzent è certificato IAB TCF v2.4 (CMP ID 446) ed è un CMP certificato da Google. Questo significa che la tua implementazione self-hosted soddisfa gli stessi standard tecnici e legali di qualsiasi fornitore SaaS importante. Ottieni piena conformità senza rinunciare al controllo della tua pipeline di dati.
Come influisce l'auto-ospitare sulle prestazioni del sito web?
L'auto-ospitare migliora tipicamente le prestazioni riducendo la dipendenza dai server di terze parti. Servi il motore di consenso dal tuo CDN, il che elimina ulteriori ricerche DNS e riduce la latenza di andata e ritorno. Questo controllo consente al tuo team di ottimizzare l'esecuzione degli script e minimizzare l'impatto sui Core Web Vitals. L'efficienza è un sottoprodotto naturale della proprietà del tuo stack tecnico.
La modalità di consenso di Google v2 è supportata nelle versioni self-hosted?
Il supporto completo per la modalità di consenso di Google v2 è una funzionalità standard nell'infrastruttura self-hosted moderna. È una necessità tecnica per conformarsi all'EU Digital Markets Act. Il tuo sistema mapperà correttamente le scelte degli utenti ai segnali di ad_storage e analytics_storage. Questo garantisce che la tua misurazione rimanga accurata rispettando le preferenze di privacy dell'utente a livello di browser.
Quali competenze tecniche sono necessarie per ospitare un CMP?
Il tuo team ha bisogno di competenze standard DevOps per gestire efficacemente l'implementazione. La familiarità con Docker, l'orchestrazione dei container e la gestione dei database è essenziale per una configurazione stabile. Sebbene l'implementazione iniziale sia semplice, la manutenzione continua richiede una comprensione di come integrare gli aggiornamenti nella tua pipeline CI/CD esistente. È un compito per sviluppatori, non per personale amministrativo generale.
Come gestisco aggiornamenti e nuove normative con una soluzione self-hosted?
Gestisci gli aggiornamenti estraendo l'ultimo codice sorgente e riimplementando attraverso la tua pipeline di build automatizzata. Quando l'IAB aggiorna la Global Vendor List o nuove leggi entrano in vigore, il software viene aggiornato per riflettere queste modifiche. Questo processo garantisce che il tuo gestore di consenso sui cookie self-hosted rimanga attuale. Mantieni lo stesso livello di protezione di un servizio gestito ma mantieni il codice secondo i tuoi termini.
Posso migrare facilmente da un CMP SaaS a uno self-hosted?
La migrazione comporta la sostituzione dello script del fornitore con il tuo e la mappatura delle tue configurazioni esistenti al nuovo sistema. Dovrai trasferire il tuo elenco di fornitori attivi e le divulgazioni degli scopi per garantire la continuità. La maggior parte delle organizzazioni trova che lo scambio tecnico sia semplice; il lavoro principale consiste nel garantire che il tuo database interno sia pronto per elaborare i nuovi registri di consenso. È una rottura pulita dal lock-in del fornitore.
L'auto-ospitare aiuta con i requisiti di localizzazione dei dati GDPR?
L'auto-ospitare è lo standard d'oro per soddisfare i requisiti di localizzazione e sovranità dei dati. Garantisce che le stringhe di consenso sensibili e i registri di audit rimangano all'interno della tua regione geografica specificata. Non devi preoccuparti che un fornitore di terze parti sposti i tuoi dati oltre confine senza il tuo consenso. Possiedi i server, possiedi i dati e possiedi il registro di conformità.