La Guía Definitiva de Gestores de Consentimiento de Cookies Autoalojados en 2026
La privacidad es infraestructura, no un servicio de suscripción que grava tu crecimiento. Si sientes que te están penalizando con tarifas crecientes cada vez que tu tráfico aumenta, tienes razón. Las plataformas tradicionales han convertido el cumplimiento en un "impuesto de consentimiento" que drena tu presupuesto y filtra los datos de tus usuarios a proveedores externos. Desplegar un gestor de consentimiento de cookies autoalojado es el estándar necesario para cualquier negocio que valore la soberanía de datos y la eficiencia técnica en 2026.
Estamos de acuerdo en que no deberías tener que elegir entre el cumplimiento legal y el rendimiento del sitio. Mereces una solución que escale contigo sin la carga de tarifas por sesión o retrasos de scripts externos. Esta guía promete mostrarte cómo recuperar el control de tu infraestructura de privacidad y eliminar esos costos recurrentes de una vez por todas. Recorreremos el despliegue técnico de tu propia infraestructura de privacidad, asegurando la plena compatibilidad con IAB TCF 2.3 y Google Consent Mode v2.
Puntos Clave
- Recupera tu soberanía de datos al pasar de una suscripción de terceros a una infraestructura de privacidad que posees.
- Deja de pagar "impuestos de consentimiento" y aprende por qué la fijación de precios por sesión es un modelo obsoleto para negocios en crecimiento en 2026.
- Comprende la arquitectura de frontend y backend necesaria para ejecutar un gestor de consentimiento de cookies autoalojado sin afectar tus Core Web Vitals.
- Asegúrate de que tu sitio cumpla con los estrictos requisitos técnicos de IAB TCF 2.3 y Google Consent Mode v2 a través de una implementación certificada.
- Utiliza Docker y la integración CI/CD para automatizar tus actualizaciones de cumplimiento y mantener un registro de consentimiento seguro y versionado para la defensa legal.
Por qué un Gestor de Consentimiento de Cookies Autoalojado es Esencial en 2026
Un CMP autoalojado es infraestructura de privacidad que despliegas en tus propios servidores. No es un script de terceros que alquilas; es un sistema que posees. Al alojar tu propia solución, recuperas el control sobre la parte más sensible de la experiencia de usuario: el momento en que deciden qué datos compartir. Este cambio de "software como servicio" a "infraestructura como estándar" es una necesidad para los derechos digitales modernos.
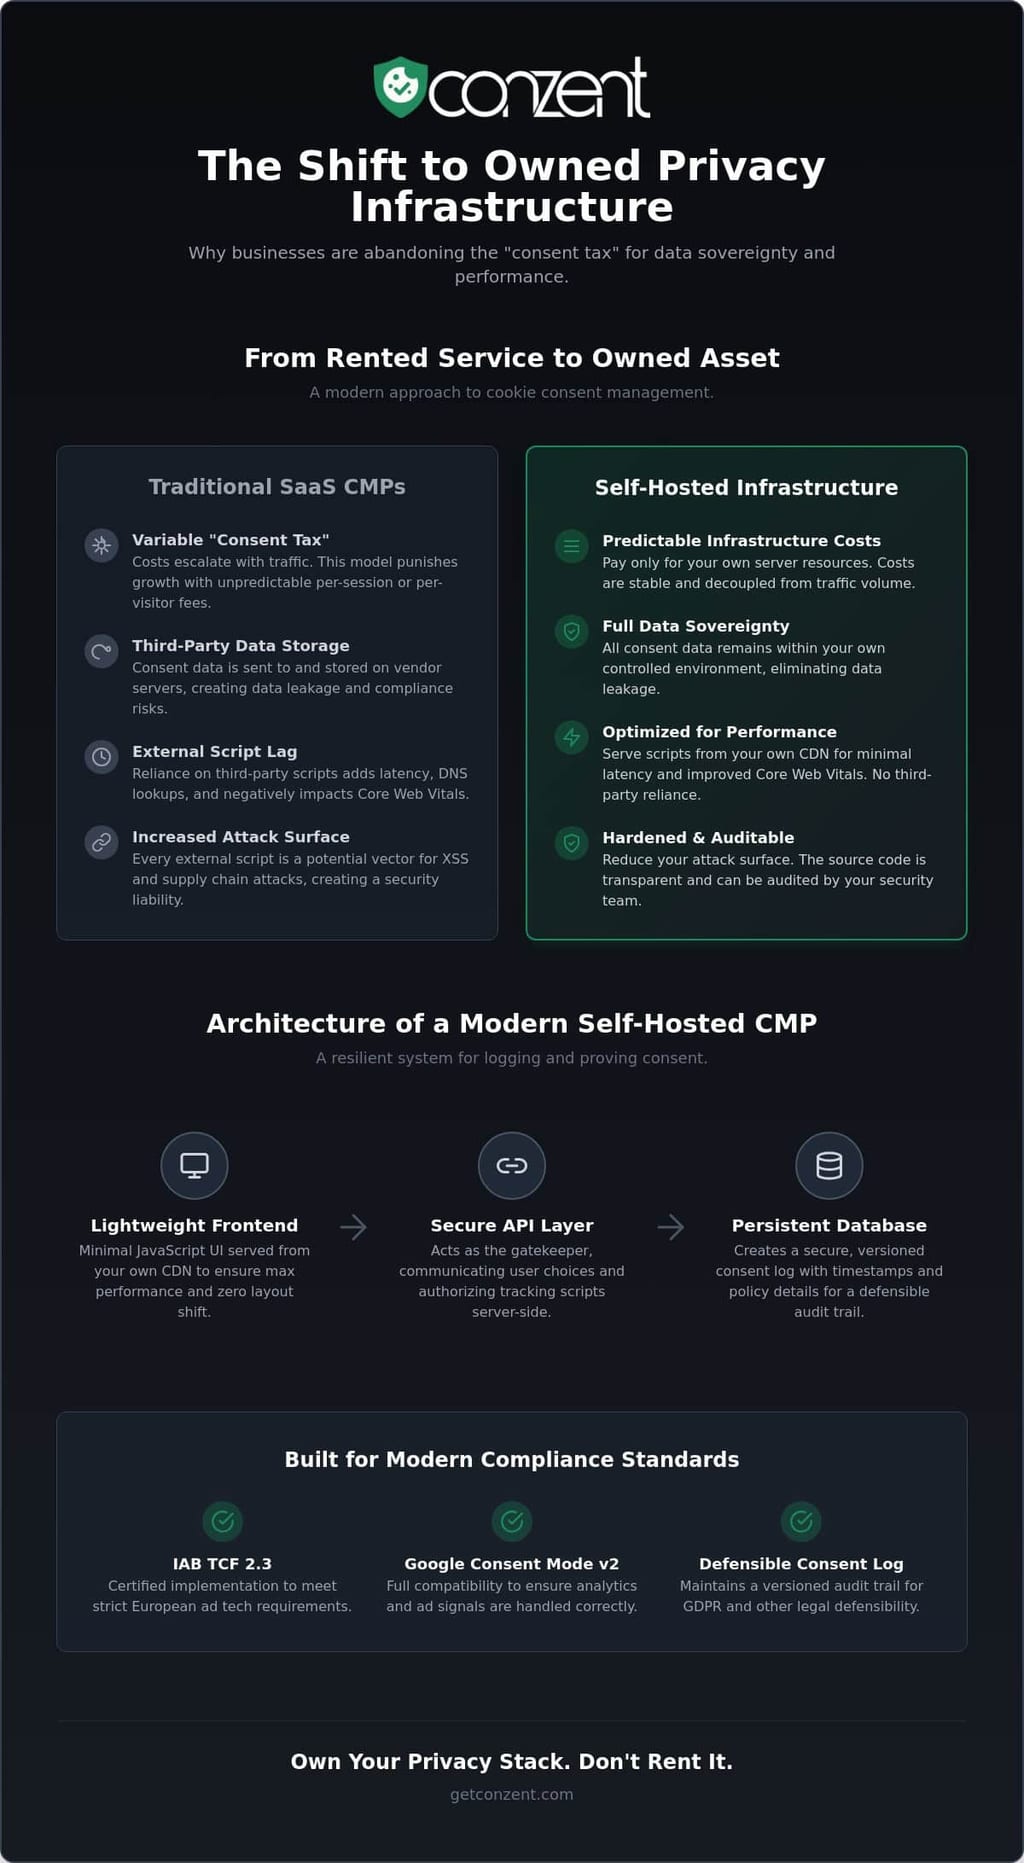
La industria está actualmente atrapada en un ciclo de "impuesto de consentimiento". Los proveedores tradicionales te cobran más a medida que crece tu tráfico. Este modelo castiga el éxito. Un gestor de consentimiento de cookies autoalojado rompe este ciclo al desacoplar el cumplimiento del volumen de tráfico. Pagas por tus propios recursos de servidor, no por cada visitante que interactúa con un banner. Es una forma más honesta de manejar Gestión de Consentimiento en una era donde la privacidad de datos es un requisito innegociable.
La soberanía de datos es el principal motor de esta transición. Cuando utilizas un proveedor de terceros, las cadenas de consentimiento de tus usuarios se almacenan en servidores externos. Esto crea una fuga de datos innecesaria. El autoalojamiento asegura que los datos de consentimiento permanezcan dentro de tu entorno controlado. Elimina el riesgo de que una violación de la base de datos de un proveedor se convierta en tu pesadilla de cumplimiento. Tú mantienes los registros. Tú mantienes la pista de auditoría. Tú posees la relación con tus usuarios. La privacidad no es un lujo. Es una base.
El rendimiento también ocupa un lugar central. Los scripts externos a menudo causan cambios en el diseño y latencia. Al servir tu motor de consentimiento desde tu propio CDN, reduces los tiempos de ida y vuelta y mejoras los Core Web Vitals. La eficiencia no debería sacrificarse por el cumplimiento. El autoalojamiento proporciona:
- Ejecutar scripts más rápido a través de caché local.
- Cero dependencia de la disponibilidad de terceros.
- Reducción de la sobrecarga de búsqueda de DNS.
Eliminando la Trampa de Suscripción de Cumplimiento
Los CMP tradicionales escalan su precio en función de tu crecimiento. Si una campaña de marketing se vuelve viral, tu factura de cumplimiento se dispara inesperadamente. Este es un enfoque obsoleto para el software empresarial. Abogamos por herramientas de privacidad de código abierto que priorizan la accesibilidad sobre la extracción. Pasar a Infraestructura de Consentimiento Abierto Autoalojada te permite intercambiar tarifas mensuales variables por costos de infraestructura predecibles. Estás construyendo capital en tu pila técnica en lugar de pagar un alquiler interminable. Es un modelo más sostenible para cualquier empresa en crecimiento.
El Caso de Seguridad para el Autoalojamiento
Cada script externo que cargas es un posible riesgo de seguridad. Las dependencias de terceros son objetivos comunes para ataques de Cross-Site Scripting (XSS). Reducir estas dependencias endurece el perímetro de tu sitio. El autoalojamiento permite que tu equipo de seguridad audite el código fuente directamente. La transparencia es la única forma real de construir confianza con una audiencia técnicamente alfabetizada. También simplifica el cumplimiento de las reglas de localización de datos de GDPR. No tienes que preguntarte dónde se almacenan tus datos porque tú eres quien los aloja. No solo estás marcando una casilla; estás construyendo un perímetro defendible.
Arquitectura Técnica de un CMP Autoalojado Moderno
Un gestor de consentimiento de cookies autoalojado no es una capa cosmética. Es una pila técnica. La mayoría de los banners "gratuitos" son solo scripts que inyectan una interfaz de usuario. Un verdadero enfoque de infraestructura requiere un frontend, una capa de API y una base de datos persistente. No se trata solo de mostrar un banner; se trata de construir un sistema que resista el escrutinio. Estás desplegando un sistema distribuido diseñado para la resiliencia y la prueba legal.
El frontend debe ser ligero. No debe afectar tus Core Web Vitals ni bloquear el hilo principal. Recomendamos usar JavaScript puro o una biblioteca de componentes mínima. Evita frameworks pesados que añadan sobrecarga innecesaria a cada carga de página. Tu interfaz de usuario debe ser accesible, responsiva y servida desde tu propia infraestructura para eliminar la latencia de terceros. La eficiencia es un valor central, no una característica secundaria.
El backend maneja la carga pesada del registro de consentimiento y la versionado. Desde que los reguladores de EE. UU. se tomaron en serio el consentimiento de cookies, tener una pista de auditoría a prueba de balas ya no es opcional. Cada evento de consentimiento necesita una marca de tiempo, un ID de versión de la política aceptada y un hash seguro. Para la base de datos, SQL es a menudo la mejor opción para pistas de auditoría estructuradas donde la integridad relacional importa. Sin embargo, NoSQL funciona bien para entornos de alto volumen que necesitan procesar millones de eventos de consentimiento por día sin cuellos de botella.
Tu capa de API actúa como el guardián. Comunica las elecciones de los usuarios a tu lógica del lado del servidor y asegura que los scripts de seguimiento solo se ejecuten cuando están autorizados. Si esta arquitectura parece compleja de construir desde cero, puedes explorar nuestras opciones de despliegue flexibles para encontrar un equilibrio entre propiedad y facilidad de uso.
Integrando Google Consent Mode v2
Google Consent Mode v2 es un puente basado en señales entre privacidad y medición. Funciona mapeando las elecciones de los usuarios directamente a estados de almacenamiento específicos como ad_storage y analytics_storage. En una implementación "Básica", las etiquetas se bloquean hasta que se concede el consentimiento. En una implementación "Avanzada", las etiquetas envían pings sin cookies para permitir la modelización de datos. Tu sistema autoalojado debe ser capaz de actualizar estos estados dinámicamente en el navegador para mantener el cumplimiento con la Ley de Mercados Digitales de la UE.
Gestión de Consentimiento del Lado del Servidor
La etiquetación del lado del servidor es el estándar de oro para 2026. Al mover la lógica de consentimiento fuera del navegador del cliente, reduces la carga de procesamiento en dispositivos móviles. Esto mejora la experiencia del usuario y la seguridad simultáneamente. Una configuración del lado del servidor te permite sincronizar el consentimiento a través de múltiples subdominios y plataformas a través de una única fuente de verdad. Previene la "fatiga de consentimiento" al asegurar que la elección de un usuario en tu sitio principal se respete en todo tu ecosistema. No solo estás gestionando cookies; estás gestionando una señal de privacidad unificada.
Estándares de Cumplimiento: IAB TCF 2.3 y Más Allá
IAB TCF 2.3 es el estándar obligatorio para cualquier sitio que dependa de la publicidad programática. A partir de la fecha límite de aplicación del 28 de febrero de 2026, todos los CMP deben soportar esta versión para asegurar que los anuncios continúen sirviéndose en mercados regulados. Este protocolo no se trata solo de un botón de "sí" o "no". Es una capa de comunicación compleja entre tu sitio y cientos de proveedores de tecnología publicitaria. Desplegar un gestor de consentimiento de cookies autoalojado que soporte TCF 2.3 te da el poder de gestionar estas relaciones sin permitir que un proveedor externo se interponga en tu flujo de ingresos.
La certificación técnica es rigurosa. Debes manejar la Lista Global de Proveedores (GVL) con precisión. En un entorno autoalojado, esto significa que tu infraestructura debe buscar y almacenar en caché regularmente la GVL más reciente para asegurarte de que estás divulgando la lista más actual de proveedores. También necesitas generar una cadena de Transparencia y Consentimiento (TC) conforme. Esta cadena codifica las preferencias del usuario en un formato que todo el ecosistema publicitario entiende. Se trata de interoperabilidad y confianza, no solo de marcar una casilla.
La defensa legal va más allá de simplemente guardar un estado de "concedido" en una base de datos. Necesitas registrar la versión exacta de la interfaz de usuario y la lista de proveedores con los que el usuario interactuó en el momento del consentimiento. Si un regulador audita tu sitio, una simple marca de tiempo no es suficiente. Necesitas probar lo que se divulgó. Este nivel de cumplimiento de IAB TCF es lo que separa una pila de privacidad profesional de un script básico. La propiedad de estos datos asegura que tu pista de auditoría nunca esté bloqueada detrás de un muro de pago de un proveedor.
TCF 2.3 vs. Banners Estándar de GDPR
Un banner estándar de GDPR generalmente ofrece una elección binaria. TCF 2.3 es diferente; proporciona control granular sobre propósitos y proveedores específicos. También maneja la compleja base legal de "Interés Legítimo" requerida para muchos modelos financiados por anuncios. Necesitas un CMP certificado si utilizas cualquier proveedor importante que participe en IAB. Los banners simples son suficientes para análisis internos, pero no cumplen con los requisitos del ecosistema publicitario moderno. Creemos que la transparencia granular debería ser la base para todas las interacciones digitales, independientemente de tu modelo de negocio.
Soporte para Control Global de Privacidad (GPC)
El Control Global de Privacidad es una señal a nivel de navegador que indica a los sitios web que no vendan ni compartan datos personales. Es una piedra angular de las leyes estatales de EE. UU. como la CCPA y CPRA. Tu pila autoalojada debe detectar y respetar automáticamente estas señales. No se trata solo de las leyes actuales en estados como Indiana o Kentucky; se trata de prepararse para 2027 y más allá. Puedes encontrar más detalles sobre el paisaje legislativo de privacidad en evolución para mantenerte al tanto de estos requisitos. Apoyar GPC muestra que respetas la intención del usuario por defecto, que es la forma más efectiva de construir confianza a largo plazo.
Guía Operativa: Desplegando y Manteniendo Tu CMP
Desplegar un gestor de consentimiento de cookies autoalojado es un compromiso con la excelencia operativa. No es un widget de "configúralo y olvídalo". Recomendamos la contenedorización usando Docker para asegurar que tu infraestructura de privacidad permanezca consistente a través de entornos de desarrollo, pruebas y producción. Este enfoque elimina la excusa de "funciona en mi máquina" y permite que tu equipo de DevOps gestione el cumplimiento como código. Mantener un gestor de consentimiento de cookies autoalojado requiere el mismo nivel de supervisión que tu aplicación principal.
La integración con tu pipeline de CI/CD es el siguiente paso lógico. Automatizar actualizaciones asegura que tu Lista Global de Proveedores permanezca actual sin intervención manual. También te permite ejecutar pruebas de regresión automatizadas para confirmar que las nuevas características del sitio no rompen tu lógica de consentimiento. Si un despliegue no cumple con los estándares de cumplimiento, la construcción debería fallar. La seguridad y la privacidad son parte de la construcción, no una reflexión posterior. Estás construyendo un sistema que debe ser tan confiable como tu base de datos principal.
El monitoreo y la alerta son innegociables. Si tu banner de consentimiento no se carga, es probable que tu sitio esté fuera de cumplimiento. Necesitas visibilidad en tiempo real sobre la salud de tu CMP. Recomendamos configurar alertas automatizadas para:
- Errores 404 en cargas de scripts críticos.
- Aumentos en la latencia de la base de datos para el registro de consentimiento.
- Intentos de búsqueda fallidos para la Lista Global de Proveedores de IAB.
Escalar registros de consentimiento a millones de registros requiere una estrategia clara de retención. Utiliza la partición de bases de datos para mantener tus pistas de auditoría eficientes. Esto asegura que la defensa legal no venga a expensas de la velocidad del sistema.
Eligiendo Tu Entorno de Alojamiento
Tu elección entre servidores locales y proveedores de nube privada como AWS o GCP depende de tu pila existente. Sin embargo, la computación en el borde es el futuro de la entrega de privacidad. El despliegue en el borde es crítico para minimizar el Cambio Acumulativo de Diseño (CLS) porque ejecuta la lógica de consentimiento en el perímetro de la red, asegurando que el banner se renderice antes de que el contenido principal de la página se desplace. Esto crea una experiencia fluida que respeta tanto el tiempo del usuario como sus derechos.
Pruebas A/B y Optimización de UX
Los autoalojadores a menudo se enfocan tanto en el despliegue técnico que se olvidan del usuario. Un banner conforme que nadie entiende es un fracaso. Deberías configurar pruebas A/B locales para medir qué diseños y copias generan las tasas de aceptación más altas. Equilibrar los requisitos legales con un diseño limpio es un desafío técnico, pero también es un desafío ético. Puedes comparar nuestros planes autoalojados y gestionados para ver qué modelo operativo apoya mejor tus objetivos de optimización. La eficiencia en el código debe coincidir con la eficiencia en la elección del usuario.
Conzent: La Solución de Código Abierto para Empresas
Conzent se basa en la creencia de que la privacidad es un bien público. Proporcionamos un gestor de consentimiento de cookies autoalojado que combina valores de código abierto con características de nivel empresarial. Al utilizar un modelo de código disponible, ofrecemos la transparencia del código abierto con la estabilidad requerida por los equipos de DevOps modernos. Obtienes el código. Obtienes el control. Obtienes el apoyo de la comunidad. No es un jardín amurallado; es un ecosistema abierto. Creemos que la infraestructura de privacidad debería ser accesible para todos, no solo para aquellos con los presupuestos más grandes.
Una crítica común al autoalojamiento es la falta de visibilidad sobre el rendimiento empresarial. Solucionamos esto a través de Analíticas de Impacto en Ingresos. La mayoría de las plataformas ocultan el verdadero costo de tus configuraciones de privacidad detrás de métricas vagas. Te mostramos exactamente cómo tu configuración de consentimiento afecta tu resultado final. Estos datos te permiten optimizar tanto el cumplimiento como la conversión sin conjeturas. La privacidad no tiene que ser un punto ciego para tu crecimiento. Puede ser una parte medible de tu estrategia.
Nuestro modelo de patrocinio está diseñado para reducir el costo del cumplimiento para todos. Al apoyar el proyecto, los usuarios empresariales financian el desarrollo de características que benefician a toda la comunidad. Es una forma principista de construir software. Priorizamos la eficiencia técnica sobre la concesión extractiva. No solo vendemos un producto; abogamos por un internet más transparente. Este enfoque colaborativo asegura que nuestras herramientas se mantengan a la vanguardia y éticamente fundamentadas.
De Autoalojado a Nube Gestionada
Entendemos que no todos los equipos tienen los recursos para gestionar su propia infraestructura. Por eso ofrecemos una transición fluida de un gestor de consentimiento de cookies autoalojado a nuestro servicio de nube gestionada. Hay plena paridad de características entre los dos modelos. No bloqueamos características críticas de cumplimiento. El alojamiento gestionado simplemente reduce la carga operativa para equipos más pequeños. Esto te permite concentrarte en tu negocio principal mientras nosotros manejamos el mantenimiento y las actualizaciones. Puedes consultar nuestra estructura de precios para ver qué camino se adapta mejor a tu escala actual.
El Estándar Danés de Privacidad
Nuestras raíces en Copenhague informan todo lo que hacemos. Dinamarca tiene algunos de los estándares más altos para la protección de datos y la transparencia en el mundo. Este enfoque principista está integrado en nuestro código. Cuando usas Conzent, obtienes acceso directo a los desarrolladores que construyen la infraestructura. Somos pares conocedores, no proveedores distantes. Te invitamos a unirte a nosotros para establecer un nuevo estándar para los derechos digitales. Despliega Conzent en tu propia infraestructura hoy y retoma el control de tu infraestructura de privacidad.
Toma el Control de Tu Infraestructura de Privacidad
La privacidad es un derecho fundamental, no un servicio de suscripción. Has aprendido cómo eliminar el "impuesto de consentimiento" y recuperar tu soberanía de datos al alejarte de modelos de proveedores restrictivos. Desplegar un gestor de consentimiento de cookies autoalojado es la forma más efectiva de asegurar que tu pila de cumplimiento sea tan resiliente como tus aplicaciones empresariales centrales. La propiedad es el estándar; alquilar es el compromiso.
Al elegir una infraestructura de código disponible que esté certificada por IAB TCF 2.3 y preparada para Google Consent Mode v2, estás preparándote para el futuro de tu sitio contra el cambiante panorama regulatorio de 2026. No tienes que sacrificar rendimiento por seguridad legal. No tienes que filtrar datos a terceros. Solo necesitas las herramientas adecuadas para construir un ecosistema transparente y eficiente. La eficiencia es una elección que haces hoy para un mejor futuro digital mañana.
El camino hacia los derechos digitales comienza con tus propios servidores. Comienza a autoalojarte con Conzent de forma gratuita y únete a una comunidad que valora la apertura técnica y la responsabilidad ética. Tienes el mapa. Ahora es el momento de construir.
Preguntas Frecuentes
¿Es realmente gratuito un gestor de consentimiento de cookies autoalojado?
El código fuente de un gestor de consentimiento de cookies autoalojado es gratuito para descargar y desplegar bajo licencias de código disponible. Eliminando tarifas por sesión y impuestos de suscripción recurrentes pagados a proveedores externos. Solo eres responsable de tus propios costos de infraestructura, como el alojamiento de servidores y los recursos internos necesarios para el mantenimiento. Es un cambio de gastos operativos variables a costos de infraestructura predecibles.
¿Puede un CMP autoalojado estar certificado por IAB TCF 2.3?
Sí, la certificación está vinculada a la arquitectura del software en lugar del entorno de alojamiento. Conzent está certificado por IAB TCF v2.3 con ID de CMP #446 y es un socio reconocido de Google CMP. Esto significa que tu despliegue autoalojado cumple con los mismos estándares técnicos y legales que cualquier proveedor importante de SaaS. Obtienes cumplimiento total sin renunciar al control de tu canal de datos.
¿Cómo impacta el autoalojamiento en el rendimiento del sitio web?
El autoalojamiento generalmente mejora el rendimiento al reducir la dependencia de servidores de terceros. Sirves el motor de consentimiento desde tu propio CDN, lo que elimina búsquedas adicionales de DNS y reduce la latencia de ida y vuelta. Este control permite a tu equipo optimizar la ejecución de scripts y minimizar el impacto en los Core Web Vitals. La eficiencia es un subproducto natural de poseer tu pila técnica.
¿Se admite Google Consent Mode v2 en versiones autoalojadas?
El soporte completo para Google Consent Mode v2 es una característica estándar en la infraestructura moderna autoalojada. Es una necesidad técnica para cumplir con la Ley de Mercados Digitales de la UE. Tu sistema mapeará correctamente las elecciones de los usuarios a las señales de ad_storage y analytics_storage. Esto asegura que tu medición siga siendo precisa mientras respeta las preferencias de privacidad del usuario a nivel de navegador.
¿Qué habilidades técnicas se requieren para alojar un CMP?
Tu equipo necesita habilidades estándar de DevOps para gestionar el despliegue de manera efectiva. La familiaridad con Docker, la orquestación de contenedores y la gestión de bases de datos es esencial para una configuración estable. Si bien el despliegue inicial es sencillo, el mantenimiento continuo requiere una comprensión de cómo integrar actualizaciones en tu pipeline de CI/CD existente. Es una tarea para desarrolladores, no para personal administrativo general.
¿Cómo manejo actualizaciones y nuevas regulaciones con una solución autoalojada?
Gestionas actualizaciones extrayendo el código fuente más reciente y redeployando a través de tu pipeline de construcción automatizada. Cuando el IAB actualiza la Lista Global de Proveedores o entran en vigor nuevas leyes, el software se actualiza para reflejar estos cambios. Este proceso asegura que tu gestor de consentimiento de cookies autoalojado se mantenga actualizado. Mantienes el mismo nivel de protección que un servicio gestionado pero mantienes el código en tus propios términos.
¿Puedo migrar fácilmente de un CMP SaaS a uno autoalojado?
La migración implica reemplazar el script del proveedor con el tuyo y mapear tus configuraciones existentes al nuevo sistema. Necesitarás transferir tu lista de proveedores activos y divulgaciones de propósito para asegurar continuidad. La mayoría de las organizaciones encuentran que el intercambio técnico es simple; el trabajo principal radica en asegurar que tu base de datos interna esté lista para ingerir los nuevos registros de consentimiento. Es una ruptura limpia con el bloqueo del proveedor.
¿Ayuda el autoalojamiento con los requisitos de localización de datos de GDPR?
El autoalojamiento es el estándar de oro para cumplir con los requisitos de localización y soberanía de datos. Asegura que las cadenas de consentimiento sensibles y los registros de auditoría permanezcan dentro de tu región geográfica especificada. No tienes que preocuparte de que un proveedor externo mueva tus datos a través de fronteras sin tu conocimiento. Posees los servidores, posees los datos y posees el registro de cumplimiento.