
Anforderungen an die Einwilligungssprache der DSGVO: Der Compliance-Leitfaden 2026
Die Einhaltung der DSGVO ist keine Übersetzungsaufgabe; es ist eine Herausforderung der semantischen Integrität, bei der die Wahl eines einzigen Verbs Ihre gesamte Einwilligungsdatenbank ungültig machen kann. Sie haben wahrscheinlich den Frust gespürt, Dutzende von Sprachen zu verwalten, während Sie versuchen, strengen Anforderungen an die Einwilligungstexte der DSGVO gerecht zu werden, ohne Ihre Absprungraten in die Höhe zu treiben. Es ist ein schwieriger Balanceakt, wenn vage "eindeutige" Texte rechtliche Risiken schaffen und unternehmerische Kälte Ihre Nutzer entfremdet. Die meisten Teams betrachten ihre Banner als lästig, aber wir sehen sie als einen grundlegenden Standard für technische Effizienz und digitale Rechte.
Sie verdienen ein Framework, das die Einhaltung in einen klaren, erreichbaren Standard für das Vertrauen der Nutzer verwandelt. Dieser Leitfaden wird Ihnen helfen, die genauen sprachlichen und strukturellen Anforderungen zu meistern, die erforderlich sind, um Ihre Einnahmen im Jahr 2026 zu schützen. Wir werden über die allgemeinen Zusammenfassungen hinausgehen und die praktische Anwendung der neuesten Richtlinien 1/2026 der EDPB zur dynamischen Einwilligung untersuchen. Sie werden ein klares Framework für das Verfassen von Texten gewinnen, die in jeder von Ihnen unterstützten Sprache rechtlich gültig bleiben. Wir bewegen uns von rechtlicher Mehrdeutigkeit zu einer präzisen, ethischen Infrastruktur für Ihre Daten.
Wichtige Erkenntnisse
- Identifizieren Sie die spezifischen sprachlichen Schwellenwerte, die vage "eindeutige" Anfragen in rechtlich bindende Einwilligungen umwandeln.
- Navigieren Sie die Risiken der maschinellen Übersetzung, um sicherzustellen, dass Ihre Anforderungen an die Einwilligungstexte der DSGVO die semantische Integrität in jeder Region, die Sie bedienen, aufrechterhalten.
- Bringen Sie Ihr UI-Design mit Ihrem Text in Einklang, um den Standard "klar unterscheidbar" zu erfüllen und illegale dunkle Muster wie vorab angekreuzte Kästchen zu beseitigen.
- Verwenden Sie unsere Prüfungscheckliste 2026, um zu bestätigen, dass Ihre Datenverantwortlichen und Verarbeitungszwecke in einfachem, nicht juristischem Englisch beschrieben sind.
- Optimieren Sie Ihren Compliance-Workflow, indem Sie eine verwaltete Infrastruktur nutzen, die rechtliche Sprache von Ihrem technischen Einsatz isoliert.
Die vier Säulen der konformen DSGVO-Einwilligungstexte
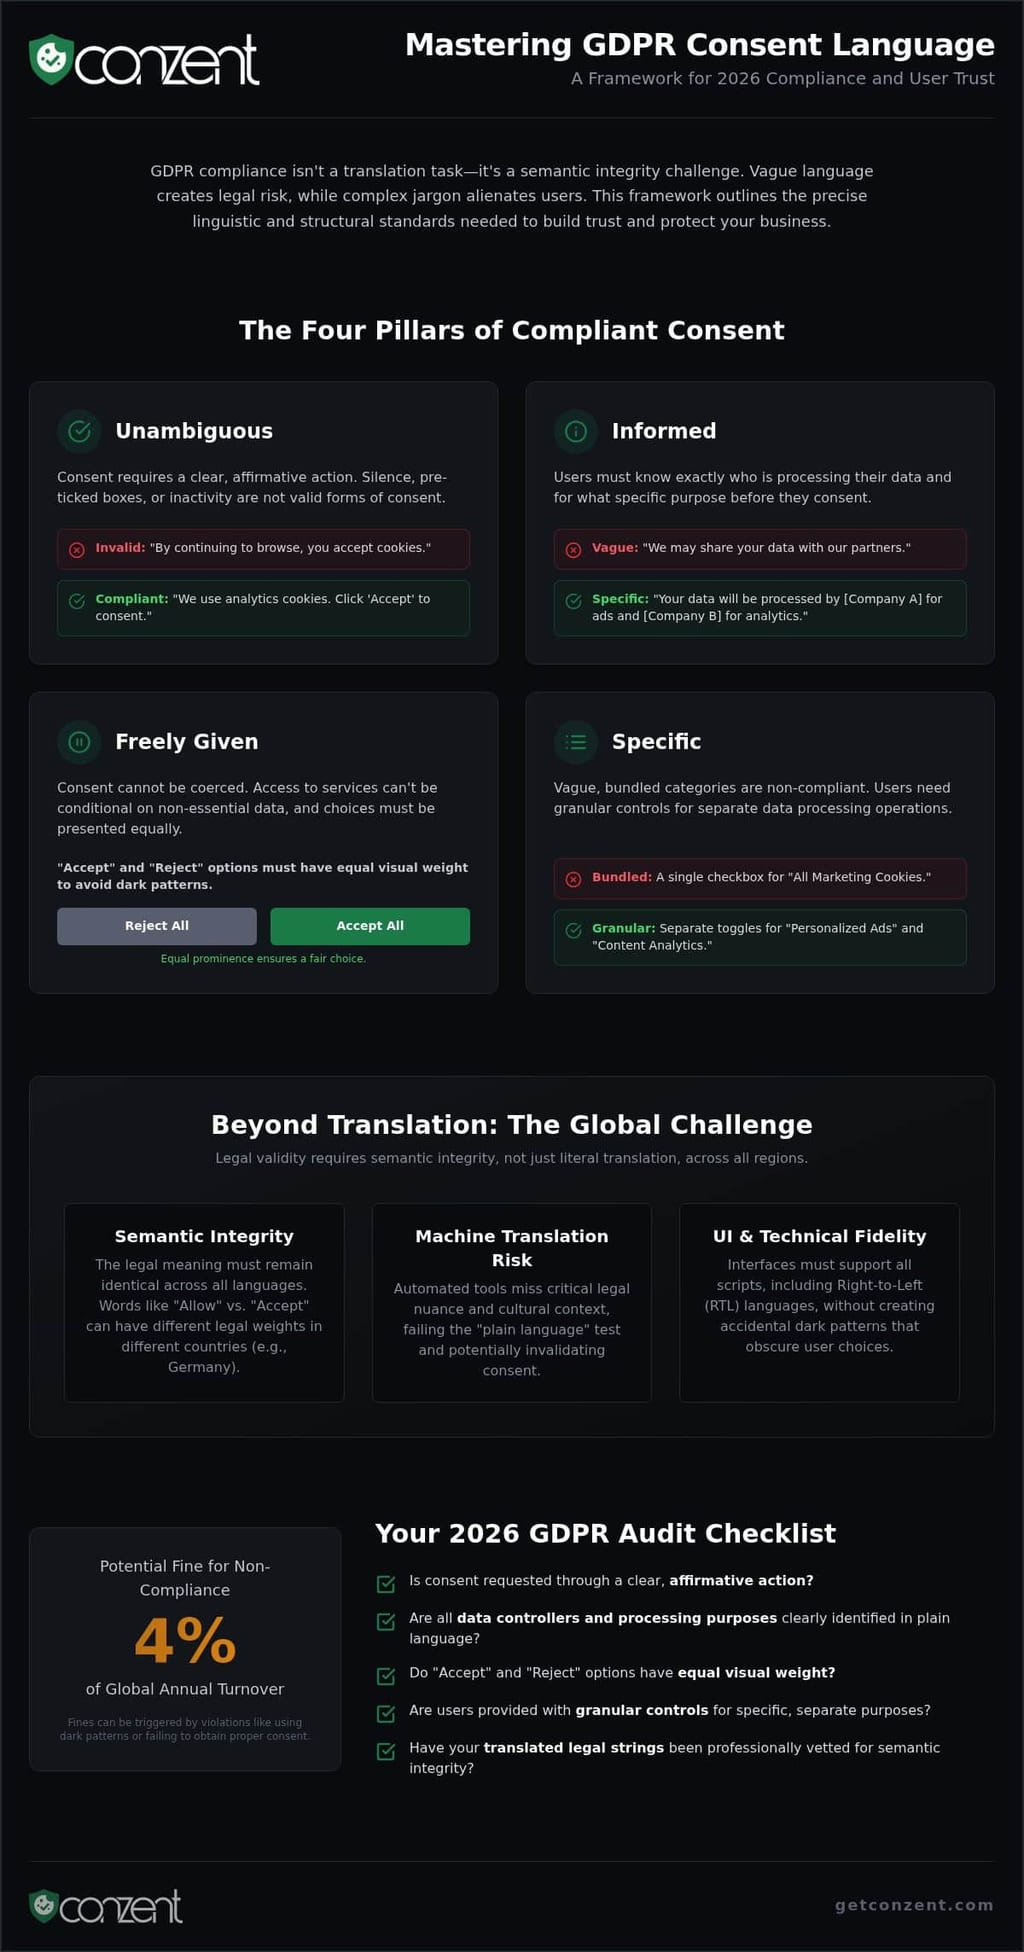
Compliance ist kein Häkchen. Es ist ein Bekenntnis zur Transparenz. Artikel 7 der DSGVO definiert die Wirksamkeit der Einwilligung durch spezifische sprachliche Schwellenwerte, die viele Unternehmen immer noch nicht erreichen. Gültige Anforderungen an die Einwilligungstexte der DSGVO verlangen mehr als einen einfachen "Ich stimme zu"-Button. Sie erfordern eine affirmative Handlung, die freiwillig, spezifisch, informiert und eindeutig ist. Es geht nicht nur darum, Strafen zu vermeiden; es geht darum, eine ethische Infrastruktur für Ihre Nutzer aufzubauen.
Eindeutig bedeutet nicht einfach; es bedeutet klar. Im Jahr 2026 ist die Ära der stillschweigenden Einwilligung vorbei. Betrachten Sie den Kontrast: "Durch die weitere Nutzung stimmen Sie der Verwendung von Cookies zu" ist kein rechtlicher Schutz mehr. Es ist eine Haftung. Aufsichtsbehörden betrachten jetzt Stille oder Untätigkeit als fehlende Einwilligung. Sie müssen die affirmative Handlung in einfacher Sprache beschreiben, die keinen Raum für Zweifel lässt. Wenn der Nutzer nicht ausdrücklich wählt, sich anzumelden, bleibt Ihre Datenverarbeitung unautorisiert. Informierte Einwilligung erfordert auch die Nennung jedes Datenverantwortlichen. Vage Verweise auf "unsere Partner" erfüllen nicht den Standard. Sie müssen spezifisch sein, wer die Daten verarbeitet und zu welchem genauen Zweck.
Definition von "freiwillig gegeben" in Ihrem Text
Einwilligung ist nicht kostenlos, wenn sie erzwungen wird. Vermeiden Sie "Kopplungssprache", die den Zugang zu Ihrem Dienst davon abhängig macht, dass der Nutzer nicht notwendige Daten bereitstellt. Sie müssen die spezifische Wahl definieren, die der Nutzer trifft, ohne ihn zu drängen. Ein konformes Banner bietet eine neutrale Umgebung für die Entscheidungsfindung. Die Optionen "Alle akzeptieren" und "Alle ablehnen" müssen gleichwertiges visuelles und sprachliches Gewicht haben. Wenn Ihre "Ablehnen"-Option in einem Untermenü versteckt oder weniger auffällig gestaltet ist, verwenden Sie ein dunkles Muster. Diese Designentscheidung allein kann Geldstrafen von bis zu 4 % des weltweiten Jahresumsatzes auslösen, wie in jüngsten Durchsetzungsmaßnahmen gegen große Technologieplattformen zu sehen ist.
Die Anforderung an die Spezifität: Zweckorientierte Sprache
Alle Cookies unter einem vagen "Marketing"-Label zu gruppieren, ist ein rechtlicher Misserfolg. Die Richtlinien der Europäischen Datenschutzbehörde (EDPB) 2026 betonen die Notwendigkeit granularer Kontrolle. Ihre Sprache muss separate Einwilligungen für separate Verarbeitungsoperationen zulassen. Verwenden Sie anstelle abstrakter Kategorien zweckorientierte Formulierungen. Zum Beispiel können Sie "kontextübergreifende Verhaltenswerbung" als "Verfolgung Ihrer Aktivitäten auf anderen Websites, um Ihnen personalisierte Anzeigen zu zeigen" beschreiben. Dieses Maß an Klarheit respektiert die digitalen Rechte des Nutzers und stellt sicher, dass Ihre DSGVO-Compliance robust bleibt. Die Verwendung einer selbstgehosteten Einwilligungsinfrastruktur kann Ihrem Team helfen, die vollständige Kontrolle über diese kritischen Sprachstrings zu behalten.
Mehrsprachige Einwilligung: Über einfache Übersetzung hinaus
Die Erfüllung der Anforderungen an die Einwilligungstexte der DSGVO ist nicht so einfach, wie Ihr englisches Banner durch einen Übersetzer laufen zu lassen. Das ist eine Abkürzung zu einem regulatorischen Audit. Die rechtliche Gültigkeit hängt von der semantischen Identität ab. Wenn Ihre dänische Übersetzung die Absicht Ihres primären englischen Strings abschwächt, ist Ihre Einwilligung nicht mehr "informiert". Wir glauben, dass Transparenz ein globaler Standard sein sollte, kein regionales Privileg. Jeder Nutzer verdient das gleiche Maß an Klarheit, unabhängig von seiner Muttersprache.
Google Translate ist kein rechtlicher Partner. Automatisierte Tools übersehen oft die Nuancen lokaler Datenschutzgesetze und kultureller Erwartungen. Aufsichtsbehörden erwarten "einfache Sprache", die ein Laie in dieser spezifischen Kultur verstehen kann. Wenn eine Übersetzung holprig ist oder falsche rechtliche Terminologie in der Zielsprache verwendet, besteht sie nicht den Test der Zugänglichkeit. Deshalb müssen Sie eine zentrale "Wahrheitsquelle" für alle Einwilligungsstrings über 20+ Standorte hinweg aufrechterhalten. Ad-hoc-Übersetzungen führen zu fragmentierter Compliance und erhöhtem rechtlichen Risiko.
Semantische Integrität in rechtlichen Übersetzungen
Wörter wie "Erlauben" oder "Akzeptieren" haben in Europa unterschiedliche Gewichtungen. Im Deutschen erfordert die rechtliche Formulierung oft ein bestimmtes Maß an Formalität, um als "einfach" und rechtlich bindend angesehen zu werden. Die Verwendung von muttersprachlichen Rechtsexperten zur Überprüfung zentraler Bannerstrings ist notwendig. Sie stellen sicher, dass die Bedeutung identisch bleibt, auch wenn sich die Syntax ändert. Technische Zugänglichkeit spielt ebenfalls eine Rolle. Die Einwilligungs-UI muss mit von rechts nach links (RTL) geschriebene Sprachen wie Arabisch umgehen können, ohne das Layout zu brechen. Wenn der Text umschlägt, aber der "Ablehnen"-Button verdeckt oder weniger auffällig wird, haben Sie versehentlich ein dunkles Muster geschaffen.
Globale Compliance mit einem verwalteten CMP skalieren
Die manuelle Verwaltung Dutzender von Sprachen ist ein Rezept für Fehler und technische Schulden. Conzent automatisiert die Bereitstellung von vorab geprüften, mehrsprachigen Einwilligungsstrings, damit Ihr Team sich auf Wachstum konzentrieren kann. Durch die Verwendung von Managed Cloud Consent Platforms stellen Sie sicher, dass eine Aktualisierung Ihrer Datenschutzrichtlinie korrekt in jeder lokalisierten Version Ihres Banners propagiert wird. Diese Infrastruktur ermöglicht es Ihnen, regionale Variationen zu handhaben, wie z.B. die Mischung von DSGVO- und CCPA/CPRA-Anforderungen, innerhalb einer einzigen, kohärenten Schnittstelle. Um zu sehen, wie wir Ihre globale Bereitstellung optimieren können, können Sie unsere transparenten Preise einsehen und den Plan auswählen, der zu Ihrem Umfang passt.
UI/UX-Anforderungen: Wie Sprache auf Design trifft
Design ist nicht nur Ästhetik; es ist eine rechtliche Anforderung. Die Art und Weise, wie Sie Ihren Text präsentieren, ist ebenso wichtig wie der Text selbst. Unter den Anforderungen an die Einwilligungstexte der DSGVO muss Ihr Text "klar unterscheidbar" von anderen Bedingungen und Konditionen sein. Er darf nicht im Footer vergraben oder hinter einer Wand aus juristischem Fachjargon versteckt sein. Wenn ein Nutzer ihn nicht lesen kann, hat er nicht zugestimmt. Klarheit ist eine Mission, kein Luxus.
Sprache allein kann die Last der Einwilligung nicht tragen. Selbst der perfekteste Satz wird durch ein vorab angekreuztes Kästchen ungültig. Einwilligung ist eine proaktive Wahl, keine passive Annahme. Das bedeutet, dass Ihre UI standardmäßig auf "aus" für alle nicht wesentlichen Verarbeitungen eingestellt sein muss. Die Lesbarkeitsstandards gelten auch für Ihre technischen Entscheidungen. Schriftgröße, Farbkontrast und Textplatzierung sind alles Faktoren für die Compliance. Hellgrauer Text auf weißem Hintergrund ist eine Haftung. Ihr rechtlicher Text muss auf allen Geräten lesbar sein, um sicherzustellen, dass jeder Nutzer die Ressourcen hat, um eine informierte Wahl zu treffen.
Buttonbeschriftungen sind der letzte Punkt der Reibung. Vermeiden Sie mehrdeutige Beschriftungen wie "Okay" oder "Verstanden". Diese Begriffe bestätigen nicht, worüber der Nutzer zustimmt. Verwenden Sie "Ich stimme zu" oder "Alle akzeptieren", um eine spezifische Wahl zu bestätigen. Einwilligung ist eine Handlung, kein Unfall. Wenn Ihre Sprache mit Ihrer Designabsicht übereinstimmt, reduzieren Sie rechtliche Risiken und bauen echtes Vertrauen mit Ihrer Community auf.
Die Schwelle der "klaren affirmativen Handlung"
Ihre Sprache muss die spezifische Handlung beschreiben, die vorgenommen wird. "Ich stimme der Datenverarbeitung zu" ist eine Wahl. "Einstellungen gespeichert" ist ein Statusupdate; es beweist nicht die Absicht. Das Schließen eines Banners mit einem "X" ist weder eine Zustimmung noch eine Ablehnung. Es ist ein Designfehler, der Ihre Datensammlung in einem rechtlichen Graubereich belässt. Sie müssen auch sicherstellen, dass das "Recht auf Widerruf" sprachlich zugänglich ist. Der Text zum Abmelden sollte ebenso leicht zu finden und zu verstehen sein wie die ursprüngliche Einwilligung. Wenn es schwieriger ist, die Einwilligung zu widerrufen, als sie zu geben, ist Ihr Banner nicht konform.
Sprachliche Transparenz in der zweiten Ebene
Die zweite Ebene ist der Ort, an dem die technischen Details leben. Ihr "Details anzeigen" oder "Präferenzen"-Link sollte keine Falle sein. Er muss klar kommunizieren, dass granularere Entscheidungen verfügbar sind. Wenn Sie Anbieter über IAB TCF auflisten, überwältigen Sie den Nutzer nicht mit Fachjargon. Verwenden Sie einfache Sprache, um zu beschreiben, was diese Anbieter tatsächlich mit persönlichen Daten tun. Sie können Revenue Impact Analytics integrieren, um zu testen, wie unterschiedliche Formulierungen in dieser zweiten Ebene Ihre Opt-in-Raten beeinflussen. Dies ermöglicht es Ihnen, die Leistung zu optimieren und gleichzeitig die höchsten Standards der Transparenz und Anforderungen an die Einwilligungstexte der DSGVO aufrechtzuerhalten.
Die Prüfungscheckliste für DSGVO-Einwilligungstexte 2026
Ein konformes Banner ist mehr als ein rechtlicher Schutz; es ist ein Transparenzwerkzeug. Die Prüfung Ihrer Anforderungen an die Einwilligungstexte der DSGVO stellt sicher, dass Ihre technische Infrastruktur mit ethischen Standards übereinstimmt. Diese Checkliste geht über die Theorie hinaus in die praktische Anwendung. Es ist Zeit, Ihre Strings zu überprüfen. Wenn Ihre Sprache vage ist, ist Ihre Einwilligung ungültig.
- Identitätsprüfung: Ist der Datenverantwortliche in der ersten Ebene klar benannt? Nutzer müssen genau wissen, wer nach ihren Daten fragt, ohne durch drei Menüs klicken zu müssen.
- Zweckprüfung: Sind alle Verarbeitungszwecke in einfachem, nicht juristischem Englisch aufgeführt? Vermeiden Sie Fachjargon, der die Absicht verschleiert. Klarheit ist das Ziel.
- Widerrufsprüfung: Wird das Recht, die Einwilligung zu widerrufen, ausdrücklich erwähnt? Der Widerruf muss ebenso einfach und zugänglich sein wie die ursprüngliche Einwilligung.
- Datentypenprüfung: Weiß der Nutzer genau, was gesammelt wird? Listen Sie spezifische Identifikatoren wie IP-Adressen, eindeutige Geräte-IDs oder E-Mail-Hashes auf.
Schritt 1: Überprüfung der ersten Ebene
Die erste Ebene ist Ihre Frontlinie. Eliminieren Sie den Satz "Wir verwenden Cookies, um Ihre Erfahrung zu verbessern." Er ist zu vage. Er informiert nicht; er lenkt ab. Stattdessen geben Sie klar an, was die Daten tatsächlich tun. Stellen Sie sicher, dass die "Ablehnen"-Option das gleiche visuelle Gewicht wie der "Akzeptieren"-Button hat. Wenn Ihr Design die Nutzer durch Farbe oder Größe zu einer bestimmten Wahl drängt, haben Sie den Neutralitätstest nicht bestanden. Überprüfen Sie schließlich, dass Ihre Sprache nicht impliziert, dass die Zustimmung obligatorisch ist. Der Zugang zu Ihrer Website sollte nicht von einem Tracking-Pixel erpresst werden. Einwilligung ist ein Geschenk, kein Mautgebühr.
Schritt 2: Überprüfung der technischen Integration
Die sprachliche Compliance muss Ihren Code erreichen. Überprüfen Sie, ob Ihre Sprachstrings den strengen Anforderungen von Google Consent Mode v2 entsprechen. Es geht nicht nur um die Worte; es geht um die technischen Signale, die sie auslösen. Sie müssen auch überprüfen, ob die IAB TCF 2.3-Zwecke in der vom Nutzer erkannten Browsersprache erscheinen. Wenn ein Nutzer in Madrid englische rechtliche Strings sieht, ist Ihre Einwilligung nicht "informiert". Es ist ein Versagen der Zugänglichkeit.
Wenn Sie ein selbstgehostetes CMP verwenden, prüfen Sie es auf hartkodierte Strings. Manuelle Überschreibungen umgehen oft Ihre Übersetzungslogik und schaffen rechtliche Lücken, die Aufsichtsbehörden finden werden. Jeder String muss dynamisch und für das spezifische Gebiet, das er bedient, geprüft werden. Um Ihre Infrastruktur abzusichern und sicherzustellen, dass jeder lokalisierte String den Standard von 2026 erfüllt, erkunden Sie unsere verwalteten Plattformoptionen und finden Sie die richtige Lösung für Ihr Team.
Automatisierung der Compliance mit der verwalteten Infrastruktur von Conzent
Compliance ist kein statisches Ziel. Es ist ein kontinuierlicher Prozess der technischen und sprachlichen Verfeinerung. Die Verwaltung der Anforderungen an die Einwilligungstexte der DSGVO durch hartkodierte Strings in Ihrem Website-Code ist ein Rezept für technische Schulden und rechtliche Risiken. Conzent vereinfacht dies, indem es Ihre rechtlichen Texte von Ihrem Einsatz entkoppelt. Diese Trennung der Anliegen ermöglicht es Ihrem Rechtsteam, die Sprache zu aktualisieren, ohne einen Entwickler einzubeziehen oder das Risiko eines Ausfalls der Website einzugehen. Es geht um Geschwindigkeit. Es geht um Genauigkeit.
Wir bieten quelloffene Transparenz, weil wir an ethische Infrastruktur glauben. Sie können genau prüfen, wie Ihre Einwilligung aufgezeichnet und gespeichert wird. Es gibt hier keine Black Box. Unsere Plattform bietet Echtzeit-Updates für die Anforderungen der IAB TCF v2.3 und Google Consent Mode v2. Wenn sich die Standards ändern, werden Ihre Banner automatisch aktualisiert. Sie können auch unsere Tools verwenden, um konforme Sprache A/B zu testen. Dies hilft Ihnen, das genaue Gleichgewicht zwischen rechtlicher Notwendigkeit und Umsatzoptimierung zu finden, ohne die Rechte der Nutzer zu beeinträchtigen.
Verwaltung mehrsprachiger Strings in der Cloud
Das Conzent-Dashboard dient als Ihr zentrales Kommando für benutzerdefinierte rechtliche Texte. Sie können über eine einzige Schnittstelle 20+ Sprachen verwalten. Unser System verwendet automatische Spracherkennung, um das richtige Banner basierend auf den Nutzer-Headern bereitzustellen. Dies stellt sicher, dass Ihre Anforderungen an die Einwilligungstexte der DSGVO für jeden Besucher sofort erfüllt werden. Wir bieten auch vollständige Versionskontrolle. Sie können genau sehen, welche Version des Einwilligungstextes ein Nutzer akzeptiert hat und wann. Diese Prüfspur ist entscheidend, um Ihre Datenverarbeitungspraktiken während einer regulatorischen Prüfung zu verteidigen.
Erste Schritte mit einer offenen Einwilligungsinfrastruktur
Sie haben die Wahl. Sie können Self-Hosting für die vollständige Kontrolle über Ihre Daten und Sprachstrings wählen. Wenn Sie einen unkomplizierten Ansatz bevorzugen, bietet unsere verwaltete Cloud-Plattform maximalen Komfort und Skalierbarkeit. Die Integration ist nahtlos. Wir bieten spezielle Tools für Plattformen wie WordPress und Drupal, um Sie in wenigen Minuten betriebsbereit zu machen. Lassen Sie nicht zu, dass technische Schulden Ihre Compliance verlangsamen. Sichern Sie Ihre Infrastruktur noch heute und bauen Sie eine Vertrauensbasis mit Ihrer Community auf.
Die Zukunft des digitalen Vertrauens sichern
Compliance ist eine Grundlage für jedes ethische Unternehmen, kein Premium-Luxus. Die Beherrschung der Anforderungen an die Einwilligungstexte der DSGVO bedeutet, über vage Formulierungen hinauszugehen und granularen, zweckorientierten Klarheit zu umarmen. Sie haben gesehen, wie semantische Identität über Sprachen hinweg für rechtliche Sicherheit nicht verhandelbar ist. Sie wissen auch, dass Design und Sprache zusammenarbeiten müssen, um sicherzustellen, dass jeder Nutzer eine klare affirmative Handlung ohne Zwang vornehmen kann.
Eine Vertrauensbasis aufzubauen erfordert technische Effizienz und moralische Klarheit. Unsere Plattform ist IAB TCF v2.3 zertifiziert und Google Consent Mode v2 bereit, um sicherzustellen, dass Ihre Infrastruktur den sich ändernden Standards voraus bleibt. Mit quelloffener Transparenz können Sie genau prüfen, wie die Rechte Ihrer Nutzer geschützt werden. Lassen Sie nicht zu, dass technische Schulden oder rechtliche Mehrdeutigkeit Ihr Wachstum verlangsamen. Sie haben die Werkzeuge, um Compliance in einen Wettbewerbsvorteil für das Vertrauen der Nutzer zu verwandeln.
Beginnen Sie Ihre Reise zur ethischen Compliance mit Conzent und bauen Sie noch heute eine transparentere digitale Zukunft. Sie sind bereit, mit Zuversicht zu führen.
Häufig gestellte Fragen
Erfordert die DSGVO ein Cookie-Banner in jeder Sprache?
Ja, wenn Sie Nutzer in diesen Regionen ansprechen. Artikel 12 verlangt, dass Informationen verständlich sein müssen. Das bedeutet, dass Ihr Banner in einer Sprache erscheinen muss, die der Nutzer versteht. Wenn Sie an ein spanisches Publikum verkaufen, ist ein englisches Banner ein Compliance-Fehler. Wir helfen Ihnen, dies zu automatisieren, indem wir Browser-Header erkennen und vorab geprüfte Strings bereitstellen, die die Anforderungen an die Einwilligungstexte der DSGVO in über 20 Regionen erfüllen.
Was ist die Anforderung an "einfache Sprache" gemäß Artikel 12 der DSGVO?
Einfache Sprache bedeutet, dass Ihr Text für einen Laien lesbar ist. Sie müssen komplexen juristischen Jargon und dichte Satzstrukturen vermeiden, die die Wahrheit verschleiern. Das Ziel ist Transparenz. Wenn ein Nutzer einen Jurastudium benötigt, um Ihr Banner zu verstehen, haben Sie den Test nicht bestanden. Es geht darum, moralische Klarheit zu bieten, damit Nutzer eine informierte Wahl treffen können, ohne von technischer oder rechtlicher Komplexität überwältigt zu werden.
Kann ich "Ich stimme zu" als einzigen Button auf meinem Einwilligungsbanner verwenden?
Nein. Dies ist ein häufiges dunkles Muster, das von Aufsichtsbehörden aktiv bestraft wird. Sie müssen eine "Alle ablehnen" oder "Ablehnen"-Option bereitstellen, die das gleiche visuelle und sprachliche Gewicht wie den "Akzeptieren"-Button hat. Einwilligung wird nicht freiwillig gegeben, wenn es schwieriger ist, "nein" zu sagen als "ja". Sicherzustellen, dass beide Optionen gleich zugänglich sind, ist ein grundlegender Standard für ethische digitale Rechte.
Wie oft muss ich meine Einwilligungssprache erneut überprüfen?
Sie sollten Ihre Strings überprüfen, wann immer sich Ihre Datenverarbeitung ändert oder neue regulatorische Leitlinien veröffentlicht werden. Zum Beispiel haben die EDPB-Entwurf-Richtlinien 1/2026 neue Nuancen für dynamische Einwilligung eingeführt. Compliance zu bleiben ist ein kontinuierlicher Prozess. Wir empfehlen eine vierteljährliche Überprüfung Ihrer Anforderungen an die Einwilligungstexte der DSGVO, um sicherzustellen, dass Ihr Text weiterhin Ihre aktuelle Anbieterliste und die neuesten rechtlichen Interpretationen der Europäischen Datenschutzbehörde widerspiegelt.
Ist es konform, maschinelle Übersetzung für meine Datenschutzrichtlinie zu verwenden?
Die Verwendung maschineller Übersetzung ohne menschliche Überprüfung ist ein erhebliches rechtliches Risiko. Die DSGVO erfordert semantische Identität zwischen Übersetzungen. Wenn ein automatisiertes Tool einen rechtlichen Begriff falsch übersetzt, kann Ihre Einwilligung ungültig werden. Sie müssen sicherstellen, dass Ihre dänischen oder deutschen Strings das gleiche rechtliche Gewicht wie Ihre Primärsprache haben. Eine Expertenprüfung ist notwendig, um die Integrität Ihrer Einwilligungsdatenbank aufrechtzuerhalten und systematische Compliance-Fehler zu vermeiden.
Was passiert, wenn meine Einwilligungssprache als mehrdeutig angesehen wird?
Mehrdeutige Sprache macht Ihre Einwilligung rechtlich ungültig. Wenn eine Aufsichtsbehörde Ihren Text als unklar erachtet, behandelt sie ihn so, als hätten Sie niemals die Erlaubnis erhalten, die Daten zu verarbeiten. Dies kann zu Verwaltungsstrafen von bis zu 20 Millionen Euro oder 4 % Ihres gesamten weltweiten Jahresumsatzes führen. Sie werden auch wahrscheinlich gezwungen sein, die betroffenen Daten zu löschen und die Einwilligung mit klarer, spezifischer und konformer Sprache erneut einzuholen.
Muss ich jeden Drittanbieter im ersten Layer der Einwilligung benennen?
Sie müssen den Datenverantwortlichen in der ersten Ebene benennen, aber Sie müssen nicht sofort jeden Drittanbieter auflisten. Sie müssen jedoch einen klaren Link zu einer zweiten Ebene bereitstellen, in der jeder Anbieter identifiziert wird. Dies hält das anfängliche Banner prägnant, während es dennoch informiert bleibt. Transparenz bedeutet Zugänglichkeit; Nutzer sollten nicht nach Informationen suchen müssen, wer tatsächlich ihre persönlichen Daten verarbeitet.
Kann ich die Einwilligung zur Bedingung für den Download eines Whitepapers machen?
Im Allgemeinen nein. Dies wird als "Kopplung" bezeichnet und verstößt gegen die Anforderung, dass die Einwilligung freiwillig gegeben werden muss. Sie können den Zugang zu einem Dienst oder Inhalt nicht von der Einwilligung zur Datenverarbeitung abhängig machen, die für diesen Dienst nicht unbedingt erforderlich ist. Wenn Sie Marketingdaten sammeln möchten, müssen Sie eine Wahl anbieten, die den Nutzer nicht daran hindert, auf das Whitepaper zuzugreifen, wenn er sich entscheidet, sich abzumelden.