
GDPR Samtykke Språkkrav: 2026 Overholdelsesguide
GDPR-overholdelse er ikke en oversettelsesoppgave; det er en utfordring for semantisk integritet der valget av et enkelt verb kan ugyldiggjøre hele samtykkedatabasen din. Du har sannsynligvis følt friksjonen ved å håndtere dusinvis av språk mens du prøver å oppfylle strenge krav til GDPR-samtykkespråk uten å øke avvisningsratene dine. Det er en vanskelig balanse å oppnå når vag "utvetydig" tekst skaper juridisk risiko og bedriftskalde forhold fremmedgjør brukerne dine. De fleste team behandler bannerne sine som en plage, men vi ser dem som en grunnleggende standard for teknisk effektivitet og digitale rettigheter.
Du fortjener et rammeverk som gjør overholdelse til en klar, oppnåelig standard for brukertillit. Denne guiden vil hjelpe deg med å mestre de nøyaktige språklige og strukturelle kravene som trengs for å beskytte inntektene dine i 2026. Vi vil gå forbi de generiske oppsummeringene for å undersøke den praktiske anvendelsen av EDPBs nyeste retningslinjer 1/2026 om dynamisk samtykke. Du vil få et klart rammeverk for å skrive tekst som forblir juridisk gyldig på hvert språk du støtter. Vi går fra juridisk tvetydighet til en presis, etisk infrastruktur for dataene dine.
Viktige punkter
- Identifiser de spesifikke språklige tersklene som gjør vag "utvetydig" forespørsel til juridisk bindende samtykke.
- Naviger risikoene ved maskinoversettelse for å sikre at kravene til GDPR-samtykkespråk opprettholder semantisk integritet i alle regioner du betjener.
- Justér UI-designen din med teksten din for å oppfylle standarden for "tydelig skille" og eliminere ulovlige mørke mønstre som forhåndsmerkede bokser.
- Bruk vår revisjonsliste for 2026 for å bekrefte at datakontrollerne dine og behandlingsformålene er beskrevet på klart, ikke-juridisk engelsk.
- Strømlinjeform arbeidsflyten din for overholdelse ved å bruke administrert infrastruktur som isolerer juridisk språk fra din tekniske distribusjon.
De fire søylene for overholdelse av GDPR-samtykkespråk
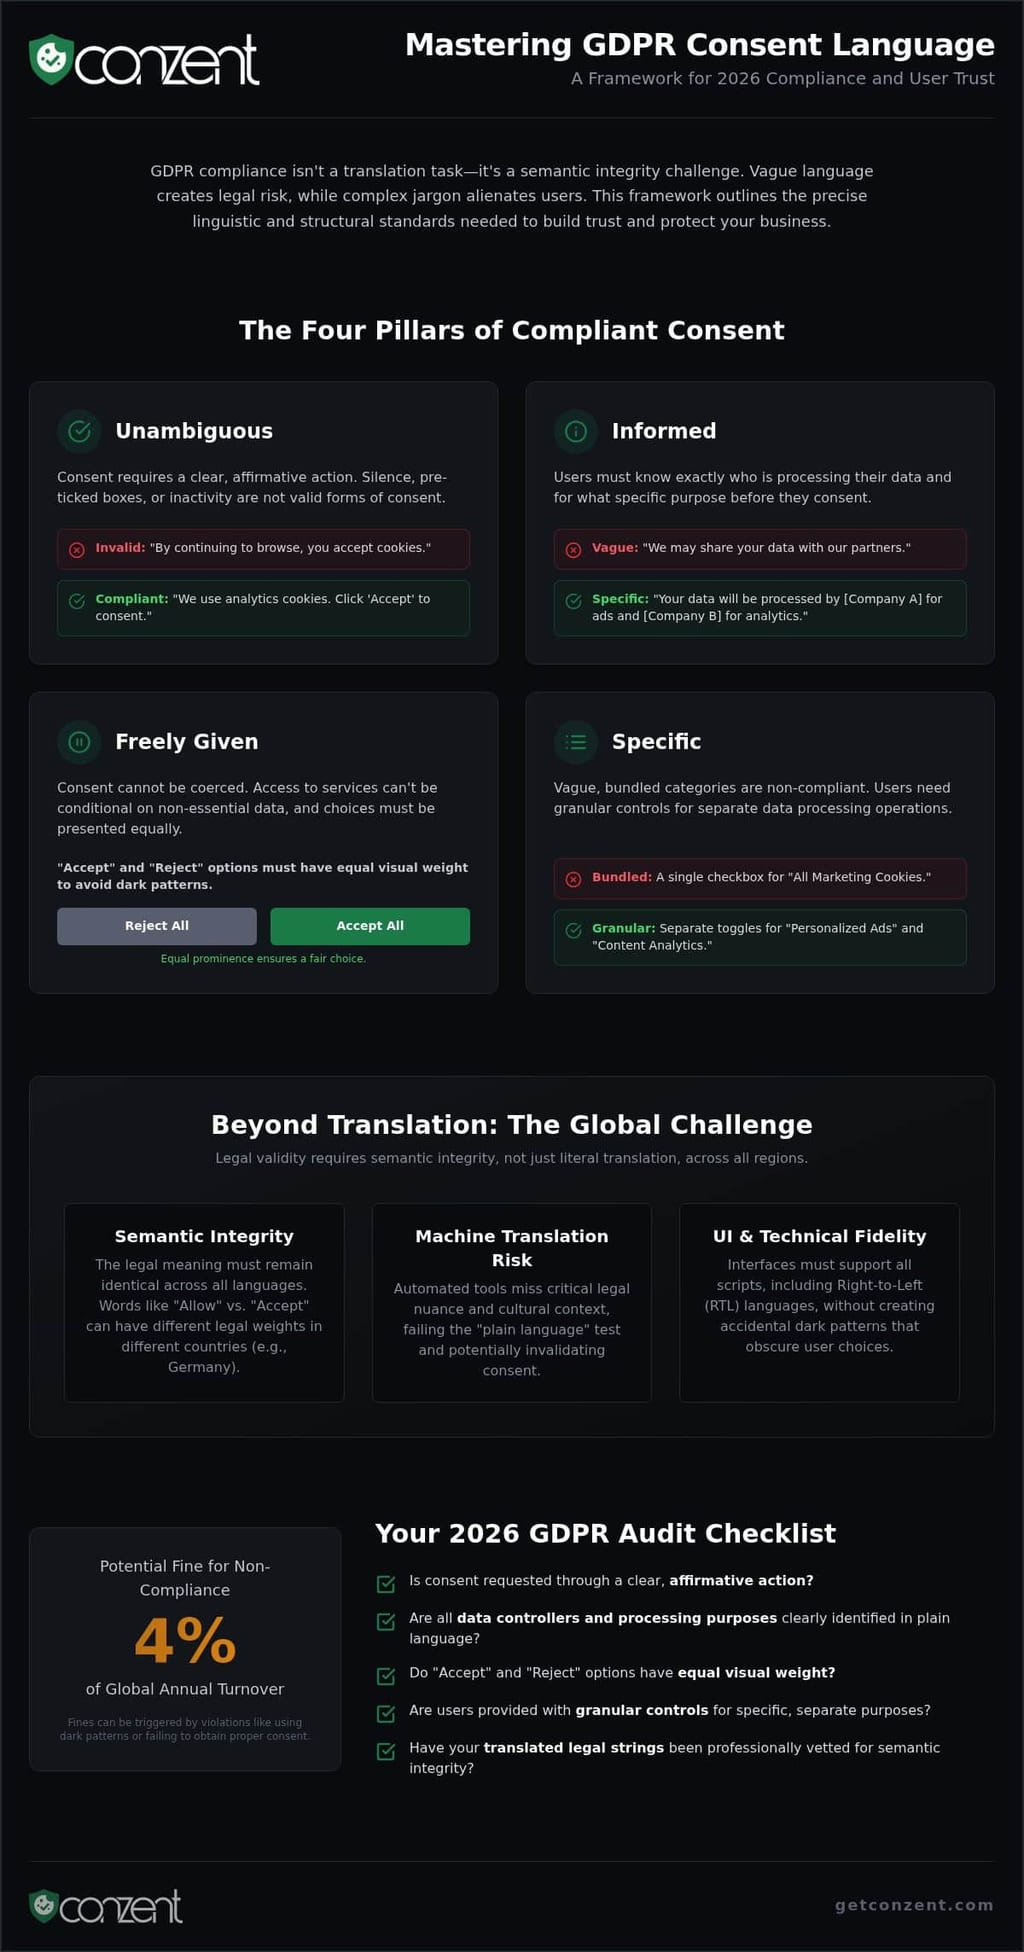
Overholdelse er ikke en avkrysningsboks. Det er et engasjement for åpenhet. Artikkel 7 i GDPR definerer effektiviteten av samtykke gjennom spesifikke språklige terskler som mange virksomheter fortsatt ikke når. Gyldige GDPR-samtykkespråk krav krever mer enn en enkel "Jeg godtar"-knapp. De krever en bekreftende handling som er fritt gitt, spesifikk, informert og utvetydig. Dette handler ikke bare om å unngå straff; det handler om å bygge en etisk infrastruktur for brukerne dine.
Utvetydig betyr ikke enkelt; det betyr klart. I 2026 er tiden for implisitt samtykke over. Tenk på kontrasten: "Ved å fortsette å bla, godtar du informasjonskapsler" er ikke lenger et juridisk forsvar. Det er en forpliktelse. Regulatorer ser nå på stillhet eller inaktivitet som mangel på samtykke. Du må beskrive den bekreftende handlingen på klart språk som ikke gir rom for tvil. Hvis brukeren ikke eksplisitt velger å samtykke, forblir databehandlingen din uautorisert. Informert samtykke krever også å navngi hver datakontroller. Vage referanser til "våre partnere" oppfyller ikke standarden. Du må være spesifikk om hvem som behandler dataene og til hvilket eksakt formål.
Definere "Fritt gitt" i teksten din
Samtykke er ikke gratis hvis det er tvunget. Unngå "koblings"-språk som gjør tilgangen til tjenesten din betinget av at brukeren gir ikke-essensielle data. Du må definere det spesifikke valget brukeren gjør uten å tvinge dem. Et overholdende banner gir et nøytralt miljø for beslutningstaking. "Godta alle" og "Avvis alle"-alternativer må ha lik visuell og språklig vekt. Hvis "Avvis"-alternativet ditt er begravet i en undermeny eller utformet for å være mindre fremtredende, bruker du et mørkt mønster. Dette designvalget alene kan utløse bøter på opptil 4 % av global årlig omsetning, som sett i nylige håndhevelsesaksjoner mot store teknologiplattformer.
Kravet om spesifisitet: Formålsdrevet språk
Å gruppere alle informasjonskapsler under en vag "markedsførings"-etikett er en juridisk feil. De europeiske databeskyttelsesmyndighetene (EDPB) 2026-retningslinjene understreker behovet for granulær kontroll. Språket ditt må tillate separat samtykke for separate behandlingsoperasjoner. I stedet for abstrakte kategorier, bruk formålsdrevet formulering. For eksempel kan du beskrive "tverrkontextuell atferdsreklame" som "sporing av aktiviteten din på andre nettsteder for å vise deg tilpassede annonser." Dette nivået av klarhet respekterer brukerens digitale rettigheter og sikrer at din GDPR-overholdelse forblir robust. Å bruke en selvhostet samtykkeinfrastruktur kan hjelpe teamet ditt med å opprettholde total kontroll over disse kritiske språkstrengene.
Flerspråklig samtykke: Utover enkel oversettelse
Å oppfylle GDPR-samtykkespråk krav er ikke så enkelt som å kjøre banneret ditt på engelsk gjennom en oversetter. Det er en snarvei til en regulatorisk revisjon. Juridisk gyldighet avhenger av semantisk identitet. Hvis din danske oversettelse myker opp intensjonen i din primære engelske streng, er samtykket ditt ikke lenger "informert." Vi mener at åpenhet bør være en global standard, ikke et regionalt privilegium. Hver bruker fortjener samme nivå av klarhet, uavhengig av sitt morsmål.
Google Translate er ikke en juridisk partner. Automatiserte verktøy overser ofte nyansene i lokale databeskyttelseslover og kulturelle forventninger. Regulatorer forventer "klart språk" som en lekperson i den spesifikke kulturen kan forstå. Hvis en oversettelse er klumpete eller bruker feil juridisk terminologi på målspråket, mislykkes den testen for å være lett tilgjengelig. Dette er grunnen til at du må opprettholde en sentralisert "Kilde til sannhet" for alle samtykkestrenger på tvers av 20+ lokasjoner. Ad-hoc oversettelser fører til fragmentert overholdelse og økt juridisk risiko.
Semantisk integritet i juridiske oversettelser
Ord som "Tillat" eller "Godta" har ulik vekt over hele Europa. På tysk krever juridisk formulering ofte et spesifikt nivå av formalitet for å bli ansett som "klart" og juridisk bindende. Å bruke innfødte juridiske eksperter til å vurdere kjernebannerstrenger er en nødvendighet. De sikrer at meningen forblir identisk selv når syntaksen endres. Teknisk tilgjengelighet spiller også en rolle. Samtykke-UI må håndtere høyre-til-venstre (RTL) språk som arabisk uten å bryte oppsettet. Hvis teksten snur seg, men "Avvis"-knappen blir skjult eller mindre fremtredende, har du ved et uhell skapt et mørkt mønster.
Skalering av global overholdelse med en administrert CMP
Å håndtere dusinvis av språk manuelt er en oppskrift på feil og teknisk gjeld. Conzent automatiserer leveringen av forhåndsgodkjente, flerspråklige samtykkestrenger slik at teamet ditt kan fokusere på vekst. Ved å bruke Administrerte sky-samtykkeplattformer sikrer du at en oppdatering av personvernerklæringen din sprer seg korrekt på tvers av hver lokaliserte versjon av banneret ditt. Denne infrastrukturen lar deg håndtere regionale variasjoner, som å blande GDPR- og CCPA/CPRA-krav, innenfor et enkelt, sammenhengende grensesnitt. For å se hvordan vi kan strømlinjeforme din globale distribusjon, kan du se vår transparente prising og velge planen som passer din skala.
UI/UX-krav: Hvordan språk møter design
Design er ikke bare estetikk; det er et juridisk krav. Måten du presenterer teksten din på er like viktig som teksten selv. Under GDPR-samtykkespråk krav må teksten din være "tydelig skille" fra andre vilkår og betingelser. Den kan ikke være begravet i en bunntekst eller skjult bak en vegg av juridisk språk. Hvis en bruker ikke kan lese det, har de ikke samtykket til det. Klarhet er en misjon, ikke en luksus.
Språk alene kan ikke bære byrden av samtykke. Selv den mest perfekte setningen blir ugyldiggjort av en forhåndsmerket boks. Samtykke er et proaktivt valg, ikke en passiv antagelse. Dette betyr at UI-en din må som standard være "av" for all ikke-essensiell behandling. Lesbarhetsstandarder gjelder også for dine tekniske valg. Skriftstørrelse, fargekontrast og tekstplassering er alle faktorer for overholdelse. Lys grå tekst på hvit bakgrunn er en forpliktelse. Den juridiske teksten din må være lesbar på alle enheter for å sikre at hver bruker har ressursene til å ta et informert valg.
Knappeetiketter er det siste punktet med friksjon. Unngå tvetydige etiketter som "Ok" eller "Fikk det." Disse begrepene bekrefter ikke hva brukeren godtar. Bruk "Jeg godtar" eller "Godta alle" for å bekrefte et spesifikt valg. Samtykke er en handling, ikke en tilfeldighet. Når språket ditt samsvarer med designintensjonen din, reduserer du juridisk risiko og bygger ekte tillit med fellesskapet ditt.
Terskelen for "Tydelig bekreftende handling"
Språket ditt må beskrive den spesifikke handlingen som blir tatt. "Jeg samtykker til databehandling" er et valg. "Innstillinger lagret" er en statusoppdatering; det beviser ikke intensjon. Å lukke et banner med en "X" er verken aksept eller avvisning. Det er en designfeil som etterlater datainnsamlingen din i et juridisk gråområde. Du må også sørge for at "Retten til å trekke tilbake" er språklig tilgjengelig. Teksten for å melde seg ut bør være like lett å finne og forstå som den innledende samtykke. Hvis det er vanskeligere å trekke tilbake samtykke enn å gi det, er banneret ditt ikke i samsvar.
Språklig åpenhet i det andre laget
Det andre laget er der de tekniske detaljene bor. Din "Vis detaljer" eller "Preferanser"-lenke bør ikke være en felle. Den må klart kommunisere at mer granulære valg er tilgjengelige. Når du lister leverandører gjennom IAB TCF, ikke overvelde brukeren med sjargong. Bruk klart språk for å beskrive hva disse leverandørene faktisk gjør med personlig data. Du kan integrere Inntektsvirkningsanalyse for å teste hvordan ulike formuleringer i dette andre laget påvirker samtykkefrekvensene dine. Dette lar deg optimalisere for ytelse samtidig som du opprettholder de høyeste standardene for åpenhet og GDPR-samtykkespråk krav.
Revisjonsliste for GDPR-samtykkespråk 2026
Et overholdende banner er mer enn et juridisk skjold; det er et verktøy for åpenhet. Å revidere dine GDPR-samtykkespråk krav sikrer at den tekniske infrastrukturen din er i samsvar med etiske standarder. Denne sjekklisten går utover teori og inn i praktisk anvendelse. Det er på tide å granske strengene dine. Hvis språket ditt er vagt, er samtykket ditt ugyldig.
- Identitetskontroll: Er datakontrolleren klart navngitt i det første laget? Brukerne må vite nøyaktig hvem som ber om dataene deres uten å klikke gjennom tre menyer.
- Formålskontroll: Er alle behandlingsformålene listet opp på klart, ikke-juridisk engelsk? Unngå sjargong som skjuler intensjonen. Klarhet er målet.
- Trekke tilbake-kontroll: Er retten til å tilbakekalle samtykke nevnt eksplisitt? Tilbaketrekking må være like enkel og tilgjengelig som den innledende samtykke.
- Datatyper-kontroll: Vet brukeren nøyaktig hva som samles inn? List spesifikke identifikatorer som IP-adresser, unike enhets-ID-er eller e-posthash.
Trinn 1: Granske det første laget
Det første laget er din frontlinje. Fjern frasen "vi bruker informasjonskapsler for å forbedre opplevelsen din." Det er for vagt. Det informerer ikke; det avleder. I stedet, si klart hva dataene faktisk gjør. Sørg for at "Avvis"-alternativet har lik visuell vekt som "Godta"-knappen. Hvis designet ditt presser brukerne mot et spesifikt valg gjennom farge eller størrelse, har du feilet i nøytralitetstesten. Til slutt, bekreft at språket ditt ikke antyder at samtykke er obligatorisk. Tilgang til nettstedet ditt bør ikke holdes som gissel av en sporingspiksel. Samtykke er en gave, ikke en avgift.
Trinn 2: Verifisering av teknisk integrasjon
Språklig overholdelse må nå koden din. Sjekk om språkstrengene dine samsvarer med de strenge kravene til Google Consent Mode v2. Dette handler ikke bare om ordene; det handler om de tekniske signalene de utløser. Du må også verifisere at IAB TCF 2.3-formål vises på brukerens oppdagede nettleserspråk. Hvis en bruker i Madrid ser engelske juridiske strenger, er ikke samtykket ditt "informert." Det er en feil i tilgjengelighet.
Hvis du bruker en Selvhostet CMP, revider den for hardkodede strenger. Manuelle overstyringer omgår ofte oversettelseslogikken din og skaper juridiske hull som regulatorer vil finne. Hver streng må være dynamisk og vurdert for den spesifikke lokasjonen den betjener. For å sikre infrastrukturen din og sørge for at hver lokaliserte streng møter 2026-standarden, utforsk våre administrerte plattformalternativer og finn den rette løsningen for teamet ditt.
Automatisering av overholdelse med Conzents administrerte infrastruktur
Overholdelse er ikke et statisk mål. Det er en kontinuerlig prosess med teknisk og språklig forbedring. Å håndtere GDPR-samtykkespråk krav ved å hardkode strenger inn i nettstedkoden din er en oppskrift på teknisk gjeld og juridisk eksponering. Conzent forenkler dette ved å frikoble det juridiske innholdet ditt fra distribusjonen din. Denne separasjonen av bekymringer lar juridisk team oppdatere språket uten å involvere en utvikler eller risikere en nedetid på nettstedet. Det handler om hastighet. Det handler om nøyaktighet.
Vi gir kilde-tilgjengelig åpenhet fordi vi tror på etisk infrastruktur. Du kan revidere nøyaktig hvordan samtykket ditt blir registrert og lagret. Det er ingen svart boks her. Plattformen vår gir sanntidsoppdateringer for IAB TCF v2.3 og Google Consent Mode v2 språklige krav. Når standardene endres, oppdateres bannerne dine automatisk. Du kan også bruke verktøyene våre til A/B-teste overholdende språk. Dette hjelper deg med å finne den presise balansen mellom juridisk nødvendighet og Inntektsoptimalisering uten å kompromittere brukerrettigheter.
Administrere flerspråklige strenger i skyen
Conzent-dashbordet fungerer som ditt sentrale kommandosenter for tilpasset juridisk tekst. Du kan administrere 20+ språk fra et enkelt grensesnitt. Systemet vårt bruker automatisk språkdeteksjon for å servere det riktige banneret basert på brukerens overskrifter. Dette sikrer at dine GDPR-samtykkespråk krav blir oppfylt for hver besøkende umiddelbart. Vi gir også full versjonskontroll. Du kan se nøyaktig hvilken versjon av samtykket teksten en bruker godkjente og når. Denne revisjonssporingen er avgjørende for å forsvare databehandlingspraksisene dine under en regulatorisk undersøkelse.
Kom i gang med åpen samtykkeinfrastruktur
Du har valg. Du kan velge Selvhosting for total kontroll over dataene og språkstrengene dine. Hvis du foretrekker en mer hands-off tilnærming, tilbyr vår administrerte skyplattform maksimal brukervennlighet og skala. Integrasjonen er sømløs. Vi gir dedikerte verktøy for plattformer som WordPress og Drupal for å få deg i gang på minutter. Ikke la teknisk gjeld bremse overholdelsen din. Sikre infrastrukturen din i dag og bygg et fundament av tillit med fellesskapet ditt.
Sikre fremtiden for digital tillit
Overholdelse er en basislinje for enhver etisk virksomhet, ikke en premium luksus. Å mestre GDPR-samtykkespråk krav betyr å gå utover vage fraser og omfavne granulær, formålsdrevet klarhet. Du har sett hvordan semantisk identitet på tvers av språk er ikke-forhandlingsbart for juridisk sikkerhet. Du vet også at design og språk må jobbe sammen for å sikre at hver bruker kan ta en klar bekreftende handling uten tvang.
Å bygge et fundament av tillit krever teknisk effektivitet og moralsk klarhet. Plattformen vår er IAB TCF v2.3 Sertifisert og Google Consent Mode v2 Klar for å sikre at infrastrukturen din holder seg foran skiftende standarder. Med kilde-tilgjengelig åpenhet kan du revidere nøyaktig hvordan brukernes rettigheter blir beskyttet. Ikke la teknisk gjeld eller juridisk tvetydighet bremse veksten din. Du har verktøyene til å gjøre overholdelse til en konkurransefordel for brukertillit.
Start reisen din mot etisk overholdelse med Conzent og bygg en mer transparent digital fremtid i dag. Du er klar til å lede med selvtillit.
Ofte stilte spørsmål
Er GDPR krav om et informasjonskapselbanner på hvert språk?
Ja, hvis du retter deg mot brukere i disse regionene. Artikkel 12 pålegger at informasjon må være forståelig. Dette betyr at banneret ditt må vises på et språk brukeren forstår. Hvis du selger til et spansk publikum, er et engelsk banner et brudd på overholdelsen. Vi hjelper deg med å automatisere dette ved å oppdage nettleseroverskrifter og servere forhåndsgodkjente strenger som oppfyller GDPR-samtykkespråk krav på tvers av 20+ lokasjoner.
Hva er kravet om "klart språk" under GDPR Artikkel 12?
Klart språk betyr at teksten din er lesbar for en lekperson. Du må unngå kompleks juridisk sjargong og tette setningsstrukturer som skjuler sannheten. Målet er åpenhet. Hvis en bruker trenger en juridisk grad for å forstå banneret ditt, har du feilet testen. Det handler om å gi moralsk klarhet slik at brukerne kan ta et informert valg uten å bli overveldet av teknisk eller juridisk kompleksitet.
Kan jeg bruke "Jeg godtar" som den eneste knappen på samtykkebanneret mitt?
Nei. Dette er et vanlig mørkt mønster som regulatorer aktivt straffer. Du må gi et "Avvis alle" eller "Nei"-alternativ som har lik visuell og språklig vekt som "Godta"-knappen. Samtykke er ikke fritt gitt hvis du gjør det vanskeligere å si nei enn å si ja. Å sikre at begge alternativene er like tilgjengelige er en grunnleggende standard for etiske digitale rettigheter.
Hvor ofte må jeg revidere samtykkespråket mitt?
Du bør revidere strengene dine når som helst databehandlingen din endres eller nye regulatoriske retningslinjer blir utgitt. For eksempel introduserte EDPBs utkast til retningslinjer 1/2026 nye nyanser for dynamisk samtykke. Å holde seg i samsvar er en kontinuerlig prosess. Vi anbefaler en kvartalsvis gjennomgang av dine GDPR-samtykkespråk krav for å sikre at teksten din fortsatt gjenspeiler din nåværende leverandørliste og de nyeste juridiske tolkningene fra Den europeiske databeskyttelsesmyndigheten.
Er det i samsvar å bruke maskinoversettelse for personvernerklæringen min?
Å bruke maskinoversettelse uten menneskelig vurdering er en betydelig juridisk risiko. GDPR krever semantisk identitet mellom oversettelser. Hvis et automatisert verktøy mistranslater et juridisk begrep, kan samtykket ditt bli ugyldig. Du må sikre at dine danske eller tyske strenger har nøyaktig samme juridiske vekt som ditt primære språk. Ekspertvurdering er nødvendig for å opprettholde integriteten til samtykkedatabasen din og unngå systematiske overholdelsesfeil.
Hva skjer hvis samtykkespråket mitt blir funnet å være tvetydig?
Tvetydig språk gjør samtykket ditt juridisk ugyldig. Hvis en regulator finner teksten din uklar, behandler de det som om du aldri fikk tillatelse til å behandle dataene. Dette kan føre til administrative bøter på opptil €20 millioner eller 4 % av din totale årlige omsetning globalt. Du vil også sannsynligvis bli tvunget til å slette de berørte dataene og innhente samtykke på nytt ved å bruke overholdende, klare og spesifikke språk.
Må jeg navngi hver tredjepartsleverandør i det første laget av samtykke?
Du må navngi datakontrolleren i det første laget, men du trenger ikke å liste opp hver tredjepartsleverandør umiddelbart. Du må imidlertid gi en klar lenke til et andre lag der hver leverandør er identifisert. Dette holder det innledende banneret kortfattet samtidig som det fortsatt er informert. Åpenhet handler om tilgjengelighet; brukerne bør ikke måtte lete etter informasjon om hvem som faktisk behandler deres personlige data.
Kan jeg gjøre samtykke til et krav for å laste ned et whitepaper?
Generelt, nei. Dette er kjent som "kobling" og bryter med kravet om at samtykke må være fritt gitt. Du kan ikke gjøre tilgang til en tjeneste eller innhold betinget av samtykke for databehandling som ikke er strengt nødvendig for den tjenesten. Hvis du vil samle inn markedsføringsdata, må du tilby et valg som ikke hindrer brukeren i å få tilgang til whitepaperet hvis de velger å melde seg ut.