
Exigences linguistiques de consentement RGPD : Le guide de conformité 2026
La conformité au RGPD n'est pas une tâche de traduction ; c'est un défi d'intégrité sémantique où le choix d'un seul verbe peut invalider l'ensemble de votre base de données de consentement. Vous avez probablement ressenti la friction de gérer des dizaines de langues tout en essayant de respecter des exigences strictes en matière de langage de consentement RGPD sans augmenter vos taux de rebond. C'est un équilibre difficile à trouver lorsque des textes vagues "non ambigus" créent un risque juridique et que la froideur d'entreprise aliene vos utilisateurs. La plupart des équipes considèrent leurs bannières comme une nuisance, mais nous les voyons comme une norme fondamentale pour l'efficacité technique et les droits numériques.
Vous méritez un cadre qui transforme la conformité en une norme claire et atteignable pour la confiance des utilisateurs. Ce guide vous aidera à maîtriser les exigences linguistiques et structurelles exactes nécessaires pour protéger vos revenus en 2026. Nous allons au-delà des résumés génériques pour examiner l'application pratique des dernières directives 1/2026 de l'EDPB sur le consentement dynamique. Vous obtiendrez un cadre clair pour rédiger des textes qui restent légalement valides dans chaque langue que vous supportez. Nous passons de l'ambiguïté juridique à une infrastructure précise et éthique pour vos données.
Principaux enseignements
- Identifiez les seuils linguistiques spécifiques qui transforment des demandes vagues "non ambiguës" en consentement juridiquement contraignant.
- Naviguez dans les risques de la traduction automatique pour garantir que vos exigences en matière de langage de consentement RGPD maintiennent l'intégrité sémantique dans chaque région que vous servez.
- Alignez votre design UI avec votre texte pour répondre à la norme "clairement distinguable" et éliminer les motifs sombres illégaux comme les cases pré-cochées.
- Utilisez notre liste de contrôle d'audit 2026 pour confirmer que vos responsables de traitement et vos finalités de traitement sont décrits en anglais simple, sans jargon juridique.
- Rationalisez votre flux de travail de conformité en utilisant une infrastructure gérée qui isole le langage juridique de votre déploiement technique.
Les Quatre Piliers d'un Langage de Consentement RGPD Conforme
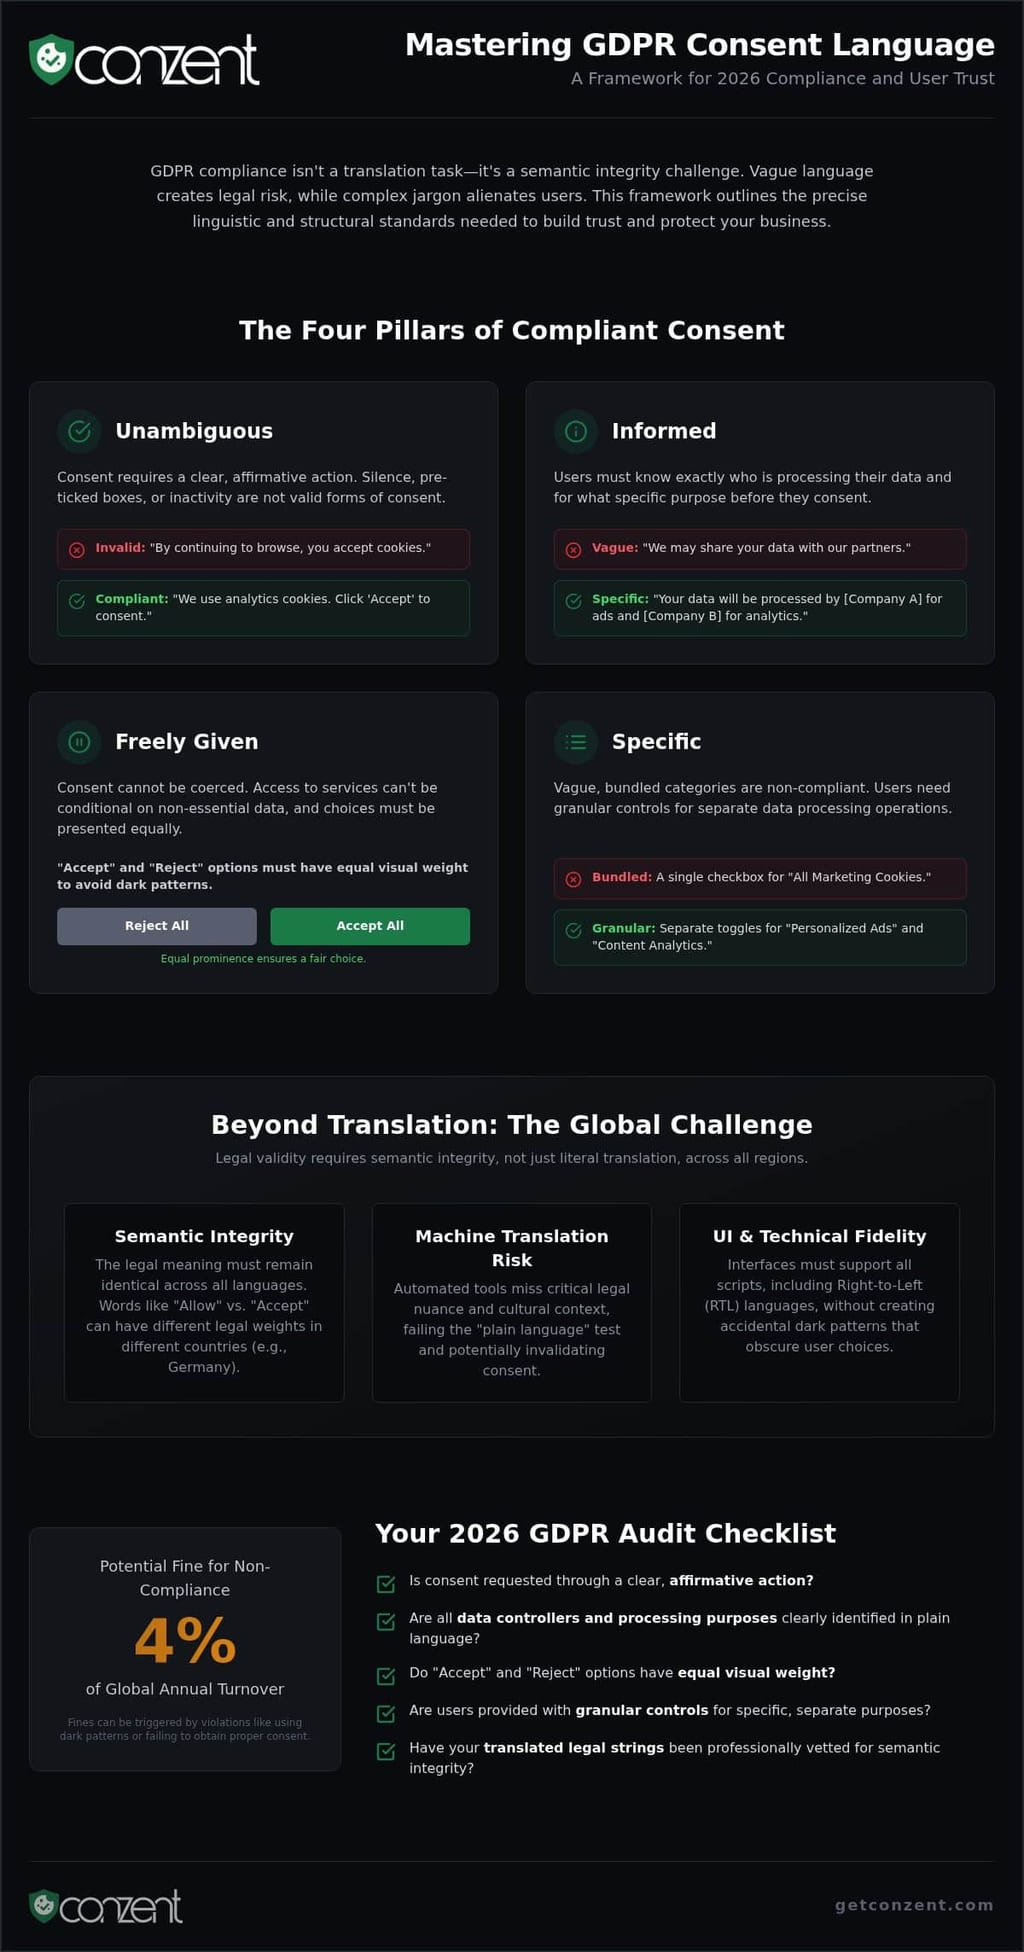
La conformité n'est pas une case à cocher. C'est un engagement envers la transparence. L'article 7 du RGPD définit l'efficacité du consentement à travers des seuils linguistiques spécifiques que de nombreuses entreprises n'atteignent toujours pas. Les exigences en matière de langage de consentement RGPD valides exigent plus qu'un simple bouton "J'accepte". Elles nécessitent une action affirmative qui est librement donnée, spécifique, informée et non ambiguë. Il ne s'agit pas seulement d'éviter des pénalités ; il s'agit de construire une infrastructure éthique pour vos utilisateurs.
Non ambigu ne signifie pas simple ; cela signifie clair. En 2026, l'ère du consentement implicite est révolue. Considérez le contraste : "En continuant à naviguer, vous acceptez les cookies" n'est plus une défense légale. C'est une responsabilité. Les régulateurs considèrent désormais le silence ou l'inactivité comme un manque de consentement. Vous devez décrire l'action affirmative dans un langage simple qui ne laisse aucune place au doute. Si l'utilisateur ne choisit pas explicitement d'opter pour, votre traitement de données reste non autorisé. Le consentement éclairé nécessite également de nommer chaque responsable de traitement. Des références vagues à "nos partenaires" ne répondent pas à la norme. Vous devez être spécifique sur qui traite les données et dans quel but exact.
Définir "Librement Donné" dans Votre Texte
Le consentement n'est pas libre s'il est contraint. Évitez le langage de "couplage" qui rend l'accès à votre service conditionnel à la fourniture par l'utilisateur de données non essentielles. Vous devez définir le choix spécifique que l'utilisateur fait sans lui forcer la main. Une bannière conforme fournit un environnement neutre pour la prise de décision. Les options "Accepter tout" et "Rejeter tout" doivent avoir un poids visuel et linguistique égal. Si votre option "Rejeter" est enfouie dans un sous-menu ou stylisée pour être moins proéminente, vous utilisez un motif sombre. Ce choix de design à lui seul peut déclencher des amendes allant jusqu'à 4 % du chiffre d'affaires annuel mondial, comme l'ont montré les récentes actions d'application contre de grandes plateformes technologiques.
La Nécessité de Spécificité : Langage Axé sur le But
Regrouper tous les cookies sous une étiquette vague "marketing" est un échec juridique. Les directives 2026 de l'European Data Protection Board (EDPB) soulignent la nécessité d'un contrôle granulaire. Votre langage doit permettre un consentement séparé pour des opérations de traitement distinctes. Au lieu de catégories abstraites, utilisez une formulation axée sur le but. Par exemple, vous pouvez décrire "la publicité comportementale contextuelle croisée" comme "suivre votre activité sur d'autres sites Web pour vous montrer des publicités personnalisées." Ce niveau de clarté respecte les droits numériques de l'utilisateur et garantit que votre conformité RGPD reste robuste. Utiliser une infrastructure de consentement auto-hébergée peut aider votre équipe à maintenir un contrôle total sur ces chaînes de langage critiques.
Consentement Multilingue : Au-delà de la Simple Traduction
Répondre aux exigences en matière de langage de consentement RGPD n'est pas aussi simple que de faire passer votre bannière en anglais par un traducteur. C'est un raccourci vers un audit réglementaire. La validité juridique dépend de l'identité sémantique. Si votre traduction danoise adoucit l'intention de votre chaîne anglaise principale, votre consentement n'est plus "éclairé". Nous croyons que la transparence devrait être une norme mondiale, pas un privilège régional. Chaque utilisateur mérite le même niveau de clarté, quelle que soit sa langue maternelle.
Google Translate n'est pas un partenaire juridique. Les outils automatisés manquent souvent la nuance des lois locales sur la protection des données et des attentes culturelles. Les régulateurs s'attendent à un "langage simple" qu'un profane dans cette culture spécifique peut comprendre. Si une traduction est maladroite ou utilise une terminologie juridique incorrecte dans la langue cible, elle échoue au test d'accessibilité. C'est pourquoi vous devez maintenir une "Source de Vérité" centralisée pour toutes les chaînes de consentement dans plus de 20 localités. Les traductions ad hoc entraînent une conformité fragmentée et un risque juridique accru.
Intégrité Sémantique dans les Traductions Juridiques
Des mots comme "Autoriser" ou "Accepter" portent des poids différents à travers l'Europe. En allemand, la formulation juridique nécessite souvent un niveau spécifique de formalité pour être considérée comme "simple" et juridiquement contraignante. Utiliser des experts juridiques de langue maternelle pour vérifier les chaînes de bannières essentielles est une nécessité. Ils garantissent que le sens reste identique même lorsque la syntaxe change. L'accessibilité technique joue également un rôle. L'interface utilisateur de consentement doit gérer les langues de droite à gauche (RTL) comme l'arabe sans casser la mise en page. Si le texte se retourne mais que le bouton "Rejeter" devient obscurci ou moins proéminent, vous avez accidentellement créé un motif sombre.
Élargir la Conformité Globale avec un CMP Géré
Gérer des dizaines de langues manuellement est une recette pour l'erreur et la dette technique. Conzent automatise la livraison de chaînes de consentement multilingues pré-vérifiées afin que votre équipe puisse se concentrer sur la croissance. En utilisant des Plateformes de Consentement Cloud Gérées, vous vous assurez qu'une mise à jour de votre politique de confidentialité se propage correctement à chaque version localisée de votre bannière. Cette infrastructure vous permet de gérer les variations régionales, telles que le mélange des exigences RGPD et CCPA/CPRA, au sein d'une interface unique et cohérente. Pour voir comment nous pouvons rationaliser votre déploiement mondial, vous pouvez consulter notre tarification transparente et choisir le plan qui correspond à votre échelle.
Exigences UI/UX : Comment le Langage Rencontre le Design
Le design n'est pas seulement esthétique ; c'est une exigence légale. La façon dont vous présentez votre texte est aussi vitale que le texte lui-même. Selon les exigences en matière de langage de consentement RGPD, votre texte doit être "clairement distinguable" des autres termes et conditions. Il ne peut pas être enfoui dans un pied de page ou caché derrière un mur de jargon juridique. Si un utilisateur ne peut pas le lire, il n'a pas consenti. La clarté est une mission, pas un luxe.
Le langage seul ne peut pas porter le fardeau du consentement. Même la phrase la plus parfaite est invalidée par une case pré-cochée. Le consentement est un choix proactif, pas une hypothèse passive. Cela signifie que votre interface utilisateur doit par défaut être "désactivée" pour tous les traitements non essentiels. Les normes de lisibilité s'appliquent également à vos choix techniques. La taille de la police, le contraste des couleurs et le placement du texte sont tous des facteurs de conformité. Du texte gris clair sur un fond blanc est une responsabilité. Votre texte légal doit être lisible sur tous les appareils pour garantir que chaque utilisateur dispose des ressources nécessaires pour faire un choix éclairé.
Les étiquettes de bouton sont le dernier point de friction. Évitez les étiquettes ambiguës comme "D'accord" ou "Compris". Ces termes ne confirment pas ce à quoi l'utilisateur consent. Utilisez "J'accepte" ou "Accepter tout" pour confirmer un choix spécifique. Le consentement est une action, pas un accident. Lorsque votre langage correspond à votre intention de design, vous réduisez le risque juridique et établissez une véritable confiance avec votre communauté.
Le Seuil de "L'Action Affirmative Claire"
Votre langage doit décrire l'action spécifique entreprise. "Je consens au traitement des données" est un choix. "Paramètres enregistrés" est une mise à jour de statut ; cela ne prouve pas l'intention. Fermer une bannière avec un "X" n'est ni une acceptation ni un rejet. C'est un échec de design qui laisse votre collecte de données dans une zone grise juridique. Vous devez également vous assurer que le "Droit de Retrait" est linguistiquement accessible. Le texte pour se désinscrire doit être tout aussi facile à trouver et à comprendre que l'option d'adhésion initiale. Si retirer son consentement est plus difficile que de le donner, votre bannière n'est pas conforme.
Transparence Linguistique dans la Deuxième Couche
La deuxième couche est là où vivent les détails techniques. Votre lien "Afficher les détails" ou "Préférences" ne doit pas être un piège. Il doit clairement communiquer que des choix plus granulaires sont disponibles. Lors de la liste des fournisseurs via IAB TCF, ne submergez pas l'utilisateur avec du jargon. Utilisez un langage simple pour décrire ce que ces fournisseurs font réellement avec les données personnelles. Vous pouvez intégrer l'Analyse de l'Impact sur les Revenus pour tester comment différentes formulations dans cette deuxième couche affectent vos taux d'adhésion. Cela vous permet d'optimiser les performances tout en maintenant les normes les plus élevées de transparence et d'exigences en matière de langage de consentement RGPD.
La Liste de Contrôle d'Audit du Langage de Consentement RGPD 2026
Une bannière conforme est plus qu'un bouclier juridique ; c'est un outil de transparence. Auditer vos exigences en matière de langage de consentement RGPD garantit que votre infrastructure technique s'aligne sur des normes éthiques. Cette liste de contrôle va au-delà de la théorie pour entrer dans l'application pratique. Il est temps d'examiner vos chaînes. Si votre langage est vague, votre consentement est invalide.
- Vérification de l'identité : Le responsable de traitement est-il clairement nommé dans la première couche ? Les utilisateurs doivent savoir exactement qui demande leurs données sans avoir à cliquer à travers trois menus.
- Vérification de l'objectif : Tous les objectifs de traitement sont-ils listés en anglais simple, sans jargon juridique ? Évitez le jargon qui obscurcit l'intention. La clarté est l'objectif.
- Vérification du retrait : Le droit de révoquer le consentement est-il mentionné explicitement ? Le retrait doit être aussi simple et accessible que l'adhésion initiale.
- Vérification des types de données : L'utilisateur sait-il exactement ce qui est collecté ? Listez des identifiants spécifiques comme les adresses IP, les ID de dispositifs uniques ou les hachages d'e-mail.
Étape 1 : Scruter la Première Couche
La première couche est votre ligne de front. Éliminez la phrase "nous utilisons des cookies pour améliorer votre expérience." C'est trop vague. Cela n'informe pas ; cela détourne. Au lieu de cela, indiquez clairement ce que les données font réellement. Assurez-vous que l'option "Rejeter" a un poids visuel égal à celui du bouton "Accepter". Si votre design pousse les utilisateurs vers un choix spécifique par la couleur ou la taille, vous avez échoué au test de neutralité. Enfin, vérifiez que votre langage n'implique pas que le consentement est obligatoire. L'accès à votre site ne devrait pas être retenu par un pixel de suivi. Le consentement est un don, pas un péage.
Étape 2 : Vérification de l'Intégration Technique
La conformité linguistique doit atteindre votre code. Vérifiez si vos chaînes de langage correspondent aux exigences strictes de Google Consent Mode v2. Il ne s'agit pas seulement des mots ; il s'agit des signaux techniques qu'ils déclenchent. Vous devez également vérifier que les objectifs IAB TCF 2.3 apparaissent dans la langue du navigateur détectée de l'utilisateur. Si un utilisateur à Madrid voit des chaînes juridiques en anglais, votre consentement n'est pas "éclairé". C'est un échec d'accessibilité.
Si vous utilisez un CMP Auto-Hébergé, auditez-le pour les chaînes codées en dur. Les remplacements manuels contournent souvent votre logique de traduction et créent des lacunes juridiques que les régulateurs trouveront. Chaque chaîne doit être dynamique et vérifiée pour la localité spécifique qu'elle sert. Pour sécuriser votre infrastructure et garantir que chaque chaîne localisée respecte la norme 2026, explorez nos options de plateforme gérée et trouvez celle qui convient à votre équipe.
Automatisation de la Conformité avec l'Infrastructure Gérée de Conzent
La conformité n'est pas un objectif statique. C'est un processus continu de raffinement technique et linguistique. Gérer les exigences en matière de langage de consentement RGPD en codant des chaînes dans le code de votre site est une recette pour la dette technique et l'exposition juridique. Conzent simplifie cela en découplant votre texte juridique de votre déploiement. Cette séparation des préoccupations permet à votre équipe juridique de mettre à jour le langage sans impliquer un développeur ou risquer une panne de site. Il s'agit de rapidité. Il s'agit de précision.
Nous fournissons une transparence disponible en source car nous croyons en une infrastructure éthique. Vous pouvez auditer exactement comment votre consentement est enregistré et stocké. Il n'y a pas de boîte noire ici. Notre plateforme fournit des mises à jour en temps réel pour les exigences linguistiques IAB TCF v2.3 et Google Consent Mode v2. Lorsque les normes changent, vos bannières se mettent à jour automatiquement. Vous pouvez également utiliser nos outils pour tester des langages conformes. Cela vous aide à trouver l'équilibre précis entre nécessité légale et Optimisation des Revenus sans compromettre les droits des utilisateurs.
Gestion des Chaînes Multilingues dans le Cloud
Le tableau de bord Conzent sert de commandement central pour le texte juridique personnalisé. Vous pouvez gérer plus de 20 langues à partir d'une seule interface. Notre système utilise la détection automatique de la langue pour servir la bannière correcte en fonction des en-têtes des utilisateurs. Cela garantit que vos exigences en matière de langage de consentement RGPD sont satisfaites pour chaque visiteur instantanément. Nous fournissons également un contrôle de version complet. Vous pouvez voir exactement quelle version du texte de consentement un utilisateur a acceptée et quand. Cette piste d'audit est essentielle pour défendre vos pratiques de traitement des données lors d'une enquête réglementaire.
Commencer avec une Infrastructure de Consentement Ouverte
Vous avez le choix. Vous pouvez choisir l'Auto-Hébergement pour un contrôle total sur vos données et chaînes de langage. Si vous préférez une approche sans tracas, notre plateforme Cloud Gérée offre une facilité d'utilisation et une échelle maximales. L'intégration est transparente. Nous fournissons des outils dédiés pour des plateformes comme WordPress et Drupal pour vous faire fonctionner en quelques minutes. Ne laissez pas la dette technique ralentir votre conformité. Sécurisez votre infrastructure aujourd'hui et construisez une base de confiance avec votre communauté.
Sécuriser l'Avenir de la Confiance Numérique
La conformité est une base pour toute entreprise éthique, pas un luxe premium. Maîtriser les exigences en matière de langage de consentement RGPD signifie aller au-delà des phrases vagues et embrasser une clarté granulaire et axée sur le but. Vous avez vu comment l'identité sémantique à travers les langues est non négociable pour la sécurité juridique. Vous savez également que le design et le langage doivent travailler ensemble pour garantir que chaque utilisateur puisse prendre une action affirmative claire sans coercition.
Construire une base de confiance nécessite une efficacité technique et une clarté morale. Notre plateforme est Certifiée IAB TCF v2.3 et Prête pour Google Consent Mode v2 pour garantir que votre infrastructure reste en avance sur les normes changeantes. Avec une transparence disponible en source, vous pouvez auditer exactement comment les droits de vos utilisateurs sont protégés. Ne laissez pas la dette technique ou l'ambiguïté juridique ralentir votre croissance. Vous avez les outils pour transformer la conformité en un avantage concurrentiel pour la confiance des utilisateurs.
Commencez votre parcours vers une conformité éthique avec Conzent et construisez un avenir numérique plus transparent aujourd'hui. Vous êtes prêt à diriger avec confiance.
Questions Fréquemment Posées
Le RGPD exige-t-il une bannière de cookies dans chaque langue ?
Oui, si vous ciblez des utilisateurs dans ces régions. L'article 12 impose que l'information doit être intelligible. Cela signifie que votre bannière doit apparaître dans une langue que l'utilisateur comprend. Si vous vendez à un public espagnol, une bannière en anglais est un échec de conformité. Nous vous aidons à automatiser cela en détectant les en-têtes de navigateur et en servant des chaînes pré-vérifiées qui répondent aux exigences en matière de langage de consentement RGPD dans plus de 20 localités.
Quelle est l'exigence de "langage simple" selon l'article 12 du RGPD ?
Le langage simple signifie que votre texte est lisible pour un profane. Vous devez éviter le jargon juridique complexe et les structures de phrases denses qui obscurcissent la vérité. L'objectif est la transparence. Si un utilisateur a besoin d'un diplôme en droit pour comprendre votre bannière, vous avez échoué au test. Il s'agit de fournir une clarté morale afin que les utilisateurs puissent faire un choix éclairé sans être submergés par la complexité technique ou juridique.
Puis-je utiliser "J'accepte" comme seul bouton sur ma bannière de consentement ?
Non. C'est un motif sombre courant que les régulateurs pénalisent activement. Vous devez fournir une option "Rejeter tout" ou "Refuser" qui a un poids visuel et linguistique égal à celui du bouton "Accepter". Le consentement n'est pas librement donné si vous le rendez plus difficile à refuser qu'à accepter. Assurer que les deux options sont également accessibles est une norme fondamentale pour les droits numériques éthiques.
À quelle fréquence dois-je revérifier mon langage de consentement ?
Vous devriez auditer vos chaînes chaque fois que votre traitement de données change ou qu'une nouvelle directive réglementaire est publiée. Par exemple, les directives provisoires de l'EDPB 1/2026 ont introduit de nouvelles nuances pour le consentement dynamique. Rester conforme est un processus continu. Nous recommandons une révision trimestrielle de vos exigences en matière de langage de consentement RGPD pour garantir que votre texte reflète toujours votre liste actuelle de fournisseurs et les dernières interprétations juridiques du Comité Européen de la Protection des Données.
Est-il conforme d'utiliser la traduction automatique pour ma politique de confidentialité ?
Utiliser la traduction automatique sans révision humaine est un risque juridique significatif. Le RGPD exige une identité sémantique entre les traductions. Si un outil automatisé mistraduit un terme juridique, votre consentement peut être invalidé. Vous devez vous assurer que vos chaînes danoises ou allemandes portent le même poids juridique que votre langue principale. Une vérification par des experts est nécessaire pour maintenir l'intégrité de votre base de données de consentement et éviter des échecs de conformité systémiques.
Que se passe-t-il si mon langage de consentement est jugé ambigu ?
Un langage ambigu rend votre consentement juridiquement nul. Si un régulateur trouve votre texte peu clair, il le considère comme si vous n'aviez jamais reçu la permission de traiter les données. Cela peut entraîner des amendes administratives allant jusqu'à 20 millions d'euros ou 4 % de votre chiffre d'affaires annuel mondial total. Vous serez également probablement contraint de supprimer les données concernées et de recueillir à nouveau le consentement en utilisant un langage conforme, clair et spécifique.
Dois-je nommer chaque fournisseur tiers dans la première couche de consentement ?
Vous devez nommer le responsable de traitement dans la première couche, mais vous n'avez pas besoin de lister chaque fournisseur tiers immédiatement. Cependant, vous devez fournir un lien clair vers une deuxième couche où chaque fournisseur est identifié. Cela garde la bannière initiale concise tout en restant informée. La transparence concerne l'accessibilité ; les utilisateurs ne devraient pas avoir à chercher des informations sur qui traite réellement leurs données personnelles.
Puis-je rendre le consentement obligatoire pour télécharger un livre blanc ?
En général, non. Cela s'appelle "couplage" et cela viole l'exigence selon laquelle le consentement doit être librement donné. Vous ne pouvez pas rendre l'accès à un service ou à un contenu conditionnel au consentement pour un traitement de données qui n'est pas strictement nécessaire pour ce service. Si vous souhaitez collecter des données marketing, vous devez offrir un choix qui ne prévient pas l'utilisateur d'accéder au livre blanc s'il décide de se désinscrire.