
GDPR Toestemming Taalvereisten: De Compliance Gids voor 2026
GDPR-naleving is geen vertaaltaak; het is een uitdaging voor semantische integriteit waarbij de keuze van een enkel werkwoord uw hele toestemmingsdatabase ongeldig kan maken. U heeft waarschijnlijk de wrijving gevoeld van het beheren van tientallen talen terwijl u probeert te voldoen aan strikte vereisten voor de toestemmingsformulering van de GDPR zonder uw bouncepercentages te verhogen. Het is een moeilijke balans om te vinden wanneer vage "ondubbelzinnige" teksten juridische risico's creëren en zakelijke kilheid uw gebruikers vervreemdt. De meeste teams beschouwen hun banners als een hinder, maar wij zien ze als een fundamentele standaard voor technische efficiëntie en digitale rechten.
U verdient een kader dat naleving omzet in een duidelijke, haalbare standaard voor gebruikersvertrouwen. Deze gids helpt u de exacte linguïstische en structurele eisen te beheersen die nodig zijn om uw inkomsten in 2026 te beschermen. We zullen voorbij de generieke samenvattingen gaan om de praktische toepassing van de laatste richtlijnen 1/2026 van de EDPB over dynamische toestemming te onderzoeken. U krijgt een duidelijk kader voor het schrijven van teksten die juridisch geldig blijven in elke taal die u ondersteunt. We bewegen van juridische ambiguïteit naar een precieze, ethische infrastructuur voor uw gegevens.
Belangrijkste punten
- Identificeer de specifieke linguïstische drempels die vage "ondubbelzinnige" verzoeken omzetten in juridisch bindende toestemming.
- Navigeer door de risico's van machinevertaling om ervoor te zorgen dat uw vereisten voor de toestemmingsformulering van de GDPR de semantische integriteit behouden in elke regio die u bedient.
- Stem uw UI-ontwerp af op uw tekst om te voldoen aan de standaard van "duidelijk onderscheidbaar" en elimineer illegale donkere patronen zoals vooraf aangevinkte vakjes.
- Gebruik onze auditchecklist voor 2026 om te bevestigen dat uw gegevensbeheerders en verwerkingsdoeleinden in eenvoudige, niet-juridische Engelse taal zijn beschreven.
- Stroomlijn uw nalevingsworkflow door gebruik te maken van beheerde infrastructuur die juridische taal scheidt van uw technische implementatie.
De Vier Pilaren van Naleving van de GDPR-toestemmingsformulering
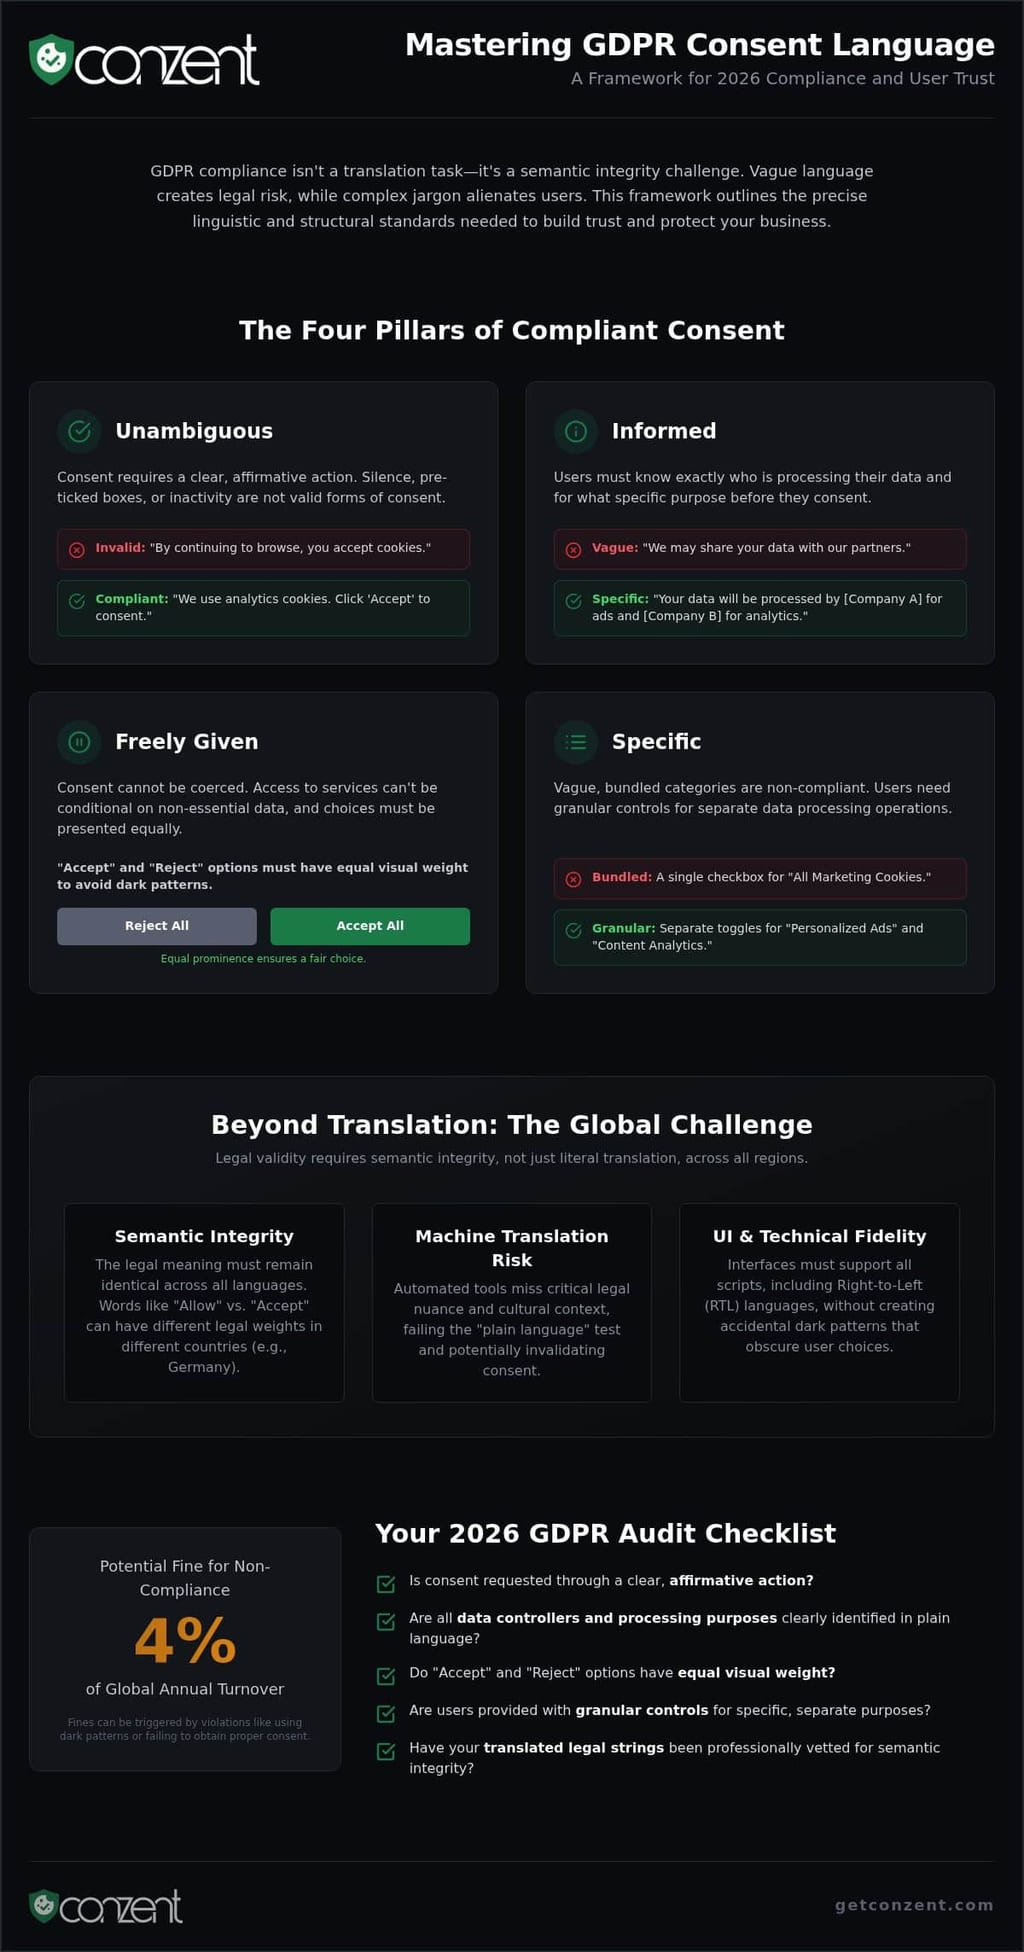
Naleving is geen afvinklijst. Het is een verbintenis tot transparantie. Artikel 7 van de GDPR definieert de effectiviteit van toestemming door specifieke linguïstische drempels die veel bedrijven nog steeds niet bereiken. Geldige vereisten voor de GDPR-toestemmingsformulering vereisen meer dan een eenvoudige "Ik ga akkoord" knop. Ze vereisen een bevestigende actie die vrij gegeven, specifiek, geïnformeerd en ondubbelzinnig is. Dit gaat niet alleen om het vermijden van boetes; het gaat om het opbouwen van een ethische infrastructuur voor uw gebruikers.
Ondubbelzinnig betekent niet eenvoudig; het betekent duidelijk. In 2026 is het tijdperk van impliciete toestemming voorbij. Overweeg het contrast: "Door verder te bladeren, accepteert u cookies" is niet langer een juridische verdediging. Het is een aansprakelijkheid. Toezichthouders beschouwen nu stilte of inactiviteit als een gebrek aan toestemming. U moet de bevestigende actie beschrijven in eenvoudige taal die geen ruimte voor twijfel laat. Als de gebruiker niet expliciet kiest om in te stemmen, blijft uw gegevensverwerking ongeautoriseerd. Informed consent vereist ook dat elke gegevensbeheerder wordt genoemd. Vage verwijzingen naar "onze partners" voldoen niet aan de standaard. U moet specifiek zijn over wie de gegevens verwerkt en voor welk exact doel.
Het Definiëren van "Vrij Gegeven" in Uw Tekst
Toestemming is niet vrij als het onder dwang is verkregen. Vermijd "koppeling" taal die toegang tot uw dienst afhankelijk maakt van de gebruiker die niet-essentiële gegevens verstrekt. U moet de specifieke keuze die de gebruiker maakt definiëren zonder hen te dwingen. Een conforme banner biedt een neutrale omgeving voor besluitvorming. "Accepteer alles" en "Weiger alles" opties moeten gelijkwaardige visuele en linguïstische waarde hebben. Als uw "Weigeren" optie verborgen is in een submenu of minder prominent is gestyled, gebruikt u een donker patroon. Deze ontwerpkeuze alleen kan boetes van maximaal 4% van de wereldwijde jaarlijkse omzet uitlokken, zoals gezien in recente handhavingsacties tegen grote technologieplatforms.
De Specificiteitseis: Doelgerichte Taal
Alle cookies onder een vage "marketing" label groeperen is een juridische mislukking. De richtlijnen van de Europese Toezichthoudende Autoriteit (EDPB) van 2026 benadrukken de noodzaak van gedetailleerde controle. Uw taal moet afzonderlijke toestemming voor afzonderlijke verwerkingsoperaties mogelijk maken. Gebruik in plaats van abstracte categorieën doelgerichte formuleringen. U kunt bijvoorbeeld "cross-contextual behavioral advertising" beschrijven als "het volgen van uw activiteit op andere websites om u gepersonaliseerde advertenties te tonen." Dit niveau van duidelijkheid respecteert de digitale rechten van de gebruiker en zorgt ervoor dat uw GDPR-naleving robuust blijft. Het gebruik van een zelf-gehoste toestemmingsinfrastructuur kan uw team helpen totale controle over deze kritieke taalstrings te behouden.
Meertalige Toestemming: Voorbij Eenvoudige Vertaling
Voldoen aan vereisten voor de GDPR-toestemmingsformulering is niet zo eenvoudig als uw Engelse banner door een vertaler te halen. Dat is een shortcut naar een regelgevende audit. Juridische geldigheid hangt af van semantische identiteit. Als uw Deense vertaling de intentie van uw primaire Engelse string verzacht, is uw toestemming niet langer "geïnformeerd." Wij geloven dat transparantie een wereldwijde standaard moet zijn, geen regionale privilege. Elke gebruiker verdient hetzelfde niveau van duidelijkheid, ongeacht hun moedertaal.
Google Translate is geen juridische partner. Geautomatiseerde tools missen vaak de nuance van lokale gegevensbeschermingswetten en culturele verwachtingen. Toezichthouders verwachten "eenvoudige taal" die een leek in die specifieke cultuur kan begrijpen. Als een vertaling onhandig is of onjuiste juridische terminologie in de doeltaal gebruikt, faalt het de test van toegankelijkheid. Daarom moet u een gecentraliseerde "Bron van Waarheid" voor alle toestemmingsstrings over 20+ locaties behouden. Ad-hoc vertalingen leiden tot gefragmenteerde naleving en verhoogd juridisch risico.
Semantische Integriteit in Juridische Vertalingen
Woorden als "Toestaan" of "Accepteren" hebben verschillende gewichten in Europa. In het Duits vereist juridische formulering vaak een specifiek niveau van formaliteit om als "eenvoudig" en juridisch bindend te worden beschouwd. Het inschakelen van native sprekende juridische experts om kernbannerstrings te controleren is een noodzaak. Zij zorgen ervoor dat de betekenis identiek blijft, zelfs wanneer de syntaxis verandert. Technische toegankelijkheid speelt ook een rol. Toestemming UI moet omgaan met van rechts naar links (RTL) talen zoals Arabisch zonder de lay-out te verstoren. Als de tekst omdraait maar de "Weigeren" knop onduidelijk of minder prominent wordt, heeft u per ongeluk een donker patroon gecreëerd.
Wereldwijde Naleving Schalen met een Beheerde CMP
Het handmatig beheren van tientallen talen is een recept voor fouten en technische schulden. Conzent automatiseert de levering van vooraf goedgekeurde, meertalige toestemmingsstrings zodat uw team zich kan concentreren op groei. Door gebruik te maken van Beheerde Cloud Toestemmingsplatforms, zorgt u ervoor dat een update van uw privacybeleid correct wordt verspreid over elke gelokaliseerde versie van uw banner. Deze infrastructuur stelt u in staat om regionale variaties te beheren, zoals het mengen van GDPR- en CCPA/CPRA-vereisten, binnen één samenhangende interface. Om te zien hoe we uw wereldwijde implementatie kunnen stroomlijnen, kunt u onze transparante prijzen bekijken en het plan kiezen dat bij uw schaal past.
UI/UX Vereisten: Hoe Taal Ontwerp Ontmoet
Ontwerp is niet alleen esthetiek; het is een juridische vereiste. De manier waarop u uw tekst presenteert, is net zo belangrijk als de tekst zelf. Onder vereisten voor de GDPR-toestemmingsformulering moet uw tekst "duidelijk onderscheidbaar" zijn van andere voorwaarden en condities. Het kan niet verborgen zijn in een voettekst of achter een muur van juridische taal. Als een gebruiker het niet kan lezen, heeft hij er niet mee ingestemd. Duidelijkheid is een missie, geen luxe.
Taal alleen kan de last van toestemming niet dragen. Zelfs de meest perfecte zin wordt ongeldig gemaakt door een vooraf aangevinkt vakje. Toestemming is een proactieve keuze, geen passieve veronderstelling. Dit betekent dat uw UI standaard "uit" moet zijn voor alle niet-essentiële verwerking. Leesbaarheidseisen zijn ook van toepassing op uw technische keuzes. Lettergrootte, kleurcontrast en tekstplaatsing zijn allemaal nalevingsfactoren. Lichtgrijze tekst op een witte achtergrond is een aansprakelijkheid. Uw juridische tekst moet leesbaar zijn op alle apparaten om ervoor te zorgen dat elke gebruiker de middelen heeft om een geïnformeerde keuze te maken.
Knoplabels zijn het laatste punt van wrijving. Vermijd vage labels zoals "Oké" of "Begrijp het." Deze termen bevestigen niet waar de gebruiker mee instemt. Gebruik "Ik ga akkoord" of "Accepteer alles" om een specifieke keuze te bevestigen. Toestemming is een actie, geen ongeluk. Wanneer uw taal overeenkomt met uw ontwerpintentie, vermindert u het juridische risico en bouwt u oprechte vertrouwen op met uw gemeenschap.
De Drempel voor "Duidelijke Bevestigende Actie"
Uw taal moet de specifieke actie beschrijven die wordt ondernomen. "Ik geef toestemming voor gegevensverwerking" is een keuze. "Instellingen opgeslagen" is een statusupdate; het bewijst geen intentie. Het sluiten van een banner met een "X" is noch acceptatie, noch afwijzing. Het is een ontwerpfalen dat uw gegevensverzameling in een juridische grijze zone laat. U moet er ook voor zorgen dat het "Recht om te Intrekken" linguïstisch toegankelijk is. De tekst om zich af te melden moet net zo gemakkelijk te vinden en te begrijpen zijn als de initiële instemming. Als het intrekken van toestemming moeilijker is dan het geven ervan, is uw banner niet-conform.
Linguïstische Transparantie in de Tweede Laag
De tweede laag is waar de technische details zich bevinden. Uw "Toon Details" of "Voorkeuren" link mag geen valstrik zijn. Het moet duidelijk communiceren dat er meer gedetailleerde keuzes beschikbaar zijn. Wanneer u leveranciers opsomt via IAB TCF, overweldig de gebruiker dan niet met jargon. Gebruik eenvoudige taal om te beschrijven wat deze leveranciers daadwerkelijk doen met persoonlijke gegevens. U kunt Revenue Impact Analytics integreren om te testen hoe verschillende formuleringen in deze tweede laag uw instemmingspercentages beïnvloeden. Dit stelt u in staat om te optimaliseren voor prestaties terwijl u de hoogste normen van transparantie en vereisten voor de GDPR-toestemmingsformulering behoudt.
De Auditchecklist voor de GDPR-toestemmingsformulering van 2026
Een conforme banner is meer dan een juridische bescherming; het is een transparantietool. Het auditen van uw vereisten voor de GDPR-toestemmingsformulering zorgt ervoor dat uw technische infrastructuur in overeenstemming is met ethische normen. Deze checklist gaat verder dan theorie naar praktische toepassing. Het is tijd om uw strings te scrutineren. Als uw taal vaag is, is uw toestemming ongeldig.
- Identiteitscontrole: Is de gegevensbeheerder duidelijk genoemd in de eerste laag? Gebruikers moeten precies weten wie om hun gegevens vraagt zonder door drie menu's te klikken.
- Doelcontrole: Zijn alle verwerkingsdoeleinden opgesomd in eenvoudige, niet-juridische Engelse taal? Vermijd jargon dat de intentie verduistert. Duidelijkheid is het doel.
- Intrekkingscontrole: Wordt het recht om toestemming in te trekken expliciet vermeld? Intrekking moet net zo eenvoudig en toegankelijk zijn als de initiële instemming.
- Gegevenssoorten controle: Weet de gebruiker precies wat er wordt verzameld? Som specifieke identificatoren op zoals IP-adressen, unieke apparaatspecifieke ID's of e-mailhashes.
Stap 1: De Eerste Laag Scrutineren
De eerste laag is uw frontlinie. Verwijder de zin "we gebruiken cookies om uw ervaring te verbeteren." Het is te vaag. Het informeert niet; het leidt af. Geef in plaats daarvan duidelijk aan wat de gegevens daadwerkelijk doen. Zorg ervoor dat de "Weigeren" optie gelijkwaardige visuele waarde heeft als de "Accepteer" knop. Als uw ontwerp gebruikers naar een specifieke keuze duwt door middel van kleur of grootte, heeft u de neutraliteitstest niet doorstaan. Controleer ten slotte of uw taal niet impliceert dat toestemming verplicht is. Toegang tot uw site mag niet gegijzeld worden door een trackingpixel. Toestemming is een gift, geen tol.
Stap 2: Verificatie van Technische Integratie
Linguïstische naleving moet uw code bereiken. Controleer of uw taalstrings voldoen aan de strikte vereisten van Google Consent Mode v2. Dit gaat niet alleen om de woorden; het gaat om de technische signalen die ze activeren. U moet ook verifiëren dat IAB TCF 2.3 doeleinden verschijnen in de gedetecteerde browsertaal van de gebruiker. Als een gebruiker in Madrid Engelse juridische strings ziet, is uw toestemming niet "geïnformeerd." Het is een falen van toegankelijkheid.
Als u een Zelf-gehoste CMP gebruikt, controleer deze dan op hard-coded strings. Handmatige overrides omzeilen vaak uw vertaallogica en creëren juridische hiaten die toezichthouders zullen vinden. Elke string moet dynamisch zijn en geverifieerd voor de specifieke locatie die het bedient. Om uw infrastructuur te beveiligen en ervoor te zorgen dat elke gelokaliseerde string voldoet aan de standaard van 2026, verken onze beheerde platformopties en vind de juiste fit voor uw team.
Automatisering van Naleving met Conzent’s Beheerde Infrastructuur
Naleving is geen statisch doel. Het is een continu proces van technische en linguïstische verfijning. Het beheren van vereisten voor de GDPR-toestemmingsformulering door strings hard te coderen in uw sitecode is een recept voor technische schulden en juridische blootstelling. Conzent vereenvoudigt dit door uw juridische tekst te scheiden van uw implementatie. Deze scheiding van zorgen stelt uw juridische team in staat om de taal bij te werken zonder een ontwikkelaar te betrekken of het risico van een site-uitval. Het gaat om snelheid. Het gaat om nauwkeurigheid.
Wij bieden bron-beschikbare transparantie omdat we geloven in ethische infrastructuur. U kunt precies auditen hoe uw toestemming wordt geregistreerd en opgeslagen. Er is hier geen black box. Ons platform biedt realtime-updates voor IAB TCF v2.3 en Google Consent Mode v2 taalvereisten. Wanneer de normen veranderen, worden uw banners automatisch bijgewerkt. U kunt ook onze tools gebruiken om conforme taal A/B te testen. Dit helpt u de precieze balans te vinden tussen juridische noodzaak en Inkomstenoptimalisatie zonder de rechten van de gebruiker in gevaar te brengen.
Beheren van Meertalige Strings in de Cloud
Het Conzent-dashboard fungeert als uw centrale commando voor aangepaste juridische tekst. U kunt 20+ talen beheren vanuit één interface. Ons systeem gebruikt automatische taaldetectie om de juiste banner te tonen op basis van gebruikersheaders. Dit zorgt ervoor dat aan uw vereisten voor de GDPR-toestemmingsformulering wordt voldaan voor elke bezoeker, onmiddellijk. We bieden ook volledige versiecontrole. U kunt precies zien welke versie van de toestemmings tekst een gebruiker heeft geaccepteerd en wanneer. Dit auditspoor is essentieel voor het verdedigen van uw gegevensverwerkingspraktijken tijdens een regelgevende controle.
Beginnen met Open Toestemmingsinfrastructuur
U heeft keuzes. U kunt kiezen voor Zelf-Hosting voor totale controle over uw gegevens en taalstrings. Als u de voorkeur geeft aan een hands-off benadering, biedt ons Beheerde Cloud-platform maximaal gebruiksgemak en schaal. Integratie is naadloos. We bieden speciale tools voor platforms zoals WordPress en Drupal om u binnen enkele minuten aan de slag te helpen. Laat technische schulden uw naleving niet vertragen. Beveilig uw infrastructuur vandaag en bouw een fundament van vertrouwen met uw gemeenschap.
De Toekomst van Digitale Vertrouwen Beveiligen
Naleving is een basislijn voor elk ethisch bedrijf, geen premium luxe. Het beheersen van vereisten voor de GDPR-toestemmingsformulering betekent verder gaan dan vage zinnen en het omarmen van gedetailleerde, doelgerichte duidelijkheid. U heeft gezien hoe semantische identiteit tussen talen niet onderhandelbaar is voor juridische veiligheid. U weet ook dat ontwerp en taal samen moeten werken om ervoor te zorgen dat elke gebruiker een duidelijke bevestigende actie kan ondernemen zonder dwang.
Een fundament van vertrouwen opbouwen vereist technische efficiëntie en morele helderheid. Ons platform is IAB TCF v2.3 Gecertificeerd en Google Consent Mode v2 Klaar om ervoor te zorgen dat uw infrastructuur voorop blijft lopen in de veranderende normen. Met bron-beschikbare transparantie kunt u precies auditen hoe de rechten van uw gebruikers worden beschermd. Laat technische schulden of juridische ambiguïteit uw groei niet vertragen. U heeft de tools om naleving om te zetten in een concurrentievoordeel voor gebruikersvertrouwen.
Begin uw reis naar ethische naleving met Conzent en bouw vandaag een transparante digitale toekomst. U bent klaar om met vertrouwen te leiden.
Veelgestelde Vragen
Vereist de GDPR een cookiebanner in elke taal?
Ja, als u gebruikers in die regio's target. Artikel 12 vereist dat informatie begrijpelijk moet zijn. Dit betekent dat uw banner moet verschijnen in een taal die de gebruiker begrijpt. Als u aan een Spaans publiek verkoopt, is een Engelse banner een nalevingsfout. Wij helpen u dit te automatiseren door browserheaders te detecteren en vooraf goedgekeurde strings te leveren die voldoen aan vereisten voor de GDPR-toestemmingsformulering in meer dan 20 locaties.
Wat is de vereiste voor "eenvoudige taal" onder GDPR Artikel 12?
Eenvoudige taal betekent dat uw tekst leesbaar is voor een leek. U moet complexe juridische jargon en dichte zinsstructuren vermijden die de waarheid verduisteren. Het doel is transparantie. Als een gebruiker een rechtenstudie nodig heeft om uw banner te begrijpen, heeft u de test niet doorstaan. Het gaat om het bieden van morele helderheid zodat gebruikers een geïnformeerde keuze kunnen maken zonder overweldigd te worden door technische of juridische complexiteit.
Kan ik "Ik ga akkoord" als enige knop op mijn toestemmingsbanner gebruiken?
Nee. Dit is een veelvoorkomend donker patroon dat toezichthouders actief bestraffen. U moet een "Weiger alles" of "Weiger" optie bieden die gelijkwaardige visuele en linguïstische waarde heeft als de "Accepteer" knop. Toestemming wordt niet vrij gegeven als u het moeilijker maakt om nee te zeggen dan om ja te zeggen. Ervoor zorgen dat beide opties even toegankelijk zijn, is een fundamentele standaard voor ethische digitale rechten.
Hoe vaak moet ik mijn toestemmingsformulering opnieuw verifiëren?
U moet uw strings auditen wanneer uw gegevensverwerking verandert of nieuwe regelgevende richtlijnen worden vrijgegeven. Bijvoorbeeld, de EDPB conceptrichtlijnen 1/2026 introduceerden nieuwe nuances voor dynamische toestemming. Naleving is een continu proces. We raden een kwartaalreview van uw vereisten voor de GDPR-toestemmingsformulering aan om ervoor te zorgen dat uw tekst nog steeds uw huidige leverancierslijst en de laatste juridische interpretaties van de Europese Toezichthoudende Autoriteit weerspiegelt.
Is het compliant om machinevertaling voor mijn privacybeleid te gebruiken?
Het gebruik van machinevertaling zonder menselijke controle is een aanzienlijk juridisch risico. De GDPR vereist semantische identiteit tussen vertalingen. Als een geautomatiseerde tool een juridische term verkeerd vertaalt, kan uw toestemming ongeldig worden. U moet ervoor zorgen dat uw Deense of Duitse strings hetzelfde juridische gewicht hebben als uw primaire taal. Deskundige controle is noodzakelijk om de integriteit van uw toestemmingsdatabase te behouden en systematische nalevingsfouten te voorkomen.
Wat gebeurt er als mijn toestemmingsformulering als vaag wordt bevonden?
Vage taal maakt uw toestemming juridisch ongeldig. Als een toezichthouder uw tekst onduidelijk vindt, beschouwen ze het alsof u nooit toestemming heeft gekregen om de gegevens te verwerken. Dit kan leiden tot administratieve boetes van maximaal €20 miljoen of 4% van uw totale wereldwijde jaarlijkse omzet. U zult ook waarschijnlijk gedwongen worden om de getroffen gegevens te verwijderen en toestemming opnieuw te verzamelen met conforme, duidelijke en specifieke taal.
Moet ik elke derde partij leverancier in de eerste laag van toestemming noemen?
U moet de gegevensbeheerder in de eerste laag noemen, maar u hoeft niet onmiddellijk elke derde partij leverancier op te sommen. U moet echter een duidelijke link bieden naar een tweede laag waar elke leverancier wordt geïdentificeerd. Dit houdt de initiële banner beknopt terwijl deze toch geïnformeerd blijft. Transparantie gaat over toegankelijkheid; gebruikers mogen niet hoeven te zoeken naar informatie over wie hun persoonlijke gegevens daadwerkelijk verwerkt.
Kan ik toestemming een vereiste maken voor het downloaden van een whitepaper?
Over het algemeen, nee. Dit staat bekend als "koppeling" en het schendt de vereiste dat toestemming vrij gegeven moet worden. U kunt toegang tot een dienst of inhoud niet afhankelijk maken van toestemming voor gegevensverwerking die niet strikt noodzakelijk is voor die dienst. Als u marketinggegevens wilt verzamelen, moet u een keuze bieden die de gebruiker niet verhindert om de whitepaper te openen als ze besluiten zich af te melden.