
GDPR-samtyckesspråkskrav: Efterlevnadsguiden för 2026
GDPR-efterlevnad är inte en översättningsuppgift; det är en utmaning för semantisk integritet där valet av ett enda verb kan ogiltigförklara hela din samtyckesdatabas. Du har förmodligen känt friktionen av att hantera dussintals språk medan du försöker uppfylla strikta krav på GDPR-samtyckesspråk utan att öka din avvisningsfrekvens. Det är en svår balansgång när vag "tydlig" text skapar juridisk risk och företagskylighet alienerar dina användare. De flesta team ser sina banners som en olägenhet, men vi ser dem som en grundläggande standard för teknisk effektivitet och digitala rättigheter.
Du förtjänar en ram som omvandlar efterlevnad till en tydlig, uppnåelig standard för användarförtroende. Denna guide kommer att hjälpa dig att bemästra de exakta språkliga och strukturella krav som behövs för att skydda din intäkter år 2026. Vi kommer att gå bortom de generiska sammanfattningarna för att granska den praktiska tillämpningen av EDPB:s senaste riktlinjer 1/2026 om dynamiskt samtycke. Du kommer att få en tydlig ram för att skriva text som förblir juridiskt giltig på varje språk du stöder. Vi går från juridisk tvetydighet till en precis, etisk infrastruktur för dina data.
Viktiga punkter
- Identifiera de specifika språkliga trösklar som omvandlar vaga "tydliga" förfrågningar till juridiskt bindande samtycke.
- Navigera riskerna med maskinöversättning för att säkerställa att dina GDPR-samtyckesspråkskrav upprätthåller semantisk integritet i varje region du betjänar.
- Justera din UI-design med din text för att uppfylla standarden "tydligt åtskiljbar" och eliminera olagliga mörka mönster som förvalda kryssrutor.
- Använd vår 2026 revisionschecklista för att bekräfta att dina datakontrollanter och behandlingsändamål beskrivs på klart, icke-juridiskt språk.
- Strömlinjeforma ditt efterlevnadsarbetsflöde genom att använda hanterad infrastruktur som isolerar juridiskt språk från din tekniska implementering.
De Fyra Pelarna av Efterlevnad av GDPR-samtyckesspråk
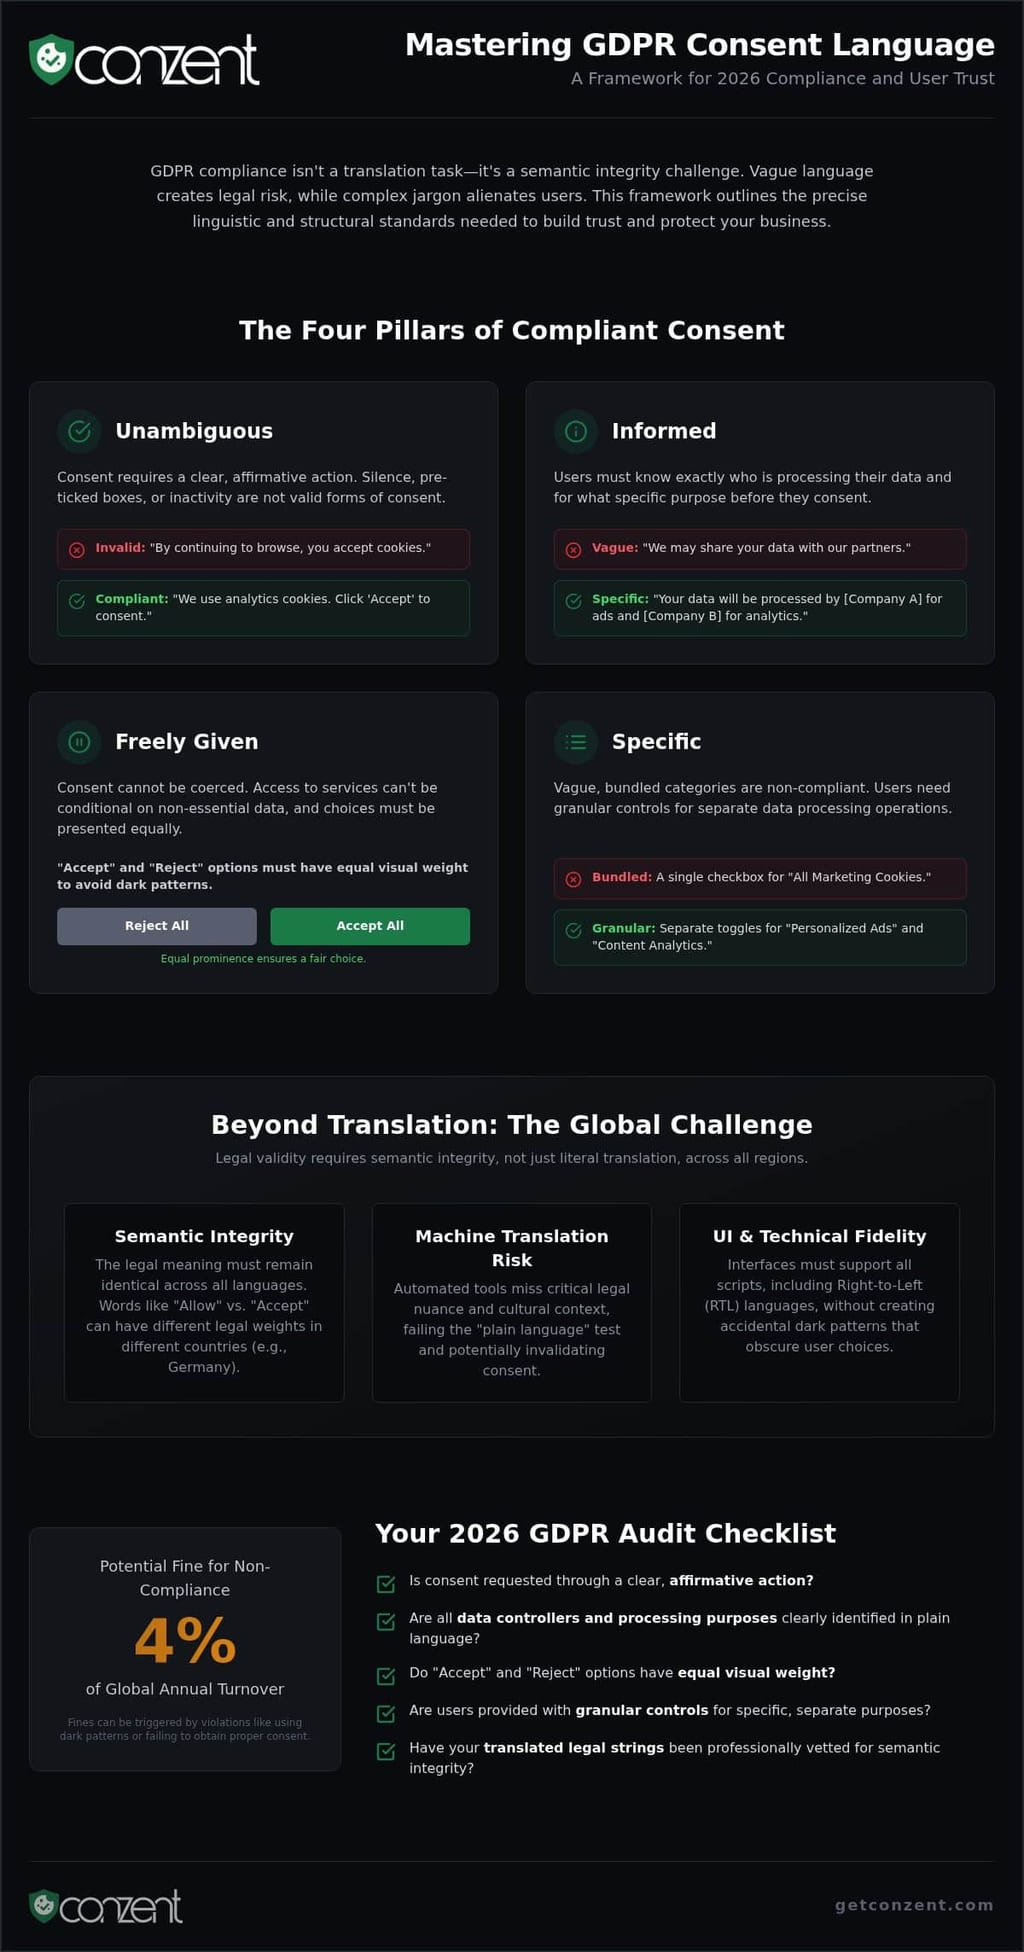
Efterlevnad är inte en kryssruta. Det är ett åtagande för transparens. Artikel 7 i GDPR definierar effektiviteten av samtycke genom specifika språkliga trösklar som många företag fortfarande misslyckas med att nå. Giltiga GDPR-samtyckesspråkskrav kräver mer än en enkel "Jag godkänner"-knapp. De kräver en bekräftande åtgärd som ges fritt, är specifik, informerad och entydig. Detta handlar inte bara om att undvika böter; det handlar om att bygga en etisk infrastruktur för dina användare.
Entydig betyder inte enkel; det betyder klar. År 2026 är eran av underförstått samtycke över. Tänk på kontrasten: "Genom att fortsätta bläddra accepterar du cookies" är inte längre ett juridiskt försvar. Det är en ansvarighet. Reglerande myndigheter ser nu tystnad eller inaktivitet som en brist på samtycke. Du måste beskriva den bekräftande åtgärden på klart språk som inte lämnar utrymme för tvivel. Om användaren inte uttryckligen väljer att godkänna, förblir din databehandling obehörig. Informerat samtycke kräver också att varje datakontrollant namnges. Vaga referenser till "våra partners" uppfyller inte standarden. Du måste vara specifik om vem som behandlar datan och för vilket exakt syfte.
Definiera "Fritt Givet" i Din Text
Samtycke är inte fritt om det är tvingat. Undvik "kopplande" språk som gör tillgången till din tjänst beroende av att användaren tillhandahåller icke-nödvändig data. Du måste definiera det specifika valet som användaren gör utan att tvinga deras hand. En efterlevnadsbanner ger en neutral miljö för beslutsfattande. Alternativen "Acceptera alla" och "Avvisa alla" måste ha lika visuell och språklig vikt. Om ditt "Avvisa"-alternativ är begravt i en undermeny eller utformat för att vara mindre framträdande, använder du ett mörkt mönster. Detta designval kan ens utlösa böter på upp till 4% av den globala årliga omsättningen, som sett i nyligen genomförda åtgärder mot stora teknikplattformar.
Specifikationskravet: Syftesdriven Språk
Att gruppera alla cookies under en vag "marknadsföring"-etikett är ett juridiskt misslyckande. De europeiska dataskyddsmyndigheternas (EDPB) riktlinjer för 2026 betonar behovet av granulär kontroll. Ditt språk måste möjliggöra separat samtycke för separata behandlingsoperationer. Istället för abstrakta kategorier, använd syftesdriven formulering. Till exempel kan du beskriva "tvärkontextuell beteendeannonsering" som "spåra din aktivitet på andra webbplatser för att visa dig personliga annonser." Denna nivå av klarhet respekterar användarens digitala rättigheter och säkerställer att din GDPR-efterlevnad förblir robust. Att använda en självhostad samtyckesinfrastruktur kan hjälpa ditt team att behålla total kontroll över dessa kritiska språkliga strängar.
Flerspråkigt Samtycke: Bortom Enkel Översättning
Att uppfylla GDPR-samtyckesspråkskrav är inte så enkelt som att köra din engelska banner genom en översättare. Det är en genväg till en regulatorisk revision. Juridisk giltighet beror på semantisk identitet. Om din danska översättning mjukar upp avsikten av din primära engelska sträng, är ditt samtycke inte längre "informerat." Vi anser att transparens bör vara en global standard, inte en regional privilegium. Varje användare förtjänar samma nivå av klarhet, oavsett deras modersmål.
Google Translate är inte en juridisk partner. Automatiserade verktyg missar ofta nyanserna i lokala dataskyddslagar och kulturella förväntningar. Reglerande myndigheter förväntar sig "klart språk" som en lekman i den specifika kulturen kan förstå. Om en översättning är klumpig eller använder felaktig juridisk terminologi på målspråket, misslyckas den med att vara lättillgänglig. Detta är varför du måste upprätthålla en centraliserad "Sanningskälla" för alla samtyckessträngar över 20+ lokaler. Ad-hoc översättningar leder till fragmenterad efterlevnad och ökad juridisk risk.
Semantisk Integritet i Juridiska Översättningar
Ord som "Tillåt" eller "Acceptera" bär olika vikter över Europa. På tyska kräver juridisk formulering ofta en specifik nivå av formalitet för att betraktas som "klart" och juridiskt bindande. Att använda infödda juridiska experter för att granska kärnbannersträngar är en nödvändighet. De säkerställer att betydelsen förblir identisk även när syntaxen ändras. Teknisk tillgänglighet spelar också en roll. Samtycke UI måste hantera höger-till-vänster (RTL) språk som arabiska utan att bryta layouten. Om texten vänds men "Avvisa"-knappen blir dold eller mindre framträdande, har du av misstag skapat ett mörkt mönster.
Skala Global Efterlevnad med en Hanterad CMP
Att manuellt hantera dussintals språk är ett recept för fel och teknisk skuld. Conzent automatiserar leveransen av förhandsgranskade, flerspråkiga samtyckessträngar så att ditt team kan fokusera på tillväxt. Genom att använda Hanterade Molnsamtyckesplattformar säkerställer du att en uppdatering av din integritetspolicy sprids korrekt över varje lokaliserad version av din banner. Denna infrastruktur gör att du kan hantera regionala variationer, såsom att blanda GDPR- och CCPA/CPRA-krav, inom ett enda, sammanhängande gränssnitt. För att se hur vi kan strömlinjeforma din globala implementering kan du se vår transparenta prissättning och välja den plan som passar din skala.
UI/UX Krav: Hur Språk Mötter Design
Design är inte bara estetik; det är ett juridiskt krav. Sättet du presenterar din text är lika viktigt som texten själv. Under GDPR-samtyckesspråkskrav måste din text vara "tydligt åtskiljbar" från andra villkor. Den kan inte begravas i en sidfot eller döljas bakom en vägg av juridiska termer. Om en användare inte kan läsa den, har de inte samtyckt till den. Klarhet är en mission, inte en lyx.
Språk ensam kan inte bära bördan av samtycke. Även den mest perfekta meningen ogiltigförklaras av en förkryssad ruta. Samtycke är ett proaktivt val, inte en passiv antagande. Detta innebär att din UI måste som standard vara "av" för all icke-nödvändig behandling. Läsbarhetsstandarder gäller också för dina tekniska val. Teckenstorlek, färgkontrast och textplacering är alla faktorer för efterlevnad. Ljusgrå text på en vit bakgrund är en ansvarighet. Din juridiska text måste vara läsbar på alla enheter för att säkerställa att varje användare har resurserna för att fatta ett informerat val.
Knappetiketter är den sista punkten av friktion. Undvik tvetydiga etiketter som "Okej" eller "Förstått." Dessa termer bekräftar inte vad användaren godkänner. Använd "Jag godkänner" eller "Acceptera alla" för att bekräfta ett specifikt val. Samtycke är en åtgärd, inte en olycka. När ditt språk matchar din designintention minskar du juridisk risk och bygger genuint förtroende med ditt samhälle.
Tröskeln för "Tydlig Bekräftande Åtgärd"
Ditt språk måste beskriva den specifika åtgärden som vidtas. "Jag samtycker till databehandling" är ett val. "Inställningar sparade" är en statusuppdatering; det bevisar inte avsikt. Att stänga en banner med ett "X" är varken acceptans eller avvisande. Det är ett designmisslyckande som lämnar din datainsamling i ett juridiskt grått område. Du måste också säkerställa att "Rätt att Återkalla" är språkligt tillgänglig. Texten för att avsäga sig bör vara lika lätt att hitta och förstå som den initiala opt-in. Om det är svårare att återkalla samtycke än att ge det, är din banner icke-efterlevande.
Språklig Transparens i Det Andra Lagret
Det andra lagret är där de tekniska detaljerna finns. Din "Visa Detaljer" eller "Inställningar" länk bör inte vara en fälla. Den måste tydligt kommunicera att mer granulära val är tillgängliga. När du listar leverantörer genom IAB TCF, överväldiga inte användaren med jargong. Använd klart språk för att beskriva vad dessa leverantörer faktiskt gör med personlig data. Du kan integrera Intäktsanalys för att testa hur olika formuleringar i detta andra lager påverkar dina opt-in-siffror. Detta gör att du kan optimera för prestanda samtidigt som du upprätthåller de högsta standarderna för transparens och GDPR-samtyckesspråkskrav.
Revisionschecklista för GDPR-samtyckesspråk 2026
En efterlevnadsbanner är mer än ett juridiskt skydd; det är ett verktyg för transparens. Att revidera dina GDPR-samtyckesspråkskrav säkerställer att din tekniska infrastruktur överensstämmer med etiska standarder. Denna checklista går bortom teori till praktisk tillämpning. Det är dags att granska dina strängar. Om ditt språk är vagt är ditt samtycke ogiltigt.
- Identitetskontroll: Är datakontrollanten tydligt namngiven i det första lagret? Användare måste veta exakt vem som ber om deras data utan att klicka igenom tre menyer.
- Syfteskontroll: Är alla behandlingsändamål listade på klart, icke-juridiskt språk? Undvik jargong som döljer avsikten. Klarhet är målet.
- Återkallandekontroll: Nämns rätten att återkalla samtycke uttryckligen? Återkallande måste vara lika enkelt och tillgängligt som den initiala opt-in.
- Datatyperkontroll: Vet användaren exakt vad som samlas in? Lista specifika identifierare som IP-adresser, unika enhets-ID:n eller e-posthashar.
Steg 1: Granska Det Första Lagret
Det första lagret är din frontlinje. Eliminera frasen "vi använder cookies för att förbättra din upplevelse." Den är för vag. Den informerar inte; den avleder. Istället, ange tydligt vad datan faktiskt gör. Se till att "Avvisa"-alternativet har lika visuell vikt som "Acceptera"-knappen. Om din design trycker användare mot ett specifikt val genom färg eller storlek, har du misslyckats med neutralitetstestet. Slutligen, verifiera att ditt språk inte antyder att samtycke är obligatoriskt. Tillgång till din webbplats bör inte hållas som gisslan av en spårningspixel. Samtycke är en gåva, inte en avgift.
Steg 2: Verifiering av Teknisk Integration
Språklig efterlevnad måste nå din kod. Kontrollera om dina språkliga strängar matchar de strikta kraven för Google Consent Mode v2. Detta handlar inte bara om orden; det handlar om de tekniska signaler de utlöser. Du måste också verifiera att IAB TCF 2.3-ändamål visas på användarens upptäckta webbläsarspråk. Om en användare i Madrid ser engelska juridiska strängar, är ditt samtycke inte "informerat." Det är ett misslyckande av tillgänglighet.
Om du använder en Självhostad CMP, revidera den för hårdkodade strängar. Manuella överskrivningar kringgår ofta din översättningslogik och skapar juridiska luckor som reglerande myndigheter kommer att upptäcka. Varje sträng måste vara dynamisk och granskad för den specifika lokal den betjänar. För att säkra din infrastruktur och säkerställa att varje lokaliserad sträng uppfyller 2026-standarderna, utforska våra hanterade plattformsalternativ och hitta rätt passform för ditt team.
Automatisera Efterlevnad med Conzents Hanterade Infrastruktur
Efterlevnad är inte ett statiskt mål. Det är en kontinuerlig process av teknisk och språklig förfining. Att hantera GDPR-samtyckesspråkskrav genom att hårdkoda strängar i din webbplatskod är ett recept för teknisk skuld och juridisk exponering. Conzent förenklar detta genom att separera ditt juridiska språk från din implementering. Denna separation av bekymmer gör att ditt juridiska team kan uppdatera språket utan att involvera en utvecklare eller riskera en webbplatsavbrott. Det handlar om hastighet. Det handlar om noggrannhet.
Vi tillhandahåller källkodstillgänglig transparens eftersom vi tror på etisk infrastruktur. Du kan granska exakt hur ditt samtycke registreras och lagras. Det finns ingen svart låda här. Vår plattform ger realtidsuppdateringar för IAB TCF v2.3 och Google Consent Mode v2 språkriktlinjer. När standarderna ändras uppdateras dina banners automatiskt. Du kan också använda våra verktyg för att A/B-testa efterlevnads språk. Detta hjälper dig att hitta den exakta balansen mellan juridisk nödvändighet och Intäktsoptimering utan att kompromissa med användarrättigheter.
Hantera Flerspråkiga Strängar i Molnet
Conzent-instrumentpanelen fungerar som ditt centrala kommando för anpassad juridisk text. Du kan hantera 20+ språk från ett enda gränssnitt. Vårt system använder automatisk språkdetection för att servera rätt banner baserat på användarens headers. Detta säkerställer att dina GDPR-samtyckesspråkskrav uppfylls för varje besökare omedelbart. Vi tillhandahåller också full versionskontroll. Du kan se exakt vilken version av samtyckestexten en användare godkände och när. Denna revisionsspår är avgörande för att försvara dina databehandlingsmetoder under en regulatorisk granskning.
Komma Igång med Öppen Samtyckesinfrastruktur
Du har val. Du kan välja Självhosting för total kontroll över dina data och språkliga strängar. Om du föredrar en mer hands-off-approach, erbjuder vår Hanterade Molnplattform maximal användarvänlighet och skala. Integrationen är sömlös. Vi tillhandahåller dedikerade verktyg för plattformar som WordPress och Drupal för att få dig igång på minuter. Låt inte teknisk skuld sakta ner din efterlevnad. Säkra din infrastruktur idag och bygg en grund av förtroende med ditt samhälle.
Säkra Framtiden för Digitalt Förtroende
Efterlevnad är en grundnivå för alla etiska företag, inte en premiumlyx. Att bemästra GDPR-samtyckesspråkskrav innebär att gå bortom vaga fraser och omfamna granulär, syftesdriven klarhet. Du har sett hur semantisk identitet över språk är icke-förhandlingsbar för juridisk säkerhet. Du vet också att design och språk måste arbeta tillsammans för att säkerställa att varje användare kan ta en tydlig bekräftande åtgärd utan tvång.
Att bygga en grund av förtroende kräver teknisk effektivitet och moralisk klarhet. Vår plattform är IAB TCF v2.3 Certifierad och Google Consent Mode v2 Klar för att säkerställa att din infrastruktur ligger steget före föränderliga standarder. Med källkodstillgänglig transparens kan du granska exakt hur dina användares rättigheter skyddas. Låt inte teknisk skuld eller juridisk tvetydighet sakta ner din tillväxt. Du har verktygen för att omvandla efterlevnad till en konkurrensfördel för användarförtroende.
Börja din resa mot etisk efterlevnad med Conzent och bygg en mer transparent digital framtid idag. Du är redo att leda med självförtroende.
Vanliga Frågor
Kräver GDPR en cookie-banner på varje språk?
Ja, om du riktar dig till användare i dessa regioner. Artikel 12 föreskriver att information måste vara begriplig. Detta innebär att din banner måste visas på ett språk som användaren förstår. Om du säljer till en spansk publik är en engelsk banner ett efterlevnadsmisslyckande. Vi hjälper dig att automatisera detta genom att upptäcka webbläsarheaders och servera förhandsgranskade strängar som uppfyller GDPR-samtyckesspråkskrav över 20+ lokaler.
Vad är kravet på "klart språk" enligt GDPR Artikel 12?
Klart språk betyder att din text är läsbar för en lekman. Du måste undvika komplex juridisk jargong och täta meningsstrukturer som döljer sanningen. Målet är transparens. Om en användare behöver en juristexamen för att förstå din banner, har du misslyckats med testet. Det handlar om att tillhandahålla moralisk klarhet så att användare kan fatta ett informerat val utan att bli överväldigade av teknisk eller juridisk komplexitet.
Kan jag använda "Jag godkänner" som den enda knappen på min samtyckesbanner?
Nej. Detta är ett vanligt mörkt mönster som reglerande myndigheter aktivt straffar. Du måste tillhandahålla ett "Avvisa alla" eller "Neka" alternativ som har lika visuell och språklig vikt som "Acceptera"-knappen. Samtycke ges inte fritt om du gör det svårare att säga nej än att säga ja. Att säkerställa att båda alternativen är lika tillgängliga är en grundläggande standard för etiska digitala rättigheter.
Hur ofta behöver jag revidera mitt samtyckesspråk?
Du bör revidera dina strängar närhelst din databehandling ändras eller nya regulatoriska riktlinjer släpps. Till exempel introducerade EDPB:s utkast till riktlinjer 1/2026 nya nyanser för dynamiskt samtycke. Att förbli efterlevande är en kontinuerlig process. Vi rekommenderar en kvartalsvis granskning av dina GDPR-samtyckesspråkskrav för att säkerställa att din text fortfarande återspeglar din aktuella leverantörslista och de senaste juridiska tolkningarna från den europeiska dataskyddsmyndigheten.
Är det efterlevande att använda maskinöversättning för min integritetspolicy?
Att använda maskinöversättning utan mänsklig granskning är en betydande juridisk risk. GDPR kräver semantisk identitet mellan översättningar. Om ett automatiserat verktyg felöversätter en juridisk term kan ditt samtycke ogiltigförklaras. Du måste säkerställa att dina danska eller tyska strängar bär exakt samma juridiska vikt som ditt primära språk. Expertgranskning är nödvändig för att upprätthålla integriteten i din samtyckesdatabas och undvika systematiska efterlevnadsmisslyckanden.
Vad händer om mitt samtyckesspråk bedöms vara tvetydigt?
Tvetydigt språk gör ditt samtycke juridiskt ogiltigt. Om en regulator finner din text otydlig, behandlar de det som om du aldrig fått tillstånd att behandla datan. Detta kan leda till administrativa böter på upp till 20 miljoner euro eller 4% av din totala årliga omsättning världen över. Du kommer också sannolikt att tvingas radera den berörda datan och åter samla in samtycke med hjälp av efterlevande, klar och specifik språk.
Behöver jag namnge varje tredje part-leverantör i det första lagret av samtycke?
Du måste namnge datakontrollanten i det första lagret, men du behöver inte lista varje tredje part-leverantör omedelbart. Du måste dock tillhandahålla en tydlig länk till ett andra lager där varje leverantör identifieras. Detta håller den initiala bannern kortfattad samtidigt som den fortfarande är informerad. Transparens handlar om tillgänglighet; användare bör inte behöva leta efter information om vem som faktiskt behandlar deras personliga data.
Kan jag göra samtycke till ett krav för att ladda ner ett whitepaper?
Generellt sett, nej. Detta kallas "koppling" och det bryter mot kravet att samtycke måste ges fritt. Du kan inte göra tillgång till en tjänst eller innehåll beroende av samtycke för databehandling som inte är strikt nödvändig för den tjänsten. Om du vill samla in marknadsföringsdata måste du erbjuda ett val som inte hindrar användaren från att få tillgång till whitepaper om de väljer att avstå.