
GDPR-kompatibel analyseopsætning: 2026-guiden til dataintegritet
Overholdelse er ikke en tracking-blokker. Det er den essentielle infrastruktur for datanøjagtighed i en verden, der endelig værdsætter digitale rettigheder. Fra begyndelsen af 2026 har regulatorer udstedt over €7,1 milliarder i samlede bøder; tiden for vage politikker og "bedste gæt" er forbi. Du føler sandsynligvis den daglige frustration over datagab og den tekniske labyrint af Google Consent Mode v2, mens du forsøger at opretholde en GDPR-kompatibel analyseopsætning. Det er udmattende at se din indtægtsattribution krakelere, fordi juridiske krav ikke ser ud til at oversætte til funktionel kode.
Vi mener, at privatliv er en standard, ikke en luksus. Vi lover at hjælpe dig med at designe en privatlivs-først analyse-stack, der bevarer datanøjagtighed uden at gå på kompromis med overholdelse. Denne guide går forbi den typiske virksomhedssnak for at levere en stabil, fremtidssikret arkitektur. Vi vil udforske, hvordan man brobygger kløften mellem teknisk effektivitet og juridisk nødvendighed, så dine data forbliver både ærlige og handlingsbare.
Vigtige Pointer
- Genclaim de 40% af trafikdata, der i øjeblikket går tabt på grund af dårlig samtykke UX, og lær hvordan man opbygger synlighed i et post-cookie landskab.
- Mestring af den tekniske orkestrering af en GDPR-kompatibel analyseopsætning ved korrekt implementering af Google Consent Mode v2 og IAB TCF v2.3.
- Beslut, om din organisation har brug for den totale kontrol af en selv-hosted Open Consent Infrastructure eller den automatiserede effektivitet af en Managed Cloud Consent Platform.
- Følg en fem-trins plan for at revidere persondata og sikre nøjagtig indtægtsattribution, før 2026-regulatoriske frister træder i kraft.
- Overgang din datastrategi fra en juridisk forpligtelse til en missionsdrevet aktiv, der prioriterer gennemsigtighed og etisk teknisk standard.
2026 Analysekrisen: Hvorfor Standardopsætninger Fejler
Tiden for tracking som standard er forbi. I 2026 er døden af tredjeparts cookies den grundlæggende realitet for enhver digital virksomhed. Mange teams er stadig afhængige af forældede konfigurationer, der ignorerer de strenge krav i Den Generelle Databeskyttelsesforordning (GDPR). Denne forsømmelse skaber et massivt synlighedsgab. En ægte GDPR-kompatibel analyseopsætning er ikke et enkelt værktøj. Det er den bevidste orkestrering af samtykkesignaler og sikker opbevaring. Det er forskellen mellem at gætte og at vide.
Overholdelse er ikke en afkrydsningsboks. Det er en teknisk arkitektur. Implementering af en GDPR-kompatibel analyseopsætning sikrer, at hvert datapunkt har en klar, verificerbar tilladelsesvej fra browseren til databasen. Dette handler ikke kun om at undgå bøder. Det handler om at opbygge et fundament af tillid med dine brugere. Anonym tracking kan skjule brugerens identitet, men det opfylder ofte ikke det juridiske krav om informeret samtykke i komplekse miljøer.
Omkostningerne ved Usynlige Data
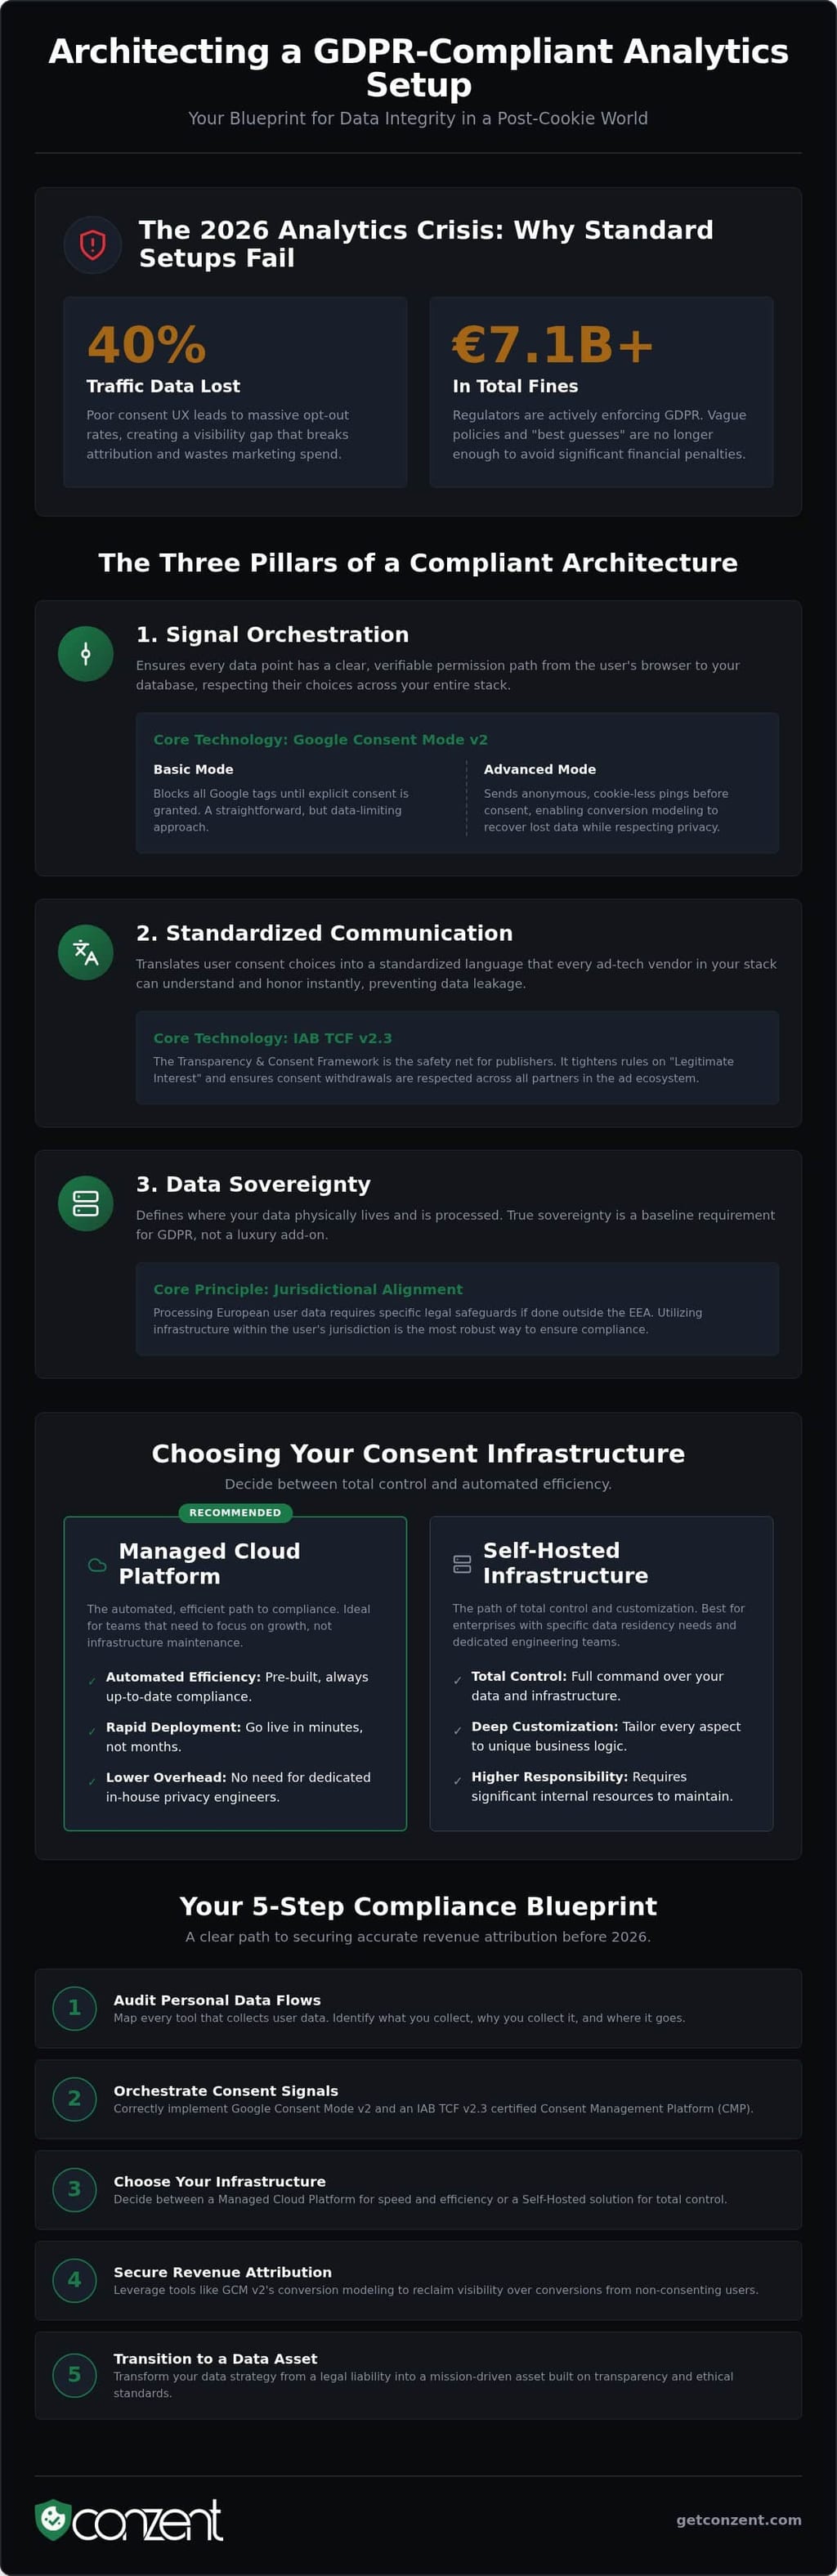
Standard samtykkebannere er ofte tekniske forhindringer, der fremmedgør brugerne. Dårligt designet samtykke UX fører til massive fravalg. Når mellem 30% og 40% af din trafik bliver usynlig, lider dit marketingbudget straks. Attributionen bryder sammen. Du ender med at overinvestere i kanaler, der ser ud til at præstere, men som faktisk driver "mørk trafik", du ikke kan verificere. Invasive bannere blokerer ikke kun data; de øger afvisningsraterne ved at frustrere dit publikum. Virksomheder med høj vækst kan ikke overleve på fragmenterede indsigter eller brudte attributionsmodeller.
Når 'Ingen-Cookie' Ikke Er Nok
Nogle fortalere foreslår at fjerne cookie-bannere helt ved at bruge enkle, anonyme analyser. Denne tilgang fungerer for personlige blogs, men den fejler for højvækst SaaS- og E-handelsmærker. Komplekse marketingstakke kræver dyb attribution og indtægtsopsporing. Du kan ikke optimere et multimillion-dollar annonceforbrug med "ingen-cookie" tællinger alene. Du har brug for en formel Samtykkehåndteringsplatform til at håndtere den tekniske kompleksitet af moderne annonce-teknologi og signalorkestrering. Vores Managed Cloud Consent Platform brobygger dette gab. Den leverer den tekniske infrastruktur til at indsamle data af høj kvalitet, samtidig med at den respekterer brugerens ret til privatliv. Den forvandler overholdelse fra en barriere til en konkurrencefordel ved at stabilisere din dataflow.
De Tre Søjler i en Kompatibel Analysearkitektur
En GDPR-kompatibel analyseopsætning er ikke et enkelt værktøj. Det er et lagdelt forsvar. De fleste konkurrenter fokuserer på dashboardet. Vi fokuserer på motoren. For at opnå dataintegritet i 2026 skal din arkitektur stå på tre specifikke søjler: Signalorkestrering, Standardiseret Kommunikation og Datasuverænitet. Disse lag interagerer for at forhindre datalækage og sikre, at brugerens valg respekteres på tværs af din hele marketingstack. Når disse søjler fejler, bliver dine data en forpligtelse snarere end et aktiv.
Datasuverænitet er den sidste, ofte ignorerede, søjle. Den definerer, hvor dine data faktisk bor. Hvis du behandler europæiske brugerdata på servere uden for EEA uden de specifikke sikkerhedsforanstaltninger, der er påkrævet af Den Officielle Tekst af GDPR, er din opsætning juridisk skrøbelig. Ægte suverænitet betyder at udnytte infrastruktur, som vores danske baserede systemer, der holder data inden for brugerens jurisdiktion. Dette er ikke en premium luksus. Det er et grundlæggende krav for digitale rettigheder og teknisk effektivitet.
Google Consent Mode v2: Obligatorisk for 2026
Google Consent Mode v2 er ikke længere valgfri for virksomheder, der målretter mod Det Europæiske Økonomiske Samarbejdsområde. Det fungerer som signalorkestratoren mellem din hjemmeside og Googles tjenester. Du skal vælge mellem Basis og Avanceret implementeringsmetode. Basis mode blokerer alle tags, indtil samtykke er givet. Avanceret mode sender anonyme pings uden cookies, hvilket gør det muligt for Google at bruge konverteringsmodellering til at genvinde de 30% til 40% af data, der typisk går tabt ved fravalg. Denne modellering giver nøjagtig indtægtsattribution uden at gå på kompromis med privatliv. Du kan finde mere i vores Google Consent Mode v2 implementeringsguide.
IAB TCF 2.3: Udgiverens Sikkerhedsnet
Transparency and Consent Framework (TCF) v2.3 er kommunikationsstandarden for annonce-teknologi økosystemet. Det oversætter brugerens valg til en standardiseret streng, som hver leverandør i din stack kan forstå. Dette er kritisk for annonce-understøttede sider. TCF 2.3 strammer specifikt, hvordan "Legitim Interesse" håndteres, hvilket sikrer, at brugerens tilbagetrækninger straks respekteres på tværs af alle partnere. At bruge en CMP, der er IAB TCF certificeret, er den eneste måde at sikre, at dine annoncer forbliver kompatible, og at dine indtægter forbliver stabile. Standardisering af denne infrastruktur behøver ikke at være en ressourcebelastning. Du kan se vores administrerede platformmuligheder for at se, hvordan vi automatiserer disse søjler.
Managed vs. Selv-Hostet Samtykke: Valg af Din Infrastruktur
Infrastruktur er fundamentet for enhver GDPR-kompatibel analyseopsætning. Du har et valg: byg din egen eller brug en administreret service. Dette er ikke bare en teknisk beslutning. Det er en strategisk beslutning, der bestemmer din langsigtede vedligeholdelsesbyrde. Nogle organisationer har brug for total kontrol. Andre har brug for hastigheden i skyen. At forstå afvejningerne mellem disse to veje er essentielt for at opretholde dataintegritet i 2026. Kontrol er værdifuld, men den er aldrig gratis.
Selv-hosting tilbyder nul eksterne afhængigheder. Du ejer stakken og dataflowet. Men denne kontrol kommer med betydelige DevOps-omkostninger. Du er ansvarlig for oppetid, sikkerhedsopdateringer og regulatoriske opdateringer. I kontrast hertil håndterer en administreret service det tunge løft. Den leverer en "Mission Control" for dine data, så du kan fokusere på analyse i stedet for servervedligeholdelse. Vi tror på at tilbyde begge muligheder. Gennemsigtighed bør ikke være en barriere for adgang.
Argumentet for Selv-Hostet OCI
Høj-sikkerhedssektorer som FinTech og HealthTech kræver ofte absolut isolation af deres data. For disse teams er en Selv-Hostet Open Consent Infrastructure standarden. Den giver dig mulighed for at holde samtykkeposter inden for din egen virtuelle private sky. Denne opsætning eliminerer helt tredjeparts dataoverførsler. Men vær ærlig om omkostningerne. At følge ICO's Guide to the GDPR kræver konstant årvågenhed. Teknisk gæld akkumuleres hurtigt, når du skal opdatere din CMP manuelt for hver ny browserprivatlivsfunktion eller juridisk ændring. Hvis du har ingeniørressourcerne, er selv-hosting magtfuld. Hvis du ikke har, er det en forpligtelse.
Effektiviteten af Managed Cloud
De fleste bureauer og højvækstmærker foretrækker en Managed Cloud Consent Platform. Det er den friktionsfrie måde at skalere på. Når du administrerer hundreder af domæner, er manuelle opdateringer umulige. En administreret platform automatiserer regulatoriske ændringer som ePrivacy-opdateringer eller nye TCF-versioner. Dette sikrer, at din GDPR-kompatible analyseopsætning forbliver gyldig uden konstant udviklerintervention. Vores platform bruger dansk-baseret infrastruktur for at garantere datalokalitet inden for EU. Du får sikkerheden ved open-source standarder med pålideligheden af en global SaaS. Det forvandler et komplekst juridisk krav til en strømlinet teknisk nytte.
En 5-Trins Plan for en Kompatibel Analyseopsætning
Overgangen fra et legacy tracking-system til en GDPR-kompatibel analyseopsætning kræver mere end et nyt script. Det kræver en metodisk omkonstruktion af, hvordan data flyder fra brugeren til dine servere. Du har ikke brug for en kompleks 50-siders manual; du har brug for en klar, handlingsbar plan. Denne proces sikrer, at dine data forbliver nøjagtige, samtidig med at de respekterer de digitale rettigheder for hver besøgende. Følg disse fem trin for at stabilisere din infrastruktur.
- Trin 1: Revidér dine datapunkter. Identificer hver enkelt piece af Personligt Identificerbar Information (PII), du i øjeblikket indsamler. Dette inkluderer IP-adresser, Bruger-ID'er og endda specifikke enheds-fingeraftryk.
- Trin 2: Konfigurer dine signaler. Sæt din Samtykkehåndteringsplatform (CMP) op til at udsende IAB TCF og Google Consent Mode v2 signaler. Dette fortæller din marketingstack præcist, hvad den har tilladelse til at gøre.
- Trin 3: Flyt til serveren. Implementer server-side tagging for at få kontrol over, hvilke data der sendes til tredjepart.
- Trin 4: Optimer oplevelsen. Test forskellige bannerdesigns for at finde den mest effektive måde at anmode om samtykke uden at være påtrængende.
- Trin 5: Valider og revidér. Brug fejlfinding værktøjer til at sikre, at tags kun aktiveres, når samtykke er til stede. Regelmæssige privatlivsrevisioner forhindrer teknisk drift over tid.
Optimering for Opt-In Rater
UX-design er et overholdelsesværktøj. Hvis dit banner er forvirrende eller påtrængende, vil brugerne fravælge eller forlade helt. Dette skaber de datagab, vi diskuterede tidligere. Vi anbefaler at bruge Samtykke A/B Testning for at finde balancen mellem juridisk klarhed og brugerengagement. Ved at teste placeringer og budskaber kan du betydeligt forbedre dine opt-in rater. Brug indtægtsimpact-analyser for at se præcist, hvordan disse UX-ændringer oversættes til bedre attribution og højere marketing ROI.
Server-Side Tagging: Fremtiden for Privatliv
Client-side tracking er i stigende grad skrøbeligt. Ad-blockers og browserprivatlivsfunktioner bryder ofte standard analyse-scripts. Server-side tagging løser dette ved at flytte logikken fra brugerens browser til din egen server. Din server fungerer som en "Privatlivs Proxy." Den modtager data, fjerner unødvendig PII og videresender kun de essentielle, kompatible signaler til tredjepartsleverandører. Denne opsætning beskytter brugerens privatliv og sikrer, at din analyse forbliver funktionel, selv når ad-blockers er aktive. Det er den mest robuste måde at opretholde en GDPR-kompatibel analyseopsætning i 2026. Hvis du er klar til at modernisere din stack, se vores priser for at finde den rigtige infrastruktur til dine behov.
Fremtidssikring af Din Analyse med Conzent
Vi ser ikke samtykke som et premium tillæg. Vi ser det som et offentligt gode. Vores mission er at standardisere digitale rettigheder ved at gøre en GDPR-kompatibel analyseopsætning tilgængelig for alle. De tekniske krav i 2026 er komplekse, men de behøver ikke at være en byrde. Vores Managed Cloud Consent Platform automatiserer det tunge løft af signalorkestrering og juridisk tilpasning. Vi leverer Mission Control for dine dataflows, så din stack forbliver stabil, mens reglerne udvikler sig. Dette handler om moralsk klarhed og teknisk effektivitet, ikke kun om at undgå bøder.
Integration bør ikke være en flaskehals for vækst. Vi understøtter alt fra standard WordPress-installationer til komplekse, tilpassede headless rammer. Vores infrastruktur er bygget til høj teknisk ydeevne og etisk ansvarlighed. I modsætning til de "black box" løsninger, der dominerer markedet, inviterer vores kilde-tilgængelige kode til granskning og samarbejde. Vi er stemmen fra en vidende ligemand, ikke en fjern leverandør. Denne gennemsigtighed sikrer, at din GDPR-kompatible analyseopsætning aldrig er et spørgsmål om gætteri eller skjulte sårbarheder.
Skalering af Privatliv Forenklet
At skalere en virksomhed fører ofte til utilsigtet datalækage. Vores dansk-hostede infrastruktur er GDPR-native fra bunden. Den håndterer massive globale trafikspidser uden at tilføje latenstid til din hjemmeside eller kompromittere brugeroplevelsen. Ved at holde datalokalitet inden for EEA eliminerer vi de juridiske risici forbundet med internationale overførsler. Vi hjælper dig med at overgå fra at se overholdelse som en hindring til at se privatliv som en kerneproduktfunktion. Dette skift i tankegang forvandler din analyse fra en potentiel forpligtelse til et højtydende, pålideligt aktiv.
Deltag i Open Consent Bevægelsen
Vi udfordrer den traditionelle kommercielle mentalitet, der skjuler privatliv bag høje betalingsmure. Vores sponsormodeller er designet til at sænke adgangsbarrieren, så professionelle værktøjer bliver tilgængelige for brugere af alle størrelser. Dette er en fællesskabsfokuseret indsats for at demokratisere dataintegritet. Du kan starte din rejse ved at udføre en grundig overholdelsesrevision for at se, hvor din nuværende opsætning halter. Når du forstår dine specifikke behov, tjek vores priser og sponsortier for at se, hvordan vi kan hjælpe dig med at skalere. Fremtiden for data er åben, gennemsigtig og principfast. Deltag i os i at sætte den nye standard for det digitale økosystem.
Sikre Din Data Integritet for Post-Cookie Æraen
2026 analyselandskabet tolererer ikke tekniske genveje. At opnå en GDPR-kompatibel analyseopsætning handler ikke længere kun om at undgå bøder; det handler om at genvinde den dataintegritet, der kræves for at drive en højvækstvirksomhed. Du har set, hvordan standardopsætninger fejler, og hvorfor en lagdelt arkitektur af signalorkestrering og datalokalitet er den eneste vej frem. Ved at følge en struktureret plan og vælge den rigtige infrastruktur, forvandler du privatliv fra en juridisk hindring til en konkurrencefordel.
Vi mener, at gennemsigtighed er et offentligt gode. Vores infrastruktur er IAB TCF v2.3 Certificeret og Google Consent Mode v2 Klar, hvilket giver den "Mission Control", du har brug for uden den "black box" hemmelighed fra traditionelle leverandører. Med kilde-tilgængelig gennemsigtighed kan du stole på, at din tekniske effektivitet stemmer overens med dine etiske forpligtelser. Lad ikke usynlig trafik eller brudt attribution bremse din vækst.
Begynd at opbygge din kompatible analyse-stack med Conzent i dag. Det er tid til at bygge en datastrategi, der respekterer dine brugere og sikrer din fremtid.
Ofte Stillede Spørgsmål
Hvad er forskellen mellem GDPR-kompatibel analyse og anonym tracking?
Kompatibel analyse sporer identificerede eller identificerbare brugere baseret på eksplicit, informeret samtykke. Det muliggør dyb attribution og personlig markedsføring, samtidig med at det respekterer juridiske grænser. Anonym tracking fjerner alle personlige identificerbare oplysninger, så dataene ikke længere er personlige under loven. En fuld GDPR-kompatibel analyseopsætning kræver ofte mere end simpel anonymitet; det har brug for signalorkestrering til at håndtere komplekse marketingtags og indtægtsattribution.
Skal jeg virkelig have et cookie-banner, hvis jeg bruger Google Analytics 4?
Ja, det skal du. GA4 er ikke kompatibel som standard i Den Europæiske Union, fordi den bruger identifikatorer som Klient-ID'er og overfører data til servere i USA. For at bruge det lovligt skal du implementere et samtykkebanner, der indfanger et eksplicit opt-in, før nogen tags aktiveres. At stole på GA4's interne privatlivsindstillinger uden en robust samtykkeinfrastruktur efterlader din organisation udsat for betydelig regulatorisk kontrol.
Hvordan løser Google Consent Mode v2 datatab i min analyseopsætning?
GCM v2 bruger konverteringsmodellering til at brobygge synlighedsgabet, når brugere afslår cookies. I stedet for at miste 100% af den besøgendes data sender systemet anonyme pings til Google. Disse pings indeholder ikke personlige data, men tillader maskinlæring at estimere adfærd og konverteringer. Denne tekniske proces genvinder cirka 30% til 40% af de data, der typisk går tabt ved fravalg, hvilket sikrer, at din attribution forbliver nøjagtig.
Kan jeg hoste min egen samtykkehåndteringsplatform gratis?
Du kan hoste vores Open Consent Infrastructure (OCI) på dine egne servere uden omkostninger. Dette giver dig total kontrol over din datalokalitet og eliminerer afhængigheder af tredjepartsleverandører. Selvom softwaren i sig selv er gratis, vil dit team håndtere DevOps-omkostningerne. Dette inkluderer at administrere serverens oppetid, sikkerhedsopdateringer og manuelle opdateringer, når som helst browserens privatlivsstandarder eller juridiske krav ændrer sig i Det Europæiske Økonomiske Samarbejdsområde.
Hvad er straffene for en ikke-kompatibel analyseopsætning i 2026?
Straffene forbliver alvorlige under det to-niveau håndhævelsessystem. Alvorlige overtrædelser kan resultere i bøder op til €20 millioner eller 4% af den globale årlige omsætning, alt efter hvad der er højere. I 2025 alene udstedte regulatorer cirka €1,2 milliarder i samlede bøder. Udover disse juridiske omkostninger skaber manglende overholdelse "mørk trafik" og brudt attribution, hvilket tvinger dig til at spilde marketingbudgetter på uverificerede kanaler og unøjagtige datapunkter.
Er IAB TCF 2.3 obligatorisk for alle hjemmesider?
Det er ikke juridisk obligatorisk for hver personlig blog, men det er en teknisk nødvendighed for enhver side, der bruger annonce-teknologi eller komplekse marketingstakke. TCF v2.3 er industristandarden for at kommunikere samtykkesignaler til reklameleverandører. Hvis du viser annoncer eller bruger partnere inden for IAB-økosystemet, er denne ramme den eneste måde at sikre, at dine indtægter forbliver stabile. Uden det vil mange platforme stoppe med at vise annoncer til dine brugere.
Hvordan tester jeg, om mine analyse-tags respekterer brugerens samtykke?
Du bør bruge browserens udviklerværktøjer eller privatlivsrevisorer til at overvåge aktive netværksanmodninger. Ingen cookies bør sættes, og ingen tracking pings bør aktiveres til tredjepartsdomæner, før en bruger klikker "Accepter." Du kan også bruge fejlfindingstilstand i Google Tag Manager til at verificere, at din GDPR-kompatible analyseopsætning korrekt blokerer eller tillader tags baseret på den realtids samtykkestatus for besøgende.
Reducerer en GDPR-kompatibel opsætning hastigheden på min hjemmesides ydeevne?
En professionel arkitektur vil ikke skade din hastighed. At bruge vores Managed Cloud Consent Platform med dansk-hostede infrastruktur sikrer lav latenstid for europæiske besøgende. Ved at implementere server-side tagging flytter du tung behandlingslogik væk fra brugerens browser og over på din egen server. Denne tilgang forbedrer faktisk sideindlæsningshastigheder og den samlede ydeevne, samtidig med at de højeste standarder for dataintegritet og juridisk overholdelse opretholdes.