
GDPR-conforme analytics setup: De 2026 gids voor gegevensintegriteit
Compliance is geen tracking blocker. Het is de essentiële infrastructuur voor gegevensnauwkeurigheid in een wereld die eindelijk digitale rechten waardeert. Begin 2026 hebben regelgevers in totaal meer dan €7,1 miljard aan boetes opgelegd; de tijd voor vage beleidslijnen en "beste gissingen" is voorbij. Je voelt waarschijnlijk de dagelijkse frustratie van gegevenshiaten en het technische doolhof van Google Consent Mode v2 terwijl je probeert een GDPR-conforme analytics setup te behouden. Het is uitputtend om te zien hoe je omzettoewijzing instort omdat juridische vereisten niet lijken te vertalen naar functionele code.
Wij geloven dat privacy een standaard is, geen luxe. We beloven je te helpen bij het architecten van een privacy-first analytics stack die gegevensnauwkeurigheid behoudt zonder compliance op te offeren. Deze gids gaat voorbij aan de typische bedrijfsfluff om een stabiele, toekomstbestendige architectuur te leveren. We zullen verkennen hoe we de kloof kunnen overbruggen tussen technische efficiëntie en juridische noodzaak, zodat je gegevens zowel eerlijk als bruikbaar blijven.
Belangrijke Punten
- Herclaim 40% van het verkeersdata dat momenteel verloren gaat door slechte consent UX en leer hoe je zichtbaarheid kunt opbouwen in een post-cookie landschap.
- Beheers de technische orkestratie van een GDPR conforme analytics setup door Google Consent Mode v2 en IAB TCF v2.3 correct te implementeren.
- Beslis of jouw organisatie de totale controle van een zelf-gehoste Open Consent Infrastructure nodig heeft of de geautomatiseerde efficiëntie van een Managed Cloud Consent Platform.
- Volg een vijf-stappenplan om persoonlijke gegevens te auditen en nauwkeurige omzettoewijzing te waarborgen voordat de regulatoire deadlines van 2026 van kracht worden.
- Transformeer je datastrategie van een juridische aansprakelijkheid naar een missie-gedreven activum dat transparantie en ethische technische normen prioriteit geeft.
De 2026 Analytics Crisis: Waarom Standaard Setup's Mislukken
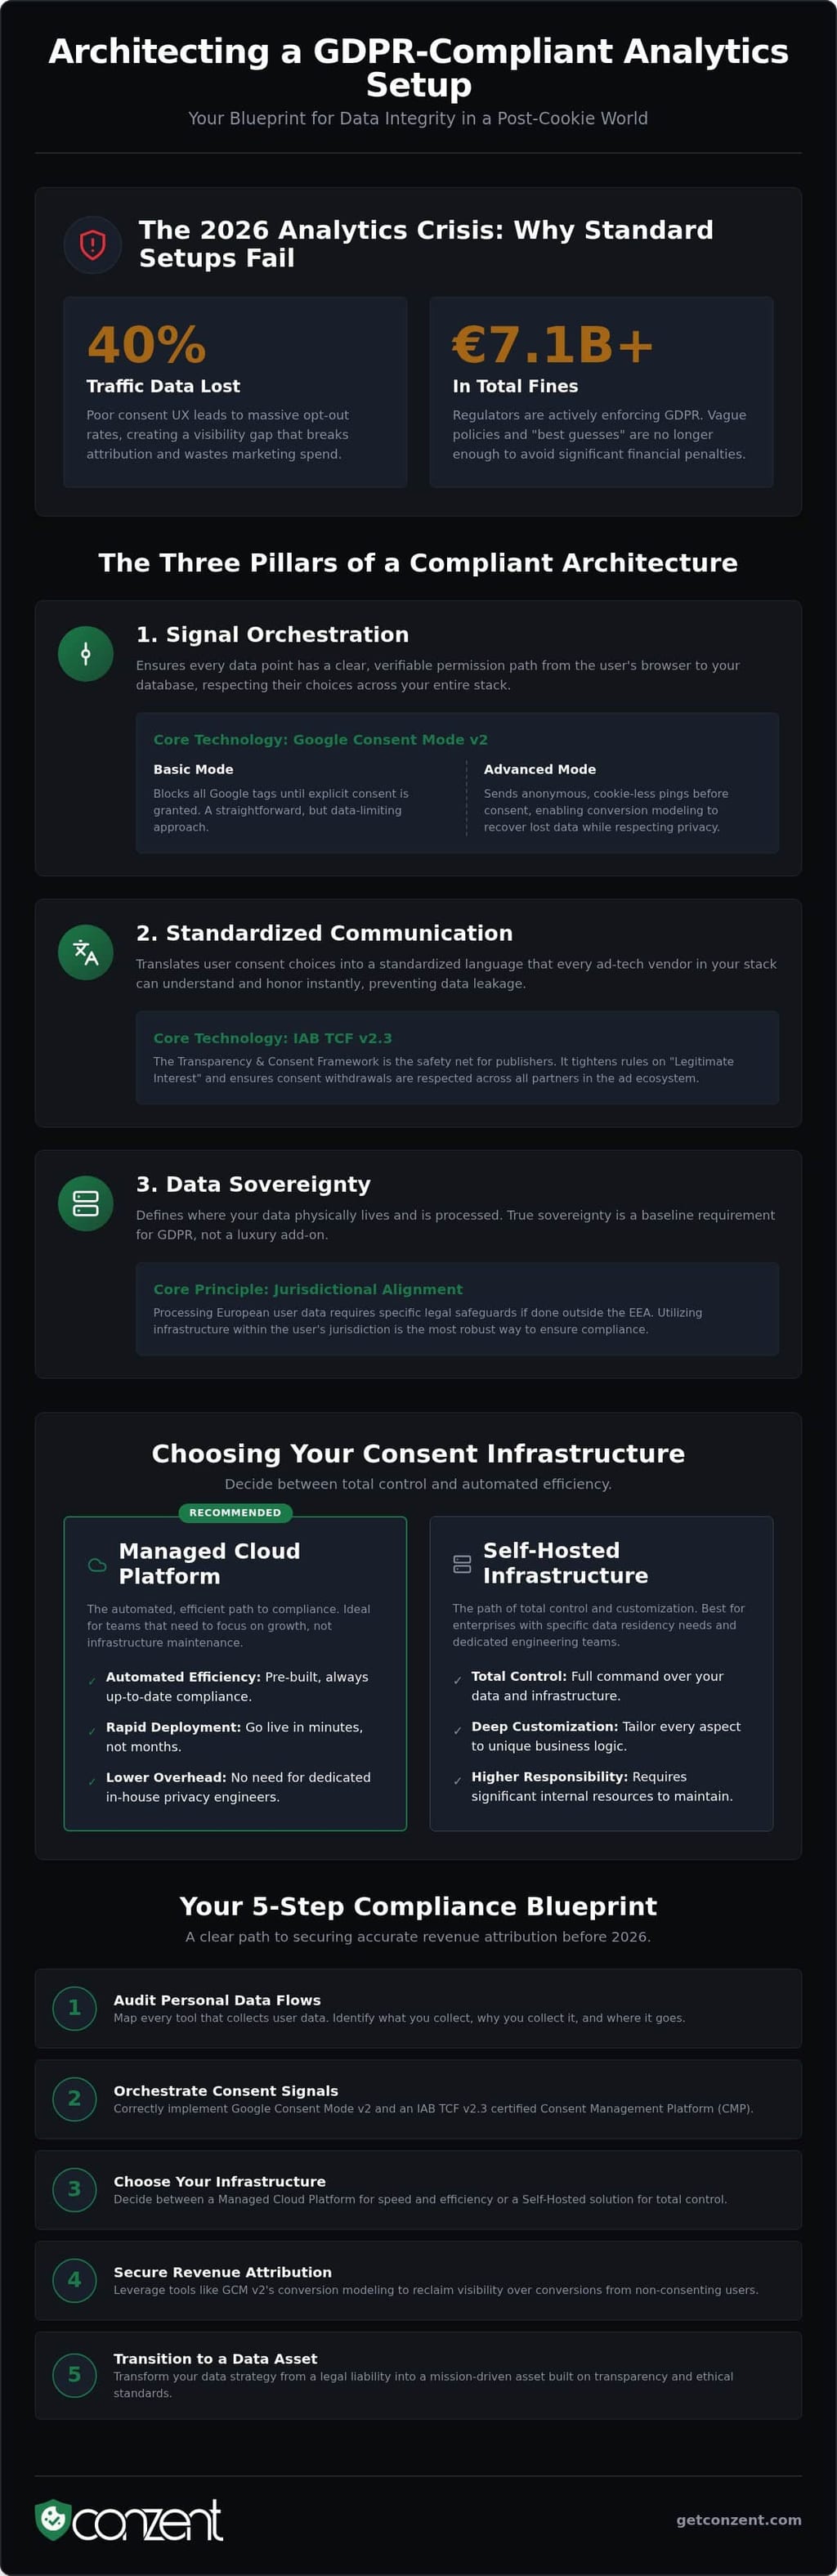
Het tijdperk van tracking bij standaardinstellingen is voorbij. In 2026 is de dood van third-party cookies de basisrealiteit voor elk digitaal bedrijf. Veel teams vertrouwen nog steeds op verouderde configuraties die de strikte vereisten van de Algemene Verordening Gegevensbescherming (AVG) negeren. Deze nalatigheid creëert een enorme zichtbaarheidkloof. Een echte GDPR conforme analytics setup is geen enkele tool. Het is de opzettelijke orkestratie van toestemmingssignalen en veilige opslag. Het is het verschil tussen gokken en weten.
Compliance is geen checkbox. Het is een technische architectuur. Het implementeren van een GDPR conforme analytics setup zorgt ervoor dat elk datapunt een duidelijk, verifieerbaar toestemmingspad heeft van de browser naar de database. Dit gaat niet alleen om het vermijden van boetes. Het gaat om het opbouwen van een basis van vertrouwen met je gebruikers. Anonieme tracking kan de identiteit van de gebruiker verbergen, maar voldoet vaak niet aan de juridische standaard voor geïnformeerde toestemming in complexe omgevingen.
De Kosten van Onzichtbare Gegevens
Standaard toestemmingsbanners zijn vaak technische obstakels die gebruikers vervreemden. Slecht ontworpen toestemmings-UX leidt tot enorme afmeldpercentages. Wanneer tussen de 30% en 40% van je verkeer onzichtbaar wordt, lijdt je marketingbudget onmiddellijk. Toewijzing breekt. Je eindigt met overinvesteren in kanalen die lijken te presteren, maar eigenlijk "donker verkeer" genereren dat je niet kunt verifiëren. Indringende banners blokkeren niet alleen gegevens; ze verhogen de bouncepercentages door je publiek te frustreren. Bedrijven met hoge groei kunnen niet overleven op gefragmenteerde inzichten of gebroken toewijzingsmodellen.
Wanneer 'Geen-Cookie' Niet Voldoende is
Sommige voorstanders stellen voor om cookie-banners volledig te verwijderen door eenvoudige, anonieme analytics te gebruiken. Deze aanpak werkt voor persoonlijke blogs, maar faalt voor snelgroeiende SaaS- en E-commerce merken. Complexe marketingstacks vereisen diepe toewijzing en omzettracking. Je kunt een advertentiebesteding van miljoenen dollars niet optimaliseren met alleen "geen-cookie" tellingen. Je hebt een formeel Consent Management Platform nodig om de technische complexiteit van moderne ad-tech en signaalorkestratie aan te pakken. Ons Managed Cloud Consent Platform overbrugt deze kloof. Het biedt de technische infrastructuur om hoogwaardige gegevens te verzamelen terwijl het het recht van de gebruiker op privacy respecteert. Het verandert compliance van een obstakel in een concurrentievoordeel door je gegevensstroom te stabiliseren.
De Drie Pilaren van een Conform Analytics Architectuur
Een GDPR conforme analytics setup is geen enkele tool. Het is een gelaagde verdediging. De meeste concurrenten richten zich op het dashboard. Wij richten ons op de motor. Om gegevensintegriteit in 2026 te bereiken, moet je architectuur steunen op drie specifieke pilaren: Signaalorkestratie, Gestandaardiseerde Communicatie en Gegevenssoevereiniteit. Deze lagen interageren om gegevenslekken te voorkomen en ervoor te zorgen dat gebruikerskeuzes gerespecteerd worden in je gehele marketingstack. Wanneer deze pilaren falen, wordt je data een aansprakelijkheid in plaats van een activum.
Gegevenssoevereiniteit is de laatste, vaak genegeerde, pilaar. Het definieert waar je gegevens daadwerkelijk worden opgeslagen. Als je Europese gebruikersgegevens verwerkt op servers buiten de EER zonder de specifieke waarborgen die zijn voorgeschreven door de Officiële Tekst van de AVG, is je setup juridisch kwetsbaar. Ware soevereiniteit betekent het gebruik van infrastructuur, zoals onze Deens-gebaseerde systemen, die gegevens binnen de jurisdictie van de gebruiker houdt. Dit is geen premium luxe. Het is een basisvereiste voor digitale rechten en technische efficiëntie.
Google Consent Mode v2: Verplicht voor 2026
Google Consent Mode v2 is niet langer optioneel voor bedrijven die zich richten op de Europese Economische Ruimte. Het fungeert als de signaalorkestrator tussen je website en de diensten van Google. Je moet kiezen tussen Basis- en Geavanceerde implementatiemodi. De basismodus blokkeert alle tags totdat toestemming is verleend. De geavanceerde modus stuurt anonieme pings zonder cookies, waardoor Google conversiemodellering kan gebruiken om de 30% tot 40% van de gegevens die doorgaans verloren gaan door afmeldingen te herstellen. Deze modellering biedt nauwkeurige omzettoewijzing zonder de privacy in gevaar te brengen. Je kunt meer vinden in onze implementatiegids voor Google Consent Mode v2.
IAB TCF 2.3: Het Veiligheidsnet voor Uitgevers
Het Transparency and Consent Framework (TCF) v2.3 is de communicatiestandaard voor het ad-tech ecosysteem. Het vertaalt gebruikerskeuzes in een gestandaardiseerde string die elke leverancier in je stack kan begrijpen. Dit is cruciaal voor advertentie-ondersteunde sites. TCF 2.3 verscherpt specifiek hoe "Legitieme Belang" wordt behandeld, waardoor ervoor wordt gezorgd dat gebruikersintrekkingen onmiddellijk worden gerespecteerd door alle partners. Het gebruik van een CMP die IAB TCF gecertificeerd is, is de enige manier om ervoor te zorgen dat je advertenties compliant blijven en je omzet stabiel blijft. Het standaardiseren van deze infrastructuur hoeft geen middelen te kosten. Je kunt onze beheerde platformopties bekijken om te zien hoe we deze pilaren automatiseren.
Beheerd vs. Zelf-gehoste Consent: Kies je Infrastructuur
Infrastructuur is de basis van elke GDPR conforme analytics setup. Je hebt een keuze: bouw je eigen of gebruik een beheerde service. Dit is niet alleen een technische beslissing. Het is een strategische beslissing die je langetermijnonderhoudsbelasting bepaalt. Sommige organisaties hebben totale controle nodig. Anderen hebben de snelheid van de cloud nodig. Het begrijpen van de afwegingen tussen deze twee paden is essentieel voor het behouden van gegevensintegriteit in 2026. Controle is waardevol, maar het is nooit gratis.
Zelf-hosting biedt nul externe afhankelijkheden. Je bezit de stack en de gegevensstroom. Deze controle gaat echter gepaard met aanzienlijke DevOps-overhead. Je bent verantwoordelijk voor uptime, beveiligingspatches en regulatoire updates. In tegenstelling tot een beheerde service die het zware werk afhandelt. Het biedt een "Mission Control" voor je gegevens, zodat je je kunt concentreren op analyse in plaats van serveronderhoud. Wij geloven in het bieden van beide opties. Transparantie mag geen toegangshindernis zijn.
De Zaak voor Zelf-gehoste OCI
Hoogbeveiligde sectoren zoals FinTech en HealthTech vereisen vaak absolute isolatie van hun gegevens. Voor deze teams is een Zelf-gehoste Open Consent Infrastructure de standaard. Het stelt je in staat om toestemmingsrecords binnen je eigen virtuele privécloud te houden. Deze setup elimineert volledig gegevensoverdrachten van derden. Maar wees eerlijk over de kosten. Het volgen van de Gids van de ICO voor de AVG vereist constante waakzaamheid. Technische schuld accumuleert snel wanneer je je CMP handmatig moet bijwerken voor elke nieuwe browserprivacyfunctie of juridische verschuiving. Als je de engineeringbronnen hebt, is zelf-hosting krachtig. Als je dat niet hebt, is het een aansprakelijkheid.
De Efficiëntie van Beheerde Cloud
De meeste bureaus en snelgroeiende merken geven de voorkeur aan een Managed Cloud Consent Platform. Het is de frictievrije manier om op te schalen. Wanneer je honderden domeinen beheert, zijn handmatige updates onmogelijk. Een beheerd platform automatiseert regulatoire wijzigingen zoals ePrivacy-updates of nieuwe TCF-versies. Dit zorgt ervoor dat je GDPR conforme analytics setup geldig blijft zonder constante ontwikkelaarsinterventie. Ons platform gebruikt Deens-gebaseerde infrastructuur om gegevensresidentie binnen de EU te garanderen. Je krijgt de veiligheid van open-source normen met de betrouwbaarheid van een wereldwijde SaaS. Het verandert een complexe juridische vereiste in een gestroomlijnde technische utiliteit.
Een 5-Stappenplan voor een Conform Analytics Setup
Overstappen van een legacy tracking systeem naar een GDPR conforme analytics setup vereist meer dan een nieuw script. Het vraagt om een methodische her-engineering van hoe gegevens van de gebruiker naar je servers stromen. Je hebt geen complex 50-pagina's tellend handboek nodig; je hebt een duidelijk, actiegericht plan nodig. Dit proces zorgt ervoor dat je gegevens nauwkeurig blijven terwijl de digitale rechten van elke bezoeker worden gerespecteerd. Volg deze vijf stappen om je infrastructuur te stabiliseren.
- Stap 1: Audit je gegevenspunten. Identificeer elk stuk Persoonlijk Identificeerbare Informatie (PII) dat je momenteel verzamelt. Dit omvat IP-adressen, Gebruikers-ID's en zelfs specifieke apparaatspecifieke vingerafdrukken.
- Stap 2: Configureer je signalen. Stel je Consent Management Platform (CMP) in om IAB TCF en Google Consent Mode v2 signalen uit te zenden. Dit vertelt je marketingstack precies wat het mag doen.
- Stap 3: Ga naar de server. Implementeer server-side tagging om controle te krijgen over welke gegevens naar derden worden verzonden.
- Stap 4: Optimaliseer de ervaring. Test verschillende bannerontwerpen om de meest effectieve manier te vinden om toestemming te vragen zonder indringend te zijn.
- Stap 5: Valideer en audit. Gebruik debuggingtools om ervoor te zorgen dat tags alleen worden geactiveerd wanneer toestemming aanwezig is. Regelmatige privacy-audits voorkomen technische drift in de loop van de tijd.
Optimaliseren voor Opt-In Rates
UX-ontwerp is een compliance-tool. Als je banner verwarrend of indringend is, zullen gebruikers zich afmelden of helemaal wegklikken. Dit creëert de gegevenshiaten die we eerder hebben besproken. We raden aan om Consent A/B Testing te gebruiken om de balans te vinden tussen juridische duidelijkheid en gebruikersbetrokkenheid. Door plaatsingen en messaging te testen, kun je je opt-in rates aanzienlijk verbeteren. Gebruik omzetimpact analytics om precies te zien hoe deze UX-wijzigingen zich vertalen naar betere toewijzing en hogere marketing ROI.
Server-Side Tagging: De Toekomst van Privacy
Client-side tracking is steeds fragieler. Ad-blockers en browserprivacyfuncties breken vaak standaard analytics-scripts. Server-side tagging lost dit op door de logica van de browser van de gebruiker naar je eigen server te verplaatsen. Je server fungeert als een "Privacy Proxy." Het ontvangt de gegevens, verwijdert onnodige PII en stuurt vervolgens alleen de essentiële, conforme signalen naar externe leveranciers. Deze setup beschermt de privacy van de gebruiker en zorgt ervoor dat je analytics functioneel blijven, zelfs wanneer ad-blockers actief zijn. Het is de meest robuuste manier om een GDPR conforme analytics setup in 2026 te behouden. Als je klaar bent om je stack te moderniseren, bekijk onze prijzen om de juiste infrastructuur voor jouw behoeften te vinden.
Toekomstbestendig Maken van je Analytics met Conzent
Wij beschouwen toestemming niet als een premium toevoeging. Wij beschouwen het als een publiek goed. Onze missie is om digitale rechten te standaardiseren door een GDPR conforme analytics setup toegankelijk te maken voor iedereen. De technische vereisten van 2026 zijn complex, maar ze hoeven geen last te zijn. Ons Managed Cloud Consent Platform automatiseert het zware werk van signaalorkestratie en juridische afstemming. We bieden de Mission Control voor je gegevensstromen, zodat je stack stabiel blijft terwijl de regelgeving evolueert. Dit gaat om morele helderheid en technische efficiëntie, niet alleen om het vermijden van boetes.
Integratie mag geen bottleneck voor groei zijn. We ondersteunen alles, van standaard WordPress-installaties tot complexe, op maat gemaakte headless frameworks. Onze infrastructuur is gebouwd voor hoge technische prestaties en ethische verantwoordelijkheid. In tegenstelling tot de "black box" oplossingen die de markt domineren, nodigt onze bron-beschikbare code uit tot controle en samenwerking. Wij zijn de stem van een deskundige collega, geen verre leverancier. Deze transparantie zorgt ervoor dat je GDPR conforme analytics setup nooit een kwestie van giswerk of verborgen kwetsbaarheden is.
Privacy Eenvoudig Schalen
Het schalen van een bedrijf leidt vaak tot onopzettelijke gegevenslekken. Onze in Denemarken gehoste infrastructuur is vanaf de grond af GDPR-native. Het verwerkt enorme wereldwijde verkeerspieken zonder latentie aan je site toe te voegen of de gebruikerservaring in gevaar te brengen. Door gegevensresidentie binnen de EER te houden, elimineren we de juridische risico's die gepaard gaan met internationale overdrachten. We helpen je om compliance niet als een hindernis te zien, maar als een kernproductkenmerk. Deze verschuiving in mindset transformeert je analytics van een potentiële aansprakelijkheid naar een hoogwaardig, betrouwbaar activum.
Sluit je aan bij de Open Consent Beweging
Wij dagen de traditionele commerciële mentaliteit uit die privacy achter hoge toegangsprijzen verbergt. Onze sponsoringsmodellen zijn ontworpen om de toegangsdrempel te verlagen, waardoor professionele tools beschikbaar komen voor gebruikers van alle groottes. Dit is een gemeenschapsgerichte inspanning om gegevensintegriteit te democratiseren. Je kunt je reis beginnen door een grondige compliance audit uit te voeren om te zien waar je huidige setup tekortschiet. Zodra je je specifieke behoeften begrijpt, bekijk onze prijzen en sponsoringsniveaus om te zien hoe we je kunnen helpen schalen. De toekomst van gegevens is open, transparant en principieel. Sluit je bij ons aan om de nieuwe standaard voor het digitale ecosysteem vast te stellen.
Beveilig je Gegevensintegriteit voor het Post-Cookie Tijdperk
Het analytics landschap van 2026 tolereert geen technische snelwegen. Het bereiken van een GDPR conforme analytics setup gaat niet langer alleen om het vermijden van boetes; het gaat om het herwinnen van de gegevensintegriteit die nodig is om een snelgroeiend bedrijf te runnen. Je hebt gezien hoe standaard setups falen en waarom een gelaagde architectuur van signaalorkestratie en gegevensresidentie de enige weg vooruit is. Door een gestructureerd plan te volgen en de juiste infrastructuur te kiezen, verander je privacy van een juridische hindernis in een concurrentievoordeel.
Wij geloven dat transparantie een publiek goed is. Onze infrastructuur is IAB TCF v2.3 Gecertificeerd en Google Consent Mode v2 Klaar, en biedt de "Mission Control" die je nodig hebt zonder de "black box" geheimhouding van traditionele leveranciers. Met bron-beschikbare transparantie kun je erop vertrouwen dat je technische efficiëntie in lijn is met je ethische verantwoordelijkheden. Laat onzichtbaar verkeer of gebroken toewijzing je groei niet vertragen.
Begin vandaag met het bouwen van je conforme analytics stack met Conzent. Het is tijd om een datastrategie te bouwen die je gebruikers respecteert en je toekomst veiligstelt.
Veelgestelde Vragen
Wat is het verschil tussen GDPR conforme analytics en anonieme tracking?
Conforme analytics volgt geïdentificeerde of identificeerbare gebruikers op basis van expliciete, geïnformeerde toestemming. Het maakt diepe toewijzing en gepersonaliseerde marketing mogelijk terwijl het juridische grenzen respecteert. Anonieme tracking verwijdert alle persoonlijke identificatoren, zodat de gegevens onder de wet niet langer persoonlijk zijn. Een volledige GDPR conforme analytics setup vereist vaak meer dan eenvoudige anonimiteit; het heeft signaalorkestratie nodig om complexe marketingtags en omzettoewijzing te beheren.
Heb ik echt een cookie-banner nodig als ik Google Analytics 4 gebruik?
Ja, dat heb je. GA4 is standaard niet compliant in de Europese Unie omdat het identificatoren zoals Client IDs gebruikt en gegevens naar servers in de Verenigde Staten verzendt. Om het legaal te gebruiken, moet je een toestemmingsbanner implementeren die een expliciete opt-in vastlegt voordat er tags worden geactiveerd. Vertrouwen op de interne privacy-instellingen van GA4 zonder een robuuste toestemmingsinfrastructuur laat je organisatie blootgesteld aan aanzienlijke regulatoire controle.
Hoe verhelpt Google Consent Mode v2 gegevensverlies in mijn analytics setup?
GCM v2 gebruikt conversiemodellering om de zichtbaarheidkloof te overbruggen wanneer gebruikers cookies weigeren. In plaats van 100% van die bezoekersgegevens te verliezen, stuurt het systeem anonieme pings naar Google. Deze pings bevatten geen persoonlijke gegevens, maar stellen machine learning in staat om gedrag en conversies te schatten. Dit technische proces herstelt ongeveer 30% tot 40% van de gegevens die doorgaans verloren gaan door afmeldingen, zodat je toewijzing nauwkeurig blijft.
Kan ik mijn eigen toestemmingsbeheerplatform gratis hosten?
Je kunt onze Open Consent Infrastructure (OCI) op je eigen servers gratis hosten. Dit geeft je totale controle over je gegevensresidentie en elimineert afhankelijkheden van derden. Hoewel de software zelf gratis is, zal jouw team de DevOps-overhead beheren. Dit omvat het beheren van server uptime, beveiligingspatches en handmatige updates wanneer browserprivacystandaarden of juridische vereisten verschuiven in de Europese Economische Ruimte.
Wat zijn de straffen voor een niet-conforme analytics setup in 2026?
Strafmaatregelen blijven ernstig onder het handhaving systeem met twee niveaus. Ernstige overtredingen kunnen leiden tot boetes tot €20 miljoen of 4% van de wereldwijde jaarlijkse omzet, afhankelijk van wat hoger is. Alleen al in 2025 hebben regelgevers ongeveer €1,2 miljard aan boetes opgelegd. Naast deze juridische kosten creëert non-compliance "donker verkeer" en gebroken toewijzing, wat je dwingt om marketingbudgetten te verspillen aan niet-geverifieerde kanalen en onnauwkeurige gegevenspunten.
Is IAB TCF 2.3 verplicht voor alle websites?
Het is niet wettelijk verplicht voor elke persoonlijke blog, maar het is een technische noodzaak voor elke site die ad-tech of complexe marketingstacks gebruikt. TCF v2.3 is de industrienorm voor het communiceren van toestemmingssignalen naar advertentie leveranciers. Als je advertenties toont of partners binnen het IAB-ecosysteem gebruikt, is dit kader de enige manier om ervoor te zorgen dat je omzet stabiel blijft. Zonder dit zullen veel platforms stoppen met het tonen van advertenties aan je gebruikers.
Hoe test ik of mijn analytics-tags de toestemming van de gebruiker respecteren?
Je moet browserontwikkeltools of privacy-auditors gebruiken om actieve netwerkverzoeken te monitoren. Er mogen geen cookies worden ingesteld en er mogen geen tracking pings naar externe domeinen worden geactiveerd voordat een gebruiker op "Accepteren" klikt. Je kunt ook de debugmodus in Google Tag Manager gebruiken om te verifiëren dat je GDPR conforme analytics setup tags correct blokkeert of toestaat op basis van de realtime toestemmingsstatus van de bezoeker.
Vertraagt een GDPR conforme setup de prestaties van mijn website?
Een professionele architectuur zal je snelheid niet schaden. Het gebruik van ons Managed Cloud Consent Platform met Deens-gehoste infrastructuur zorgt voor lage latentie voor Europese bezoekers. Door server-side tagging te implementeren, verplaats je zware verwerkingslogica van de browser van de gebruiker naar je eigen server. Deze aanpak verbetert daadwerkelijk de laadtijden van pagina's en de algehele prestaties terwijl de hoogste normen voor gegevensintegriteit en juridische compliance worden gehandhaafd.