
GDPR-konforme Analyseeinrichtung: Der Leitfaden 2026 zur Datenintegrität
Compliance ist kein Tracking-Blocker. Es ist die wesentliche Infrastruktur für Datenakzeptanz in einer Welt, die digitale Rechte endlich wertschätzt. Bis Anfang 2026 haben die Aufsichtsbehörden insgesamt über 7,1 Milliarden Euro an Bußgeldern verhängt; die Zeit für vage Richtlinien und "beste Vermutungen" ist vorbei. Sie fühlen wahrscheinlich die tägliche Frustration über Datenlücken und das technische Labyrinth des Google Consent Mode v2, während Sie versuchen, ein GDPR-konformes Analyse-Setup aufrechtzuerhalten. Es ist ermüdend zu beobachten, wie Ihre Umsatzzuordnung zerbricht, weil rechtliche Anforderungen sich nicht in funktionalen Code übersetzen lassen.
Wir glauben, dass Privatsphäre ein Standard und kein Luxus ist. Wir versprechen, Ihnen zu helfen, einen datenschutzorientierten Analyse-Stack zu entwerfen, der die Datenakzeptanz bewahrt, ohne die Compliance zu opfern. Dieser Leitfaden geht über die typischen Unternehmensfloskeln hinaus, um eine stabile, zukunftssichere Architektur zu liefern. Wir werden untersuchen, wie man die Lücke zwischen technischer Effizienz und rechtlicher Notwendigkeit überbrückt, um sicherzustellen, dass Ihre Daten sowohl ehrlich als auch umsetzbar bleiben.
Wichtige Erkenntnisse
- Reclaimen Sie die 40 % des Verkehrsdaten, die derzeit aufgrund einer schlechten Zustimmungserfahrung verloren gehen, und lernen Sie, wie Sie Sichtbarkeit in einer Post-Cookie-Landschaft aufbauen.
- Meistern Sie die technische Orchestrierung eines GDPR-konformen Analyse-Setups, indem Sie Google Consent Mode v2 und IAB TCF v2.3 korrekt implementieren.
- Entscheiden Sie, ob Ihre Organisation die vollständige Kontrolle einer selbst gehosteten Open Consent Infrastructure oder die automatisierte Effizienz einer Managed Cloud Consent Platform benötigt.
- Folgen Sie einem Fünf-Schritte-Plan, um persönliche Daten zu prüfen und eine genaue Umsatzzuordnung zu sichern, bevor die regulatorischen Fristen 2026 in Kraft treten.
- Transformieren Sie Ihre Datenstrategie von einer rechtlichen Haftung zu einem mission-driven Asset, das Transparenz und ethische technische Standards priorisiert.
Die Analytics-Krise 2026: Warum Standard-Setups scheitern
Die Ära des standardmäßigen Trackings ist vorbei. Im Jahr 2026 ist der Tod von Drittanbieter-Cookies die grundlegende Realität für jedes digitale Unternehmen. Viele Teams verlassen sich immer noch auf veraltete Konfigurationen, die die strengen Anforderungen der Allgemeinen Datenschutzverordnung (GDPR) ignorieren. Diese Nachlässigkeit schafft eine massive Sichtbarkeitslücke. Ein echtes GDPR-konformes Analyse-Setup ist kein einzelnes Tool. Es ist die bewusste Orchestrierung von Zustimmungssignalen und sicherer Speicherung. Es ist der Unterschied zwischen Raten und Wissen.
Compliance ist kein Häkchen. Es ist eine technische Architektur. Die Implementierung eines GDPR-konformen Analyse-Setups stellt sicher, dass jeder Datenpunkt einen klaren, überprüfbaren Genehmigungsweg vom Browser zur Datenbank hat. Es geht nicht nur darum, Bußgelder zu vermeiden. Es geht darum, eine Vertrauensbasis mit Ihren Nutzern aufzubauen. Anonymes Tracking mag die Identität des Nutzers verbergen, erfüllt jedoch oft nicht den rechtlichen Standard für informierte Zustimmung in komplexen Umgebungen.
Die Kosten unsichtbarer Daten
Standard-Zustimmungsbanner sind oft technische Hürden, die Nutzer entfremden. Schlecht gestaltete Zustimmungserfahrungen führen zu massiven Opt-out-Raten. Wenn zwischen 30 % und 40 % Ihres Traffics unsichtbar werden, leidet Ihr Marketingbudget sofort. Die Attribution bricht zusammen. Sie investieren übermäßig in Kanäle, die scheinbar funktionieren, aber tatsächlich "dunklen Traffic" erzeugen, den Sie nicht verifizieren können. Aufdringliche Banner blockieren nicht nur Daten; sie erhöhen die Absprungraten, indem sie Ihr Publikum frustrieren. Wachstumsstarke Unternehmen können nicht von fragmentierten Erkenntnissen oder gebrochenen Attributionsmodellen überleben.
Wenn 'No-Cookie' nicht genug ist
Einige Befürworter schlagen vor, Cookie-Banner vollständig zu entfernen, indem sie einfache, anonyme Analysen verwenden. Dieser Ansatz funktioniert für persönliche Blogs, versagt jedoch bei wachstumsstarken SaaS- und E-Commerce-Marken. Komplexe Marketing-Stacks erfordern eine tiefe Attribution und Umsatzverfolgung. Sie können ein mehrmillionenschweres Werbebudget nicht nur mit "No-Cookie"-Zahlen optimieren. Sie benötigen eine formale Consent Management Platform, um die technische Komplexität moderner Werbetechnologie und Signalorchestrierung zu bewältigen. Unsere Managed Cloud Consent Platform überbrückt diese Lücke. Sie bietet die technische Infrastruktur, um qualitativ hochwertige Daten zu sammeln und gleichzeitig das Recht des Nutzers auf Privatsphäre zu respektieren. Sie verwandelt Compliance von einem Hindernis in einen Wettbewerbsvorteil, indem sie Ihren Datenfluss stabilisiert.
Die drei Säulen einer konformen Analysearchitektur
Ein GDPR-konformes Analyse-Setup ist kein einzelnes Tool. Es ist eine geschichtete Verteidigung. Die meisten Wettbewerber konzentrieren sich auf das Dashboard. Wir konzentrieren uns auf den Motor. Um Datenintegrität im Jahr 2026 zu erreichen, muss Ihre Architektur auf drei spezifischen Säulen stehen: Signalorchestrierung, standardisierte Kommunikation und Datensouveränität. Diese Schichten interagieren, um Datenlecks zu verhindern und sicherzustellen, dass die Entscheidungen der Nutzer in Ihrem gesamten Marketing-Stack respektiert werden. Wenn diese Säulen versagen, wird Ihre Daten zu einer Haftung anstatt zu einem Vermögenswert.
Datensouveränität ist die letzte, oft ignorierte Säule. Sie definiert, wo Ihre Daten tatsächlich gespeichert sind. Wenn Sie Daten europäischer Nutzer auf Servern außerhalb des EWR verarbeiten, ohne die spezifischen Schutzmaßnahmen, die von der offiziellen Text der GDPR vorgeschrieben sind, ist Ihr Setup rechtlich fragil. Wahre Souveränität bedeutet, Infrastruktur zu nutzen, wie unsere dänisch-basierten Systeme, die Daten innerhalb der Gerichtsbarkeit des Nutzers halten. Das ist kein Premium-Luxus. Es ist eine grundlegende Anforderung für digitale Rechte und technische Effizienz.
Google Consent Mode v2: Pflicht für 2026
Google Consent Mode v2 ist für Unternehmen, die auf den Europäischen Wirtschaftsraum abzielen, nicht mehr optional. Es fungiert als Signalorchestrator zwischen Ihrer Website und den Google-Diensten. Sie müssen zwischen den Basis- und den erweiterten Implementierungsmodi wählen. Der Basismodus blockiert alle Tags, bis die Zustimmung erteilt wird. Der erweiterte Modus sendet anonyme Pings ohne Cookies, sodass Google Conversion-Modellierung verwenden kann, um die 30 % bis 40 % der Daten wiederherzustellen, die typischerweise durch Opt-outs verloren gehen. Diese Modellierung bietet eine genaue Umsatzzuordnung, ohne die Privatsphäre zu gefährden. Weitere Informationen finden Sie in unserem Leitfaden zur Implementierung des Google Consent Mode v2.
IAB TCF 2.3: Das Sicherheitsnetz für Publisher
Das Transparency and Consent Framework (TCF) v2.3 ist der Kommunikationsstandard für das Ad-Tech-Ökosystem. Es übersetzt die Entscheidungen der Nutzer in eine standardisierte Zeichenfolge, die jeder Anbieter in Ihrem Stack verstehen kann. Dies ist entscheidend für werbefinanzierte Seiten. TCF 2.3 verschärft speziell, wie "legitimes Interesse" behandelt wird, und stellt sicher, dass Nutzerabmeldungen sofort bei allen Partnern berücksichtigt werden. Die Verwendung einer CMP, die IAB TCF-zertifiziert ist, ist der einzige Weg, um sicherzustellen, dass Ihre Anzeigen konform bleiben und Ihr Umsatz stabil bleibt. Die Standardisierung dieser Infrastruktur muss kein Ressourcenverbrauch sein. Sie können unsere Optionen für verwaltete Plattformen einsehen, um zu sehen, wie wir diese Säulen automatisieren.
Managed vs. Selbstgehostete Zustimmung: Wählen Sie Ihre Infrastruktur
Infrastruktur ist das Fundament eines GDPR-konformen Analyse-Setups. Sie haben die Wahl: Bauen Sie Ihre eigene oder nutzen Sie einen verwalteten Dienst. Dies ist nicht nur eine technische Entscheidung. Es ist eine strategische Entscheidung, die Ihre langfristige Wartungsbelastung bestimmt. Einige Organisationen benötigen vollständige Kontrolle. Andere benötigen die Geschwindigkeit der Cloud. Die Abwägung zwischen diesen beiden Wegen ist entscheidend für die Aufrechterhaltung der Datenintegrität im Jahr 2026. Kontrolle ist wertvoll, aber sie ist nie kostenlos.
Selbsthosting bietet null externe Abhängigkeiten. Sie besitzen den Stack und den Datenfluss. Diese Kontrolle bringt jedoch erhebliche DevOps-Überheadkosten mit sich. Sie sind verantwortlich für Verfügbarkeit, Sicherheitsupdates und regulatorische Aktualisierungen. Im Gegensatz dazu übernimmt ein verwalteter Dienst die schwere Arbeit. Er bietet ein "Mission Control" für Ihre Daten, sodass Sie sich auf die Analyse und nicht auf die Serverwartung konzentrieren können. Wir glauben an die Bereitstellung beider Optionen. Transparenz sollte kein Hindernis für den Einstieg sein.
Das Argument für selbstgehostete OCI
Sektoren mit hohen Sicherheitsanforderungen wie FinTech und HealthTech erfordern oft eine absolute Isolation ihrer Daten. Für diese Teams ist eine selbstgehostete Open Consent Infrastructure der Standard. Sie ermöglicht es Ihnen, Zustimmungserklärungen innerhalb Ihrer eigenen virtuellen privaten Cloud zu speichern. Dieses Setup eliminiert vollständig die Datenübertragungen von Dritten. Aber seien Sie ehrlich über die Kosten. Die Einhaltung des Leitfadens der ICO zur GDPR erfordert ständige Wachsamkeit. Technische Schulden sammeln sich schnell an, wenn Sie Ihr CMP manuell für jede neue Browser-Privatsphäre-Funktion oder rechtliche Änderung aktualisieren müssen. Wenn Sie über die technischen Ressourcen verfügen, ist das Selbsthosting mächtig. Wenn nicht, ist es eine Haftung.
Die Effizienz der Managed Cloud
Die meisten Agenturen und wachstumsstarken Marken ziehen eine Managed Cloud Consent Platform vor. Es ist der reibungslose Weg zur Skalierung. Wenn Sie Hunderte von Domains verwalten, sind manuelle Updates unmöglich. Eine verwaltete Plattform automatisiert regulatorische Änderungen wie ePrivacy-Updates oder neue TCF-Versionen. Dies stellt sicher, dass Ihr GDPR-konformes Analyse-Setup gültig bleibt, ohne ständige Entwicklerintervention. Unsere Plattform nutzt dänisch-basierte Infrastruktur, um die Datenresidenz innerhalb der EU zu garantieren. Sie erhalten die Sicherheit von Open-Source-Standards mit der Zuverlässigkeit eines globalen SaaS. Es verwandelt eine komplexe rechtliche Anforderung in ein optimiertes technisches Dienstprogramm.
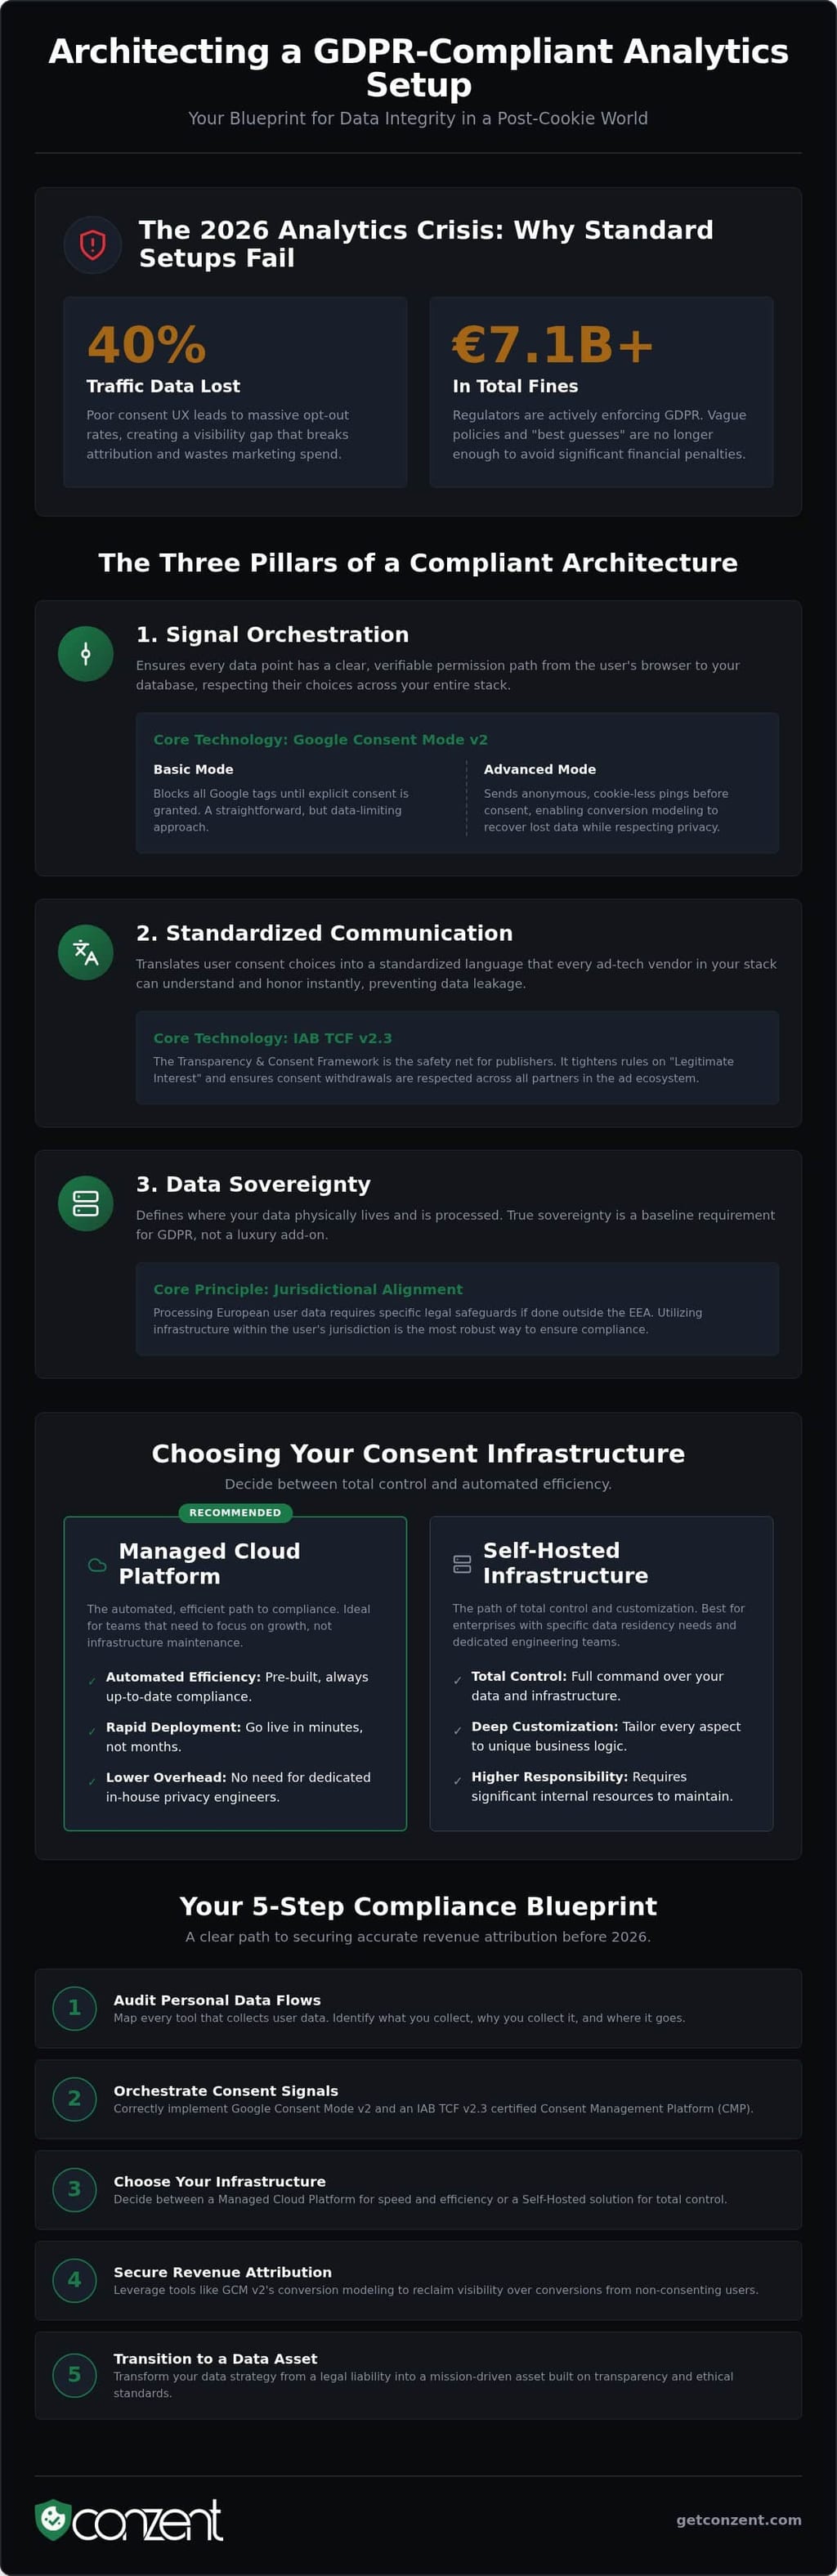
Ein 5-Schritte-Plan für ein konformes Analyse-Setup
Der Übergang von einem veralteten Tracking-System zu einem GDPR-konformen Analyse-Setup erfordert mehr als ein neues Skript. Es erfordert eine methodische Neugestaltung, wie Daten vom Nutzer zu Ihren Servern fließen. Sie benötigen kein komplexes 50-seitiges Handbuch; Sie benötigen einen klaren, umsetzbaren Plan. Dieser Prozess stellt sicher, dass Ihre Daten genau bleiben, während die digitalen Rechte jedes Besuchers respektiert werden. Befolgen Sie diese fünf Schritte, um Ihre Infrastruktur zu stabilisieren.
- Schritt 1: Prüfen Sie Ihre Datenpunkte. Identifizieren Sie jedes Stück persönlich identifizierbarer Informationen (PII), das Sie derzeit sammeln. Dazu gehören IP-Adressen, Benutzer-IDs und sogar spezifische Gerätefingerabdrücke.
- Schritt 2: Konfigurieren Sie Ihre Signale. Richten Sie Ihre Consent Management Platform (CMP) ein, um IAB TCF- und Google Consent Mode v2-Signale zu senden. Dies sagt Ihrem Marketing-Stack genau, was er tun darf.
- Schritt 3: Wechseln Sie zum Server. Implementieren Sie serverseitiges Tagging, um die Kontrolle darüber zu gewinnen, welche Daten an Dritte gesendet werden.
- Schritt 4: Optimieren Sie die Erfahrung. Testen Sie verschiedene Bannerdesigns, um die effektivste Möglichkeit zu finden, um Zustimmung zu bitten, ohne aufdringlich zu sein.
- Schritt 5: Validieren und prüfen. Verwenden Sie Debugging-Tools, um sicherzustellen, dass Tags nur ausgelöst werden, wenn Zustimmung vorhanden ist. Regelmäßige Datenschutzprüfungen verhindern technische Abweichungen im Laufe der Zeit.
Optimierung der Opt-in-Raten
UX-Design ist ein Compliance-Tool. Wenn Ihr Banner verwirrend oder aufdringlich ist, werden Nutzer sich abmelden oder ganz abspringen. Dies schafft die Datenlücken, die wir zuvor besprochen haben. Wir empfehlen die Verwendung von Consent A/B Testing, um das Gleichgewicht zwischen rechtlicher Klarheit und Nutzerengagement zu finden. Durch das Testen von Platzierungen und Botschaften können Sie Ihre Opt-in-Raten erheblich verbessern. Verwenden Sie Umsatzauswirkungsanalysen, um genau zu sehen, wie sich diese UX-Änderungen in bessere Attribution und höhere Marketing-ROI übersetzen.
Serverseitiges Tagging: Die Zukunft der Privatsphäre
Client-seitiges Tracking ist zunehmend fragil. Ad-Blocker und Browser-Privatsphäre-Funktionen brechen oft Standard-Analyse-Skripte. Serverseitiges Tagging löst dies, indem die Logik vom Browser des Nutzers auf Ihren eigenen Server verschoben wird. Ihr Server fungiert als "Privacy Proxy". Er empfängt die Daten, entfernt unnötige PII und leitet dann nur die wesentlichen, konformen Signale an Drittanbieter weiter. Dieses Setup schützt die Privatsphäre der Nutzer und stellt sicher, dass Ihre Analysen auch dann funktionsfähig bleiben, wenn Ad-Blocker aktiv sind. Es ist der robusteste Weg, um ein GDPR-konformes Analyse-Setup im Jahr 2026 aufrechtzuerhalten. Wenn Sie bereit sind, Ihren Stack zu modernisieren, sehen Sie sich unsere Preise an, um die richtige Infrastruktur für Ihre Bedürfnisse zu finden.
Zukunftssicherung Ihrer Analysen mit Conzent
Wir betrachten Zustimmung nicht als Premium-Add-On. Wir betrachten es als ein öffentliches Gut. Unsere Mission ist es, digitale Rechte zu standardisieren, indem wir ein GDPR-konformes Analyse-Setup für alle zugänglich machen. Die technischen Anforderungen von 2026 sind komplex, aber sie müssen keine Belastung sein. Unsere Managed Cloud Consent Platform automatisiert die schwere Arbeit der Signalorchestrierung und rechtlichen Ausrichtung. Wir bieten das Mission Control für Ihre Datenflüsse und stellen sicher, dass Ihr Stack stabil bleibt, während sich die Vorschriften weiterentwickeln. Es geht um moralische Klarheit und technische Effizienz, nicht nur darum, Bußgelder zu vermeiden.
Integration sollte kein Engpass für das Wachstum sein. Wir unterstützen alles von Standard-WordPress-Installationen bis hin zu komplexen, benutzerdefinierten Headless-Frameworks. Unsere Infrastruktur ist für hohe technische Leistung und ethische Verantwortung ausgelegt. Im Gegensatz zu den "Black Box"-Lösungen, die den Markt dominieren, lädt unser quelloffener Code zur Überprüfung und Zusammenarbeit ein. Wir sind die Stimme eines sachkundigen Kollegen, nicht eines fernen Anbieters. Diese Transparenz stellt sicher, dass Ihr GDPR-konformes Analyse-Setup niemals eine Frage von Vermutungen oder versteckten Schwachstellen ist.
Privatsphäre einfach skalieren
Das Skalieren eines Unternehmens führt oft zu unbeabsichtigtem Datenleck. Unsere in Dänemark gehostete Infrastruktur ist von Grund auf GDPR-nativ. Sie bewältigt massive globale Verkehrsspitzen, ohne die Latenz Ihrer Website zu erhöhen oder die Benutzererfahrung zu beeinträchtigen. Durch die Beibehaltung der Datenresidenz innerhalb des EWR eliminieren wir die rechtlichen Risiken, die mit internationalen Übertragungen verbunden sind. Wir helfen Ihnen, den Übergang von der Betrachtung von Compliance als Hürde zur Sichtweise von Privatsphäre als Kernproduktmerkmal zu vollziehen. Dieser Wandel in der Denkweise verwandelt Ihre Analysen von einer potenziellen Haftung in ein leistungsstarkes, vertrauenswürdiges Asset.
Schließen Sie sich der Open Consent-Bewegung an
Wir stellen die traditionelle kommerzielle Mentalität in Frage, die Privatsphäre hinter hohen Zugangshürden versteckt. Unsere Sponsoring-Modelle sind darauf ausgelegt, die Eintrittsbarriere zu senken und professionelle Werkzeuge für Nutzer aller Größen verfügbar zu machen. Dies ist ein gemeinschaftsorientierter Versuch, die Datenintegrität zu demokratisieren. Sie können Ihre Reise beginnen, indem Sie eine gründliche Compliance-Prüfung durchführen, um zu sehen, wo Ihr aktuelles Setup unzureichend ist. Sobald Sie Ihre spezifischen Bedürfnisse verstehen, prüfen Sie unsere Preise und Sponsoring-Stufen, um zu sehen, wie wir Ihnen beim Skalieren helfen können. Die Zukunft der Daten ist offen, transparent und prinzipientreu. Schließen Sie sich uns an, um den neuen Standard für das digitale Ökosystem zu setzen.
Sichern Sie Ihre Datenintegrität für die Post-Cookie-Ära
Die Analytics-Landschaft 2026 toleriert keine technischen Abkürzungen. Ein GDPR-konformes Analyse-Setup zu erreichen, geht nicht mehr nur darum, Bußgelder zu vermeiden; es geht darum, die Datenintegrität zurückzugewinnen, die erforderlich ist, um ein wachstumsstarkes Unternehmen zu führen. Sie haben gesehen, wie Standard-Setups scheitern und warum eine geschichtete Architektur von Signalorchestrierung und Datenresidenz der einzige Weg nach vorne ist. Indem Sie einem strukturierten Plan folgen und die richtige Infrastruktur wählen, verwandeln Sie Privatsphäre von einem rechtlichen Hindernis in einen Wettbewerbsvorteil.
Wir glauben, dass Transparenz ein öffentliches Gut ist. Unsere Infrastruktur ist IAB TCF v2.3-zertifiziert und Google Consent Mode v2 bereit, und bietet das "Mission Control", das Sie benötigen, ohne die "Black Box"-Geheimhaltung traditioneller Anbieter. Mit quelloffener Transparenz können Sie darauf vertrauen, dass Ihre technische Effizienz mit Ihren ethischen Verantwortlichkeiten übereinstimmt. Lassen Sie nicht zu, dass unsichtbarer Traffic oder gebrochene Attribution Ihr Wachstum stoppen.
Beginnen Sie noch heute mit dem Aufbau Ihres konformen Analyse-Stacks mit Conzent. Es ist Zeit, eine Datenstrategie zu entwickeln, die Ihre Nutzer respektiert und Ihre Zukunft sichert.
Häufig gestellte Fragen
Was ist der Unterschied zwischen GDPR-konformer Analyse und anonymem Tracking?
Konforme Analysen verfolgen identifizierte oder identifizierbare Nutzer basierend auf ausdrücklicher, informierter Zustimmung. Sie ermöglichen eine tiefe Attribution und personalisiertes Marketing, während sie die rechtlichen Grenzen respektieren. Anonymes Tracking entfernt alle persönlichen Identifikatoren, sodass die Daten rechtlich nicht mehr persönlich sind. Ein vollständiges GDPR-konformes Analyse-Setup erfordert oft mehr als einfache Anonymität; es benötigt Signalorchestrierung, um komplexe Marketing-Tags und Umsatzattribution zu verwalten.
Brauche ich wirklich ein Cookie-Banner, wenn ich Google Analytics 4 verwende?
Ja, das müssen Sie. GA4 ist in der Europäischen Union standardmäßig nicht konform, da es Identifikatoren wie Client-IDs verwendet und Daten an Server in den Vereinigten Staaten überträgt. Um es legal zu verwenden, müssen Sie ein Zustimmung-banner implementieren, das eine ausdrückliche Opt-in-Zustimmung erfasst, bevor irgendwelche Tags ausgelöst werden. Sich auf die internen Datenschutzeinstellungen von GA4 zu verlassen, ohne eine robuste Zustimmungsinfrastruktur, setzt Ihre Organisation erheblichem regulatorischen Druck aus.
Wie behebt Google Consent Mode v2 den Datenverlust in meinem Analyse-Setup?
GCM v2 verwendet Conversion-Modellierung, um die Sichtbarkeitslücke zu überbrücken, wenn Nutzer Cookies ablehnen. Anstatt 100 % dieser Besucherdaten zu verlieren, sendet das System anonyme Pings an Google. Diese Pings enthalten keine persönlichen Daten, ermöglichen jedoch maschinelles Lernen, um Verhalten und Konversionen zu schätzen. Dieser technische Prozess stellt etwa 30 % bis 40 % der Daten wieder her, die typischerweise durch Opt-outs verloren gehen, und stellt sicher, dass Ihre Attribution genau bleibt.
Kann ich meine eigene Consent Management Platform kostenlos hosten?
Sie können unsere Open Consent Infrastructure (OCI) kostenlos auf Ihren eigenen Servern hosten. Dies gibt Ihnen die vollständige Kontrolle über Ihre Datenresidenz und eliminiert Abhängigkeiten von Drittanbietern. Während die Software selbst kostenlos ist, wird Ihr Team den DevOps-Überhead übernehmen. Dazu gehört die Verwaltung der Serververfügbarkeit, Sicherheitsupdates und manuelle Aktualisierungen, wann immer sich die Datenschutzstandards oder rechtlichen Anforderungen im Europäischen Wirtschaftsraum ändern.
Was sind die Strafen für ein nicht konformes Analyse-Setup im Jahr 2026?
Die Strafen bleiben unter dem zweistufigen Durchsetzungssystem schwerwiegend. Schwere Verstöße können zu Geldstrafen von bis zu 20 Millionen Euro oder 4 % des globalen Jahresumsatzes führen, je nachdem, welcher Betrag höher ist. Allein im Jahr 2025 verhängten die Aufsichtsbehörden insgesamt etwa 1,2 Milliarden Euro an Bußgeldern. Über diese rechtlichen Kosten hinaus schafft die Nichteinhaltung "dunklen Traffic" und gebrochene Attribution, die Sie zwingen, Marketingbudgets für nicht verifizierte Kanäle und ungenaue Datenpunkte zu verschwenden.
Ist IAB TCF 2.3 für alle Websites verpflichtend?
Es ist nicht rechtlich verpflichtend für jeden persönlichen Blog, aber es ist eine technische Notwendigkeit für jede Seite, die Ad-Tech oder komplexe Marketing-Stacks verwendet. TCF v2.3 ist der Branchenstandard für die Kommunikation von Zustimmungssignalen an Werbeanbieter. Wenn Sie Anzeigen schalten oder Partner im IAB-Ökosystem nutzen, ist dieses Framework der einzige Weg, um sicherzustellen, dass Ihr Umsatz stabil bleibt. Ohne es werden viele Plattformen aufhören, Anzeigen an Ihre Nutzer zu schalten.
Wie teste ich, ob meine Analyse-Tags die Zustimmung der Nutzer respektieren?
Sie sollten die Entwicklertools des Browsers oder Datenschutzprüfer verwenden, um aktive Netzwerkrequests zu überwachen. Es sollten keine Cookies gesetzt werden und keine Tracking-Pings sollten an Drittanbieter-Domains gesendet werden, bevor ein Nutzer auf "Akzeptieren" klickt. Sie können auch den Debug-Modus in Google Tag Manager verwenden, um zu überprüfen, ob Ihr GDPR-konformes Analyse-Setup Tags korrekt blockiert oder zulässt, basierend auf dem Echtzeit-Zustimmungsstatus des Besuchers.
Verlangsamt ein GDPR-konformes Setup die Leistung meiner Website?
Eine professionelle Architektur wird Ihre Geschwindigkeit nicht beeinträchtigen. Die Verwendung unserer Managed Cloud Consent Platform mit dänisch gehosteter Infrastruktur gewährleistet geringe Latenz für europäische Besucher. Durch die Implementierung von serverseitigem Tagging verlagern Sie die schwere Verarbeitungslogik vom Browser des Nutzers auf Ihren eigenen Server. Dieser Ansatz verbessert tatsächlich die Ladegeschwindigkeit der Seite und die Gesamtleistung, während die höchsten Standards für Datenintegrität und rechtliche Compliance gewahrt bleiben.