
GDPR-kompatibel analysinställning: 2026 års guide till dataintegritet
Efterlevnad är inte en spårningsblockerare. Det är den grundläggande infrastrukturen för datanoggrannhet i en värld som äntligen värdesätter digitala rättigheter. I början av 2026 har reglerande myndigheter utfärdat över 7,1 miljarder euro i böter; tiden för vaga policyer och "bästa gissningar" är förbi. Du känner förmodligen den dagliga frustrationen av datagap och den tekniska labyrinten av Google Consent Mode v2 medan du försöker upprätthålla en GDPR-kompatibel analysuppsättning. Det är utmattande att se din intäktsattribution falla samman eftersom juridiska krav inte verkar översättas till funktionell kod.
Vi tror att integritet är en standard, inte en lyx. Vi lovar att hjälpa dig att konstruera en integritetsfokuserad analysstack som bevarar datanoggrannhet utan att kompromissa med efterlevnad. Denna guide går bortom typisk företagsfluff för att leverera en stabil, framtidssäker arkitektur. Vi kommer att utforska hur man överbrygger klyftan mellan teknisk effektivitet och juridisk nödvändighet, vilket säkerställer att din data förblir både ärlig och handlingsbar.
Viktiga punkter
- Återta 40% av trafikdata som för närvarande går förlorade på grund av dålig samtyckes-UX och lär dig hur du bygger synlighet i ett post-cookie landskap.
- Behärska den tekniska orkestreringen av en GDPR-kompatibel analysuppsättning genom att korrekt implementera Google Consent Mode v2 och IAB TCF v2.3.
- Bestäm om din organisation behöver den totala kontrollen av en självhostad Open Consent Infrastructure eller den automatiserade effektiviteten av en Managed Cloud Consent Platform.
- Följ en femstegsplan för att granska personuppgifter och säkerställa korrekt intäktsattribution innan 2026 års regleringsfrister träder i kraft.
- Övergång din datastrategi från en juridisk skyldighet till en uppdragsdriven tillgång som prioriterar transparens och etiska tekniska standarder.
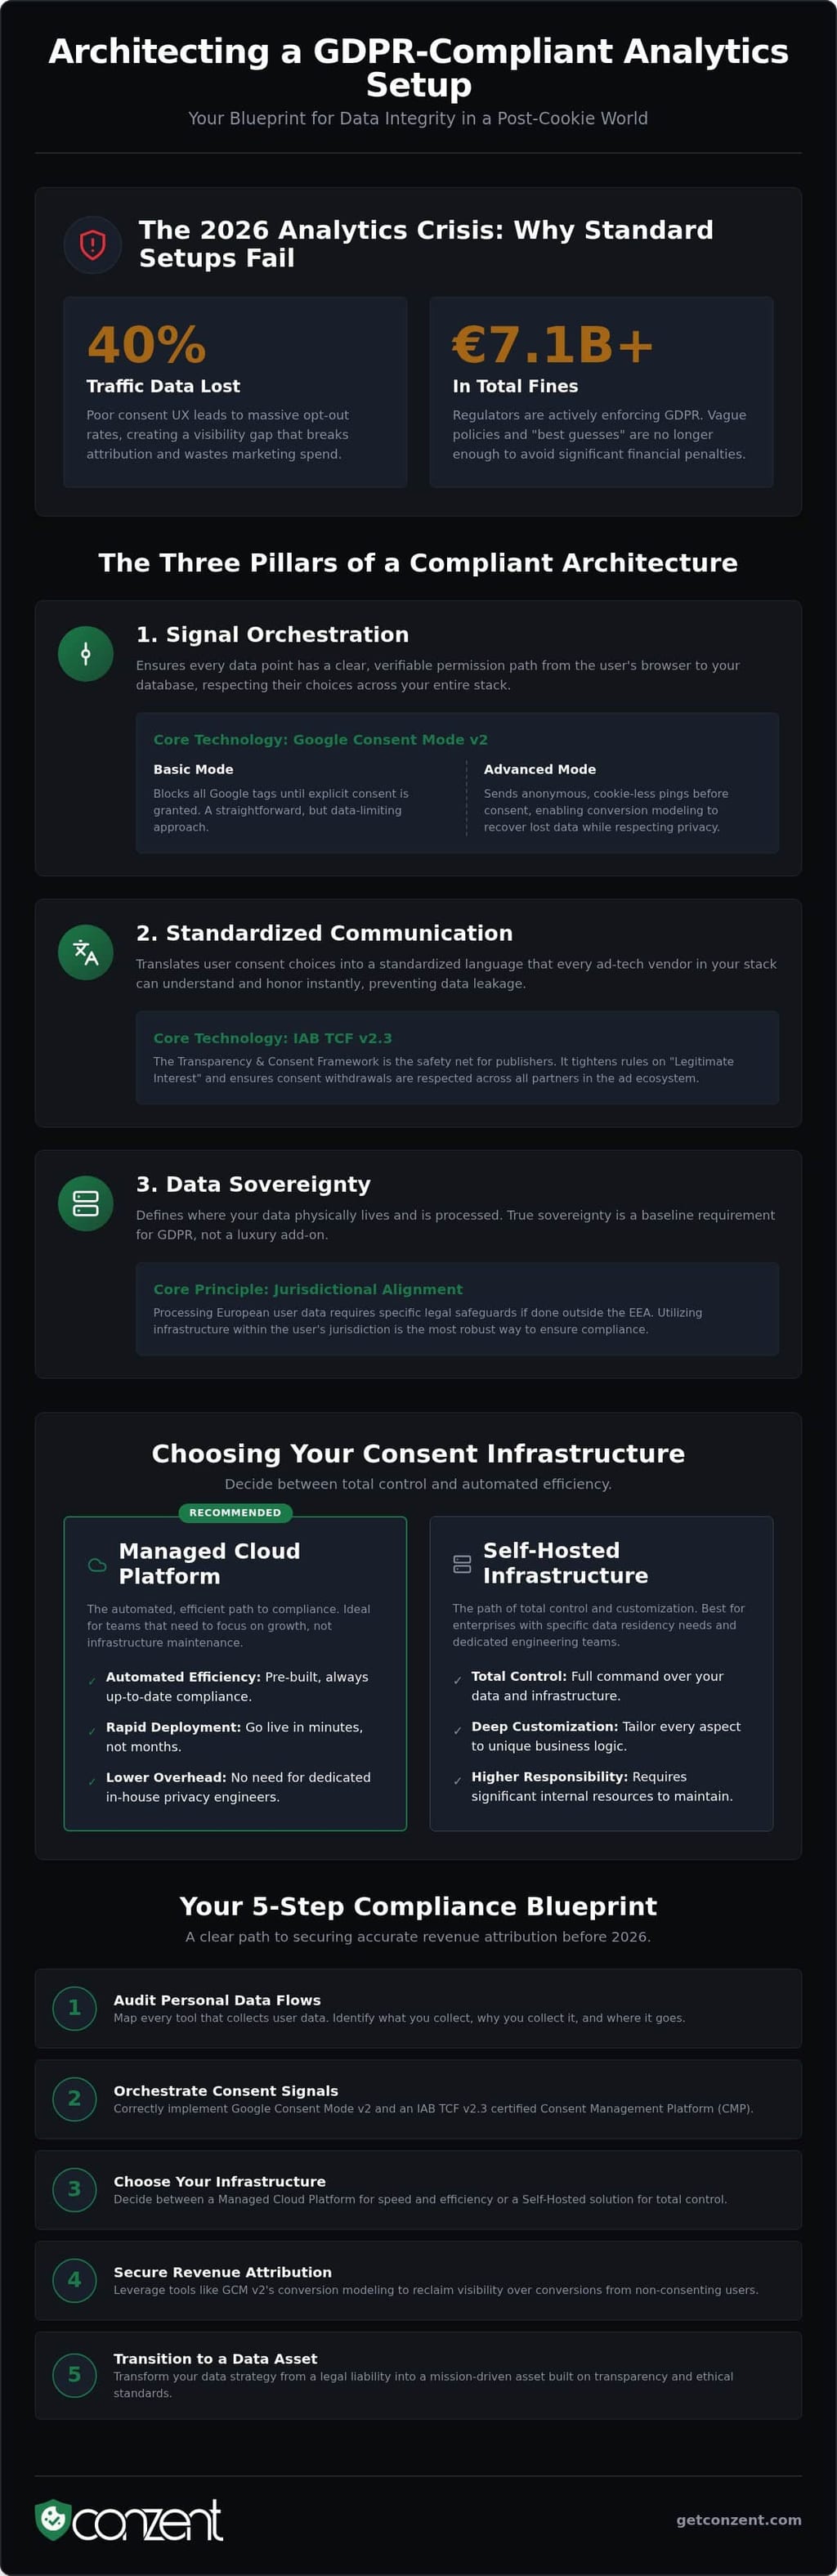
2026 års analyskris: Varför standarduppsättningar misslyckas
Tiden för spårning som standard är över. År 2026 är döden av tredjepartscookies den grundläggande verkligheten för varje digital verksamhet. Många team förlitar sig fortfarande på föråldrade konfigurationer som ignorerar de strikta kraven i Allmänna dataskyddsförordningen (GDPR). Denna försummelse skapar en massiv synlighetsklyfta. En verklig GDPR-kompatibel analysuppsättning är inte ett enda verktyg. Det är den medvetna orkestreringen av samtyckessignaler och säker lagring. Det är skillnaden mellan att gissa och att veta.
Efterlevnad är inte en kryssruta. Det är en teknisk arkitektur. Att implementera en GDPR-kompatibel analysuppsättning säkerställer att varje datapunkt har en tydlig, verifierbar tillståndsväg från webbläsaren till databasen. Detta handlar inte bara om att undvika böter. Det handlar om att bygga en grund av förtroende med dina användare. Anonym spårning kan dölja användarens identitet, men den uppfyller ofta inte den juridiska standarden för informerat samtycke i komplexa miljöer.
Kostnaden för osynlig data
Standard samtyckesbanner är ofta tekniska hinder som alienerar användare. Dåligt utformad samtyckes-UX leder till massiva avregistreringsgrader. När mellan 30% och 40% av din trafik blir osynlig, lider din marknadsföringsbudget omedelbart. Attributionen bryts. Du hamnar i överinvestering i kanaler som verkar prestera men faktiskt driver "mörk trafik" som du inte kan verifiera. Invasiva banners blockerar inte bara data; de ökar avvisningsfrekvenser genom att frustrera din publik. Snabbväxande företag kan inte överleva på fragmenterade insikter eller trasiga attributmodeller.
När 'Ingen-cookie' inte är tillräckligt
Vissa förespråkare föreslår att helt ta bort cookie-banners genom att använda enkel, anonym analys. Denna metod fungerar för personliga bloggar, men den misslyckas för snabbväxande SaaS- och e-handelsvarumärken. Komplexa marknadsföringsstackar kräver djup attribution och intäktsuppföljning. Du kan inte optimera en multimiljoners annonsutgift med "ingen-cookie" räkningar ensam. Du behöver en formell samtyckeshanteringsplattform för att hantera den tekniska komplexiteten i modern annons-teknik och signalorkestrering. Vår Managed Cloud Consent Platform överbryggar denna klyfta. Den tillhandahåller den tekniska infrastrukturen för att samla in högkvalitativ data samtidigt som den respekterar användarens rätt till integritet. Den gör efterlevnad från ett hinder till en konkurrensfördel genom att stabilisera ditt dataflöde.
De tre pelarna i en kompatibel analysarkitektur
En GDPR-kompatibel analysuppsättning är inte ett enda verktyg. Det är ett lager av försvar. De flesta konkurrenter fokuserar på instrumentpanelen. Vi fokuserar på motorn. För att uppnå dataintegritet år 2026 måste din arkitektur stå på tre specifika pelare: Signalorkestrering, Standardiserad kommunikation och Datasuveränitet. Dessa lager interagerar för att förhindra dataläckage och säkerställa att användarval respekteras över hela din marknadsföringsstack. När dessa pelare misslyckas blir din data en skyldighet snarare än en tillgång.
Datasuveränitet är den sista, ofta ignorerade, pelaren. Den definierar var din data faktiskt finns. Om du behandlar europeiska användardata på servrar utanför EES utan de specifika skyddsåtgärder som föreskrivs av GDPR:s officiella text, är din uppsättning juridiskt bräcklig. Verklig suveränitet innebär att använda infrastruktur, som våra danska system, som håller data inom användarens jurisdiktion. Detta är inte en premiumlyx. Det är ett grundläggande krav för digitala rättigheter och teknisk effektivitet.
Google Consent Mode v2: Obligatoriskt för 2026
Google Consent Mode v2 är inte längre valfritt för företag som riktar sig till Europeiska ekonomiska området. Det fungerar som signalorkestratör mellan din webbplats och Googles tjänster. Du måste välja mellan grundläggande och avancerade implementationslägen. Grundläge blockerar alla taggar tills samtycke ges. Avancerat läge skickar anonyma pings utan cookies, vilket gör att Google kan använda konverteringsmodellering för att återhämta 30% till 40% av data som vanligtvis går förlorade på grund av avregistreringar. Denna modellering ger korrekt intäktsattribution utan att kompromissa med integriteten. Du kan hitta mer i vår implementeringsguide för Google Consent Mode v2.
IAB TCF 2.3: Utgivarens skyddsnät
Transparens- och samtyckesramen (TCF) v2.3 är kommunikationsstandarden för annons-teknik ekosystemet. Den översätter användarval till en standardiserad sträng som varje leverantör i din stack kan förstå. Detta är kritiskt för annonsstödda webbplatser. TCF 2.3 stramar specifikt åt hur "Legitimt intresse" hanteras, vilket säkerställer att användaråterkallelser respekteras omedelbart över alla partners. Att använda en CMP som är IAB TCF-certifierad är det enda sättet att säkerställa att dina annonser förblir kompatibla och att dina intäkter förblir stabila. Att standardisera denna infrastruktur behöver inte vara en resursbelastning. Du kan se våra hanterade plattformsalternativ för att se hur vi automatiserar dessa pelare.
Hantera vs. Självhostad samtycke: Välja din infrastruktur
Infrastruktur är grunden för varje GDPR-kompatibel analysuppsättning. Du har ett val: bygg din egen eller använd en hanterad tjänst. Detta är inte bara ett tekniskt beslut. Det är ett strategiskt beslut som avgör din långsiktiga underhållsbörda. Vissa organisationer behöver total kontroll. Andra behöver hastigheten i molnet. Att förstå avvägningarna mellan dessa två vägar är avgörande för att upprätthålla dataintegritet år 2026. Kontroll är värdefullt, men det är aldrig gratis.
Självhosting erbjuder noll externa beroenden. Du äger stacken och dataflödet. Men denna kontroll kommer med betydande DevOps-överhead. Du är ansvarig för drifttid, säkerhetsuppdateringar och regleringsuppdateringar. I kontrast hanterar en tjänst det tunga lyftet. Den tillhandahåller en "Mission Control" för dina data, vilket gör att du kan fokusera på analys snarare än serverunderhåll. Vi tror på att erbjuda båda alternativen. Transparens bör inte vara ett hinder för inträde.
Argumentet för självhostad OCI
Högsäkerhetssektorer som FinTech och HealthTech kräver ofta absolut isolering av sina data. För dessa team är en Självhostad Open Consent Infrastructure standarden. Den gör att du kan hålla samtyckesregister inom din egen virtuella privata moln. Denna uppsättning eliminerar helt tredjepartsdataöverföringar. Men var ärlig om kostnaden. Att följa ICOs guide till GDPR kräver ständig vaksamhet. Teknisk skuld ackumuleras snabbt när du måste manuellt uppdatera din CMP för varje ny webbläsarintegritetsfunktion eller juridisk förändring. Om du har ingenjörsresurser är självhosting kraftfullt. Om du inte har det, är det en skyldighet.
Effektiviteten av Managed Cloud
De flesta byråer och snabbväxande varumärken föredrar en Managed Cloud Consent Platform. Det är det friktionsfria sättet att skala. När du hanterar hundratals domäner är manuella uppdateringar omöjliga. En hanterad plattform automatiserar regleringsändringar som ePrivacy-uppdateringar eller nya TCF-versioner. Detta säkerställer att din GDPR-kompatibla analysuppsättning förblir giltig utan konstant utvecklarintervention. Vår plattform använder danskbaserad infrastruktur för att garantera datalagring inom EU. Du får säkerheten av öppna standarder med tillförlitligheten hos en global SaaS. Det förvandlar ett komplext juridiskt krav till en strömlinjeformad teknisk nytta.
En 5-stegsplan för en kompatibel analysuppsättning
Övergången från ett gammalt spårningssystem till en GDPR-kompatibel analysuppsättning kräver mer än ett nytt skript. Det kräver en metodisk omkonstruering av hur data flödar från användaren till dina servrar. Du behöver inte en komplex 50-sidig manual; du behöver en tydlig, handlingsbar plan. Denna process säkerställer att din data förblir noggrann samtidigt som den respekterar de digitala rättigheterna för varje besökare. Följ dessa fem steg för att stabilisera din infrastruktur.
- Steg 1: Granska dina datapunkter. Identifiera varje bit av personligt identifierbar information (PII) som du för närvarande samlar in. Detta inkluderar IP-adresser, användar-ID:n och till och med specifika enhetsfingeravtryck.
- Steg 2: Konfigurera dina signaler. Ställ in din samtyckeshanteringsplattform (CMP) för att sända IAB TCF och Google Consent Mode v2-signaler. Detta talar om för din marknadsföringsstack exakt vad den får göra.
- Steg 3: Flytta till servern. Implementera server-sidtaggning för att få kontroll över vilken data som skickas till tredje parter.
- Steg 4: Optimera upplevelsen. Testa olika bannerdesigner för att hitta det mest effektiva sättet att be om samtycke utan att vara påträngande.
- Steg 5: Validera och granska. Använd felsökningsverktyg för att säkerställa att taggar endast aktiveras när samtycke finns. Regelbundna integritetsgranskningar förhindrar teknisk avvikelse över tid.
Optimera för opt-in-grader
UX-design är ett efterlevnadsverktyg. Om din banner är förvirrande eller påträngande kommer användare att avregistrera sig eller studsa helt. Detta skapar de datagap vi diskuterade tidigare. Vi rekommenderar att använda Samtycke A/B-testning för att hitta balansen mellan juridisk tydlighet och användarengagemang. Genom att testa placeringar och meddelanden kan du avsevärt förbättra dina opt-in-grader. Använd intäktsanalys för att se exakt hur dessa UX-förändringar översätts till bättre attribution och högre marknadsförings-ROI.
Server-sidtaggning: Framtiden för integritet
Klientsidspårning blir allt mer bräcklig. Annonsblockerare och webbläsarens integritetsfunktioner bryter ofta standardanalyskript. Server-sidtaggning löser detta genom att flytta logiken från användarens webbläsare till din egen server. Din server fungerar som en "Integritetsproxy." Den tar emot data, tar bort onödig PII och vidarebefordrar endast de väsentliga, kompatibla signalerna till tredjepartsleverantörer. Denna uppsättning skyddar användarens integritet och säkerställer att din analys förblir funktionell även när annonsblockerare är aktiva. Det är det mest robusta sättet att upprätthålla en GDPR-kompatibel analysuppsättning år 2026. Om du är redo att modernisera din stack, se vår prissättning för att hitta rätt infrastruktur för dina behov.
Framtidssäkra din analys med Conzent
Vi ser inte samtycke som en premiumtillägg. Vi ser det som en offentlig nyttighet. Vårt uppdrag är att standardisera digitala rättigheter genom att göra en GDPR-kompatibel analysuppsättning tillgänglig för alla. De tekniska kraven för 2026 är komplexa, men de behöver inte vara en börda. Vår Managed Cloud Consent Platform automatiserar det tunga lyftet av signalorkestrering och juridisk anpassning. Vi tillhandahåller Mission Control för dina dataflöden, vilket säkerställer att din stack förblir stabil när regleringar utvecklas. Detta handlar om moralisk tydlighet och teknisk effektivitet, inte bara om att undvika böter.
Integration bör inte vara en flaskhals för tillväxt. Vi stöder allt från standard WordPress-installationer till komplexa, anpassade headless-ramverk. Vår infrastruktur är byggd för hög teknisk prestanda och etiskt ansvar. Till skillnad från de "svarta lådor" som dominerar marknaden, inbjuder vår källkod till granskning och samarbete. Vi är rösten av en kunnig kollega, inte en avlägsen leverantör. Denna transparens säkerställer att din GDPR-kompatibla analysuppsättning aldrig är en fråga om gissningar eller dolda sårbarheter.
Skala integritet förenklat
Att skala ett företag leder ofta till oavsiktlig dataläckage. Vår danskbaserade infrastruktur är GDPR-infödd från grunden. Den hanterar massiva globala trafiktoppar utan att öka latensen på din webbplats eller kompromissa med användarupplevelsen. Genom att hålla datalagring inom EES eliminerar vi de juridiska riskerna som är förknippade med internationella överföringar. Vi hjälper dig att övergå från att se efterlevnad som ett hinder till att se integritet som en kärnproduktfunktion. Denna förändring i tankesättet förvandlar din analys från en potentiell skyldighet till en högpresterande, pålitlig tillgång.
Gå med i Open Consent-rörelsen
Vi utmanar den traditionella kommersiella mentaliteten som döljer integritet bakom höga betalväggar. Våra sponsringsmodeller är utformade för att sänka inträdesbarriären, vilket gör professionella verktyg tillgängliga för användare av alla storlekar. Detta är en samhällsorienterad insats för att demokratisera dataintegritet. Du kan börja din resa genom att genomföra en grundlig efterlevnadsgranskning för att se var din nuvarande uppsättning brister. När du förstår dina specifika behov, kontrollera vår prissättning och sponsringsnivåer för att se hur vi kan hjälpa dig att skala. Framtiden för data är öppen, transparent och principfast. Gå med oss i att sätta den nya standarden för det digitala ekosystemet.
Säkra din dataintegritet för post-cookie-eran
2026 års analyslandskap tolererar inte tekniska genvägar. Att uppnå en GDPR-kompatibel analysuppsättning handlar inte längre bara om att undvika böter; det handlar om att återta den dataintegritet som krävs för att driva en snabbväxande verksamhet. Du har sett hur standarduppsättningar misslyckas och varför en lagerarkitektur av signalorkestrering och datalagring är den enda vägen framåt. Genom att följa en strukturerad plan och välja rätt infrastruktur förvandlar du integritet från en juridisk hinder till en konkurrensfördel.
Vi tror att transparens är en offentlig nyttighet. Vår infrastruktur är IAB TCF v2.3-certifierad och Google Consent Mode v2-klar, vilket tillhandahåller den "Mission Control" du behöver utan den "svarta lådans" hemlighet hos traditionella leverantörer. Med källkodens transparens kan du lita på att din tekniska effektivitet överensstämmer med dina etiska ansvar. Låt inte osynlig trafik eller trasig attribution stoppa din tillväxt.
Börja bygga din kompatibla analysstack med Conzent idag. Det är dags att bygga en datastrategi som respekterar dina användare och säkrar din framtid.
Vanliga frågor
Vad är skillnaden mellan GDPR-kompatibel analys och anonym spårning?
Kompatibel analys spårar identifierade eller identifierbara användare baserat på uttryckligt, informerat samtycke. Det möjliggör djup attribution och personlig marknadsföring samtidigt som det respekterar juridiska gränser. Anonym spårning tar bort alla personliga identifierare så att datan inte längre är personlig enligt lagen. En fullständig GDPR-kompatibel analysuppsättning kräver ofta mer än enkel anonymitet; den behöver signalorkestrering för att hantera komplexa marknadsförings-taggar och intäktsattribution.
Behöver jag verkligen en cookie-banner om jag använder Google Analytics 4?
Ja, det gör du. GA4 är inte kompatibel som standard i Europeiska unionen eftersom den använder identifierare som klient-ID:n och överför data till servrar i USA. För att använda den lagligt måste du implementera en samtyckesbanner som fångar ett uttryckligt opt-in innan några taggar aktiveras. Att förlita sig på GA4:s interna integritetsinställningar utan en robust samtyckesinfrastruktur lämnar din organisation utsatt för betydande reglerande granskning.
Hur åtgärdar Google Consent Mode v2 dataloss i min analysuppsättning?
GCM v2 använder konverteringsmodellering för att överbrygga synlighetsklyftan när användare avböjer cookies. Istället för att förlora 100% av den besöksdata, skickar systemet anonyma pings till Google. Dessa pings innehåller ingen personlig data men tillåter maskininlärning att uppskatta beteende och konverteringar. Denna tekniska process återhämtar cirka 30% till 40% av den data som vanligtvis går förlorad på grund av avregistreringar, vilket säkerställer att din attribution förblir korrekt.
Kan jag hosta min egen samtyckeshanteringsplattform gratis?
Du kan hosta vår Open Consent Infrastructure (OCI) på dina egna servrar utan kostnad. Detta ger dig total kontroll över din datalagring och eliminerar beroenden av tredjepartsleverantörer. Även om programvaran i sig är gratis, kommer ditt team att hantera DevOps-överhead. Detta inkluderar att hantera serverdrift, säkerhetsuppdateringar och manuella uppdateringar närhelst webbläsarens integritetsstandarder eller juridiska krav förändras i hela Europeiska ekonomiska området.
Vilka är straffen för en icke-kompatibel analysuppsättning år 2026?
Straffen förblir stränga under det tvånivåsystem för verkställighet. Allvarliga överträdelser kan resultera i böter upp till 20 miljoner euro eller 4% av den globala årliga omsättningen, beroende på vilket som är högst. År 2025 utfärdade reglerande myndigheter cirka 1,2 miljarder euro i böter. Utöver dessa juridiska kostnader skapar icke-efterlevnad "mörk trafik" och trasig attribution, vilket tvingar dig att slösa marknadsföringsbudgetar på overifierade kanaler och felaktiga datapunkter.
Är IAB TCF 2.3 obligatoriskt för alla webbplatser?
Det är inte juridiskt obligatoriskt för varje personlig blogg, men det är en teknisk nödvändighet för alla webbplatser som använder annons-teknik eller komplexa marknadsföringsstackar. TCF v2.3 är branschstandarden för att kommunicera samtyckessignaler till annonsleverantörer. Om du visar annonser eller använder partners inom IAB-ekosystemet är denna ram det enda sättet att säkerställa att dina intäkter förblir stabila. Utan den kommer många plattformar att sluta visa annonser för dina användare.
Hur testar jag om mina analys-taggar respekterar användarsamtycke?
Du bör använda webbläsarens utvecklarverktyg eller integritetsrevisorer för att övervaka aktiva nätverksförfrågningar. Inga cookies bör sättas och inga spårningspings bör aktiveras till tredjepartsdomäner innan en användare klickar på "Acceptera." Du kan också använda felsökningsläget i Google Tag Manager för att verifiera att din GDPR-kompatibla analysuppsättning korrekt blockerar eller tillåter taggar baserat på den realtids samtyckesstatusen för besökaren.
Försämrar en GDPR-kompatibel uppsättning min webbplats prestanda?
En professionell arkitektur kommer inte att skada din hastighet. Att använda vår Managed Cloud Consent Platform med danskbaserad infrastruktur säkerställer låg latens för europeiska besökare. Genom att implementera server-sidtaggning flyttar du tung bearbetningslogik bort från användarens webbläsare och till din egen server. Denna metod förbättrar faktiskt sidladdningshastigheter och den övergripande prestandan samtidigt som de högsta standarderna för dataintegritet och juridisk efterlevnad upprätthålls.