
Configuración de Análisis Cumplidora con el GDPR: La Guía 2026 para la Integridad de Datos
El cumplimiento no es un bloqueador de seguimiento. Es la infraestructura esencial para la precisión de los datos en un mundo que finalmente valora los derechos digitales. A principios de 2026, los reguladores han impuesto más de 7.1 mil millones de euros en multas totales; el tiempo de políticas vagas y "mejores suposiciones" ha pasado. Es probable que sientas la frustración diaria de las brechas de datos y el laberinto técnico de Google Consent Mode v2 mientras intentas mantener una configuración de análisis compatible con el GDPR. Es agotador ver cómo tu atribución de ingresos se desmorona porque los requisitos legales no parecen traducirse en código funcional.
Creemos que la privacidad es un estándar, no un lujo. Prometemos ayudarte a diseñar una pila de análisis centrada en la privacidad que preserve la precisión de los datos sin sacrificar el cumplimiento. Esta guía va más allá de la típica palabrería corporativa para ofrecer una arquitectura estable y a prueba de futuro. Exploraremos cómo cerrar la brecha entre la eficiencia técnica y la necesidad legal, asegurando que tus datos sigan siendo tanto honestos como utilizables.
Conclusiones Clave
- Recupera el 40% de los datos de tráfico que actualmente se pierden debido a una mala experiencia de consentimiento y aprende cómo construir visibilidad en un paisaje post-cookie.
- Domina la orquestación técnica de una configuración de análisis compatible con el GDPR implementando correctamente Google Consent Mode v2 y IAB TCF v2.3.
- Decide si tu organización necesita el control total de una Infraestructura de Consentimiento de Código Abierto autoalojada o la eficiencia automatizada de una Plataforma de Consentimiento en la Nube Gestionada.
- Sigue un plan de cinco pasos para auditar datos personales y asegurar una atribución de ingresos precisa antes de que entren en vigor los plazos regulatorios de 2026.
- Transita tu estrategia de datos de un pasivo legal a un activo impulsado por la misión que prioriza la transparencia y los estándares técnicos éticos.
La Crisis de Análisis de 2026: Por Qué las Configuraciones Estándar Están Fallando
La era del seguimiento por defecto ha terminado. En 2026, la muerte de las cookies de terceros es la realidad básica para cada negocio digital. Muchos equipos aún dependen de configuraciones obsoletas que ignoran los estrictos requisitos del Reglamento General de Protección de Datos (GDPR). Esta negligencia crea una enorme brecha de visibilidad. Una verdadera configuración de análisis compatible con el GDPR no es una sola herramienta. Es la orquestación deliberada de señales de consentimiento y almacenamiento seguro. Es la diferencia entre adivinar y saber.
El cumplimiento no es una casilla por marcar. Es una arquitectura técnica. Implementar una configuración de análisis compatible con el GDPR asegura que cada punto de datos tenga un camino de permiso claro y verificable desde el navegador hasta la base de datos. Esto no se trata solo de evitar multas. Se trata de construir una base de confianza con tus usuarios. El seguimiento anónimo puede ocultar la identidad del usuario, pero a menudo no cumple con el estándar legal de consentimiento informado en entornos complejos.
El Costo de los Datos Invisibles
Los banners de consentimiento estándar son a menudo obstáculos técnicos que alienan a los usuarios. Una experiencia de consentimiento mal diseñada conduce a tasas de exclusión masivas. Cuando entre el 30% y el 40% de tu tráfico se vuelve invisible, tu presupuesto de marketing sufre de inmediato. La atribución se rompe. Terminas invirtiendo en exceso en canales que parecen funcionar pero que en realidad generan "tráfico oscuro" que no puedes verificar. Los banners intrusivos no solo bloquean datos; aumentan las tasas de rebote al frustrar a tu audiencia. Las empresas de alto crecimiento no pueden sobrevivir con información fragmentada o modelos de atribución rotos.
Cuando 'Sin Cookies' No Es Suficiente
Algunos defensores sugieren eliminar completamente los banners de cookies utilizando análisis simples y anónimos. Este enfoque funciona para blogs personales, pero falla con marcas de SaaS y comercio electrónico de alto crecimiento. Las pilas de marketing complejas requieren una atribución profunda y seguimiento de ingresos. No puedes optimizar un gasto publicitario de varios millones de dólares solo con cuentas de "sin cookies". Necesitas una Plataforma de Gestión de Consentimiento formal para manejar la complejidad técnica de la publicidad moderna y la orquestación de señales. Nuestra Plataforma de Consentimiento en la Nube Gestionada cierra esta brecha. Proporciona la infraestructura técnica para recopilar datos de alta calidad mientras respeta el derecho del usuario a la privacidad. Convierte el cumplimiento de un obstáculo en una ventaja competitiva al estabilizar tu flujo de datos.
Los Tres Pilares de una Arquitectura de Análisis Compatible
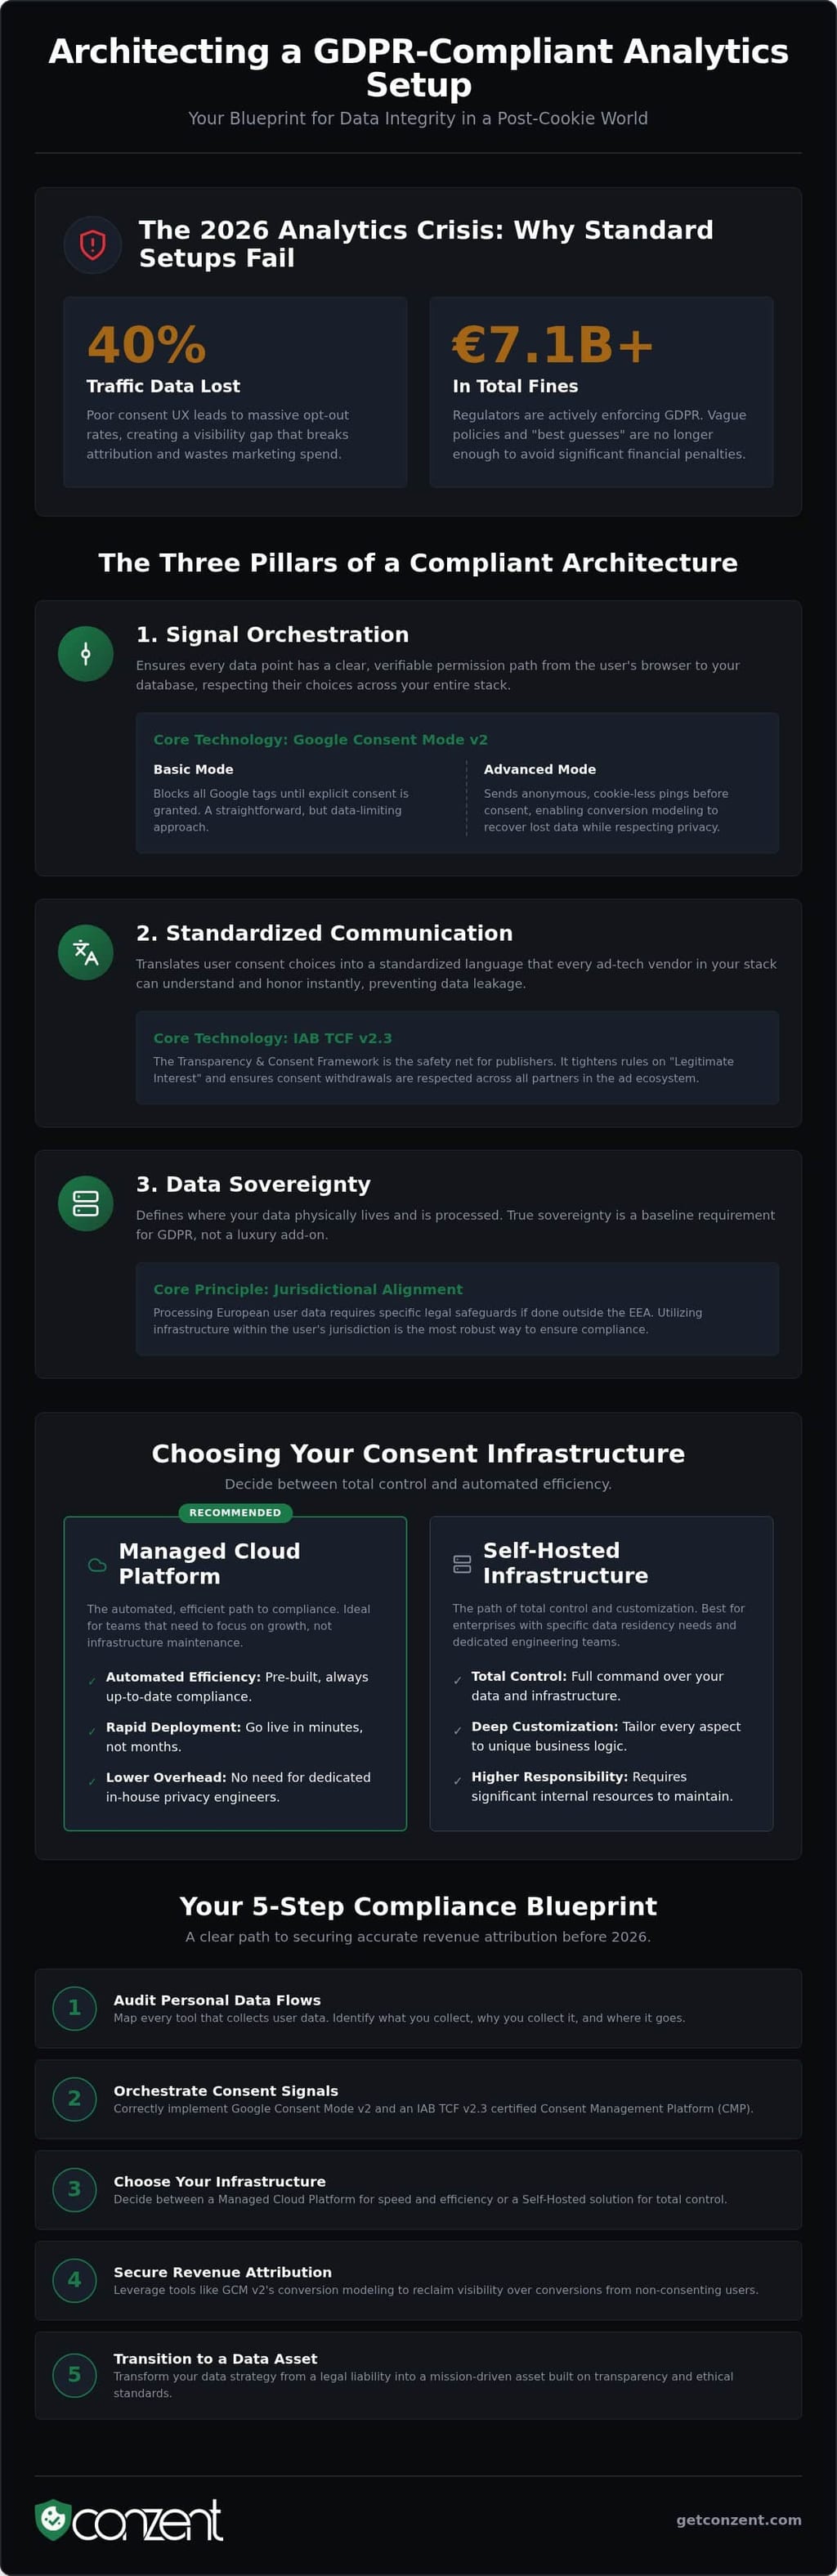
Una configuración de análisis compatible con el GDPR no es una sola herramienta. Es una defensa en capas. La mayoría de los competidores se enfocan en el panel de control. Nosotros nos enfocamos en el motor. Para lograr la integridad de los datos en 2026, tu arquitectura debe apoyarse en tres pilares específicos: Orquestación de Señales, Comunicación Estandarizada y Soberanía de Datos. Estas capas interactúan para prevenir la fuga de datos y asegurar que las elecciones del usuario sean respetadas en toda tu pila de marketing. Cuando estos pilares fallan, tus datos se convierten en un pasivo en lugar de un activo.
La soberanía de datos es el último pilar, a menudo ignorado. Define dónde viven realmente tus datos. Si procesas datos de usuarios europeos en servidores fuera del EEE sin las salvaguardias específicas exigidas por el Texto Oficial del GDPR, tu configuración es legalmente frágil. La verdadera soberanía significa utilizar infraestructura, como nuestros sistemas basados en Dinamarca, que mantiene los datos dentro de la jurisdicción del usuario. Esto no es un lujo premium. Es un requisito básico para los derechos digitales y la eficiencia técnica.
Google Consent Mode v2: Obligatorio para 2026
Google Consent Mode v2 ya no es opcional para las empresas que apuntan al Espacio Económico Europeo. Actúa como el orquestador de señales entre tu sitio web y los servicios de Google. Debes elegir entre modos de implementación Básico y Avanzado. El modo básico bloquea todas las etiquetas hasta que se otorgue el consentimiento. El modo avanzado envía pings anónimos sin cookies, permitiendo a Google utilizar modelado de conversión para recuperar el 30% al 40% de los datos que típicamente se pierden por exclusiones. Este modelado proporciona atribución de ingresos precisa sin comprometer la privacidad. Puedes encontrar más en nuestra guía de implementación de Google Consent Mode v2.
IAB TCF 2.3: La Red de Seguridad del Editor
El Marco de Transparencia y Consentimiento (TCF) v2.3 es el estándar de comunicación para el ecosistema de ad-tech. Traduce las elecciones de los usuarios en una cadena estandarizada que cada proveedor en tu pila puede entender. Esto es crítico para los sitios soportados por anuncios. TCF 2.3 específicamente ajusta cómo se maneja el "Interés Legítimo", asegurando que las retiradas de consentimiento sean honradas instantáneamente en todos los socios. Usar un CMP que esté certificado por IAB TCF es la única forma de asegurar que tus anuncios sigan siendo compatibles y tus ingresos se mantengan estables. Estandarizar esta infraestructura no tiene que ser un drenaje de recursos. Puedes ver nuestras opciones de plataforma gestionada para ver cómo automatizamos estos pilares.
Consentimiento Gestionado vs. Autoalojado: Elegir Tu Infraestructura
La infraestructura es la base de cualquier configuración de análisis compatible con el GDPR. Tienes una opción: construir la tuya propia o usar un servicio gestionado. Esta no es solo una decisión técnica. Es una decisión estratégica que determina tu carga de mantenimiento a largo plazo. Algunas organizaciones necesitan control total. Otras necesitan la velocidad de la nube. Entender los compromisos entre estos dos caminos es esencial para mantener la integridad de los datos en 2026. El control es valioso, pero nunca es gratuito.
El autoalojamiento ofrece cero dependencias externas. Posees la pila y el flujo de datos. Sin embargo, este control viene con una carga significativa de DevOps. Eres responsable del tiempo de actividad, parches de seguridad y actualizaciones regulatorias. En contraste, un servicio gestionado maneja el trabajo pesado. Proporciona un "Centro de Mando" para tus datos, permitiéndote enfocarte en el análisis en lugar del mantenimiento del servidor. Creemos en proporcionar ambas opciones. La transparencia no debería ser una barrera de entrada.
El Caso del OCI Autoalojado
Los sectores de alta seguridad como FinTech y HealthTech a menudo requieren aislamiento absoluto de sus datos. Para estos equipos, una Infraestructura de Consentimiento Abierto Autoalojada es el estándar. Te permite mantener registros de consentimiento dentro de tu propia nube privada virtual. Esta configuración elimina completamente las transferencias de datos de terceros. Pero sé honesto sobre el costo. Seguir la Guía de la ICO sobre el GDPR requiere vigilancia constante. La deuda técnica se acumula rápidamente cuando tienes que actualizar manualmente tu CMP para cada nueva característica de privacidad del navegador o cambio legal. Si tienes los recursos de ingeniería, el autoalojamiento es poderoso. Si no, es un pasivo.
La Eficiencia de la Nube Gestionada
La mayoría de las agencias y marcas de alto crecimiento prefieren una Plataforma de Consentimiento en la Nube Gestionada. Es la forma sin fricciones de escalar. Cuando gestionas cientos de dominios, las actualizaciones manuales son imposibles. Una plataforma gestionada automatiza cambios regulatorios como actualizaciones de ePrivacy o nuevas versiones de TCF. Esto asegura que tu configuración de análisis compatible con el GDPR siga siendo válida sin intervención constante de desarrolladores. Nuestra plataforma utiliza infraestructura basada en Dinamarca para garantizar la residencia de datos dentro de la UE. Obtienes la seguridad de estándares de código abierto con la fiabilidad de un SaaS global. Convierte un requisito legal complejo en una utilidad técnica simplificada.
Un Plan de 5 Pasos para una Configuración de Análisis Compatible
Transitar de un sistema de seguimiento legado a una configuración de análisis compatible con el GDPR requiere más que un nuevo script. Exige una reingeniería metódica de cómo fluyen los datos desde el usuario hasta tus servidores. No necesitas un manual complejo de 50 páginas; necesitas un plan claro y accionable. Este proceso asegura que tus datos permanezcan precisos mientras respetan los derechos digitales de cada visitante. Sigue estos cinco pasos para estabilizar tu infraestructura.
- Paso 1: Audita tus puntos de datos. Identifica cada pieza de Información Personal Identificable (PII) que actualmente recopilas. Esto incluye direcciones IP, IDs de usuario e incluso huellas digitales específicas de dispositivos.
- Paso 2: Configura tus señales. Configura tu Plataforma de Gestión de Consentimiento (CMP) para transmitir señales de IAB TCF y Google Consent Mode v2. Esto le dice a tu pila de marketing exactamente lo que se le permite hacer.
- Paso 3: Pasa al servidor. Implementa etiquetado del lado del servidor para tener control sobre qué datos se envían a terceros.
- Paso 4: Optimiza la experiencia. Prueba diferentes diseños de banners para encontrar la forma más efectiva de solicitar consentimiento sin ser intrusivo.
- Paso 5: Valida y audita. Usa herramientas de depuración para asegurarte de que las etiquetas solo se activen cuando hay consentimiento presente. Auditorías de privacidad regulares previenen el desvío técnico con el tiempo.
Optimizando las Tasas de Opt-In
El diseño UX es una herramienta de cumplimiento. Si tu banner es confuso o intrusivo, los usuarios optarán por no participar o se irán por completo. Esto crea las brechas de datos que discutimos anteriormente. Recomendamos usar Pruebas A/B de Consentimiento para encontrar el equilibrio entre claridad legal y compromiso del usuario. Al probar ubicaciones y mensajes, puedes mejorar significativamente tus tasas de opt-in. Usa analíticas de impacto en ingresos para ver exactamente cómo estos cambios en UX se traducen en mejor atribución y mayor ROI de marketing.
Etiquetado del Lado del Servidor: El Futuro de la Privacidad
El seguimiento del lado del cliente es cada vez más frágil. Los bloqueadores de anuncios y las características de privacidad del navegador a menudo rompen los scripts de análisis estándar. El etiquetado del lado del servidor resuelve esto al mover la lógica del navegador del usuario a tu propio servidor. Tu servidor actúa como un "Proxy de Privacidad". Recibe los datos, elimina PII innecesarios y luego reenvía solo las señales esenciales y compatibles a los proveedores de terceros. Esta configuración protege la privacidad del usuario y asegura que tu análisis siga siendo funcional incluso cuando los bloqueadores de anuncios están activos. Es la forma más robusta de mantener una configuración de análisis compatible con el GDPR en 2026. Si estás listo para modernizar tu pila, consulta nuestros precios para encontrar la infraestructura adecuada para tus necesidades.
Preparando Tu Análisis para el Futuro con Conzent
No vemos el consentimiento como un complemento premium. Lo vemos como un bien público. Nuestra misión es estandarizar los derechos digitales haciendo que una configuración de análisis compatible con el GDPR sea accesible para todos. Los requisitos técnicos de 2026 son complejos, pero no tienen que ser una carga. Nuestra Plataforma de Consentimiento en la Nube Gestionada automatiza el trabajo pesado de la orquestación de señales y la alineación legal. Proporcionamos el Centro de Mando para tus flujos de datos, asegurando que tu pila permanezca estable a medida que evolucionan las regulaciones. Esto se trata de claridad moral y eficiencia técnica, no solo de evitar multas.
La integración no debería ser un cuello de botella para el crecimiento. Apoyamos todo, desde instalaciones estándar de WordPress hasta complejos marcos personalizados sin cabeza. Nuestra infraestructura está construida para un alto rendimiento técnico y responsabilidad ética. A diferencia de las soluciones de "caja negra" que dominan el mercado, nuestro código disponible para revisión invita al escrutinio y la colaboración. Somos la voz de un compañero conocedor, no un proveedor distante. Esta transparencia asegura que tu configuración de análisis compatible con el GDPR nunca sea una cuestión de conjeturas o vulnerabilidades ocultas.
Escalando la Privacidad Simplificada
Escalar un negocio a menudo conduce a filtraciones de datos accidentales. Nuestra infraestructura alojada en Dinamarca es nativa del GDPR desde el principio. Maneja picos de tráfico global masivos sin añadir latencia a tu sitio o comprometer la experiencia del usuario. Al mantener la residencia de datos dentro del EEE, eliminamos los riesgos legales asociados con las transferencias internacionales. Te ayudamos a transitar de ver el cumplimiento como un obstáculo a ver la privacidad como una característica central del producto. Este cambio de mentalidad transforma tus análisis de un posible pasivo en un activo confiable y de alto rendimiento.
Únete al Movimiento de Consentimiento Abierto
Estamos desafiando la mentalidad comercial tradicional que oculta la privacidad detrás de altos muros de pago. Nuestros modelos de patrocinio están diseñados para reducir la barrera de entrada, haciendo que herramientas de calidad profesional estén disponibles para usuarios de todos los tamaños. Este es un esfuerzo centrado en la comunidad para democratizar la integridad de los datos. Puedes comenzar tu viaje realizando una auditoría de cumplimiento exhaustiva para ver dónde falla tu configuración actual. Una vez que entiendas tus necesidades específicas, consulta nuestros precios y niveles de patrocinio para ver cómo podemos ayudarte a escalar. El futuro de los datos es abierto, transparente y principiado. Únete a nosotros para establecer el nuevo estándar para el ecosistema digital.
Asegura la Integridad de Tus Datos para la Era Post-Cookie
El paisaje analítico de 2026 no tolera atajos técnicos. Lograr una configuración de análisis compatible con el GDPR ya no se trata solo de evitar multas; se trata de recuperar la integridad de los datos necesaria para operar un negocio de alto crecimiento. Has visto cómo las configuraciones estándar fallan y por qué una arquitectura en capas de orquestación de señales y residencia de datos es el único camino a seguir. Al seguir un plan estructurado y elegir la infraestructura adecuada, conviertes la privacidad de un obstáculo legal en una ventaja competitiva.
Creemos que la transparencia es un bien público. Nuestra infraestructura está certificada por IAB TCF v2.3 y lista para Google Consent Mode v2, proporcionando el "Centro de Mando" que necesitas sin el secreto de "caja negra" de los proveedores tradicionales. Con transparencia disponible para revisión, puedes confiar en que tu eficiencia técnica se alinea con tus responsabilidades éticas. No dejes que el tráfico invisible o la atribución rota frenen tu crecimiento.
Comienza a construir tu pila de análisis compatible con Conzent hoy. Es hora de construir una estrategia de datos que respete a tus usuarios y asegure tu futuro.
Preguntas Frecuentes
¿Cuál es la diferencia entre análisis compatible con el GDPR y seguimiento anónimo?
El análisis compatible rastrea usuarios identificados o identificables basándose en un consentimiento explícito e informado. Permite una atribución profunda y marketing personalizado mientras respeta los límites legales. El seguimiento anónimo elimina todos los identificadores personales, por lo que los datos ya no son personales según la ley. Una configuración de análisis compatible con el GDPR completa a menudo requiere más que simple anonimato; necesita orquestación de señales para gestionar etiquetas de marketing complejas y atribución de ingresos.
¿Realmente necesito un banner de cookies si uso Google Analytics 4?
Sí, lo necesitas. GA4 no es compatible por defecto en la Unión Europea porque utiliza identificadores como IDs de Cliente y transfiere datos a servidores en los Estados Unidos. Para usarlo legalmente, debes implementar un banner de consentimiento que capture un opt-in explícito antes de que se activen las etiquetas. Confiar en la configuración de privacidad interna de GA4 sin una infraestructura de consentimiento robusta deja a tu organización expuesta a un escrutinio regulatorio significativo.
¿Cómo soluciona Google Consent Mode v2 la pérdida de datos en mi configuración de análisis?
GCM v2 utiliza modelado de conversión para cerrar la brecha de visibilidad cuando los usuarios rechazan las cookies. En lugar de perder el 100% de esos datos de visitantes, el sistema envía pings anónimos a Google. Estos pings no contienen datos personales, pero permiten que el aprendizaje automático estime el comportamiento y las conversiones. Este proceso técnico recupera aproximadamente el 30% al 40% de los datos que típicamente se pierden por exclusiones, asegurando que tu atribución permanezca precisa.
¿Puedo alojar mi propia plataforma de gestión de consentimiento de forma gratuita?
Puedes alojar nuestra Infraestructura de Consentimiento Abierto (OCI) en tus propios servidores sin costo. Esto te da control total sobre la residencia de tus datos y elimina las dependencias de proveedores externos. Aunque el software en sí es gratuito, tu equipo manejará la carga de DevOps. Esto incluye gestionar el tiempo de actividad del servidor, parches de seguridad y actualizaciones manuales cada vez que los estándares de privacidad del navegador o los requisitos legales cambien en el Espacio Económico Europeo.
¿Cuáles son las sanciones por una configuración de análisis no compatible en 2026?
Las sanciones siguen siendo severas bajo el sistema de aplicación de dos niveles. Las violaciones graves pueden resultar en multas de hasta 20 millones de euros o el 4% de la facturación anual global, lo que sea mayor. Solo en 2025, los reguladores impusieron aproximadamente 1.2 mil millones de euros en multas totales. Más allá de estos costos legales, la no conformidad crea "tráfico oscuro" y atribución rota, lo que te obliga a desperdiciar presupuestos de marketing en canales no verificados y puntos de datos inexactos.
¿Es IAB TCF 2.3 obligatorio para todos los sitios web?
No es legalmente obligatorio para cada blog personal, pero es una necesidad técnica para cualquier sitio que use ad-tech o pilas de marketing complejas. TCF v2.3 es el estándar de la industria para comunicar señales de consentimiento a los proveedores de publicidad. Si muestras anuncios o usas socios dentro del ecosistema de IAB, este marco es la única forma de asegurar que tus ingresos se mantengan estables. Sin él, muchas plataformas dejarán de servir anuncios a tus usuarios.
¿Cómo puedo probar si mis etiquetas de análisis están respetando el consentimiento del usuario?
Debes usar herramientas de desarrollador del navegador o auditores de privacidad para monitorear las solicitudes de red activas. No se deben establecer cookies y no se deben activar pings de seguimiento a dominios de terceros antes de que un usuario haga clic en "Aceptar". También puedes usar el modo de depuración en Google Tag Manager para verificar que tu configuración de análisis compatible con el GDPR esté bloqueando o permitiendo etiquetas correctamente según el estado de consentimiento en tiempo real del visitante.
¿Una configuración compatible con el GDPR ralentiza el rendimiento de mi sitio web?
Una arquitectura profesional no perjudicará tu velocidad. Usar nuestra Plataforma de Consentimiento en la Nube Gestionada con infraestructura alojada en Dinamarca asegura baja latencia para los visitantes europeos. Al implementar etiquetado del lado del servidor, mueves la lógica de procesamiento pesada lejos del navegador del usuario y hacia tu propio servidor. Este enfoque realmente mejora la velocidad de carga de las páginas y el rendimiento general mientras mantiene los más altos estándares de integridad de datos y cumplimiento legal.