
GDPR-yhteensopiva analytiikka-asetus: Vuoden 2026 opas tietojen eheyteen
Vaateet eivät ole seurantablokkeri. Se on olennainen infrastruktuuri tietojen tarkkuudelle maailmassa, joka viimein arvostaa digitaalisia oikeuksia. Vuoden 2026 alussa sääntelyviranomaiset ovat määränneet yli 7,1 miljardia euroa sakkoja; aika epämääräisille käytännöille ja "parhaimmille arvauksille" on ohi. Tunnet todennäköisesti päivittäisen turhautumisen tietovajeista ja Google Consent Mode v2:n teknisestä sokkelosta yrittäessäsi ylläpitää GDPR-yhteensopivaa analytiikka-asetusta. On uuvuttavaa katsoa, kuinka tulonjakosi romahtaa, koska lakisääteiset vaatimukset eivät näytä kääntyvän toimivaksi koodiksi.
Uskomme, että yksityisyys on standardi, ei luksus. Lupamme auttaa sinua suunnittelemaan yksityisyys edellä -analytiikkapino, joka säilyttää tietojen tarkkuuden uhraamatta vaatimustenmukaisuutta. Tämä opas ylittää tyypillisen yritysfluffin ja tarjoaa vakaan, tulevaisuuden kestävä arkkitehtuurin. Tutkimme, kuinka ylittää kuilu teknisen tehokkuuden ja lakisääteisen tarpeen välillä, varmistaen, että tietosi pysyvät sekä rehellisinä että toiminnallisina.
Keskeiset Huomiot
- Palauta 40 % liikennetiedoista, jotka tällä hetkellä menetetään huonon suostumus-UX:n vuoksi, ja opi, kuinka rakentaa näkyvyyttä evästeiden jälkeisessä maisemassa.
- Hallinnoi GDPR-yhteensopivaa analytiikka-asetusta toteuttamalla Google Consent Mode v2 ja IAB TCF v2.3 oikein.
- Päätä, tarvitseeko organisaatiosi täydellistä hallintaa itse isännöidystä Open Consent Infrastructuresta vai hallitun pilven suostumus-alustasta.
- Seuraa viiden vaiheen suunnitelmaa henkilökohtaisten tietojen tarkastamiseen ja varmista tarkka tulonjakaminen ennen vuoden 2026 sääntelytähtäimien voimaantuloa.
- Siirrä tietostrategiasi lakisääteisestä vastuusta tehtäväohjattuun omaisuuteen, joka priorisoi läpinäkyvyyttä ja eettisiä teknisiä standardeja.
Vuoden 2026 analytiikkakriisi: Miksi standardiasetukset epäonnistuvat
Seurannan aikakausi oletusarvoisesti on ohi. Vuonna 2026 kolmansien osapuolten evästeiden kuolema on perusrealiteetti jokaiselle digitaaliselle liiketoiminnalle. Monet tiimit luottavat edelleen vanhentuneisiin kokoonpanoihin, jotka sivuuttavat yleisen tietosuoja-asetuksen (GDPR) tiukat vaatimukset. Tämä huolimattomuus luo valtavan näkyvyysvajeen. Todellinen GDPR-yhteensopiva analytiikka-asetus ei ole yksi työkalu. Se on suostumus-signaalien ja turvallisen tallennuksen tarkoituksellinen orkestrointi. Se on ero arvailun ja tietämisen välillä.
Vaateet eivät ole vain rastia ruutuun. Se on tekninen arkkitehtuuri. GDPR-yhteensopivan analytiikka-asetuksen toteuttaminen varmistaa, että jokaisella tietopisteellä on selkeä, todennettavissa oleva lupapolku selaimesta tietokantaan. Tämä ei ole vain sakkojen välttämistä. Kyse on luottamuksen perustan rakentamisesta käyttäjiesi kanssa. Anonyymi seuranta saattaa piilottaa käyttäjän henkilöllisyyden, mutta se ei usein täytä lakisääteistä vaatimusta informoidusta suostumuksesta monimutkaisissa ympäristöissä.
Näkyvän tiedon hinta
Standardit suostumusbannerit ovat usein teknisiä esteitä, jotka vieraannuttavat käyttäjiä. Huonosti suunniteltu suostumus-UX johtaa valtaviin opt-out -prosentteihin. Kun 30 % - 40 % liikenteestäsi muuttuu näkymättömäksi, markkinointibudjettisi kärsii heti. Attribuutio katkeaa. Päädyt yli-investoimaan kanaviin, jotka näyttävät toimivan, mutta todellisuudessa ohjaavat "pimeää liikennettä", jota et voi vahvistaa. Häiritsevät bannerit eivät vain estä tietoja; ne lisäävät poistumisprosentteja turhauttamalla yleisöäsi. Nopeasti kasvavat yritykset eivät voi selvitä fragmentoiduilla näkemyksillä tai rikkoutuneilla attribuutiomalleilla.
Kun 'Ei-eväste' ei riitä
Jotkut puolustajat ehdottavat evästebannerien poistamista kokonaan käyttämällä yksinkertaista, anonyymia analytiikkaa. Tämä lähestymistapa toimii henkilökohtaisilla blogeilla, mutta se epäonnistuu nopeasti kasvavilla SaaS- ja verkkokauppabrändeillä. Monimutkaiset markkinointipinot vaativat syvää attribuutiota ja tuloseurantaa. Et voi optimoida miljoonien dollarien mainosmenoa pelkästään "ei-eväste" -laskentojen avulla. Tarvitset virallisen Suostumushallintapohjan (CMP) käsittelemään modernin mainosteknologian ja signaalien orkestroinnin teknistä monimutkaisuutta. Meidän Hallitut pilvisuostumus-alustamme ylittää tämän kuilun. Se tarjoaa teknisen infrastruktuurin kerätä korkealaatuista dataa kunnioittaen käyttäjän oikeutta yksityisyyteen. Se muuttaa vaatimustenmukaisuuden esteestä kilpailueduksi vakauttamalla tietovirtaasi.
Kolme pilaria yhteensopivassa analytiikka-arkkitehtuurissa
GDPR-yhteensopiva analytiikka-asetus ei ole yksi työkalu. Se on kerroksellinen puolustus. Useimmat kilpailijat keskittyvät kojelautaan. Me keskitymme moottoriin. Saavuttaaksesi tietojen eheyden vuonna 2026, arkkitehtuurisi on perustuttava kolmeen erityiseen pilariin: Signaalien orkestrointi, Standardisoitu viestintä ja Tietosuoja. Nämä kerrokset vuorovaikuttavat estääkseen tietovuotoja ja varmistaakseen, että käyttäjien valintoja kunnioitetaan koko markkinointipinoasi. Kun nämä pilarit epäonnistuvat, tietosi muuttuvat vastuuksi sen sijaan, että ne olisivat omaisuutta.
Tietosuoja on viimeinen, usein unohdettu, pilari. Se määrittelee, missä tietosi todella sijaitsee. Jos käsittelet eurooppalaisten käyttäjien tietoja EEA:n ulkopuolisilla palvelimilla ilman GDPR:n virallisen tekstin määräämiä erityisiä turvatoimia, asetuksesi on lakiteknisesti hauras. Todellinen suvereniteetti tarkoittaa infrastruktuurin hyödyntämistä, kuten tanskalaisperäisiä järjestelmiämme, jotka pitävät tiedot käyttäjän lainkäyttövallassa. Tämä ei ole premium-luksus. Se on perusvaatimus digitaalisille oikeuksille ja tekniselle tehokkuudelle.
Google Consent Mode v2: Pakollinen vuodelle 2026
Google Consent Mode v2 ei ole enää valinnainen yrityksille, jotka kohdistavat Euroopan talousalueelle. Se toimii signaalin orkestroijana verkkosivustosi ja Googlen palveluiden välillä. Sinun on valittava perus- ja edistyneet toteutusmoodit. Perusmoodi estää kaikki tagit, kunnes suostumus on myönnetty. Edistyksellinen moodi lähettää anonyymejä pingejä ilman evästeitä, jolloin Google voi käyttää konversiomallinnusta palauttaakseen 30 % - 40 % tiedoista, jotka tyypillisesti menetetään opt-outien vuoksi. Tämä mallinnus tarjoaa tarkan tulonjakamisen vaarantamatta yksityisyyttä. Voit löytää lisää Google Consent Mode v2:n toteutusoppaastamme.
IAB TCF 2.3: Julkaisijan turvaverkko
Transparency and Consent Framework (TCF) v2.3 on viestintästandardi mainosteknologian ekosysteemille. Se kääntää käyttäjien valinnat standardisoiduksi merkkijonoksi, jonka jokainen toimittaja pinossasi voi ymmärtää. Tämä on kriittistä mainostettaville sivustoille. TCF 2.3 tiukentaa erityisesti sitä, kuinka "Legitiimi etu" käsitellään, varmistaen, että käyttäjien peruutukset kunnioitetaan heti kaikissa kumppaneissa. CMP:n käyttäminen, joka on IAB TCF -sertifioitu, on ainoa tapa varmistaa, että mainoksesi pysyvät vaatimustenmukaisina ja tulosi pysyvät vakaana. Tämän infrastruktuurin standardointi ei tarvitse olla resurssien kulutus. Voit tarkastella hallittuja alustavaihtoehtojamme nähdäksesi, kuinka automatisoimme nämä pilarit.
Hallitut vs. itse isännöidyt suostumukset: Valitse infrastruktuurisi
Infrastruktuuri on minkä tahansa GDPR-yhteensopivan analytiikka-asetuksen perusta. Sinulla on valinta: rakenna oma tai käytä hallittua palvelua. Tämä ei ole vain tekninen päätös. Se on strateginen päätös, joka määrittää pitkän aikavälin ylläpitotaakan. Jotkut organisaatiot tarvitsevat täydellistä hallintaa. Toiset tarvitsevat pilven nopeutta. Ymmärtäminen näiden kahden polun välisiä kauppasuhteita on olennaista tietojen eheyden ylläpitämiseksi vuonna 2026. Hallinta on arvokasta, mutta se ei ole koskaan ilmaista.
Itse isännöinti tarjoaa nollan ulkoisia riippuvuuksia. Omistat pinon ja tietovirran. Kuitenkin tämä hallinta tuo mukanaan merkittävän DevOps-ylläpidon. Olet vastuussa käyttöajasta, tietoturvakorjauksista ja sääntelypäivityksistä. Toisaalta hallittu palvelu hoitaa raskaan nostamisen. Se tarjoaa "Mission Control" tietollesi, jolloin voit keskittyä analyysiin sen sijaan, että huolehtisit palvelimen ylläpidosta. Uskomme molempien vaihtoehtojen tarjoamiseen. Läpinäkyvyys ei saisi olla este pääsyyn.
Itse isännöidyn OCI:n puolustus
Korkean turvallisuuden sektorit, kuten FinTech ja HealthTech, vaativat usein tietojensa täydellistä eristämistä. Näille tiimeille itse isännöity Open Consent Infrastructure on standardi. Se mahdollistaa suostumusrekisterien pitämisen omassa virtuaalisessa yksityispilvessäsi. Tämä asetus poistaa täysin kolmansien osapuolten tietosiirrot. Mutta ole rehellinen kustannuksista. ICO:n GDPR-opas vaatii jatkuvaa valppautta. Tekninen velka kertyy nopeasti, kun sinun on manuaalisesti päivitettävä CMP:si jokaiselle uudelle selaimen yksityisyysominaisuudelle tai lakimuutokselle. Jos sinulla on insinöörivaroja, itse isännöinti on tehokasta. Jos ei, se on vastuullista.
Hallitun pilven tehokkuus
Useimmat toimistot ja nopeasti kasvavat brändit suosivat hallitun pilven suostumus-alustaa. Se on kitkaton tapa laajentaa. Kun hallitset satoja verkkotunnuksia, manuaaliset päivitykset ovat mahdottomia. Hallittu alusta automatisoi sääntelymuutoksia, kuten ePrivacy-päivityksiä tai uusia TCF-versioita. Tämä varmistaa, että GDPR-yhteensopiva analytiikka-asetus pysyy voimassa ilman jatkuvaa kehittäjän väliintuloa. Alustamme käyttää tanskalaisperäistä infrastruktuuria taatakseen tietojen asuinpaikan EU:ssa. Saat avoimen lähdekoodin standardien turvallisuuden yhdistettynä globaalin SaaS:n luotettavuuteen. Se muuttaa monimutkaisen lakisääteisen vaatimuksen virtaviivaiseksi tekniseksi hyödykkeeksi.
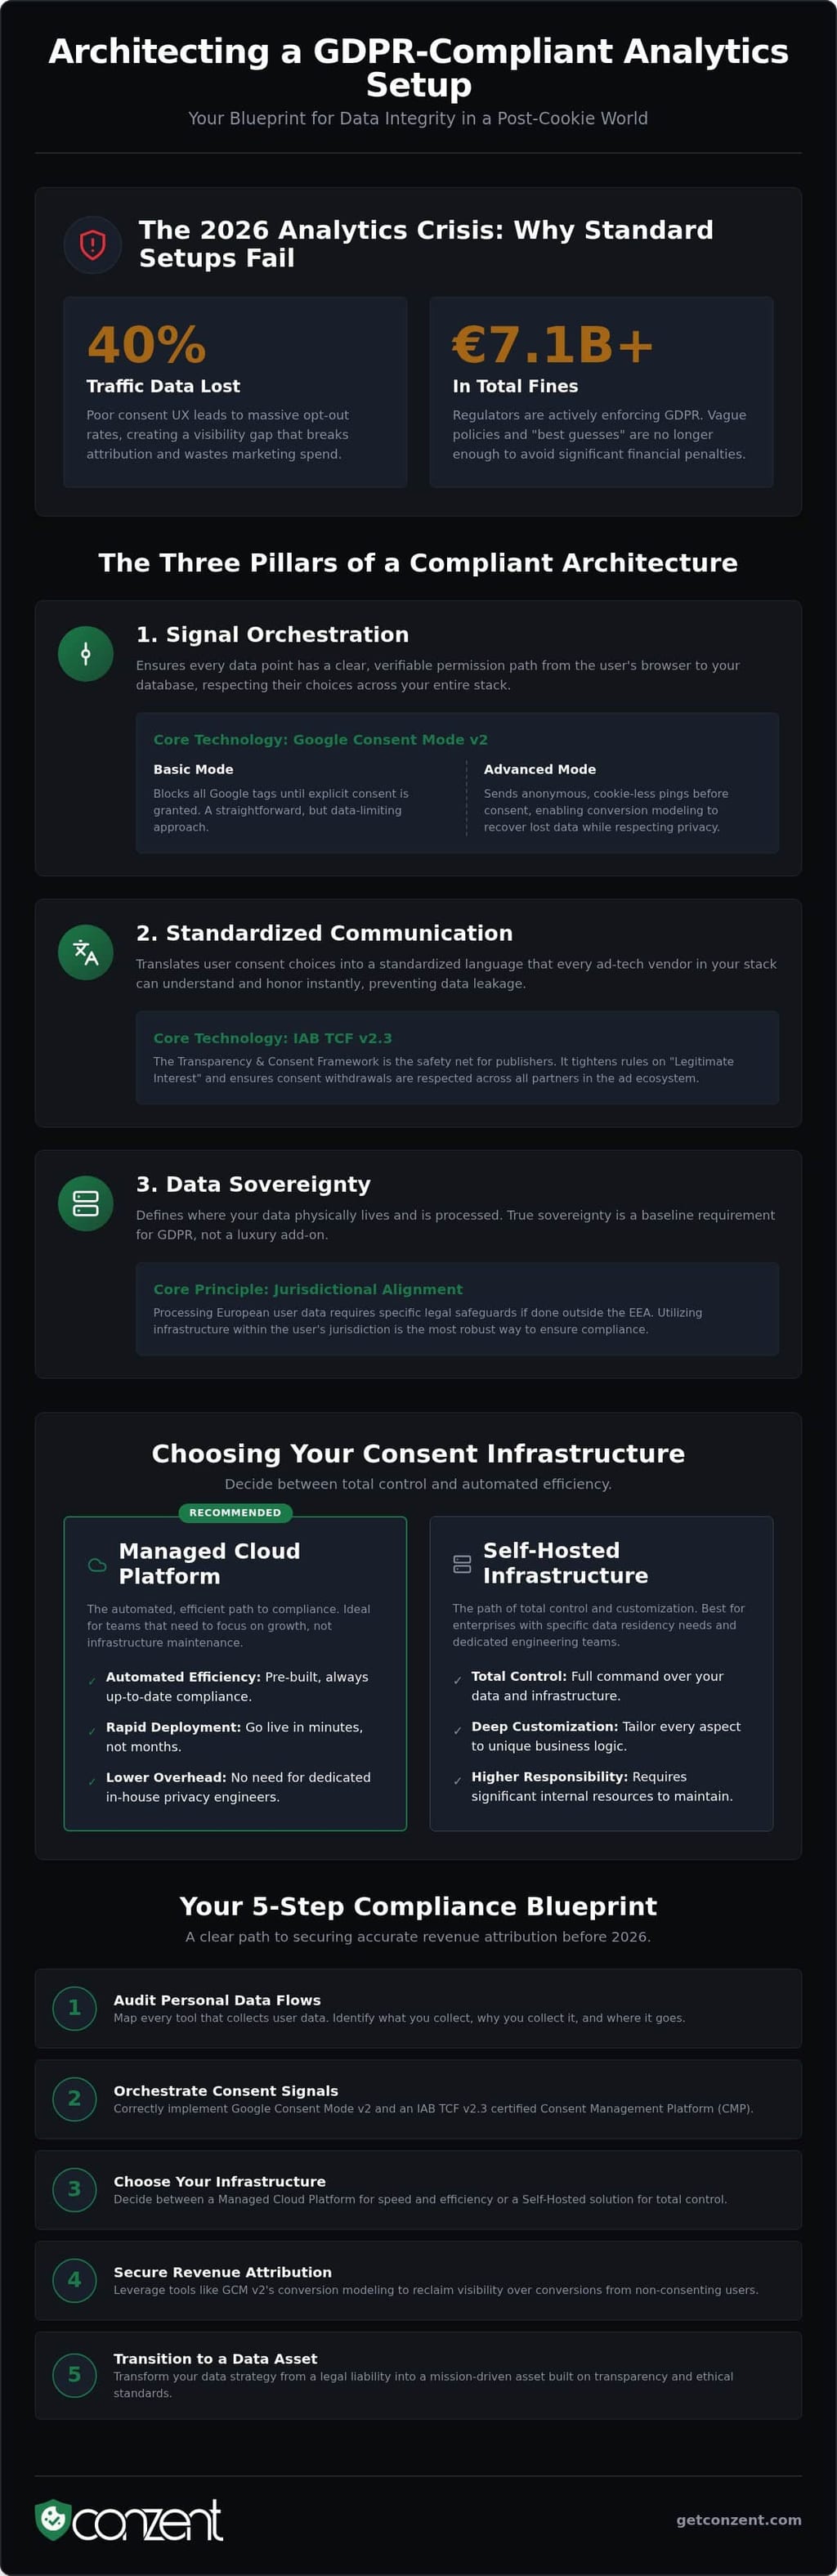
Viiden vaiheen suunnitelma yhteensopivalle analytiikka-asetukselle
Siirtyminen perinteisestä seurantajärjestelmästä GDPR-yhteensopivaan analytiikka-asetukseen vaatii enemmän kuin uuden skriptin. Se vaatii systemaattista uudelleensuunnittelua siitä, kuinka tiedot virtaavat käyttäjältä palvelimillesi. Et tarvitse monimutkaista 50-sivuisen käsikirjan; tarvitset selkeän, toimivan suunnitelman. Tämä prosessi varmistaa, että tietosi pysyvät tarkkoina kunnioittaen jokaisen vierailijan digitaalisia oikeuksia. Seuraa näitä viittä vaihetta vakauttaaksesi infrastruktuurisi.
- Vaihe 1: Tarkasta tietopisteesi. Tunnista jokainen keräämäsi henkilökohtaisesti tunnistettava tieto (PII). Tämä sisältää IP-osoitteet, käyttäjä-ID:t ja jopa erityiset laitejäljet.
- Vaihe 2: Määritä signaalisi. Aseta Suostumushallintapohjasi (CMP) lähettämään IAB TCF- ja Google Consent Mode v2 -signaaleja. Tämä kertoo markkinointipinollasi tarkalleen, mitä se saa tehdä.
- Vaihe 3: Siirry palvelimelle. Ota käyttöön palvelinpuolen taggaus saadaksesi hallinnan siitä, mitä tietoja lähetetään kolmansille osapuolille.
- Vaihe 4: Optimoi kokemus. Testaa erilaisia bannerimuotoiluja löytääksesi tehokkaimman tavan pyytää suostumusta ilman häiritsevyyttä.
- Vaihe 5: Vahvista ja tarkasta. Käytä virheenkorjaustyökaluja varmistaaksesi, että tagit aktivoituvat vain, kun suostumus on läsnä. Säännölliset yksityisyystarkastukset estävät teknistä poikkeamaa ajan myötä.
Optimoiminen opt-in -prosenttien puolesta
UX-suunnittelu on vaatimustenmukaisuustyökalu. Jos bannerisi on hämmentävä tai häiritsevä, käyttäjät opt-outtaavat tai poistuvat kokonaan. Tämä luo aiemmin käsiteltyjä tietovajeita. Suosittelemme käyttämään Suostumus A/B-testauksia löytääksesi tasapainon lakiselvyyden ja käyttäjäengagementin välillä. Testaamalla sijoituksia ja viestintää voit merkittävästi parantaa opt-in -prosenttejasi. Käytä tulojen vaikutusanalytiikkaa nähdäksesi tarkalleen, kuinka nämä UX-muutokset kääntyvät paremmaksi attribuutioksi ja korkeammaksi markkinoint ROI:ksi.
Palvelinpuolen taggaus: Yksityisyyden tulevaisuus
Asiakaspuolen seuranta on yhä hauraampaa. Mainosten estäjät ja selaimen yksityisyysominaisuudet rikkovat usein standardeja analytiikkaskriptejä. Palvelinpuolen taggaus ratkaisee tämän siirtämällä logiikan käyttäjän selaimesta omalle palvelimellesi. Palvelimesi toimii "Yksityisyysproksina". Se vastaanottaa tiedot, poistaa tarpeettomat PII:t ja välittää vain olennaiset, vaatimustenmukaiset signaalit kolmansille osapuolille. Tämä asetus suojaa käyttäjän yksityisyyttä ja varmistaa, että analytiikkasi pysyvät toiminnallisina, vaikka mainosten estäjät olisivat aktiivisia. Se on vahvin tapa ylläpitää GDPR-yhteensopivaa analytiikka-asetusta vuonna 2026. Jos olet valmis modernisoimaan pinoasi, katso hinnoittelumme löytääksesi oikean infrastruktuurin tarpeisiisi.
Tulevaisuuden kestävä analytiikka Conzentin avulla
Emme näe suostumusta premium-lisäosana. Näemme sen julkisena hyvänä. Tehtävämme on standardoida digitaaliset oikeudet tekemällä GDPR-yhteensopiva analytiikka-asetus kaikille saataville. Vuoden 2026 tekniset vaatimukset ovat monimutkaisia, mutta niiden ei tarvitse olla taakka. Hallittu pilven suostumus-alustamme automatisoi signaalien orkestroinnin ja lakisääteisen yhteensovittamisen raskaan nostamisen. Tarjoamme Mission Control -ratkaisun tietovirroillesi, varmistaen, että pinosi pysyy vakaana sääntelyn kehittyessä. Tämä on moraalista selkeyttä ja teknistä tehokkuutta, ei vain sakkojen välttämistä.
Integraation ei pitäisi olla kasvun pullonkaula. Tuemme kaikkea standardoiduista WordPress-asennuksista monimutkaisiin, räätälöityihin headless-rakenteisiin. Infrastruktuurimme on rakennettu korkeatasoista teknistä suorituskykyä ja eettistä vastuuta varten. Toisin kuin markkinoita hallitsevat "mustat laatikot", lähdekoodimme on saatavilla tarkastettavaksi ja yhteistyöhön. Olemme asiantuntevan vertaisen ääni, emme etäinen toimittaja. Tämä läpinäkyvyys varmistaa, että GDPR-yhteensopiva analytiikka-asetus ei ole koskaan arvailua tai piilotettuja haavoittuvuuksia.
Yksityisyyden laajentaminen yksinkertaistettuna
Liiketoiminnan laajentaminen johtaa usein tahattomaan tietovuotoon. Tanskalaisessa infrastruktuurissamme on GDPR-natiivi alusta alkaen. Se käsittelee valtavia globaaleja liikennehuippuja lisäämättä viivettä sivustollesi tai vaarantamatta käyttäjäkokemusta. Pitämällä tietojen asuinpaikan EEA:ssa, poistamme kansainvälisiin siirtoihin liittyvät lakiriskit. Autamme sinua siirtymään näkemyksestä, että vaatimustenmukaisuus on este, siihen, että yksityisyys on keskeinen tuoteominaisuus. Tämä ajattelutavan muutos muuttaa analytiikkasi mahdollisesta vastuusta korkeasuorituskykyiseksi, luotettavaksi omaisuudeksi.
Liity Open Consent -liikkeeseen
Haastamme perinteisen kaupallisen ajattelutavan, joka piilottaa yksityisyyden korkeiden maksujen taakse. Sponsorisopimuksemme on suunniteltu alentamaan pääsyn esteitä, jolloin ammattitasoiset työkalut ovat saatavilla kaikenkokoisille käyttäjille. Tämä on yhteisölähtöinen ponnistus demokratisoida tietojen eheyttä. Voit aloittaa matkasi tekemällä perusteellisen vaatimustenmukaisuustarkastuksen nähdäksesi, missä nykyinen asetuksesi on puutteellinen. Kun ymmärrät erityistarpeesi, tarkista hinnoittelumme ja sponsoritasomme nähdäksesi, kuinka voimme auttaa sinua laajentamaan. Tietojen tulevaisuus on avoin, läpinäkyvä ja periaatteellinen. Liity kanssamme asettamaan uusi standardi digitaaliselle ekosysteemille.
Varmista tietosi eheys evästeiden jälkeisessä aikakaudessa
Vuoden 2026 analytiikkamaisema ei salli teknisiä oikoteitä. GDPR-yhteensopivan analytiikka-asetuksen saavuttaminen ei ole enää vain sakkojen välttämistä; se on tarpeen tietojen eheyden palauttamiseksi, joka on tarpeen nopeasti kasvavan liiketoiminnan pyörittämiseksi. Olet nähnyt, kuinka standardiasetukset epäonnistuvat ja miksi signaalien orkestroinnin ja tietojen asuinpaikan kerroksellinen arkkitehtuuri on ainoa tie eteenpäin. Seuraamalla strukturoitua suunnitelmaa ja valitsemalla oikean infrastruktuurin, muutat yksityisyyden lakisääteisestä esteestä kilpailueduksi.
Uskomme, että läpinäkyvyys on julkinen hyvä. Infrastruktuurimme on IAB TCF v2.3 -sertifioitu ja Google Consent Mode v2 -valmis, tarjoten tarvitsemasi "Mission Control" ilman perinteisten toimittajien "mustan laatikon" salaisuutta. Lähdekoodin läpinäkyvyyden avulla voit luottaa siihen, että tekninen tehokkuutesi on linjassa eettisten vastuiesi kanssa. Älä anna näkymättömän liikenteen tai rikkoutuneen attribuution estää kasvuaasi.
Aloita yhteensopivan analytiikkapinon rakentaminen Conzentin avulla tänään. On aika rakentaa tietostrategia, joka kunnioittaa käyttäjiäsi ja turvata tulevaisuutesi.
Usein kysytyt kysymykset
mikä on ero GDPR-yhteensopivan analytiikan ja anonyymin seurannan välillä?
Yhteensopiva analytiikka seuraa tunnistettuja tai tunnistettavissa olevia käyttäjiä perustuen eksplisiittiseen, informoituun suostumukseen. Se mahdollistaa syvän attribuution ja henkilökohtaisen markkinoinnin kunnioittaen lakirajoja. Anonyymi seuranta poistaa kaikki henkilökohtaiset tunnisteet, joten tiedot eivät ole enää henkilökohtaisia lain mukaan. Täydellinen GDPR-yhteensopiva analytiikka-asetus vaatii usein enemmän kuin pelkkää anonymiteettiä; se tarvitsee signaalien orkestrointia monimutkaisten markkinointitagien ja tulonjakamisen hallitsemiseksi.
Tarvitsenko todella evästebanneria, jos käytän Google Analytics 4:ää?
Kyllä, tarvitset. GA4 ei ole oletusarvoisesti yhteensopiva Euroopan unionissa, koska se käyttää tunnisteita, kuten asiakastunnuksia, ja siirtää tietoja Yhdysvaltojen palvelimille. Käyttääksesi sitä laillisesti, sinun on toteutettava suostumusbanneri, joka tallentaa eksplisiittisen opt-in -suostumuksen ennen kuin mitään tageja aktivoidaan. Luottaminen GA4:n sisäisiin yksityisyysasetuksiin ilman vankkaa suostumus-infrastruktuuria altistaa organisaatiosi merkittävälle sääntelyvalvonnalle.
Kuinka Google Consent Mode v2 korjaa tietojen häviämisen analytiikka-asetuksessani?
GCM v2 käyttää konversiomallinnusta ylittääkseen näkyvyysvajeen, kun käyttäjät kieltäytyvät evästeistä. Sen sijaan, että menettäisit 100 % tuosta kävijätiedosta, järjestelmä lähettää anonyymejä pingejä Googlelle. Nämä pingit eivät sisällä henkilötietoja, mutta ne mahdollistavat koneoppimisen arvioida käyttäytymistä ja konversioita. Tämä tekninen prosessi palauttaa noin 30 % - 40 % tiedoista, jotka tyypillisesti menetetään opt-outien vuoksi, varmistaen, että attribuutiot pysyvät tarkkoina.
Voinko isännöidä omaa suostumushallintapohjaani ilmaiseksi?
Voit isännöidä meidän Open Consent Infrastructure (OCI) omilla palvelimillasi ilman kustannuksia. Tämä antaa sinulle täydellisen hallinnan tietojesi asuinpaikasta ja poistaa riippuvuudet kolmansista osapuolista. Vaikka ohjelmisto itsessään on ilmainen, tiimisi hoitaa DevOps-ylläpidon. Tämä sisältää palvelimen käyttöajan, tietoturvakorjausten ja manuaalisten päivitysten hallinnan aina, kun selaimen yksityisyysstandardit tai lakivaatimukset muuttuvat Euroopan talousalueella.
Mitkä ovat seuraamukset ei-yhteensopivalle analytiikka-asetukselle vuonna 2026?
Seuraamukset pysyvät ankarina kaksitasoisessa valvontajärjestelmässä. Vakavat rikkomukset voivat johtaa sakkoihin jopa 20 miljoonaa euroa tai 4 % maailmanlaajuisesta vuotuisesta liikevaihdosta, kumpi on suurempi. Vuonna 2025 sääntelyviranomaiset määräsivät noin 1,2 miljardia euroa sakkoja. Näiden lakikustannusten lisäksi vaatimustenmukaisuuden puute luo "pimeää liikennettä" ja rikkoutunutta attribuutiota, mikä pakottaa sinut tuhlaamaan markkinointibudjetteja vahvistamattomiin kanaviin ja epätarkkoihin tietopisteisiin.
Onko IAB TCF 2.3 pakollinen kaikille verkkosivustoille?
Se ei ole laillisesti pakollinen jokaiselle henkilökohtaiselle blogille, mutta se on tekninen välttämättömyys kaikille sivustoille, jotka käyttävät mainosteknologiaa tai monimutkaisia markkinointipinoja. TCF v2.3 on teollisuusstandardi suostumus-signaalien viestittämiseen mainostajille. Jos näytät mainoksia tai käytät kumppaneita IAB-ekosysteemissä, tämä kehys on ainoa tapa varmistaa, että tulosi pysyvät vakaana. Ilman sitä monet alustat lopettavat mainosten näyttämisen käyttäjillesi.
Kuinka testaan, että analytiikkatagini kunnioittavat käyttäjän suostumusta?
Sinun tulisi käyttää selaimen kehittäjätyökaluja tai yksityisyystarkastajia valvoaksesi aktiivisia verkkopyyntöjä. Evästeitä ei pitäisi asettaa, eikä kolmansille osapuolille pitäisi lähettää seurantapingejä ennen kuin käyttäjä napsauttaa "Hyväksy". Voit myös käyttää Google Tag Managerin virheenkorjaustilaa varmistaaksesi, että GDPR-yhteensopiva analytiikka-asetus estää tai sallii tagit oikein vierailijan reaaliaikaisen suostumustilan mukaan.
Hidastaako GDPR-yhteensopiva asetus verkkosivustoni suorituskykyä?
Ammattimainen arkkitehtuuri ei vahingoita nopeuttasi. Käyttämällä hallittua pilven suostumus-alustaa tanskalaisessa infrastruktuurissa varmistat alhaisen viiveen eurooppalaisille vierailijoille. Toteuttamalla palvelinpuolen taggauksen siirrät raskaan prosessointilogikan pois käyttäjän selaimesta omalle palvelimellesi. Tämä lähestymistapa parantaa itse asiassa sivun latausnopeuksia ja yleistä suorituskykyä samalla, kun ylläpidetään korkeimpia tietojen eheyden ja lakisääteisen vaatimustenmukaisuuden standardeja.