
GDPR-kompatibel analyseoppsett: 2026-guiden til dataintegritet
Overholdelse er ikke en sporingsblokkering. Det er den essensielle infrastrukturen for datanøyaktighet i en verden som endelig verdsetter digitale rettigheter. Fra tidlig 2026 har regulatorer utstedt over €7,1 milliarder i totale bøter; tiden for vage retningslinjer og "beste gjetninger" er forbi. Du føler sannsynligvis den daglige frustrasjonen over datagap og den tekniske labyrinten av Google Consent Mode v2 mens du prøver å opprettholde et GDPR-kompatibelt analyseoppsett. Det er utmattende å se inntektsattributtene dine kollapse fordi juridiske krav ikke ser ut til å oversettes til funksjonell kode.
Vi mener at personvern er en standard, ikke en luksus. Vi lover å hjelpe deg med å bygge en personvern-først analyseplattform som bevarer datanøyaktighet uten å ofre overholdelse. Denne guiden går forbi den typiske bedriftsfluffen for å levere en stabil, fremtidssikker arkitektur. Vi vil utforske hvordan vi kan bygge bro over gapet mellom teknisk effektivitet og juridisk nødvendighet, og sikre at dataene dine forblir både ærlige og handlingsdyktige.
Viktige punkter
- Gjenopprett 40% av trafikkdataene som for øyeblikket går tapt på grunn av dårlig samtykke UX og lær hvordan du kan bygge synlighet i et post-cookie landskap.
- Mestring av den tekniske orkestreringen av et GDPR-kompatibelt analyseoppsett ved å implementere Google Consent Mode v2 og IAB TCF v2.3 korrekt.
- Bestem om organisasjonen din trenger total kontroll over en selvhostet Open Consent Infrastructure eller den automatiserte effektiviteten til en Managed Cloud Consent Platform.
- Følg en fem-trinns plan for å revidere personopplysninger og sikre nøyaktig inntektsattributt før 2026-regulatoriske frister trer i kraft.
- Overgang av datastrategien din fra en juridisk forpliktelse til en oppdragsdrevet ressurs som prioriterer åpenhet og etiske tekniske standarder.
2026 Analytics-krisen: Hvorfor standardoppsett feiler
Tiden for sporingsstandarder er over. I 2026 er døden til tredjeparts informasjonskapsler den grunnleggende virkeligheten for hver digital virksomhet. Mange team stoler fortsatt på utdaterte konfigurasjoner som ignorerer de strenge kravene i Generell databeskyttelsesforordning (GDPR). Denne forsømmelsen skaper et massivt synlighetsgap. Et ekte GDPR-kompatibelt analyseoppsett er ikke et enkelt verktøy. Det er den bevisste orkestreringen av samtykkesignaler og sikker lagring. Det er forskjellen mellom å gjette og å vite.
Overholdelse er ikke en avkrysningsboks. Det er en teknisk arkitektur. Implementering av et GDPR-kompatibelt analyseoppsett sikrer at hvert datapunkt har en klar, verifiserbar tillatelsesvei fra nettleseren til databasen. Dette handler ikke bare om å unngå bøter. Det handler om å bygge et fundament av tillit med brukerne dine. Anonym sporingsmetode kan skjule brukerens identitet, men den oppfyller ofte ikke det juridiske kravet for informert samtykke i komplekse miljøer.
Kostnaden av usynlige data
Standard samtykkebannere er ofte tekniske hindringer som fremmedgjør brukerne. Dårlig designet samtykke UX fører til massive avmeldingsrater. Når mellom 30% og 40% av trafikken din blir usynlig, lider markedsbudsjettet umiddelbart. Attribusjonen bryter sammen. Du ender opp med å overinvestere i kanaler som ser ut til å prestere, men som faktisk driver "mørk trafikk" du ikke kan verifisere. Invasive bannere blokkerer ikke bare data; de øker avvisningsratene ved å frustrere publikum ditt. Høyt vekstbedrifter kan ikke overleve på fragmenterte innsikter eller ødelagte attribusjonsmodeller.
Når 'Ingen informasjonskapsler' ikke er nok
Noen forkjempere foreslår å fjerne informasjonskapselbannere helt ved å bruke enkle, anonyme analyser. Denne tilnærmingen fungerer for personlige blogger, men den feiler for høyvekst SaaS- og e-handelsmerker. Komplekse markedsføringsstabler krever dyp attribusjon og inntektsoppfølging. Du kan ikke optimalisere en multimillioners annonseutgift med "ingen informasjonskapsler" alene. Du trenger en formell samtykkehåndteringsplattform for å håndtere den tekniske kompleksiteten i moderne annonseteknologi og signalorkestrering. Vår Managed Cloud Consent Platform bygger bro over dette gapet. Den gir den tekniske infrastrukturen for å samle inn høykvalitetsdata samtidig som den respekterer brukerens rett til personvern. Den gjør overholdelse fra en barriere til en konkurransefordel ved å stabilisere datatilførselen din.
De tre søylene i en kompatibel analysearkitektur
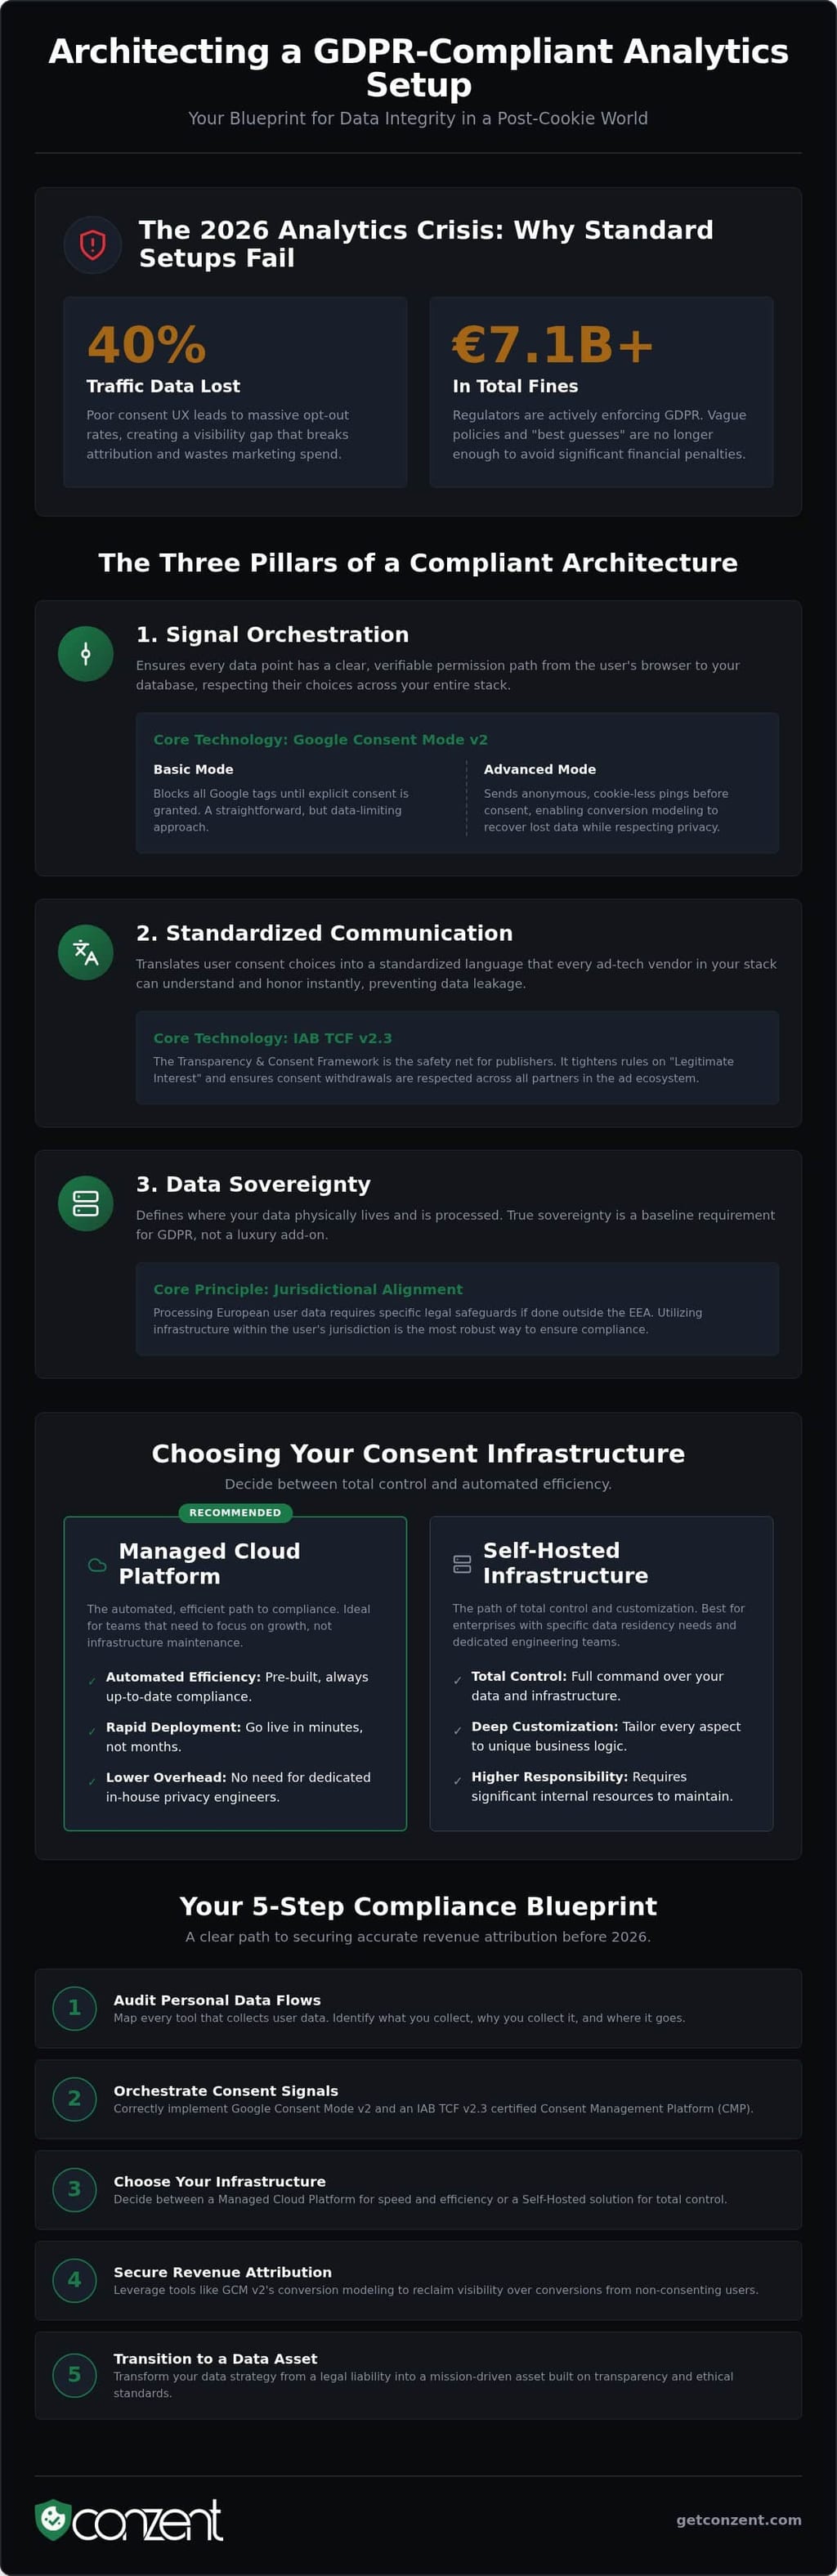
Et GDPR-kompatibelt analyseoppsett er ikke et enkelt verktøy. Det er et lagdelt forsvar. De fleste konkurrenter fokuserer på dashbordet. Vi fokuserer på motoren. For å oppnå dataintegritet i 2026, må arkitekturen din stå på tre spesifikke søyler: Signalorkestrering, Standardisert kommunikasjon og Datasuverenitet. Disse lagene samhandler for å forhindre datalekkasjer og sikre at brukerens valg respekteres på tvers av hele markedsføringsstakken din. Når disse søylene svikter, blir dataene dine en forpliktelse i stedet for en ressurs.
Datasuverenitet er den siste, ofte ignorerte, søylen. Den definerer hvor dataene dine faktisk befinner seg. Hvis du behandler europeiske brukerdata på servere utenfor EØS uten de spesifikke sikkerhetstiltakene som er pålagt av GDPRs offisielle tekst, er oppsettet ditt juridisk skjør. Ekte suverenitet betyr å bruke infrastruktur, som våre danske baserte systemer, som holder dataene innenfor brukerens jurisdiksjon. Dette er ikke en premium luksus. Det er et grunnleggende krav for digitale rettigheter og teknisk effektivitet.
Google Consent Mode v2: Obligatorisk for 2026
Google Consent Mode v2 er ikke lenger valgfritt for virksomheter som retter seg mot Det europeiske økonomiske området. Det fungerer som signalorkestratoren mellom nettstedet ditt og Googles tjenester. Du må velge mellom grunnleggende og avanserte implementeringsmoduser. Grunnleggende modus blokkerer alle tagger til samtykke er gitt. Avansert modus sender anonyme pings uten informasjonskapsler, noe som lar Google bruke konverteringsmodellering for å gjenvinne 30% til 40% av dataene som vanligvis går tapt på grunn av avmeldinger. Denne modelleringen gir nøyaktig inntektsattribusjon uten å kompromittere personvernet. Du kan finne mer i vår implementeringsguide for Google Consent Mode v2.
IAB TCF 2.3: Utgiverens sikkerhetsnett
Transparency and Consent Framework (TCF) v2.3 er kommunikasjonsstandarden for annonseteknologiøkosystemet. Den oversetter brukerens valg til en standardisert streng som hver leverandør i stakken din kan forstå. Dette er kritisk for annonse-støttede nettsteder. TCF 2.3 strammer spesielt hvordan "Legitim interesse" håndteres, og sikrer at brukerens tilbaketrekkinger blir respektert umiddelbart på tvers av alle partnere. Å bruke en CMP som er IAB TCF-sertifisert er den eneste måten å sikre at annonsene dine forblir kompatible og inntektene dine forblir stabile. Å standardisere denne infrastrukturen trenger ikke å være en ressursbelastning. Du kan se våre administrerte plattformalternativer for å se hvordan vi automatiserer disse søylene.
Administrert vs. Selvhostet samtykke: Valg av infrastruktur
Infrastruktur er grunnlaget for ethvert GDPR-kompatibelt analyseoppsett. Du har et valg: bygg din egen eller bruk en administrert tjeneste. Dette er ikke bare en teknisk beslutning. Det er en strategisk beslutning som bestemmer din langsiktige vedlikeholdsbyrde. Noen organisasjoner trenger total kontroll. Andre trenger hastigheten til skyen. Å forstå avveiningene mellom disse to veiene er avgjørende for å opprettholde dataintegritet i 2026. Kontroll er verdifullt, men det er aldri gratis.
Selvhosting tilbyr null eksterne avhengigheter. Du eier stakken og datatilførselen. Imidlertid kommer denne kontrollen med betydelig DevOps-overhead. Du er ansvarlig for oppetid, sikkerhetsoppdateringer og regulatoriske oppdateringer. I kontrast håndterer en administrert tjeneste det tunge løftet. Den gir en "Mission Control" for dataene dine, slik at du kan fokusere på analyse i stedet for servervedlikehold. Vi tror på å tilby begge alternativer. Åpenhet bør ikke være en barriere for inngang.
Argumentet for selvhostet OCI
Sektorer med høy sikkerhet som FinTech og HealthTech krever ofte absolutt isolasjon av dataene sine. For disse teamene er en Selvhostet Open Consent Infrastructure standarden. Den lar deg oppbevare samtykkeposter innenfor din egen virtuelle private sky. Dette oppsettet eliminerer helt tredjeparts datatransfer. Men vær ærlig om kostnaden. Å følge ICO's guide til GDPR krever konstant årvåkenhet. Teknisk gjeld akkumuleres raskt når du må oppdatere CMP-en din manuelt for hver ny nettleserpersonvernfunksjon eller juridisk endring. Hvis du har ingeniørressursene, er selvhosting kraftfullt. Hvis ikke, er det en forpliktelse.
Effektiviteten til Managed Cloud
De fleste byråer og høyvekstmerker foretrekker en Managed Cloud Consent Platform. Det er den friksjonsfrie måten å skalere på. Når du administrerer hundrevis av domener, er manuelle oppdateringer umulige. En administrert plattform automatiserer regulatoriske endringer som ePrivacy-oppdateringer eller nye TCF-versjoner. Dette sikrer at ditt GDPR-kompatible analyseoppsett forblir gyldig uten konstant utviklerintervensjon. Vår plattform bruker danskbasert infrastruktur for å garantere datalagring innenfor EU. Du får sikkerheten til åpne standarder med påliteligheten til en global SaaS. Det gjør et komplekst juridisk krav til en strømlinjeformet teknisk nytte.
En 5-trinns plan for et kompatibelt analyseoppsett
Overgangen fra et arvet sporingssystem til et GDPR-kompatibelt analyseoppsett krever mer enn et nytt skript. Det krever en metodisk omkonstruksjon av hvordan data flyter fra brukeren til serverne dine. Du trenger ikke en kompleks 50-siders manual; du trenger en klar, handlingsbar plan. Denne prosessen sikrer at dataene dine forblir nøyaktige samtidig som de respekterer de digitale rettighetene til hver besøkende. Følg disse fem trinnene for å stabilisere infrastrukturen din.
- Trinn 1: Revider datapunktene dine. Identifiser hver enkelt bit av personlig identifiserbar informasjon (PII) du for øyeblikket samler inn. Dette inkluderer IP-adresser, bruker-ID-er og til og med spesifikke enhetsfingeravtrykk.
- Trinn 2: Konfigurer signalene dine. Sett opp din samtykkehåndteringsplattform (CMP) for å kringkaste IAB TCF- og Google Consent Mode v2-signaler. Dette forteller markedsføringsstakken din nøyaktig hva den har lov til å gjøre.
- Trinn 3: Gå til serveren. Implementer server-side tagging for å få kontroll over hvilke data som sendes til tredjepart.
- Trinn 4: Optimaliser opplevelsen. Test forskjellige bannerdesign for å finne den mest effektive måten å be om samtykke uten å være påtrengende.
- Trinn 5: Valider og revider. Bruk feilsøkingsverktøy for å sikre at tagger kun aktiveres når samtykke er til stede. Regelmessige personvernsrevisjoner forhindrer teknisk drift over tid.
Optimalisering for opt-in-rater
UX-design er et verktøy for overholdelse. Hvis banneret ditt er forvirrende eller påtrengende, vil brukerne melde seg ut eller forlate helt. Dette skaper datagapene vi diskuterte tidligere. Vi anbefaler å bruke Samtykke A/B-testing for å finne balansen mellom juridisk klarhet og brukerengasjement. Ved å teste plasseringer og meldinger kan du betydelig forbedre opt-in-ratene dine. Bruk inntektsinnvirkningsanalyser for å se nøyaktig hvordan disse UX-endringene oversettes til bedre attribusjon og høyere markedsførings-ROI.
Server-side tagging: Fremtiden for personvern
Klient-side sporing er stadig mer skjør. Annonseblokkere og nettleserens personvernfunksjoner bryter ofte standard analyse-skript. Server-side tagging løser dette ved å flytte logikken fra brukerens nettleser til din egen server. Serveren din fungerer som en "Personvernproxy." Den mottar dataene, fjerner unødvendig PII, og videresender deretter bare de essensielle, kompatible signalene til tredjepartsleverandører. Dette oppsettet beskytter brukerens personvern og sikrer at analysene dine forblir funksjonelle selv når annonseblokkere er aktive. Det er den mest robuste måten å opprettholde et GDPR-kompatibelt analyseoppsett i 2026. Hvis du er klar til å modernisere stakken din, se våre priser for å finne den rette infrastrukturen for dine behov.
Fremtidssikring av analysene dine med Conzent
Vi ser ikke på samtykke som et premium tillegg. Vi ser det som en offentlig god. Vår misjon er å standardisere digitale rettigheter ved å gjøre et GDPR-kompatibelt analyseoppsett tilgjengelig for alle. De tekniske kravene i 2026 er komplekse, men de trenger ikke å være en byrde. Vår Managed Cloud Consent Platform automatiserer det tunge løftet med signalorkestrering og juridisk tilpasning. Vi gir "Mission Control" for datatilførslene dine, og sikrer at stakken din forblir stabil etter hvert som reguleringene utvikler seg. Dette handler om moralsk klarhet og teknisk effektivitet, ikke bare om å unngå bøter.
Integrasjon bør ikke være en flaskehals for vekst. Vi støtter alt fra standard WordPress-installasjoner til komplekse, tilpassede hodeløse rammer. Vår infrastruktur er bygget for høy teknisk ytelse og etisk ansvar. I motsetning til "black box"-løsningene som dominerer markedet, inviterer vår kildekode til granskning og samarbeid. Vi er stemmen til en kunnskapsrik kollega, ikke en fjern leverandør. Denne åpenheten sikrer at ditt GDPR-kompatible analyseoppsett aldri er et spørsmål om gjetning eller skjulte sårbarheter.
Skalering av personvern forenklet
Å skalere en virksomhet fører ofte til utilsiktet datalekkasjer. Vår dansk-hostede infrastruktur er GDPR-nativ fra bunnen av. Den håndterer massive globale trafikktopper uten å legge til ventetid på nettstedet ditt eller kompromittere brukeropplevelsen. Ved å holde datalagring innenfor EØS eliminerer vi de juridiske risikoene knyttet til internasjonale overføringer. Vi hjelper deg med å overgå fra å se på overholdelse som en hindring til å se på personvern som en kjerneproduktfunksjon. Dette skiftet i tankegang forvandler analysene dine fra en potensiell forpliktelse til en høyytelses, pålitelig ressurs.
Bli med i Open Consent-bevegelsen
Vi utfordrer den tradisjonelle kommersielle mentaliteten som skjuler personvern bak høye betalingsmurer. Våre sponsormodeller er utformet for å senke inngangsbarrieren, og gjøre profesjonelle verktøy tilgjengelige for brukere av alle størrelser. Dette er en fellesskapsfokusert innsats for å demokratisere dataintegritet. Du kan starte reisen din ved å gjennomføre en grundig overholdelsesrevisjon for å se hvor ditt nåværende oppsett faller kort. Når du forstår dine spesifikke behov, sjekk våre priser og sponsortier for å se hvordan vi kan hjelpe deg med å skalere. Fremtiden for data er åpen, transparent og prinsippfast. Bli med oss i å sette den nye standarden for det digitale økosystemet.
Sikre dataintegriteten din for post-cookie-epoken
2026-analyselandskapet tolererer ikke tekniske snarveier. Å oppnå et GDPR-kompatibelt analyseoppsett handler ikke lenger bare om å unngå bøter; det handler om å gjenvinne dataintegriteten som kreves for å drive en høyvekstvirksomhet. Du har sett hvordan standardoppsett feiler og hvorfor en lagdelt arkitektur av signalorkestrering og datalagring er den eneste veien videre. Ved å følge en strukturert plan og velge riktig infrastruktur, gjør du personvern fra en juridisk hindring til en konkurransefordel.
Vi mener at åpenhet er en offentlig god. Vår infrastruktur er IAB TCF v2.3-sertifisert og Google Consent Mode v2-klar, og gir den "Mission Control" du trenger uten "black box"-hemmeligheten til tradisjonelle leverandører. Med kildekode-tilgjengelig åpenhet kan du stole på at din tekniske effektivitet samsvarer med dine etiske forpliktelser. Ikke la usynlig trafikk eller ødelagt attribusjon stoppe veksten din.
Begynn å bygge din kompatible analyseplattform med Conzent i dag. Det er på tide å bygge en datastrategi som respekterer brukerne dine og sikrer fremtiden din.
Ofte stilte spørsmål
Hva er forskjellen mellom GDPR-kompatible analyser og anonym sporing?
Kompatible analyser sporer identifiserte eller identifiserbare brukere basert på eksplisitt, informert samtykke. Det tillater dyp attribusjon og personlig markedsføring samtidig som det respekterer juridiske grenser. Anonym sporing fjerner alle personlige identifikatorer slik at dataene ikke lenger er personlige under loven. Et fullstendig GDPR-kompatibelt analyseoppsett krever ofte mer enn enkel anonymitet; det trenger signalorkestrering for å håndtere komplekse markedsførings-tagger og inntektsattribusjon.
Trenger jeg virkelig et informasjonskapselbannere hvis jeg bruker Google Analytics 4?
Ja, det gjør du. GA4 er ikke kompatibel som standard i EU fordi den bruker identifikatorer som klient-ID-er og overfører data til servere i USA. For å bruke det lovlig, må du implementere et samtykkebanner som fanger et eksplisitt opt-in før noen tagger aktiveres. Å stole på GA4s interne personverninnstillinger uten en robust samtykkeinfrastruktur etterlater organisasjonen din utsatt for betydelig regulatorisk granskning.
Hvordan fikser Google Consent Mode v2 datatap i analyseoppsettet mitt?
GCM v2 bruker konverteringsmodellering for å bygge bro over synlighetsgapet når brukere avslår informasjonskapsler. I stedet for å miste 100% av den besøksdataen, sender systemet anonyme pings til Google. Disse pingene inneholder ikke personlig data, men lar maskinlæring estimere atferd og konverteringer. Denne tekniske prosessen gjenvinner omtrent 30% til 40% av dataene som vanligvis går tapt på grunn av avmeldinger, og sikrer at attribusjonen din forblir nøyaktig.
Kan jeg hoste min egen samtykkehåndteringsplattform gratis?
Du kan hoste vår Open Consent Infrastructure (OCI) på dine egne servere uten kostnad. Dette gir deg total kontroll over datalagringen din og eliminerer avhengigheter til tredjepartsleverandører. Selv om programvaren i seg selv er gratis, vil teamet ditt håndtere DevOps-overhead. Dette inkluderer å administrere serverens oppetid, sikkerhetsoppdateringer og manuelle oppdateringer når som helst nettleserens personvernstandarder eller juridiske krav endres i EØS.
Hva er straffene for et ikke-kompatibelt analyseoppsett i 2026?
Straffene forblir strenge under det to-nivå håndhevelsessystemet. Alvorlige brudd kan resultere i bøter på opptil €20 millioner eller 4% av global årlig omsetning, avhengig av hva som er høyest. I 2025 alene utstedte regulatorer omtrent €1,2 milliarder i totale bøter. Utover disse juridiske kostnadene skaper manglende overholdelse "mørk trafikk" og ødelagt attribusjon, noe som tvinger deg til å kaste bort markedsbudsjetter på uverifiserte kanaler og unøyaktige datapunkter.
Er IAB TCF 2.3 obligatorisk for alle nettsteder?
Det er ikke juridisk obligatorisk for hver personlig blogg, men det er en teknisk nødvendighet for ethvert nettsted som bruker annonseteknologi eller komplekse markedsføringsstabler. TCF v2.3 er bransjestandarden for å kommunisere samtykkesignaler til annonseleverandører. Hvis du viser annonser eller bruker partnere innen IAB-økosystemet, er dette rammeverket den eneste måten å sikre at inntektene dine forblir stabile. Uten det vil mange plattformer slutte å vise annonser til brukerne dine.
Hvordan tester jeg om analyse-tagene mine respekterer brukerens samtykke?
Du bør bruke nettleserens utviklerverktøy eller personvernrevisjoner for å overvåke aktive nettverksforespørsel. Ingen informasjonskapsler skal settes, og ingen sporingspinger skal aktiveres til tredjepartsdomener før en bruker klikker "Aksepter." Du kan også bruke feilsøkingsmodus i Google Tag Manager for å verifisere at ditt GDPR-kompatible analyseoppsett blokkerer eller tillater tagger basert på den sanntids samtykkestatusen til besøkende.
Reduserer et GDPR-kompatibelt oppsett hastigheten på nettstedets ytelse?
En profesjonell arkitektur vil ikke skade hastigheten din. Å bruke vår Managed Cloud Consent Platform med dansk-hostet infrastruktur sikrer lav ventetid for europeiske besøkende. Ved å implementere server-side tagging flytter du tung behandlingslogikk bort fra brukerens nettleser og til din egen server. Denne tilnærmingen forbedrer faktisk sideinnlastingshastigheter og generell ytelse samtidig som den opprettholder de høyeste standardene for dataintegritet og juridisk overholdelse.