
Hvad udgør gyldig GDPR-samtykke? 2026-overholdelsesstandarden
En afkrydsningsboks er ikke en lovlig sikkerhed. Det er en teknisk forpligtelse, hvis du ikke kan bevise præcist hvordan, hvornår og hvorfor den blev klikket. Mange operatører betragter samtykke som en passiv forhindring, der skal overvindes, men i 2026 ser regulatorer det som en verificerbar datahændelse, der kræver grundig dokumentation. Hvis din nuværende opsætning er baseret på "godt nok" logik, sidder du sandsynligvis på en overholdelses tidsbombe. Gyldigt samtykke er ikke en tilstand af enighed. Det er en styret teknisk proces. Ligesom hvordan Cornerstone Real Estate Investment Services giver en struktureret ramme for ejendomsinvestorer, der navigerer i 1031 udvekslinger, skal digitale operatører adoptere et strengt system til at håndtere deres overholdelsesforpligtelser.
Vi forstår angsten ved at balancere strenge privatlivslove med behovet for at opretholde din annonceindtægt. Det er let at miste sig selv i det tekniske jargon fra EU's AI-lov eller nuancerne i UK Data (Use and Access) Act 2025. Denne GDPR samtykkeimplementeringsguide skærer igennem støjen. Du vil lære at mestre de præcise juridiske og tekniske krav, der forvandler et enkelt klik til en juridisk forsvarlig samtykkehændelse.
Vi bevæger os væk fra abstrakte teorier for at give en praktisk tjekliste for gyldighed. Vi vil dække, hvordan du konfigurerer din CMP til IAB TCF v2.3, håndterer Google Consent Mode v2, og sikrer, at dine data-minimeringsindsatser opfylder de nyeste standarder. Denne guide giver den klarhed, der er nødvendig for at opnå regulatorisk sindsro og tillid til, at din infrastruktur er bygget på etisk, gennemsigtige standarder.
Vigtige Pointer
- Bevæg dig væk fra subjektive antagelser ved at betragte samtykke som en objektiv teknisk hændelse, der skal opfylde standarderne i Artikel 4(11).
- Eliminer ugyldige "samtykke eller forlad" ultimatum ved at mestre de fire søjler af frit givet, specifikt, informeret og entydig enighed.
- Forvandl simple klik til uforanderlige, tidsstemplede optegnelser, der dokumenterer præcist, hvad en bruger så i det øjeblik, de gav samtykke.
- Følg denne GDPR samtykkeimplementeringsguide for at integrere IAB TCF v2.3 og Google Consent Mode v2 uden at ofre din programmatisk indtægt.
- Skift dit perspektiv fra at se overholdelse som en juridisk hindring til at betragte det som en højtydende teknisk forudsætning for datalandskabet i 2026.
Definition af Gyldigt GDPR Samtykke: Artikel 4(11) Ramme
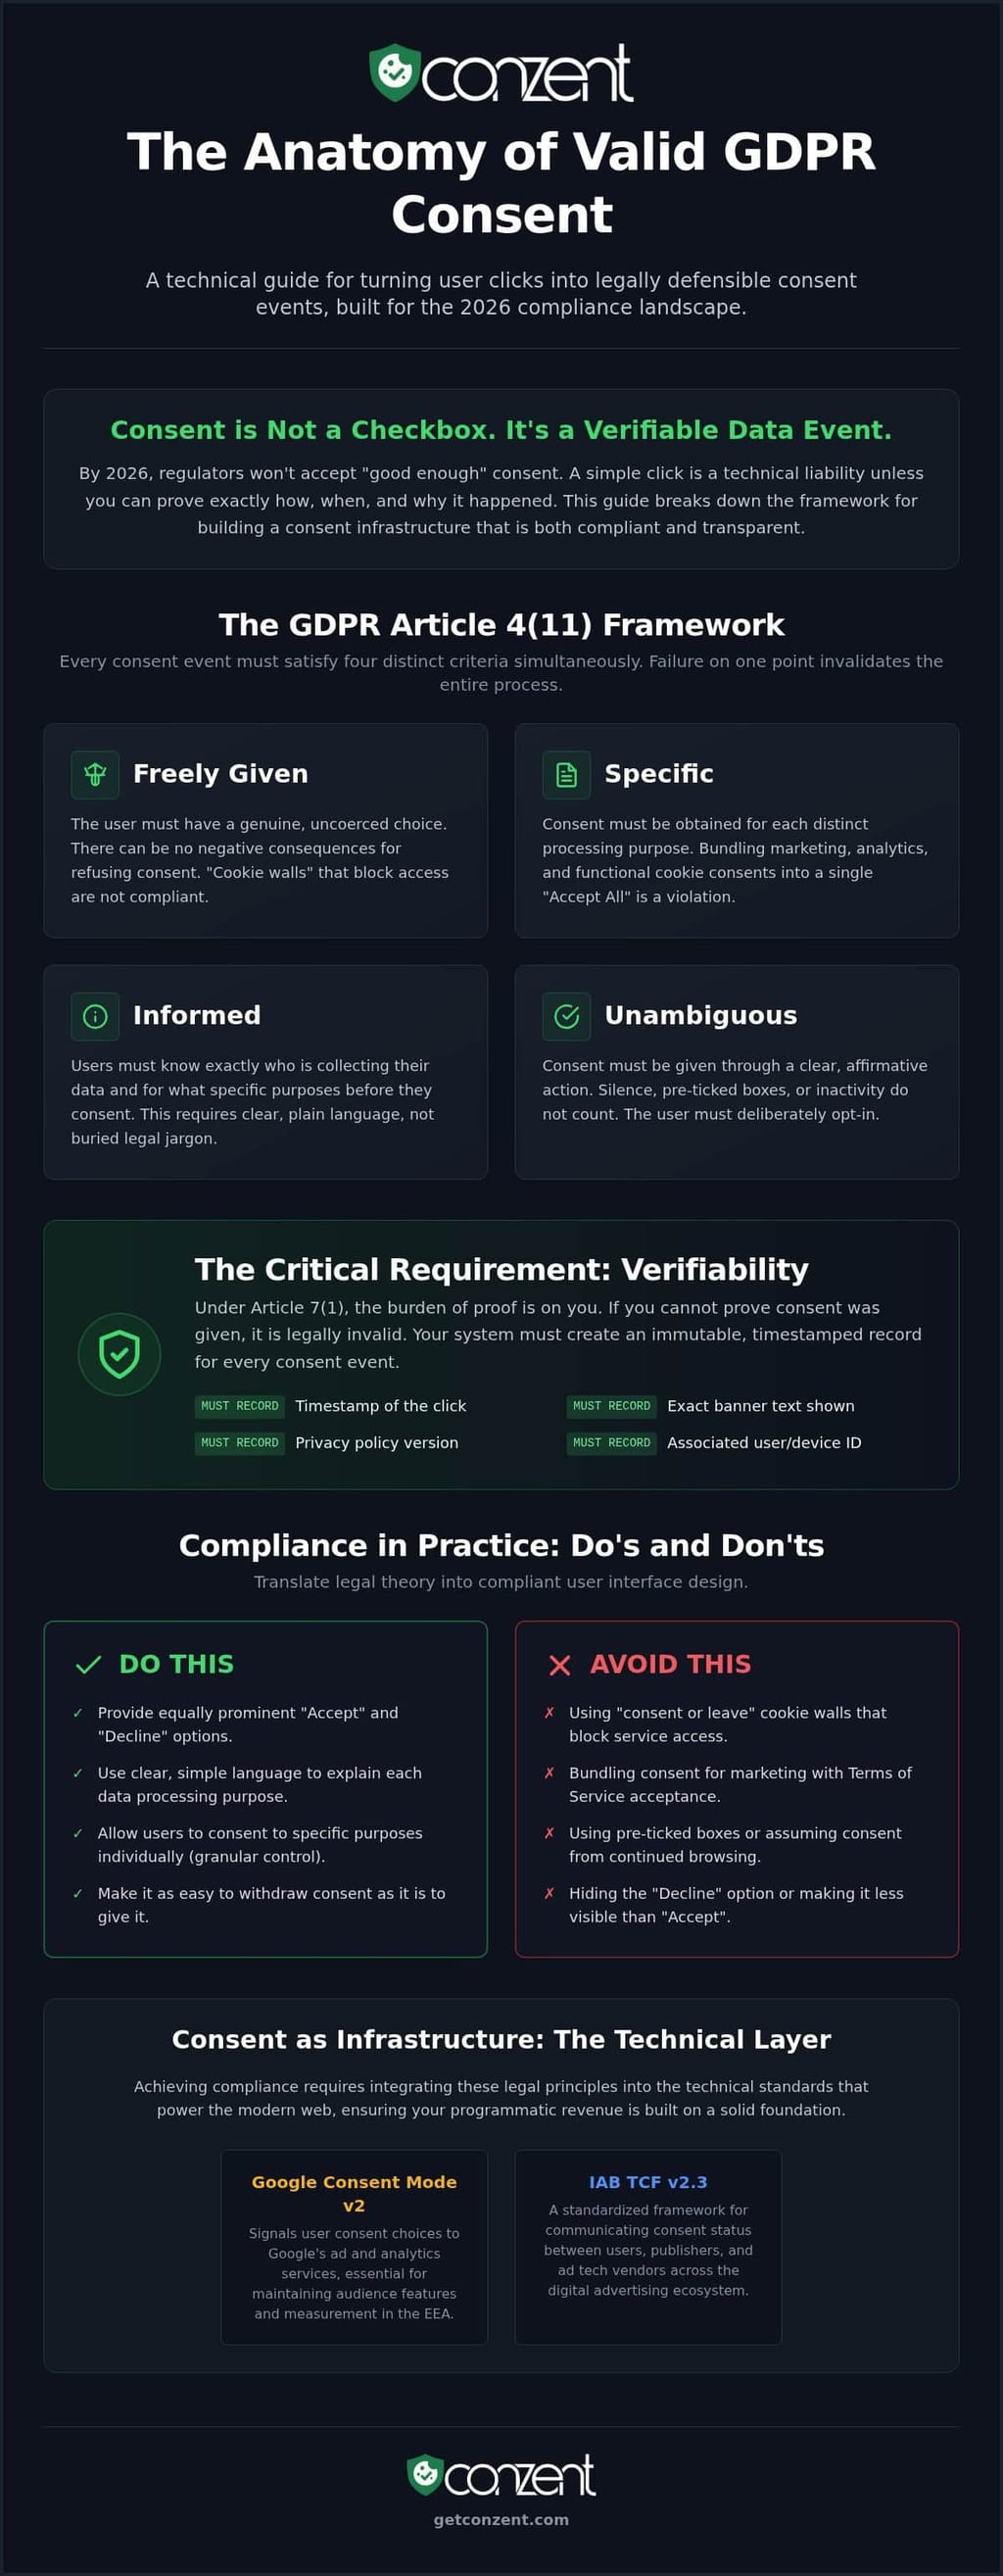
GDPR Artikel 4(11) er den definitive juridiske baseline for al databehandling inden for Den Europæiske Union. Det definerer samtykke som enhver frit givet, specifik, informeret og entydig indikation af den registreredes ønsker. Gyldighed er en objektiv test; det er ikke en subjektiv følelse eller en bekvem antagelse lavet af en marketingafdeling. Hvis du ikke kan demonstrere, at en bruger har truffet et bevidst valg, har du ikke samtykke. Mange operatører fejler, fordi de betragter samtykke som en afkrydsningsboks, der skal skjules, snarere end en standard, der skal opretholdes.
Samtykke er en klar bekræftende handling. Tavshed, forudafkrydsede bokse eller inaktivitet udgør ikke et juridisk grundlag for behandling af personoplysninger. Dette er et grundlæggende princip i Den Generelle Databeskyttelsesforordning (GDPR). Inden 2026 er standarden udviklet betydeligt. Regulatorer accepterer ikke længere statiske privatlivspolitikker som tilstrækkeligt bevis for overholdelse. De kræver, at samtykke skal være verificerbart i realtid. Det betyder, at dit system skal producere en optegnelse af det præcise øjeblik, en bruger tilmeldte sig, og hvad de blev fortalt på det tidspunkt.
De 4 Kerneelementer af Gyldighed
For at opfylde overholdelsesstandarden i 2026 skal hver samtykkehændelse opfylde fire distinkte kriterier samtidig. At fejle på selv ét punkt gør hele databehandlingshændelsen ulovlig. Denne GDPR samtykkeimplementeringsguide prioriterer disse elementer for at sikre, at din tekniske opsætning matcher den juridiske virkelighed. Brug disse som en tjekliste for din nuværende konfiguration.
- Frit givet: Brugeren skal have et reelt valg. Hvis du bruger "cookie-vægge", der blokerer adgang, medmindre en bruger accepterer sporing, er samtykket ugyldigt. Der må ikke være negative konsekvenser for at sige nej.
- Specifikt: Du skal navngive hvert distinkt formål for behandling. At samle marketingcookies med funktionelle cookies er en overtrædelse. Hver brugssag har brug for sin egen klare tilmelding.
- Informeret: Brugere skal vide præcist, hvem der indsamler deres data, og til hvilket formål. Gennemsigtighed er ikke en mulighed; det er et krav.
- Entydig: Et klart signal om hensigt er påkrævet. Dette betyder en bevidst handling, såsom at klikke på en "Accepter" knap, der ikke er visuelt vildledende eller skjult.
Verificerbarhed: Det 'Sjette' Skjulte Element
Artikel 7(1) i GDPR er eksplicit omkring bevisbyrden. Den hviler helt på dataansvarlige. Hvis du ikke kan bevise, hvornår og hvordan samtykke blev givet, er det juridisk ugyldigt fra det øjeblik, det blev indsamlet. Verificerbarhed er den tekniske rygsøjle i GDPR-overholdelse. For en dybere dykning i specifikke regulatoriske krav, vores GDPR overholdelsesoversigt detaljerer, hvordan disse regler gælder for moderne webinfrastruktur. Du skal registrere versionen af privatlivspolitikken, som brugeren så, tidsstemplet for klikket og den tekniske ID, der er knyttet til hændelsen. Uden denne uforanderlige spor er dit "gyldige" samtykke blot et krav, du ikke kan støtte.
De Fire Søjler: Hvordan Man Opfylder Hver Krav
Overholdelse er ikke et forslag. Det er en teknisk standard. Denne GDPR samtykkeimplementeringsguide fokuserer på de fire søjler, der definerer en gyldig hændelse. Et gyldigt signal er et aktivt valg. Det er ikke en designfejl. Inden 2026 er margen for fejl forsvundet, og regulatorer ser efter disse specifikke markører for gyldighed.
Fjern "samtykke eller forlad" ultimatum straks. Disse ugyldiggør dit juridiske grundlag. Brugere skal have et reelt valg uden negative konsekvenser. Hvis din adgang til siden afhænger af samtykke til sporing, beder du ikke; du tvinger. Frit givet samtykke kræver, at brugeren kan afslå og stadig få adgang til din kerneydelse.
Bundt ikke marketing-samtykke med din servicevilkårsaftale. Disse er separate juridiske handlinger. En bruger, der accepterer dine side regler, accepterer ikke automatisk at blive sporet på tværs af nettet. Specificitet kræver klare grænser mellem funktionel nødvendighed og marketingnytte.
Brug klart, ikke-juridisk sprog i din cookie-banner. Gennemsigtighed opbygger tillid, mens kompleksitet inviterer regulatorisk granskning. Hvis en bruger ikke forstår, hvad de accepterer, er samtykket ikke informeret. Du skal præcist angive, hvem der behandler dataene, og til hvilket formål.
Design din UI for visuel lighed. "Accepter" og "Afvis" knapper skal have lige vægt. Hvis din "Afvis" mulighed er skjult, gråtonet eller visuelt formindsket, bruger du et mørkt mønster. At følge en robust GDPR samtykkeimplementeringsguide sikrer, at dit UI-design understøtter disse krav uden at manipulere brugerens hensigt.
Undgå 'Tying Prohibition'
Udførelsen af en kontrakt kan ikke være betinget af samtykke til ikke-relaterede data. Dette er kendt som "tying prohibition". For eksempel bør adgang til et whitepaper ikke kræve samtykke til tracking cookies. Juridisk set betragtes bundet samtykke som tvunget og derfor ugyldigt. Denne præcision er vital for at opretholde internationale dataflows under Data Privacy Framework, hvor databehandling skal forblive strengt formålsbestemt og begrænset til det angivne mål.
Granularitet: Nøglen til Specificitet
Brugere har brug for kontrol over deres data. De skal kunne acceptere nogle formål, mens de afviser andre. Din "Accepter Alle" knap skal ledsages af en "Administrer Præferencer" mulighed. Dette niveau af detaljer er et kernekrav i 2026-standarden. Du kan finde detaljerede granularitetsregler på vores GDPR overholdelsesside. Granularitet er ikke kun en juridisk hindring; det er et etisk engagement til digitale rettigheder. Du kan udforske vores gennemsigtige prisindstillinger for at finde en administreret løsning, der automatiserer denne tekniske kompleksitet, mens du holder dine indtægtsstrømme intakte.
Eksplícit vs. Implicit Samtykke: Afklaring af Forvirringen
Implicit samtykke er et relikvie. Det er en antagelse, ikke et faktum. I det regulatoriske miljø i 2026 udgør det at rulle ned ad en side eller navigere til en anden URL ikke et juridisk grundlag for databehandling. Disse passive handlinger er usynlige for loven. En gyldig hændelse kræver et bevidst, udadgående signal fra brugeren. Hvis din strategi er baseret på "bløde opt-ins" eller antaget enighed, er din databehandling juridisk ugyldig. Denne GDPR samtykkeimplementeringsguide prioriterer overgangen fra passive antagelser til aktive, verificerbare valg.
De fleste standard webtracking kræver "entydigt" samtykke. Dette er en klar bekræftende handling, der ikke efterlader tvivl om brugerens hensigt. Dog er "eksplícit" samtykke en højere standard. Det kræver et meget højt niveau af sikkerhed, ofte involverende en specifik erklæring eller en dobbelt opt-in mekanisme. Fejlmærkning af din samtykketype er en almindelig årsag til regulatorisk granskning. At bruge et entydigt signal, når loven kræver et eksplícit, skaber et hul i din overholdelsesrustning, som regulatorer vil udnytte.
Hvornår er 'Eksplícit' Samtykke Obligatorisk?
Du kan ikke stole på standard bekræftende handlinger, når du håndterer højriskodata. Eksplícit samtykke er obligatorisk, når der behandles "Særlige Kategorier" data. Dette inkluderer oplysninger om en brugers helbred, religiøse overbevisninger eller politiske tilknytninger. Hvis din side bruger automatiseret individuel beslutningstagning, såsom profilering, der har juridiske virkninger for brugeren, gælder den "eksplícit" standard. Endelig kræver internationale dataoverførsler til lande uden en tilstrækkelighedsvurdering ofte dette højere niveau af bekræftet enighed. Du kan finde flere detaljer om disse højtstående krav på vores GDPR overholdelsesside.
Design for Bekræftende Handling
En klar bekræftende handling skal være en bevidst handling. Det er et klik. Det er en vælger. Det er ikke en mangel på modstand. Forudafkrydsede bokse er den førende årsag til ugyldighed i 2026. De repræsenterer et valg truffet af webstedsejeren, ikke brugeren. Juridisk set er tavshed ikke samtykke. Inaktivitet er ikke samtykke. Dette er grunden til, at "Opt-out" modeller er fundamentalt uforenelige med GDPR. De vender bevisbyrden om, hvilket tvinger brugeren til at stoppe en proces, der aldrig burde være startet uden deres tilladelse.
Din cookie-banner skal lette dette aktive valg uden friktion. Den skal give brugeren mulighed for at træffe en beslutning, ikke narre dem til en. Vi mener, at teknisk effektivitet og etisk ansvar er to sider af samme mønt. Ved at give en klar vej til bekræftende handling beskytter du dine brugeres rettigheder og din egen juridiske status. Hvis du har brug for hjælp til at konfigurere disse specifikke udløsere, giver vores tekniske supportdokumentation detaljerede trin til implementering.
Teknisk Bevis: Optagelse og Håndtering af Samtykkehændelser
Selvhosting af din infrastruktur sikrer, at du ejer dette bevis. Når du er afhængig af tredjepartsleverandører, lever dine overholdelsesdata på deres servere. Hvis de ændrer deres vilkår eller lider et serviceudfald, er dit juridiske forsvar kompromitteret. At eje din infrastruktur betyder at eje dit bevis. Det er forskellen mellem at være lejer af din egen overholdelse og at være udlejer. Gennemsigtighed kræver, at du kan producere disse optegnelser på anmodning uden at være afhængig af en ekstern mellemmand. På samme måde som en ejendomsspecialist kunne besøge WithEasement for at verificere registrerede servitutter og ejendomsdata før et salg, skal en digital operatør have øjeblikkelig adgang til deres egne samtykke logs for at sikre gennemsigtighed og juridisk sikkerhed.
En overholdende log er mere end en simpel databasepost. Det er et øjebliksbillede af en juridisk aftale. Det skal inkludere et pseudonymiseret bruger-ID, et præcist tidsstempel og den specifikke version af privatlivspolitikken, der blev præsenteret. Du skal også dokumentere den specifikke UI-tilstand, som brugeren så. Dette involverer normalt en versions-ID, der kan spores tilbage til et specifikt bannerdesign og sæt af oplysninger. Lær hvordan vores Open Consent Infrastructure håndterer verificerbare logs for at automatisere denne bevisbyrde, mens den opretholder høj ydeevne.
Implementering af Nem Tilbagetrækning
Loven er klar: at trække samtykke tilbage skal være lige så let som at give det. Dette er "One-Click" reglen. Hvis en bruger kan acceptere med ét klik, skal de også kunne tilbagekalde med ét klik. Et flydende ikon til privatlivsindstillinger er standarden i branchen i 2026 for denne tilgængelighed. Det holder valget synligt og tilgængeligt til enhver tid. Skjul ikke tilbagetrækningsknappen bag tre lag af menuer eller komplekse kontoinstillinger. Det er et mørkt mønster, der inviterer til bøder.
Gyldig tilbagetrækning skal stoppe al behandling straks. Det er ikke en anmodning, der tager 30 dage at behandle. Det er en teknisk dræbepanel for sporingsscripts. Når en bruger tilbagekalder samtykke, skal dit system udløse en øjeblikkelig tilstandsændring på tværs af alle integrerede værktøjer. Håndtering af disse tekniske hændelser bør ikke være en manuel byrde. Du har brug for et system, der balancerer digitale rettigheder med teknisk effektivitet. Udforsk vores administrerede og selvhostede prisplaner for at implementere en overholdende infrastruktur, der automatiserer din optegnelse i dag.
Samtykke som Infrastruktur: GCM v2, TCF 2.3, og Indtægt
Gyldighed er nu en teknisk forudsætning for Google Ads og programmatisk indtægt. Det handler ikke længere kun om at undgå bøder. Det handler om at opretholde evnen til at vise annoncer overhovedet. I 2026 har økosystemet ændret sig. Store browsere blokerer nu annonce-signaler, der mangler en verificerbar samtykke-streng. Hvis din samtykkehændelse ikke opfylder den tekniske standard, vil dine marketing scripts simpelthen ikke blive aktiveret. Samtykke er ikke længere et juridisk lag oven på dit websted; det er infrastrukturen, der understøtter din hele digitale tilstedeværelse.
Google Consent Mode v2 brobygger kløften mellem juridisk gyldighed og datamodellering. Det giver dig mulighed for at kommunikere samtykke-status for dine brugere direkte til Googles tags. Når en bruger nægter samtykke, bruger GCM v2 konverteringsmodellering til at udfylde datagabene. Dette sikrer, at du ikke mister synlighed i din kampagnepræstation, mens du forbliver strengt overholdende. Denne GDPR samtykkeimplementeringsguide ser disse værktøjer som essentielle for enhver moderne udgiver, der nægter at ofre data for overholdelse.
Hvorfor TCF 2.3 er den Globale Standard for Gyldighed
IAB TCF 2.3 giver de standardiserede signaler, som udgivere har brug for for at overleve. Det er ikke bare en ramme; det er et sprog. Det standardiserer, hvordan informerede og specifikke krav kommunikeres til hundreder af leverandører samtidigt. At bruge en certificeret CMP sikrer, at dine signaler bliver genkendt og respekteret af det globale annonceøkosystem. Uden denne standardisering er dit websted en ø, som annonce-teknologileverandører ikke sikkert kan interagere med. Du kan læse mere om vores IAB TCF integration for at forstå, hvordan disse signaler beskytter din trafik og din indtægt.
Optimering for Indtægt uden at Ofre Gyldighed
Du behøver ikke vælge mellem overholdelse og indkomst. Brug samtykke A/B testning for at finde det bannerdesign, der maksimerer gyldige opt-ins uden at bruge vildledende mørke mønstre. Det er et spil om teknisk præcision, ikke manipulation. Overvåg din indtægtseffektanalyse for at se præcist, hvordan overholdelse påvirker din bundlinje i realtid. Ved at implementere Google Consent Mode v2 kan du genvinde betydelige dele af dine attribueringsdata, selv når brugere vælger ikke at blive sporet. Denne tekniske effektivitet er den eneste måde at opretholde en bæredygtig forretningsmodel i det privatlivslandskab, der eksisterer i 2026.
Fremtidssikre Din Overholdelses Infrastruktur
2026-standarden for digitale rettigheder er klar. Samtykke er ikke en passiv aftale; det er en verificerbar datahændelse, der kræver teknisk præcision. Denne GDPR samtykkeimplementeringsguide har vist, at opfyldelse af Artikel 4(11) krav betyder at bevæge sig ud over simple bannere. Du skal eje dit bevis gennem uforanderlige logs og sikre, at din tilbagetrækningsproces er lige så problemfri som din tilmelding. Gyldige signaler er den eneste måde at overleve i et landskab, hvor browsere og annonce-netværk kræver total teknisk gennemsigtighed.
Overholdelse behøver ikke at være en belastning for dine ressourcer eller din indtægt. Ved at betragte samtykke som grundlæggende infrastruktur beskytter du din programmatisk indtægt, mens du respekterer brugerens autonomi. Du har brug for et system, der tilbyder kilde-tilgængelig gennemsigtighed og er fuldt IAB TCF 2.3 Certificeret og Google Consent Mode v2 Klar. Lad ikke dit juridiske forsvar være en tilfældighed eller tredjeparts sorte bokse, der skjuler dit eget bevis for dig.
Begynd at opbygge din verificerbare samtykkeinfrastruktur i dag. Du har magten til at forvandle komplekse regulatoriske krav til en konkurrencefordel for dit brand. Det er tid til at lede med gennemsigtighed og teknisk effektivitet.
Ofte Stillede Spørgsmål
Kan jeg bruge implicit samtykke, hvis brugeren fortsætter med at browse?
Nej, implicit samtykke er død. At navigere eller rulle ned opfylder ikke standarden for "klar bekræftende handling", der kræves af Artikel 4(11). Dit system skal vente på et bevidst klik, før det aktiverer nogen ikke-essentielle tags. Hvis du indsamler data baseret på, at en bruger blot bliver på siden, behandler du data ulovligt. Denne GDPR samtykkeimplementeringsguide understreger, at tavshed aldrig er en aftale.
Er en Afvis Alle knap juridisk påkrævet på det første lag af et banner?
Ja, en "Afvis Alle" knap er nu et funktionelt krav for juridisk gyldighed. Regulatorer og EDPB har præciseret, at at nægte samtykke skal være lige så let som at give det. Hvis dit første lag kun har en "Accepter" knap, mens "Afvis" er skjult bag en indstillingsmenu, betragtes dit samtykke som tvunget. Visuel lighed mellem disse to valg er standarden i 2026 for overholdende UI-design.
Hvad sker der, hvis jeg ikke kan bevise, at en specifik bruger gav samtykke?
Hvis du ikke kan bevise samtykke, har du ikke det. Artikel 7(1) lægger hele bevisbyrden på dig, den dataansvarlige. Du skal kunne producere en tidsstemplet, uforanderlig optegnelse, der viser præcist, hvad brugeren blev fortalt, og hvad de klikkede på. Uden dette tekniske bevis er alle data, du har indsamlet, en forpligtelse. Verificerbare logs er den eneste rygsøjle i en robust overholdelsesstrategi.
Udløber GDPR samtykke nogensinde, eller er det gyldigt for evigt?
GDPR samtykke har ikke en fastsat udløbsdato, men det er ikke permanent. Bedste praksis og lokale retningslinjer foreslår at forny samtykke hver 12 til 24 måneder for at sikre, at det forbliver "informeret." Hvis dine databehandlingsformål ændrer sig betydeligt, bliver det gamle samtykke ugyldigt straks. Du skal opretholde en cyklus af genvalidering for at holde dit juridiske grundlag aktuelt og forsvarligt mod potentielle regulatoriske revisioner.
Kan jeg tilbyde en rabat eller cookie-væg for samtykke?
Du kan ikke bruge cookie-vægge til at blokere adgang til dit indhold. Samtykke skal være "frit givet," hvilket betyder, at en bruger ikke bør stå over for negative konsekvenser for at sige nej. Selvom nogle "betal eller ok" modeller eksisterer, er de underlagt ekstrem granskning. En gyldig GDPR samtykkeimplementeringsguide fokuserer på at give et reelt valg. Hvis en bruger tvinges til at acceptere sporing for at læse en artikel, er det samtykke ugyldigt.
Hvor ofte skal jeg bede om samtykke igen, hvis min privatlivspolitik ændrer sig?
Du skal bede om samtykke igen, når du foretager en væsentlig ændring i dine databehandlingsaktiviteter. Dette inkluderer at tilføje nye tredjepartsleverandører, ændre formålet med indsamlingen eller udvide de typer data, du sporer. Mindre grammatiske opdateringer til en politik kræver ikke en ny anmodning, men enhver ændring i, hvordan du bruger personlige data, ugyldiggør tidligere aftaler. Gennemsigtighed kræver, at brugerens tilladelse er i overensstemmelse med din faktiske adfærd.
Er samtykke fra et barn under 16 gyldigt uden forældretilladelse?
Samtykke fra et barn under 16 er generelt ugyldigt uden verificeret forældretilladelse for de fleste digitale tjenester. Selvom individuelle EU-medlemslande kan sænke denne alder til 13, er den standard tærskel høj. Du skal implementere aldersverifikationsforanstaltninger, hvis din side henvender sig til eller tiltrækker yngre publikum. At behandle en mindreårigs data uden korrekt juridisk autorisation er en af de hurtigste måder at udløse maksimale regulatoriske bøder.
Hvordan håndterer jeg gyldigt samtykke til tredjeparts scripts som YouTube eller Maps?
Du skal blokere tredjeparts scripts som YouTube eller Google Maps, indtil brugeren giver specifikt samtykke til dem. Disse tjenester dropper ofte tracking cookies i det øjeblik, de indlæses. En overholdende opsætning bruger "pladsholdere", der kun aktiverer scriptet, efter at en bruger klikker på en specifik tilmelding. At håndtere disse tekniske udløsere sikrer, at ingen data lækker til eksterne leverandører, før du har et gyldigt juridisk grundlag for at tillade det.