
Qu'est-ce qui constitue un consentement valide au RGPD ? La norme de conformité 2026
Une case à cocher n'est pas une garantie légale. C'est une responsabilité technique si vous ne pouvez pas prouver exactement comment, quand et pourquoi elle a été cliquée. De nombreux opérateurs considèrent le consentement comme un obstacle passif à franchir, mais en 2026, les régulateurs le voient comme un événement de données vérifiable nécessitant une documentation rigoureuse. Si votre configuration actuelle repose sur une logique de "suffisamment bonne", vous êtes probablement assis sur une bombe à retardement en matière de conformité. Un consentement valide n'est pas un état d'accord. C'est un processus technique géré. Tout comme Cornerstone Real Estate Investment Services fournit un cadre structuré pour les investisseurs immobiliers naviguant dans les échanges 1031, les opérateurs numériques doivent adopter un système rigoureux pour gérer leurs obligations de conformité.
Nous comprenons l'anxiété de jongler entre des lois strictes sur la vie privée et la nécessité de maintenir vos revenus publicitaires. Il est facile de se perdre dans le jargon technique de la loi sur l'IA de l'UE ou les nuances de la loi britannique sur les données (Utilisation et Accès) de 2025. Ce guide de mise en œuvre du consentement GDPR fait le tri dans le bruit. Vous apprendrez à maîtriser les exigences légales et techniques précises qui transforment un simple clic en un événement de consentement légalement défendable.
Nous allons au-delà des théories abstraites pour fournir une liste de contrôle pratique pour la validité. Nous aborderons comment configurer votre CMP pour IAB TCF v2.3, gérer Google Consent Mode v2, et garantir que vos efforts de minimisation des données répondent aux dernières normes. Ce guide fournit la clarté nécessaire pour atteindre la tranquillité d'esprit réglementaire et la confiance que votre infrastructure est construite sur des normes éthiques et transparentes.
Principaux enseignements
- Allez au-delà des hypothèses subjectives en considérant le consentement comme un événement technique objectif qui doit satisfaire aux normes de l'Article 4(11).
- Éliminez les ultimatums de "consentement ou partez" en maîtrisant les quatre piliers d'un accord donné librement, spécifique, informé et sans ambiguïté.
- Transformez des clics simples en enregistrements immuables et horodatés qui documentent exactement ce qu'un utilisateur a vu au moment où il a donné son consentement.
- Suivez ce guide de mise en œuvre du consentement GDPR pour intégrer IAB TCF v2.3 et Google Consent Mode v2 sans sacrifier vos revenus programmatiques.
- Changez votre perspective en considérant la conformité non pas comme un obstacle légal, mais comme un prérequis technique de haute performance pour le paysage des données de 2026.
Définir le consentement valide GDPR : Le cadre de l'Article 4(11)
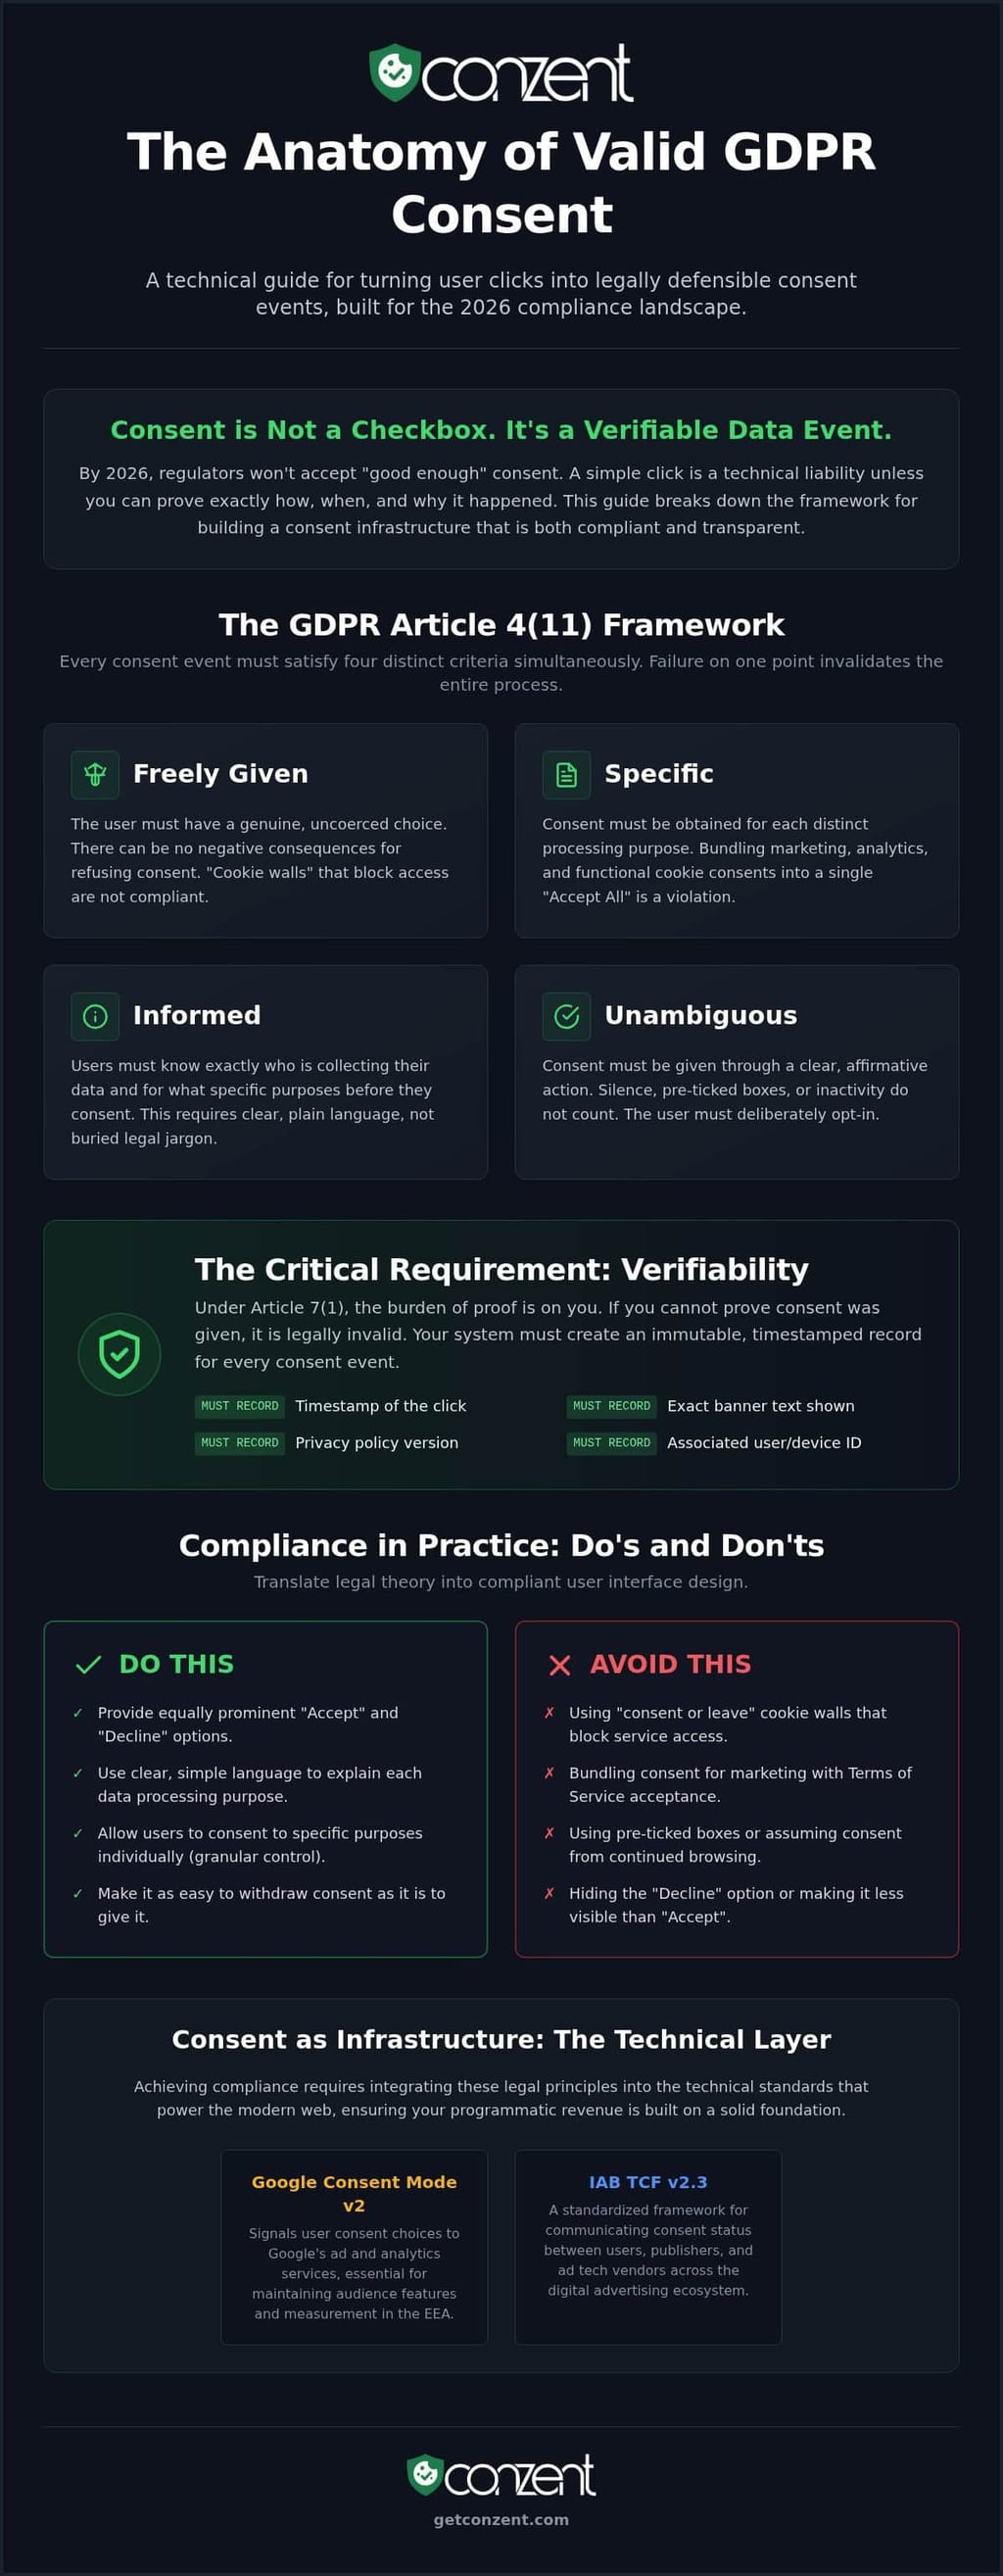
L'Article 4(11) du GDPR est la référence légale définitive pour tout traitement de données au sein de l'Union Européenne. Il définit le consentement comme toute indication donnée librement, spécifique, informée et sans ambiguïté des souhaits de la personne concernée. La validité est un test objectif ; ce n'est pas un sentiment subjectif ou une hypothèse commode faite par un département marketing. Si vous ne pouvez pas démontrer qu'un utilisateur a fait un choix conscient, vous n'avez pas de consentement. De nombreux opérateurs échouent parce qu'ils considèrent le consentement comme une case à cocher à cacher plutôt qu'un standard à respecter.
Le consentement est une action affirmative claire. Le silence, les cases pré-cochées ou l'inactivité ne constituent pas une base légale pour le traitement des données personnelles. C'est un principe fondamental du Règlement Général sur la Protection des Données (RGPD). D'ici 2026, la norme a évolué de manière significative. Les régulateurs n'acceptent plus les politiques de confidentialité statiques comme preuve suffisante de conformité. Ils exigent que le consentement soit vérifiable en temps réel. Cela signifie que votre système doit produire un enregistrement du moment exact où un utilisateur a opté et ce qui lui a été dit à ce moment-là.
Les 4 éléments clés de la validité
Pour répondre à la norme de conformité de 2026, chaque événement de consentement doit satisfaire simultanément à quatre critères distincts. Échouer sur un seul point rend l'ensemble de l'événement de traitement de données illégal. Ce guide de mise en œuvre du consentement GDPR priorise ces éléments pour garantir que votre configuration technique corresponde à la réalité légale. Utilisez-les comme une liste de contrôle pour votre configuration actuelle.
- Donné librement : L'utilisateur doit avoir un choix réel. Si vous utilisez des "murs de cookies" qui bloquent l'accès à moins qu'un utilisateur n'accepte le suivi, le consentement est invalide. Il ne doit y avoir aucune conséquence négative à dire non.
- Spécifique : Vous devez nommer chaque but distinct du traitement. Regrouper des cookies marketing avec des cookies fonctionnels est une violation. Chaque cas d'utilisation nécessite son propre opt-in clair.
- Informé : Les utilisateurs doivent savoir exactement qui collecte leurs données et dans quel but. La transparence n'est pas une option ; c'est une exigence.
- Sans ambiguïté : Un signal clair d'intention est requis. Cela signifie une action délibérée, comme cliquer sur un bouton "Accepter" qui n'est pas visuellement trompeur ou caché.
Vérifiabilité : Le 'sixième' élément caché
L'Article 7(1) du RGPD est explicite sur le fardeau de la preuve. Il repose entièrement sur le responsable du traitement des données. Si vous ne pouvez pas prouver quand et comment le consentement a été donné, il est légalement invalide depuis le moment de la collecte. La vérifiabilité est la colonne vertébrale technique de la conformité au RGPD. Pour une plongée plus profonde dans les exigences réglementaires spécifiques, notre aperçu de la conformité GDPR détaille comment ces règles s'appliquent à l'infrastructure web moderne. Vous devez enregistrer la version de la politique de confidentialité que l'utilisateur a vue, l'horodatage du clic et l'ID technique associé à l'événement. Sans cette trace immuable, votre "consentement valide" n'est qu'une affirmation que vous ne pouvez pas soutenir.
Les quatre piliers : Comment répondre à chaque exigence
La conformité n'est pas une suggestion. C'est une norme technique. Ce guide de mise en œuvre du consentement GDPR se concentre sur les quatre piliers qui définissent un événement valide. Un signal valide est un choix actif. Ce n'est pas un accident de conception. D'ici 2026, la marge d'erreur a disparu, et les régulateurs recherchent ces marqueurs spécifiques de validité.
Éliminez immédiatement les ultimatums de "consentement ou partez". Ceux-ci invalident votre base légale. Les utilisateurs doivent avoir un choix réel sans conséquences négatives. Si l'accès à votre site dépend du consentement au suivi, vous ne demandez pas ; vous contraignez. Un consentement donné librement exige que l'utilisateur puisse refuser et accéder tout de même à votre service principal.
Ne regroupez pas le consentement marketing avec votre accord de conditions de service. Ce sont des actions légales distinctes. Un utilisateur acceptant vos règles de site n'accepte pas automatiquement d'être suivi sur le web. La spécificité nécessite des limites claires entre la nécessité fonctionnelle et l'utilité marketing.
Utilisez un langage clair, sans jargon juridique, dans votre bannière de cookies. La transparence établit la confiance tandis que la complexité invite à un examen réglementaire. Si un utilisateur ne comprend pas ce à quoi il consent, le consentement n'est pas informé. Vous devez indiquer exactement qui traite les données et dans quel but.
Concevez votre interface utilisateur pour l'égalité visuelle. Les boutons "Accepter" et "Refuser" doivent avoir le même poids. Si votre option "Refuser" est cachée, grisée ou visuellement diminuée, vous utilisez un motif sombre. Suivre un guide de mise en œuvre du consentement GDPR robuste garantit que votre conception UI soutient ces exigences sans manipuler l'intention de l'utilisateur.
Éviter la 'prohibition de liaison'
L'exécution d'un contrat ne peut pas être conditionnelle au consentement pour des données non liées. Cela s'appelle la "prohibition de liaison". Par exemple, l'accès à un livre blanc ne devrait pas nécessiter le consentement pour des cookies de suivi. Légalement, le consentement lié est considéré comme contraint et donc nul. Cette précision est vitale pour maintenir les flux de données internationaux sous le Cadre de Protection des Données, où la collecte de données doit rester strictement ciblée et limitée à l'objectif déclaré.
Granularité : La clé de la spécificité
Les utilisateurs ont besoin de contrôle sur leurs données. Ils doivent pouvoir accepter certains objectifs tout en en rejetant d'autres. Votre bouton "Accepter Tout" doit être accompagné d'une option "Gérer les Préférences". Ce niveau de détail est une exigence fondamentale de la norme de 2026. Vous pouvez trouver des règles de granularité détaillées sur notre page de conformité GDPR. La granularité n'est pas seulement un obstacle légal ; c'est un engagement éthique envers les droits numériques. Vous pouvez explorer nos options de tarification transparentes pour trouver une solution gérée qui automatise cette complexité technique tout en préservant vos flux de revenus.
Consentement explicite vs implicite : Éclaircir la confusion
Le consentement implicite est un vestige. C'est une hypothèse, pas un fait. Dans l'environnement réglementaire de 2026, faire défiler une page ou naviguer vers une deuxième URL ne constitue pas une base légale pour le traitement des données. Ces actions passives sont invisibles aux yeux de la loi. Un événement valide nécessite un signal délibéré et extérieur de l'utilisateur. Si votre stratégie repose sur des "opt-ins doux" ou un accord présumé, votre collecte de données est légalement nulle. Ce guide de mise en œuvre du consentement GDPR priorise la transition des hypothèses passives vers des choix actifs et vérifiables.
La plupart des suivis de sites web standard nécessitent un consentement "sans ambiguïté". C'est une action affirmative claire qui ne laisse aucun doute sur l'intention de l'utilisateur. Cependant, le consentement "explicite" est une norme plus élevée. Il nécessite un niveau de garantie très élevé, impliquant souvent une déclaration spécifique ou un mécanisme de double opt-in. Mal étiqueter votre type de consentement est une cause fréquente d'examen réglementaire. Utiliser un signal sans ambiguïté lorsque la loi exige un signal explicite crée une faille dans votre armure de conformité que les régulateurs exploiteront.
Quand le consentement 'explicite' est-il obligatoire ?
Vous ne pouvez pas vous fier à des actions affirmatives standard lors du traitement de données à haut risque. Le consentement explicite est obligatoire lors du traitement de données de "Catégorie Spéciale". Cela inclut des informations concernant la santé d'un utilisateur, ses croyances religieuses ou ses affiliations politiques. Si votre site utilise une prise de décision individuelle automatisée, comme le profilage ayant des effets juridiques sur l'utilisateur, la norme "explicite" s'applique. Enfin, les transferts de données internationaux vers des pays sans décision d'adéquation nécessitent souvent ce niveau plus élevé d'accord confirmé. Vous pouvez trouver plus de détails sur ces exigences à enjeux élevés sur notre page de conformité GDPR.
Concevoir pour l'action affirmative
Une action affirmative claire doit être un acte délibéré. C'est un clic. C'est un basculement. Ce n'est pas un manque de résistance. Les cases pré-cochées sont la principale raison d'invalidité en 2026. Elles représentent un choix fait par le propriétaire du site, pas par l'utilisateur. Légalement, le silence n'est pas un consentement. L'inactivité n'est pas un consentement. C'est pourquoi les modèles "Opt-out" sont fondamentalement incompatibles avec le RGPD. Ils inversent le fardeau de l'action, forçant l'utilisateur à arrêter un processus qui n'aurait jamais dû commencer sans sa permission.
Votre bannière de cookies doit faciliter ce choix actif sans friction. Elle doit permettre à l'utilisateur de prendre une décision, pas de le tromper. Nous croyons que l'efficacité technique et la responsabilité éthique sont deux faces de la même pièce. En fournissant un chemin clair vers l'action affirmative, vous protégez les droits de vos utilisateurs et votre propre position légale. Si vous avez besoin d'aide pour configurer ces déclencheurs spécifiques, notre documentation de support technique fournit des étapes détaillées pour la mise en œuvre.
Preuve technique : Enregistrement et gestion des événements de consentement
L'auto-hébergement de votre infrastructure garantit que vous possédez cette preuve. Lorsque vous dépendez de fournisseurs tiers, vos données de conformité résident sur leurs serveurs. S'ils changent leurs conditions ou subissent une panne de service, votre défense légale est compromise. Posséder votre infrastructure signifie posséder vos preuves. C'est la différence entre être un locataire de votre propre conformité et être le propriétaire. La transparence exige que vous puissiez produire ces enregistrements à la demande sans dépendre d'un intermédiaire externe. De la même manière qu'un professionnel de l'immobilier pourrait visiter WithEasement pour vérifier les servitudes enregistrées et les données immobilières avant une vente, un opérateur numérique doit avoir un accès immédiat à ses propres journaux de consentement pour garantir la transparence et la sécurité juridique.
Un journal conforme est plus qu'une simple entrée de base de données. C'est un instantané d'un accord légal. Il doit inclure un ID utilisateur pseudonymisé, un horodatage précis et la version spécifique de la politique de confidentialité présentée. Vous devez également documenter l'état spécifique de l'interface utilisateur que l'utilisateur a vu. Cela implique généralement un ID de version qui renvoie à un design de bannière spécifique et à un ensemble de divulgations. Découvrez comment notre Open Consent Infrastructure gère des journaux vérifiables pour automatiser ce fardeau de la preuve tout en maintenant des performances élevées.
Mise en œuvre d'un retrait facile
La loi est claire : retirer son consentement doit être aussi facile que de le donner. C'est la règle du "Clic Unique". Si un utilisateur peut accepter en un clic, il doit pouvoir révoquer en un clic. Une icône de Paramètres de Confidentialité flottante est la norme de l'industrie de 2026 pour cette accessibilité. Elle garde le choix visible et accessible à tout moment. Ne cachez pas le bouton de retrait derrière trois couches de menus ou des paramètres de compte complexes. C'est un motif sombre qui invite aux amendes.
Un retrait valide doit arrêter tout traitement immédiatement. Ce n'est pas une demande qui prend 30 jours à traiter. C'est un interrupteur technique pour les scripts de suivi. Lorsque l'utilisateur révoque son consentement, votre système doit déclencher un changement d'état immédiat dans tous les outils intégrés. Gérer ces événements techniques ne devrait pas être un fardeau manuel. Vous avez besoin d'un système qui équilibre les droits numériques avec l'efficacité technique. Explorez nos plans de tarification gérés et auto-hébergés pour déployer une infrastructure conforme qui automatise votre tenue de dossiers dès aujourd'hui.
Consentement en tant qu'infrastructure : GCM v2, TCF 2.3 et revenus
La validité est désormais un prérequis technique pour Google Ads et les revenus programmatiques. Il ne s'agit plus seulement d'éviter des amendes. Il s'agit de maintenir la capacité de diffuser des annonces. En 2026, l'écosystème a changé. Les principaux navigateurs bloquent désormais les signaux publicitaires qui manquent d'une chaîne de consentement vérifiable. Si votre événement de consentement ne répond pas à la norme technique, vos scripts marketing ne s'exécuteront tout simplement pas. Le consentement n'est plus une couche légale sur votre site ; c'est l'infrastructure qui soutient l'ensemble de votre présence numérique.
Google Consent Mode v2 comble le fossé entre la validité légale et la modélisation des données. Il vous permet de communiquer l'état de consentement de vos utilisateurs directement aux balises de Google. Lorsqu'un utilisateur refuse le consentement, GCM v2 utilise la modélisation de conversion pour combler les lacunes de données. Cela garantit que vous ne perdez pas de visibilité sur les performances de votre campagne tout en restant strictement conforme. Ce guide de mise en œuvre du consentement GDPR considère ces outils comme essentiels pour tout éditeur moderne qui refuse de sacrifier des données pour la conformité.
Pourquoi TCF 2.3 est la norme mondiale pour la validité
IAB TCF 2.3 fournit les signaux standardisés dont les éditeurs ont besoin pour survivre. Ce n'est pas seulement un cadre ; c'est un langage. Il standardise la manière dont les exigences informées et spécifiques sont communiquées à des centaines de fournisseurs simultanément. Utiliser un CMP certifié garantit que vos signaux sont reconnus et respectés par l'écosystème publicitaire mondial. Sans cette standardisation, votre site est une île avec laquelle les fournisseurs de technologie publicitaire ne peuvent pas interagir en toute sécurité. Vous pouvez en savoir plus sur notre intégration IAB TCF pour comprendre comment ces signaux protègent votre trafic et vos revenus.
Optimiser les revenus sans sacrifier la validité
Vous n'avez pas à choisir entre conformité et revenus. Utilisez les tests A/B de consentement pour trouver le design de bannière qui maximise les opt-ins valides sans utiliser de motifs sombres trompeurs. C'est un jeu de précision technique, pas de manipulation. Surveillez vos analyses d'impact sur les revenus pour voir exactement comment la conformité affecte votre résultat net en temps réel. En mettant en œuvre Google Consent Mode v2, vous pouvez récupérer des portions significatives de vos données d'attribution même lorsque les utilisateurs choisissent de ne pas être suivis. Cette efficacité technique est le seul moyen de maintenir un modèle commercial durable dans le paysage de la vie privée de 2026.
Préparez votre infrastructure de conformité pour l'avenir
La norme de 2026 pour les droits numériques est claire. Le consentement n'est pas un accord passif ; c'est un événement de données vérifiable qui nécessite une précision technique. Ce guide de mise en œuvre du consentement GDPR a montré que répondre aux exigences de l'Article 4(11) signifie aller au-delà de simples bannières. Vous devez posséder votre preuve à travers des journaux immuables et garantir que votre processus de retrait est aussi fluide que votre opt-in. Les signaux valides sont le seul moyen de survivre dans un paysage où les navigateurs et les réseaux publicitaires exigent une transparence technique totale.
La conformité ne doit pas être un drain sur vos ressources ou vos revenus. En considérant le consentement comme une infrastructure fondamentale, vous protégez vos revenus programmatiques tout en respectant l'autonomie des utilisateurs. Vous avez besoin d'un système qui offre une transparence disponible à la source et qui est entièrement certifié IAB TCF 2.3 et prêt pour Google Consent Mode v2. Ne laissez pas votre défense légale au hasard ou à des boîtes noires tierces qui cachent vos propres preuves.
Commencez à construire votre infrastructure de consentement vérifiable aujourd'hui. Vous avez le pouvoir de transformer des exigences réglementaires complexes en un avantage concurrentiel pour votre marque. Il est temps de diriger avec transparence et efficacité technique.
Questions Fréquemment Posées
Puis-je utiliser le consentement implicite si l'utilisateur continue à naviguer ?
Non, le consentement implicite est mort. Naviguer ou faire défiler ne répond pas à la norme de "claire action affirmative" requise par l'Article 4(11). Votre système doit attendre un clic délibéré avant d'activer des balises non essentielles. Si vous collectez des données simplement parce qu'un utilisateur reste sur la page, vous traitez des données illégalement. Ce guide de mise en œuvre du consentement GDPR souligne que le silence n'est jamais un accord.
Un bouton "Refuser Tout" est-il légalement requis sur la première couche d'une bannière ?
Oui, un bouton "Refuser Tout" est désormais une exigence fonctionnelle pour la validité légale. Les régulateurs et le CEPD ont clarifié que refuser le consentement doit être aussi facile que de le donner. Si votre première couche n'a qu'un bouton "Accepter" tout en cachant "Refuser" derrière un menu de paramètres, votre consentement est considéré comme contraint. La parité visuelle entre ces deux choix est la norme de 2026 pour un design UI conforme.
Que se passe-t-il si je ne peux pas prouver qu'un utilisateur spécifique a donné son consentement ?
Si vous ne pouvez pas prouver le consentement, vous ne l'avez pas. L'Article 7(1) place l'ensemble du fardeau de la preuve sur vous, le responsable du traitement des données. Vous devez être en mesure de produire un enregistrement horodaté et immuable montrant exactement ce qui a été dit à l'utilisateur et sur quoi il a cliqué. Sans cette preuve technique, toutes les données que vous avez collectées sont une responsabilité. Des journaux vérifiables sont la seule colonne vertébrale d'une stratégie de conformité robuste.
Le consentement GDPR expire-t-il un jour, ou est-il valide pour toujours ?
Le consentement GDPR n'a pas de date d'expiration codée, mais il n'est pas permanent. Les meilleures pratiques et les directives locales suggèrent de rafraîchir le consentement tous les 12 à 24 mois pour s'assurer qu'il reste "informé". Si vos objectifs de traitement des données changent de manière significative, le consentement ancien devient immédiatement nul. Vous devez maintenir un cycle de re-validation pour garder votre base légale actuelle et défendable contre d'éventuels audits réglementaires.
Puis-je offrir une réduction ou un mur de cookies en échange du consentement ?
Vous ne pouvez pas utiliser des murs de cookies pour bloquer l'accès à votre contenu. Le consentement doit être "donné librement", ce qui signifie qu'un utilisateur ne doit pas faire face à des conséquences négatives pour dire non. Bien que certains modèles "payer ou accepter" existent, ils sont soumis à un examen extrême. Un guide de mise en œuvre du consentement GDPR valide se concentre sur la fourniture d'un choix réel. Si un utilisateur est contraint d'accepter le suivi pour lire un article, ce consentement est nul.
À quelle fréquence dois-je demander à nouveau le consentement si ma politique de confidentialité change ?
Vous devez demander à nouveau le consentement chaque fois que vous apportez un changement matériel à vos activités de traitement des données. Cela inclut l'ajout de nouveaux fournisseurs tiers, le changement de l'objectif de collecte ou l'expansion des types de données que vous suivez. Des mises à jour grammaticales mineures d'une politique ne nécessitent pas de nouvelle demande, mais tout changement dans la manière dont vous utilisez les données personnelles invalide les accords précédents. La transparence exige de maintenir la permission de l'utilisateur alignée avec votre comportement réel.
Le consentement d'un enfant de moins de 16 ans est-il valide sans autorisation parentale ?
Le consentement d'un enfant de moins de 16 ans est généralement invalide sans autorisation parentale vérifiée pour la plupart des services numériques. Bien que les États membres de l'UE puissent abaisser cet âge à 13 ans, le seuil par défaut est élevé. Vous devez mettre en œuvre des mesures de vérification d'âge si votre site cible ou attire des publics plus jeunes. Traiter les données d'un mineur sans l'autorisation légale correcte est l'un des moyens les plus rapides de déclencher des amendes réglementaires maximales.
Comment gérer le consentement valide pour des scripts tiers comme YouTube ou Maps ?
Vous devez bloquer les scripts tiers comme YouTube ou Google Maps jusqu'à ce que l'utilisateur fournisse un consentement spécifique pour eux. Ces services déposent souvent des cookies de suivi dès qu'ils se chargent. Une configuration conforme utilise des "espaces réservés" qui n'activent le script qu'après qu'un utilisateur a cliqué sur un opt-in spécifique. Gérer ces déclencheurs techniques garantit qu'aucune donnée ne fuit vers des fournisseurs externes avant que vous n'ayez une base légale valide pour le permettre.