
¿Qué Constituye un Consentimiento Válido según el GDPR? El Estándar de Cumplimiento 2026
Una casilla de verificación no es una salvaguarda legal. Es una responsabilidad técnica si no puedes demostrar exactamente cómo, cuándo y por qué se hizo clic. Muchos operadores tratan el consentimiento como un obstáculo pasivo que hay que superar, pero en 2026, los reguladores lo ven como un evento de datos verificable que requiere una documentación rigurosa. Si tu configuración actual se basa en una lógica de "suficientemente buena", es probable que estés sentado sobre una bomba de tiempo de cumplimiento. El consentimiento válido no es un estado de acuerdo. Es un proceso técnico gestionado. Al igual que Cornerstone Real Estate Investment Services proporciona un marco estructurado para los inversores inmobiliarios que navegan por los intercambios 1031, los operadores digitales deben adoptar un sistema riguroso para gestionar sus obligaciones de cumplimiento.
Entendemos la ansiedad de equilibrar leyes de privacidad estrictas con la necesidad de mantener tus ingresos publicitarios. Es fácil perderse en la jerga técnica de la Ley de IA de la UE o en los matices de la Ley de Datos (Uso y Acceso) del Reino Unido de 2025. Esta guía de implementación de consentimiento GDPR corta el ruido. Aprenderás a dominar los requisitos legales y técnicos precisos que convierten un simple clic en un evento de consentimiento legalmente defendible.
Estamos avanzando más allá de teorías abstractas para proporcionar una lista de verificación práctica para la validez. Cubriremos cómo configurar tu CMP para IAB TCF v2.3, gestionar Google Consent Mode v2 y asegurar que tus esfuerzos de minimización de datos cumplan con los últimos estándares. Esta guía proporciona la claridad necesaria para lograr tranquilidad regulatoria y la confianza de que tu infraestructura está construida sobre estándares éticos y transparentes.
Puntos Clave
- Avanza más allá de suposiciones subjetivas tratando el consentimiento como un evento técnico objetivo que debe satisfacer los estándares del Artículo 4(11).
- Elimina ultimátums inválidos de "consentir o salir" dominando los cuatro pilares de un acuerdo libremente dado, específico, informado y no ambiguo.
- Convierte clics simples en registros inmutables con marca de tiempo que documenten exactamente lo que un usuario vio en el momento en que proporcionó su consentimiento.
- Sigue esta guía de implementación de consentimiento GDPR para integrar IAB TCF v2.3 y Google Consent Mode v2 sin sacrificar tus ingresos programáticos.
- Cambia tu perspectiva de ver el cumplimiento como un obstáculo legal a tratarlo como un requisito técnico de alto rendimiento para el panorama de datos de 2026.
Definiendo el Consentimiento Válido GDPR: El Marco del Artículo 4(11)
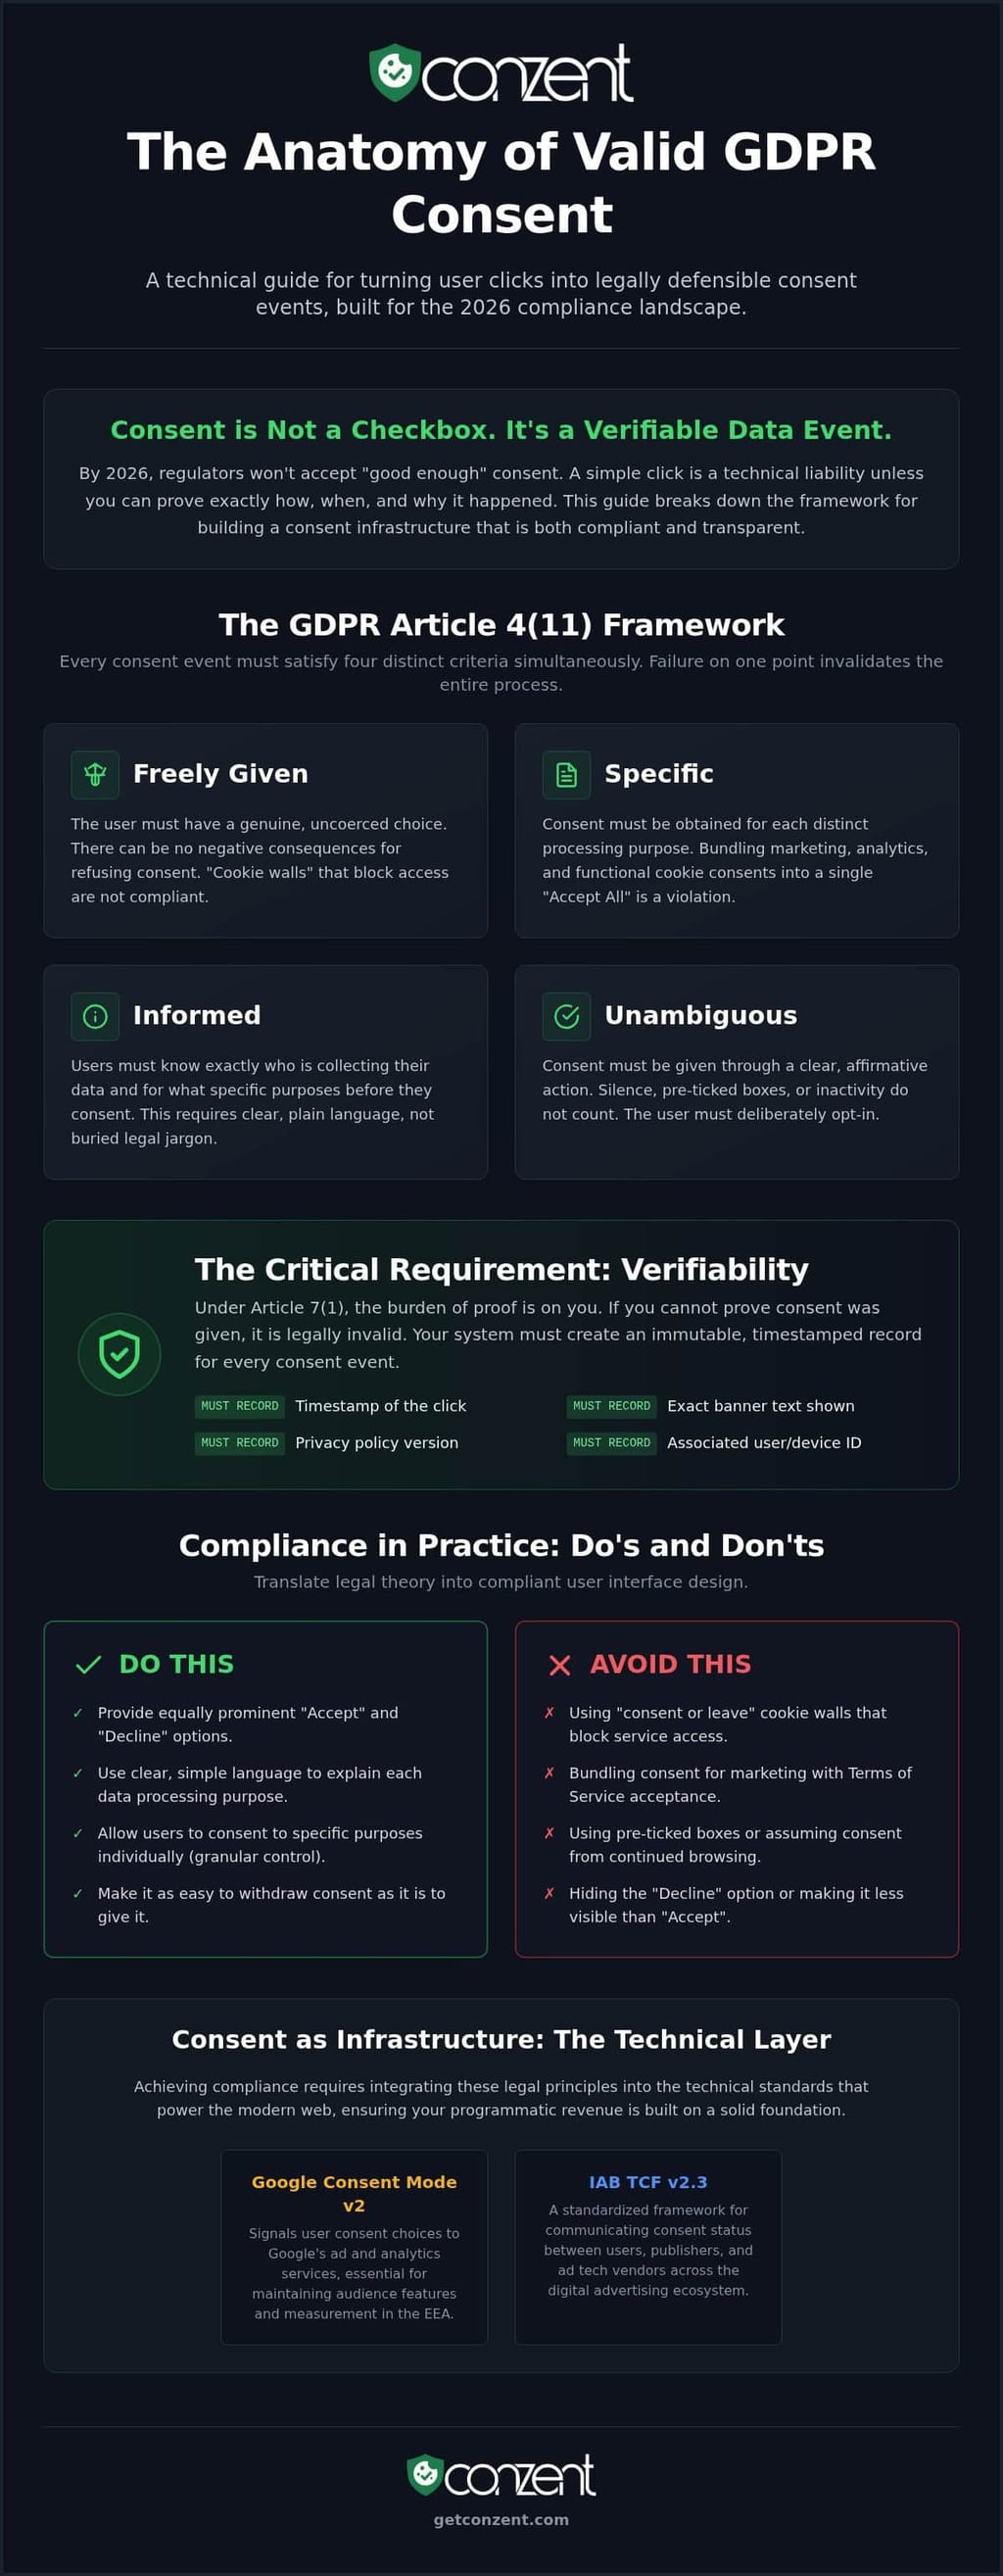
El Artículo 4(11) del GDPR es la base legal definitiva para todo procesamiento de datos dentro de la Unión Europea. Define el consentimiento como cualquier indicación libremente dada, específica, informada y no ambigua de los deseos del sujeto de datos. La validez es una prueba objetiva; no es un sentimiento subjetivo o una suposición conveniente hecha por un departamento de marketing. Si no puedes demostrar que un usuario tomó una decisión consciente, no tienes consentimiento. Muchos operadores fracasan porque ven el consentimiento como una casilla que ocultar en lugar de un estándar que mantener.
El consentimiento es una acción afirmativa clara. El silencio, las casillas pre-marcadas o la inactividad no constituyen una base legal para procesar datos personales. Este es un principio fundamental del Reglamento General de Protección de Datos (GDPR). Para 2026, el estándar ha evolucionado significativamente. Los reguladores ya no aceptan políticas de privacidad estáticas como prueba suficiente de cumplimiento. Exigen que el consentimiento sea verificable en tiempo real. Esto significa que tu sistema debe producir un registro del momento exacto en que un usuario optó por participar y lo que se le dijo en ese momento.
Los 4 Elementos Clave de la Validez
Para cumplir con el estándar de cumplimiento de 2026, cada evento de consentimiento debe satisfacer simultáneamente cuatro criterios distintos. Fallar en incluso un punto hace que todo el evento de procesamiento de datos sea ilegal. Esta guía de implementación de consentimiento GDPR prioriza estos elementos para asegurar que tu configuración técnica coincida con la realidad legal. Utiliza estos como una lista de verificación para tu configuración actual.
- Libremente dado: El usuario debe tener una elección genuina. Si utilizas "muros de cookies" que bloquean el acceso a menos que un usuario acepte el seguimiento, el consentimiento es inválido. No debe haber consecuencias negativas por decir que no.
- Específico: Debes nombrar cada propósito distinto para el procesamiento. Agrupar cookies de marketing con cookies funcionales es una violación. Cada caso de uso necesita su propio opt-in claro.
- Informado: Los usuarios deben saber exactamente quién está recopilando sus datos y con qué propósito. La transparencia no es una opción; es un requisito.
- No ambiguo: Se requiere una señal clara de intención. Esto significa una acción deliberada, como hacer clic en un botón de "Aceptar" que no sea visualmente engañoso o esté oculto.
Verificabilidad: El 'Sexto' Elemento Oculto
El Artículo 7(1) del GDPR es explícito sobre la carga de la prueba. Recae completamente en el controlador de datos. Si no puedes probar cuándo y cómo se dio el consentimiento, es legalmente inválido desde el momento de la recolección. La verificabilidad es la columna vertebral técnica del cumplimiento del GDPR. Para un análisis más profundo de los requisitos regulatorios específicos, nuestra visión general de cumplimiento GDPR detalla cómo se aplican estas reglas a la infraestructura web moderna. Debes registrar la versión de la política de privacidad que el usuario vio, la marca de tiempo del clic y la ID técnica asociada con el evento. Sin esta pista inmutable, tu "consentimiento válido" es simplemente una afirmación que no puedes respaldar.
Los Cuatro Pilares: Cómo Cumplir con Cada Requisito
El cumplimiento no es una sugerencia. Es un estándar técnico. Esta guía de implementación de consentimiento GDPR se centra en los cuatro pilares que definen un evento válido. Una señal válida es una elección activa. No es un accidente de diseño. Para 2026, el margen de error ha desaparecido, y los reguladores están buscando estos marcadores específicos de validez.
Elimina inmediatamente los ultimátums de "consentir o salir". Estos invalidan tu base legal. Los usuarios deben tener una elección genuina sin consecuencias negativas. Si el acceso a tu sitio depende del consentimiento de seguimiento, no estás preguntando; estás coaccionando. El consentimiento libremente dado requiere que el usuario pueda rechazar y aún así acceder a tu servicio principal.
No agrupes el consentimiento de marketing con tu acuerdo de términos de servicio. Estas son acciones legales separadas. Un usuario que acepta las reglas de tu sitio no está automáticamente aceptando ser rastreado en la web. La especificidad requiere límites claros entre la necesidad funcional y la utilidad de marketing.
Utiliza un lenguaje claro y no legalista en tu banner de cookies. La transparencia genera confianza mientras que la complejidad invita a un escrutinio regulatorio. Si un usuario no entiende a qué está accediendo, el consentimiento no es informado. Debes indicar exactamente quién está procesando los datos y con qué propósito.
Diseña tu interfaz de usuario para la igualdad visual. Los botones de "Aceptar" y "Rechazar" deben tener el mismo peso. Si tu opción de "Rechazar" está oculta, atenuada o visualmente disminuida, estás utilizando un patrón oscuro. Seguir una guía de implementación de consentimiento GDPR robusta asegura que el diseño de tu interfaz de usuario apoye estos requisitos sin manipular la intención del usuario.
Evitando la 'Prohibición de Vinculación'
El cumplimiento de un contrato no puede estar condicionado al consentimiento para datos no relacionados. Esto se conoce como la "prohibición de vinculación". Por ejemplo, el acceso a un documento no debería requerir consentimiento para cookies de seguimiento. Legalmente, el consentimiento vinculado se considera coaccionado y, por lo tanto, nulo. Esta precisión es vital para mantener flujos de datos internacionales bajo el Marco de Privacidad de Datos, donde la recolección de datos debe seguir siendo estrictamente intencionada y limitada al objetivo declarado.
Granularidad: La Clave de la Especificidad
Los usuarios necesitan control sobre sus datos. Deben poder aceptar algunos propósitos mientras rechazan otros. Tu botón de "Aceptar Todo" debe ir acompañado de una opción de "Gestionar Preferencias". Este nivel de detalle es un requisito fundamental del estándar de 2026. Puedes encontrar reglas de granularidad detalladas en nuestra página de cumplimiento GDPR. La granularidad no es solo un obstáculo legal; es un compromiso ético con los derechos digitales. Puedes explorar nuestras opciones de precios transparentes para encontrar una solución gestionada que automatice esta complejidad técnica mientras mantiene tus flujos de ingresos intactos.
Consentimiento Explícito vs. Implícito: Aclarando la Confusión
El consentimiento implícito es un relicario. Es una suposición, no un hecho. En el entorno regulatorio de 2026, desplazarse hacia abajo en una página o navegar a una segunda URL no constituye una base legal para el procesamiento de datos. Estas acciones pasivas son invisibles para la ley. Un evento válido requiere una señal deliberada y externa del usuario. Si tu estrategia se basa en "opt-ins suaves" o acuerdos asumidos, tu recolección de datos es legalmente nula. Esta guía de implementación de consentimiento GDPR prioriza la transición de suposiciones pasivas a elecciones activas y verificables.
La mayoría del seguimiento estándar de sitios web requiere consentimiento "no ambiguo". Esta es una acción afirmativa clara que no deja dudas sobre la intención del usuario. Sin embargo, el consentimiento "explícito" es un estándar más alto. Requiere un nivel de certeza muy alto, a menudo involucrando una declaración específica o un mecanismo de doble opt-in. Etiquetar incorrectamente tu tipo de consentimiento es una causa común de escrutinio regulatorio. Usar una señal no ambigua cuando la ley exige una explícita crea una brecha en tu armadura de cumplimiento que los reguladores explotarán.
¿Cuándo es Obligatorio el Consentimiento 'Explícito'?
No puedes confiar en acciones afirmativas estándar al manejar datos de alto riesgo. El consentimiento explícito es obligatorio al procesar datos de "Categoría Especial". Esto incluye información sobre la salud de un usuario, creencias religiosas o afiliaciones políticas. Si tu sitio utiliza toma de decisiones automatizada, como perfiles que tienen efectos legales sobre el usuario, se aplica el estándar "explícito". Finalmente, las transferencias internacionales de datos a países sin una decisión de adecuación a menudo requieren este nivel más alto de acuerdo confirmado. Puedes encontrar más detalles sobre estos requisitos de alto riesgo en nuestra página de cumplimiento GDPR.
Diseñando para la Acción Afirmativa
Una acción afirmativa clara debe ser un acto deliberado. Es un clic. Es un interruptor. No es una falta de resistencia. Las casillas pre-marcadas son la principal razón de invalidez en 2026. Representan una elección hecha por el propietario del sitio, no por el usuario. Legalmente, el silencio no es consentimiento. La inactividad no es consentimiento. Por eso los modelos de "Opt-out" son fundamentalmente incompatibles con el GDPR. Invierten la carga de la acción, obligando al usuario a detener un proceso que nunca debería haber comenzado sin su permiso.
Tu banner de cookies debe facilitar esta elección activa sin fricción. Debe empoderar al usuario para tomar una decisión, no engañarlo a una. Creemos que la eficiencia técnica y la responsabilidad ética son dos caras de la misma moneda. Al proporcionar un camino claro hacia la acción afirmativa, proteges los derechos de tus usuarios y tu propia posición legal. Si necesitas ayuda para configurar estos disparadores específicos, nuestra documentación de soporte técnico proporciona pasos granulares para la implementación.
Prueba Técnica: Registro y Gestión de Eventos de Consentimiento
Autoalojar tu infraestructura asegura que posees esta prueba. Cuando dependes de proveedores externos, tus datos de cumplimiento residen en sus servidores. Si cambian sus términos o sufren una interrupción del servicio, tu defensa legal se ve comprometida. Poseer tu infraestructura significa poseer tu evidencia. Es la diferencia entre ser un inquilino de tu propio cumplimiento y ser el propietario. La transparencia requiere que puedas producir estos registros a demanda sin depender de un intermediario externo. De la misma manera que un profesional inmobiliario podría visitar WithEasement para verificar servidumbres registradas y datos de propiedad antes de una venta, un operador digital debe tener acceso inmediato a sus propios registros de consentimiento para asegurar transparencia y seguridad legal.
Un registro conforme es más que una simple entrada de base de datos. Es una instantánea de un acuerdo legal. Debe incluir un ID de usuario seudonimizado, una marca de tiempo precisa y la versión específica de la política de privacidad presentada. También debes documentar el estado específico de la interfaz de usuario que el usuario vio. Esto generalmente implica un ID de versión que se remonta a un diseño de banner específico y un conjunto de divulgaciones. Aprende cómo nuestra Infraestructura de Consentimiento Abierto maneja registros verificables para automatizar esta carga de prueba mientras mantiene un alto rendimiento.
Implementando una Fácil Revocación
La ley es clara: revocar el consentimiento debe ser tan fácil como otorgarlo. Esta es la regla de "Un Clic". Si un usuario puede aceptar en un clic, debe poder revocar en un clic. Un ícono flotante de Configuración de Privacidad es el estándar de la industria de 2026 para esta accesibilidad. Mantiene la elección visible y alcanzable en todo momento. No escondas el botón de revocación detrás de tres capas de menús o configuraciones de cuenta complejas. Ese es un patrón oscuro que invita a multas.
La revocación válida debe detener todo procesamiento de inmediato. No es una solicitud que tarda 30 días en procesarse. Es un interruptor técnico para scripts de seguimiento. Cuando un usuario revoca el consentimiento, tu sistema debe activar un cambio de estado inmediato en todas las herramientas integradas. Gestionar estos eventos técnicos no debería ser una carga manual. Necesitas un sistema que equilibre los derechos digitales con la eficiencia técnica. Explora nuestros planes de precios gestionados y autoalojados para implementar una infraestructura conforme que automatice tu registro hoy.
Consentimiento como Infraestructura: GCM v2, TCF 2.3 y Ingresos
La validez es ahora un requisito técnico para Google Ads e ingresos programáticos. Ya no se trata solo de evitar multas. Se trata de mantener la capacidad de servir anuncios en absoluto. En 2026, el ecosistema ha cambiado. Los navegadores principales ahora bloquean señales publicitarias que carecen de una cadena de consentimiento verificable. Si tu evento de consentimiento no cumple con el estándar técnico, tus scripts de marketing simplemente no se activarán. El consentimiento ya no es una capa legal sobre tu sitio; es la infraestructura que apoya toda tu presencia digital.
Google Consent Mode v2 cierra la brecha entre la validez legal y la modelización de datos. Te permite comunicar el estado de consentimiento de tus usuarios directamente a las etiquetas de Google. Cuando un usuario niega el consentimiento, GCM v2 utiliza la modelización de conversiones para llenar los vacíos de datos. Esto asegura que no pierdas visibilidad sobre el rendimiento de tu campaña mientras te mantienes estrictamente conforme. Esta guía de implementación de consentimiento GDPR ve estas herramientas como esenciales para cualquier editor moderno que se niegue a sacrificar datos por cumplimiento.
Por qué TCF 2.3 es el Estándar Global para la Validez
IAB TCF 2.3 proporciona las señales estandarizadas que los editores necesitan para sobrevivir. No es solo un marco; es un lenguaje. Estandariza cómo se comunican los requisitos informados y específicos a cientos de proveedores simultáneamente. Utilizar un CMP certificado asegura que tus señales sean reconocidas y respetadas por el ecosistema publicitario global. Sin esta estandarización, tu sitio es una isla con la que los proveedores de tecnología publicitaria no pueden interactuar de manera segura. Puedes leer más sobre nuestra integración IAB TCF para entender cómo estas señales protegen tu tráfico y tus ingresos.
Optimizando para Ingresos sin Sacrificar la Validez
No tienes que elegir entre cumplimiento e ingresos. Utiliza pruebas A/B de consentimiento para encontrar el diseño de banner que maximiza las opt-ins válidas sin utilizar patrones oscuros engañosos. Es un juego de precisión técnica, no de manipulación. Monitorea tus analíticas de impacto en ingresos para ver exactamente cómo el cumplimiento afecta tu resultado final en tiempo real. Al implementar Google Consent Mode v2, puedes recuperar porciones significativas de tus datos de atribución incluso cuando los usuarios eligen no ser rastreados. Esta eficiencia técnica es la única manera de mantener un modelo de negocio sostenible en el paisaje de privacidad de 2026.
Asegura tu Infraestructura de Cumplimiento para el Futuro
El estándar de 2026 para los derechos digitales es claro. El consentimiento no es un acuerdo pasivo; es un evento de datos verificable que requiere precisión técnica. Esta guía de implementación de consentimiento GDPR ha demostrado que cumplir con los requisitos del Artículo 4(11) significa ir más allá de simples banners. Debes poseer tu prueba a través de registros inmutables y asegurar que tu proceso de revocación sea tan fluido como tu opt-in. Las señales válidas son la única manera de sobrevivir en un paisaje donde los navegadores y las redes publicitarias exigen total transparencia técnica.
El cumplimiento no tiene que ser una carga para tus recursos o tus ingresos. Al tratar el consentimiento como infraestructura fundamental, proteges tus ingresos programáticos mientras respetas la autonomía del usuario. Necesitas un sistema que ofrezca transparencia disponible en la fuente y esté completamente certificado por IAB TCF 2.3 y listo para Google Consent Mode v2. No dejes tu defensa legal al azar o a cajas negras de terceros que ocultan tu propia prueba.
Comienza a construir tu infraestructura de consentimiento verificable hoy. Tienes el poder de convertir requisitos regulatorios complejos en una ventaja competitiva para tu marca. Es hora de liderar con transparencia y eficiencia técnica.
Preguntas Frecuentes
¿Puedo usar consentimiento implícito si el usuario continúa navegando?
No, el consentimiento implícito está muerto. Navegar o desplazarse no cumple con el estándar de "acción afirmativa clara" requerido por el Artículo 4(11). Tu sistema debe esperar un clic deliberado antes de activar cualquier etiqueta no esencial. Si recopilas datos basados en que un usuario simplemente se queda en la página, estás procesando datos ilegalmente. Esta guía de implementación de consentimiento GDPR enfatiza que el silencio nunca es un acuerdo.
¿Se requiere legalmente un botón de Rechazar Todo en la primera capa de un banner?
Sí, un botón de "Rechazar Todo" es ahora un requisito funcional para la validez legal. Los reguladores y el EDPB han aclarado que rechazar el consentimiento debe ser tan fácil como otorgarlo. Si tu primera capa solo tiene un botón de "Aceptar" mientras oculta "Rechazar" detrás de un menú de configuración, tu consentimiento se considera coaccionado. La paridad visual entre estas dos opciones es el estándar de 2026 para un diseño de interfaz de usuario conforme.
¿Qué sucede si no puedo probar que un usuario específico dio su consentimiento?
Si no puedes probar el consentimiento, no lo tienes. El Artículo 7(1) coloca toda la carga de la prueba sobre ti, el controlador de datos. Debes ser capaz de producir un registro inmutable con marca de tiempo que muestre exactamente lo que se le dijo al usuario y en qué hizo clic. Sin esta evidencia técnica, cualquier dato que hayas recopilado es una responsabilidad. Los registros verificables son la única columna vertebral de una estrategia de cumplimiento robusta.
¿El consentimiento GDPR alguna vez expira, o es válido para siempre?
El consentimiento GDPR no tiene una fecha de expiración codificada, pero no es permanente. Las mejores prácticas y las pautas locales sugieren refrescar el consentimiento cada 12 a 24 meses para asegurar que siga siendo "informado". Si tus propósitos de procesamiento de datos cambian significativamente, el antiguo consentimiento se vuelve nulo de inmediato. Debes mantener un ciclo de revalidación para mantener tu base legal actual y defensible ante posibles auditorías regulatorias.
¿Puedo ofrecer un descuento o muro de cookies a cambio de consentimiento?
No puedes usar muros de cookies para bloquear el acceso a tu contenido. El consentimiento debe ser "libremente dado", lo que significa que un usuario no debe enfrentar consecuencias negativas por decir que no. Si bien existen algunos modelos de "pagar o aceptar", están sujetos a un escrutinio extremo. Una guía de implementación de consentimiento GDPR válida se centra en proporcionar una elección genuina. Si un usuario se ve obligado a aceptar el seguimiento para leer un artículo, ese consentimiento es nulo.
¿Con qué frecuencia debo pedir consentimiento nuevamente si cambia mi política de privacidad?
Debes pedir consentimiento nuevamente cada vez que realices un cambio material en tus actividades de procesamiento de datos. Esto incluye agregar nuevos proveedores externos, cambiar el propósito de la recolección o ampliar los tipos de datos que rastreas. Actualizaciones gramaticales menores a una política no requieren una nueva solicitud, pero cualquier cambio en cómo usas datos personales invalida acuerdos anteriores. La transparencia requiere mantener el permiso del usuario alineado con tu comportamiento real.
¿Es válido el consentimiento de un niño menor de 16 años sin permiso parental?
El consentimiento de un niño menor de 16 años es generalmente inválido sin permiso parental verificado para la mayoría de los servicios digitales. Si bien los estados miembros individuales de la UE pueden bajar esta edad a 13, el umbral predeterminado es alto. Debes implementar medidas de verificación de edad si tu sitio está dirigido o atrae a audiencias más jóvenes. Procesar los datos de un menor sin la autorización legal correcta es una de las maneras más rápidas de desencadenar multas regulatorias máximas.
¿Cómo manejo el consentimiento válido para scripts de terceros como YouTube o Maps?
Debes bloquear scripts de terceros como YouTube o Google Maps hasta que el usuario proporcione consentimiento específico para ellos. Estos servicios a menudo colocan cookies de seguimiento en el momento en que se cargan. Una configuración conforme utiliza "marcadores de posición" que solo activan el script después de que un usuario haga clic en un opt-in específico. Gestionar estos disparadores técnicos asegura que no haya filtraciones de datos a proveedores externos antes de que tengas una base legal válida para permitirlo.