
Wat Constitueert Geldige GDPR-Toestemming? De Compliance Norm van 2026
Een checkbox is geen juridische waarborg. Het is een technische aansprakelijkheid als je niet precies kunt bewijzen hoe, wanneer en waarom deze is aangeklikt. Veel operators beschouwen toestemming als een passieve hindernis die moet worden overwonnen, maar in 2026 beschouwen regelgevers het als een verifieerbare data-gebeurtenis die strikte documentatie vereist. Als je huidige opzet afhankelijk is van "goed genoeg" logica, zit je waarschijnlijk op een compliance-tijdbom. Geldige toestemming is geen staat van overeenstemming. Het is een beheerd technisch proces. Net zoals Cornerstone Real Estate Investment Services een gestructureerd kader biedt voor vastgoedbeleggers die 1031-uitwisselingen navigeren, moeten digitale operators een rigoureus systeem aannemen om hun compliance-verplichtingen te beheren.
We begrijpen de angst om strikte privacywetten in balans te brengen met de noodzaak om je advertentie-inkomsten te behouden. Het is gemakkelijk om verloren te raken in de technische jargon van de EU AI Act of de nuances van de UK Data (Use and Access) Act 2025. Deze GDPR-toestemming implementatiegids snijdt door de ruis heen. Je leert de precieze juridische en technische vereisten te beheersen die een simpele klik omzetten in een juridisch verdedigbare toestemming gebeurtenis.
We gaan verder dan abstracte theorieën om een praktische checklist voor geldigheid te bieden. We zullen behandelen hoe je je CMP configureert voor IAB TCF v2.3, Google Consent Mode v2 beheert en ervoor zorgt dat je inspanningen voor gegevensminimalisatie voldoen aan de laatste normen. Deze gids biedt de duidelijkheid die nodig is om regelgevende gemoedsrust te bereiken en het vertrouwen dat je infrastructuur is gebouwd op ethische, transparante normen.
Belangrijke Punten
- Ga verder dan subjectieve aannames door toestemming te beschouwen als een objectieve technische gebeurtenis die moet voldoen aan de normen van Artikel 4(11).
- Elimineer ongeldige "toestemming of vertrek" ultimatums door de vier pijlers van vrijgegeven, specifieke, geïnformeerde en ondubbelzinnige overeenstemming te beheersen.
- Verander simpele klikken in onveranderlijke, tijdgestempelde records die precies documenteren wat een gebruiker op het moment van toestemming zag.
- Volg deze GDPR-toestemming implementatiegids om IAB TCF v2.3 en Google Consent Mode v2 te integreren zonder je programmatische inkomsten op te offeren.
- Verander je perspectief van het beschouwen van compliance als een juridische hindernis naar het behandelen ervan als een technische voorwaarde voor de datalandschap van 2026.
Geldige GDPR-toestemming Definiëren: Het Artikel 4(11) Kader
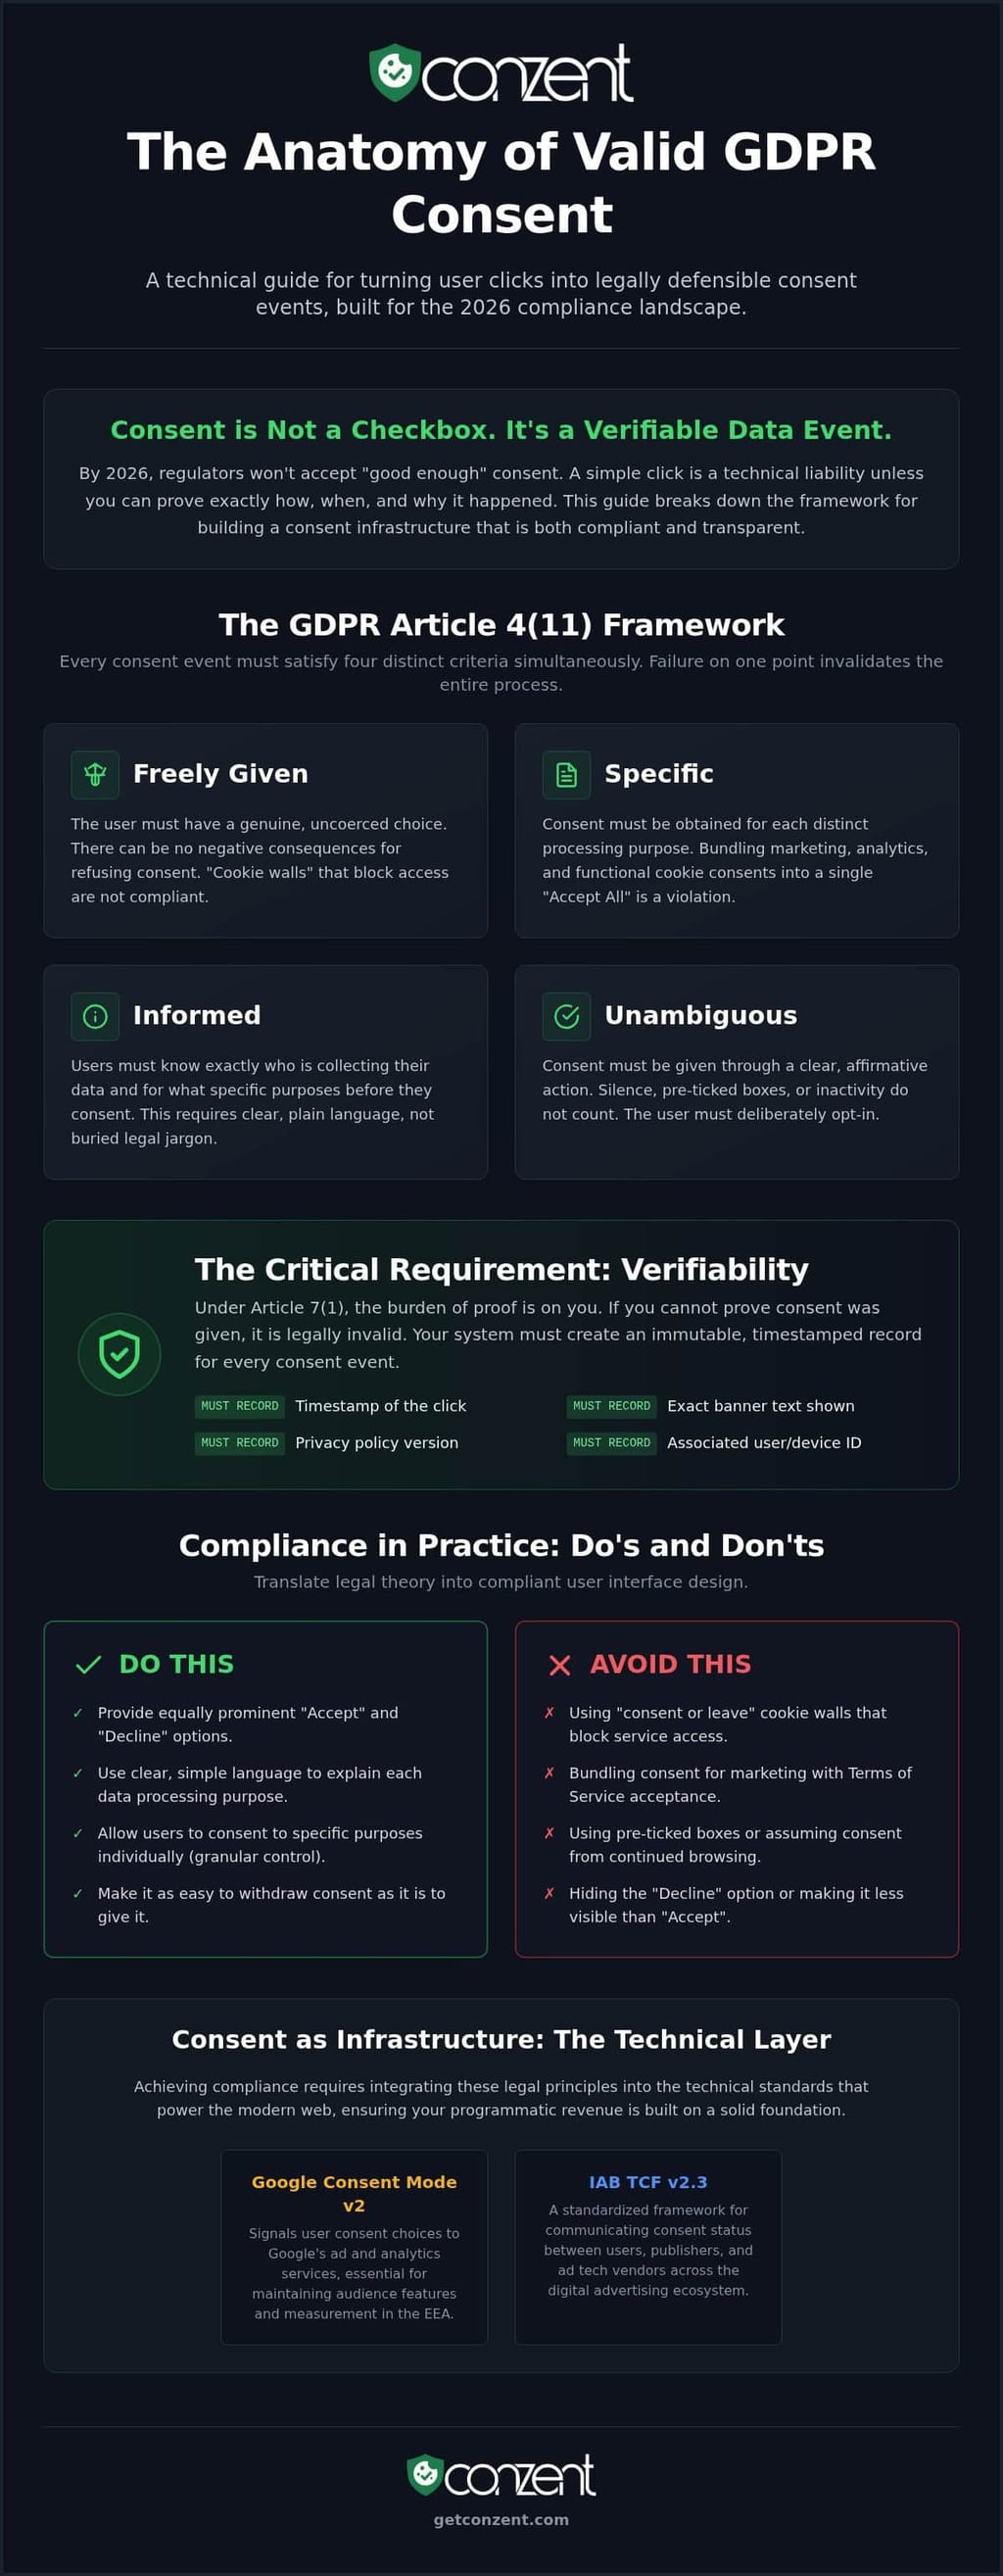
GDPR Artikel 4(11) is de definitieve juridische basislijn voor alle gegevensverwerking binnen de Europese Unie. Het definieert toestemming als elke vrijgegeven, specifieke, geïnformeerde en ondubbelzinnige indicatie van de wensen van de betrokkene. Geldigheid is een objectieve test; het is geen subjectief gevoel of een handige aanname van een marketingafdeling. Als je niet kunt aantonen dat een gebruiker een bewuste keuze heeft gemaakt, heb je geen toestemming. Veel operators falen omdat ze toestemming beschouwen als een checkbox om te verbergen in plaats van een standaard om te handhaven.
Toestemming is een duidelijke bevestigende actie. Stilte, vooraf aangevinkte vakjes of inactiviteit vormen geen juridische basis voor de verwerking van persoonsgegevens. Dit is een fundamenteel principe van de Algemene Verordening Gegevensbescherming (GDPR). Tegen 2026 is de standaard aanzienlijk geëvolueerd. Regelgevers accepteren geen statische privacybeleid meer als voldoende bewijs van compliance. Ze vereisen dat toestemming in real-time verifieerbaar is. Dit betekent dat je systeem een record moet produceren van het exacte moment waarop een gebruiker zich heeft aangemeld en wat hen op dat moment is verteld.
De 4 Kern Elementen van Geldigheid
Om aan de compliance-norm van 2026 te voldoen, moet elke toestemming gebeurtenis gelijktijdig aan vier verschillende criteria voldoen. Falen op zelfs één punt maakt de gehele gegevensverwerking gebeurtenis onwettig. Deze GDPR-toestemming implementatiegids prioriteert deze elementen om ervoor te zorgen dat je technische opzet overeenkomt met de juridische realiteit. Gebruik deze als een checklist voor je huidige configuratie.
- Vrijgegeven: De gebruiker moet een echte keuze hebben. Als je "cookie muren" gebruikt die toegang blokkeren tenzij een gebruiker tracking accepteert, is de toestemming ongeldig. Er mogen geen negatieve gevolgen zijn voor het zeggen van nee.
- Specifiek: Je moet elk afzonderlijk doel voor verwerking benoemen. Het bundelen van marketingcookies met functionele cookies is een schending. Elke use case heeft zijn eigen duidelijke opt-in nodig.
- Geïnformeerd: Gebruikers moeten precies weten wie hun gegevens verzamelt en voor welk doel. Transparantie is geen optie; het is een vereiste.
- Ondubbelzinnig: Een duidelijke signalering van intentie is vereist. Dit betekent een opzettelijke actie, zoals het klikken op een "Accepteren" knop die niet visueel misleidend of verborgen is.
Verifieerbaarheid: Het 'Zesde' Verborgen Element
Artikel 7(1) van de GDPR is expliciet over de bewijslast. Deze rust volledig op de gegevensbeheerder. Als je niet kunt bewijzen wanneer en hoe toestemming is gegeven, is deze juridisch ongeldig vanaf het moment van verzameling. Verifieerbaarheid is de technische ruggengraat van GDPR-compliance. Voor een diepere duik in specifieke regelgevende vereisten, biedt onze GDPR compliance-overzicht details over hoe deze regels van toepassing zijn op moderne webinfrastructuur. Je moet de versie van het privacybeleid dat de gebruiker heeft gezien, de tijdstempel van de klik en de technische ID die aan de gebeurtenis is gekoppeld, registreren. Zonder deze onveranderlijke spoor is je "geldige" toestemming slechts een claim die je niet kunt ondersteunen.
De Vier Pijlers: Hoe Aan Elke Vereiste Te Voldoen
Compliance is geen suggestie. Het is een technische standaard. Deze GDPR-toestemming implementatiegids richt zich op de vier pijlers die een geldige gebeurtenis definiëren. Een geldig signaal is een actieve keuze. Het is geen ongeluk van ontwerp. Tegen 2026 is de marge voor fouten verdwenen, en regelgevers zoeken naar deze specifieke markers van geldigheid.
Verwijder onmiddellijk "toestemming of vertrek" ultimatums. Deze maken je juridische basis ongeldig. Gebruikers moeten een echte keuze hebben zonder negatieve gevolgen. Als je site-toegang afhankelijk is van trackingtoestemming, vraag je niet; je dwingt. Vrijgegeven toestemming vereist dat de gebruiker kan weigeren en nog steeds toegang heeft tot je kernservice.
Bundel geen marketingtoestemming met je servicevoorwaardenovereenkomst. Dit zijn afzonderlijke juridische handelingen. Een gebruiker die akkoord gaat met je site regels, gaat niet automatisch akkoord met tracking over het web. Specificiteit vereist duidelijke grenzen tussen functionele noodzaak en marketingnut.
Gebruik duidelijke, niet-juridische taal in je cookie banner. Transparantie bouwt vertrouwen op terwijl complexiteit uitnodigt tot regelgevende controle. Als een gebruiker niet begrijpt waar ze mee instemmen, is de toestemming niet geïnformeerd. Je moet precies aangeven wie de gegevens verwerkt en voor welk doel.
Ontwerp je UI voor visuele gelijkheid. "Accepteren" en "Weigeren" knoppen moeten gelijkwaardig zijn. Als je "Weigeren" optie verborgen, grijs of visueel verminderd is, gebruik je een duister patroon. Het volgen van een robuuste GDPR-toestemming implementatiegids zorgt ervoor dat je UI-ontwerp deze vereisten ondersteunt zonder de gebruikersintentie te manipuleren.
Vermijden van de 'Tying Prohibition'
De uitvoering van een contract kan niet afhankelijk zijn van toestemming voor niet-gerelateerde gegevens. Dit staat bekend als de "tying prohibition." Toegang tot een whitepaper zou bijvoorbeeld geen toestemming voor trackingcookies moeten vereisen. Juridisch gezien wordt gekoppelde toestemming als gedwongen beschouwd en is daarom ongeldig. Deze precisie is van vitaal belang voor het handhaven van internationale gegevensstromen onder het Data Privacy Framework, waar gegevensverzameling strikt doelgericht en beperkt moet blijven tot het aangegeven doel.
Granulariteit: De Sleutel tot Specificiteit
Gebruikers hebben controle over hun gegevens nodig. Ze moeten in staat zijn om sommige doeleinden te accepteren terwijl ze andere afwijzen. Je "Accepteer Alles" knop moet worden vergezeld door een "Beheer Voorkeuren" optie. Dit niveau van detail is een kernvereiste van de standaard van 2026. Je kunt gedetailleerde granulariteitsregels vinden op onze GDPR compliance pagina. Granulariteit is niet alleen een juridische hindernis; het is een ethische verplichting voor digitale rechten. Je kunt onze transparante prijsopties verkennen om een beheerde oplossing te vinden die deze technische complexiteit automatiseert terwijl je inkomstenstromen intact blijven.
Expliciete vs. Impliciete Toestemming: De Verwarring Ophelderen
Impliciete toestemming is een relikwie. Het is een aanname, geen feit. In de regelgevende omgeving van 2026 vormt scrollen of navigeren naar een tweede URL geen juridische basis voor gegevensverwerking. Deze passieve acties zijn onzichtbaar voor de wet. Een geldige gebeurtenis vereist een opzettelijk, extern signaal van de gebruiker. Als je strategie afhankelijk is van "zachte opt-ins" of veronderstelde overeenstemming, is je gegevensverzameling juridisch ongeldig. Deze GDPR-toestemming implementatiegids prioriteert de overgang van passieve aannames naar actieve, verifieerbare keuzes.
De meeste standaard website tracking vereist "ondubbelzinnige" toestemming. Dit is een duidelijke bevestigende actie die geen twijfel laat over de intentie van de gebruiker. Echter, "expliciete" toestemming is een hogere standaard. Het vereist een zeer hoog niveau van zekerheid, vaak met een specifieke verklaring of een dubbele opt-in mechanisme. Het verkeerd labelen van je toestemmingstype is een veelvoorkomende oorzaak van regelgevende controle. Het gebruik van een ondubbelzinnig signaal wanneer de wet een expliciet signaal vereist, creëert een gat in je compliance-wapenrusting dat regelgevers zullen uitbuiten.
Wanneer is 'Expliciete' Toestemming Verplicht?
Je kunt niet vertrouwen op standaard bevestigende acties bij het omgaan met risicovolle gegevens. Expliciete toestemming is verplicht bij de verwerking van "Speciale Categorie" gegevens. Dit omvat informatie over de gezondheid van een gebruiker, religieuze overtuigingen of politieke voorkeuren. Als je site gebruikmaakt van geautomatiseerde individuele besluitvorming, zoals profilering die juridische gevolgen heeft voor de gebruiker, is de "expliciete" standaard van toepassing. Ten slotte vereisen internationale gegevensoverdrachten naar landen zonder een adequaatheidsbesluit vaak dit hogere niveau van bevestigde overeenstemming. Je kunt meer details over deze risicovolle vereisten vinden op onze GDPR compliance pagina.
Ontwerpen voor Bevestigende Actie
Een duidelijke bevestigende actie moet een opzettelijke daad zijn. Het is een klik. Het is een schakelaar. Het is geen gebrek aan weerstand. Vooraf aangevinkte vakjes zijn de belangrijkste reden voor ongeldig zijn in 2026. Ze vertegenwoordigen een keuze gemaakt door de site-eigenaar, niet de gebruiker. Juridisch gezien is stilte geen toestemming. Inactiviteit is geen toestemming. Dit is waarom "Opt-out" modellen fundamenteel incompatibel zijn met de GDPR. Ze keren de bewijslast om, waardoor de gebruiker gedwongen wordt een proces te stoppen dat nooit had moeten beginnen zonder hun toestemming.
Je cookie banner moet deze actieve keuze zonder wrijving faciliteren. Het moet de gebruiker in staat stellen een beslissing te nemen, niet hen misleiden tot een beslissing. Wij geloven dat technische efficiëntie en ethische verantwoordelijkheid twee zijden van dezelfde medaille zijn. Door een duidelijke weg naar bevestigende actie te bieden, bescherm je de rechten van je gebruikers en je eigen juridische positie. Als je hulp nodig hebt bij het configureren van deze specifieke triggers, biedt onze technische ondersteuningsdocumentatie gedetailleerde stappen voor implementatie.
Technisch Bewijs: Registreren en Beheren van Toestemming Gebeurtenissen
Zelfhosting van je infrastructuur zorgt ervoor dat je dit bewijs bezit. Wanneer je afhankelijk bent van externe leveranciers, leeft je compliance-data op hun servers. Als zij hun voorwaarden wijzigen of een service-uitval hebben, is je juridische verdediging in gevaar. Het bezitten van je infrastructuur betekent het bezitten van je bewijs. Het is het verschil tussen een huurder van je eigen compliance zijn en de verhuurder zijn. Transparantie vereist dat je deze records op verzoek kunt produceren zonder afhankelijk te zijn van een externe tussenpersoon. Op dezelfde manier als een vastgoedprofessional misschien WithEasement bezoekt om geregistreerde erfdienstbaarheden en vastgoedgegevens te verifiëren vóór een verkoop, moet een digitale operator onmiddellijke toegang hebben tot zijn eigen toestemmingslogs om transparantie en juridische zekerheid te waarborgen.
Een compliant log is meer dan een eenvoudige database-invoer. Het is een momentopname van een juridische overeenkomst. Het moet een gepseudonimiseerd gebruikers-ID, een nauwkeurige tijdstempel en de specifieke versie van het gepresenteerde privacybeleid bevatten. Je moet ook de specifieke UI-status documenteren die de gebruiker zag. Dit houdt meestal een versie-ID in die terugverwijst naar een specifiek bannerontwerp en set van openbaarmakingen. Leer hoe onze Open Consent Infrastructure verifieerbare logs beheert om deze bewijslast te automatiseren terwijl je hoge prestaties behoudt.
Implementeren van Eenvoudige Intrekking
De wet is duidelijk: het intrekken van toestemming moet net zo eenvoudig zijn als het geven ervan. Dit is de "One-Click" regel. Als een gebruiker met één klik kan accepteren, moeten ze ook met één klik kunnen intrekken. Een zwevend Privacy-instellingen icoon is de standaard van de industrie in 2026 voor deze toegankelijkheid. Het houdt de keuze te allen tijde zichtbaar en bereikbaar. Verberg de intrekkingsknop niet achter drie lagen menu's of complexe accountinstellingen. Dat is een duister patroon dat uitnodigt tot boetes.
Geldige intrekking moet alle verwerking onmiddellijk stoppen. Het is geen verzoek dat 30 dagen duurt om te verwerken. Het is een technische kill-switch voor tracking scripts. Wanneer een gebruiker toestemming intrekt, moet je systeem een onmiddellijke statuswijziging activeren in alle geïntegreerde tools. Het beheren van deze technische gebeurtenissen zou geen handmatige last moeten zijn. Je hebt een systeem nodig dat digitale rechten in balans houdt met technische efficiëntie. Verken onze beheerde en zelf-gehoste prijsplannen om vandaag een compliant infrastructuur te implementeren die je record-keeping automatiseert.
Toestemming als Infrastructuur: GCM v2, TCF 2.3 en Inkomsten
Geldigheid is nu een technische voorwaarde voor Google Ads en programmatische inkomsten. Het gaat niet alleen meer om het vermijden van boetes. Het gaat om het behouden van de mogelijkheid om advertenties te tonen. In 2026 is het ecosysteem verschoven. Grote browsers blokkeren nu advertentiesignalen die geen verifieerbare toestemmingsstring hebben. Als je toestemming gebeurtenis niet aan de technische standaard voldoet, zullen je marketing scripts eenvoudigweg niet worden uitgevoerd. Toestemming is niet langer een juridische laag bovenop je site; het is de infrastructuur die je gehele digitale aanwezigheid ondersteunt.
Google Consent Mode v2 overbrugt de kloof tussen juridische geldigheid en gegevensmodellering. Het stelt je in staat om de toestemmingsstatus van je gebruikers rechtstreeks aan de tags van Google te communiceren. Wanneer een gebruiker toestemming weigert, gebruikt GCM v2 conversiemodellering om de datagaten op te vullen. Dit zorgt ervoor dat je geen zicht verliest op je campagneprestaties terwijl je strikt compliant blijft. Deze GDPR-toestemming implementatiegids beschouwt deze tools als essentieel voor elke moderne uitgever die weigert gegevens op te offeren voor compliance.
Waarom TCF 2.3 de Wereldwijde Standaard voor Geldigheid is
IAB TCF 2.3 biedt de gestandaardiseerde signalen die uitgevers nodig hebben om te overleven. Het is niet alleen een kader; het is een taal. Het standaardiseert hoe geïnformeerde en specifieke vereisten gelijktijdig aan honderden leveranciers worden gecommuniceerd. Het gebruik van een gecertificeerde CMP zorgt ervoor dat je signalen worden erkend en gerespecteerd door het wereldwijde advertentie-ecosysteem. Zonder deze standaardisatie is je site een eiland waar advertentietechnologie leveranciers niet veilig mee kunnen interageren. Je kunt meer lezen over onze IAB TCF-integratie om te begrijpen hoe deze signalen je verkeer en je inkomsten beschermen.
Optimaliseren voor Inkomsten zonder Geldigheid op te Offer
Je hoeft niet te kiezen tussen compliance en inkomen. Gebruik toestemming A/B-testen om het bannerontwerp te vinden dat geldige opt-ins maximaliseert zonder misleidende duistere patronen te gebruiken. Het is een spel van technische precisie, geen manipulatie. Houd je inkomstenimpactanalyses in de gaten om precies te zien hoe compliance je resultaat in real-time beïnvloedt. Door Google Consent Mode v2 te implementeren, kun je aanzienlijke delen van je attributiegegevens herstellen, zelfs wanneer gebruikers ervoor kiezen niet te worden gevolgd. Deze technische efficiëntie is de enige manier om een duurzaam bedrijfsmodel te behouden in het privacylandschap van 2026.
Toekomstbestendig Je Compliance Infrastructuur
De standaard van 2026 voor digitale rechten is duidelijk. Toestemming is geen passieve overeenkomst; het is een verifieerbare data-gebeurtenis die technische precisie vereist. Deze GDPR-toestemming implementatiegids heeft aangetoond dat voldoen aan de vereisten van Artikel 4(11) betekent dat je verder moet gaan dan simpele banners. Je moet je bewijs bezitten door onveranderlijke logs en ervoor zorgen dat je intrekkingsproces net zo naadloos is als je opt-in. Geldige signalen zijn de enige manier om te overleven in een landschap waar browsers en advertentienetwerken totale technische transparantie eisen.
Compliance hoeft geen belasting te zijn voor je middelen of je inkomsten. Door toestemming als fundamentele infrastructuur te beschouwen, bescherm je je programmatische inkomen terwijl je de autonomie van de gebruiker respecteert. Je hebt een systeem nodig dat bron-beschikbare transparantie biedt en volledig IAB TCF 2.3 Gecertificeerd en Google Consent Mode v2 Klaar is. Laat je juridische verdediging niet aan het toeval of externe zwarte dozen over die je eigen bewijs voor je verbergen.
Begin vandaag met het bouwen van je verifieerbare toestemming infrastructuur. Je hebt de kracht om complexe regelgevende vereisten om te zetten in een concurrentievoordeel voor je merk. Het is tijd om te leiden met transparantie en technische efficiëntie.
Veelgestelde Vragen
Kan ik impliciete toestemming gebruiken als de gebruiker blijft browsen?
Nee, impliciete toestemming is dood. Navigeren of scrollen voldoet niet aan de standaard van "duidelijke bevestigende actie" die vereist is door Artikel 4(11). Je systeem moet wachten op een opzettelijke klik voordat het enige niet-essentiële tags activeert. Als je gegevens verzamelt op basis van een gebruiker die simpelweg op de pagina blijft, verwerk je gegevens illegaal. Deze GDPR-toestemming implementatiegids benadrukt dat stilte nooit een overeenkomst is.
Is een Weiger Alles knop juridisch vereist op de eerste laag van een banner?
Ja, een "Weiger Alles" knop is nu een functionele vereiste voor juridische geldigheid. Regelgevers en de EDPB hebben verduidelijkt dat het weigeren van toestemming net zo eenvoudig moet zijn als het geven ervan. Als je eerste laag alleen een "Accepteer" knop heeft terwijl "Weigeren" achter een instellingenmenu verborgen is, wordt je toestemming als gedwongen beschouwd. Visuele gelijkheid tussen deze twee keuzes is de standaard van 2026 voor compliant UI-ontwerp.
Wat gebeurt er als ik niet kan bewijzen dat een specifieke gebruiker toestemming heeft gegeven?
Als je geen toestemming kunt bewijzen, heb je deze niet. Artikel 7(1) legt de volledige bewijslast bij jou, de gegevensbeheerder. Je moet in staat zijn om een tijdgestempeld, onveranderlijk record te produceren dat precies laat zien wat de gebruiker is verteld en wat ze hebben geklikt. Zonder dit technische bewijs is alle gegevens die je hebt verzameld een aansprakelijkheid. Verifieerbare logs zijn de enige ruggengraat van een robuuste compliance-strategie.
Verloopt GDPR-toestemming ooit, of is deze voor altijd geldig?
GDPR-toestemming heeft geen hard-coded vervaldatum, maar is niet permanent. Best practices en lokale richtlijnen suggereren dat toestemming elke 12 tot 24 maanden moet worden vernieuwd om ervoor te zorgen dat deze "geïnformeerd" blijft. Als je doeleinden voor gegevensverwerking aanzienlijk veranderen, wordt de oude toestemming onmiddellijk ongeldig. Je moet een cyclus van herbevestiging onderhouden om je juridische basis actueel en verdedigbaar te houden tegen mogelijke regelgevende audits.
Kan ik een korting of cookie muur aanbieden in ruil voor toestemming?
Je kunt geen cookie muren gebruiken om toegang tot je inhoud te blokkeren. Toestemming moet "vrijgegeven" zijn, wat betekent dat een gebruiker geen negatieve gevolgen mag ondervinden voor het zeggen van nee. Hoewel sommige "betaal of ok" modellen bestaan, zijn ze onderhevig aan extreme controle. Een geldige GDPR-toestemming implementatiegids richt zich op het bieden van een echte keuze. Als een gebruiker gedwongen wordt tracking te accepteren om een artikel te lezen, is die toestemming ongeldig.
Hoe vaak moet ik opnieuw om toestemming vragen als mijn privacybeleid verandert?
Je moet opnieuw om toestemming vragen telkens wanneer je een materiële wijziging aanbrengt in je gegevensverwerkingsactiviteiten. Dit omvat het toevoegen van nieuwe externe leveranciers, het wijzigen van het doel van de verzameling of het uitbreiden van de soorten gegevens die je volgt. Kleine grammaticale updates aan een beleid vereisen geen herhaalde aanvraag, maar elke verschuiving in hoe je persoonlijke gegevens gebruikt, maakt eerdere overeenkomsten ongeldig. Transparantie vereist dat de toestemming van de gebruiker in lijn blijft met je werkelijke gedrag.
Is toestemming van een kind onder de 16 geldig zonder ouderlijke toestemming?
Toestemming van een kind onder de 16 is over het algemeen ongeldig zonder geverifieerde ouderlijke toestemming voor de meeste digitale diensten. Hoewel individuele EU-lidstaten deze leeftijd kunnen verlagen tot 13, is de standaarddrempel hoog. Je moet leeftijdsverificatiemaatregelen implementeren als je site zich richt op of jongere doelgroepen aantrekt. Het verwerken van de gegevens van een minderjarige zonder de juiste juridische autorisatie is een van de snelste manieren om maximale regelgevende boetes uit te lokken.
Hoe ga ik om met geldige toestemming voor externe scripts zoals YouTube of Maps?
Je moet externe scripts zoals YouTube of Google Maps blokkeren totdat de gebruiker specifieke toestemming voor hen geeft. Deze diensten plaatsen vaak trackingcookies op het moment dat ze worden geladen. Een compliant opzet gebruikt "plaatsvervangers" die alleen het script activeren nadat een gebruiker op een specifieke opt-in klikt. Het beheren van deze technische triggers zorgt ervoor dat er geen gegevens naar externe leveranciers lekt voordat je een geldige juridische basis hebt om dit toe te staan.