
Was stellt gültige GDPR-Zustimmung dar? Der Compliance-Standard von 2026
Ein Kontrollkästchen ist kein rechtlicher Schutz. Es ist eine technische Haftung, wenn Sie nicht genau nachweisen können, wie, wann und warum es angeklickt wurde. Viele Betreiber betrachten die Zustimmung als ein passives Hindernis, das überwunden werden muss, aber im Jahr 2026 sehen Regulierungsbehörden sie als ein verifizierbares Datenereignis, das strenge Dokumentation erfordert. Wenn Ihre aktuelle Einrichtung auf "gut genug" Logik beruht, sitzen Sie wahrscheinlich auf einer Compliance-Zeitbombe. Gültige Zustimmung ist kein Zustand der Einigung. Es ist ein verwalteter technischer Prozess. So wie Cornerstone Real Estate Investment Services einen strukturierten Rahmen für Immobilieninvestoren bietet, die 1031-Austausche navigieren, müssen digitale Betreiber ein rigoroses System übernehmen, um ihre Compliance-Verpflichtungen zu verwalten.
Wir verstehen die Angst, strenge Datenschutzgesetze mit der Notwendigkeit, Ihre Werbeeinnahmen aufrechtzuerhalten, in Einklang zu bringen. Es ist leicht, sich im technischen Jargon des EU AI-Gesetzes oder in den Nuancen des UK Data (Use and Access) Act 2025 zu verlieren. Dieser Leitfaden zur Umsetzung der GDPR-Zustimmung durchbricht den Lärm. Sie werden lernen, die genauen rechtlichen und technischen Anforderungen zu meistern, die einen einfachen Klick in ein rechtlich verteidigbares Zustimmungserlebnis verwandeln.
Wir gehen über abstrakte Theorien hinaus, um eine praktische Checkliste für die Gültigkeit bereitzustellen. Wir werden behandeln, wie Sie Ihr CMP für IAB TCF v2.3 konfigurieren, den Google Consent Mode v2 verwalten und sicherstellen, dass Ihre Bemühungen zur Datenminimierung den neuesten Standards entsprechen. Dieser Leitfaden bietet die Klarheit, die erforderlich ist, um regulatorische Ruhe zu erreichen und das Vertrauen, dass Ihre Infrastruktur auf ethischen, transparenten Standards basiert.
Wichtige Erkenntnisse
- Gehen Sie über subjektive Annahmen hinaus, indem Sie die Zustimmung als ein objektives technisches Ereignis behandeln, das die Standards von Artikel 4(11) erfüllen muss.
- Eliminieren Sie ungültige "Zustimmung oder verlassen"-Ultimaten, indem Sie die vier Säulen der freiwillig gegebenen, spezifischen, informierten und eindeutigen Zustimmung meistern.
- Verwandeln Sie einfache Klicks in unveränderliche, zeitgestempelte Aufzeichnungen, die genau dokumentieren, was ein Benutzer im Moment der Zustimmung gesehen hat.
- Befolgen Sie diesen Leitfaden zur Umsetzung der GDPR-Zustimmung, um IAB TCF v2.3 und Google Consent Mode v2 zu integrieren, ohne Ihre programmatischen Einnahmen zu opfern.
- Ändern Sie Ihre Perspektive, indem Sie Compliance nicht als rechtliches Hindernis, sondern als technische Voraussetzung für die Datenlandschaft von 2026 betrachten.
Definition gültiger GDPR-Zustimmung: Der Artikel 4(11) Rahmen
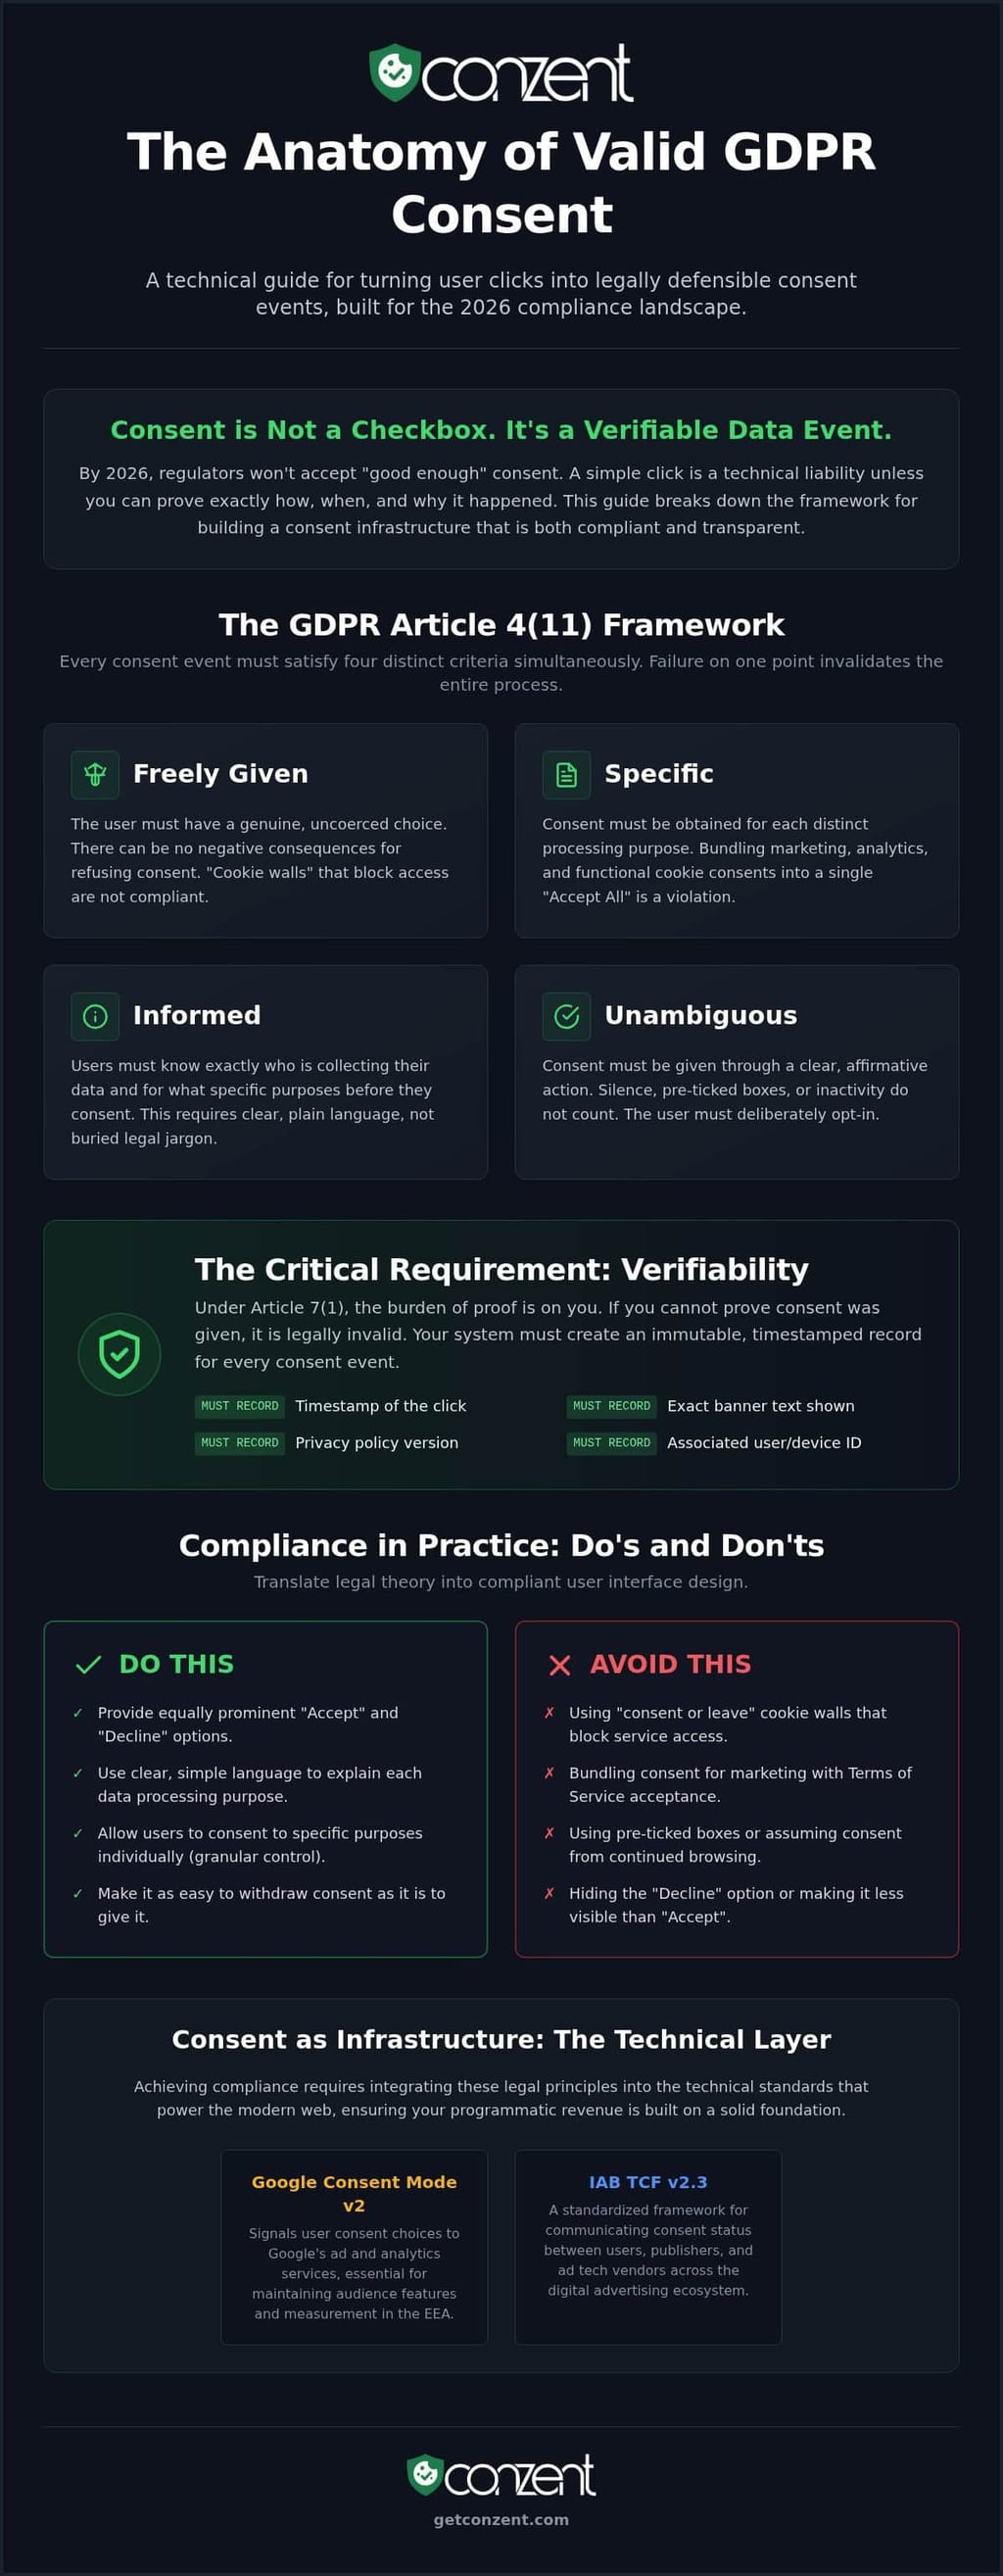
Artikel 4(11) der GDPR ist die definitive rechtliche Grundlage für alle Datenverarbeitungen innerhalb der Europäischen Union. Er definiert Zustimmung als jede freiwillig gegebene, spezifische, informierte und eindeutige Angabe der Wünsche der betroffenen Person. Gültigkeit ist ein objektiver Test; es ist kein subjektives Gefühl oder eine bequeme Annahme einer Marketingabteilung. Wenn Sie nicht nachweisen können, dass ein Benutzer eine bewusste Entscheidung getroffen hat, haben Sie keine Zustimmung. Viele Betreiber scheitern, weil sie Zustimmung als ein Kontrollkästchen betrachten, das versteckt werden muss, anstatt als einen Standard, den es einzuhalten gilt.
Zustimmung ist eine klare affirmative Handlung. Stille, vorab angekreuzte Kästchen oder Inaktivität stellen keine rechtliche Grundlage für die Verarbeitung personenbezogener Daten dar. Dies ist ein grundlegendes Prinzip der Allgemeinen Datenschutzverordnung (GDPR). Bis 2026 hat sich der Standard erheblich weiterentwickelt. Regulierungsbehörden akzeptieren keine statischen Datenschutzrichtlinien mehr als ausreichenden Nachweis für die Einhaltung. Sie verlangen, dass die Zustimmung in Echtzeit verifizierbar ist. Das bedeutet, dass Ihr System einen Nachweis über den genauen Zeitpunkt, an dem ein Benutzer zugestimmt hat, und was ihm zu diesem Zeitpunkt gesagt wurde, produzieren muss.
Die 4 Kernelemente der Gültigkeit
Um den Compliance-Standard von 2026 zu erfüllen, muss jedes Zustimmungsereignis gleichzeitig vier unterschiedliche Kriterien erfüllen. Das Versagen in auch nur einem Punkt macht das gesamte Datenverarbeitungsereignis illegal. Dieser Leitfaden zur Umsetzung der GDPR-Zustimmung priorisiert diese Elemente, um sicherzustellen, dass Ihre technische Einrichtung der rechtlichen Realität entspricht. Verwenden Sie diese als Checkliste für Ihre aktuelle Konfiguration.
- Freiwillig gegeben: Der Benutzer muss eine echte Wahl haben. Wenn Sie "Cookie-Wände" verwenden, die den Zugang blockieren, es sei denn, ein Benutzer akzeptiert das Tracking, ist die Zustimmung ungültig. Es dürfen keine negativen Konsequenzen für eine Ablehnung entstehen.
- Spezifisch: Sie müssen jeden einzelnen Zweck für die Verarbeitung benennen. Das Bündeln von Marketing-Cookies mit funktionalen Cookies ist ein Verstoß. Jeder Anwendungsfall benötigt seine eigene klare Opt-in-Möglichkeit.
- Informiert: Benutzer müssen genau wissen, wer ihre Daten sammelt und zu welchem Zweck. Transparenz ist keine Option; sie ist eine Anforderung.
- Eindeutig: Ein klares Signal der Absicht ist erforderlich. Das bedeutet eine bewusste Handlung, wie das Klicken auf einen "Akzeptieren"-Button, der nicht visuell irreführend oder versteckt ist.
Verifizierbarkeit: Das 'sechste' verborgene Element
Artikel 7(1) der GDPR ist eindeutig hinsichtlich der Beweislast. Sie liegt vollständig beim Datenverantwortlichen. Wenn Sie nicht nachweisen können, wann und wie die Zustimmung gegeben wurde, ist sie ab dem Zeitpunkt der Erhebung rechtlich ungültig. Verifizierbarkeit ist das technische Rückgrat der GDPR-Compliance. Für einen tieferen Einblick in spezifische regulatorische Anforderungen beschreibt unser Überblick zur GDPR-Compliance, wie diese Regeln auf moderne Webinfrastrukturen angewendet werden. Sie müssen die Version der Datenschutzrichtlinie, die der Benutzer gesehen hat, den Zeitstempel des Klicks und die technische ID, die mit dem Ereignis verbunden ist, aufzeichnen. Ohne diese unveränderliche Spur ist Ihre "gültige" Zustimmung lediglich eine Behauptung, die Sie nicht unterstützen können.
Die vier Säulen: Wie man jede Anforderung erfüllt
Compliance ist kein Vorschlag. Es ist ein technischer Standard. Dieser Leitfaden zur Umsetzung der GDPR-Zustimmung konzentriert sich auf die vier Säulen, die ein gültiges Ereignis definieren. Ein gültiges Signal ist eine aktive Wahl. Es ist kein Unfall im Design. Bis 2026 ist der Spielraum für Fehler verschwunden, und Regulierungsbehörden suchen nach diesen spezifischen Markern der Gültigkeit.
Entfernen Sie sofort "Zustimmung oder verlassen"-Ultimaten. Diese machen Ihre rechtliche Grundlage ungültig. Benutzer müssen eine echte Wahl haben, ohne negative Konsequenzen. Wenn der Zugang zu Ihrer Website von der Zustimmung zum Tracking abhängt, fragen Sie nicht; Sie zwingen. Freiwillig gegebene Zustimmung erfordert, dass der Benutzer ablehnen kann und dennoch Zugang zu Ihrem Hauptdienst hat.
Bundeln Sie die Marketing-Zustimmung nicht mit Ihrer Nutzungsbedingungen-Vereinbarung. Dies sind separate rechtliche Handlungen. Ein Benutzer, der den Regeln Ihrer Website zustimmt, stimmt nicht automatisch zu, im Internet verfolgt zu werden. Spezifität erfordert klare Grenzen zwischen funktionaler Notwendigkeit und Marketingnutzung.
Verwenden Sie klare, nicht juristische Sprache in Ihrem Cookie-Banner. Transparenz schafft Vertrauen, während Komplexität regulatorische Überprüfungen einlädt. Wenn ein Benutzer nicht versteht, worin er einwilligt, ist die Zustimmung nicht informiert. Sie müssen genau angeben, wer die Daten verarbeitet und zu welchem Zweck.
Gestalten Sie Ihre Benutzeroberfläche für visuelle Gleichheit. Die Schaltflächen "Akzeptieren" und "Ablehnen" müssen gleichwertig sein. Wenn Ihre "Ablehnen"-Option versteckt, ausgegraut oder visuell vermindert ist, verwenden Sie ein dunkles Muster. Die Befolgung eines robusten Leitfadens zur Umsetzung der GDPR-Zustimmung stellt sicher, dass Ihr UI-Design diese Anforderungen unterstützt, ohne die Benutzerabsicht zu manipulieren.
Vermeidung des 'Bindungsverbot'
Die Erfüllung eines Vertrags kann nicht von der Zustimmung zu nicht verwandten Daten abhängig gemacht werden. Dies ist als "Bindungsverbot" bekannt. Zum Beispiel sollte der Zugang zu einem Whitepaper nicht die Zustimmung zu Tracking-Cookies erfordern. Rechtlich wird gebundene Zustimmung als erzwungen angesehen und ist daher ungültig. Diese Präzision ist entscheidend für die Aufrechterhaltung internationaler Datenflüsse im Rahmen des Data Privacy Framework, wo die Datenerhebung strikt zweckgebunden und auf das angegebene Ziel beschränkt bleiben muss.
Granularität: Der Schlüssel zur Spezifität
Benutzer benötigen Kontrolle über ihre Daten. Sie müssen in der Lage sein, einige Zwecke zu akzeptieren und andere abzulehnen. Ihre Schaltfläche "Alle akzeptieren" muss von einer Option "Einstellungen verwalten" begleitet werden. Dieses Maß an Detail ist eine Kernanforderung des Standards von 2026. Detaillierte Granularitätsregeln finden Sie auf unserer GDPR-Compliance-Seite. Granularität ist nicht nur ein rechtliches Hindernis; es ist ein ethisches Engagement für digitale Rechte. Sie können unsere transparenten Preisoptionen erkunden, um eine verwaltete Lösung zu finden, die diese technische Komplexität automatisiert und gleichzeitig Ihre Einnahmequellen intakt hält.
Explizite vs. implizite Zustimmung: Die Verwirrung aufklären
Implizite Zustimmung ist ein Relikt. Es ist eine Annahme, kein Fakt. Im regulatorischen Umfeld von 2026 stellt das Scrollen auf einer Seite oder das Navigieren zu einer zweiten URL keine rechtliche Grundlage für die Datenverarbeitung dar. Diese passiven Handlungen sind für das Gesetz unsichtbar. Ein gültiges Ereignis erfordert ein bewusstes, nach außen gerichtetes Signal des Benutzers. Wenn Ihre Strategie auf "weichen Opt-ins" oder angenommenen Vereinbarungen beruht, ist Ihre Datenerhebung rechtlich ungültig. Dieser Leitfaden zur Umsetzung der GDPR-Zustimmung priorisiert den Übergang von passiven Annahmen zu aktiven, verifizierbaren Entscheidungen.
Die meisten Standard-Webseiten-Tracking erfordert "eindeutige" Zustimmung. Dies ist eine klare affirmative Handlung, die keinen Zweifel an der Absicht des Benutzers lässt. "Explizite" Zustimmung ist jedoch ein höherer Standard. Sie erfordert ein sehr hohes Maß an Sicherheit, oft in Form einer spezifischen Erklärung oder eines Double-Opt-in-Mechanismus. Die falsche Bezeichnung Ihres Zustimmungstyps ist eine häufige Ursache für regulatorische Überprüfungen. Die Verwendung eines eindeutigen Signals, wenn das Gesetz ein explizites verlangt, schafft eine Lücke in Ihrer Compliance-Rüstung, die Regulierungsbehörden ausnutzen werden.
Wann ist 'explizite' Zustimmung zwingend erforderlich?
Sie können sich bei der Verarbeitung von hochriskanten Daten nicht auf standardmäßige affirmative Handlungen verlassen. Explizite Zustimmung ist zwingend erforderlich, wenn "Besondere Kategorien" von Daten verarbeitet werden. Dazu gehören Informationen über die Gesundheit eines Benutzers, religiöse Überzeugungen oder politische Zugehörigkeiten. Wenn Ihre Website automatisierte individuelle Entscheidungen verwendet, wie z.B. Profiling, das rechtliche Auswirkungen auf den Benutzer hat, gilt der "explizite" Standard. Schließlich erfordern internationale Datenübertragungen in Länder ohne Angemessenheitsentscheidung oft dieses höhere Maß an bestätigter Zustimmung. Weitere Einzelheiten zu diesen hochriskanten Anforderungen finden Sie auf unserer GDPR-Compliance-Seite.
Gestaltung für affirmative Handlung
Eine klare affirmative Handlung muss ein bewusster Akt sein. Es ist ein Klick. Es ist ein Umschalten. Es ist kein Mangel an Widerstand. Vorab angekreuzte Kästchen sind der Hauptgrund für Ungültigkeit im Jahr 2026. Sie stellen eine Wahl dar, die vom Website-Besitzer getroffen wurde, nicht vom Benutzer. Rechtlich gesehen ist Stille keine Zustimmung. Inaktivität ist keine Zustimmung. Deshalb sind "Opt-out"-Modelle grundsätzlich mit der GDPR unvereinbar. Sie kehren die Beweislast um und zwingen den Benutzer, einen Prozess zu stoppen, der ohne seine Erlaubnis niemals hätte beginnen dürfen.
Ihr Cookie-Banner muss diese aktive Wahl ohne Reibung ermöglichen. Es sollte den Benutzer ermächtigen, eine Entscheidung zu treffen, und ihn nicht in eine solche hinein tricksen. Wir glauben, dass technische Effizienz und ethische Verantwortung zwei Seiten derselben Medaille sind. Indem Sie einen klaren Weg zur affirmativen Handlung bieten, schützen Sie die Rechte Ihrer Benutzer und Ihre eigene rechtliche Stellung. Wenn Sie Hilfe bei der Konfiguration dieser spezifischen Trigger benötigen, bietet unsere technische Unterstützungsdokumentation detaillierte Schritte zur Umsetzung.
Technischer Nachweis: Aufzeichnung und Verwaltung von Zustimmungsereignissen
Das Selbst-Hosting Ihrer Infrastruktur stellt sicher, dass Sie diesen Nachweis besitzen. Wenn Sie sich auf Drittanbieter verlassen, leben Ihre Compliance-Daten auf deren Servern. Wenn sie ihre Bedingungen ändern oder einen Dienstunterbrechung erleiden, ist Ihre rechtliche Verteidigung gefährdet. Der Besitz Ihrer Infrastruktur bedeutet, dass Sie Ihre Beweise besitzen. Es ist der Unterschied zwischen einem Mieter Ihrer eigenen Compliance und einem Vermieter. Transparenz erfordert, dass Sie diese Aufzeichnungen auf Anfrage produzieren können, ohne sich auf einen externen Mittelsmann zu verlassen. In ähnlicher Weise könnte ein Immobilienprofi WithEasement besuchen, um aufgezeichnete Dienstbarkeiten und Immobiliendaten vor einem Verkauf zu überprüfen, muss ein digitaler Betreiber sofortigen Zugang zu seinen eigenen Zustimmungsprotokollen haben, um Transparenz und rechtliche Sicherheit zu gewährleisten.
Ein konformes Protokoll ist mehr als ein einfacher Datenbankeintrag. Es ist ein Schnappschuss eines rechtlichen Vertrags. Es muss eine pseudonymisierte Benutzer-ID, einen genauen Zeitstempel und die spezifische Version der präsentierten Datenschutzrichtlinie enthalten. Sie müssen auch den spezifischen UI-Zustand dokumentieren, den der Benutzer gesehen hat. Dies beinhaltet normalerweise eine Versions-ID, die auf ein bestimmtes Bannerdesign und eine Reihe von Offenlegungen zurückverfolgt werden kann. Erfahren Sie, wie unsere Open Consent Infrastructure verifizierbare Protokolle verwaltet, um diese Beweislast zu automatisieren und gleichzeitig eine hohe Leistung aufrechtzuerhalten.
Einfaches Widerrufsverfahren implementieren
Das Gesetz ist klar: Der Widerruf der Zustimmung muss so einfach sein wie die Erteilung. Dies ist die "One-Click"-Regel. Wenn ein Benutzer mit einem Klick akzeptieren kann, muss er auch mit einem Klick widerrufen können. Ein schwebendes Datenschutz-Einstellungen-Symbol ist der Branchenstandard von 2026 für diese Zugänglichkeit. Es hält die Wahl jederzeit sichtbar und erreichbar. Verstecken Sie die Widerrufsschaltfläche nicht hinter drei Menüs oder komplexen Kontoeinstellungen. Das ist ein dunkles Muster, das zu Geldstrafen einlädt.
Ein gültiger Widerruf muss alle Verarbeitungen sofort stoppen. Es ist keine Anfrage, die 30 Tage zur Bearbeitung benötigt. Es ist ein technischer Kill-Switch für Tracking-Skripte. Wenn ein Benutzer die Zustimmung widerruft, muss Ihr System sofort einen Zustandswechsel über alle integrierten Tools auslösen. Die Verwaltung dieser technischen Ereignisse sollte keine manuelle Belastung sein. Sie benötigen ein System, das digitale Rechte mit technischer Effizienz in Einklang bringt. Erkunden Sie unsere verwalteten und selbst gehosteten Preispläne, um heute eine konforme Infrastruktur zu implementieren, die Ihre Aufzeichnungen automatisiert.
Zustimmung als Infrastruktur: GCM v2, TCF 2.3 und Einnahmen
Gültigkeit ist jetzt eine technische Voraussetzung für Google Ads und programmatische Einnahmen. Es geht nicht mehr nur darum, Geldstrafen zu vermeiden. Es geht darum, die Fähigkeit zu erhalten, überhaupt Anzeigen zu schalten. Im Jahr 2026 hat sich das Ökosystem verschoben. Große Browser blockieren jetzt Werbesignale, die keinen verifizierbaren Zustimmungssatz haben. Wenn Ihr Zustimmungsereignis nicht den technischen Standards entspricht, werden Ihre Marketing-Skripte einfach nicht ausgeführt. Zustimmung ist nicht länger eine rechtliche Schicht über Ihrer Website; sie ist die Infrastruktur, die Ihre gesamte digitale Präsenz unterstützt.
Google Consent Mode v2 überbrückt die Lücke zwischen rechtlicher Gültigkeit und Datenmodellierung. Es ermöglicht Ihnen, den Zustimmungsstatus Ihrer Benutzer direkt an die Google-Tags zu kommunizieren. Wenn ein Benutzer die Zustimmung verweigert, verwendet GCM v2 die Konversionsmodellierung, um die Datenlücken zu füllen. Dies stellt sicher, dass Sie die Sichtbarkeit Ihrer Kampagnenleistung nicht verlieren, während Sie strikt konform bleiben. Dieser Leitfaden zur Umsetzung der GDPR-Zustimmung betrachtet diese Tools als unerlässlich für jeden modernen Publisher, der sich weigert, Daten für Compliance zu opfern.
Warum TCF 2.3 der globale Standard für Gültigkeit ist
IAB TCF 2.3 bietet die standardisierten Signale, die Publisher benötigen, um zu überleben. Es ist nicht nur ein Rahmen; es ist eine Sprache. Es standardisiert, wie informierte und spezifische Anforderungen gleichzeitig an Hunderte von Anbietern kommuniziert werden. Die Verwendung eines zertifizierten CMP stellt sicher, dass Ihre Signale im globalen Werbeökosystem erkannt und respektiert werden. Ohne diese Standardisierung ist Ihre Website eine Insel, mit der Werbetechnikanbieter nicht sicher interagieren können. Sie können mehr über unsere IAB TCF-Integration lesen, um zu verstehen, wie diese Signale Ihren Traffic und Ihre Einnahmen schützen.
Optimierung für Einnahmen ohne Gültigkeit zu opfern
Sie müssen sich nicht zwischen Compliance und Einkommen entscheiden. Verwenden Sie Zustimmung A/B-Tests, um das Bannerdesign zu finden, das gültige Opt-ins maximiert, ohne täuschende dunkle Muster zu verwenden. Es ist ein Spiel der technischen Präzision, nicht der Manipulation. Überwachen Sie Ihre Einnahmenanalyse, um genau zu sehen, wie sich die Compliance in Echtzeit auf Ihre Bilanz auswirkt. Durch die Implementierung von Google Consent Mode v2 können Sie erhebliche Teile Ihrer Attributionsdaten wiederherstellen, selbst wenn Benutzer sich entscheiden, nicht verfolgt zu werden. Diese technische Effizienz ist der einzige Weg, um ein nachhaltiges Geschäftsmodell in der Datenschutzlandschaft von 2026 aufrechtzuerhalten.
Zukunftssichere Ihre Compliance-Infrastruktur
Der Standard von 2026 für digitale Rechte ist klar. Zustimmung ist keine passive Vereinbarung; es ist ein verifizierbares Datenereignis, das technische Präzision erfordert. Dieser Leitfaden zur Umsetzung der GDPR-Zustimmung hat gezeigt, dass die Erfüllung der Anforderungen von Artikel 4(11) bedeutet, über einfache Banner hinauszugehen. Sie müssen Ihren Nachweis durch unveränderliche Protokolle besitzen und sicherstellen, dass Ihr Widerrufsverfahren so nahtlos ist wie Ihr Opt-in. Gültige Signale sind der einzige Weg, um in einer Landschaft zu überleben, in der Browser und Werbenetzwerke totale technische Transparenz verlangen.
Compliance muss keine Belastung für Ihre Ressourcen oder Ihre Einnahmen sein. Indem Sie Zustimmung als grundlegende Infrastruktur behandeln, schützen Sie Ihr programmatisches Einkommen und respektieren gleichzeitig die Autonomie der Benutzer. Sie benötigen ein System, das quelloffene Transparenz bietet und vollständig IAB TCF 2.3 zertifiziert und Google Consent Mode v2 bereit ist. Lassen Sie Ihre rechtliche Verteidigung nicht dem Zufall oder Drittanbieter-Blackboxes überlassen, die Ihren eigenen Nachweis vor Ihnen verbergen.
Beginnen Sie noch heute mit dem Aufbau Ihrer verifizierbaren Zustimmungsinfrastruktur. Sie haben die Macht, komplexe regulatorische Anforderungen in einen Wettbewerbsvorteil für Ihre Marke zu verwandeln. Es ist an der Zeit, mit Transparenz und technischer Effizienz zu führen.
Häufig gestellte Fragen
Kann ich implizite Zustimmung verwenden, wenn der Benutzer weiterhin browsed?
Nein, implizite Zustimmung ist tot. Navigieren oder Scrollen erfüllt nicht den Standard der "klaren affirmativen Handlung", die Artikel 4(11) erfordert. Ihr System muss auf einen bewussten Klick warten, bevor es nicht wesentliche Tags auslöst. Wenn Sie Daten basierend auf der Tatsache sammeln, dass ein Benutzer einfach auf der Seite bleibt, verarbeiten Sie Daten illegal. Dieser Leitfaden zur Umsetzung der GDPR-Zustimmung betont, dass Stille niemals eine Zustimmung ist.
Ist eine "Alle ablehnen"-Schaltfläche rechtlich erforderlich auf der ersten Ebene eines Banners?
Ja, eine "Alle ablehnen"-Schaltfläche ist jetzt eine funktionale Anforderung für die rechtliche Gültigkeit. Regulierungsbehörden und die EDPB haben klargestellt, dass die Ablehnung der Zustimmung ebenso einfach sein muss wie die Erteilung. Wenn Ihre erste Ebene nur eine "Akzeptieren"-Schaltfläche hat, während "Ablehnen" hinter einem Einstellungsmenü versteckt ist, wird Ihre Zustimmung als erzwungen angesehen. Visuelle Parität zwischen diesen beiden Optionen ist der Standard von 2026 für ein konformes UI-Design.
Was passiert, wenn ich nicht nachweisen kann, dass ein bestimmter Benutzer zugestimmt hat?
Wenn Sie die Zustimmung nicht nachweisen können, haben Sie sie nicht. Artikel 7(1) legt die gesamte Beweislast auf Sie, den Datenverantwortlichen. Sie müssen in der Lage sein, einen zeitgestempelten, unveränderlichen Nachweis vorzulegen, der genau zeigt, was dem Benutzer gesagt wurde und was er angeklickt hat. Ohne diesen technischen Nachweis ist jede gesammelte Daten eine Haftung. Verifizierbare Protokolle sind das einzige Rückgrat einer robusten Compliance-Strategie.
Verfällt die GDPR-Zustimmung jemals oder ist sie für immer gültig?
GDPR-Zustimmung hat kein fest codiertes Ablaufdatum, ist aber nicht dauerhaft. Beste Praktiken und lokale Richtlinien empfehlen, die Zustimmung alle 12 bis 24 Monate zu erneuern, um sicherzustellen, dass sie "informiert" bleibt. Wenn sich Ihre Zwecke der Datenverarbeitung erheblich ändern, wird die alte Zustimmung sofort ungültig. Sie müssen einen Zyklus der erneuten Validierung aufrechterhalten, um Ihre rechtliche Grundlage aktuell und verteidigungsfähig gegen mögliche regulatorische Prüfungen zu halten.
Kann ich einen Rabatt oder eine Cookie-Wand im Austausch für Zustimmung anbieten?
Sie können keine Cookie-Wände verwenden, um den Zugang zu Ihrem Inhalt zu blockieren. Zustimmung muss "freiwillig gegeben" werden, was bedeutet, dass ein Benutzer keine negativen Konsequenzen für eine Ablehnung erfahren sollte. Während einige "zahlen oder ok"-Modelle existieren, unterliegen sie extremer Prüfung. Ein gültiger Leitfaden zur Umsetzung der GDPR-Zustimmung konzentriert sich darauf, eine echte Wahl zu bieten. Wenn ein Benutzer gezwungen wird, das Tracking zu akzeptieren, um einen Artikel zu lesen, ist diese Zustimmung ungültig.
Wie oft sollte ich erneut um Zustimmung bitten, wenn sich meine Datenschutzrichtlinie ändert?
Sie müssen erneut um Zustimmung bitten, wann immer Sie eine wesentliche Änderung Ihrer Datenverarbeitungsaktivitäten vornehmen. Dazu gehört das Hinzufügen neuer Drittanbieter, das Ändern des Zwecks der Erhebung oder das Erweitern der Arten von Daten, die Sie verfolgen. Geringfügige grammatikalische Aktualisierungen einer Richtlinie erfordern keine erneute Anfrage, aber jede Änderung in der Art und Weise, wie Sie personenbezogene Daten verwenden, macht frühere Vereinbarungen ungültig. Transparenz erfordert, dass die Erlaubnis des Benutzers mit Ihrem tatsächlichen Verhalten übereinstimmt.
Ist die Zustimmung eines Kindes unter 16 Jahren ohne elterliche Erlaubnis gültig?
Die Zustimmung eines Kindes unter 16 Jahren ist ohne verifizierte elterliche Erlaubnis für die meisten digitalen Dienste allgemein ungültig. Während einzelne EU-Mitgliedstaaten dieses Alter auf 13 Jahre senken können, liegt die Standardgrenze hoch. Sie müssen Altersverifizierungsmaßnahmen implementieren, wenn Ihre Website jüngere Zielgruppen anspricht oder anzieht. Die Verarbeitung von Daten eines Minderjährigen ohne die richtige rechtliche Genehmigung ist einer der schnellsten Wege, um maximale regulatorische Geldstrafen auszulösen.
Wie gehe ich mit gültiger Zustimmung für Drittanbieter-Skripte wie YouTube oder Maps um?
Sie müssen Drittanbieter-Skripte wie YouTube oder Google Maps blockieren, bis der Benutzer spezifische Zustimmung dafür gibt. Diese Dienste setzen oft Tracking-Cookies in dem Moment, in dem sie geladen werden. Eine konforme Einrichtung verwendet "Platzhalter", die das Skript nur aktivieren, nachdem ein Benutzer auf ein spezifisches Opt-in klickt. Die Verwaltung dieser technischen Trigger stellt sicher, dass keine Daten an externe Anbieter weitergegeben werden, bevor Sie eine gültige rechtliche Grundlage dafür haben.