
Vad utgör giltigt GDPR-samtycke? 2026 års efterlevnadsstandard
En kryssruta är inte en laglig säkerhetsåtgärd. Det är en teknisk ansvarighet om du inte kan bevisa exakt hur, när och varför den klickades. Många operatörer behandlar samtycke som en passiv hinder att övervinna, men år 2026 ser reglerande myndigheter det som en verifierbar datahändelse som kräver noggrann dokumentation. Om din nuvarande konfiguration bygger på "tillräckligt bra" logik, sitter du troligen på en efterlevnads tidsbomb. Giltigt samtycke är inte ett tillstånd av överenskommelse. Det är en hanterad teknisk process. Precis som hur Cornerstone Real Estate Investment Services tillhandahåller en strukturerad ram för fastighetsinvesterare som navigerar 1031-utbyten, måste digitala operatörer anta ett rigoröst system för att hantera sina efterlevnadsåtaganden.
Vi förstår ångesten av att balansera strikta integritetslagar med behovet av att upprätthålla din annonsintäkter. Det är lätt att gå vilse i den tekniska jargongen av EU:s AI-lag eller nyanserna av UK Data (Use and Access) Act 2025. Denna GDPR-samtyckesimplementeringsguide skär igenom bullret. Du kommer att lära dig att bemästra de exakta juridiska och tekniska kraven som omvandlar ett enkelt klick till en juridiskt försvarbar samtyckeshändelse.
Vi går bortom abstrakta teorier för att tillhandahålla en praktisk checklista för giltighet. Vi kommer att täcka hur du konfigurerar din CMP för IAB TCF v2.3, hanterar Google Consent Mode v2 och säkerställer att dina dataminimeringsinsatser uppfyller de senaste standarderna. Denna guide ger den klarhet som behövs för att uppnå regulatorisk sinnesro och förtroendet att din infrastruktur är byggd på etiska, transparenta standarder.
Viktiga punkter
- Gå bortom subjektiva antaganden genom att behandla samtycke som en objektiv teknisk händelse som måste uppfylla standarderna i Artikel 4(11).
- Eliminera ogiltiga "samtycke eller lämna"-ultimatum genom att bemästra de fyra pelarna av fritt givet, specifikt, informerat och entydigt samtycke.
- Omvandla enkla klick till oföränderliga, tidsstämplade register som dokumenterar exakt vad en användare såg i det ögonblick de gav sitt samtycke.
- Följ denna GDPR-samtyckesimplementeringsguide för att integrera IAB TCF v2.3 och Google Consent Mode v2 utan att offra dina programmatisk intäkter.
- Ändra ditt perspektiv från att se efterlevnad som ett juridiskt hinder till att behandla det som en högpresterande teknisk förutsättning för datalandskapet 2026.
Definiera giltigt GDPR-samtycke: Artikel 4(11) ramverket
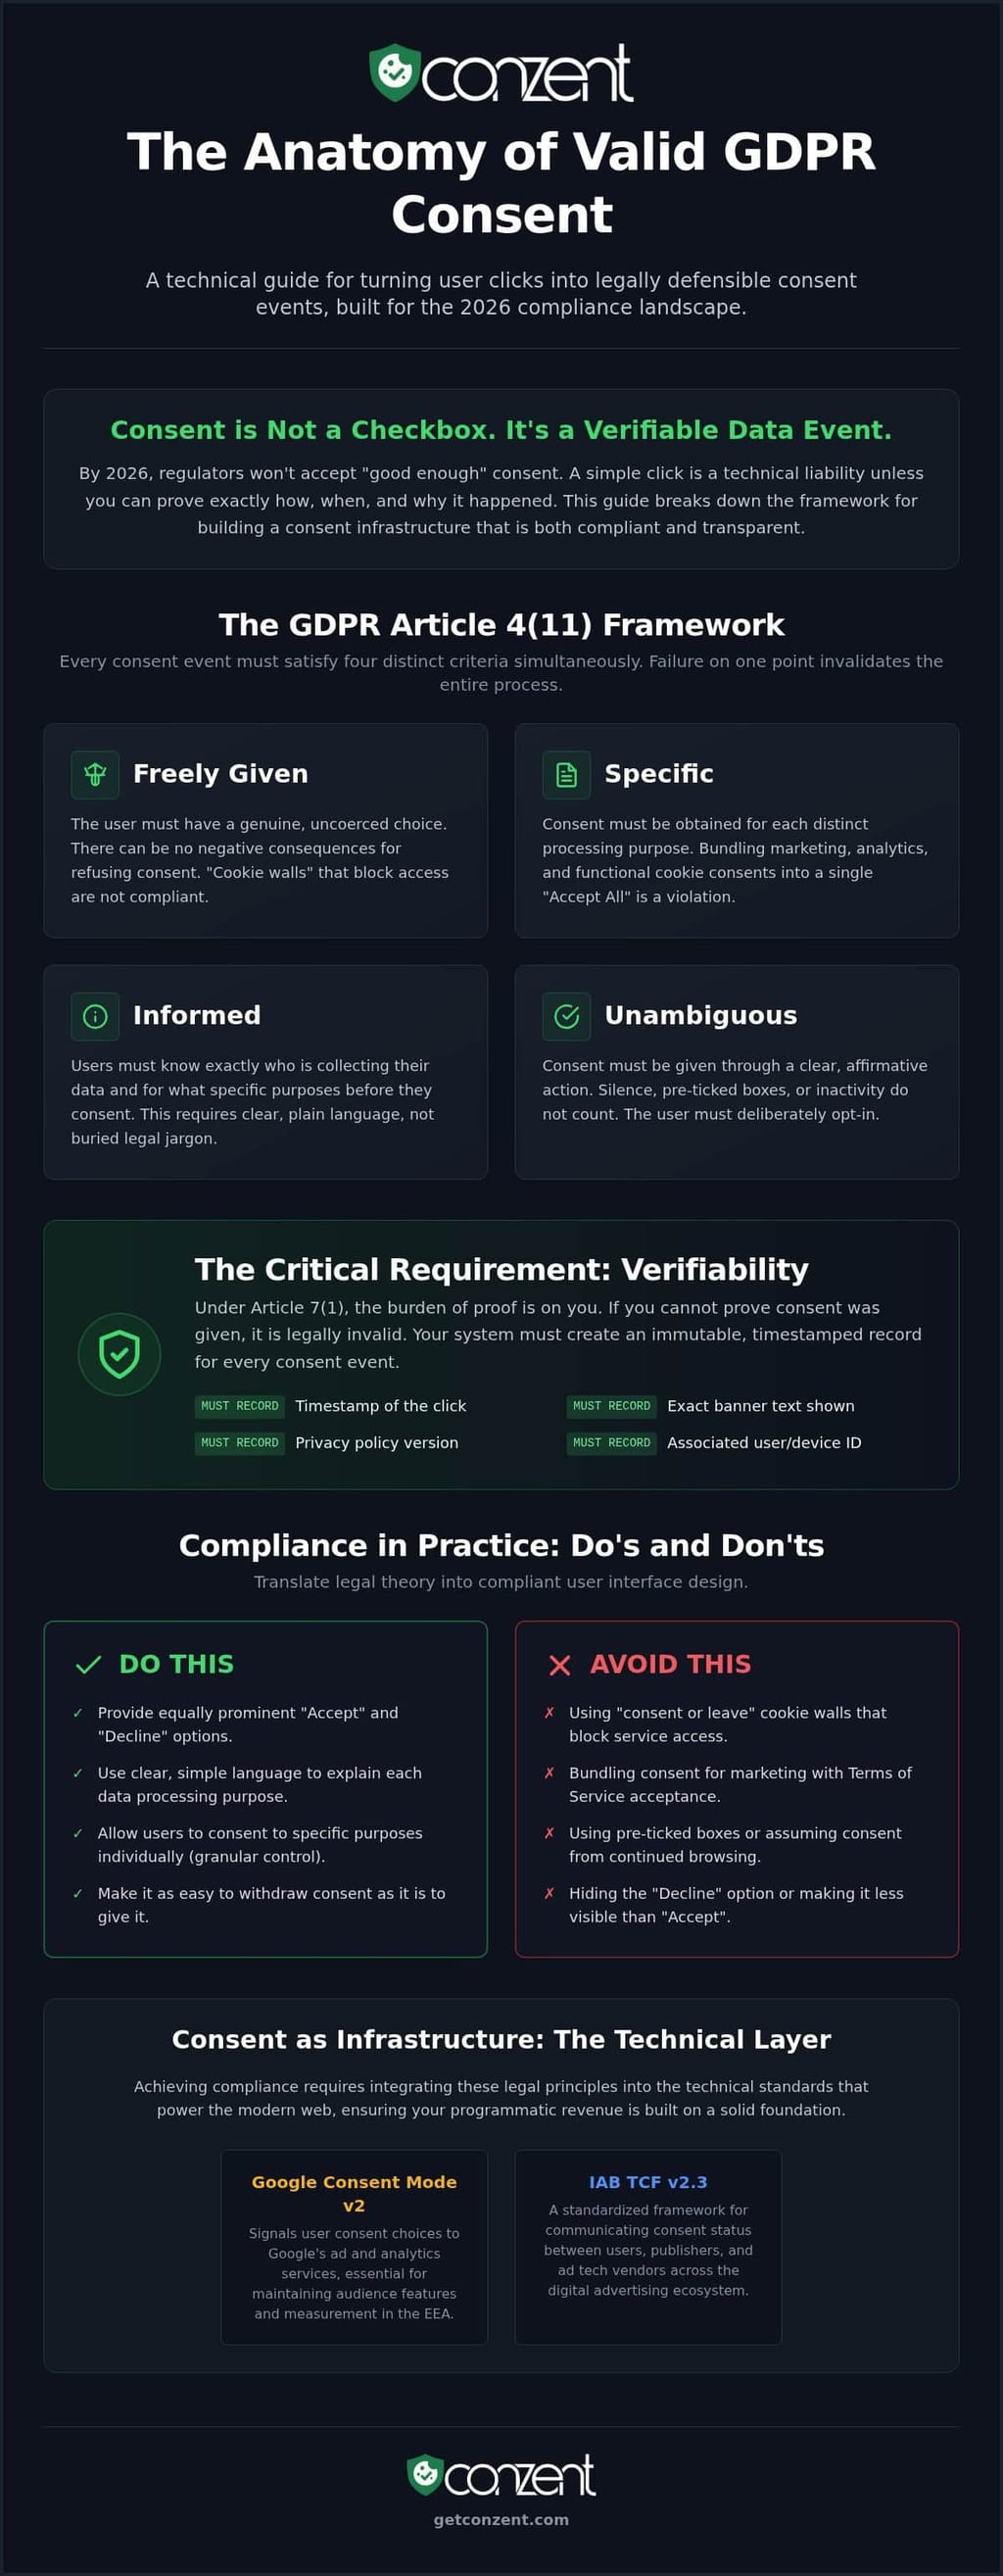
GDPR Artikel 4(11) är den definitiva juridiska baslinjen för all databehandling inom Europeiska unionen. Den definierar samtycke som varje fritt givet, specifikt, informerat och entydigt uttryck för den registrerades önskemål. Giltighet är ett objektivt test; det är inte en subjektiv känsla eller en bekväm antagande gjort av en marknadsavdelning. Om du inte kan visa att en användare gjorde ett medvetet val, har du inget samtycke. Många operatörer misslyckas eftersom de ser samtycke som en kryssruta att dölja snarare än en standard att upprätthålla.
Samtycke är en tydlig bekräftande åtgärd. Tystnad, förkryssade rutor eller inaktivitet utgör inte en juridisk grund för behandling av personuppgifter. Detta är en grundläggande princip i Allmänna dataskyddsförordningen (GDPR). År 2026 har standarden utvecklats avsevärt. Reglerande myndigheter accepterar inte längre statiska integritetspolicyer som tillräckligt bevis för efterlevnad. De kräver att samtycke ska vara verifierbart i realtid. Detta innebär att ditt system måste producera en registrering av det exakta ögonblicket en användare valde att delta och vad de blev informerade om vid den tidpunkten.
De 4 kärnelementen av giltighet
För att uppfylla efterlevnadsstandarden för 2026 måste varje samtyckeshändelse uppfylla fyra distinkta kriterier samtidigt. Att misslyckas med även en punkt gör hela databehandlingshändelsen olaglig. Denna GDPR-samtyckesimplementeringsguide prioriterar dessa element för att säkerställa att din tekniska konfiguration matchar den juridiska verkligheten. Använd dessa som en checklista för din nuvarande konfiguration.
- Fritt givet: Användaren måste ha ett verkligt val. Om du använder "cookie-väggar" som blockerar åtkomst om en användare inte accepterar spårning, är samtycket ogiltigt. Det får inte finnas några negativa konsekvenser för att säga nej.
- Specifikt: Du måste namnge varje distinkt syfte för behandling. Att paketera marknadsföringscookies med funktionella cookies är ett brott. Varje användningsfall behöver sitt eget tydliga opt-in.
- Informerat: Användare måste veta exakt vem som samlar in deras data och för vilket syfte. Transparens är inte ett alternativ; det är ett krav.
- Entydigt: En tydlig signal om avsikt krävs. Detta innebär en avsiktlig åtgärd, såsom att klicka på en "Acceptera"-knapp som inte är visuellt vilseledande eller gömd.
Verifierbarhet: Den 'sjätte' dolda elementet
Artikel 7(1) i GDPR är tydlig angående bevisbördan. Den vilar helt på den personuppgiftsansvarige. Om du inte kan bevisa när och hur samtycke gavs, är det juridiskt ogiltigt från insamlingsögonblicket. Verifierbarhet är den tekniska ryggraden i GDPR-efterlevnad. För en djupare insyn i specifika regleringskrav, vår GDPR-efterlevnadsöversikt beskriver hur dessa regler tillämpas på modern webb-infrastruktur. Du måste registrera versionen av integritetspolicyn som användaren såg, tidsstämpeln för klicket och det tekniska ID som är kopplat till händelsen. Utan denna oföränderliga spårning är ditt "giltiga" samtycke bara ett påstående du inte kan stödja.
De fyra pelarna: Hur man uppfyller varje krav
Efterlevnad är inte en rekommendation. Det är en teknisk standard. Denna GDPR-samtyckesimplementeringsguide fokuserar på de fyra pelarna som definierar en giltig händelse. En giltig signal är ett aktivt val. Det är inte en olyckshändelse av design. År 2026 har marginalen för fel försvunnit, och reglerande myndigheter letar efter dessa specifika markörer av giltighet.
Ta bort "samtycke eller lämna"-ultimatum omedelbart. Dessa ogiltigförklarar din juridiska grund. Användare måste ha ett verkligt val utan negativa konsekvenser. Om din webbplatsåtkomst beror på spårningssamtycke, ber du inte; du tvingar. Fritt givet samtycke kräver att användaren kan avstå och fortfarande få tillgång till din kärntjänst.
Bundla inte marknadsföringssamtycke med ditt användarvillkor. Dessa är separata juridiska åtgärder. En användare som godkänner dina webbplatsregler godkänner inte automatiskt att bli spårad på webben. Specificitet kräver tydliga gränser mellan funktionell nödvändighet och marknadsföringsnytta.
Använd tydligt, icke-juridiskt språk i din cookie-banner. Transparens bygger förtroende medan komplexitet inbjuder till regulatorisk granskning. Om en användare inte förstår vad de godkänner, är samtycket inte informerat. Du måste ange exakt vem som behandlar datan och för vilket syfte.
Designa din UI för visuell jämlikhet. "Acceptera" och "Avböja"-knappar måste ha lika vikt. Om ditt "Avböja"-alternativ är dolt, grått eller visuellt förminskat, använder du ett mörkt mönster. Att följa en robust GDPR-samtyckesimplementeringsguide säkerställer att din UI-design stöder dessa krav utan att manipulera användarens avsikt.
Undvik 'Tying prohibition'
Prestation av ett kontrakt kan inte vara villkorat av samtycke för orelaterade data. Detta kallas "tying prohibition". Till exempel bör åtkomst till ett whitepaper inte kräva samtycke för spårningscookies. Juridiskt sett anses bundet samtycke vara tvingat och därmed ogiltigt. Denna precision är avgörande för att upprätthålla internationella dataflöden under Data Privacy Framework, där datainsamling måste förbli strikt syftesbaserad och begränsad till det angivna målet.
Granularitet: Nyckeln till specificitet
Användare behöver kontroll över sina data. De måste kunna acceptera vissa syften medan de avvisar andra. Din "Acceptera alla"-knapp måste åtföljas av ett alternativ för "Hantera preferenser". Denna detaljnivå är ett kärnkrav i 2026 års standard. Du kan hitta detaljerade granuleringsregler på vår GDPR-efterlevnadssida. Granularitet är inte bara ett juridiskt hinder; det är ett etiskt åtagande för digitala rättigheter. Du kan utforska våra transparenta prissättningsalternativ för att hitta en hanterad lösning som automatiserar denna tekniska komplexitet samtidigt som dina intäktsströmmar förblir intakta.
Explicit vs. Implicit samtycke: Rensa upp förvirringen
Implicit samtycke är en relik. Det är en antagande, inte ett faktum. I den reglerande miljön 2026 utgör att scrolla ner en sida eller navigera till en andra URL inte en juridisk grund för databehandling. Dessa passiva åtgärder är osynliga för lagen. En giltig händelse kräver en avsiktlig, utåtriktad signal från användaren. Om din strategi bygger på "mjuka opt-ins" eller antagen överenskommelse, är din datainsamling juridiskt ogiltig. Denna GDPR-samtyckesimplementeringsguide prioriterar övergången från passiva antaganden till aktiva, verifierbara val.
De flesta standardwebbspårningar kräver "entydigt" samtycke. Detta är en tydlig bekräftande åtgärd som inte lämnar något tvivel om användarens avsikt. Men "explicit" samtycke är en högre standard. Det kräver en mycket hög nivå av säkerhet, ofta involverande ett specifikt uttalande eller en dubbel opt-in mekanism. Att felmärka din samtyckestyp är en vanlig orsak till regulatorisk granskning. Att använda en entydig signal när lagen kräver en explicit skapar en lucka i din efterlevnadsrustning som reglerande myndigheter kommer att utnyttja.
När är 'Explicit' samtycke obligatoriskt?
Du kan inte förlita dig på standard bekräftande åtgärder när du hanterar hög-risk data. Explicit samtycke är obligatoriskt när du behandlar "Speciell kategori" data. Detta inkluderar information om en användares hälsa, religiösa övertygelser eller politiska tillhörigheter. Om din webbplats använder automatiserat individuellt beslutsfattande, såsom profilering som har juridiska effekter på användaren, gäller "explicit" standarden. Slutligen kräver internationella dataöverföringar till länder utan ett adekvat beslut ofta denna högre nivå av bekräftad överenskommelse. Du kan hitta mer information om dessa höginsatskrav på vår GDPR-efterlevnadssida.
Designa för bekräftande åtgärd
En tydlig bekräftande åtgärd måste vara en avsiktlig handling. Det är ett klick. Det är en växling. Det är inte en brist på motstånd. Förkryssade rutor är den främsta orsaken till ogiltighet 2026. De representerar ett val gjort av webbplatsägaren, inte användaren. Juridiskt sett är tystnad inte samtycke. Inaktivitet är inte samtycke. Detta är varför "Opt-out"-modeller är fundamentalt oförenliga med GDPR. De vänder bevisbördan, vilket tvingar användaren att stoppa en process som aldrig borde ha påbörjats utan deras tillstånd.
Din cookie-banner måste underlätta detta aktiva val utan friktion. Den ska ge användaren möjlighet att fatta ett beslut, inte lura dem till ett. Vi tror att teknisk effektivitet och etiskt ansvar är två sidor av samma mynt. Genom att tillhandahålla en tydlig väg till bekräftande åtgärd skyddar du dina användares rättigheter och din egen juridiska ställning. Om du behöver hjälp med att konfigurera dessa specifika utlösare, tillhandahåller vår tekniska supportdokumentation detaljerade steg för implementering.
Tekniskt bevis: Registrering och hantering av samtyckeshändelser
Att självhosta din infrastruktur säkerställer att du äger detta bevis. När du förlitar dig på tredjepartsleverantörer lever din efterlevnadsdata på deras servrar. Om de ändrar sina villkor eller drabbas av en tjänsteavbrott, äventyras ditt juridiska försvar. Att äga din infrastruktur innebär att äga ditt bevis. Det är skillnaden mellan att vara hyresgäst av din egen efterlevnad och att vara hyresvärd. Transparens kräver att du kan producera dessa register på begäran utan att förlita dig på en extern mellanhand. På samma sätt som en fastighetsproffs kan besöka WithEasement för att verifiera registrerade servitut och fastighetsdata före en försäljning, måste en digital operatör ha omedelbar tillgång till sina egna samtyckesloggar för att säkerställa transparens och juridisk säkerhet.
En efterlevnadslogg är mer än en enkel databaspost. Det är en ögonblicksbild av ett juridiskt avtal. Den måste inkludera ett pseudonymiserat användar-ID, en exakt tidsstämpel och den specifika versionen av integritetspolicyn som presenterades. Du måste också dokumentera det specifika UI-tillstånd som användaren såg. Detta involverar vanligtvis ett versions-ID som kopplar tillbaka till en specifik bannerdesign och uppsättning av avslöjanden. Lär dig hur vår Open Consent Infrastructure hanterar verifierbara loggar för att automatisera denna bevisbörda samtidigt som hög prestanda bibehålls.
Implementera enkel återkallelse
Lagen är tydlig: att återkalla samtycke måste vara lika enkelt som att ge det. Detta är "One-Click"-regeln. Om en användare kan acceptera med ett klick, måste de kunna återkalla med ett klick. En flytande ikon för integritetsinställningar är branschstandarden för 2026 för denna tillgänglighet. Den håller valet synligt och nåbart hela tiden. Dölja återkallningsknappen bakom tre lager av menyer eller komplexa kontoinställningar är ett mörkt mönster som inbjuder till böter.
Giltig återkallelse måste omedelbart stoppa all behandling. Det är inte en begäran som tar 30 dagar att bearbeta. Det är en teknisk dödsknapp för spårningsskript. När en användare återkallar sitt samtycke måste ditt system utlösa en omedelbar tillståndsförändring över alla integrerade verktyg. Att hantera dessa tekniska händelser bör inte vara en manuell börda. Du behöver ett system som balanserar digitala rättigheter med teknisk effektivitet. Utforska våra hanterade och självhostade prissättningsplaner för att implementera en efterlevnadsinfrastruktur som automatiserar din registrering idag.
Samtycke som infrastruktur: GCM v2, TCF 2.3 och intäkter
Giltighet är nu en teknisk förutsättning för Google Ads och programmatisk intäkter. Det handlar inte längre bara om att undvika böter. Det handlar om att upprätthålla förmågan att visa annonser överhuvudtaget. År 2026 har ekosystemet skiftat. Stora webbläsare blockerar nu annonsignaler som saknar en verifierbar samtyckesträng. Om din samtyckeshändelse inte uppfyller den tekniska standarden, kommer dina marknadsföringsskript helt enkelt inte att aktiveras. Samtycke är inte längre ett juridiskt lager ovanpå din webbplats; det är infrastrukturen som stöder din hela digitala närvaro.
Google Consent Mode v2 överbryggar klyftan mellan juridisk giltighet och datamodellering. Det gör att du kan kommunicera samtyckets tillstånd för dina användare direkt till Googles taggar. När en användare nekar samtycke, använder GCM v2 konverteringsmodellering för att fylla datagap. Detta säkerställer att du inte förlorar insyn i din kampanjprestanda samtidigt som du förblir strikt efterlevande. Denna GDPR-samtyckesimplementeringsguide ser dessa verktyg som avgörande för varje modern utgivare som vägrar att offra data för efterlevnad.
Varför TCF 2.3 är den globala standarden för giltighet
IAB TCF 2.3 tillhandahåller de standardiserade signaler som utgivare behöver för att överleva. Det är inte bara ett ramverk; det är ett språk. Det standardiserar hur informerade och specifika krav kommuniceras till hundratals leverantörer samtidigt. Att använda en certifierad CMP säkerställer att dina signaler erkänns och respekteras av det globala annons-ekosystemet. Utan denna standardisering är din webbplats en ö, som annons-teknikleverantörer inte kan interagera med på ett säkert sätt. Du kan läsa mer om vår IAB TCF-integration för att förstå hur dessa signaler skyddar din trafik och dina intäkter.
Optimera för intäkter utan att offra giltighet
Du behöver inte välja mellan efterlevnad och inkomst. Använd samtycke A/B-testning för att hitta bannerdesignen som maximerar giltiga opt-ins utan att använda vilseledande mörka mönster. Det är ett spel av teknisk precision, inte manipulation. Övervaka din intäktsanalys för att se exakt hur efterlevnad påverkar din bottenlinje i realtid. Genom att implementera Google Consent Mode v2 kan du återfå betydande delar av din attribueringsdata även när användare väljer att inte bli spårade. Denna tekniska effektivitet är det enda sättet att upprätthålla en hållbar affärsmodell i det integritetslandskap som råder 2026.
Framtidssäkra din efterlevnadsinfrastruktur
2026 års standard för digitala rättigheter är tydlig. Samtycke är inte en passiv överenskommelse; det är en verifierbar datahändelse som kräver teknisk precision. Denna GDPR-samtyckesimplementeringsguide har visat att uppfylla kraven i Artikel 4(11) innebär att gå bortom enkla banners. Du måste äga ditt bevis genom oföränderliga loggar och säkerställa att din återkallningsprocess är lika sömlös som din opt-in. Giltiga signaler är det enda sättet att överleva i ett landskap där webbläsare och annonsnätverk kräver total teknisk transparens.
Efterlevnad behöver inte vara en belastning på dina resurser eller dina intäkter. Genom att behandla samtycke som grundläggande infrastruktur skyddar du dina programmatisk intäkter samtidigt som du respekterar användarens autonomi. Du behöver ett system som erbjuder käll-öppen transparens och är fullt IAB TCF 2.3-certifierat och Google Consent Mode v2-klart. Lämna inte ditt juridiska försvar åt slumpen eller tredjeparts svarta lådor som döljer ditt eget bevis för dig.
Börja bygga din verifierbara samtyckesinfrastruktur idag. Du har makten att omvandla komplexa regleringskrav till en konkurrensfördel för ditt varumärke. Det är dags att leda med transparens och teknisk effektivitet.
Vanliga frågor
Kan jag använda underförstått samtycke om användaren fortsätter att bläddra?
Nej, underförstått samtycke är dött. Att navigera eller scrolla uppfyller inte standarden för "tydlig bekräftande åtgärd" som krävs av Artikel 4(11). Ditt system måste vänta på ett avsiktligt klick innan några icke-väsentliga taggar aktiveras. Om du samlar in data baserat på att en användare helt enkelt stannar på sidan, behandlar du data olagligt. Denna GDPR-samtyckesimplementeringsguide betonar att tystnad aldrig är en överenskommelse.
Är en Avvisa alla-knapp juridiskt obligatorisk på det första lagret av en banner?
Ja, en "Avvisa alla"-knapp är nu ett funktionellt krav för juridisk giltighet. Reglerande myndigheter och EDPB har klargjort att att vägra samtycke måste vara lika enkelt som att ge det. Om ditt första lager bara har en "Acceptera"-knapp medan "Avvisa" döljs bakom en inställningsmeny, anses ditt samtycke vara tvingat. Visuell paritet mellan dessa två val är standarden för 2026 för efterlevande UI-design.
Vad händer om jag inte kan bevisa att en specifik användare gav sitt samtycke?
Om du inte kan bevisa samtycke, har du inget. Artikel 7(1) lägger hela bevisbördan på dig, den personuppgiftsansvarige. Du måste kunna producera en tidsstämplad, oförändlig registrering som visar exakt vad användaren blev informerad om och vad de klickade på. Utan detta tekniska bevis är all data du har samlat in en ansvarighet. Verifierbara loggar är den enda ryggraden i en robust efterlevnadsstrategi.
Upphör GDPR-samtycke någonsin, eller är det giltigt för alltid?
GDPR-samtycke har inget hårdkodat utgångsdatum, men det är inte permanent. Bästa praxis och lokala riktlinjer föreslår att samtycke bör uppdateras var 12 till 24 månader för att säkerställa att det förblir "informerat." Om dina databehandlingssyften förändras avsevärt, blir det gamla samtycket ogiltigt omedelbart. Du måste upprätthålla en cykel av revalidering för att hålla din juridiska grund aktuell och försvarbar mot potentiella regulatoriska revisioner.
Kan jag erbjuda en rabatt eller cookie-vägg i utbyte mot samtycke?
Du kan inte använda cookie-väggar för att blockera åtkomst till ditt innehåll. Samtycke måste vara "fritt givet," vilket innebär att en användare inte ska möta negativa konsekvenser för att säga nej. Även om vissa "betala eller okej"-modeller finns, är de föremål för extrem granskning. En giltig GDPR-samtyckesimplementeringsguide fokuserar på att ge ett verkligt val. Om en användare tvingas acceptera spårning för att läsa en artikel, är det samtycket ogiltigt.
Hur ofta bör jag be om samtycke igen om min integritetspolicy ändras?
Du måste be om samtycke igen när du gör en väsentlig förändring i dina databehandlingsaktiviteter. Detta inkluderar att lägga till nya tredjepartsleverantörer, ändra syftet med insamlingen eller utöka de typer av data du spårar. Mindre grammatiska uppdateringar av en policy kräver inte en ny begäran, men varje förändring i hur du använder personuppgifter ogiltigförklarar tidigare överenskommelser. Transparens kräver att användarens tillstånd hålls i linje med ditt faktiska beteende.
Är samtycke från ett barn under 16 giltigt utan föräldratillstånd?
Samtycke från ett barn under 16 är generellt ogiltigt utan verifierat föräldratillstånd för de flesta digitala tjänster. Även om individuella EU-medlemsstater kan sänka denna ålder till 13, är den standardmässiga gränsen hög. Du måste implementera åldersverifieringsåtgärder om din webbplats riktar sig till eller attraherar yngre publik. Att behandla en minors data utan korrekt juridisk auktorisation är ett av de snabbaste sätten att utlösa maximala regulatoriska böter.
Hur hanterar jag giltigt samtycke för tredjeparts skript som YouTube eller Maps?
Du måste blockera tredjeparts skript som YouTube eller Google Maps tills användaren ger specifikt samtycke för dem. Dessa tjänster släpper ofta spårningscookies så fort de laddas. En efterlevnadsinställning använder "platshållare" som endast aktiverar skriptet efter att en användare klickar på ett specifikt opt-in. Att hantera dessa tekniska utlösare säkerställer att ingen data läcker till externa leverantörer innan du har en giltig juridisk grund för att tillåta det.