
Hva utgjør gyldig GDPR-samtykke? 2026-overholdelsesstandarden
En avkrysningsboks er ikke et lovlig sikkerhetsnett. Det er et teknisk ansvar hvis du ikke kan bevise nøyaktig hvordan, når og hvorfor den ble klikket. Mange operatører behandler samtykke som en passiv hindring å overvinne, men i 2026 ser regulatorer på det som en verifiserbar datahendelse som krever grundig dokumentasjon. Hvis din nåværende oppsett er avhengig av "godt nok"-logikk, sitter du sannsynligvis på en samsvars tidsbombe. Gyldig samtykke er ikke en tilstand av enighet. Det er en styrt teknisk prosess. Akkurat som Cornerstone Real Estate Investment Services gir en strukturert ramme for eiendomsinvestorer som navigerer 1031-utvekslinger, må digitale operatører adoptere et strengt system for å håndtere sine samsvarsforpliktelser.
Vi forstår angsten ved å balansere strenge personvernlovgivninger med behovet for å opprettholde annonseinntektene dine. Det er lett å gå seg vill i det tekniske sjargongen fra EU AI-loven eller nyansene i UK Data (Use and Access) Act 2025. Denne GDPR-samtykkeimplementeringsguiden skjærer gjennom støyen. Du vil lære å mestre de presise juridiske og tekniske kravene som forvandler et enkelt klikk til en juridisk forsvarlig samtykkehendelse.
Vi går bort fra abstrakte teorier for å gi en praktisk sjekkliste for gyldighet. Vi vil dekke hvordan du konfigurerer CMP-en din for IAB TCF v2.3, håndterer Google Consent Mode v2, og sikrer at dine dataminimeringsinnsatser møter de nyeste standardene. Denne guiden gir klarheten som trengs for å oppnå regulatorisk sinnsro og tilliten til at infrastrukturen din er bygget på etisk, gjennomsiktige standarder.
Viktige punkter
- Gå bort fra subjektive antagelser ved å behandle samtykke som en objektiv teknisk hendelse som må oppfylle kravene i artikkel 4(11).
- Eliminer ugyldige "samtykke eller forlat" ultimatum ved å mestre de fire søylene av fritt gitt, spesifikt, informert og entydig enighet.
- Forvandle enkle klikk til uforanderlige, tidsstemplede poster som dokumenterer nøyaktig hva en bruker så i det øyeblikket de ga samtykke.
- Følg denne GDPR-samtykkeimplementeringsguiden for å integrere IAB TCF v2.3 og Google Consent Mode v2 uten å ofre programmatiske inntekter.
- Endre perspektivet ditt fra å se samsvar som en juridisk hindring til å behandle det som en høyytelses teknisk forutsetning for datalandskapet i 2026.
Definere gyldig GDPR-samtykke: Artikkel 4(11) rammeverket
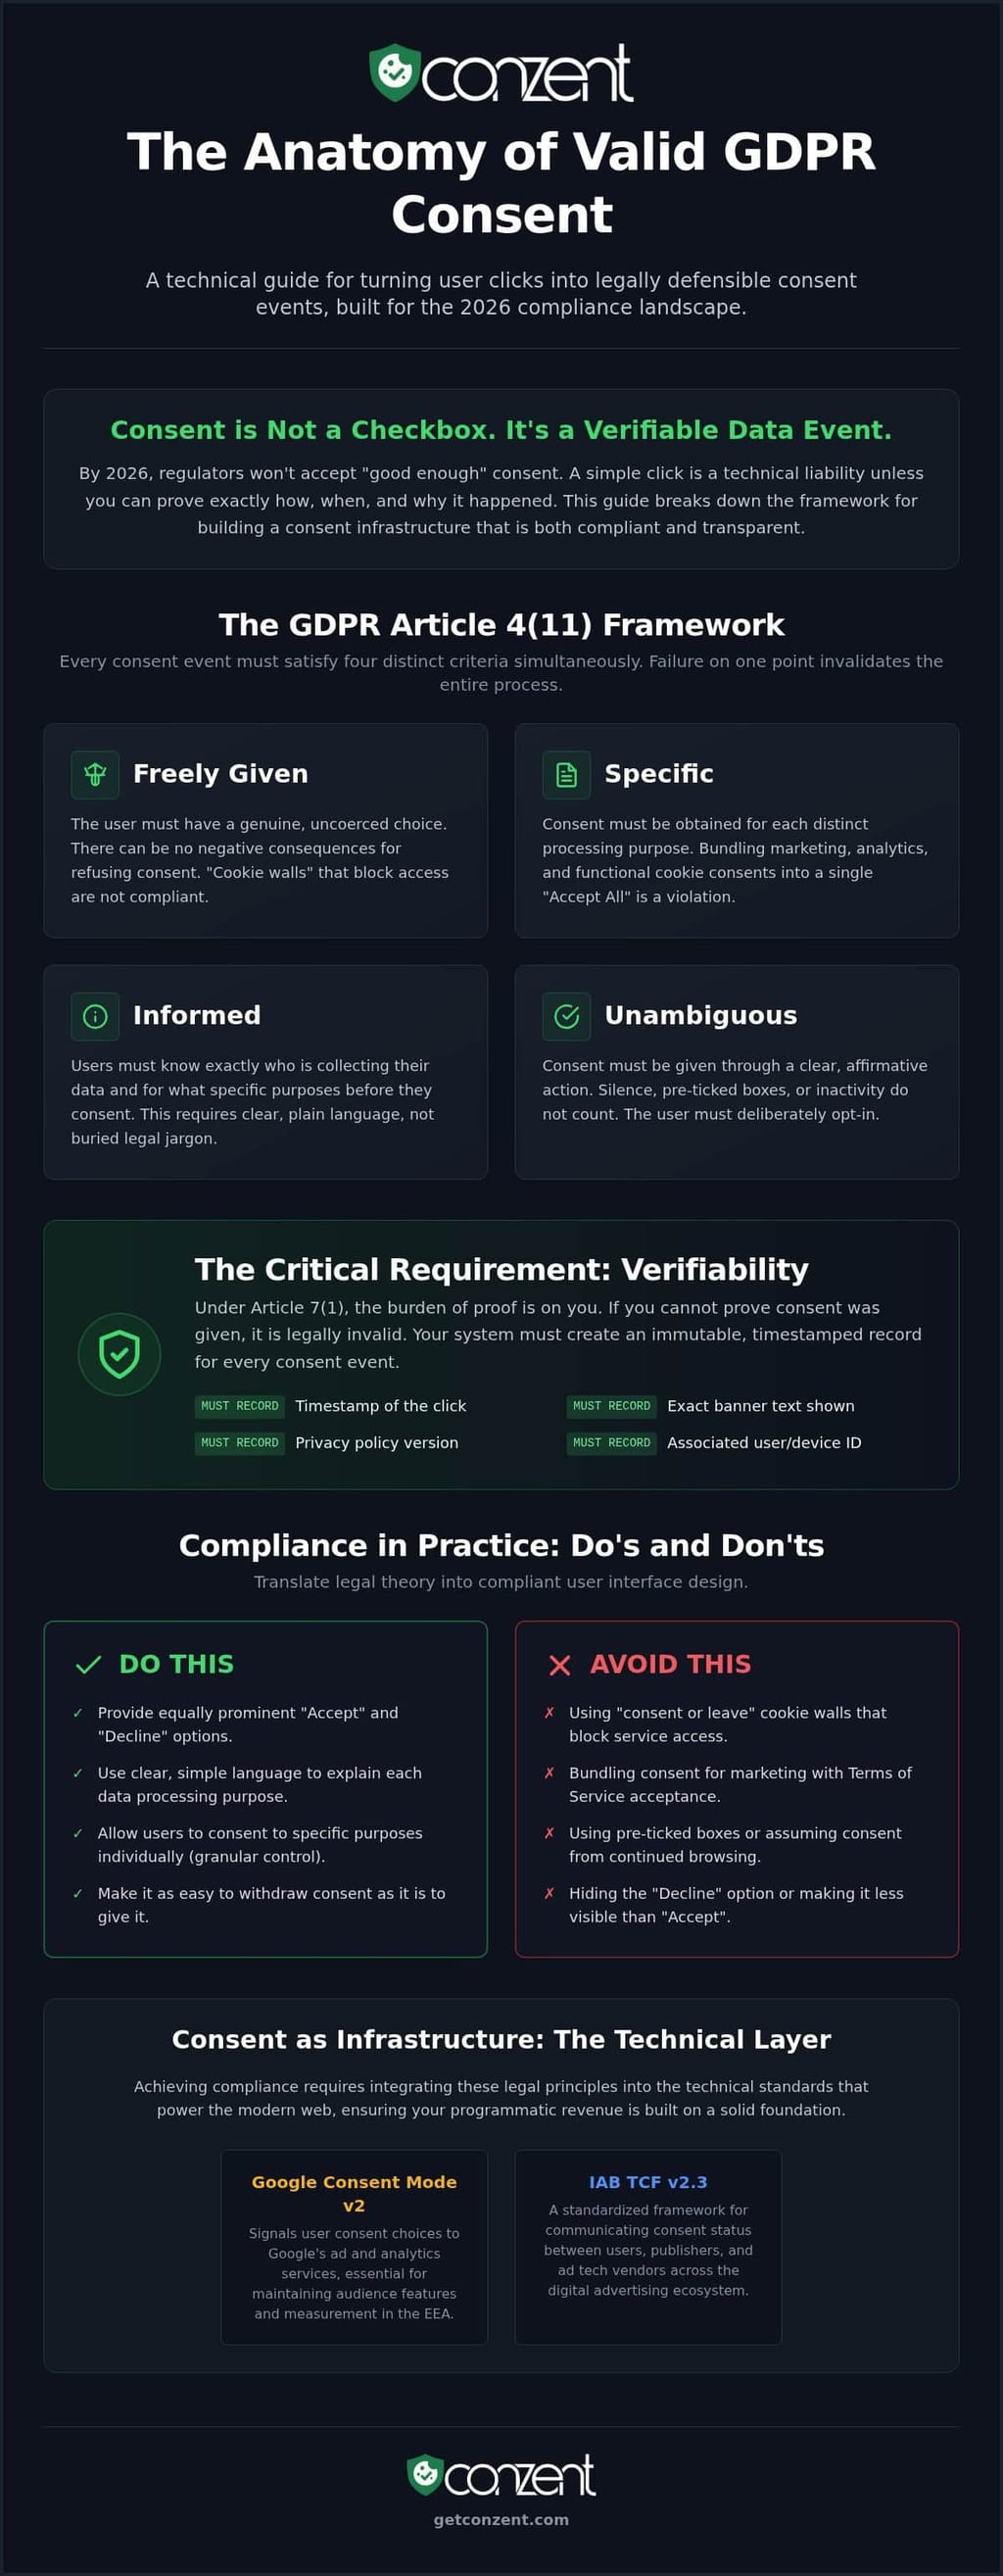
GDPR artikkel 4(11) er den definitive juridiske baseline for all databehandling innen Den europeiske union. Den definerer samtykke som enhver fritt gitt, spesifikk, informert og entydig indikasjon på datakontrollørens ønsker. Gyldighet er en objektiv test; det er ikke en subjektiv følelse eller en praktisk antagelse gjort av en markedsavdeling. Hvis du ikke kan demonstrere at en bruker har gjort et bevisst valg, har du ikke samtykke. Mange operatører mislykkes fordi de ser på samtykke som en avkrysningsboks å skjule i stedet for en standard å opprettholde.
Samtykke er en klar bekreftende handling. Stillhet, forhåndsmerkede bokser eller inaktivitet utgjør ikke et juridisk grunnlag for behandling av personopplysninger. Dette er et grunnleggende prinsipp i Generell databeskyttelsesforordning (GDPR). Innen 2026 har standarden utviklet seg betydelig. Regulatorer aksepterer ikke lenger statiske personvernpolicyer som tilstrekkelig bevis for samsvar. De krever at samtykke skal være verifiserbart i sanntid. Dette betyr at systemet ditt må produsere en post av det nøyaktige øyeblikket en bruker valgte å gi samtykke og hva de ble fortalt på det tidspunktet.
De 4 kjerneelementene av gyldighet
For å møte samsvarsstandarden i 2026 må hver samtykkehendelse oppfylle fire distinkte kriterier samtidig. Å mislykkes på selv ett punkt gjør hele databehandlingshendelsen ulovlig. Denne GDPR-samtykkeimplementeringsguiden prioriterer disse elementene for å sikre at din tekniske oppsett samsvarer med juridisk virkelighet. Bruk disse som en sjekkliste for din nåværende konfigurasjon.
- Fritt gitt: Brukeren må ha et ekte valg. Hvis du bruker "cookie-vegg" som blokkerer tilgang med mindre en bruker aksepterer sporing, er samtykket ugyldig. Det må ikke være negative konsekvenser for å si nei.
- Spesifikk: Du må navngi hvert distinkt formål for behandling. Å pakke sammen markedsføringscookies med funksjonelle cookies er et brudd. Hver brukstilfelle trenger sitt eget klare opt-in.
- Informert: Brukere må vite nøyaktig hvem som samler inn dataene deres og til hvilket formål. Åpenhet er ikke et alternativ; det er et krav.
- Entydig: Et klart signal om intensjon er nødvendig. Dette betyr en bevisst handling, som å klikke på en "Aksepter" knapp som ikke er visuelt villedende eller skjult.
Verifiserbarhet: Det 'sjette' skjulte elementet
Artikkel 7(1) i GDPR er eksplisitt om bevisbyrden. Den hviler helt på datakontrolløren. Hvis du ikke kan bevise når og hvordan samtykke ble gitt, er det juridisk ugyldig fra det øyeblikket det ble samlet inn. Verifiserbarhet er den tekniske ryggraden i GDPR-samsvar. For en dypere dykking inn i spesifikke regulatoriske krav, gir vår GDPR samsvarsoversikt detaljer om hvordan disse reglene gjelder for moderne webinfrastruktur. Du må registrere versjonen av personvernpolicyen brukeren så, tidsstempelet for klikket, og den tekniske ID-en knyttet til hendelsen. Uten denne uforanderlige sporingen er ditt "gyldige" samtykke bare et krav du ikke kan støtte.
De fire søylene: Hvordan møte hvert krav
Samsvar er ikke et forslag. Det er en teknisk standard. Denne GDPR-samtykkeimplementeringsguiden fokuserer på de fire søylene som definerer en gyldig hendelse. Et gyldig signal er et aktivt valg. Det er ikke en tilfeldighet av design. Innen 2026 har marginen for feil forsvunnet, og regulatorer ser etter disse spesifikke markørene for gyldighet.
Fjern "samtykke eller forlat" ultimatum umiddelbart. Disse ugyldiggjør ditt juridiske grunnlag. Brukere må ha et ekte valg uten negative konsekvenser. Hvis tilgangen til nettstedet ditt avhenger av samtykke til sporing, ber du ikke; du tvinger. Fritt gitt samtykke krever at brukeren kan avslå og fortsatt få tilgang til din kjerne tjeneste.
Ikke pakk sammen markedsføringssamtykke med din tjenesteavtale. Dette er separate juridiske handlinger. En bruker som godtar reglene for nettstedet ditt, godtar ikke automatisk å bli sporet på nettet. Spesifisitet krever klare grenser mellom funksjonell nødvendighet og markedsføringsnytte.
Bruk klart, ikke-juridisk språk i din cookie-banner. Åpenhet bygger tillit mens kompleksitet inviterer regulatorisk granskning. Hvis en bruker ikke forstår hva de godtar, er samtykket ikke informert. Du må oppgi nøyaktig hvem som behandler dataene og til hvilket formål.
Design UI-en din for visuell likhet. "Aksepter" og "Avslå" knapper må ha lik vekt. Hvis alternativet "Avslå" er skjult, grått ut eller visuelt redusert, bruker du et mørkt mønster. Å følge en robust GDPR-samtykkeimplementeringsguide sikrer at UI-designen din støtter disse kravene uten å manipulere brukerens intensjon.
Unngå 'Tilknytningsforbudet'
Utførelsen av en kontrakt kan ikke være betinget av samtykke for ikke-relaterte data. Dette er kjent som "tilknytningsforbudet." For eksempel, tilgang til et hvitt papir bør ikke kreve samtykke for sporingscookies. Juridisk sett anses tilknyttede samtykke som tvunget og derfor ugyldig. Denne presisjonen er avgjørende for å opprettholde internasjonale datastreams under Data Privacy Framework, hvor datainnsamling må forbli strengt formålsbestemt og begrenset til det angitte målet.
Granularitet: Nøkkelen til spesifisitet
Brukere trenger kontroll over dataene sine. De må kunne akseptere noen formål mens de avviser andre. Din "Aksepter alle" knapp må være ledsaget av et "Administrer preferanser" alternativ. Dette detaljnivået er et kjernekrav i 2026-standarden. Du kan finne detaljerte granuleringsregler på vår GDPR samsvarsside. Granularitet er ikke bare en juridisk hindring; det er et etisk engasjement for digitale rettigheter. Du kan utforske våre gjennomsiktige prisalternativer for å finne en administrert løsning som automatiserer denne tekniske kompleksiteten samtidig som inntektsstrømmene dine forblir intakte.
Eksplisitt vs. implisitt samtykke: Klargjøre forvirringen
Implisitt samtykke er et relikvie. Det er en antagelse, ikke et faktum. I det regulatoriske miljøet i 2026 utgjør det å bla nedover en side eller navigere til en annen URL ikke et juridisk grunnlag for databehandling. Disse passive handlingene er usynlige for loven. En gyldig hendelse krever et bevisst, utadgående signal fra brukeren. Hvis strategien din er avhengig av "myke opt-ins" eller antatt enighet, er datainnsamlingen din juridisk ugyldig. Denne GDPR-samtykkeimplementeringsguiden prioriterer overgangen fra passive antagelser til aktive, verifiserbare valg.
De fleste standard nettsteds sporing krever "entydig" samtykke. Dette er en klar bekreftende handling som ikke etterlater tvil om brukerens intensjon. Imidlertid er "eksplisitt" samtykke en høyere standard. Det krever et veldig høyt nivå av sikkerhet, ofte involverer en spesifikk uttalelse eller en dobbel opt-in mekanisme. Feilmerking av samtykketype er en vanlig årsak til regulatorisk granskning. Å bruke et entydig signal når loven krever et eksplisitt, skaper et gap i samsvarsrustningen din som regulatorer vil utnytte.
Når er 'Eksplisitt' samtykke obligatorisk?
Du kan ikke stole på standard bekreftende handlinger når du håndterer høyrisiko data. Eksplisitt samtykke er obligatorisk når du behandler "Spesielle kategorier" data. Dette inkluderer informasjon om en brukers helse, religiøse overbevisninger eller politiske tilknytninger. Hvis nettstedet ditt bruker automatisert individuell beslutningstaking, som profilering som har juridiske effekter på brukeren, gjelder "eksplisitt" standarden. Til slutt krever internasjonale datatransferer til land uten en tilstrekkelig beslutning ofte dette høyere nivået av bekreftet enighet. Du kan finne mer informasjon om disse høyrisiko kravene på vår GDPR samsvarsside.
Designe for bekreftende handling
En klar bekreftende handling må være en bevisst handling. Det er et klikk. Det er en veksleknapp. Det er ikke en mangel på motstand. Forhåndsmerkede bokser er den ledende årsaken til ugyldighet i 2026. De representerer et valg gjort av nettstedseieren, ikke brukeren. Juridisk sett er stillhet ikke samtykke. Inaktivitet er ikke samtykke. Dette er grunnen til at "Opt-out" modeller er fundamentalt inkompatible med GDPR. De snur bevisbyrden, og tvinger brukeren til å stoppe en prosess som aldri skulle ha startet uten deres tillatelse.
Din cookie-banner må legge til rette for dette aktive valget uten friksjon. Den bør gi brukeren mulighet til å ta en beslutning, ikke lure dem til en. Vi mener at teknisk effektivitet og etisk ansvarlighet er to sider av samme mynt. Ved å gi en klar vei til bekreftende handling, beskytter du brukernes rettigheter og din egen juridiske stilling. Hvis du trenger hjelp til å konfigurere disse spesifikke utløserne, gir vår tekniske støttedokumentasjon detaljerte trinn for implementering.
Teknisk bevis: Registrering og håndtering av samtykkehendelser
Selvhosting av infrastrukturen din sikrer at du eier dette beviset. Når du er avhengig av tredjepartsleverandører, lever datakravene dine på deres servere. Hvis de endrer vilkårene sine eller opplever en tjenesteavbrudd, er din juridiske forsvar svekket. Å eie infrastrukturen din betyr å eie bevisene dine. Det er forskjellen mellom å være leietaker av ditt eget samsvar og å være utleier. Åpenhet krever at du kan produsere disse postene på forespørsel uten å være avhengig av en ekstern mellommann. På samme måte som en eiendomspesialist kan besøke WithEasement for å verifisere registrerte servitutter og eiendomsdata før et salg, må en digital operatør ha umiddelbar tilgang til sine egne samtykkeposter for å sikre åpenhet og juridisk sikkerhet.
En samsvarende logg er mer enn en enkel databaseoppføring. Det er et øyeblikksbilde av en juridisk avtale. Den må inkludere en pseudonymisert bruker-ID, et presist tidsstempel, og den spesifikke versjonen av personvernpolicyen som ble presentert. Du må også dokumentere den spesifikke UI-tilstanden brukeren så. Dette involverer vanligvis en versjons-ID som knytter tilbake til et spesifikt bannerdesign og sett med avsløringer. Lær hvordan vår Open Consent Infrastructure håndterer verifiserbare logger for å automatisere denne bevisbyrden samtidig som høy ytelse opprettholdes.
Implementering av enkel tilbaketrekking
Loven er klar: tilbaketrekking av samtykke må være like enkelt som å gi det. Dette er "One-Click" regelen. Hvis en bruker kan akseptere med ett klikk, må de kunne tilbakekalle med ett klikk. Et flytende personverninnstillingsikon er industristandarden for 2026 for denne tilgjengeligheten. Det holder valget synlig og tilgjengelig til enhver tid. Ikke skjul tilbaketrekningsknappen bak tre lag med menyer eller komplekse kontoinnstillinger. Det er et mørkt mønster som inviterer til bøter.
Gyldig tilbaketrekking må stoppe all behandling umiddelbart. Det er ikke en forespørsel som tar 30 dager å behandle. Det er en teknisk kill-switch for sporingsskripter. Når en bruker tilbakekaller samtykke, må systemet ditt utløse en umiddelbar tilstandsendring på tvers av alle integrerte verktøy. Håndtering av disse tekniske hendelsene bør ikke være en manuell byrde. Du trenger et system som balanserer digitale rettigheter med teknisk effektivitet. Utforsk våre administrerte og selvhostede prisplaner for å implementere en samsvarende infrastruktur som automatiserer registreringen din i dag.
Samtykke som infrastruktur: GCM v2, TCF 2.3, og inntekter
Gyldighet er nå en teknisk forutsetning for Google Ads og programmatiske inntekter. Det handler ikke lenger bare om å unngå bøter. Det handler om å opprettholde evnen til å vise annonser i det hele tatt. I 2026 har økosystemet skiftet. Store nettlesere blokkerer nå annonse-signaler som mangler en verifiserbar samtykke-streng. Hvis din samtykkehendelse ikke møter den tekniske standarden, vil ikke markedsføringsskriptene dine bli aktivert. Samtykke er ikke lenger et juridisk lag på toppen av nettstedet ditt; det er infrastrukturen som støtter hele din digitale tilstedeværelse.
Google Consent Mode v2 bygger bro over gapet mellom juridisk gyldighet og datamodellering. Det lar deg kommunisere samtykkestatusen til brukerne dine direkte til Googles tagger. Når en bruker nekter samtykke, bruker GCM v2 konverteringsmodellering for å fylle datagapene. Dette sikrer at du ikke mister synligheten i kampanjens ytelse samtidig som du forblir strengt samsvarende. Denne GDPR-samtykkeimplementeringsguiden ser på disse verktøyene som essensielle for enhver moderne utgiver som nekter å ofre data for samsvar.
Hvorfor TCF 2.3 er den globale standarden for gyldighet
IAB TCF 2.3 gir de standardiserte signalene som utgivere trenger for å overleve. Det er ikke bare et rammeverk; det er et språk. Det standardiserer hvordan informerte og spesifikke krav kommuniseres til hundrevis av leverandører samtidig. Å bruke en sertifisert CMP sikrer at signalene dine blir gjenkjent og respektert av det globale annonseøkosystemet. Uten denne standardiseringen er nettstedet ditt en øy som annonseteknologileverandører ikke trygt kan samhandle med. Du kan lese mer om vår IAB TCF-integrasjon for å forstå hvordan disse signalene beskytter trafikken din og inntektene dine.
Optimalisere for inntekter uten å ofre gyldighet
Du trenger ikke å velge mellom samsvar og inntekt. Bruk samtykke A/B-testing for å finne bannerdesignen som maksimerer gyldige opt-ins uten å bruke villedende mørke mønstre. Det er et spill av teknisk presisjon, ikke manipulering. Overvåk din inntektsinnvirkningsanalyse for å se nøyaktig hvordan samsvar påvirker bunnlinjen din i sanntid. Ved å implementere Google Consent Mode v2, kan du gjenvinne betydelige deler av attribusjonsdataene dine selv når brukere velger å ikke bli sporet. Denne tekniske effektiviteten er den eneste måten å opprettholde en bærekraftig forretningsmodell i personvernlanskapet i 2026.
Fremtidssikre din samsvars infrastruktur
2026-standarden for digitale rettigheter er klar. Samtykke er ikke en passiv avtale; det er en verifiserbar datahendelse som krever teknisk presisjon. Denne GDPR-samtykkeimplementeringsguiden har vist at oppfyllelse av kravene i artikkel 4(11) betyr å gå utover enkle bannere. Du må eie bevisene dine gjennom uforanderlige logger og sikre at tilbaketrekningsprosessen din er like sømløs som opt-in. Gyldige signaler er den eneste måten å overleve i et landskap hvor nettlesere og annonse-nettverk krever total teknisk åpenhet.
Samsvar trenger ikke å være en belastning på ressursene dine eller inntektene dine. Ved å behandle samtykke som grunnleggende infrastruktur, beskytter du programmatiske inntektene dine samtidig som du respekterer brukerens autonomi. Du trenger et system som tilbyr kilde-tilgjengelig åpenhet og som er fullt IAB TCF 2.3-sertifisert og Google Consent Mode v2-klar. Ikke la ditt juridiske forsvar være opp til tilfeldigheter eller tredjeparts svarte bokser som skjuler bevisene dine for deg.
Begynn å bygge din verifiserbare samtykkeinfrastruktur i dag. Du har makten til å forvandle komplekse regulatoriske krav til en konkurransefordel for merkevaren din. Det er på tide å lede med åpenhet og teknisk effektivitet.
Ofte stilte spørsmål
Kan jeg bruke implisitt samtykke hvis brukeren fortsetter å bla?
Nei, implisitt samtykke er dødt. Navigering eller scrolling oppfyller ikke standarden for "klar bekreftende handling" som kreves av artikkel 4(11). Systemet ditt må vente på et bevisst klikk før det aktiverer noen ikke-essensielle tagger. Hvis du samler inn data basert på at en bruker bare blir på siden, behandler du data ulovlig. Denne GDPR-samtykkeimplementeringsguiden understreker at stillhet aldri er en avtale.
Er en Avslå alle-knapp juridisk påkrevd på det første laget av en banner?
Ja, en "Avslå alle" knapp er nå et funksjonelt krav for juridisk gyldighet. Regulatorer og EDPB har klargjort at å nekte samtykke må være like enkelt som å gi det. Hvis ditt første lag bare har en "Aksepter" knapp mens "Avslå" er skjult bak en innstillingsmeny, anses ditt samtykke som tvunget. Visuell likhet mellom disse to valgene er 2026-standarden for samsvarende UI-design.
Hva skjer hvis jeg ikke kan bevise at en spesifikk bruker ga samtykke?
Hvis du ikke kan bevise samtykke, har du ikke det. Artikkel 7(1) legger hele bevisbyrden på deg, datakontrolløren. Du må kunne produsere en tidsstemplet, uforanderlig post som viser nøyaktig hva brukeren ble fortalt og hva de klikket på. Uten dette tekniske beviset er alle data du har samlet inn en forpliktelse. Verifiserbare logger er den eneste ryggraden i en robust samsvarsstrategi.
Utløper GDPR-samtykke noen gang, eller er det gyldig for alltid?
GDPR-samtykke har ikke en hardkodet utløpsdato, men det er ikke permanent. Beste praksis og lokale retningslinjer antyder å oppdatere samtykke hver 12 til 24 måneder for å sikre at det forblir "informert." Hvis formålene for databehandling endres betydelig, blir det gamle samtykket ugyldig umiddelbart. Du må opprettholde en syklus av revalidering for å holde ditt juridiske grunnlag aktuelt og forsvarlig mot potensielle regulatoriske revisjoner.
Kan jeg tilby en rabatt eller cookie-vegg i bytte for samtykke?
Du kan ikke bruke cookie-vegg for å blokkere tilgang til innholdet ditt. Samtykke må være "fritt gitt," noe som betyr at en bruker ikke skal møte negative konsekvenser for å si nei. Selv om noen "betal eller ok" modeller eksisterer, er de gjenstand for ekstrem granskning. En gyldig GDPR-samtykkeimplementeringsguide fokuserer på å gi et ekte valg. Hvis en bruker blir tvunget til å akseptere sporing for å lese en artikkel, er det samtykket ugyldig.
Hvor ofte bør jeg be om samtykke igjen hvis personvernpolicyen min endres?
Du må be om samtykke igjen når du gjør en vesentlig endring i databehandlingsaktivitetene dine. Dette inkluderer å legge til nye tredjepartsleverandører, endre formålet med innsamlingen, eller utvide typene data du sporer. Mindre grammatiske oppdateringer til en policy krever ikke en ny forespørsel, men enhver endring i hvordan du bruker personopplysninger ugyldiggjør tidligere avtaler. Åpenhet krever at brukerens tillatelse holdes i samsvar med din faktiske atferd.
Er samtykke fra et barn under 16 gyldig uten foreldres tillatelse?
Samtykke fra et barn under 16 er generelt ugyldig uten verifisert foreldretillatelse for de fleste digitale tjenester. Selv om individuelle EU-medlemsland kan senke denne alderen til 13, er den standarden høy. Du må implementere aldersverifiseringsmetoder hvis nettstedet ditt retter seg mot eller tiltrekker seg yngre publikum. Å behandle en mindreårigs data uten riktig juridisk autorisasjon er en av de raskeste måtene å utløse maksimale regulatoriske bøter.
Hvordan håndterer jeg gyldig samtykke for tredjeparts skript som YouTube eller Kart?
Du må blokkere tredjeparts skript som YouTube eller Google Maps inntil brukeren gir spesifikt samtykke for dem. Disse tjenestene slipper ofte sporingscookies i det øyeblikket de lastes. En samsvarende oppsett bruker "plassholdere" som kun aktiverer skriptet etter at en bruker klikker på et spesifikt opt-in. Å håndtere disse tekniske utløserne sikrer at ingen data lekker til eksterne leverandører før du har et gyldig juridisk grunnlag for å tillate det.