
Cosa Costituisce un Consenso GDPR Valido? Lo Standard di Conformità del 2026
Una casella di controllo non è una salvaguardia legale. È una responsabilità tecnica se non puoi dimostrare esattamente come, quando e perché è stata cliccata. Molti operatori trattano il consenso come un ostacolo passivo da superare, ma nel 2026, i regolatori lo considerano un evento di dati verificabile che richiede una documentazione rigorosa. Se la tua configurazione attuale si basa su una logica di "sufficiente", è probabile che tu sia seduto su una bomba a orologeria di conformità. Il consenso valido non è uno stato di accordo. È un processo tecnico gestito. Proprio come Cornerstone Real Estate Investment Services fornisce un quadro strutturato per gli investitori immobiliari che navigano negli scambi 1031, gli operatori digitali devono adottare un sistema rigoroso per gestire i loro obblighi di conformità.
Comprendiamo l'ansia di bilanciare leggi sulla privacy rigorose con la necessità di mantenere le tue entrate pubblicitarie. È facile perdersi nel gergo tecnico del Regolamento sull'IA dell'UE o nelle sfumature del Regolamento sui Dati (Utilizzo e Accesso) del Regno Unito 2025. Questa guida all'implementazione del consenso GDPR taglia attraverso il rumore. Imparerai a padroneggiare i requisiti legali e tecnici precisi che trasformano un semplice clic in un evento di consenso legalmente difendibile.
Stiamo andando oltre le teorie astratte per fornire un elenco di controllo pratico per la validità. Copriremo come configurare il tuo CMP per IAB TCF v2.3, gestire Google Consent Mode v2 e garantire che i tuoi sforzi di minimizzazione dei dati soddisfino gli standard più recenti. Questa guida fornisce la chiarezza necessaria per raggiungere la tranquillità normativa e la fiducia che la tua infrastruttura è costruita su standard etici e trasparenti.
Punti Chiave
- Supera le assunzioni soggettive trattando il consenso come un evento tecnico oggettivo che deve soddisfare gli standard dell'Articolo 4(11).
- Elimina gli ultimatum invalidi di "consenso o lascia" padroneggiando i quattro pilastri di un accordo liberamente dato, specifico, informato e inequivocabile.
- Trasforma semplici clic in registri immutabili e con data e ora che documentano esattamente cosa ha visto un utente nel momento in cui ha fornito il consenso.
- Segui questa guida all'implementazione del consenso GDPR per integrare IAB TCF v2.3 e Google Consent Mode v2 senza sacrificare le tue entrate programmatiche.
- Cambia la tua prospettiva dal vedere la conformità come un ostacolo legale a trattarla come un prerequisito tecnico ad alte prestazioni per il panorama dei dati del 2026.
Definizione di Consenso GDPR Valido: Il Quadro dell'Articolo 4(11)
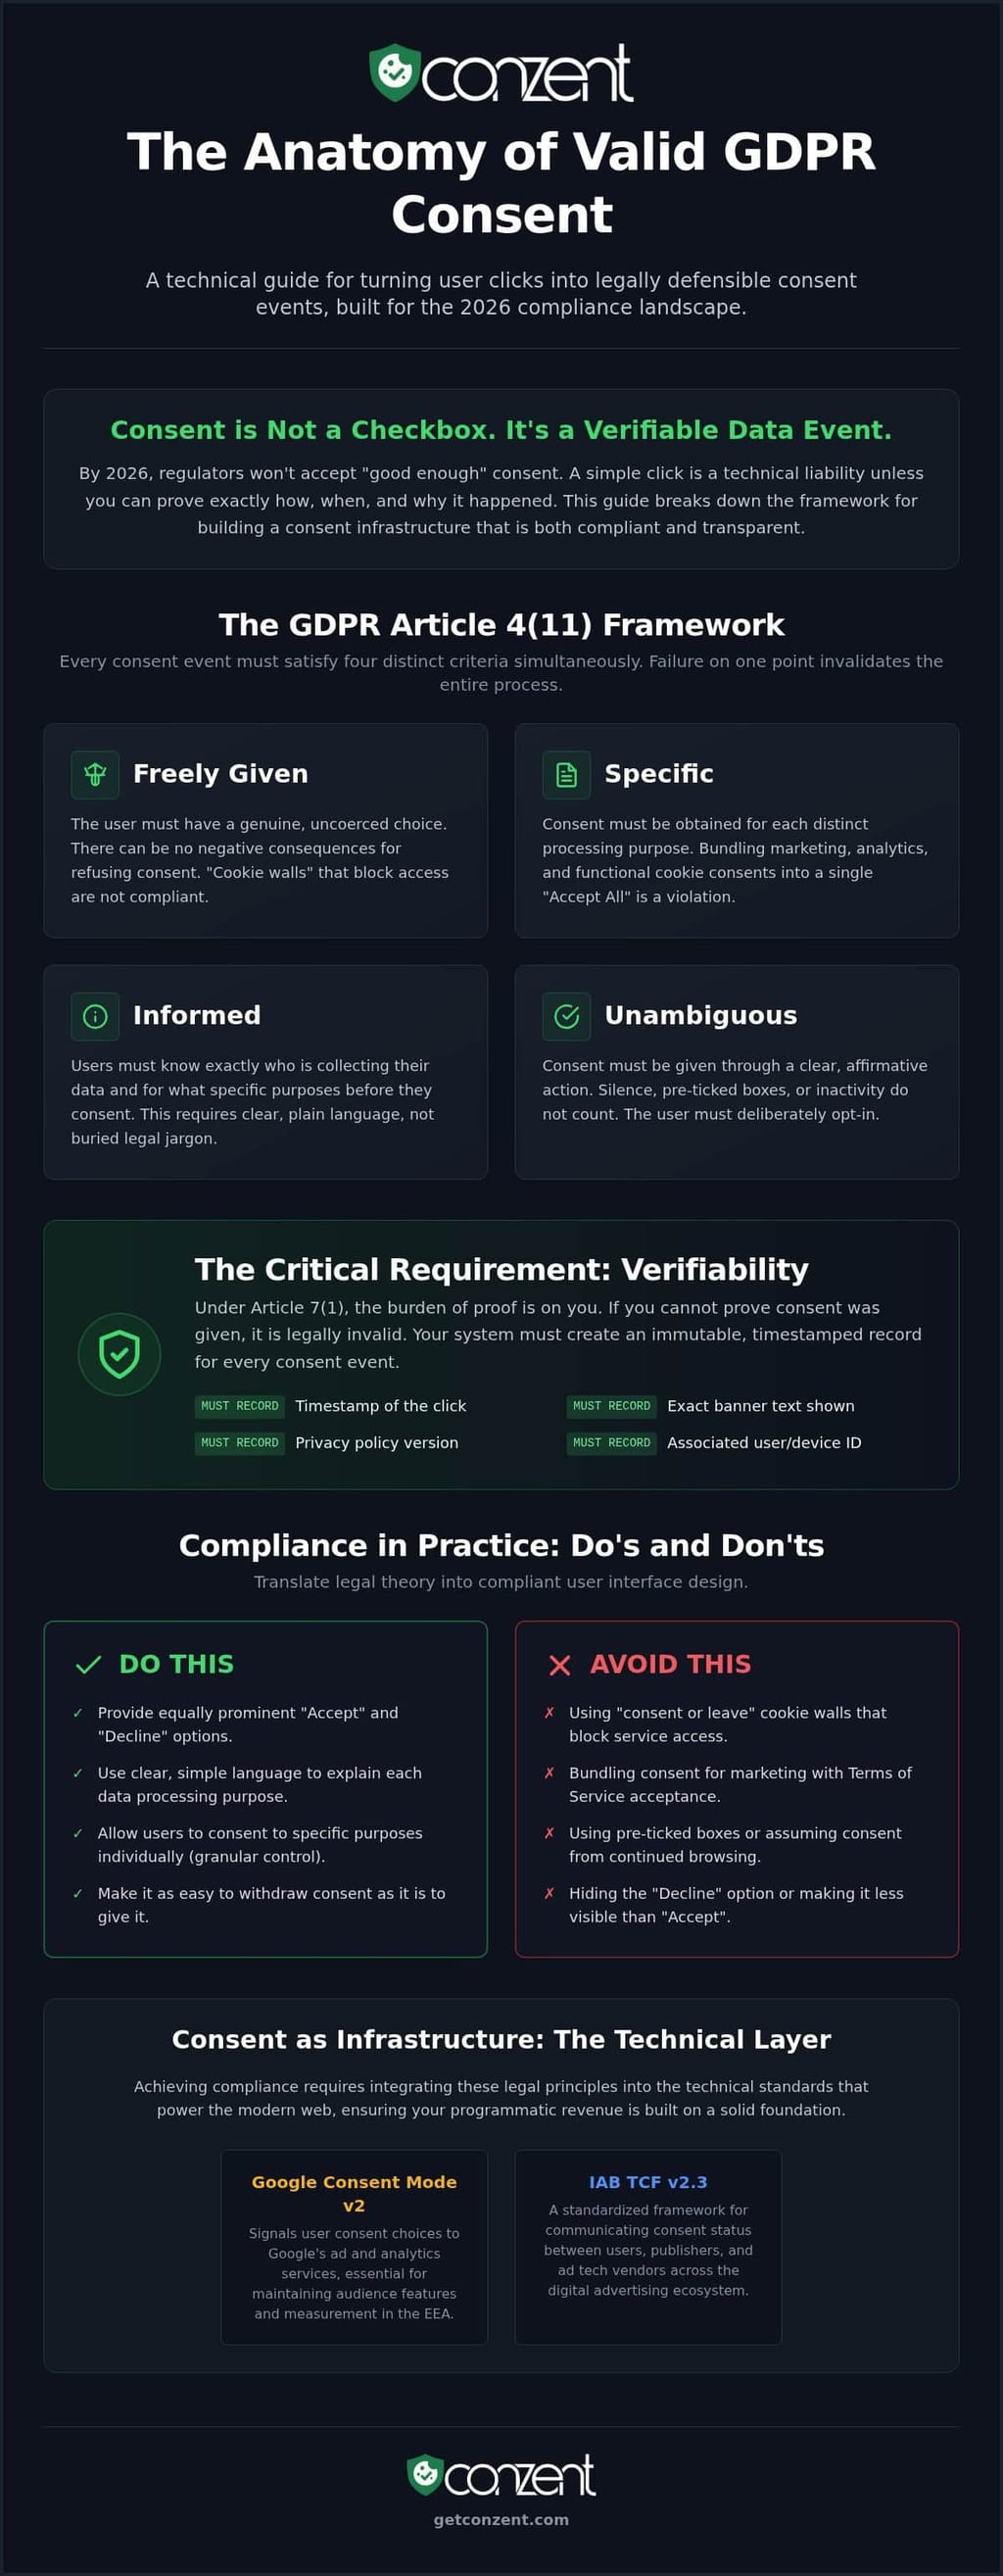
L'Articolo 4(11) del GDPR è la base legale definitiva per tutti i trattamenti di dati all'interno dell'Unione Europea. Definisce il consenso come qualsiasi indicazione liberamente data, specifica, informata e inequivocabile delle volontà dell'interessato. La validità è un test oggettivo; non è un sentimento soggettivo o un'assunzione conveniente fatta da un dipartimento marketing. Se non puoi dimostrare che un utente ha fatto una scelta consapevole, non hai consenso. Molti operatori falliscono perché vedono il consenso come una casella da spuntare piuttosto che come uno standard da mantenere.
Il consenso è un'azione affermativa chiara. Il silenzio, le caselle pre-spuntate o l'inattività non costituiscono una base legale per il trattamento dei dati personali. Questo è un principio fondamentale del Regolamento Generale sulla Protezione dei Dati (GDPR). Entro il 2026, lo standard è evoluto significativamente. I regolatori non accettano più politiche sulla privacy statiche come prova sufficiente di conformità. Richiedono che il consenso sia verificabile in tempo reale. Ciò significa che il tuo sistema deve produrre un registro del momento esatto in cui un utente ha acconsentito e cosa gli è stato detto in quel momento.
I 4 Elementi Fondamentali della Validità
Per soddisfare lo standard di conformità del 2026, ogni evento di consenso deve soddisfare quattro criteri distinti simultaneamente. Fallire anche su un solo punto rende l'intero evento di trattamento dei dati illegale. Questa guida all'implementazione del consenso GDPR dà priorità a questi elementi per garantire che la tua configurazione tecnica corrisponda alla realtà legale. Usa questi come un elenco di controllo per la tua configurazione attuale.
- Liberamente dato: L'utente deve avere una scelta genuina. Se utilizzi "cookie walls" che bloccano l'accesso a meno che un utente accetti il tracciamento, il consenso è invalido. Non devono esserci conseguenze negative per dire di no.
- Specifico: Devi nominare ogni scopo distinto per il trattamento. Accorpare i cookie di marketing con i cookie funzionali è una violazione. Ogni caso d'uso ha bisogno del proprio chiaro opt-in.
- Informato: Gli utenti devono sapere esattamente chi sta raccogliendo i loro dati e per quale scopo. La trasparenza non è un'opzione; è un requisito.
- Inequivocabile: È richiesto un chiaro segnale di intenti. Ciò significa un'azione deliberata, come cliccare su un pulsante "Accetta" che non è visivamente ingannevole o nascosto.
Verificabilità: Il 'Sesto' Elemento Nascosto
L'Articolo 7(1) del GDPR è esplicito riguardo all'onere della prova. Esso ricade interamente sul titolare del trattamento. Se non puoi dimostrare quando e come è stato dato il consenso, esso è legalmente invalido dal momento della raccolta. La verificabilità è la spina dorsale tecnica della conformità al GDPR. Per un approfondimento sui requisiti normativi specifici, la nostra panoramica sulla conformità GDPR dettaglia come queste regole si applicano all'infrastruttura web moderna. Devi registrare la versione della politica sulla privacy che l'utente ha visto, il timestamp del clic e l'ID tecnico associato all'evento. Senza questa traccia immutabile, il tuo "consenso valido" è semplicemente un'affermazione che non puoi supportare.
I Quattro Pilastri: Come Soddisfare Ogni Requisito
La conformità non è un suggerimento. È uno standard tecnico. Questa guida all'implementazione del consenso GDPR si concentra sui quattro pilastri che definiscono un evento valido. Un segnale valido è una scelta attiva. Non è un incidente di design. Entro il 2026, il margine di errore è scomparso e i regolatori stanno cercando questi specifici indicatori di validità.
Rimuovi immediatamente gli ultimatum di "consenso o lascia". Questi invalidano la tua base legale. Gli utenti devono avere una scelta genuina senza conseguenze negative. Se l'accesso al tuo sito dipende dal consenso al tracciamento, non stai chiedendo; stai costringendo. Il consenso liberamente dato richiede che l'utente possa rifiutare e accedere comunque al tuo servizio principale.
Non accorpare il consenso di marketing con il tuo accordo sui termini di servizio. Queste sono azioni legali separate. Un utente che accetta le regole del tuo sito non sta automaticamente accettando di essere tracciato su internet. La specificità richiede confini chiari tra necessità funzionale e utilità di marketing.
Usa un linguaggio chiaro e non legale nel tuo banner dei cookie. La trasparenza costruisce fiducia mentre la complessità invita a controlli normativi. Se un utente non capisce cosa sta accettando, il consenso non è informato. Devi dichiarare esattamente chi sta trattando i dati e per quale scopo.
Progetta la tua interfaccia utente per l'uguaglianza visiva. I pulsanti "Accetta" e "Rifiuta" devono avere lo stesso peso. Se la tua opzione "Rifiuta" è nascosta, grigia o visivamente ridotta, stai usando un modello oscuro. Seguire una robusta guida all'implementazione del consenso GDPR garantisce che il design della tua interfaccia utente supporti questi requisiti senza manipolare l'intento dell'utente.
Evitare il 'Divieto di Vincolo'
La prestazione di un contratto non può essere condizionata al consenso per dati non correlati. Questo è noto come "divieto di vincolo". Ad esempio, l'accesso a un whitepaper non dovrebbe richiedere il consenso per i cookie di tracciamento. Legalmente, il consenso vincolato è considerato costretto e quindi nullo. Questa precisione è vitale per mantenere i flussi di dati internazionali sotto il Data Privacy Framework, dove la raccolta di dati deve rimanere strettamente finalizzata e limitata all'obiettivo dichiarato.
Granularità: La Chiave della Specificità
Gli utenti hanno bisogno di controllo sui loro dati. Devono essere in grado di accettare alcuni scopi mentre rifiutano altri. Il tuo pulsante "Accetta Tutto" deve essere accompagnato da un'opzione "Gestisci Preferenze". Questo livello di dettaglio è un requisito fondamentale dello standard del 2026. Puoi trovare regole di granularità dettagliate sulla nostra pagina di conformità GDPR. La granularità non è solo un ostacolo legale; è un impegno etico per i diritti digitali. Puoi esplorare le nostre opzioni di prezzo trasparenti per trovare una soluzione gestita che automatizzi questa complessità tecnica mantenendo intatti i tuoi flussi di entrate.
Consenso Esplicito vs. Implicito: Chiarire la Confusione
Il consenso implicito è un relitto. È un'assunzione, non un fatto. Nell'ambiente normativo del 2026, scorrere una pagina o navigare verso un secondo URL non costituisce una base legale per il trattamento dei dati. Queste azioni passive sono invisibili per la legge. Un evento valido richiede un segnale deliberato e esterno da parte dell'utente. Se la tua strategia si basa su "soft opt-ins" o su un accordo presunto, la tua raccolta di dati è legalmente nulla. Questa guida all'implementazione del consenso GDPR dà priorità alla transizione da assunzioni passive a scelte attive e verificabili.
La maggior parte del tracciamento standard dei siti web richiede consenso "inequivocabile". Questa è un'azione affermativa chiara che non lascia dubbi sull'intento dell'utente. Tuttavia, il consenso "esplicito" è uno standard più elevato. Richiede un livello di garanzia molto alto, spesso coinvolgendo una dichiarazione specifica o un meccanismo di doppio opt-in. Etichettare erroneamente il tuo tipo di consenso è una causa comune di scrutinio normativo. Usare un segnale inequivocabile quando la legge richiede uno esplicito crea un divario nella tua armatura di conformità che i regolatori sfrutteranno.
Quando è Obbligatorio il Consenso 'Esplicito'?
Non puoi fare affidamento su azioni affermative standard quando gestisci dati ad alto rischio. Il consenso esplicito è obbligatorio quando si trattano dati di "Categoria Speciale". Questo include informazioni riguardanti la salute di un utente, le credenze religiose o le affiliazioni politiche. Se il tuo sito utilizza decisioni automatizzate individuali, come il profiling che ha effetti legali sull'utente, si applica lo standard "esplicito". Infine, i trasferimenti internazionali di dati verso paesi senza una decisione di adeguatezza richiedono spesso questo livello più elevato di accordo confermato. Puoi trovare ulteriori dettagli su questi requisiti ad alto rischio sulla nostra pagina di conformità GDPR.
Progettare per l'Azione Affermativa
Un'azione affermativa chiara deve essere un atto deliberato. È un clic. È un interruttore. Non è una mancanza di resistenza. Le caselle pre-spuntate sono la principale causa di invalidità nel 2026. Rappresentano una scelta fatta dal proprietario del sito, non dall'utente. Legalmente, il silenzio non è consenso. L'inattività non è consenso. Questo è il motivo per cui i modelli "Opt-out" sono fondamentalmente incompatibili con il GDPR. Invertire l'onere dell'azione costringe l'utente a fermare un processo che non avrebbe mai dovuto iniziare senza il suo permesso.
Il tuo banner dei cookie deve facilitare questa scelta attiva senza attriti. Dovrebbe dare all'utente il potere di prendere una decisione, non ingannarlo in una. Crediamo che l'efficienza tecnica e la responsabilità etica siano due facce della stessa medaglia. Fornendo un percorso chiaro per l'azione affermativa, proteggi i diritti dei tuoi utenti e la tua posizione legale. Se hai bisogno di assistenza per configurare questi trigger specifici, la nostra documentazione di supporto tecnico fornisce passaggi dettagliati per l'implementazione.
Prova Tecnica: Registrazione e Gestione degli Eventi di Consenso
Autohosting della tua infrastruttura garantisce che tu possieda questa prova. Quando fai affidamento su fornitori di terze parti, i tuoi dati di conformità risiedono sui loro server. Se cambiano i loro termini o subiscono un'interruzione del servizio, la tua difesa legale è compromessa. Possedere la tua infrastruttura significa possedere le tue prove. È la differenza tra essere un inquilino della tua stessa conformità e essere il proprietario. La trasparenza richiede che tu possa produrre questi registri su richiesta senza fare affidamento su un intermediario esterno. Nello stesso modo in cui un professionista immobiliare potrebbe visitare WithEasement per verificare le servitù registrate e i dati immobiliari prima di una vendita, un operatore digitale deve avere accesso immediato ai propri registri di consenso per garantire trasparenza e sicurezza legale.
Un registro conforme è più di una semplice voce di database. È un'istantanea di un accordo legale. Deve includere un ID utente pseudonimizzato, un timestamp preciso e la specifica versione della politica sulla privacy presentata. Devi anche documentare lo stato specifico dell'interfaccia utente che l'utente ha visto. Questo di solito comporta un ID versione che si collega a un design di banner specifico e a un insieme di divulgazioni. Scopri come la nostra Open Consent Infrastructure gestisce registri verificabili per automatizzare questo onere della prova mantenendo elevate prestazioni.
Implementare un Facile Ritiro
La legge è chiara: ritirare il consenso deve essere facile quanto darlo. Questa è la regola del "One-Click". Se un utente può accettare con un clic, deve essere in grado di revocare con un clic. Un'icona delle Impostazioni sulla Privacy fluttuante è lo standard del settore 2026 per questa accessibilità. Mantiene la scelta visibile e raggiungibile in ogni momento. Non nascondere il pulsante di ritiro dietro tre livelli di menu o impostazioni complesse. Questo è un modello oscuro che invita a multe.
Un ritiro valido deve fermare immediatamente tutti i trattamenti. Non è una richiesta che richiede 30 giorni per essere elaborata. È un interruttore tecnico per gli script di tracciamento. Quando un utente revoca il consenso, il tuo sistema deve attivare un cambiamento di stato immediato in tutti gli strumenti integrati. Gestire questi eventi tecnici non dovrebbe essere un onere manuale. Hai bisogno di un sistema che bilanci i diritti digitali con l'efficienza tecnica. Esplora i nostri piani di prezzo gestiti e auto-ospitati per implementare un'infrastruttura conforme che automatizzi la tua registrazione oggi.
Consenso come Infrastruttura: GCM v2, TCF 2.3 e Entrate
La validità è ora un prerequisito tecnico per Google Ads e entrate programmatiche. Non si tratta più solo di evitare multe. Si tratta di mantenere la capacità di servire annunci. Nel 2026, l'ecosistema è cambiato. I principali browser ora bloccano i segnali pubblicitari che mancano di una stringa di consenso verificabile. Se il tuo evento di consenso non soddisfa lo standard tecnico, i tuoi script di marketing semplicemente non si attiveranno. Il consenso non è più uno strato legale sopra il tuo sito; è l'infrastruttura che supporta la tua intera presenza digitale.
Google Consent Mode v2 colma il divario tra validità legale e modellazione dei dati. Ti consente di comunicare direttamente lo stato di consenso dei tuoi utenti ai tag di Google. Quando un utente nega il consenso, GCM v2 utilizza la modellazione delle conversioni per riempire i vuoti di dati. Questo garantisce che tu non perda visibilità sulle prestazioni della tua campagna rimanendo rigorosamente conforme. Questa guida all'implementazione del consenso GDPR considera questi strumenti essenziali per qualsiasi editore moderno che rifiuta di sacrificare i dati per la conformità.
Perché TCF 2.3 è lo Standard Globale per la Validità
IAB TCF 2.3 fornisce i segnali standardizzati di cui gli editori hanno bisogno per sopravvivere. Non è solo un quadro; è un linguaggio. Standardizza il modo in cui i requisiti informati e specifici vengono comunicati a centinaia di fornitori simultaneamente. Utilizzare un CMP certificato garantisce che i tuoi segnali siano riconosciuti e rispettati dall'ecosistema pubblicitario globale. Senza questa standardizzazione, il tuo sito è un'isola con cui i fornitori di tecnologia pubblicitaria non possono interagire in sicurezza. Puoi leggere di più sulla nostra integrazione IAB TCF per capire come questi segnali proteggono il tuo traffico e le tue entrate.
Ottimizzare per le Entrate senza Sacrificare la Validità
Non devi scegliere tra conformità e reddito. Usa test A/B sul consenso per trovare il design del banner che massimizza gli opt-in validi senza utilizzare modelli oscuri ingannevoli. È un gioco di precisione tecnica, non di manipolazione. Monitora le tue analisi dell'impatto sulle entrate per vedere esattamente come la conformità influisce sul tuo risultato finale in tempo reale. Implementando Google Consent Mode v2, puoi recuperare porzioni significative dei tuoi dati di attribuzione anche quando gli utenti scelgono di non essere tracciati. Questa efficienza tecnica è l'unico modo per mantenere un modello di business sostenibile nel panorama della privacy del 2026.
Rendi Futura la Tua Infrastruttura di Conformità
Lo standard del 2026 per i diritti digitali è chiaro. Il consenso non è un accordo passivo; è un evento di dati verificabile che richiede precisione tecnica. Questa guida all'implementazione del consenso GDPR ha dimostrato che soddisfare i requisiti dell'Articolo 4(11) significa andare oltre i semplici banner. Devi possedere la tua prova attraverso registri immutabili e garantire che il tuo processo di ritiro sia fluido quanto il tuo opt-in. I segnali validi sono l'unico modo per sopravvivere in un panorama in cui browser e reti pubblicitarie richiedono totale trasparenza tecnica.
La conformità non deve essere un onere per le tue risorse o le tue entrate. Trattando il consenso come un'infrastruttura fondamentale, proteggi il tuo reddito programmatico rispettando l'autonomia degli utenti. Hai bisogno di un sistema che offra trasparenza disponibile e sia completamente certificato IAB TCF 2.3 e pronto per Google Consent Mode v2. Non lasciare la tua difesa legale al caso o a scatole nere di terze parti che nascondono le tue stesse prove.
Inizia a costruire oggi la tua infrastruttura di consenso verificabile. Hai il potere di trasformare requisiti normativi complessi in un vantaggio competitivo per il tuo marchio. È tempo di guidare con trasparenza ed efficienza tecnica.
Domande Frequenti
Posso usare il consenso implicito se l'utente continua a navigare?
No, il consenso implicito è morto. Navigare o scorrere non soddisfa lo standard di "azione affermativa chiara" richiesto dall'Articolo 4(11). Il tuo sistema deve attendere un clic deliberato prima di attivare qualsiasi tag non essenziale. Se raccogli dati basati su un utente che semplicemente rimane sulla pagina, stai trattando dati illegalmente. Questa guida all'implementazione del consenso GDPR sottolinea che il silenzio non è mai un accordo.
È legalmente richiesto un pulsante Rifiuta Tutto sul primo livello di un banner?
Sì, un pulsante "Rifiuta Tutto" è ora un requisito funzionale per la validità legale. I regolatori e l'EDPB hanno chiarito che rifiutare il consenso deve essere facile quanto darlo. Se il tuo primo livello ha solo un pulsante "Accetta" mentre nasconde "Rifiuta" dietro un menu delle impostazioni, il tuo consenso è considerato costretto. La parità visiva tra queste due scelte è lo standard del 2026 per un design dell'interfaccia utente conforme.
Cosa succede se non posso dimostrare che un utente specifico ha dato consenso?
Se non puoi dimostrare il consenso, non lo hai. L'Articolo 7(1) pone l'intero onere della prova su di te, il titolare del trattamento. Devi essere in grado di produrre un registro timestampato e immutabile che mostri esattamente cosa è stato detto all'utente e cosa ha cliccato. Senza questa prova tecnica, qualsiasi dato che hai raccolto è una responsabilità. I registri verificabili sono l'unica spina dorsale di una strategia di conformità robusta.
Il consenso GDPR scade mai, o è valido per sempre?
Il consenso GDPR non ha una data di scadenza codificata, ma non è permanente. Le migliori pratiche e le linee guida locali suggeriscono di rinnovare il consenso ogni 12-24 mesi per garantire che rimanga "informato". Se i tuoi scopi di trattamento dei dati cambiano significativamente, il vecchio consenso diventa immediatamente nullo. Devi mantenere un ciclo di ri-validazione per mantenere la tua base legale attuale e difendibile contro potenziali audit normativi.
Posso offrire uno sconto o un cookie wall in cambio di consenso?
Non puoi usare i cookie walls per bloccare l'accesso ai tuoi contenuti. Il consenso deve essere "liberamente dato", il che significa che un utente non dovrebbe affrontare conseguenze negative per dire di no. Anche se esistono alcuni modelli "paga o ok", sono soggetti a un controllo estremo. Una valida guida all'implementazione del consenso GDPR si concentra sulla fornitura di una scelta genuina. Se un utente è costretto ad accettare il tracciamento per leggere un articolo, quel consenso è nullo.
Con quale frequenza dovrei chiedere nuovamente il consenso se la mia politica sulla privacy cambia?
Devi chiedere nuovamente il consenso ogni volta che apporti una modifica sostanziale alle tue attività di trattamento dei dati. Questo include l'aggiunta di nuovi fornitori di terze parti, la modifica dello scopo della raccolta o l'espansione dei tipi di dati che tracci. Aggiornamenti grammaticali minori a una politica non richiedono una nuova richiesta, ma qualsiasi cambiamento nel modo in cui utilizzi i dati personali invalida gli accordi precedenti. La trasparenza richiede di mantenere il permesso dell'utente allineato con il tuo comportamento effettivo.
Il consenso di un bambino sotto i 16 anni è valido senza permesso genitoriale?
Il consenso di un bambino sotto i 16 anni è generalmente invalido senza permesso genitoriale verificato per la maggior parte dei servizi digitali. Sebbene i singoli stati membri dell'UE possano abbassare questa età a 13, la soglia predefinita è alta. Devi implementare misure di verifica dell'età se il tuo sito è destinato o attira pubblici più giovani. Trattare i dati di un minore senza la corretta autorizzazione legale è uno dei modi più rapidi per innescare multe normative massime.
Come gestisco il consenso valido per script di terze parti come YouTube o Maps?
Devi bloccare gli script di terze parti come YouTube o Google Maps fino a quando l'utente non fornisce un consenso specifico per essi. Questi servizi spesso rilasciano cookie di tracciamento nel momento in cui vengono caricati. Una configurazione conforme utilizza "segnaposto" che attivano solo lo script dopo che un utente ha cliccato su un opt-in specifico. Gestire questi trigger tecnici garantisce che nessun dato venga inviato a fornitori esterni prima di avere una base legale valida per consentirlo.