
2026 Tjekliste til Cookie-samtykke: Er din hjemmeside virkelig compliant?
79,6% af hjemmesider med samtykkebannere placerer stadig ikke-essentielle cookies, før en besøgende overhovedet klikker på en knap. Det er et chokerende tal, der beviser, at de fleste privatlivsopsætninger blot er digitalt teater. Du kan have et banner, men hvis din backend ikke faktisk lytter til det, er du udsat for de samme GDPR-bøder som nogen uden banner overhovedet. For at løse dette har du brug for en omfattende tjekliste til cookie-samtykke, der går dybere end brugergrænsefladen.
Du har sandsynligvis følt frustrationen ved at se unøjagtige data i Google Analytics eller ved at se din afvisningsrate stige på grund af et påtrængende popup-vindue. Det burde ikke føles som et valg mellem at følge loven og vækste din virksomhed. Overholdelse er ikke et dekorativt banner. Det er en verificeret datastream, der respekterer både loven og dine indtægter.
Den her guide ændrer den dynamik. Vi vil vise dig, hvordan du udfører et professionelt privatlivsrevision, der sikrer, at din datainnsamling både er lovlig og optimeret til ydeevne. Vi vil gennemgå alt fra Google Consent Mode v2-integration til at ære Universal Opt-Out Signals. Du vil få en klar vej til teknisk og reguleringsmæssig gennemsigtighed.
Vigtige Pointer
- Skift fra overfladisk banner-tilstedeværelse til dyb datastream-verifikation. Regulators ser nu på den tekniske virkelighed snarere end blot visuel overholdelse.
- Brug en professionel tjekliste til cookie-samtykke for at opgøre hvert script. Sørg for, at ingen tracking-pixels aktiveres, før en bruger giver eksplicit tilladelse.
- Eliminer mørke mønstre ved at gøre "Afvis Alle"-muligheden lige så fremtrædende som "Accepter Alle." Dette tilpasser din side til 2026-standarder for retfærdig brugeroplevelse.
- Bro "Samtykke-gabet" ved at måle datatab. Lær hvordan du bruger A/B-test for at genvinde indtægter uden at gå på kompromis med etiske standarder.
- Gør revisionsfund til en prioriteret handlingsplan. Vælg mellem administreret cloud eller selvhostet infrastruktur for at opretholde langsigtet teknisk overholdelse.
Hvorfor en Overfladisk Revision Ikke Længere Er Nok i 2026
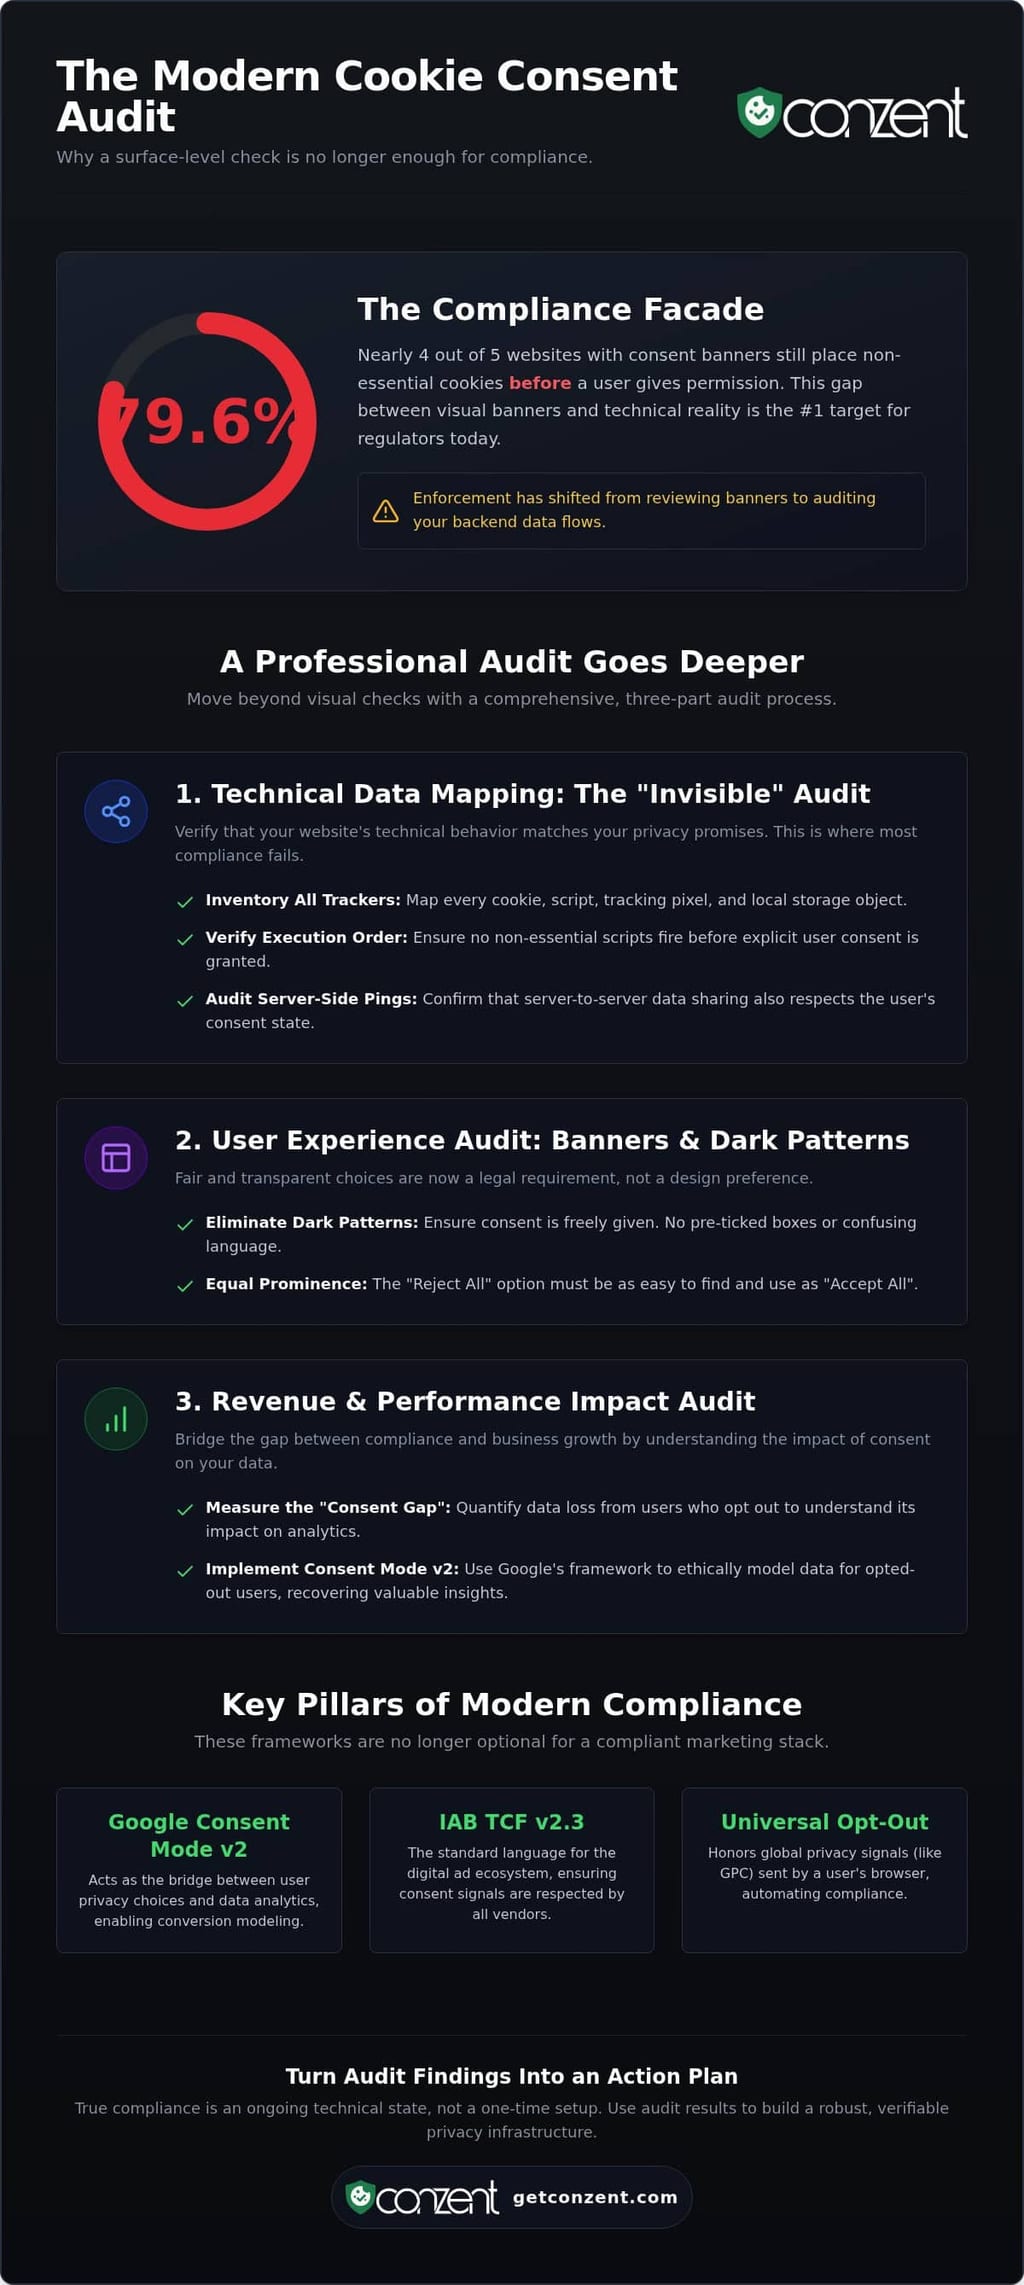
Regulatorer er færdige med at se på dit banner. I 2026 er håndhævelsen flyttet fra frontend til backend. Det er ikke længere nok at vise en "Afvis Alle"-knap; du skal bevise, at knappen faktisk stopper data fra at flyde. En undersøgelse fra 2026 afslørede, at 79,6% af hjemmesider ikke formåede at blokere trackere før brugerinteraktion. Denne tekniske fejl er præcis, hvad regulatorer nu sigter efter. Dette skift fra visuel overholdelse til teknisk verifikation er grunden til, at en standard tjekliste til cookie-samtykke skal prioritere datakortlægning over design. Hvis dine backend-systemer ikke respekterer brugerens valg, er dit banner blot en forpligtelse.
Overholdelse er ikke en engangsopsætning. Det er en kontinuerlig teknisk tilstand. Når du bruger en HTTP-cookie til at spore brugeradfærd, håndterer du personlige data. Forkert håndtering af disse data fører til mere end blot bøder. Det fører til datadegradering. Unøjagtige signaler i dine analyseværktøjer gør dit marketingforbrug til et gætteri. Gennemsigtighed er nu dit mest værdifulde tillidssignal.
Udviklingen af Samtykkestandarder
Det regulative miljø i 2026 er ubarmhjertigt. GDPR- og ePrivacy-kravene kræver nu, at samtykke er specifikt, informeret og let at trække tilbage. Dette er ikke en anbefaling. IAB TCF v2.3 er blevet det grundlæggende sprog for det digitale reklamesystem. Det sikrer, at hver leverandør i din stak respekterer brugerens signal. Designs, der er afhængige af implicit samtykke eller forudafkrydsede bokse, er nu eksplicit ikke-overholdende mørke mønstre.
På samme måde er Google Consent Mode v2 ikke længere valgfrit for moderne marketing. Det fungerer som broen mellem privatliv og ydeevne. Uden det mister du evnen til at modellere data for brugere, der fravælger, hvilket efterlader et kæmpe hul i din rapportering. Du har brug for en teknisk revision for at sikre, at disse integrationer aktiveres korrekt og lovligt. En fejl her betyder, at dine Google Ads- og Analytics-data er fundamentalt brudt.
Black-Box Risikoen
Mange virksomheder er afhængige af proprietære, lukkede CMP'er. Dette er et gamble. Du kan ikke revidere, hvad du ikke kan se. Hvis en CMP behandler data på måder, du ikke forstår, er du den, der er juridisk ansvarlig. Skjult databehandling er en stille dræber af overholdelse. Det skaber en forpligtelseskløft, som de fleste virksomheder ikke indser eksisterer, før et revisionsbrev ankommer. Du bør ikke have tillid til en leverandørs "tro mig"-knap.
Vi tror på en egalitær tilgang til privatliv. Gennemsigtighed bør ikke være en premiumfunktion. At bruge kilde-tilgængelig eller selvhostet infrastruktur giver dig mulighed for at inspicere koden og verificere præcist, hvordan data håndteres. Det forvandler overholdelse fra en black box til en klar, reviderbar aktiv. At bevæge sig til Open Consent Infrastructure sikrer, at du ejer din overholdelses skæbne. Du bør ikke have leje tillid fra en leverandør, der gemmer sig bag kompleksitet.
Teknisk Datakortlægning: Den "Usynlige" Revision
Et banner, der ser overholdende ud, men lækker data, er en forpligtelse, ikke en løsning. Kernen i en professionel tjekliste til cookie-samtykke er den tekniske datakortlægning. Du skal opgøre hver cookie, tracking pixel og lokal lagringsobjekt, din side bruger. Det er et almindeligt fejlpunk; scripts aktiveres ofte i det øjeblik, en side indlæses, uanset om en bruger har klikket på "Accepter." Hvis dine analysepixels lægger cookies ved første besøg, er din overholdelse en facade. En ordentlig tjekliste til cookie-samtykke sikrer, at din tekniske virkelighed matcher dine juridiske krav.
At verificere scriptudførelsesrækkefølgen er din første tekniske prioritet. Intet bør aktiveres før "Accepter"-klik. Dette kræver test for "samtykke-lækage" inden for tredjepartsintegrationer. Mange marketingværktøjer er designet til at være aggressive. De omgår ofte standard banner-signaler, medmindre de eksplicit blokeres. Teknisk lækage kan ses som en form for vildledende design, ligesom de taktikker, der er fremhævet i FTC-rapporten om mørke mønstre. Når din backend ikke matcher dine frontend-løfter, fejler du ikke bare en teknisk test. Du mister brugerens tillid.
At revidere server-side tracking vs. client-side signaler tilføjer et ekstra lag af kompleksitet. Server-side opsætninger er endnu sværere at spore, fordi de ikke vises i browserens "Applikation"-fane. Du har brug for en måde at sikre, at dine server-side pings også er knyttet til brugerens samtykkestatus. Hvis du leder efter en måde at forenkle denne tekniske byrde, kan det være en hjælp at udforske administrerede overholdelsesmuligheder for at bygge bro over kløften mellem komplekse krav og faktisk udførelse.
Scriptkontrol og Forudgående Blokering
Du har ikke brug for dyre AI-værktøjer til at finde lækager. Browserudviklingsværktøjer er din bedste ven. Åbn "Applikation" eller "Lagring"-fanen og opdater din side uden at interagere med banneret. Hvis du ser cookies dukke op, har du et blokeringproblem. Implementering af robuste blokkeringsmekanismer er afgørende for WordPress og tilpassede CMS-miljøer. Du kan ikke stole på "auto-blok"-funktionerne i generiske plugins. De overser ofte sofistikerede trackere. For et dybere kig på, hvordan du håndterer disse tekniske forhindringer, se vores tekniske blokkeringsdetaljer.
Google Consent Mode v2 Verifikation
Google Consent Mode v2 (GCM v2) ændrede reglerne for tekniske revisioner. Det handler ikke længere kun om "tændt" eller "slukket." Du skal verificere, at ad_user_data og ad_personalization signaler nøjagtigt afspejler brugerens valg. Almindelige implementeringsfejl, som at sende signaler, før CMP'en er indlæst, fører til massive datagab i din Google Ads-rapportering. At debugge disse signaler kræver en metodisk tilgang. Vores Google Consent Mode v2 tekniske guide giver de specifikke parametre, du skal overvåge for at sikre, at dine marketingdata forbliver både lovlige og nyttige.
Brugeroplevelsesrevision: Bannere og Mørke Mønstre
Design er nu et regulativt spørgsmål. Du kan ikke længere skjule "Afvis Alle"-knappen bag et "Indstillinger"-link eller en sekundær menu. En ordentlig tjekliste til cookie-samtykke skal evaluere den visuelle vægt af dine knapper. Hvis "Accepter Alle" er en lys grøn knap, og "Afvis Alle" er et svagt gråt link, bruger du et mørkt mønster. Regulators i 2026 ser disse som vildledende praksisser, der ugyldiggør samtykke. Dit mål er moralsk klarhed, ikke trickery. Valget om at fravælge bør være lige så gnidningsløst som valget om at tilvælge.
Tilgængelighed er den anden søjle i en overholdende grænseflade. Dit banner skal være navigerbart af skærmlæsere og brugere, der kun bruger tastatur. Hvis en bruger ikke kan tabbe gennem dine samtykkeindstillinger, har de ikke givet gyldigt samtykke. Dette er et teknisk krav, som mange generiske bannere ignorerer. Multi-sprog support er også obligatorisk for global trafik. Banneret skal automatisk registrere og matche brugerens browsersprog. Dette sikrer, at de virkelig forstår, hvad de accepterer, før datainnsamlingen begynder. Hvis dit banner ikke taler brugerens sprog, vil din revisionslog ikke holde til nærmere eftersyn.
Banner Gennemsigtighed og Lagdeling
Gennemsigtighed starter ved det første lag af interaktion. Du skal præcist angive, hvorfor du indsamler data, før brugeren klikker på noget. Begrav ikke dette i et 50-siders dokument. Brug klare, lagdelte oplysninger, der linker til din fulde privatlivspolitik. For eksempel demonstrerer U.S. Department of Education's privatlivspolitik hvordan man klart skitserer cookie-brug for offentlig gennemsigtighed. At undgå mørke mønstre betyder også ingen forudafkrydsede bokse. Hver ikke-essentiel kategori skal være "slukket" som standard. For mere om disse specifikke juridiske krav, se vores GDPR Overholdelsesguide.
Optimering for Valg, Ikke Forvirring
Valg bør være granulært. I 2026 er en enkelt "tændt/slukket" kontakt for alle ikke-essentielle cookies utilstrækkelig. Brugere skal kunne skifte kategorier som "Statistik," "Præferencer" eller "Marketing" individuelt. Dette kaldes granulært samtykke, og det er et kernekrav for moderne overholdelse. For dine revisionslogs bør du definere "utvetydigt samtykke" som: En klar, bekræftende handling fra brugeren, der demonstrerer en specifik og informeret aftale om databehandling. Placering betyder også noget. Et banner, der blokerer for hele din sides indhold, kan øge afvisningsraterne og frustrere brugerne. Sigte efter en balance, der respekterer både brugerens flow og deres digitale rettigheder. At integrere disse UX-tjek i din tjekliste til cookie-samtykke sikrer, at din grænseflade er lige så robust som dine backend-systemer.
Indtægts- og Ydelseseffektrevision
Overholdelse bør ikke være en skat på din vækst. Det er et værktøj til datanøjagtighed. Når du ignorerer "Samtykke-gabet," træffer du forretningsbeslutninger baseret på delvise sandheder. Forskning fra 2026 viser, at 52% af alle hjemmeside-sessioner nu fravælger statistisk sporing. Dette er ikke kun et privatlivsmål; det er et indtægtsmål. En omfattende tjekliste til cookie-samtykke skal måle, hvor meget data du mister, og identificere, hvor dit banner fejler i at opbygge tillid. Hvis du ikke kan måle effekten af dine privatlivsvalg, kan du ikke optimere dem.
Tillid er den ultimative konverteringsfaktor. Hvis dit banner føles som en juridisk hindring, vil brugerne behandle det som en. Hvis det føles som en gennemsigtig invitation til en sikker oplevelse, er de mere tilbøjelige til at engagere sig. Du kan retfærdiggøre dine overholdelsesudgifter ved at vise interessenter præcist, hvordan forbedrede tilmeldingsrater korrelerer med bedre marketingattribution. Etisk datainnsamling er en konkurrencefordel, ikke en pligt. Klar til at optimere din datainnsamling? Udforsk vores administrerede og selvhostede muligheder her.
Samtykke A/B Test Framework
Tilmeldingsrater er ikke faste. De er resultatet af designvalg. Brug Samtykke A/B Test til at eksperimentere med farver, tekst og placering. Målet er ikke tvang; det er klarhed. Testning giver dig mulighed for at finde balancen, hvor brugerne føler sig i kontrol uden at blive overvældet. Denne datadrevne tilgang er afgørende for at bygge bro over kløften mellem privatliv og ydeevne. Du kan evaluere indtægtsindflydelsen af cookie-samtykke for at se, hvordan etisk design beskytter din bundlinje, mens det opretholder juridisk integritet.
Ydelsesrevision
Privatliv bør ikke dræbe din sides hastighed. I 2026 er letvægts scripts et krav for SEO. Hvis dit CMP-script er tungt, vil det udløse layoutskift og sænke dine Core Web Vitals. Dette påvirker direkte dine søgerangeringer og brugeroplevelse. Under din revision skal du sammenligne latenstiden for administrerede cloud-tjenester med selvhostet infrastruktur. Selvhosting giver ofte den laveste latenstid, fordi du kontrollerer leveringsmiljøet. En tjekliste til cookie-samtykke, der ignorerer ydeevne, er ufuldstændig. Din privatlivsløsning bør være usynlig for brugerens browser, men gennemsigtig for deres rettigheder.
Handlingsplan: Implementering af Dine Revisionsfund
En udfyldt tjekliste til cookie-samtykke er kun så værdifuld som de rettelser, du implementerer. Når du har identificeret dine tekniske lækager og UX-huller, skal du prioritere dit svar. Tekniske lækager, hvor scripts aktiveres før samtykke, repræsenterer den højeste regulatoriske risiko og bør adresseres straks. UX-forbedringer, mens de er kritiske for tillid og indtægter, kan følge, når datastreamen er sikret. Overholdelse er en levende proces; det er ikke et engangsprojekt, du kan glemme efter implementeringen.
For at opretholde dine standarder skal du etablere en kvartalsvis revisionsplan. Hjemmesidemiljøer er dynamiske. Nye marketingpixels, opdaterede plugins og ændrede scripts kan nemt bryde din samtykkelogik. At integrere din tjekliste til cookie-samtykke i dine DevOps eller CI/CD-pipelines sikrer, at ingen ny kode går live uden en privatlivskontrol. Denne proaktive tilgang forhindrer overholdelsesregression og holder din datainnsamling ærlig. Det forvandler privatliv fra en hindring til en standarddel af din tekniske dygtighed.
Argumentet for Administreret Cloud Overholdelse
For teams, der fokuserer på hastighed og lave omkostninger, er administrerede cloud-tjenester standarden. De fjerner byrden ved infrastrukturvedligeholdelse. Du skal ikke bekymre dig om serverens oppetid eller manuelle sikkerhedsopdateringer. Endnu vigtigere håndterer administrerede platforme automatiske opdateringer for skiftende reguleringer. Når standarder som IAB TCF v2.3 udvikler sig, tilpasser platformen sig uden at kræve, at dine udviklere omskriver kode. Det er den mest effektive vej til høj-niveau overholdelse for organisationer, der prioriterer smidighed. Du kan se priser for administreret cloud for at se, hvordan dette passer ind i din ressource-model.
Selvhosting for Maksimal Revidering
Sikkerhedsbevidste tekniske teams foretrækker ofte en anden vej. Selvhosting via Open Consent Infrastructure giver enestående revidering. Du stoler ikke bare på en leverandør; du inspicerer den kilde-tilgængelige kode. Denne tilgang reducerer leverandørlåsning og forbedrer din samlede sikkerhedsposition ved at holde samtykkedata inden for din egen infrastruktur. Det forvandler privatliv til et offentligt gode, du kontrollerer, snarere end en service, du lejer. Det er det ultimative valg for dem, der mener, at gennemsigtighed bør være indbygget i arkitekturen. For en dybere dykning i denne model, læs vores guide til selvhostet cookie-samtykke.
Fremtidssikre Din Datastrategi
Overholdelse i 2026 handler ikke længere om at tjekke en boks. Det handler om teknisk integritet. At bevæge sig gennem denne tjekliste til cookie-samtykke afslører, at ægte privatliv kræver en bro mellem dine juridiske løfter og din backend-virkelighed. Du har set, hvordan uanmodede datalækager og vildledende mørke mønstre underminerer både brugerens tillid og din marketingnøjagtighed. Ved at prioritere teknisk gennemsigtighed og etisk UX forvandler du en regulativ byrde til en ydeevnedrevet aktiv.
Du behøver ikke tackle disse kompleksiteter alene. Uanset om du vælger den lave omkostningsvej med administrerede tjenester eller den dybe revidering af selvhosting, forbliver målet det samme: respektere brugeren og beskytte dine indtægter. Det er tid til at bevæge sig ud over overfladiske bannere og implementere et system, der er IAB TCF v2.3-certificeret, Google Consent Mode v2-klar og bygget på kilde-tilgængelig gennemsigtighed. Sikre din 2026-overholdelse med Conzent administreret cloud. Du har værktøjerne til at lede med gennemsigtighed. Begynd at bygge en hjemmeside, som brugerne faktisk kan stole på.
Ofte Stillede Spørgsmål
Hvor ofte skal jeg udføre en cookie-samtykke revision?
Du bør udføre en tjekliste til cookie-samtykke mindst kvartalsvis. Digitale miljøer ændrer sig konstant. Nye marketingpixels, pluginopdateringer eller ændringer i din annoncelogik kan bryde din eksisterende samtykkelogik. En rutinemæssig kontrol sikrer, at din tekniske implementering stadig matcher din privatlivspolitik. Det er også bedste praksis at revidere din side efter enhver større implementering eller når du integrerer en ny tredjepartsservice, der håndterer brugerdata.
Hvad er de mest almindelige Google Consent Mode v2-fejl, der findes i revisioner?
De hyppigste fejl involverer forkert signalafgivelse for ad_user_data og ad_personalization. Mange sider sender disse signaler, før CMP'en er fuldt indlæst eller har registreret brugerens valg. Dette skaber huller i din Google Ads- og Analytics-rapportering. Revisioner afslører også ofte "standard" signaler, der ikke nulstilles, efter at en bruger har ændret mening. At verificere disse tekniske pings er et kritisk skridt i at opretholde nøjagtige, lovlige marketingdata.
Kan jeg bruge et gratis cookie-banner og stadig være GDPR-kompatibel?
Du kan opnå overholdelse med et gratis værktøj, forudsat at det understøtter granulært samtykke og forudgående blokering. Mange gratis plugins fejler, fordi de ikke faktisk stopper cookies fra at aktiveres før et klik. Vores selvhostede Open Consent Infrastructure tilbyder en kilde-tilgængelig, professionel løsning gratis. Det giver dig de samme IAB TCF v2.3 og Google Consent Mode v2-funktioner som betalte platforme uden de tilbagevendende abonnementsomkostninger eller black-box begrænsninger.
Hvad er forskellen mellem en cookie-scanning og en databeskyttelsesrevision?
En cookie-scanning er en overfladisk liste over trackere, der findes på din side. En databeskyttelsesrevision er en dyb teknisk undersøgelse af, hvordan disse data flyder. Mens en scanning identificerer eksistensen af en cookie, verificerer en revision, om din backend respekterer "Afvis Alle"-signalet. Den tjekker for mørke mønstre, GCM v2 signalnøjagtighed og om tredjeparts scripts lækker data. Scanninger er til opgørelse; revisioner er til verifikation.
Hvordan påvirker en cookie-samtykke revision mine SEO-rangeringer?
En revision identificerer ydeevnebottlenecks, der skader dine Core Web Vitals. Tunge samtykkescripts forårsager ofte layoutskift eller sænker din Largest Contentful Paint, som er direkte rangordningsfaktorer. Ved at revidere din CMP's indflydelse kan du skifte til letvægtsinfrastruktur, der beskytter din SEO. Overholdelse behøver ikke at betyde en langsom side. Optimerede scripts sikrer, at dine privatlivsløsninger ikke negativt påvirker din søgevisibilitet eller brugeroplevelse.
Er IAB TCF v2.3 obligatorisk for alle hjemmesider i 2026?
IAB TCF v2.3 er ikke et lovkrav for hver side, men det er en teknisk nødvendighed for alle i det digitale reklamesystem. Hvis du bruger store annonceleverandører eller tjener penge gennem programmatisk annoncering, sikrer denne ramme, at dine samtykkesignaler genkendes i hele forsyningskæden. Uden det vil mange leverandører simpelthen stoppe med at vise annoncer til dine brugere. Det er blevet branchestandard for at kommunikere gennemsigtighed og valg i stor skala.
Hvad sker der, hvis min revision afslører scripts, der aktiveres før samtykke?
Dette er en kritisk overholdelsesfejl, der kræver øjeblikkelig teknisk intervention. Scripts, der aktiveres før samtykke, overtræder de grundlæggende principper i GDPR og ePrivacy-direktivet. Du skal implementere en robust blokkeringsmekanisme for at holde disse trackere, indtil der tages en klar, bekræftende handling af brugeren. At ignorere denne "lækage" efterlader dig sårbar over for bøder og regulatorisk kontrol. Det er den mest presserende rettelse på enhver tjekliste til cookie-samtykke.