
La checklist per l'audit del consenso sui cookie 2026: il tuo sito è davvero conforme?
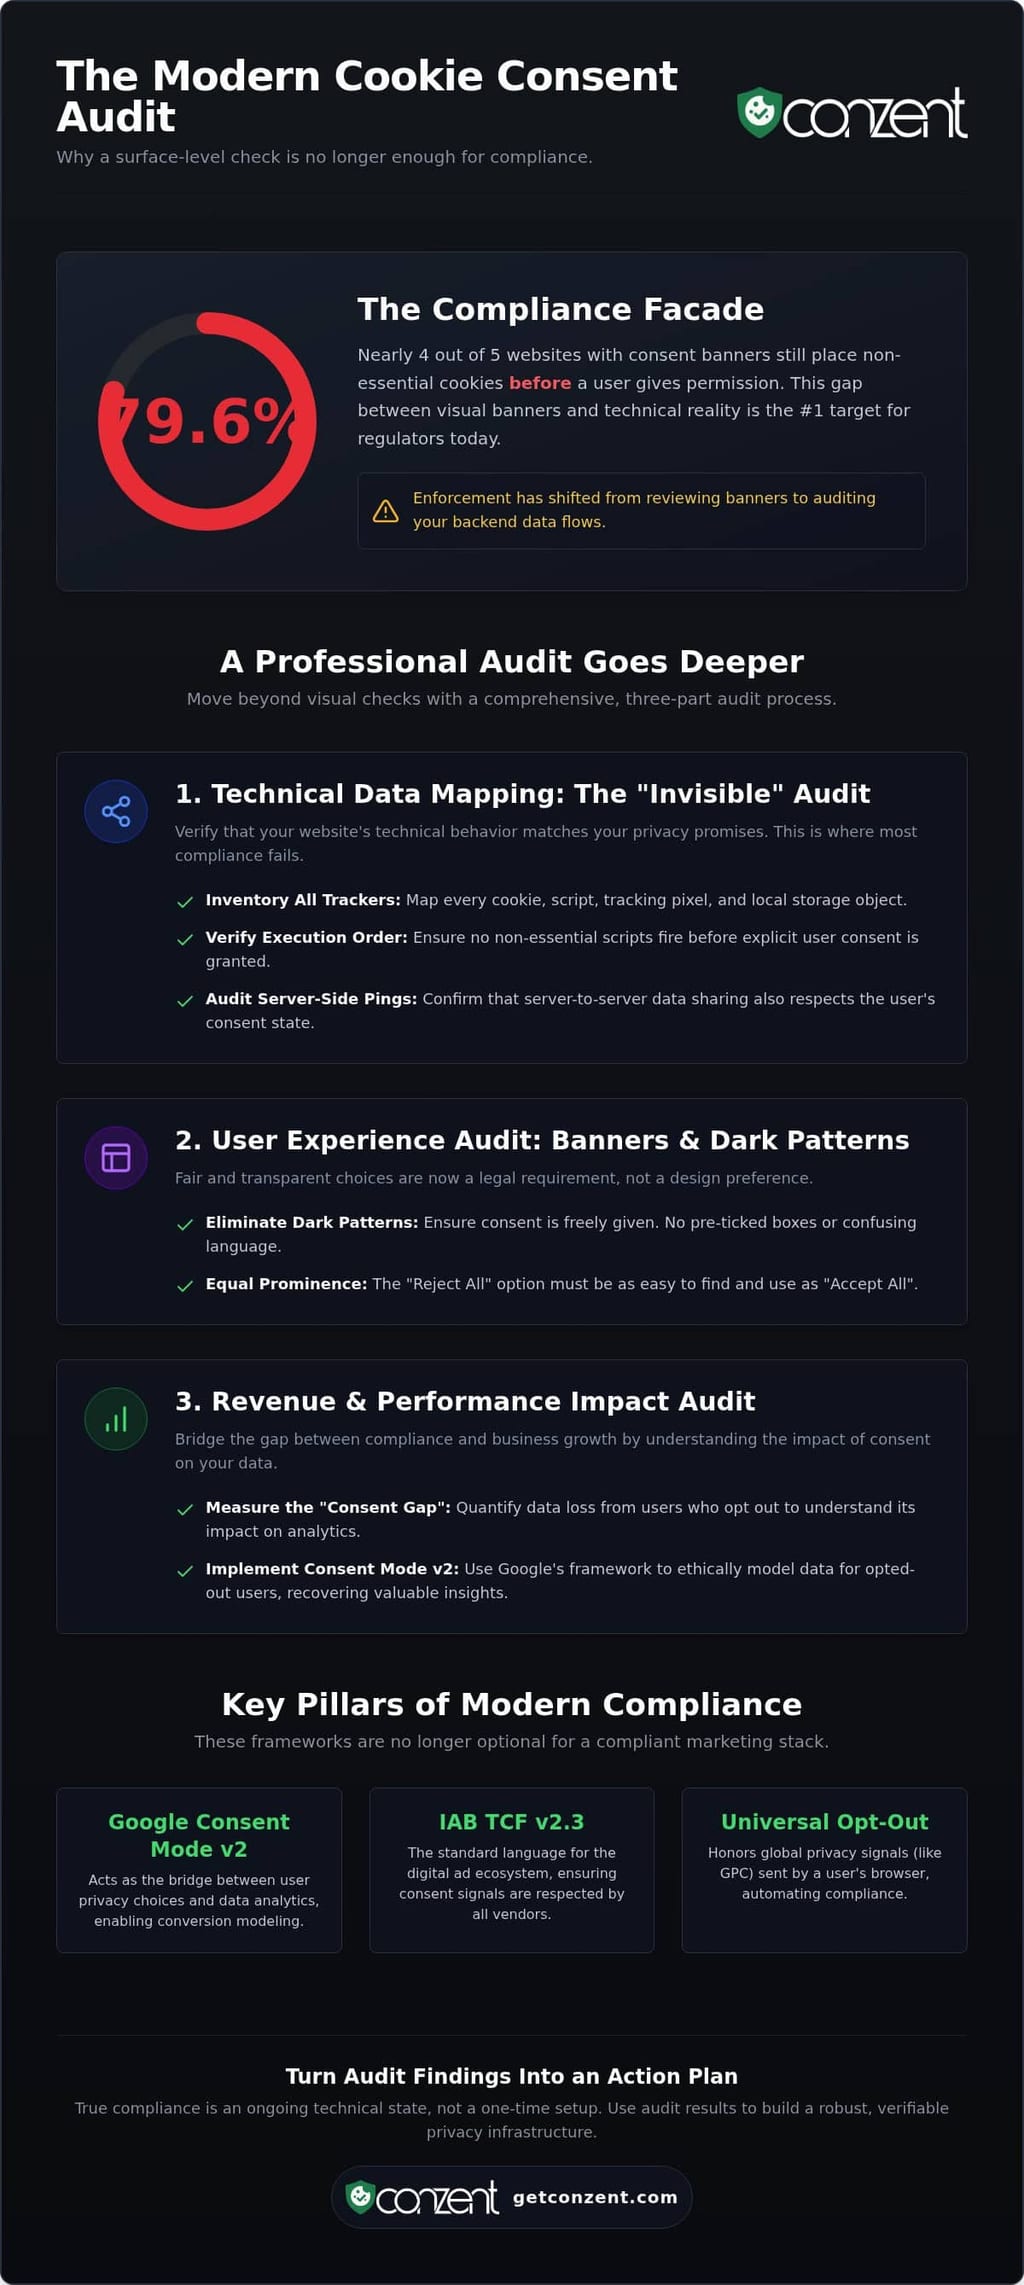
Il 79,6% dei siti web con banner di consenso continua a inserire cookie non essenziali prima che un visitatore clicchi un pulsante. È una cifra sorprendente che dimostra come la maggior parte delle configurazioni sulla privacy sia solo un teatro digitale. Potresti avere un banner, ma se il tuo backend non lo ascolta effettivamente, sei esposto alle stesse multe GDPR di qualcuno che non ha affatto un banner. Per risolvere questo problema, hai bisogno di un elenco di controllo completo per l'audit del consenso ai cookie che vada oltre l'interfaccia utente.
Probabilmente hai provato la frustrazione di vedere dati imprecisi in Google Analytics o di osservare il tuo tasso di rimbalzo aumentare a causa di un popup invasivo. Non dovrebbe sembrare una scelta tra seguire la legge e far crescere la tua attività. La conformità non è un banner decorativo. È un flusso di dati verificato che rispetta sia la legge che le tue entrate.
Questa guida cambia questa dinamica. Ti mostreremo come eseguire un audit sulla privacy di livello professionale che garantisca che la tua raccolta di dati sia sia legale che ottimizzata per le prestazioni. Affronteremo tutto, dall'integrazione del Google Consent Mode v2 al rispetto dei segnali di opt-out universali. Otterrai un percorso chiaro verso la trasparenza tecnica e normativa.
Punti Chiave
- Passa da una presenza superficiale del banner a una verifica profonda del flusso di dati. I regolatori ora controllano la realtà tecnica piuttosto che solo la conformità visiva.
- Utilizza un elenco di controllo professionale per l'audit del consenso ai cookie per inventariare ogni script. Assicurati che nessun pixel di tracciamento venga attivato prima che un utente conceda esplicitamente il permesso.
- Elimina i dark pattern rendendo l'opzione "Rifiuta tutto" altrettanto prominente quanto "Accetta tutto". Questo allinea il tuo sito agli standard del 2026 per un'esperienza utente equa.
- Colma il "Gap di Consenso" misurando la perdita di dati. Scopri come utilizzare i test A/B per recuperare entrate senza compromettere gli standard etici.
- Trasforma i risultati dell'audit in un piano d'azione prioritario. Scegli tra infrastruttura cloud gestita o auto-ospitata per mantenere la conformità tecnica a lungo termine.
Perché un Audit Superficiale Non È Più Sufficiente nel 2026
I regolatori hanno smesso di guardare il tuo banner. Nel 2026, l'applicazione è passata dal front-end al back-end. Non è più sufficiente mostrare un pulsante "Rifiuta tutto"; devi dimostrare che il pulsante ferma effettivamente il flusso di dati. Uno studio del 2026 ha rivelato che il 79,6% dei siti web non è riuscito a bloccare i tracker prima dell'interazione dell'utente. Questo fallimento tecnico è esattamente ciò che i regolatori stanno ora mirando. Questo passaggio dalla conformità visiva alla verifica tecnica è il motivo per cui un elenco di controllo per l'audit del consenso ai cookie deve dare priorità alla mappatura dei dati rispetto al design. Se i tuoi sistemi backend non rispettano le scelte degli utenti, il tuo banner è solo una responsabilità.
La conformità non è una configurazione una tantum. È uno stato tecnico continuo. Quando utilizzi un cookie HTTP per tracciare il comportamento degli utenti, stai gestendo dati personali. Una cattiva gestione di tali dati porta a più di semplici multe. Porta a una degradazione dei dati. Segnali imprecisi nei tuoi strumenti di analisi rendono le tue spese di marketing un gioco di indovinelli. La trasparenza è ora il tuo segnale di fiducia più prezioso.
L'Evoluzione degli Standard di Consenso
Il contesto normativo nel 2026 è inflessibile. I requisiti GDPR ed ePrivacy ora impongono che il consenso sia specifico, informato e facilmente revocabile. Non è un suggerimento. L'IAB TCF v2.3 è diventato il linguaggio fondamentale per l'ecosistema della pubblicità digitale. Garantisce che ogni fornitore nel tuo stack rispetti il segnale dell'utente. I design che si basano sul consenso implicito o su caselle pre-selezionate sono ora esplicitamente non conformi e costituiscono dark pattern.
Allo stesso modo, Google Consent Mode v2 non è più opzionale per il marketing moderno. Funziona come il ponte tra privacy e prestazioni. Senza di esso, perdi la capacità di modellare i dati per gli utenti che si disiscrivono, lasciando un enorme vuoto nei tuoi report. Hai bisogno di un audit tecnico per garantire che queste integrazioni vengano attivate correttamente e legalmente. Un fallimento qui significa che i tuoi dati di Google Ads e Analytics sono fondamentalmente rotti.
Il Rischio della Black Box
Molte aziende si affidano a CMP proprietari e chiusi. Questo è un azzardo. Non puoi auditare ciò che non puoi vedere. Se un CMP elabora dati in modi che non comprendi, sei tu il legalmente responsabile. L'elaborazione dei dati nascosta è un killer silenzioso della conformità. Crea un divario di responsabilità che la maggior parte delle aziende non si rende conto di esistere fino a quando non arriva una lettera di audit. Non dovresti dover fidarti del pulsante "fidati di me" di un fornitore.
Crediamo in un approccio egualitario alla privacy. La trasparenza non dovrebbe essere una funzionalità premium. Utilizzare un'infrastruttura disponibile o auto-ospitata ti consente di ispezionare il codice e verificare esattamente come vengono gestiti i dati. Trasforma la conformità da una black box in un asset chiaro e auditabile. Passare a Open Consent Infrastructure garantisce che tu possieda il tuo destino di conformità. Non dovresti dover affittare fiducia da un fornitore che si nasconde dietro la complessità.
Mappatura Tecnica dei Dati: L'Audit "Invisibile"
Un banner che sembra conforme ma perde dati è una responsabilità, non una soluzione. Il cuore di un elenco di controllo per l'audit del consenso ai cookie professionale è la mappa tecnica dei dati. Devi inventariare ogni cookie, pixel di tracciamento e oggetto di archiviazione locale utilizzato dal tuo sito. È un punto di fallimento comune; gli script vengono spesso attivati nel momento in cui una pagina viene caricata, indipendentemente dal fatto che un utente abbia cliccato su "Accetta". Se i tuoi pixel di analisi stanno inserendo cookie alla prima visita, la tua conformità è una facciata. Un adeguato elenco di controllo per l'audit del consenso ai cookie garantisce che la tua realtà tecnica corrisponda alle tue affermazioni legali.
Verificare l'ordine di esecuzione degli script è la tua prima priorità tecnica. Nulla dovrebbe attivarsi prima del clic su "Accetta". Questo richiede test per la "perdita di consenso" all'interno delle integrazioni di terze parti. Molti strumenti di marketing sono progettati per essere aggressivi. Spesso bypassano i segnali standard del banner a meno che non siano esplicitamente bloccati. La perdita tecnica può essere vista come una forma di design ingannevole, simile alle tattiche evidenziate nel rapporto FTC sui dark pattern. Quando il tuo backend non corrisponde alle promesse del tuo frontend, non stai solo fallendo un test tecnico. Stai perdendo la fiducia degli utenti.
Auditare il tracciamento lato server rispetto ai segnali lato client aggiunge un ulteriore livello di complessità. Le configurazioni lato server sono ancora più difficili da tracciare perché non appaiono nella scheda "Applicazione" del browser. Hai bisogno di un modo per garantire che i tuoi ping lato server siano anche legati allo stato di consenso dell'utente. Se stai cercando un modo per semplificare questo onere tecnico, esplorare opzioni di conformità gestita può aiutare a colmare il divario tra requisiti complessi ed esecuzione effettiva.
Controllo degli Script e Blocco Precedente
Non hai bisogno di costosi strumenti di intelligenza artificiale per trovare perdite. Gli strumenti di sviluppo del browser sono i tuoi migliori amici. Apri la scheda "Applicazione" o "Archiviazione" e aggiorna la tua pagina senza interagire con il banner. Se vedi apparire cookie, hai un problema di blocco. Implementare meccanismi di blocco robusti è essenziale per ambienti WordPress e CMS personalizzati. Non puoi fare affidamento sulle funzionalità di "blocco automatico" dei plugin generici. Spesso mancano tracker sofisticati. Per uno sguardo più approfondito su come affrontare questi ostacoli tecnici, consulta i nostri dettagli di blocco tecnico.
Verifica del Google Consent Mode v2
Il Google Consent Mode v2 (GCM v2) ha cambiato le regole per gli audit tecnici. Non si tratta più solo di "attivato" o "disattivato". Devi verificare che i segnali ad_user_data e ad_personalization riflettano accuratamente le scelte degli utenti. Errori comuni di implementazione, come l'invio di segnali prima che il CMP sia completamente caricato, portano a enormi lacune nei tuoi report di Google Ads. Il debug di questi segnali richiede un approccio metodico. La nostra guida tecnica al Google Consent Mode v2 fornisce i parametri specifici che devi monitorare per garantire che i tuoi dati di marketing rimangano sia legali che utili.
L'Audit dell'Esperienza Utente: Banner e Dark Pattern
Il design è ora una questione normativa. Non puoi più nascondere il pulsante "Rifiuta tutto" dietro un link "Impostazioni" o un menu secondario. Un adeguato elenco di controllo per l'audit del consenso ai cookie deve valutare il peso visivo dei tuoi pulsanti. Se "Accetta tutto" è un pulsante verde brillante e "Rifiuta tutto" è un link grigio tenue, stai utilizzando un dark pattern. I regolatori nel 2026 vedono queste pratiche come ingannevoli che invalidano il consenso. Il tuo obiettivo è la chiarezza morale, non l'inganno. La scelta di disiscriversi dovrebbe essere altrettanto fluida quanto la scelta di iscriversi.
L'accessibilità è il secondo pilastro di un'interfaccia conforme. Il tuo banner deve essere navigabile da lettori di schermo e utenti che utilizzano solo la tastiera. Se un utente non può navigare tra le opzioni di consenso, non ha dato un consenso valido. Questo è un requisito tecnico che molti banner generici ignorano. Il supporto multilingue è anche obbligatorio per il traffico globale. Il banner dovrebbe rilevare automaticamente e abbinare la lingua del browser dell'utente. Questo garantisce che comprendano veramente ciò a cui stanno acconsentendo prima che inizi la raccolta dei dati. Se il tuo banner non parla la lingua dell'utente, il tuo registro di audit non reggerà all'esame.
Trasparenza e Stratificazione del Banner
La trasparenza inizia al primo livello di interazione. Devi dichiarare esattamente perché stai raccogliendo dati prima che l'utente clicchi su qualsiasi cosa. Non seppellire questo in un documento di 50 pagine. Utilizza divulgazioni chiare e stratificate che rimandano alla tua politica sulla privacy completa. Ad esempio, la politica sulla privacy del Dipartimento dell'Istruzione degli Stati Uniti dimostra come delineare chiaramente l'uso dei cookie per la trasparenza pubblica. Evitare i dark pattern significa anche niente caselle pre-selezionate. Ogni categoria non essenziale deve essere "spenta" per impostazione predefinita. Per ulteriori informazioni su questi specifici requisiti legali, consulta la nostra Guida alla Conformità GDPR.
Ottimizzare per la Scelta, Non per la Confusione
La scelta dovrebbe essere granulare. Nel 2026, un singolo interruttore "on/off" per tutti i cookie non essenziali è insufficiente. Gli utenti devono poter attivare categorie come "Statistiche", "Preferenze" o "Marketing" singolarmente. Questo è noto come consenso granulare, ed è un requisito fondamentale per la conformità moderna. Per i tuoi registri di audit, dovresti definire "consenso inequivocabile" come: Un'azione chiara e affermativa da parte dell'utente che dimostra un accordo specifico e informato al trattamento dei dati. Anche il posizionamento è importante. Un banner che blocca il contenuto dell'intero sito può aumentare i tassi di rimbalzo e frustrate gli utenti. Punta a un equilibrio che rispetti sia il flusso dell'utente che i suoi diritti digitali. Integrare questi controlli UX nel tuo elenco di controllo per l'audit del consenso ai cookie garantisce che la tua interfaccia sia robusta quanto i tuoi sistemi backend.
Audit dell'Impatto su Entrate e Prestazioni
La conformità non dovrebbe essere una tassa sulla tua crescita. È uno strumento per l'accuratezza dei dati. Quando ignori il "Gap di Consenso", stai prendendo decisioni aziendali basate su verità parziali. La ricerca del 2026 mostra che il 52% di tutte le sessioni web ora si disiscrive dal tracciamento statistico. Questo non è solo un indicatore di privacy; è un indicatore di entrate. Un elenco di controllo per l'audit del consenso ai cookie completo deve misurare quanto dati stai perdendo e identificare dove il tuo banner sta fallendo nel costruire fiducia. Se non puoi misurare l'impatto delle tue scelte sulla privacy, non puoi ottimizzarle.
La fiducia è il fattore di conversione definitivo. Se il tuo banner sembra un ostacolo legale, gli utenti lo tratteranno come tale. Se sembra un invito trasparente a un'esperienza sicura, è più probabile che interagiscano. Puoi giustificare le tue spese di conformità mostrando agli stakeholder esattamente come i tassi di opt-in migliorati si correlano con una migliore attribuzione di marketing. La raccolta di dati etica è un vantaggio competitivo, non un compito. Pronto a ottimizzare la tua raccolta di dati? Esplora le nostre opzioni gestite e auto-ospitate qui.
Framework di Test A/B per il Consenso
I tassi di opt-in non sono fissi. Sono il risultato di scelte di design. Utilizza Test A/B per il Consenso per sperimentare con colori, testi e posizionamento. L'obiettivo non è la coercizione; è la chiarezza. I test ti consentono di trovare l'equilibrio in cui gli utenti si sentono in controllo senza essere sopraffatti. Questo approccio basato sui dati è essenziale per colmare il divario tra privacy e prestazioni. Puoi valutare l'impatto delle entrate del consenso ai cookie per vedere come un design etico protegge il tuo margine di profitto mantenendo l'integrità legale.
Audit delle Prestazioni
La privacy non dovrebbe compromettere la velocità della tua pagina. Nel 2026, script leggeri sono un requisito per la SEO. Se il tuo script CMP è pesante, attiverà spostamenti di layout e danneggerà i tuoi Core Web Vitals. Questo influisce direttamente sulle tue classifiche di ricerca e sull'esperienza utente. Durante il tuo audit, confronta la latenza dei servizi cloud gestiti con l'infrastruttura auto-ospitata. L'auto-ospitare spesso fornisce la latenza più bassa perché controlli l'ambiente di consegna. Un elenco di controllo per l'audit del consenso ai cookie che ignora le prestazioni è incompleto. La tua soluzione di privacy dovrebbe essere invisibile al browser dell'utente ma trasparente ai suoi diritti.
Piano d'Azione: Implementazione dei Risultati del Tuo Audit
Un elenco di controllo per l'audit del consenso ai cookie completato è valido solo quanto le correzioni che implementi. Una volta identificati i tuoi leak tecnici e le lacune UX, devi dare priorità alla tua risposta. I leak tecnici, in cui gli script si attivano prima del consenso, rappresentano il rischio normativo più alto e devono essere affrontati immediatamente. I miglioramenti UX, pur essendo critici per la fiducia e le entrate, possono seguire una volta che il flusso di dati è sicuro. La conformità è un processo vivo; non è un progetto una tantum che puoi dimenticare dopo il deployment.
Per mantenere i tuoi standard, stabilisci un programma di audit trimestrale. Gli ambienti web sono dinamici. Nuovi pixel di marketing, aggiornamenti dei plugin e cambiamenti negli script possono facilmente rompere la tua logica di consenso. Integrare il tuo elenco di controllo per l'audit del consenso ai cookie nelle tue pipeline DevOps o CI/CD garantisce che nessun nuovo codice venga pubblicato senza un controllo sulla privacy. Questo approccio proattivo previene la regressione della conformità e mantiene onesta la tua raccolta di dati. Trasforma la privacy da un ostacolo a una parte standard della tua eccellenza tecnica.
Il Caso per la Conformità Cloud Gestita
Per i team focalizzati sulla velocità e sui costi contenuti, i servizi cloud gestiti sono lo standard. Rimuovono il peso della manutenzione dell'infrastruttura. Non devi preoccuparti dell'uptime del server o delle patch di sicurezza manuali. Ancora più importante, le piattaforme gestite gestiscono aggiornamenti automatici per le normative in evoluzione. Quando standard come l'IAB TCF v2.3 evolvono, la piattaforma si adatta senza richiedere ai tuoi sviluppatori di riscrivere il codice. È il percorso più efficiente verso la conformità di alto livello per le organizzazioni che danno priorità all'agilità. Puoi visualizzare i prezzi del cloud gestito per vedere come questo si adatta al tuo modello di risorse.
Auto-Ospitare per la Massima Auditabilità
I team tecnici attenti alla sicurezza spesso preferiscono un percorso diverso. L'auto-ospitare tramite Open Consent Infrastructure offre un'auditabilità senza pari. Non stai solo fidandoti di un fornitore; stai ispezionando il codice disponibile. Questo approccio riduce il lock-in del fornitore e migliora la tua postura di sicurezza complessiva mantenendo i dati di consenso all'interno della tua infrastruttura. Trasforma la privacy in un bene pubblico che controlli piuttosto che in un servizio che affitti. È la scelta definitiva per coloro che credono che la trasparenza debba essere integrata nell'architettura. Per un approfondimento su questo modello, leggi la nostra guida al consenso ai cookie auto-ospitato.
Rendi Futura la Tua Strategia Dati
La conformità nel 2026 non riguarda più il semplice spuntare una casella. Riguarda l'integrità tecnica. Passare attraverso questo elenco di controllo per l'audit del consenso ai cookie rivela che la vera privacy richiede un ponte tra le tue promesse legali e la tua realtà backend. Hai visto come le perdite di dati non consapevoli e i dark pattern ingannevoli erodono sia la fiducia degli utenti che la tua accuratezza di marketing. Dando priorità alla trasparenza tecnica e a un UX etico, trasformi un onere normativo in un asset orientato alle prestazioni.
Non devi affrontare queste complessità da solo. Che tu scelga il percorso a basso costo dei servizi gestiti o l'auditabilità profonda dell'auto-ospitare, l'obiettivo rimane lo stesso: rispettare l'utente e proteggere le tue entrate. È tempo di andare oltre i banner superficiali e implementare un sistema certificato IAB TCF v2.3, pronto per Google Consent Mode v2 e costruito sulla trasparenza disponibile. Assicura la tua conformità per il 2026 con Conzent cloud gestito. Hai gli strumenti per guidare con trasparenza. Inizia a costruire un sito web di cui gli utenti possano davvero fidarsi.
Domande Frequenti
Con quale frequenza dovrei eseguire un audit del consenso ai cookie?
Dovresti eseguire un elenco di controllo per l'audit del consenso ai cookie almeno trimestralmente. Gli ambienti digitali sono in continua evoluzione. Nuovi pixel di marketing, aggiornamenti dei plugin o cambiamenti nel tuo stack tecnologico pubblicitario possono rompere la tua logica di consenso esistente. Un controllo di routine garantisce che la tua implementazione tecnica corrisponda ancora alla tua politica sulla privacy. È anche una buona pratica auditare il tuo sito dopo qualsiasi grande deployment o ogni volta che integri un nuovo servizio di terze parti che gestisce dati degli utenti.
Quali sono gli errori più comuni del Google Consent Mode v2 riscontrati negli audit?
Gli errori più frequenti riguardano l'attivazione errata dei segnali per ad_user_data e ad_personalization. Molti siti inviano questi segnali prima che il CMP sia completamente caricato o registri la scelta di un utente. Questo crea lacune nei tuoi report di Google Ads e Analytics. Gli audit scoprono anche frequentemente segnali "predefiniti" che non si ripristinano dopo che un utente cambia idea. Verificare questi ping tecnici è un passo critico per mantenere dati di marketing accurati e legali.
Posso utilizzare un banner per cookie gratuito e essere comunque conforme al GDPR?
Puoi raggiungere la conformità con uno strumento gratuito, a condizione che supporti il consenso granulare e il blocco precedente. Molti plugin gratuiti falliscono perché non fermano effettivamente i cookie dall'attivarsi prima di un clic. La nostra Open Consent Infrastructure auto-ospitata offre una soluzione professionale disponibile gratuitamente. Ti offre le stesse capacità di IAB TCF v2.3 e Google Consent Mode v2 delle piattaforme a pagamento senza i costi di abbonamento ricorrenti o le limitazioni della black box.
Qual è la differenza tra una scansione dei cookie e un audit della privacy dei dati?
Una scansione dei cookie è un elenco superficiale dei tracker trovati sul tuo sito. Un audit della privacy dei dati è un'indagine tecnica approfondita su come fluiscono quei dati. Mentre una scansione identifica l'esistenza di un cookie, un audit verifica se il tuo backend rispetta il segnale "Rifiuta tutto". Controlla la presenza di dark pattern, l'accuratezza dei segnali GCM v2 e se gli script di terze parti stanno perdendo dati. Le scansioni servono per l'inventario; gli audit servono per la verifica.
Come influisce un audit del consenso ai cookie sulle mie classifiche SEO?
Un audit identifica i colli di bottiglia delle prestazioni che danneggiano i tuoi Core Web Vitals. Script di consenso pesanti spesso causano spostamenti di layout o rallentano il tuo Largest Contentful Paint, che sono fattori di ranking diretti. Auditando l'impatto del tuo CMP, puoi passare a un'infrastruttura leggera che protegge la tua SEO. La conformità non deve significare un sito lento. Script ottimizzati garantiscono che le tue soluzioni di privacy non impattino negativamente sulla tua visibilità di ricerca o sull'esperienza utente.
È obbligatorio l'IAB TCF v2.3 per tutti i siti web nel 2026?
L'IAB TCF v2.3 non è un requisito legale per ogni sito, ma è una necessità tecnica per chiunque operi nell'ecosistema della pubblicità digitale. Se utilizzi fornitori pubblicitari principali o monetizzi tramite annunci programmatici, questo framework garantisce che i tuoi segnali di consenso siano riconosciuti lungo la catena di fornitura. Senza di esso, molti fornitori smetteranno semplicemente di servire annunci ai tuoi utenti. È diventato lo standard del settore per comunicare trasparenza e scelta su larga scala.
Cosa succede se il mio audit rivela script che si attivano prima del consenso?
Questo è un grave fallimento di conformità che richiede un intervento tecnico immediato. Gli script che si attivano prima del consenso violano i principi fondamentali del GDPR e della Direttiva ePrivacy. Devi implementare un meccanismo di blocco robusto per trattenere questi tracker fino a quando non viene intrapresa un'azione chiara e affermativa da parte dell'utente. Ignorare questa "perdita" ti lascia vulnerabile a multe e controlli normativi. È la correzione più urgente su qualsiasi elenco di controllo per l'audit del consenso ai cookie.