
Vuoden 2026 evästeiden suostumusauditoinnin tarkistuslista: Onko verkkosivustosi todella vaatimusten mukainen?
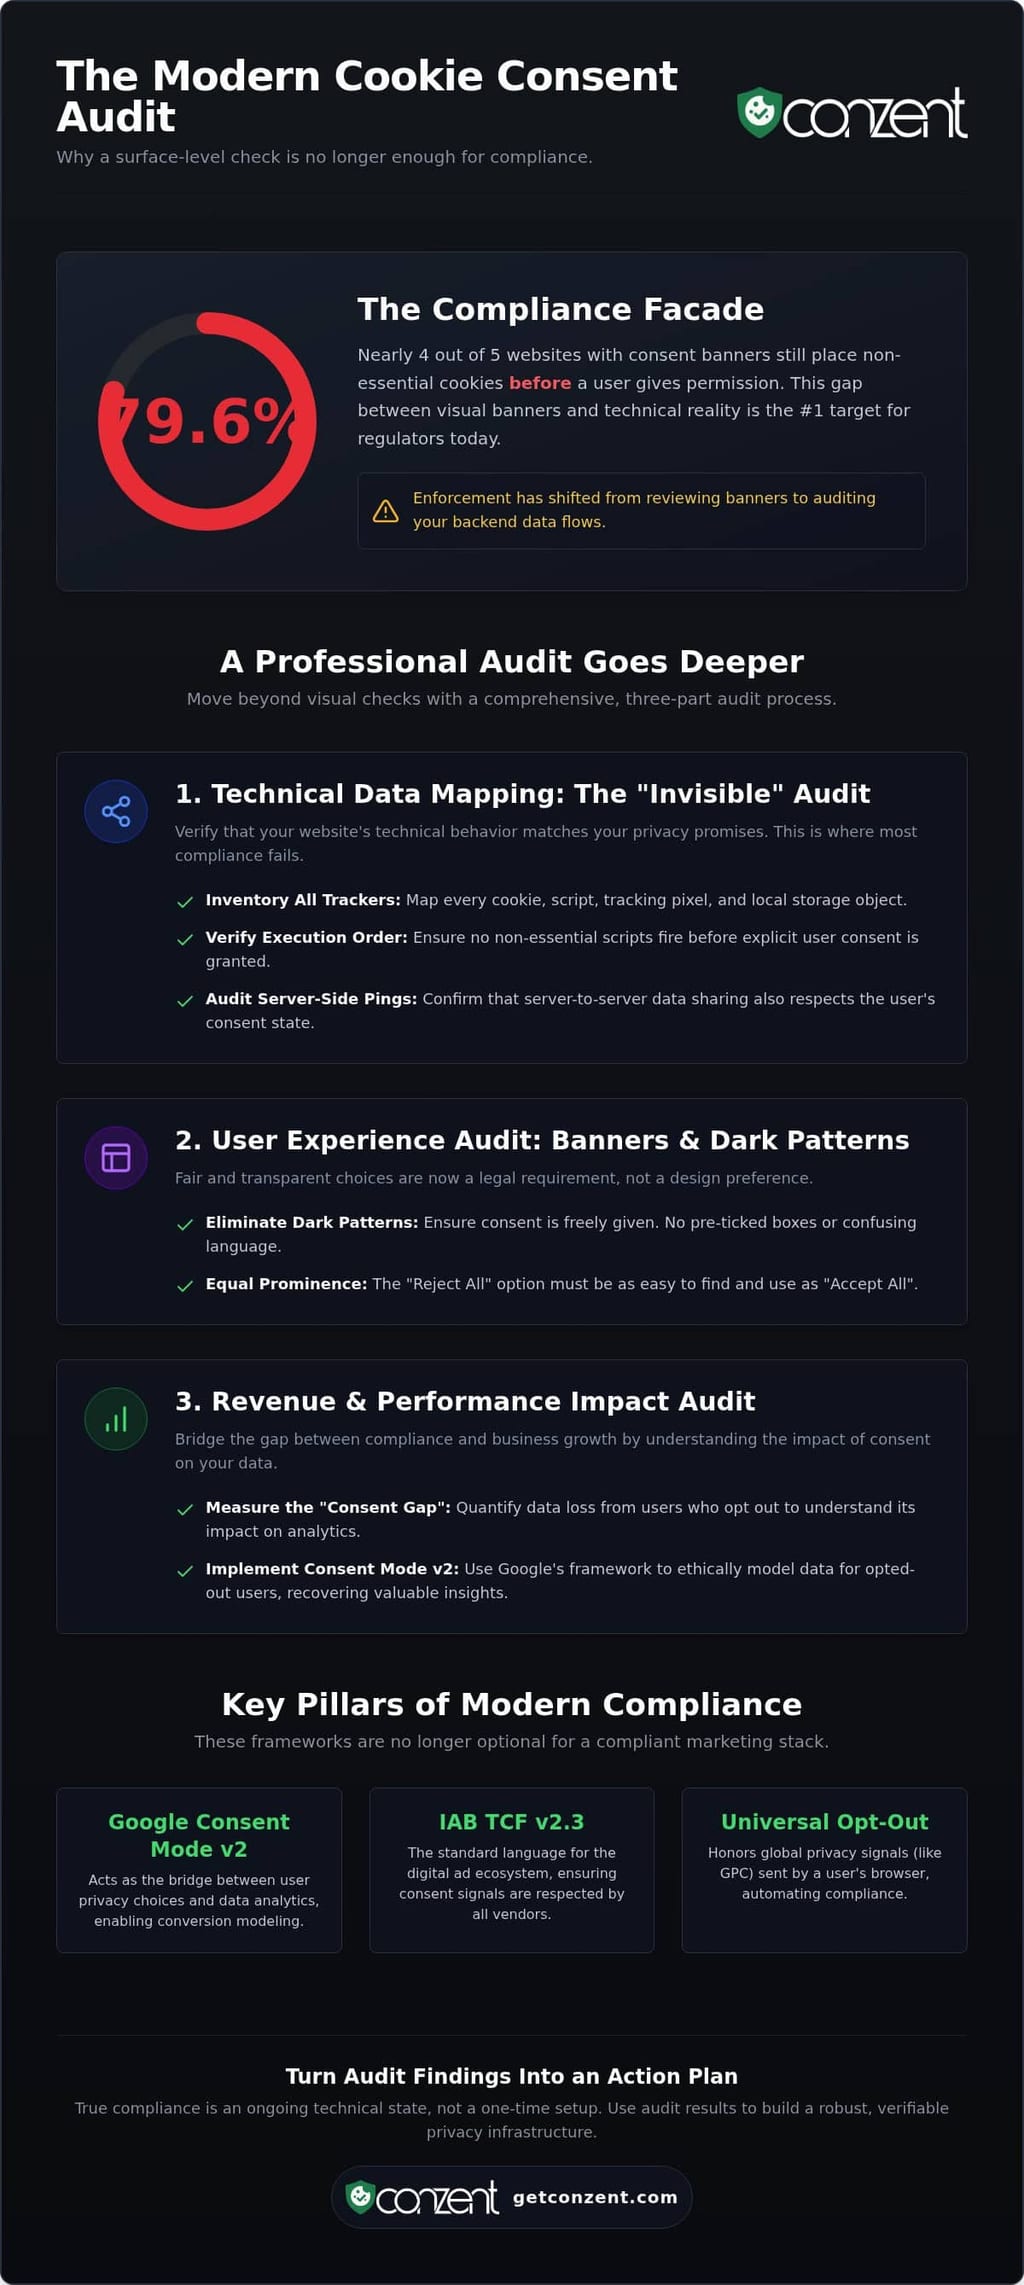
79,6 % verkkosivustoista, joilla on suostumusbannerit, asettavat silti ei-välttämättömiä evästeitä ennen kuin kävijä edes napsauttaa painiketta. Tämä on hämmästyttävä luku, joka todistaa, että useimmat tietosuojaratkaisut ovat vain digitaalista teatteria. Saatat omistaa bannerin, mutta jos taustajärjestelmäsi ei oikeasti kuuntele sitä, olet alttiina samoille GDPR-sakoille kuin joku, jolla ei ole banneria lainkaan. Korjataksesi tämän tarvitset kattavan evästeiden suostumusauditoinnin tarkistuslistan, joka menee syvemmälle kuin käyttäjäliittymä.
Olet todennäköisesti tuntenut turhautumista nähdessäsi epätarkkoja tietoja Google Analyticsissa tai katsellessasi pomppimisprosenttisi nousevan häiritsevän ponnahdusikkunan vuoksi. Sen ei pitäisi tuntua valinnalta lain noudattamisen ja liiketoiminnan kasvattamisen välillä. Vaatimustenmukaisuus ei ole koristeellinen banneri. Se on vahvistettu tietovirta, joka kunnioittaa sekä lakia että tulojasi.
Tämä opas muuttaa tämän dynamiikan. Näytämme sinulle, kuinka suoritat ammattitason tietosuojan auditoinnin, joka varmistaa, että tietojen kerääminen on sekä laillista että optimoitua suorituskyvyn kannalta. Käymme läpi kaiken Google Consent Mode v2 -integraatiosta Universaalien Opt-Out Signaalien kunnioittamiseen. Saat selkeän polun tekniseen ja sääntelyläpinäkyvyyteen.
Keskeiset Huomiot
- Siirry pinnallisen bannerin läsnäolosta syvään tietovirran vahvistamiseen. Sääntelyviranomaiset tarkastavat nyt teknistä todellisuutta eivätkä vain visuaalista vaatimustenmukaisuutta.
- Käytä ammattimaista evästeiden suostumusauditoinnin tarkistuslistaa inventoidaksesi jokaisen skriptin. Varmista, että mikään seurantapiste ei aktivoidu ennen kuin käyttäjä antaa nimenomaisen luvan.
- Poista tummat mallit tekemällä "Hylkää kaikki" -vaihtoehdosta yhtä näkyvä kuin "Hyväksy kaikki". Tämä linjaa sivustosi vuoden 2026 standardien kanssa reilulle käyttäjäkokemukselle.
- Yhdistä "Suostumusaukko" mittaamalla tietojen menetystä. Opi käyttämään A/B-testausta tulojen palauttamiseksi ilman eettisten standardien vaarantamista.
- Muuta auditointitulokset priorisoiduksi toimintasuunnitelmaksi. Valitse hallitun pilven tai itse isännöidyn infrastruktuurin välillä ylläpitääksesi pitkäaikaista teknistä vaatimustenmukaisuutta.
Miksi pinnallinen auditointi ei enää riitä vuonna 2026
Sääntelyviranomaiset ovat lopettaneet bannerisi tarkastelun. Vuonna 2026 valvonta on siirtynyt etupäästä taustajärjestelmään. "Hylkää kaikki" -painikkeen näyttäminen ei enää riitä; sinun on todistettava, että painike todella estää tietojen virtaamisen. Vuoden 2026 tutkimus paljasti, että 79,6 % verkkosivustoista ei onnistunut estämään seurantaa ennen käyttäjän vuorovaikutusta. Tämä tekninen epäonnistuminen on juuri se, mitä sääntelyviranomaiset nyt tavoittelevat. Tämä siirtyminen visuaalisesta vaatimustenmukaisuudesta tekniseen vahvistamiseen on syy siihen, miksi standardin evästeiden suostumusauditoinnin tarkistuslistan on annettava etusija tietokartoitukselle suunnittelun sijaan. Jos taustajärjestelmäsi ei kunnioita käyttäjän valintoja, bannerisi on vain vastuukysymys.
Vaatimustenmukaisuus ei ole kertaluonteinen asetus. Se on jatkuva tekninen tila. Kun käytät HTTP-evästettä käyttäjän käyttäytymisen seuraamiseen, käsittelet henkilötietoja. Tämän tiedon väärinkäyttö johtaa enemmän kuin vain sakkoihin. Se johtaa tietojen heikkenemiseen. Epätarkat signaalit analytiikkatyökaluissasi tekevät markkinointikustannuksestasi arvailupelin. Läpinäkyvyys on nyt arvokkain luottamussignaalisi.
Suostumusstandardien kehitys
Sääntelyympäristö vuonna 2026 on armoton. GDPR- ja ePrivacy-vaatimukset edellyttävät nyt, että suostumuksen on oltava erityinen, tietoinen ja helposti peruutettavissa. Tämä ei ole ehdotus. IAB TCF v2.3 on tullut digitaalisen mainos-ekosysteemin perustekstiksi. Se varmistaa, että jokainen toimittaja pinossasi kunnioittaa käyttäjän signaalia. Suunnitelmat, jotka perustuvat implisiittiseen suostumukseen tai ennakkoon valittuihin laatikoihin, ovat nyt nimenomaisesti vaatimusten vastaisia tummia malleja.
Samoin Google Consent Mode v2 ei ole enää valinnainen nykyaikaiselle markkinoinnille. Se toimii sillan tavoin yksityisyyden ja suorituskyvyn välillä. Ilman sitä menetät mahdollisuuden mallintaa tietoja käyttäjille, jotka kieltäytyvät, jättäen valtavan aukon raportointiisi. Tarvitset teknisen auditoinnin varmistaaksesi, että nämä integraatiot toimivat oikein ja laillisesti. Tässä epäonnistuminen tarkoittaa, että Google Ads- ja Analytics-tietosi ovat periaatteessa rikki.
Musta laatikko -riski
Monet yritykset luottavat omiin, suljettuihin CMP:ihin. Tämä on uhkapeli. Et voi tarkastaa sitä, mitä et näe. Jos CMP käsittelee tietoja tavoilla, joita et ymmärrä, olet itse laillisesti vastuussa. Piilotettu tietojenkäsittely on vaatimustenmukaisuuden hiljainen tappaja. Se luo vastuuaukkon, jota useimmat yritykset eivät tajua olevan olemassa ennen kuin auditointikirje saapuu. Sinun ei pitäisi joutua luottamaan toimittajan "luota minuun" -painikkeeseen.
Uskomme tasa-arvoiseen lähestymistapaan yksityisyyteen. Läpinäkyvyyden ei pitäisi olla premium-ominaisuus. Lähdekoodin saatavilla olevan tai itse isännöidyn infrastruktuurin käyttäminen antaa sinun tarkastaa koodin ja vahvistaa tarkalleen, miten tietoja käsitellään. Se muuttaa vaatimustenmukaisuuden mustasta laatikosta selkeäksi, auditoitavaksi omaisuudeksi. Siirtyminen Open Consent Infrastructure -ratkaisuun varmistaa, että omistat vaatimustenmukaisuuden kohtalon. Sinun ei pitäisi joutua vuokraamaan luottamusta toimittajalta, joka piiloutuu monimutkaisuuden taakse.
Tekninen tietokartoitus: "Näkymätön" auditointi
Banneri, joka näyttää vaatimustenmukaiselta mutta vuotaa tietoja, on vastuukysymys, ei ratkaisu. Ammattimaisen evästeiden suostumusauditoinnin tarkistuslistan ydin on tekninen tietokartta. Sinun on inventoitava jokainen eväste, seurantapiste ja paikallinen tallennusobjekti, jota sivustosi käyttää. Tämä on yleinen epäonnistumispiste; skriptit aktivoituvat usein heti, kun sivu latautuu, riippumatta siitä, onko käyttäjä napsauttanut "Hyväksy". Jos analytiikkapisteesi asettavat evästeitä ensimmäisellä vierailulla, vaatimustenmukaisuutesi on vain kulissia. Oikea evästeiden suostumusauditoinnin tarkistuslista varmistaa, että tekninen todellisuutesi vastaa laillisia vaatimuksiasi.
Skriptin suoritusjärjestyksen vahvistaminen on ensimmäinen tekninen prioriteettisi. Mikään ei saisi aktivoitua ennen "Hyväksy" -napsautusta. Tämä vaatii "suostumusvuotojen" testaamista kolmannen osapuolen integraatioissa. Monet markkinointityökalut on suunniteltu aggressiivisiksi. Ne ohittavat usein standardin bannerisignaalit, ellei niitä nimenomaisesti estetä. Tekninen vuoto voidaan nähdä harhaanjohtavan suunnittelun muotona, joka on samanlainen kuin FTC:n raportissa tummista malleista korostetut taktiikat. Kun taustajärjestelmäsi ei vastaa etupään lupauksiasi, et vain epäonnistu teknisessä testissä. Menetät käyttäjän luottamuksen.
Palvelinpuolen seurannan ja asiakaspuolen signaalien auditointi lisää toisen kerroksen monimutkaisuutta. Palvelinpuolen asetukset ovat vielä vaikeampia seurata, koska ne eivät näy selaimen "Sovellus" -välilehdessä. Tarvitset tavan varmistaa, että palvelinpuolen pingsi ovat myös sidottuja käyttäjän suostumustilaan. Jos etsit tapaa yksinkertaistaa tätä teknistä taakkaa, tutustuminen hallittuihin vaatimustenmukaisuusvaihtoehtoihin voi auttaa siltaamaan kuilua monimutkaisten vaatimusten ja todellisen toteutuksen välillä.
Skriptin hallinta ja ennakkoestot
Et tarvitse kalliita AI-työkaluja löytääksesi vuotoja. Selaimen kehittäjätyökalut ovat paras ystäväsi. Avaa "Sovellus" tai "Tallennus" -välilehti ja päivitä sivusi ilman vuorovaikutusta bannerin kanssa. Jos näet evästeitä ilmestyvän, sinulla on estamisongelma. Vankkojen estomekanismien toteuttaminen on välttämätöntä WordPress- ja mukautetuissa CMS-ympäristöissä. Et voi luottaa yleisten liitännäisten "automaattiseen estoon". Ne usein ohittavat monimutkaiset seurantapisteet. Syvällisempää tietoa siitä, miten käsitellä näitä teknisiä esteitä, katso teknisiä estotietoja.
Google Consent Mode v2 -vahvistus
Google Consent Mode v2 (GCM v2) muutti sääntöjä teknisissä auditoinneissa. Kyse ei ole enää vain "päällä" tai "pois". Sinun on vahvistettava, että ad_user_data ja ad_personalization signaalit heijastavat tarkasti käyttäjän valintoja. Yleiset toteutusvirheet, kuten signaalien lähettäminen ennen kuin CMP on latautunut, johtavat valtaviin tietoväleihin Google Ads -raportoinnissasi. Näiden signaalien virheenkorjaus vaatii systemaattista lähestymistapaa. Meidän Google Consent Mode v2 -tekninen oppaamme tarjoaa erityiset parametrit, joita sinun on seurattava varmistaaksesi, että markkinointitietosi pysyvät sekä laillisina että hyödyllisinä.
Käyttäjäkokemuksen auditointi: Bannerit ja tummat mallit
Suunnittelu on nyt sääntelykysymys. Et voi piilottaa "Hylkää kaikki" -painiketta "Asetukset" -linkin tai toissijaisen valikon taakse enää. Oikean evästeiden suostumusauditoinnin tarkistuslistan on arvioitava painikkeidesi visuaalinen painoarvo. Jos "Hyväksy kaikki" on kirkkaan vihreä painike ja "Hylkää kaikki" on vaalea harmaa linkki, käytät tummaa mallia. Sääntelyviranomaiset vuonna 2026 pitävät näitä harhaanjohtavina käytäntöinä, jotka mitätöivät suostumuksen. Tavoitteesi on moraalinen selkeys, ei temppuilu. Mahdollisuus kieltäytyä tulisi olla yhtä vaivaton kuin mahdollisuus hyväksyä.
Esteettömyys on vaatimustenmukaisen käyttöliittymän toinen pilari. Bannerisi on oltava navigoitavissa ruudunlukijoiden ja vain näppäimistön käyttäjien toimesta. Jos käyttäjä ei voi siirtyä suostumusvaihtoehdoissasi, hän ei ole antanut voimassa olevaa suostumusta. Tämä on tekninen vaatimus, jota monet yleiset bannerit sivuuttavat. Monikielinen tuki on myös pakollista globaalille liikenteelle. Bannerin tulisi automaattisesti havaita ja vastata käyttäjän selaimen kieleen. Tämä varmistaa, että he todella ymmärtävät, mihin he suostuvat ennen tietojen keräämisen aloittamista. Jos bannerisi ei puhu käyttäjän kieltä, auditointilokisi ei kestä tarkastelua.
Bannerin läpinäkyvyys ja kerrostaminen
Läpinäkyvyys alkaa ensimmäisestä vuorovaikutuskerroksesta. Sinun on ilmoitettava tarkalleen, miksi keräät tietoja ennen kuin käyttäjä napsauttaa mitään. Älä hautaa tätä 50-sivuisen asiakirjan sisään. Käytä selkeitä, kerroksellisia ilmoituksia, jotka linkittävät täydelliseen tietosuojakäytäntöysi. Esimerkiksi Yhdysvaltain koulutusministeriön tietosuojakäytäntö osoittaa, kuinka evästeiden käyttö voidaan selkeästi esittää julkista läpinäkyvyyttä varten. Tummien mallien välttäminen tarkoittaa myös, että ennakkoon valittuja laatikoita ei ole. Jokaisen ei-välttämättömän kategorian on oltava oletusarvoisesti "pois". Lisätietoja näistä erityisistä laillisista vaatimuksista, katso GDPR-vaatimustenmukaisuusopas.
Valinnan optimointi, ei hämmennys
Valinnan tulisi olla yksityiskohtaista. Vuonna 2026 yksi "päällä/pois"-kytkin kaikille ei-välttämättömille evästeille ei riitä. Käyttäjien on voitava kytkeä kategorioita, kuten "Tilastot", "Asetukset" tai "Markkinointi" erikseen. Tätä kutsutaan yksityiskohtaiseksi suostumukseksi, ja se on nykyaikaisen vaatimustenmukaisuuden ydinvaatimus. Auditointilokeissasi sinun tulisi määritellä "kiistaton suostumus" seuraavasti: Käyttäjän selkeä, myönteinen toiminta, joka osoittaa erityisen ja tietoon perustuvan suostumuksen tietojenkäsittelyyn. Sijoituksella on myös merkitystä. Banneri, joka estää koko sivustosi sisällön, voi lisätä pomppimisprosentteja ja turhauttaa käyttäjiä. Tavoitteena on saavuttaa tasapaino, joka kunnioittaa sekä käyttäjän virtausta että heidän digitaalisia oikeuksiaan. Näiden UX-tarkistusten integroiminen evästeiden suostumusauditoinnin tarkistuslistaan varmistaa, että käyttöliittymäsi on yhtä vankka kuin taustajärjestelmäsi.
Tulojen ja suorituskyvyn vaikutusauditointi
Vaatimustenmukaisuuden ei pitäisi olla veroa kasvullesi. Se on työkalu tietojen tarkkuudelle. Kun sivuutat "Suostumusaukkoa", teet liiketoimintapäätöksiä osittaisista totuuksista. Vuoden 2026 tutkimus osoittaa, että 52 % kaikista verkkosivuston istunnoista kieltäytyy tilastollisesta seurannasta. Tämä ei ole vain tietosuoja-mittari; se on tulomittari. Kattavan evästeiden suostumusauditoinnin tarkistuslistan on mitattava, kuinka paljon tietoa menetät ja tunnistettava, missä bannerisi epäonnistuu luottamuksen rakentamisessa. Jos et voi mitata tietosuojavalintojesi vaikutusta, et voi optimoida niitä.
Luottamus on lopullinen konversiotekijä. Jos bannerisi tuntuu oikeudelliselta esteeltä, käyttäjät käsittelevät sitä sellaisena. Jos se tuntuu läpinäkyvältä kutsulta turvalliseen kokemukseen, he ovat todennäköisemmin mukana. Voit perustella vaatimustenmukaisuuskustannuksesi osoittamalla sidosryhmille tarkalleen, kuinka parantuneet hyväksymisprosentit korreloivat paremman markkinoinnin attribuution kanssa. Eettinen tietojen kerääminen on kilpailuetu, ei vaiva. Valmiina optimoimaan tietojen keräämistäsi? Tutustu hallittuihin ja itse isännöityihin vaihtoehtoihimme täällä.
Suostumus A/B-testauksen kehys
Hyväksymisprosentit eivät ole kiinteitä. Ne ovat suunnittelupäätösten tulos. Käytä Suostumus A/B-testausta kokeillaksesi värejä, tekstejä ja sijoittelua. Tavoitteena ei ole pakottaminen, vaan selkeys. Testaus antaa sinun löytää tasapaino, jossa käyttäjät tuntevat olevansa hallinnassa ilman, että heitä ylikuormitetaan. Tämä tietoon perustuva lähestymistapa on välttämätöntä yksityisyyden ja suorituskyvyn välisen kuilun ylittämiseksi. Voit arvioida evästeiden suostumuksen tulojen vaikutusta nähdäksesi, kuinka eettinen suunnittelu suojaa tulostasi samalla kun säilyttää laillisen eheyden.
Suorituskyvyn auditointi
Yksityisyyden ei pitäisi tappaa sivun latausnopeuttasi. Vuonna 2026 kevyet skriptit ovat vaatimus SEO:lle. Jos CMP-skriptisi on raskas, se aiheuttaa asettelumuutoksia ja heikentää Core Web Vitals -arvojasi. Tämä vaikuttaa suoraan hakukonesijoituksiisi ja käyttäjäkokemukseesi. Auditointisi aikana vertaa hallittujen pilvipalveluiden viivettä itse isännöityyn infrastruktuuriin. Itse isännöinti tarjoaa usein alhaisimman viiveen, koska hallitset toimitusympäristöä. evästeiden suostumusauditoinnin tarkistuslista, joka sivuuttaa suorituskyvyn, on puutteellinen. Yksityisyysratkaisusi tulisi olla näkymätön käyttäjän selaimelle mutta läpinäkyvä heidän oikeuksilleen.
Toimintasuunnitelma: Auditointitulosten toteuttaminen
Valmis evästeiden suostumusauditoinnin tarkistuslista on yhtä arvokas kuin toteuttamasi korjaukset. Kun olet tunnistanut tekniset vuotosi ja UX-aukot, sinun on priorisoitava vastauksesi. Tekniset vuodot, joissa skriptit aktivoituvat ennen suostumusta, edustavat suurinta sääntelyriskiä ja ne tulisi käsitellä heti. UX-parannukset, vaikka ne ovatkin kriittisiä luottamuksen ja tulojen kannalta, voivat seurata, kun tietovirta on turvattu. Vaatimustenmukaisuus on elävä prosessi; se ei ole kertaluonteinen projekti, jonka voit unohtaa käyttöönoton jälkeen.
Ylläpitääksesi standardejasi, määritä neljännesvuosittainen auditointiaikataulu. Verkkosivustoympäristöt ovat dynaamisia. Uudet markkinointipisteet, päivitetyt liitännäiset ja muuttuvat skriptit voivat helposti rikkoa suostumuslogiikkasi. Integroimalla evästeiden suostumusauditoinnin tarkistuslistasi DevOps- tai CI/CD-putkiisi varmistat, että mitään uutta koodia ei julkaista ilman tietosuojatarkistusta. Tämä ennakoiva lähestymistapa estää vaatimustenmukaisuuden taantumisen ja pitää tietojen keräämisesi rehellisenä. Se muuttaa yksityisyyden esteestä teknisen erinomaisuuden vakiokäytännöksi.
Hallittujen pilvivaateiden puolesta
Nopeuteen ja alhaisiin kustannuksiin keskittyville tiimeille hallitut pilvipalvelut ovat standardi. Ne poistavat infrastruktuurin ylläpidon taakan. Sinun ei tarvitse huolehtia palvelimen käytettävyydestä tai manuaalisista tietoturvapäivityksistä. Vielä tärkeämpää on, että hallitut alustat käsittelevät automaattisia päivityksiä muuttuville sääntelyille. Kun standardit, kuten IAB TCF v2.3, kehittyvät, alusta mukautuu ilman, että kehittäjiesi tarvitsee kirjoittaa koodia uudelleen. Se on tehokkain polku korkeatasoiseen vaatimustenmukaisuuteen organisaatioille, jotka priorisoivat ketteryyttä. Voit katsoa hallittujen pilvien hinnoittelua nähdäksesi, miten tämä sopii resurssimalliisi.
Itse isännöinti maksimaalisen auditoinnin vuoksi
Tietoturvaan keskittyvät tekniset tiimit suosivat usein erilaista polkua. Itse isännöinti Open Consent Infrastructure -ratkaisun avulla tarjoaa vertaansa vailla olevaa auditoitavuutta. Et vain luota toimittajaan; tarkastat saatavilla olevan lähdekoodin. Tämä lähestymistapa vähentää toimittajalukitusta ja parantaa yleistä tietoturvaasi pitämällä suostumusdata omassa infrastruktuurissasi. Se muuttaa yksityisyyden julkiseksi hyväksi, jota hallitset, eikä palveluksi, jota vuokraat. Se on lopullinen valinta niille, jotka uskovat, että läpinäkyvyyden tulisi olla rakennetta varten sisäänrakennettu. Syvällisempää tietoa tästä mallista saat lukemalla oppaamme itse isännöityyn evästeiden suostumukseen.
Tulevaisuuden kestävä tietostrategia
Vaatimustenmukaisuus vuonna 2026 ei enää tarkoita vain ruudun rastittamista. Kyse on teknisestä eheyden säilyttämisestä. Liikkuminen tämän evästeiden suostumusauditoinnin tarkistuslistan läpi paljastaa, että todellinen yksityisyys vaatii siltaa laillisten lupaustesi ja taustajärjestelmäsi todellisuuden välille. Olet nähnyt, kuinka suostumuksettomat tietovuodot ja harhaanjohtavat tummat mallit rapauttavat sekä käyttäjien luottamusta että markkinointitarkkuuttasi. Antamalla etusijan tekniselle läpinäkyvyydelle ja eettiselle UX:lle, muutat sääntelytaakan suorituskykyyn perustuvaksi omaisuudeksi.
Sinun ei tarvitse kohdata näitä monimutkaisuuksia yksin. Olitpa sitten valitsemassa hallittujen palveluiden alhaisen kustannuksen polkua tai itse isännöinnin syvää auditoitavuutta, tavoite pysyy samana: kunnioita käyttäjää ja suojaa tulojasi. On aika siirtyä pinnallisista bannereista ja toteuttaa järjestelmä, joka on IAB TCF v2.3 -sertifioitu, Google Consent Mode v2 -valmis ja rakennettu lähdekoodin läpinäkyvyyden varaan. Varmista vaatimustenmukaisuutesi vuodelle 2026 Conzentin hallitun pilven avulla. Sinulla on työkalut johtaa läpinäkyvyyden kanssa. Aloita verkkosivuston rakentaminen, johon käyttäjät voivat todella luottaa.
Usein kysytyt kysymykset
Kuinka usein minun tulisi suorittaa evästeiden suostumusauditointi?
Sinun tulisi suorittaa evästeiden suostumusauditoinnin tarkistuslista vähintään neljännesvuosittain. Digitaaliset ympäristöt muuttuvat jatkuvasti. Uudet markkinointipisteet, liitännäisten päivitykset tai muutokset mainosteknologiapinossasi voivat rikkoa olemassa olevaa suostumuslogiikkaasi. Rutiinitarkistus varmistaa, että tekninen toteutuksesi vastaa edelleen tietosuojakäytäntöäsi. On myös parasta auditoida sivustosi minkä tahansa suuren käyttöönoton jälkeen tai aina, kun integroi uuden kolmannen osapuolen palvelun, joka käsittelee käyttäjätietoja.
Mitkä ovat yleisimmät Google Consent Mode v2 -virheet, joita auditoinneissa löytyy?
Yleisimmät virheet liittyvät virheellisiin signaalin aktivoimisiin ad_user_data- ja ad_personalization-signaaleille. Monet sivustot lähettävät näitä signaaleja ennen kuin CMP on täysin latautunut tai rekisteröinyt käyttäjän valintaa. Tämä luo aukkoja Google Ads- ja Analytics-raportoinnissasi. Auditoinnit paljastavat myös usein "oletus" signaaleja, jotka eivät nollaa käyttäjän muuttaessa mieltään. Näiden teknisten signaalien vahvistaminen on kriittinen askel tarkkojen, laillisten markkinointitietojen ylläpitämisessä.
Voinko käyttää ilmaista evästebanneria ja silti olla GDPR-yhteensopiva?
Voit saavuttaa vaatimustenmukaisuuden ilmaisella työkalulla, edellyttäen että se tukee yksityiskohtaista suostumusta ja ennakkoestoa. Monet ilmaiset liitännäiset epäonnistuvat, koska ne eivät oikeasti estä evästeitä aktivoitumasta ennen napsautusta. Meidän itse isännöity Open Consent Infrastructure tarjoaa saatavilla olevan lähdekoodin, ammattitason ratkaisun ilmaiseksi. Se antaa sinulle samat IAB TCF v2.3 ja Google Consent Mode v2 -ominaisuudet kuin maksulliset alustat ilman toistuvia tilauskustannuksia tai mustan laatikon rajoituksia.
Mikä on ero evästeiden skannauksen ja tietosuojan auditoinnin välillä?
Evästeiden skannaus on pinnallinen luettelo seurantapisteistä, jotka löytyvät sivustoltasi. Tietosuojan auditointi on syvällinen tekninen tutkimus siitä, miten tiedot virtaavat. Vaikka skannaus tunnistaa evästeen olemassaolon, auditointi vahvistaa, kunnioittaako taustajärjestelmä "Hylkää kaikki" -signaalia. Se tarkistaa tummat mallit, GCM v2 -signaalin tarkkuuden ja sen, vuotavatko kolmannen osapuolen skriptit tietoja. Skannaukset ovat inventaariota; auditoinnit ovat vahvistuksia.
Kuinka evästeiden suostumusauditointi vaikuttaa SEO-sijoituksiini?
Auditointi tunnistaa suorituskyvyn pullonkauloja, jotka vahingoittavat Core Web Vitals -arvojasi. Raskaat suostumus-skriptit aiheuttavat usein asettelumuutoksia tai hidastavat suurinta sisältöä, mikä on suora sijoitustekijä. Auditoinnin avulla voit siirtyä kevyempään infrastruktuuriin, joka suojaa SEO:ta. Vaatimustenmukaisuuden ei tarvitse tarkoittaa hidasta sivustoa. Optimoidut skriptit varmistavat, että yksityisyysratkaisusi eivät vaikuta negatiivisesti hakunäkyvyyteesi tai käyttäjäkokemukseesi.
Onko IAB TCF v2.3 pakollinen kaikille verkkosivustoille vuonna 2026?
IAB TCF v2.3 ei ole laillinen vaatimus jokaiselle sivustolle, mutta se on tekninen välttämättömyys kaikille digitaalisen mainonnan ekosysteemissä. Jos käytät suuria mainostajia tai ansaitset tuloja ohjelmallisten mainosten kautta, tämä kehys varmistaa, että suostumussignaalisi tunnistetaan koko toimitusketjussa. Ilman sitä monet toimittajat yksinkertaisesti lopettavat mainosten näyttämisen käyttäjillesi. Siitä on tullut teollisuusstandardi läpinäkyvyyden ja valinnan viestimiselle suuressa mittakaavassa.
Mitä tapahtuu, jos auditointini paljastaa skriptejä, jotka aktivoituvat ennen suostumusta?
Tämä on kriittinen vaatimustenmukaisuuden epäonnistuminen, joka vaatii välitöntä teknistä puuttumista. Skriptit, jotka aktivoituvat ennen suostumusta, rikkovat GDPR:n ja ePrivacy-direktiivin keskeisiä periaatteita. Sinun on toteutettava vankka estomekanismi, joka pitää nämä seurantapisteet, kunnes käyttäjä tekee selkeän, myönteisen toiminnan. Tämän "vuodon" sivuuttaminen jättää sinut alttiiksi sakoille ja sääntelytarkastuksille. Se on kiireellisin korjaus kaikilla evästeiden suostumusauditoinnin tarkistuslistalla.