
De Cookie Consent Audit Checklist van 2026: Is jouw website echt compliant?
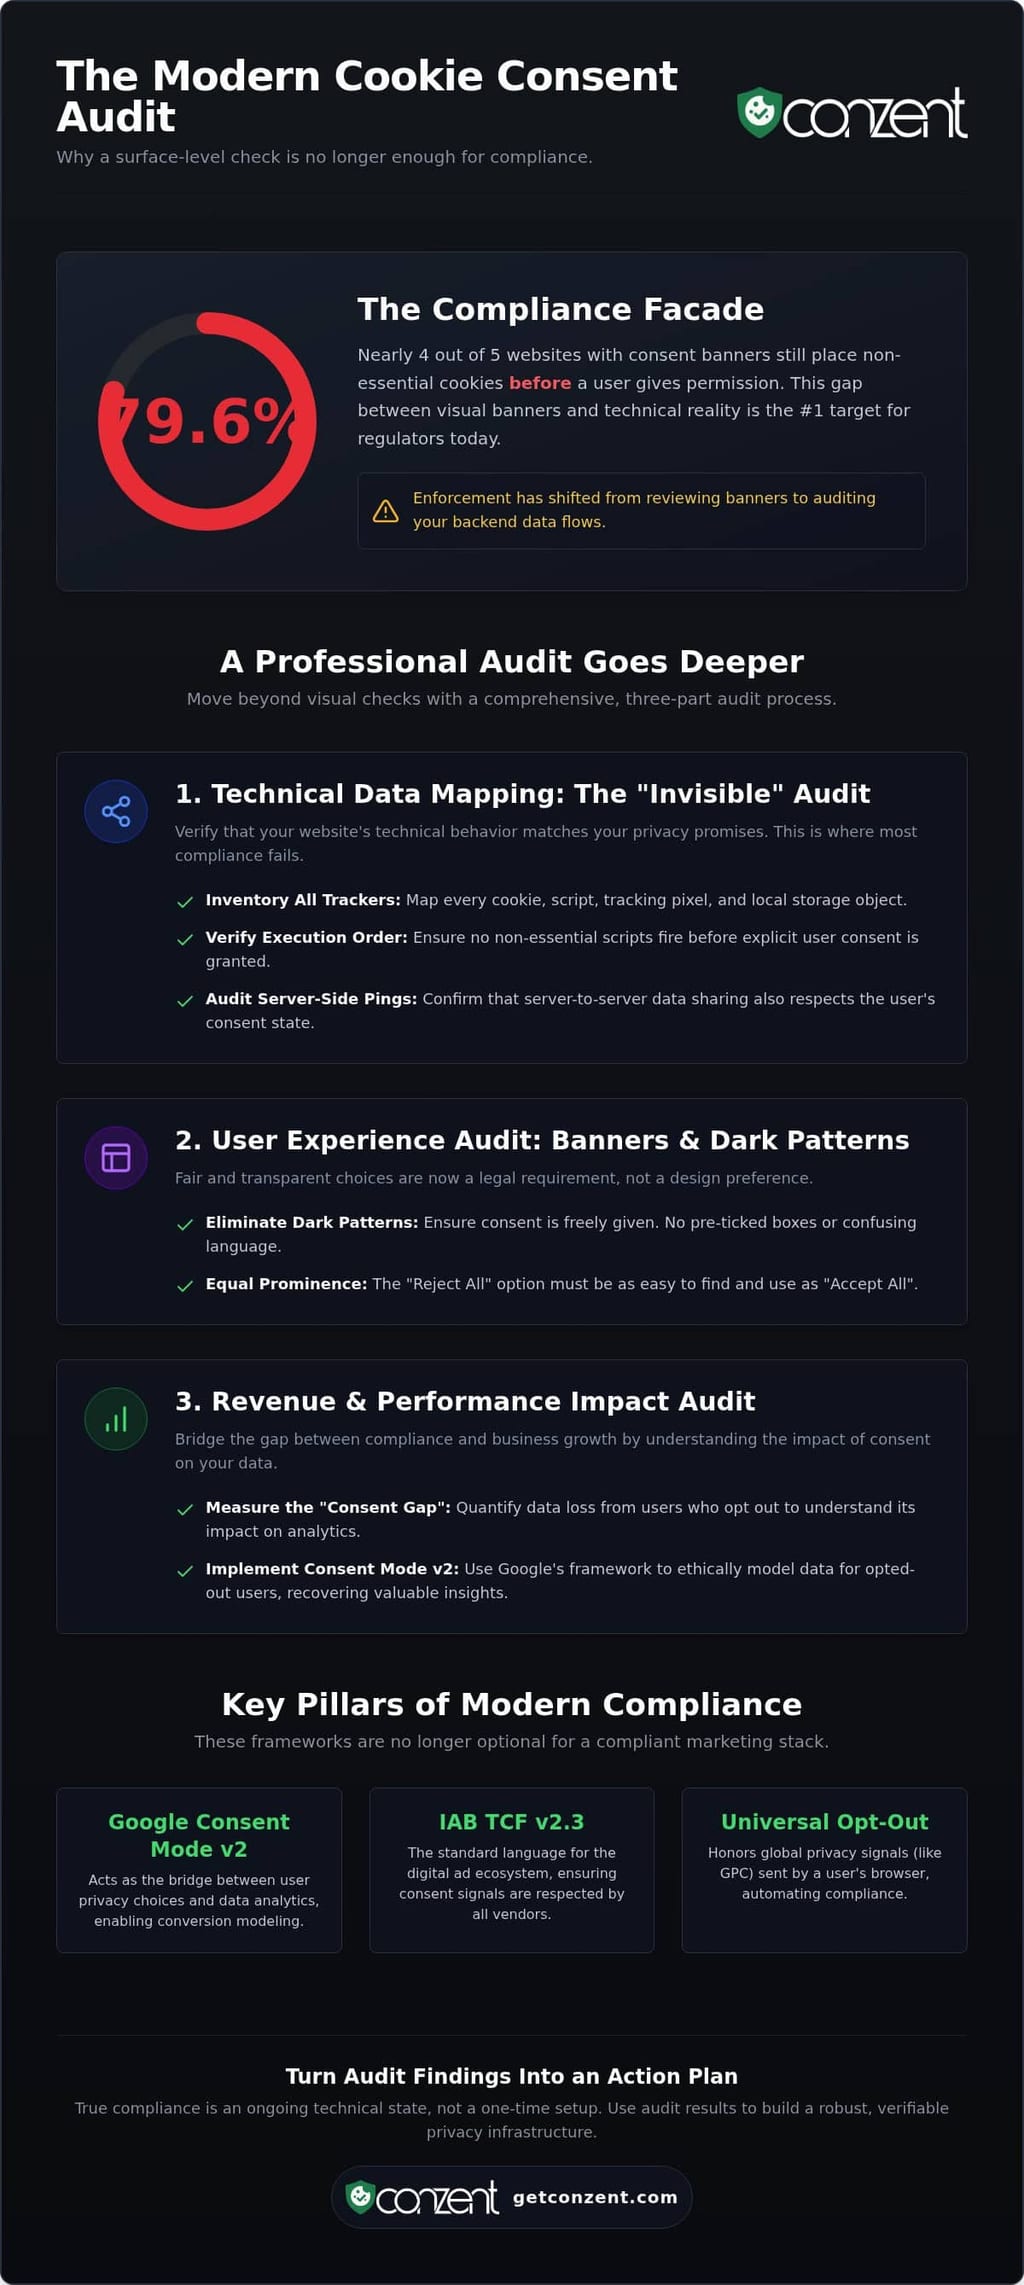
79,6% van de websites met toestemmingsbanners plaatsen nog steeds niet-essentiële cookies voordat een bezoeker zelfs maar op een knop klikt. Het is een verbijsterend cijfer dat bewijst dat de meeste privacy-instellingen gewoon digitale theater zijn. Je kunt een banner hebben, maar als je backend er niet daadwerkelijk naar luistert, ben je blootgesteld aan dezelfde GDPR-boetes als iemand zonder banner. Om dit op te lossen, heb je een uitgebreide checklist voor cookie-toestemming nodig die dieper gaat dan de gebruikersinterface.
Je hebt waarschijnlijk de frustratie gevoeld van het zien van onnauwkeurige gegevens in Google Analytics of het zien stijgen van je bouncepercentage door een opdringerige popup. Het zou geen keuze moeten zijn tussen het volgen van de wet en het laten groeien van je bedrijf. Naleving is geen decoratieve banner. Het is een geverifieerde gegevensstroom die zowel de wet als je inkomsten respecteert.
Deze gids verandert die dynamiek. We laten je zien hoe je een privacy-audit van professionele kwaliteit uitvoert die ervoor zorgt dat je gegevensverzameling zowel legaal als geoptimaliseerd voor prestaties is. We zullen alles doornemen, van de integratie van Google Consent Mode v2 tot het respecteren van Universele Opt-Out Signaleringen. Je krijgt een duidelijk pad naar technische en regelgevende transparantie.
Belangrijke Inzichten
- Verander van oppervlakkige banner aanwezigheid naar diepe verificatie van gegevensstromen. Regulators controleren nu de technische realiteit in plaats van alleen visuele naleving.
- Gebruik een professionele checklist voor cookie-toestemming om elk script in kaart te brengen. Zorg ervoor dat er geen trackingpixels worden geactiveerd voordat een gebruiker expliciete toestemming geeft.
- Elimineer donkere patronen door de optie "Alles Afwijzen" net zo prominent te maken als "Alles Accepteren." Dit stemt je site af op de normen van 2026 voor een eerlijke gebruikerservaring.
- Overbrug de "Toestemmingskloof" door gegevensverlies te meten. Leer hoe je A/B-testen kunt gebruiken om inkomsten te herstellen zonder ethische normen in gevaar te brengen.
- Verander auditbevindingen in een geprioriteerd actieplan. Kies tussen beheerde cloud of zelf-gehoste infrastructuur om langdurige technische naleving te waarborgen.
Waarom een Oppervlakkige Audit Niet Meer Voldoende Is in 2026
Regulators zijn klaar met het bekijken van je banner. In 2026 is de handhaving van de front-end naar de back-end verschoven. Het is niet langer voldoende om een "Alles Afwijzen" knop te tonen; je moet bewijzen dat de knop daadwerkelijk voorkomt dat gegevens stromen. Een studie uit 2026 onthulde dat 79,6% van de websites er niet in slaagde om trackers te blokkeren voordat er interactie van de gebruiker plaatsvond. Deze technische mislukking is precies wat regulators nu targeten. Deze verschuiving van visuele naleving naar technische verificatie is waarom een standaard checklist voor cookie-toestemming prioriteit moet geven aan gegevensmapping boven ontwerp. Als je backend-systemen de keuzes van gebruikers niet respecteren, is je banner gewoon een aansprakelijkheid.
Naleving is geen eenmalige instelling. Het is een voortdurende technische staat. Wanneer je een HTTP-cookie gebruikt om het gedrag van gebruikers te volgen, verwerk je persoonlijke gegevens. Het verkeerd beheren van die gegevens leidt tot meer dan alleen boetes. Het leidt tot gegevensdegradatie. Onnauwkeurige signalen in je analysetools maken je marketinguitgaven tot een gokspel. Transparantie is nu je meest waardevolle vertrouwenssignaal.
De Evolutie van Toestemmingsnormen
De regelgevende omgeving in 2026 is compromisloos. GDPR- en ePrivacy-eisen vereisen nu dat toestemming specifiek, geïnformeerd en gemakkelijk in te trekken is. Dit is geen suggestie. De IAB TCF v2.3 is de fundamentele taal geworden voor het digitale advertentie-ecosysteem. Het zorgt ervoor dat elke leverancier in je stack het signaal van de gebruiker respecteert. Ontwerpen die afhankelijk zijn van impliciete toestemming of vooraf aangevinkte vakjes zijn nu expliciet niet-nalevende donkere patronen.
Evenzo is Google Consent Mode v2 niet langer optioneel voor moderne marketing. Het fungeert als de brug tussen privacy en prestaties. Zonder het verlies je de mogelijkheid om gegevens te modelleren voor gebruikers die zich afmelden, waardoor er een enorme kloof in je rapportage ontstaat. Je hebt een technische audit nodig om ervoor te zorgen dat deze integraties correct en legaal worden uitgevoerd. Een mislukking hier betekent dat je Google Ads- en Analytics-gegevens fundamenteel gebroken zijn.
Het Black-Box Risico
Veel bedrijven vertrouwen op propriëtaire, gesloten CMP's. Dit is een gok. Je kunt niet auditen wat je niet kunt zien. Als een CMP gegevens verwerkt op manieren die je niet begrijpt, ben jij degene die juridisch verantwoordelijk is. Verborgen gegevensverwerking is een stille moordenaar van naleving. Het creëert een aansprakelijkheidskloof die de meeste bedrijven zich niet realiseren totdat er een auditbrief arriveert. Je zou niet op de "vertrouw me" knop van een leverancier moeten hoeven vertrouwen.
Wij geloven in een egalitaire benadering van privacy. Transparantie zou geen premium functie moeten zijn. Het gebruik van bron-beschikbare of zelf-gehoste infrastructuur stelt je in staat om de code te inspecteren en precies te verifiëren hoe gegevens worden behandeld. Het verandert naleving van een black box in een duidelijk, auditierbaar actief. Overstappen naar Open Consent Infrastructure zorgt ervoor dat je je nalevingsbestemming bezit. Je zou geen vertrouwen moeten hoeven huren van een leverancier die zich achter complexiteit verschuilt.
Technische Gegevensmapping: De "Onzichtbare" Audit
Een banner die compliant lijkt maar gegevens lekt, is een aansprakelijkheid, geen oplossing. De kern van een professionele checklist voor cookie-toestemming is de technische gegevenskaart. Je moet elk cookie, trackingpixel en lokaal opslagobject dat je site gebruikt in kaart brengen. Het is een veelvoorkomend faalpunt; scripts worden vaak geactiveerd op het moment dat een pagina laadt, ongeacht of een gebruiker op "Accepteren" heeft geklikt. Als je analysepixels cookies plaatsen bij het eerste bezoek, is je naleving een façade. Een goede checklist voor cookie-toestemming zorgt ervoor dat je technische realiteit overeenkomt met je juridische claims.
Het verifiëren van de volgorde van scriptuitvoering is je eerste technische prioriteit. Niets mag worden geactiveerd voordat er op "Accepteren" is geklikt. Dit vereist testen op "toestemmingslekken" binnen derde-partij integraties. Veel marketingtools zijn ontworpen om agressief te zijn. Ze omzeilen vaak standaard banner signalen, tenzij ze expliciet worden geblokkeerd. Technische lekken kunnen worden gezien als een vorm van misleidend ontwerp, vergelijkbaar met de tactieken die worden belicht in het FTC-rapport over donkere patronen. Wanneer je backend niet overeenkomt met je frontend beloftes, faal je niet alleen een technische test. Je verliest het vertrouwen van de gebruiker.
Het auditen van server-side tracking versus client-side signalen voegt een andere laag van complexiteit toe. Server-side opstellingen zijn nog moeilijker te volgen omdat ze niet verschijnen in het "Toepassing" tabblad van de browser. Je hebt een manier nodig om ervoor te zorgen dat je server-side pings ook zijn gekoppeld aan de toestemmingsstatus van de gebruiker. Als je op zoek bent naar een manier om deze technische last te vereenvoudigen, kan het verkennen van beheerde nalevingsopties helpen om de kloof tussen complexe vereisten en daadwerkelijke uitvoering te overbruggen.
Scriptcontrole en Vooraf Blokkeren
Je hebt geen dure AI-tools nodig om lekken te vinden. Browserontwikkelaarstools zijn je beste vriend. Open het tabblad "Toepassing" of "Opslag" en vernieuw je pagina zonder met de banner te interageren. Als je cookies ziet verschijnen, heb je een blokkadeprobleem. Het implementeren van robuuste blokkademechanismen is essentieel voor WordPress en aangepaste CMS-omgevingen. Je kunt niet vertrouwen op de "auto-blokkeer" functies van generieke plugins. Ze missen vaak geavanceerde trackers. Voor een dieper inzicht in hoe je deze technische hindernissen kunt aanpakken, zie onze technische blokkeringdetails.
Verificatie van Google Consent Mode v2
Google Consent Mode v2 (GCM v2) heeft de regels voor technische audits veranderd. Het gaat niet langer alleen om "aan" of "uit." Je moet verifiëren dat ad_user_data en ad_personalization signalen nauwkeurig de keuzes van de gebruiker weerspiegelen. Veelvoorkomende implementatiefouten, zoals het verzenden van signalen voordat de CMP volledig is geladen, leiden tot enorme gegevenshiaten in je Google Ads-rapportage. Het debuggen van deze signalen vereist een methodische aanpak. Onze technische gids voor Google Consent Mode v2 biedt de specifieke parameters die je moet volgen om ervoor te zorgen dat je marketinggegevens zowel legaal als nuttig blijven.
De Gebruikerservaring Audit: Banners en Donkere Patronen
Ontwerp is nu een regelgevend probleem. Je kunt de "Alles Afwijzen" knop niet meer verbergen achter een "Instellingen" link of een secundair menu. Een goede checklist voor cookie-toestemming moet het visuele gewicht van je knoppen evalueren. Als "Alles Accepteren" een felgroene knop is en "Alles Afwijzen" een vaag grijze link, gebruik je een donker patroon. Regulators in 2026 beschouwen deze als misleidende praktijken die toestemming ongeldig maken. Je doel is morele helderheid, geen bedrog. De keuze om je af te melden moet net zo soepel zijn als de keuze om je aan te melden.
Toegankelijkheid is de tweede pijler van een conforme interface. Je banner moet navigeerbaar zijn door schermlezers en gebruikers die alleen met het toetsenbord werken. Als een gebruiker niet door je toestemmingsopties kan tabben, hebben ze geen geldige toestemming gegeven. Dit is een technische vereiste die veel generieke banners negeren. Meertalige ondersteuning is ook verplicht voor wereldwijde verkeer. De banner moet automatisch de taal van de browser van de gebruiker detecteren en overeenkomen. Dit zorgt ervoor dat ze echt begrijpen waar ze mee instemmen voordat de gegevensverzameling begint. Als je banner de taal van de gebruiker niet spreekt, zal je auditlog niet standhouden onder toezicht.
Bannertransparantie en Laagstructurering
Transparantie begint bij de eerste laag van interactie. Je moet precies aangeven waarom je gegevens verzamelt voordat de gebruiker op iets klikt. Verberg dit niet in een document van 50 pagina's. Gebruik duidelijke, gelaagde openbaarmakingen die linken naar je volledige privacybeleid. Bijvoorbeeld, het privacybeleid van het Amerikaanse ministerie van Onderwijs toont aan hoe je cookiegebruik duidelijk kunt uiteenzetten voor publieke transparantie. Het vermijden van donkere patronen betekent ook geen vooraf aangevinkte vakjes. Elke niet-essentiële categorie moet standaard "uit" zijn. Voor meer informatie over deze specifieke wettelijke vereisten, zie onze GDPR Nalevingsgids.
Optimaliseren voor Keuze, Niet Verwarring
Keuze moet gedetailleerd zijn. In 2026 is een enkele "aan/uit" schakelaar voor alle niet-essentiële cookies onvoldoende. Gebruikers moeten categorieën zoals "Statistieken," "Voorkeuren," of "Marketing" afzonderlijk kunnen in- en uitschakelen. Dit staat bekend als gedetailleerde toestemming, en het is een kernvereiste voor moderne naleving. Voor je auditlogs moet je "ondubbelzinnige toestemming" definiëren als: Een duidelijke, bevestigende actie van de gebruiker die een specifieke en geïnformeerde overeenkomst met gegevensverwerking aantoont. Plaatsing is ook belangrijk. Een banner die de inhoud van je hele site blokkeert, kan het bouncepercentage verhogen en gebruikers frustreren. Streef naar een balans die zowel de stroom van de gebruiker als hun digitale rechten respecteert. Het integreren van deze UX-controles in je checklist voor cookie-toestemming zorgt ervoor dat je interface net zo robuust is als je backend-systemen.
Audit van Inkomsten en Prestatie-impact
Naleving zou geen belasting op je groei moeten zijn. Het is een hulpmiddel voor gegevensnauwkeurigheid. Wanneer je de "Toestemmingskloof" negeert, neem je zakelijke beslissingen op basis van gedeeltelijke waarheden. Onderzoek uit 2026 toont aan dat 52% van alle website-sessies zich nu afmeldt voor statistische tracking. Dit is niet alleen een privacy-metric; het is een inkomstenmetric. Een uitgebreide checklist voor cookie-toestemming moet meten hoeveel gegevens je verliest en identificeren waar je banner faalt om vertrouwen op te bouwen. Als je de impact van je privacykeuzes niet kunt meten, kun je ze niet optimaliseren.
Vertrouwen is de ultieme conversiefactor. Als je banner aanvoelt als een juridische hindernis, zullen gebruikers het ook zo behandelen. Als het aanvoelt als een transparante uitnodiging voor een veilige ervaring, zijn ze eerder geneigd om te engageren. Je kunt je nalevingsuitgaven rechtvaardigen door stakeholders precies te laten zien hoe verbeterde instemmingspercentages correleren met betere marketingtoeschrijving. Ethische gegevensverzameling is een concurrentievoordeel, geen karwei. Klaar om je gegevensverzameling te optimaliseren? Verken hier onze beheerde en zelf-gehoste opties.
Toestemming A/B Test Framework
Instemmingspercentages zijn niet vast. Ze zijn het resultaat van ontwerpkeuzes. Gebruik Toestemming A/B Testen om te experimenteren met kleuren, tekst en positionering. Het doel is niet dwang, maar helderheid. Testen stelt je in staat om de balans te vinden waarbij gebruikers zich in controle voelen zonder overweldigd te worden. Deze datagestuurde aanpak is essentieel om de kloof tussen privacy en prestaties te overbruggen. Je kunt de inkomstenimpact van cookie-toestemming evalueren om te zien hoe ethisch ontwerp je resultaat beschermt terwijl het juridische integriteit behoudt.
Prestatie-auditing
Privacy zou je paginasnelheid niet moeten doden. In 2026 zijn lichte scripts een vereiste voor SEO. Als je CMP-script zwaar is, zal het lay-outverschuivingen veroorzaken en je Core Web Vitals verlagen. Dit heeft directe invloed op je zoekrangschikking en gebruikerservaring. Vergelijk tijdens je audit de latentie van beheerde cloudservices met zelf-gehoste infrastructuur. Zelf-hosting biedt vaak de laagste latentie omdat je de leveringsomgeving controleert. Een checklist voor cookie-toestemming audit die prestaties negeert, is incompleet. Je privacyoplossing moet onzichtbaar zijn voor de browser van de gebruiker, maar transparant voor hun rechten.
Actieplan: Implementeren van Je Auditbevindingen
Een voltooide checklist voor cookie-toestemming audit is alleen zo waardevol als de oplossingen die je implementeert. Zodra je je technische lekken en UX-gaten hebt geïdentificeerd, moet je je reactie prioriteren. Technische lekken, waarbij scripts worden geactiveerd voordat er toestemming is, vertegenwoordigen het hoogste regelgevende risico en moeten onmiddellijk worden aangepakt. UX-verbeteringen, hoewel cruciaal voor vertrouwen en inkomsten, kunnen volgen zodra de gegevensstroom is beveiligd. Naleving is een levend proces; het is geen eenmalig project dat je kunt vergeten na implementatie.
Om je normen te handhaven, stel je een kwartaalaudit-schema op. Website-omgevingen zijn dynamisch. Nieuwe marketingpixels, bijgewerkte plugins en veranderende scripts kunnen gemakkelijk je toestemmingslogica breken. Het integreren van je checklist voor cookie-toestemming audit in je DevOps of CI/CD-pijplijnen zorgt ervoor dat er geen nieuwe code live gaat zonder een privacycontrole. Deze proactieve aanpak voorkomt nalevingsregressie en houdt je gegevensverzameling eerlijk. Het verandert privacy van een hindernis in een standaardonderdeel van je technische excellentie.
Het Pleidooi voor Beheerde Cloud Naleving
Voor teams die zich richten op snelheid en lage overhead zijn beheerde cloudservices de standaard. Ze verwijderen de last van infrastructuuronderhoud. Je hoeft je geen zorgen te maken over serveruptime of handmatige beveiligingspatches. Belangrijker nog, beheerde platforms zorgen voor automatische updates voor veranderende regelgeving. Wanneer normen zoals IAB TCF v2.3 evolueren, past het platform zich aan zonder dat je ontwikkelaars de code opnieuw hoeven te schrijven. Het is het meest efficiënte pad naar naleving op hoog niveau voor organisaties die wendbaarheid prioriteren. Je kunt de prijzen voor beheerde cloud bekijken om te zien hoe dit in je middelenmodel past.
Zelf-hosting voor Maximale Auditbaarheid
Beveiligingsbewuste technische teams geven vaak de voorkeur aan een andere weg. Zelf-hosting via Open Consent Infrastructure biedt ongeëvenaarde auditbaarheid. Je vertrouwt niet alleen op een leverancier; je inspecteert de bron-beschikbare code. Deze aanpak vermindert vendor lock-in en verbetert je algehele beveiligingshouding door toestemmingsgegevens binnen je eigen infrastructuur te houden. Het verandert privacy in een publiek goed dat je controleert in plaats van een dienst die je huurt. Het is de ultieme keuze voor degenen die geloven dat transparantie in de architectuur moet worden ingebouwd. Voor een diepere duik in dit model, lees onze gids voor zelf-gehoste cookie-toestemming.
Toekomstbestendig Je Gegevensstrategie
Naleving in 2026 gaat niet langer om het afvinken van een vakje. Het gaat om technische integriteit. Het doorlopen van deze checklist voor cookie-toestemming audit onthult dat echte privacy een brug vereist tussen je juridische beloftes en je backend realiteit. Je hebt gezien hoe ongevraagde gegevenslekken en misleidende donkere patronen zowel het vertrouwen van de gebruiker als je marketingnauwkeurigheid ondermijnen. Door technische transparantie en ethische UX prioriteit te geven, verander je een regelgevende last in een prestatiegedreven actief.
Je hoeft deze complexiteiten niet alleen aan te pakken. Of je nu kiest voor het pad met lage overhead van beheerde diensten of de diepe auditbaarheid van zelf-hosting, het doel blijft hetzelfde: respecteer de gebruiker en bescherm je inkomsten. Het is tijd om verder te gaan dan oppervlakkige banners en een systeem te implementeren dat IAB TCF v2.3 gecertificeerd, Google Consent Mode v2 gereed is en gebouwd is op bron-beschikbare transparantie. Zorg voor je naleving in 2026 met Conzent beheerde cloud. Je hebt de tools om te leiden met transparantie. Begin met het bouwen van een website die gebruikers daadwerkelijk kunnen vertrouwen.
Veelgestelde Vragen
Hoe vaak moet ik een cookie-toestemming audit uitvoeren?
Je moet minstens elk kwartaal een checklist voor cookie-toestemming audit uitvoeren. Digitale omgevingen veranderen voortdurend. Nieuwe marketingpixels, plugin-updates of wijzigingen in je advertentietechnologiestack kunnen je bestaande toestemmingslogica breken. Een routinecontrole zorgt ervoor dat je technische implementatie nog steeds overeenkomt met je privacybeleid. Het is ook een best practice om je site na elke grote implementatie of wanneer je een nieuwe derde-partijservice die gebruikersgegevens verwerkt integreert, te auditen.
Wat zijn de meest voorkomende fouten in Google Consent Mode v2 die in audits worden gevonden?
De meest voorkomende fouten hebben betrekking op onjuiste signalering voor ad_user_data en ad_personalization. Veel sites verzenden deze signalen voordat de CMP volledig is geladen of de keuze van de gebruiker heeft geregistreerd. Dit creëert hiaten in je Google Ads- en Analytics-rapportage. Audits onthullen ook vaak "standaard" signalen die niet opnieuw worden ingesteld nadat een gebruiker van gedachten verandert. Het verifiëren van deze technische pings is een cruciale stap in het behouden van nauwkeurige, legale marketinggegevens.
Kan ik een gratis cookiebanner gebruiken en toch GDPR-conform zijn?
Je kunt naleving bereiken met een gratis tool, mits deze gedetailleerde toestemming en vooraf blokkeren ondersteunt. Veel gratis plugins falen omdat ze cookies niet daadwerkelijk stoppen voordat er op wordt geklikt. Onze zelf-gehoste Open Consent Infrastructure biedt een bron-beschikbare, professionele oplossing gratis. Het geeft je dezelfde IAB TCF v2.3 en Google Consent Mode v2 mogelijkheden als betaalde platforms zonder de terugkerende abonnements kosten of black-box beperkingen.
Wat is het verschil tussen een cookie-scan en een gegevensprivacy-audit?
Een cookie-scan is een oppervlakkige lijst van trackers die op je site zijn gevonden. Een gegevensprivacy-audit is een diepgaand technisch onderzoek naar hoe die gegevens stromen. Terwijl een scan het bestaan van een cookie identificeert, verifieert een audit of je backend de "Alles Afwijzen" signaal respecteert. Het controleert op donkere patronen, GCM v2 signaalnauwkeurigheid en of derde-partij scripts gegevens lekken. Scans zijn voor inventaris; audits zijn voor verificatie.
Hoe beïnvloedt een cookie-toestemming audit mijn SEO-rangschikking?
Een audit identificeert prestatieknelpunten die je Core Web Vitals schaden. Zware toestemmingsscripts veroorzaken vaak lay-outverschuivingen of vertragen je Largest Contentful Paint, wat directe rangschikkingsfactoren zijn. Door de impact van je CMP te auditen, kun je overstappen naar lichte infrastructuur die je SEO beschermt. Naleving hoeft niet te betekenen dat je site traag is. Geoptimaliseerde scripts zorgen ervoor dat je privacyoplossingen je zoekzichtbaarheid of gebruikerservaring niet negatief beïnvloeden.
Is IAB TCF v2.3 verplicht voor alle websites in 2026?
IAB TCF v2.3 is geen wettelijke vereiste voor elke site, maar het is een technische noodzaak voor iedereen in het digitale advertentie-ecosysteem. Als je gebruikmaakt van grote advertentieverkopers of monetiseert via programmatic ads, zorgt dit kader ervoor dat je toestemmingssignalen worden erkend in de toeleveringsketen. Zonder het zullen veel verkopers simpelweg stoppen met het tonen van advertenties aan je gebruikers. Het is de industriestandaard geworden voor het communiceren van transparantie en keuze op grote schaal.
Wat gebeurt er als mijn audit onthult dat scripts worden geactiveerd voordat er toestemming is?
Dit is een kritieke nalevingsfout die onmiddellijke technische interventie vereist. Scripts die worden geactiveerd voordat er toestemming is, schenden de kernprincipes van de GDPR en de ePrivacy-richtlijn. Je moet een robuust blokkademechanisme implementeren om deze trackers vast te houden totdat er een duidelijke, bevestigende actie door de gebruiker is ondernomen. Het negeren van deze "lekken" maakt je kwetsbaar voor boetes en regelgevende controle. Het is de meest urgente oplossing op elke checklist voor cookie-toestemming audit.