
La lista de verificación de auditoría de consentimiento de cookies 2026: ¿Está realmente cumpliendo tu sitio web?
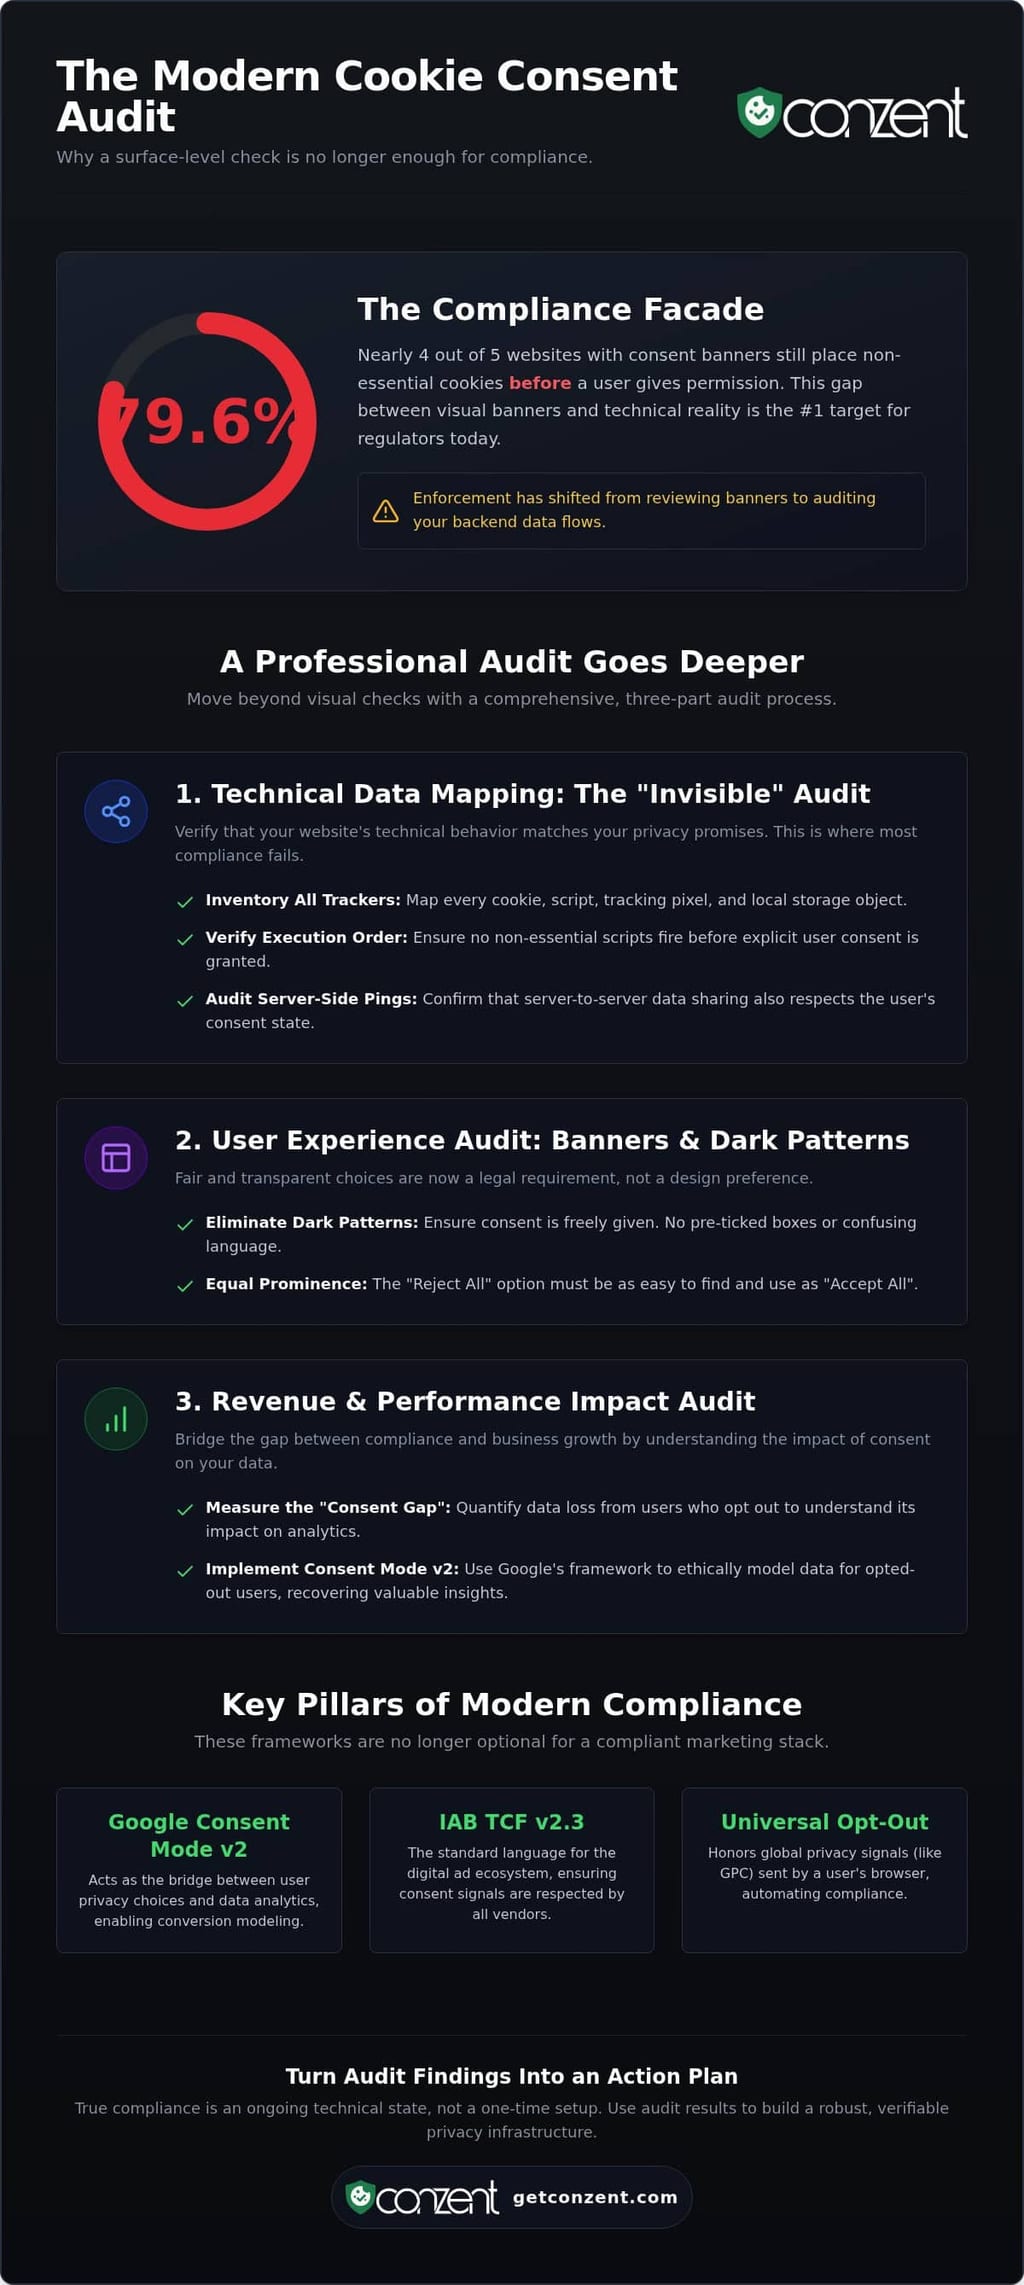
El 79.6% de los sitios web con banners de consentimiento aún colocan cookies no esenciales antes de que un visitante haga clic en un botón. Es una cifra asombrosa que demuestra que la mayoría de las configuraciones de privacidad son solo teatro digital. Puedes tener un banner, pero si tu backend no lo está escuchando realmente, estás expuesto a las mismas multas del GDPR que alguien que no tiene banner en absoluto. Para solucionar esto, necesitas una lista de verificación de auditoría de consentimiento de cookies integral que vaya más allá de la interfaz de usuario.
Probablemente has sentido la frustración de ver datos inexactos en Google Analytics o de observar cómo tu tasa de rebote aumenta debido a un popup intrusivo. No debería sentirse como una elección entre seguir la ley y hacer crecer tu negocio. El cumplimiento no es un banner decorativo. Es un flujo de datos verificado que respeta tanto la ley como tus ingresos.
Esta guía cambia esa dinámica. Te mostraremos cómo ejecutar una auditoría de privacidad de calidad profesional que asegure que tu recolección de datos sea tanto legal como optimizada para el rendimiento. Recorreremos todo, desde la integración del Modo de Consentimiento de Google v2 hasta honrar las Señales de Exclusión Universal. Obtendrás un camino claro hacia la transparencia técnica y regulatoria.
Conclusiones Clave
- Cambia de una presencia superficial del banner a una verificación profunda del flujo de datos. Los reguladores ahora auditan la realidad técnica en lugar de solo el cumplimiento visual.
- Utiliza una lista de verificación de auditoría de consentimiento de cookies profesional para inventariar cada script. Asegúrate de que no se activen píxeles de seguimiento antes de que un usuario otorgue permiso explícito.
- Elimina patrones oscuros haciendo que la opción "Rechazar Todo" sea tan prominente como "Aceptar Todo". Esto alinea tu sitio con los estándares de 2026 para una experiencia de usuario justa.
- Conecta la "Brecha de Consentimiento" midiendo la pérdida de datos. Aprende a usar pruebas A/B para recuperar ingresos sin comprometer los estándares éticos.
- Convierte los hallazgos de la auditoría en un plan de acción priorizado. Elige entre infraestructura en la nube gestionada o autoalojada para mantener el cumplimiento técnico a largo plazo.
Por qué una Auditoría Superficial Ya No Es Suficiente en 2026
Los reguladores han dejado de mirar tu banner. En 2026, la aplicación se ha trasladado del frontend al backend. Ya no es suficiente mostrar un botón "Rechazar Todo"; tienes que probar que el botón realmente detiene el flujo de datos. Un estudio de 2026 reveló que el 79.6% de los sitios web no lograron bloquear rastreadores antes de la interacción del usuario. Este fallo técnico es exactamente lo que los reguladores están apuntando ahora. Este cambio de cumplimiento visual a verificación técnica es la razón por la que una lista de verificación de auditoría de consentimiento de cookies estándar debe priorizar el mapeo de datos sobre el diseño. Si tus sistemas backend no honran las elecciones del usuario, tu banner es solo un pasivo.
El cumplimiento no es una configuración única. Es un estado técnico continuo. Cuando usas una cookie HTTP para rastrear el comportamiento del usuario, estás manejando datos personales. La mala gestión de esos datos conduce a más que solo multas. Conduce a la degradación de datos. Las señales inexactas en tus herramientas de análisis hacen que tu gasto en marketing sea un juego de adivinanzas. La transparencia es ahora tu señal de confianza más valiosa.
La Evolución de los Estándares de Consentimiento
El entorno regulatorio en 2026 es inflexible. Los requisitos del GDPR y la ePrivacy ahora exigen que el consentimiento sea específico, informado y fácilmente retirado. Esto no es una sugerencia. El IAB TCF v2.3 se ha convertido en el lenguaje fundamental para el ecosistema de publicidad digital. Asegura que cada proveedor en tu pila respete la señal del usuario. Los diseños que dependen del consentimiento implícito o de las casillas pre-marcadas son ahora patrones oscuros explícitamente no conformes.
De manera similar, Google Consent Mode v2 ya no es opcional para el marketing moderno. Actúa como el puente entre la privacidad y el rendimiento. Sin él, pierdes la capacidad de modelar datos para usuarios que optan por no participar, dejando un gran vacío en tus informes. Necesitas una auditoría técnica para asegurarte de que estas integraciones se estén activando correctamente y legalmente. Un fallo aquí significa que tus datos de Google Ads y Analytics están fundamentalmente rotos.
El Riesgo de la Caja Negra
Muchas empresas dependen de CMPs propietarios y de código cerrado. Esto es una apuesta. No puedes auditar lo que no puedes ver. Si un CMP procesa datos de maneras que no entiendes, tú eres el responsable legal. El procesamiento de datos oculto es un asesino silencioso del cumplimiento. Crea una brecha de responsabilidad que la mayoría de las empresas no se da cuenta que existe hasta que llega una carta de auditoría. No deberías tener que confiar en el botón de "confía en mí" de un proveedor.
Creemos en un enfoque igualitario hacia la privacidad. La transparencia no debería ser una característica premium. Usar infraestructura de código disponible o autoalojada te permite inspeccionar el código y verificar exactamente cómo se manejan los datos. Convierte el cumplimiento de una caja negra en un activo claro y auditable. Pasar a Open Consent Infrastructure asegura que poseas tu destino de cumplimiento. No deberías tener que alquilar confianza de un proveedor que se oculta detrás de la complejidad.
Mapeo de Datos Técnicos: La Auditoría "Invisible"
Un banner que parece conforme pero filtra datos es un pasivo, no una solución. El núcleo de una lista de verificación de auditoría de consentimiento de cookies profesional es el mapa de datos técnicos. Debes inventariar cada cookie, píxel de seguimiento y objeto de almacenamiento local que utiliza tu sitio. Es un punto de fallo común; los scripts a menudo se activan en el momento en que se carga una página, independientemente de si un usuario ha hecho clic en "Aceptar". Si tus píxeles de análisis están dejando caer cookies en la primera visita, tu cumplimiento es una fachada. Una adecuada lista de verificación de auditoría de consentimiento de cookies asegura que tu realidad técnica coincida con tus afirmaciones legales.
Verificar el orden de ejecución de los scripts es tu primera prioridad técnica. Nada debería activarse antes del clic en "Aceptar". Esto requiere probar la "fuga de consentimiento" dentro de las integraciones de terceros. Muchas herramientas de marketing están diseñadas para ser agresivas. A menudo evitan las señales estándar del banner a menos que se bloqueen explícitamente. La fuga técnica puede verse como una forma de diseño engañoso, similar a las tácticas destacadas en el informe de la FTC sobre patrones oscuros. Cuando tu backend no coincide con tus promesas de frontend, no solo estás fallando en una prueba técnica. Estás perdiendo la confianza del usuario.
Auditar el seguimiento del lado del servidor frente a las señales del lado del cliente añade otra capa de complejidad. Las configuraciones del lado del servidor son aún más difíciles de rastrear porque no aparecen en la pestaña "Aplicación" del navegador. Necesitas una forma de asegurar que tus pings del lado del servidor también estén vinculados al estado de consentimiento del usuario. Si buscas una forma de simplificar esta carga técnica, explorar opciones de cumplimiento gestionadas puede ayudar a cerrar la brecha entre los requisitos complejos y la ejecución real.
Control de Scripts y Bloqueo Previo
No necesitas herramientas de IA costosas para encontrar fugas. Las herramientas de desarrollador del navegador son tu mejor amigo. Abre la pestaña "Aplicación" o "Almacenamiento" y actualiza tu página sin interactuar con el banner. Si ves cookies apareciendo, tienes un problema de bloqueo. Implementar mecanismos de bloqueo robustos es esencial para entornos de WordPress y CMS personalizados. No puedes confiar en las características de "bloqueo automático" de los plugins genéricos. A menudo pasan por alto rastreadores sofisticados. Para una mirada más profunda sobre cómo manejar estos obstáculos técnicos, consulta nuestros detalles de bloqueo técnico.
Verificación del Modo de Consentimiento de Google v2
El Modo de Consentimiento de Google v2 (GCM v2) cambió las reglas para las auditorías técnicas. Ya no se trata solo de "encendido" o "apagado". Debes verificar que las señales ad_user_data y ad_personalization reflejen con precisión las elecciones del usuario. Errores comunes de implementación, como enviar señales antes de que el CMP se haya cargado completamente, conducen a enormes vacíos de datos en tus informes de Google Ads. Depurar estas señales requiere un enfoque metódico. Nuestra guía técnica del Modo de Consentimiento de Google v2 proporciona los parámetros específicos que necesitas monitorear para asegurar que tus datos de marketing sigan siendo tanto legales como útiles.
La Auditoría de Experiencia del Usuario: Banners y Patrones Oscuros
El diseño es ahora un tema regulatorio. Ya no puedes ocultar el botón "Rechazar Todo" detrás de un enlace de "Configuración" o un menú secundario. Una adecuada lista de verificación de auditoría de consentimiento de cookies debe evaluar el peso visual de tus botones. Si "Aceptar Todo" es un botón verde brillante y "Rechazar Todo" es un enlace gris tenue, estás utilizando un patrón oscuro. Los reguladores en 2026 ven estas prácticas como engañosas que invalidan el consentimiento. Tu objetivo es la claridad moral, no el engaño. La elección de optar por no participar debería ser tan fluida como la elección de optar por participar.
La accesibilidad es el segundo pilar de una interfaz conforme. Tu banner debe ser navegable por lectores de pantalla y usuarios que solo utilizan el teclado. Si un usuario no puede tabular a través de tus opciones de consentimiento, no ha dado un consentimiento válido. Este es un requisito técnico que muchos banners genéricos ignoran. El soporte multilingüe también es obligatorio para el tráfico global. El banner debe detectar automáticamente y coincidir con el idioma del navegador del usuario. Esto asegura que realmente entiendan a qué están accediendo antes de que comience la recolección de datos. Si tu banner no habla el idioma del usuario, tu registro de auditoría no resistirá el escrutinio.
Transparencia y Capa del Banner
La transparencia comienza en la primera capa de interacción. Debes indicar exactamente por qué estás recolectando datos antes de que el usuario haga clic en algo. No entierras esto en un documento de 50 páginas. Usa divulgaciones claras y en capas que enlacen a tu política de privacidad completa. Por ejemplo, la política de privacidad del Departamento de Educación de EE. UU. demuestra cómo delinear claramente el uso de cookies para la transparencia pública. Evitar patrones oscuros también significa no usar casillas pre-marcadas. Cada categoría no esencial debe estar "apagada" por defecto. Para más información sobre estos requisitos legales específicos, consulta nuestra Guía de Cumplimiento del GDPR.
Optimizando para la Elección, No para la Confusión
La elección debe ser granular. En 2026, un único interruptor "encendido/apagado" para todas las cookies no esenciales es insuficiente. Los usuarios necesitan activar categorías como "Estadísticas", "Preferencias" o "Marketing" individualmente. Esto se conoce como consentimiento granular, y es un requisito fundamental para el cumplimiento moderno. Para tus registros de auditoría, debes definir "consentimiento inequívoco" como: Una acción clara y afirmativa por parte del usuario que demuestre un acuerdo específico e informado para el procesamiento de datos. La ubicación también importa. Un banner que bloquea todo el contenido de tu sitio puede aumentar las tasas de rebote y frustrar a los usuarios. Apunta a un equilibrio que respete tanto el flujo del usuario como sus derechos digitales. Integrar estas verificaciones de UX en tu lista de verificación de auditoría de consentimiento de cookies asegura que tu interfaz sea tan robusta como tus sistemas backend.
Auditoría del Impacto en Ingresos y Rendimiento
El cumplimiento no debería ser un impuesto a tu crecimiento. Es una herramienta para la precisión de datos. Cuando ignoras la "Brecha de Consentimiento", estás tomando decisiones comerciales basadas en verdades parciales. La investigación de 2026 muestra que el 52% de todas las sesiones de sitios web ahora optan por no participar en el seguimiento estadístico. Esto no es solo una métrica de privacidad; es una métrica de ingresos. Una lista de verificación de auditoría de consentimiento de cookies integral debe medir cuánto datos estás perdiendo e identificar dónde tu banner está fallando en construir confianza. Si no puedes medir el impacto de tus elecciones de privacidad, no puedes optimizarlas.
La confianza es el factor de conversión definitivo. Si tu banner se siente como un obstáculo legal, los usuarios lo tratarán como tal. Si se siente como una invitación transparente a una experiencia segura, es más probable que se involucren. Puedes justificar tu gasto en cumplimiento mostrando a los interesados exactamente cómo las tasas de opt-in mejoradas se correlacionan con una mejor atribución de marketing. La recolección ética de datos es una ventaja competitiva, no una carga. ¿Listo para optimizar tu recolección de datos? Explora nuestras opciones gestionadas y autoalojadas aquí.
Marco de Pruebas A/B de Consentimiento
Las tasas de opt-in no son fijas. Son el resultado de decisiones de diseño. Usa Pruebas A/B de Consentimiento para experimentar con colores, texto y posicionamiento. El objetivo no es la coerción; es la claridad. Las pruebas te permiten encontrar el equilibrio donde los usuarios se sienten en control sin sentirse abrumados. Este enfoque basado en datos es esencial para cerrar la brecha entre la privacidad y el rendimiento. Puedes evaluar el impacto en los ingresos del consentimiento de cookies para ver cómo el diseño ético protege tu línea de fondo mientras mantiene la integridad legal.
Auditoría de Rendimiento
La privacidad no debería afectar la velocidad de tu página. En 2026, los scripts ligeros son un requisito para SEO. Si tu script CMP es pesado, provocará cambios de diseño y afectará tus Core Web Vitals. Esto impacta directamente tus clasificaciones de búsqueda y la experiencia del usuario. Durante tu auditoría, compara la latencia de los servicios en la nube gestionados con la infraestructura autoalojada. La autoalojamiento a menudo proporciona la latencia más baja porque controlas el entorno de entrega. Una lista de verificación de auditoría de consentimiento de cookies que ignora el rendimiento está incompleta. Tu solución de privacidad debería ser invisible para el navegador del usuario pero transparente para sus derechos.
Plan de Acción: Implementando los Hallazgos de Tu Auditoría
Una lista de verificación de auditoría de consentimiento de cookies completada es solo tan valiosa como las soluciones que implementas. Una vez que hayas identificado tus fugas técnicas y brechas de UX, debes priorizar tu respuesta. Las fugas técnicas, donde los scripts se activan antes del consentimiento, representan el mayor riesgo regulatorio y deben abordarse de inmediato. Las mejoras de UX, aunque críticas para la confianza y los ingresos, pueden seguir una vez que el flujo de datos esté asegurado. El cumplimiento es un proceso vivo; no es un proyecto único que puedas olvidar después de la implementación.
Para mantener tus estándares, establece un calendario de auditoría trimestral. Los entornos web son dinámicos. Nuevos píxeles de marketing, actualizaciones de plugins y cambios en tus scripts pueden romper fácilmente tu lógica de consentimiento. Integrar tu lista de verificación de auditoría de consentimiento de cookies en tus pipelines de DevOps o CI/CD asegura que ningún nuevo código se publique sin una verificación de privacidad. Este enfoque proactivo previene la regresión del cumplimiento y mantiene tu recolección de datos honesta. Convierte la privacidad de un obstáculo en una parte estándar de tu excelencia técnica.
El Caso de Cumplimiento en la Nube Gestionada
Para equipos enfocados en la velocidad y los bajos costos, los servicios en la nube gestionados son el estándar. Eliminan la carga del mantenimiento de infraestructura. No tienes que preocuparte por el tiempo de actividad del servidor o los parches de seguridad manuales. Más importante aún, las plataformas gestionadas manejan actualizaciones automáticas para regulaciones cambiantes. Cuando estándares como el IAB TCF v2.3 evolucionan, la plataforma se adapta sin requerir que tus desarrolladores reescriban código. Es el camino más eficiente hacia el cumplimiento de alto nivel para organizaciones que priorizan la agilidad. Puedes ver los precios de la nube gestionada para ver cómo se ajusta a tu modelo de recursos.
Autoalojamiento para Máxima Auditabilidad
Los equipos técnicos conscientes de la seguridad a menudo prefieren un camino diferente. El autoalojamiento a través de Open Consent Infrastructure proporciona una auditabilidad inigualable. No solo estás confiando en un proveedor; estás inspeccionando el código disponible. Este enfoque reduce el bloqueo de proveedores y mejora tu postura de seguridad general al mantener los datos de consentimiento dentro de tu propia infraestructura. Convierte la privacidad en un bien público que controlas en lugar de un servicio que alquilas. Es la elección definitiva para aquellos que creen que la transparencia debería estar integrada en la arquitectura. Para una inmersión más profunda en este modelo, lee nuestra guía sobre consentimiento de cookies autoalojado.
Asegura tu Estrategia de Datos para el Futuro
El cumplimiento en 2026 ya no se trata de marcar una casilla. Se trata de integridad técnica. Pasar por esta lista de verificación de auditoría de consentimiento de cookies revela que la verdadera privacidad requiere un puente entre tus promesas legales y tu realidad backend. Has visto cómo las fugas de datos no consentidos y los patrones oscuros engañosos erosionan tanto la confianza del usuario como la precisión de tu marketing. Al priorizar la transparencia técnica y la UX ética, conviertes una carga regulatoria en un activo impulsado por el rendimiento.
No tienes que enfrentar estas complejidades solo. Ya sea que elijas el camino de bajo costo de los servicios gestionados o la profunda auditabilidad del autoalojamiento, el objetivo sigue siendo el mismo: respetar al usuario y proteger tus ingresos. Es hora de ir más allá de los banners superficiales e implementar un sistema que esté certificado por el IAB TCF v2.3, listo para el Modo de Consentimiento de Google v2 y construido sobre la transparencia de código disponible. Asegura tu cumplimiento de 2026 con Conzent en la nube gestionada. Tienes las herramientas para liderar con transparencia. Comienza a construir un sitio web en el que los usuarios realmente puedan confiar.
Preguntas Frecuentes
¿Con qué frecuencia debo realizar una auditoría de consentimiento de cookies?
Debes realizar una lista de verificación de auditoría de consentimiento de cookies al menos trimestralmente. Los entornos digitales están en constante cambio. Nuevos píxeles de marketing, actualizaciones de plugins o cambios en tu pila de tecnología publicitaria pueden romper tu lógica de consentimiento existente. Un chequeo de rutina asegura que tu implementación técnica aún coincida con tu política de privacidad. También es una buena práctica auditar tu sitio después de cualquier implementación importante o cada vez que integres un nuevo servicio de terceros que maneje datos de usuarios.
¿Cuáles son los errores más comunes del Modo de Consentimiento de Google v2 encontrados en las auditorías?
Los errores más frecuentes involucran el disparo incorrecto de señales para ad_user_data y ad_personalization. Muchos sitios envían estas señales antes de que el CMP se haya cargado completamente o haya registrado la elección del usuario. Esto crea vacíos en tus informes de Google Ads y Analytics. Las auditorías también descubren frecuentemente señales "predeterminadas" que no se restablecen después de que un usuario cambia de opinión. Verificar estos pings técnicos es un paso crítico para mantener datos de marketing precisos y legales.
¿Puedo usar un banner de cookies gratuito y seguir siendo conforme al GDPR?
Puedes lograr el cumplimiento con una herramienta gratuita, siempre que soporte consentimiento granular y bloqueo previo. Muchos plugins gratuitos fallan porque no detienen realmente las cookies de activarse antes de un clic. Nuestra infraestructura de consentimiento abierta autoalojada ofrece una solución profesional de código disponible de forma gratuita. Te brinda las mismas capacidades de IAB TCF v2.3 y Modo de Consentimiento de Google v2 que las plataformas de pago sin los costos de suscripción recurrentes o limitaciones de caja negra.
¿Cuál es la diferencia entre un escaneo de cookies y una auditoría de privacidad de datos?
Un escaneo de cookies es una lista superficial de rastreadores encontrados en tu sitio. Una auditoría de privacidad de datos es una investigación técnica profunda sobre cómo fluyen esos datos. Mientras que un escaneo identifica la existencia de una cookie, una auditoría verifica si tu backend honra la señal de "Rechazar Todo". Verifica patrones oscuros, precisión de señales GCM v2 y si los scripts de terceros están filtrando datos. Los escaneos son para inventario; las auditorías son para verificación.
¿Cómo afecta una auditoría de consentimiento de cookies mis clasificaciones SEO?
Una auditoría identifica cuellos de botella de rendimiento que perjudican tus Core Web Vitals. Los scripts de consentimiento pesados a menudo causan cambios de diseño o ralentizan tu Largest Contentful Paint, que son factores de clasificación directos. Al auditar el impacto de tu CMP, puedes cambiar a infraestructura ligera que proteja tu SEO. El cumplimiento no tiene que significar un sitio lento. Los scripts optimizados aseguran que tus soluciones de privacidad no impacten negativamente tu visibilidad en búsqueda o la experiencia del usuario.
¿Es obligatorio el IAB TCF v2.3 para todos los sitios web en 2026?
El IAB TCF v2.3 no es un requisito legal para cada sitio, pero es una necesidad técnica para cualquiera en el ecosistema de publicidad digital. Si utilizas proveedores de anuncios importantes o monetizas a través de anuncios programáticos, este marco asegura que tus señales de consentimiento sean reconocidas a lo largo de la cadena de suministro. Sin él, muchos proveedores simplemente dejarán de servir anuncios a tus usuarios. Se ha convertido en el estándar de la industria para comunicar transparencia y elección a gran escala.
¿Qué sucede si mi auditoría revela scripts que se activan antes del consentimiento?
Este es un fallo crítico de cumplimiento que requiere intervención técnica inmediata. Los scripts que se activan antes del consentimiento violan los principios fundamentales del GDPR y la Directiva de ePrivacy. Debes implementar un mecanismo de bloqueo robusto para mantener estos rastreadores hasta que se tome una acción clara y afirmativa por parte del usuario. Ignorar esta "fuga" te deja vulnerable a multas y escrutinio regulatorio. Es la solución más urgente en cualquier lista de verificación de auditoría de consentimiento de cookies.