
2026 Cookie Consent Audit Checklist: Är din webbplats verkligen compliant?
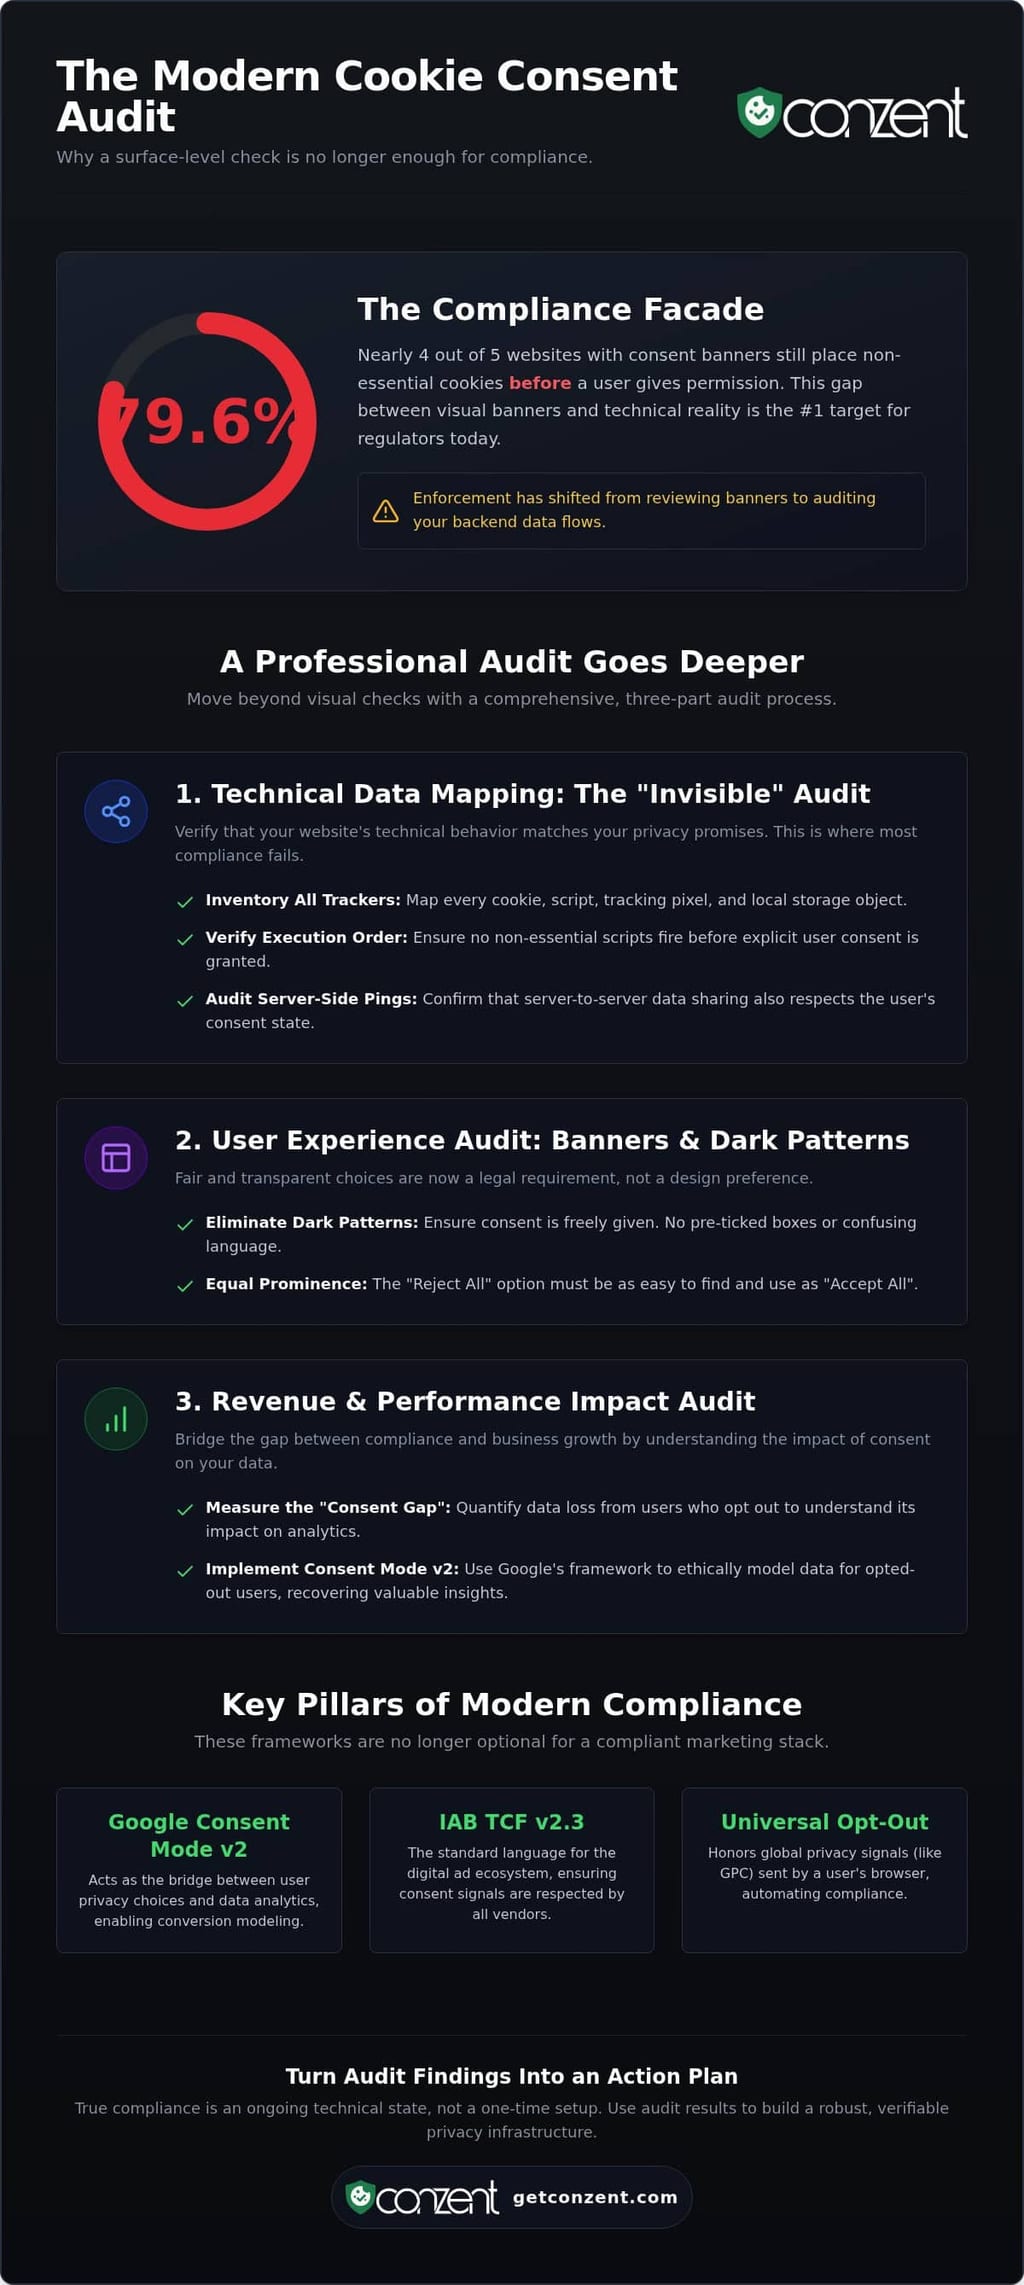
79,6% av webbplatser med samtyckesbanner placerar fortfarande icke-nödvändiga cookies innan en besökare ens klickar på en knapp. Det är en häpnadsväckande siffra som bevisar att de flesta integritetsinställningar bara är digital teater. Du kanske har en banner, men om din backend faktiskt inte lyssnar på den, är du utsatt för samma GDPR-böter som någon utan banner alls. För att åtgärda detta behöver du en omfattande checklista för granskning av cookie-samtycke som går djupare än användargränssnittet.
Du har förmodligen känt frustrationen av att se felaktiga data i Google Analytics eller att se din avvisningsfrekvens öka på grund av en påträngande popup. Det borde inte kännas som ett val mellan att följa lagen och växa ditt företag. Efterlevnad är inte en dekorativ banner. Det är ett verifierat dataflöde som respekterar både lagen och dina intäkter.
Denna guide förändrar den dynamiken. Vi kommer att visa dig hur du genomför en professionell integritetsgranskning som säkerställer att din datainsamling är både laglig och optimerad för prestanda. Vi kommer att gå igenom allt från integration av Google Consent Mode v2 till att hedra Universal Opt-Out Signals. Du kommer att få en tydlig väg till teknisk och regulatorisk transparens.
Viktiga punkter
- Skifta från ytliga banner-närvaro till djup verifiering av dataflöden. Reglerande myndigheter granskar nu teknisk verklighet snarare än bara visuell efterlevnad.
- Använd en professionell checklista för granskning av cookie-samtycke för att inventera varje skript. Se till att inga spårningspixlar aktiveras innan en användare ger uttryckligt tillstånd.
- Eliminera mörka mönster genom att göra alternativet "Avvisa alla" lika framträdande som "Acceptera alla." Detta anpassar din webbplats till 2026 års standarder för rättvis användarupplevelse.
- Överbrygga "Samtyckesgapet" genom att mäta dataloss. Lär dig hur du använder A/B-testning för att återfå intäkter utan att kompromissa med etiska standarder.
- Omvandla granskningsresultat till en prioriterad handlingsplan. Välj mellan hanterad moln- eller självhostad infrastruktur för att upprätthålla långsiktig teknisk efterlevnad.
Varför en ytlig granskning inte längre är tillräcklig 2026
Reglerande myndigheter har tröttnat på att titta på din banner. År 2026 har efterlevnad flyttat från fronten till backend. Det räcker inte längre att visa en "Avvisa alla"-knapp; du måste bevisa att knappen faktiskt stoppar data från att flöda. En studie från 2026 visade att 79,6% av webbplatserna misslyckades med att blockera spårare innan användarinteraktion. Detta tekniska misslyckande är exakt vad reglerande myndigheter nu riktar in sig på. Denna skiftning från visuell efterlevnad till teknisk verifiering är varför en standard checklista för granskning av cookie-samtycke måste prioritera datakartläggning över design. Om dina backend-system inte hedrar användarval är din banner bara en skuld.
Efterlevnad är inte en engångsinställning. Det är ett kontinuerligt tekniskt tillstånd. När du använder en HTTP-cookie för att spåra användarbeteende hanterar du personuppgifter. Felhantering av dessa uppgifter leder till mer än bara böter. Det leder till datadegradering. Felaktiga signaler i dina analysverktyg gör att din marknadsföringskostnad blir ett gissningsspel. Transparens är nu din mest värdefulla förtroendesignal.
Utvecklingen av samtyckesstandarder
Den reglerande miljön 2026 är kompromisslös. GDPR och ePrivacy-krav kräver nu att samtycke är specifikt, informerat och lätt att återkalla. Detta är ingen rekommendation. IAB TCF v2.3 har blivit det grundläggande språket för det digitala annonseringssystemet. Det säkerställer att varje leverantör i din stack respekterar användarens signal. Designer som förlitar sig på underförstått samtycke eller förkryssade rutor är nu uttryckligen icke-kompatibla mörka mönster.
På samma sätt är Google Consent Mode v2 inte längre valfritt för modern marknadsföring. Det fungerar som bron mellan integritet och prestanda. Utan det förlorar du möjligheten att modellera data för användare som väljer att avstå, vilket lämnar ett stort hål i din rapportering. Du behöver en teknisk granskning för att säkerställa att dessa integrationer fungerar korrekt och lagligt. Ett misslyckande här innebär att dina Google Ads- och Analytics-data är fundamentalt trasiga.
Risken med svart låda
Många företag förlitar sig på proprietära, stängda CMP:er. Detta är ett spel med hög insats. Du kan inte granska vad du inte kan se. Om en CMP behandlar data på sätt du inte förstår, är du den som är juridiskt ansvarig. Dold databehandling är en tyst mördare av efterlevnad. Det skapar en ansvarsgap som de flesta företag inte inser finns förrän en granskningsbrev anländer. Du borde inte behöva lita på en leverantörs "lita på mig"-knapp.
Vi tror på en egalitär syn på integritet. Transparens bör inte vara en premiumfunktion. Att använda källkodstillgänglig eller självhostad infrastruktur gör att du kan inspektera koden och verifiera exakt hur data hanteras. Det förvandlar efterlevnad från en svart låda till en tydlig, granskbar tillgång. Att gå över till Open Consent Infrastructure säkerställer att du äger ditt efterlevnadsöde. Du borde inte behöva hyra förtroende från en leverantör som gömmer sig bakom komplexitet.
Teknisk datakartläggning: Den "osynliga" granskningen
En banner som ser efterlevande ut men läcker data är en skuld, inte en lösning. Kärnan i en professionell checklista för granskning av cookie-samtycke är den tekniska datakartan. Du måste inventera varje cookie, spårningspixel och lokal lagringsobjekt som din webbplats använder. Det är en vanlig felpunkt; skript aktiveras ofta i det ögonblick en sida laddas, oavsett om en användare har klickat på "Acceptera." Om dina analyspixlar släpper cookies vid första besöket, är din efterlevnad en fasad. En korrekt checklista för granskning av cookie-samtycke säkerställer att din tekniska verklighet matchar dina juridiska påståenden.
Att verifiera skriptens exekveringsordning är din första tekniska prioritet. Inget bör aktiveras innan "Acceptera"-klicket. Detta kräver testning för "samtyckesläckage" inom tredjepartsintegrationer. Många marknadsföringsverktyg är utformade för att vara aggressiva. De kringgår ofta standardbanner-signaler om de inte uttryckligen blockeras. Teknisk läckage kan ses som en form av vilseledande design, liknande de taktik som lyfts fram i FTC-rapporten om mörka mönster. När din backend inte matchar dina frontend-löften misslyckas du inte bara med ett tekniskt test. Du förlorar användarförtroende.
Att granska server-side spårning kontra klient-side signaler lägger till ett annat lager av komplexitet. Server-side installationer är ännu svårare att spåra eftersom de inte visas i webbläsarens "Applikation"-flik. Du behöver ett sätt att säkerställa att dina server-side pings också är kopplade till användarens samtyckesstatus. Om du letar efter ett sätt att förenkla denna tekniska börda kan det vara bra att utforska hanterade efterlevnadsalternativ för att överbrygga klyftan mellan komplexa krav och faktisk genomförande.
Skriptkontroll och tidigare blockering
Du behöver inte dyra AI-verktyg för att hitta läckor. Webbläsarens utvecklarverktyg är din bästa vän. Öppna "Applikation" eller "Lagring"-fliken och uppdatera din sida utan att interagera med banner. Om du ser cookies dyka upp har du ett blockeringsproblem. Att implementera robusta blockeringsmekanismer är avgörande för WordPress och anpassade CMS-miljöer. Du kan inte förlita dig på "auto-block"-funktionerna i generiska plugins. De missar ofta sofistikerade spårare. För en djupare titt på hur du hanterar dessa tekniska hinder, se våra tekniska blockeringsdetaljer.
Verifiering av Google Consent Mode v2
Google Consent Mode v2 (GCM v2) förändrade reglerna för tekniska granskningar. Det handlar inte längre bara om "på" eller "av." Du måste verifiera att ad_user_data och ad_personalization signaler korrekt återspeglar användarens val. Vanliga implementeringsfel, som att skicka signaler innan CMP har laddats helt, leder till stora datagap i din Google Ads-rapportering. Att felsöka dessa signaler kräver en metodisk strategi. Vår tekniska guide för Google Consent Mode v2 ger de specifika parametrar du behöver övervaka för att säkerställa att dina marknadsföringsdata förblir både lagliga och användbara.
Användarupplevelsegranskningen: Banners och mörka mönster
Design är nu en reglerande fråga. Du kan inte längre gömma "Avvisa alla"-knappen bakom en "Inställningar"-länk eller en sekundär meny. En korrekt checklista för granskning av cookie-samtycke måste utvärdera den visuella vikten av dina knappar. Om "Acceptera alla" är en ljusgrön knapp och "Avvisa alla" är en svag grå länk, använder du ett mörkt mönster. Reglerande myndigheter 2026 ser dessa som vilseledande metoder som ogiltigförklarar samtycke. Ditt mål är moralisk klarhet, inte trickery. Valet att avstå bör vara lika friktionsfritt som valet att acceptera.
Tillgänglighet är den andra pelaren i ett kompatibelt gränssnitt. Din banner måste vara navigerbar av skärmläsare och användare som endast använder tangentbord. Om en användare inte kan tabba sig genom dina samtyckealternativ har de inte gett giltigt samtycke. Detta är ett tekniskt krav som många generiska banners ignorerar. Stöd för flera språk är också obligatoriskt för global trafik. Bannen bör automatiskt upptäcka och matcha användarens webbläsarspråk. Detta säkerställer att de verkligen förstår vad de samtycker till innan datainsamlingen börjar. Om din banner inte talar användarens språk kommer din granskningslogg inte att hålla under granskning.
Bannertransparens och lager
Transparens börjar vid det första lagret av interaktion. Du måste ange exakt varför du samlar in data innan användaren klickar på något. Gräv inte ner detta i ett 50-sidigt dokument. Använd tydliga, lagerade avslöjanden som länkar till din fullständiga integritetspolicy. Till exempel visar U.S. Department of Education's integritetspolicy hur man tydligt beskriver cookieanvändning för offentlig transparens. Att undvika mörka mönster innebär också inga förkryssade rutor. Varje icke-nödvändig kategori måste vara "av" som standard. För mer om dessa specifika juridiska krav, se vår GDPR Compliance Guide.
Optimera för val, inte för förvirring
Val bör vara granulära. År 2026 är en enda "på/av"-knapp för alla icke-nödvändiga cookies otillräcklig. Användare behöver kunna växla kategorier som "Statistik," "Preferenser" eller "Marknadsföring" individuellt. Detta kallas granulärt samtycke, och det är ett kärnkrav för modern efterlevnad. För dina granskningsloggar bör du definiera "entydigt samtycke" som: En tydlig, bekräftande åtgärd av användaren som visar ett specifikt och informerat godkännande av databehandling. Placeringen spelar också roll. En banner som blockerar hela din webbplatsinnehåll kan öka avvisningsfrekvenser och frustrera användare. Sträva efter en balans som respekterar både användarens flöde och deras digitala rättigheter. Att integrera dessa UX-kontroller i din checklista för granskning av cookie-samtycke säkerställer att ditt gränssnitt är lika robust som dina backend-system.
Granskning av intäkter och prestandapåverkan
Efterlevnad bör inte vara en skatt på din tillväxt. Det är ett verktyg för datanoggrannhet. När du ignorerar "Samtyckesgapet" fattar du affärsbeslut baserat på delvisa sanningar. Forskning från 2026 visar att 52% av alla webbplatsbesök nu väljer att avstå från statistisk spårning. Detta är inte bara en integritetsmetrik; det är en intäktsmetrik. En omfattande checklista för granskning av cookie-samtycke måste mäta hur mycket data du förlorar och identifiera var din banner misslyckas med att bygga förtroende. Om du inte kan mäta påverkan av dina integritetsval kan du inte optimera dem.
Förtroende är den ultimata konverteringsfaktorn. Om din banner känns som en juridisk hinder kommer användare att behandla den som en. Om den känns som en transparent inbjudan till en säker upplevelse är de mer benägna att engagera sig. Du kan rättfärdiga dina efterlevnadskostnader genom att visa intressenter exakt hur förbättrade opt-in-frekvenser korrelerar med bättre marknadsföringsattribution. Etisk datainsamling är en konkurrensfördel, inte en plikt. Redo att optimera din datainsamling? Utforska våra hanterade och självhostade alternativ här.
Samtycke A/B-testningsram
Opt-in-frekvenser är inte fasta. De är resultatet av designval. Använd Samtycke A/B-testning för att experimentera med färger, texter och placering. Målet är inte tvång; det är klarhet. Testning gör att du kan hitta balansen där användare känner sig i kontroll utan att bli överväldigade. Denna datadrivna strategi är avgörande för att överbrygga klyftan mellan integritet och prestanda. Du kan utvärdera intäktsinverkan av cookie-samtycke för att se hur etisk design skyddar din bottenlinje samtidigt som den upprätthåller juridisk integritet.
Prestandagranskning
Integritet bör inte döda din sidans hastighet. År 2026 är lätta skript ett krav för SEO. Om ditt CMP-skript är tungt kommer det att utlösa layoutskift och sänka dina Core Web Vitals. Detta påverkar direkt dina sökrankningar och användarupplevelse. Under din granskning, jämför latensen av hanterade molntjänster mot självhostad infrastruktur. Självhostning ger ofta den lägsta latensen eftersom du kontrollerar leveransmiljön. En checklista för granskning av cookie-samtycke som ignorerar prestanda är ofullständig. Din integritetslösning bör vara osynlig för användarens webbläsare men transparent för deras rättigheter.
Handlingsplan: Implementera dina granskningsresultat
En slutförd checklista för granskning av cookie-samtycke är bara så värdefull som de åtgärder du genomför. När du har identifierat dina tekniska läckor och UX-gap måste du prioritera ditt svar. Tekniska läckor, där skript aktiveras innan samtycke, representerar den högsta regulatoriska risken och bör åtgärdas omedelbart. UX-förbättringar, även om de är kritiska för förtroende och intäkter, kan följa när dataflödet är säkrat. Efterlevnad är en levande process; det är inte ett engångsprojekt som du kan glömma efter distribution.
För att upprätthålla dina standarder, etablera ett kvartalsvis granskningsschema. Webbplatsmiljöer är dynamiska. Nya marknadsföringspixlar, uppdaterade plugins och förändrade skript kan enkelt bryta din samtyckeslogik. Att integrera din checklista för granskning av cookie-samtycke i dina DevOps- eller CI/CD-pipelines säkerställer att ingen ny kod går live utan en integritetskontroll. Denna proaktiva strategi förhindrar efterlevnadsregression och håller din datainsamling ärlig. Det förvandlar integritet från ett hinder till en standarddel av din tekniska excellens.
Argumentet för hanterad molnefterlevnad
För team som fokuserar på hastighet och låga kostnader är hanterade molntjänster standarden. De tar bort bördan av infrastrukturunderhåll. Du behöver inte oroa dig för serverdrift eller manuella säkerhetsuppdateringar. Mer viktigt är att hanterade plattformar hanterar automatiska uppdateringar för föränderliga regler. När standarder som IAB TCF v2.3 utvecklas anpassar plattformen sig utan att dina utvecklare behöver skriva om koden. Det är den mest effektiva vägen till hög nivå av efterlevnad för organisationer som prioriterar smidighet. Du kan se priser för hanterad moln för att se hur detta passar din resursmodell.
Självhostning för maximal granskbarhet
Säkerhetsmedvetna tekniska team föredrar ofta en annan väg. Självhostning via Open Consent Infrastructure ger oöverträffad granskbarhet. Du litar inte bara på en leverantör; du inspekterar källkodstillgänglig kod. Denna strategi minskar leverantörslåsning och förbättrar din övergripande säkerhetsställning genom att hålla samtyckedata inom din egen infrastruktur. Det förvandlar integritet till en offentlig tillgång du kontrollerar snarare än en tjänst du hyr. Det är det ultimata valet för dem som tror att transparens bör byggas in i arkitekturen. För en djupare dyka i denna modell, läs vår guide till självhostad cookie-samtycke.
Framtidssäkra din datastrategi
Efterlevnad 2026 handlar inte längre om att kryssa i en ruta. Det handlar om teknisk integritet. Att gå igenom denna checklista för granskning av cookie-samtycke avslöjar att verklig integritet kräver en bro mellan dina juridiska löften och din backend-verklighet. Du har sett hur oönskade dataläckor och vilseledande mörka mönster urholkar både användarförtroende och din marknadsföringsnoggrannhet. Genom att prioritera teknisk transparens och etisk UX förvandlar du en regulatorisk börda till en prestandadriven tillgång.
Du behöver inte ta itu med dessa komplexiteter ensam. Oavsett om du väljer den låga kostnadsvägen med hanterade tjänster eller den djupa granskbarheten av självhostning, förblir målet detsamma: respektera användaren och skydda dina intäkter. Det är dags att gå bortom ytliga banners och implementera ett system som är IAB TCF v2.3-certifierat, Google Consent Mode v2-redo och byggt på källkodstillgänglig transparens. Säkra din efterlevnad för 2026 med Conzent hanterad moln. Du har verktygen för att leda med transparens. Börja bygga en webbplats som användare faktiskt kan lita på.
Vanliga frågor
Hur ofta bör jag utföra en granskning av cookie-samtycke?
Du bör utföra en checklista för granskning av cookie-samtycke minst kvartalsvis. Digitala miljöer förändras ständigt. Nya marknadsföringspixlar, pluginuppdateringar eller förändringar i din annons-teknikstack kan bryta din befintliga samtyckeslogik. En rutinmässig kontroll säkerställer att din tekniska implementering fortfarande matchar din integritetspolicy. Det är också bästa praxis att granska din webbplats efter varje större distribution eller när du integrerar en ny tredjepartstjänst som hanterar användardata.
Vilka är de vanligaste felen med Google Consent Mode v2 som finns i granskningar?
De vanligaste felen involverar felaktig signalering för ad_user_data och ad_personalization. Många webbplatser skickar dessa signaler innan CMP har laddats helt eller registrerat en användares val. Detta skapar luckor i din Google Ads- och Analytics-rapportering. Granskningar avslöjar också ofta "standard"-signaler som inte återställs efter att en användare har ändrat sig. Att verifiera dessa tekniska pings är ett kritiskt steg för att upprätthålla noggranna, lagliga marknadsföringsdata.
Kan jag använda en gratis cookie-banner och fortfarande vara GDPR-kompatibel?
Du kan uppnå efterlevnad med ett gratis verktyg, förutsatt att det stöder granulärt samtycke och tidigare blockering. Många gratis plugins misslyckas eftersom de faktiskt inte stoppar cookies från att aktiveras innan ett klick. Vår självhostade Open Consent Infrastructure erbjuder en källkodstillgänglig, professionell lösning gratis. Det ger dig samma IAB TCF v2.3 och Google Consent Mode v2-funktioner som betalda plattformar utan återkommande prenumerationskostnader eller svarta lådors begränsningar.
Vad är skillnaden mellan en cookie-skanning och en dataskyddsgranskning?
En cookie-skanning är en ytlig lista över spårare som finns på din webbplats. En dataskyddsgranskning är en djup teknisk undersökning av hur dessa data flödar. Medan en skanning identifierar förekomsten av en cookie, verifierar en granskning om din backend hedrar "Avvisa alla"-signalen. Den kontrollerar för mörka mönster, noggrannhet i GCM v2-signaler och om tredjepartsskript läcker data. Skanningar är för inventering; granskningar är för verifiering.
Hur påverkar en granskning av cookie-samtycke mina SEO-rankningar?
En granskning identifierar prestandaflaskhalsar som skadar dina Core Web Vitals. Tunga samtyckesskript orsakar ofta layoutskift eller sänker din Largest Contentful Paint, vilket är direkta rankningsfaktorer. Genom att granska din CMP:s påverkan kan du byta till lättare infrastruktur som skyddar din SEO. Efterlevnad behöver inte betyda en långsam webbplats. Optimerade skript säkerställer att dina integritetslösningar inte negativt påverkar din sökbarhet eller användarupplevelse.
Är IAB TCF v2.3 obligatoriskt för alla webbplatser 2026?
IAB TCF v2.3 är inte ett lagligt krav för varje webbplats, men det är en teknisk nödvändighet för alla i det digitala annonseringssystemet. Om du använder stora annonsleverantörer eller tjänar pengar genom programmatisk annonsering säkerställer detta ramverk att dina samtyckessignaler erkänns över hela leveranskedjan. Utan det kommer många leverantörer helt enkelt att sluta visa annonser för dina användare. Det har blivit branschstandarden för att kommunicera transparens och val i stor skala.
Vad händer om min granskning avslöjar skript som aktiveras innan samtycke?
Detta är ett kritiskt efterlevnadsfel som kräver omedelbar teknisk intervention. Skript som aktiveras innan samtycke bryter mot kärnprinciperna i GDPR och ePrivacy-direktivet. Du måste implementera en robust blockeringsmekanism för att hålla dessa spårare tills en tydlig, bekräftande åtgärd vidtas av användaren. Att ignorera detta "läckage" lämnar dig sårbar för böter och regulatorisk granskning. Det är den mest brådskande åtgärden på varje checklista för granskning av cookie-samtycke.