
La liste de contrôle de consentement aux cookies 2026 : Votre site est-il vraiment conforme ?
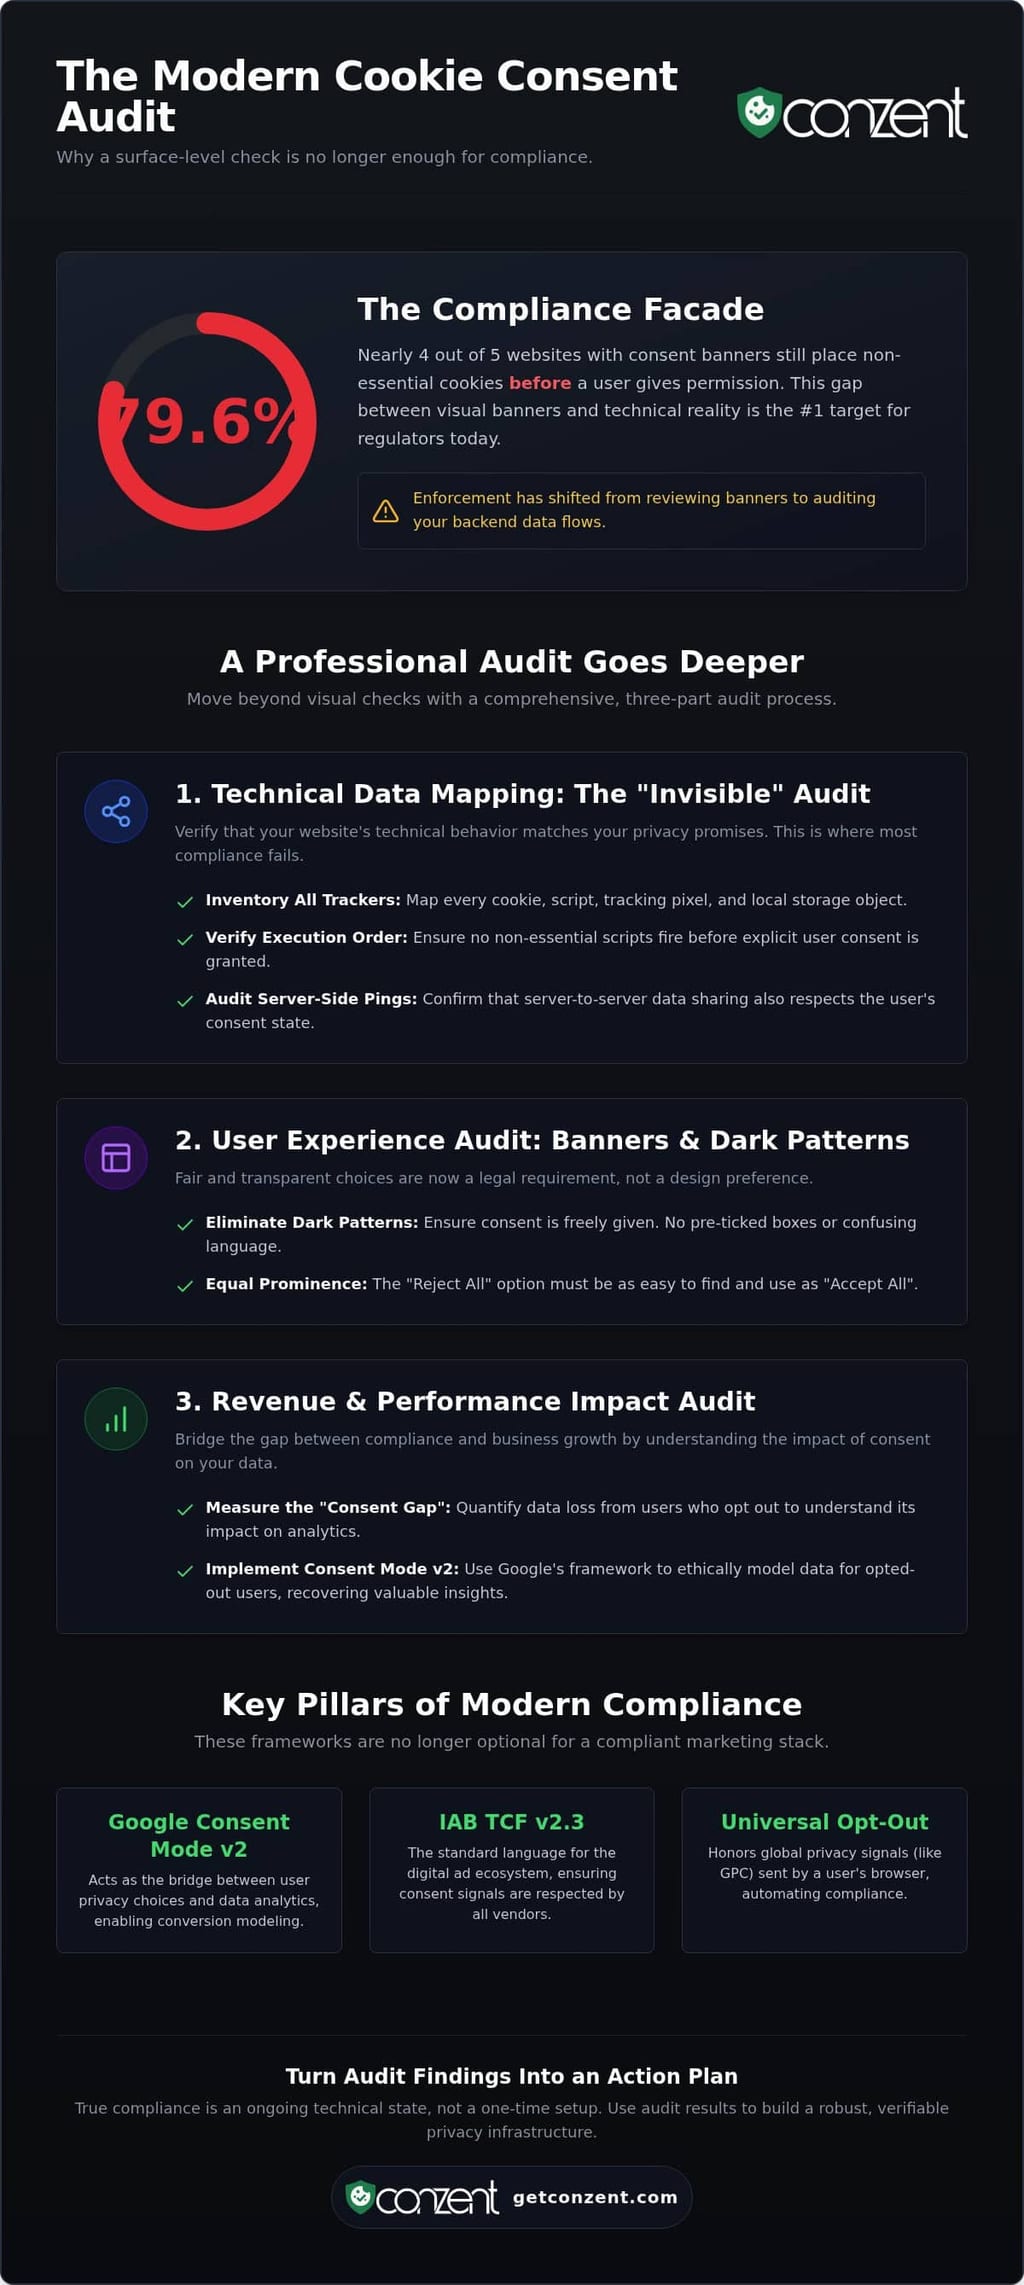
79,6 % des sites Web avec des bannières de consentement placent encore des cookies non essentiels avant qu'un visiteur ne clique même sur un bouton. C'est un chiffre stupéfiant qui prouve que la plupart des configurations de confidentialité ne sont qu'un théâtre numérique. Vous pourriez avoir une bannière, mais si votre backend ne l'écoute pas réellement, vous êtes exposé aux mêmes amendes du RGPD que quelqu'un qui n'a pas de bannière du tout. Pour remédier à cela, vous avez besoin d'une liste de contrôle complète d'audit de consentement aux cookies qui va au-delà de l'interface utilisateur.
Vous avez probablement ressenti la frustration de voir des données inexactes dans Google Analytics ou de regarder votre taux de rebond grimper à cause d'une fenêtre contextuelle intrusive. Cela ne devrait pas sembler être un choix entre respecter la loi et développer votre entreprise. La conformité n'est pas une bannière décorative. C'est un flux de données vérifié qui respecte à la fois la loi et vos revenus.
Ce guide change cette dynamique. Nous vous montrerons comment exécuter un audit de confidentialité de niveau professionnel qui garantit que votre collecte de données est à la fois légale et optimisée pour la performance. Nous passerons en revue tout, de l'intégration du mode de consentement Google v2 à l'honneur des signaux d'opt-out universels. Vous obtiendrez un chemin clair vers la transparence technique et réglementaire.
Principaux enseignements
- Passer d'une présence de bannière superficielle à une vérification approfondie du flux de données. Les régulateurs audite maintenant la réalité technique plutôt que la simple conformité visuelle.
- Utilisez une liste de contrôle d'audit de consentement aux cookies professionnelle pour inventorier chaque script. Assurez-vous qu'aucun pixel de suivi ne s'active avant qu'un utilisateur n'accorde une autorisation explicite.
- Éliminez les motifs sombres en rendant l'option "Rejeter tout" aussi proéminente que "Accepter tout". Cela aligne votre site avec les normes de 2026 pour une expérience utilisateur équitable.
- Comblez le "vide de consentement" en mesurant la perte de données. Apprenez à utiliser les tests A/B pour récupérer des revenus sans compromettre les normes éthiques.
- Transformez les résultats de l'audit en un plan d'action priorisé. Choisissez entre une infrastructure cloud gérée ou auto-hébergée pour maintenir la conformité technique à long terme.
Pourquoi un audit de surface n'est plus suffisant en 2026
Les régulateurs en ont fini de regarder votre bannière. En 2026, l'application est passée de l'interface utilisateur au backend. Il ne suffit plus de montrer un bouton "Rejeter tout" ; vous devez prouver que le bouton empêche réellement les données de circuler. Une étude de 2026 a révélé que 79,6 % des sites Web n'ont pas réussi à bloquer les traceurs avant l'interaction de l'utilisateur. Cet échec technique est exactement ce que ciblent maintenant les régulateurs. Ce passage de la conformité visuelle à la vérification technique est la raison pour laquelle une liste de contrôle d'audit de consentement aux cookies standard doit donner la priorité à la cartographie des données plutôt qu'au design. Si vos systèmes backend ne respectent pas les choix des utilisateurs, votre bannière n'est qu'une responsabilité.
La conformité n'est pas une configuration unique. C'est un état technique continu. Lorsque vous utilisez un cookie HTTP pour suivre le comportement des utilisateurs, vous traitez des données personnelles. Une mauvaise gestion de ces données entraîne plus que de simples amendes. Elle conduit à une dégradation des données. Des signaux inexactes dans vos outils d'analyse rendent vos dépenses marketing un jeu de devinettes. La transparence est désormais votre signal de confiance le plus précieux.
L'évolution des normes de consentement
L'environnement réglementaire en 2026 est inflexible. Les exigences du RGPD et de la ePrivacy imposent désormais que le consentement soit spécifique, informé et facilement retiré. Ce n'est pas une suggestion. Le IAB TCF v2.3 est devenu le langage fondamental de l'écosystème de la publicité numérique. Il garantit que chaque fournisseur dans votre pile respecte le signal de l'utilisateur. Les conceptions qui reposent sur le consentement implicite ou les cases pré-cochées sont désormais explicitement des motifs sombres non conformes.
De même, Google Consent Mode v2 n'est plus optionnel pour le marketing moderne. Il agit comme le pont entre la confidentialité et la performance. Sans lui, vous perdez la capacité de modéliser des données pour les utilisateurs qui se désinscrivent, laissant un énorme trou dans vos rapports. Vous avez besoin d'un audit technique pour garantir que ces intégrations fonctionnent correctement et légalement. Un échec ici signifie que vos données Google Ads et Analytics sont fondamentalement brisées.
Le risque de boîte noire
De nombreuses entreprises s'appuient sur des CMP propriétaires et fermés. C'est un pari. Vous ne pouvez pas auditer ce que vous ne pouvez pas voir. Si un CMP traite des données de manière que vous ne comprenez pas, vous êtes légalement responsable. Le traitement de données caché est un tueur silencieux de la conformité. Il crée un vide de responsabilité que la plupart des entreprises ne réalisent pas jusqu'à ce qu'une lettre d'audit arrive. Vous ne devriez pas avoir à faire confiance au bouton "faites-moi confiance" d'un fournisseur.
Nous croyons en une approche égalitaire de la confidentialité. La transparence ne devrait pas être une fonctionnalité premium. Utiliser une infrastructure disponible en source ou auto-hébergée vous permet d'inspecter le code et de vérifier exactement comment les données sont traitées. Cela transforme la conformité d'une boîte noire en un actif clair et auditable. Passer à Open Consent Infrastructure garantit que vous possédez votre destin de conformité. Vous ne devriez pas avoir à louer la confiance d'un fournisseur qui se cache derrière la complexité.
Cartographie des données techniques : L'audit "invisible"
Une bannière qui semble conforme mais qui fuit des données est une responsabilité, pas une solution. Le cœur d'une liste de contrôle d'audit de consentement aux cookies professionnelle est la carte des données techniques. Vous devez inventorier chaque cookie, pixel de suivi et objet de stockage local que votre site utilise. C'est un point de défaillance commun ; les scripts s'activent souvent au moment où une page se charge, peu importe si un utilisateur a cliqué sur "Accepter". Si vos pixels d'analyse déposent des cookies lors de la première visite, votre conformité n'est qu'une façade. Une bonne liste de contrôle d'audit de consentement aux cookies garantit que votre réalité technique correspond à vos revendications légales.
Vérifier l'ordre d'exécution des scripts est votre première priorité technique. Rien ne devrait s'activer avant le clic sur "Accepter". Cela nécessite de tester les "fuites de consentement" dans les intégrations tierces. De nombreux outils marketing sont conçus pour être agressifs. Ils contournent souvent les signaux de bannière standard à moins qu'ils ne soient explicitement bloqués. La fuite technique peut être considérée comme une forme de design trompeur, similaire aux tactiques mises en avant dans le rapport de la FTC sur les motifs sombres. Lorsque votre backend ne correspond pas à vos promesses frontend, vous ne vous contentez pas d'échouer à un test technique. Vous perdez la confiance des utilisateurs.
Auditer le suivi côté serveur par rapport aux signaux côté client ajoute une autre couche de complexité. Les configurations côté serveur sont encore plus difficiles à suivre car elles n'apparaissent pas dans l'onglet "Application" du navigateur. Vous avez besoin d'un moyen pour garantir que vos pings côté serveur sont également liés à l'état de consentement de l'utilisateur. Si vous cherchez un moyen de simplifier ce fardeau technique, explorer les options de conformité gérées peut aider à combler le fossé entre les exigences complexes et l'exécution réelle.
Contrôle des scripts et blocage préalable
Vous n'avez pas besoin d'outils d'IA coûteux pour trouver des fuites. Les outils de développement du navigateur sont vos meilleurs amis. Ouvrez l'onglet "Application" ou "Stockage" et rafraîchissez votre page sans interagir avec la bannière. Si vous voyez des cookies apparaître, vous avez un problème de blocage. La mise en œuvre de mécanismes de blocage robustes est essentielle pour les environnements WordPress et CMS personnalisés. Vous ne pouvez pas compter sur les fonctionnalités de "blocage automatique" des plugins génériques. Ils manquent souvent des traceurs sophistiqués. Pour un aperçu plus approfondi sur la façon de gérer ces obstacles techniques, consultez nos détails de blocage technique.
Vérification du mode de consentement Google v2
Le mode de consentement Google v2 (GCM v2) a changé les règles pour les audits techniques. Il ne s'agit plus seulement de "on" ou "off". Vous devez vérifier que les signaux ad_user_data et ad_personalization reflètent avec précision les choix des utilisateurs. Les erreurs d'implémentation courantes, comme l'envoi de signaux avant que le CMP ne soit complètement chargé, entraînent d'énormes lacunes dans vos rapports Google Ads. Déboguer ces signaux nécessite une approche méthodique. Notre guide technique sur le mode de consentement Google v2 fournit les paramètres spécifiques que vous devez surveiller pour garantir que vos données marketing restent à la fois légales et utiles.
L'audit de l'expérience utilisateur : Bannières et motifs sombres
Le design est désormais une question réglementaire. Vous ne pouvez plus cacher le bouton "Rejeter tout" derrière un lien "Paramètres" ou un menu secondaire. Une bonne liste de contrôle d'audit de consentement aux cookies doit évaluer le poids visuel de vos boutons. Si "Accepter tout" est un bouton vert vif et "Rejeter tout" est un lien gris pâle, vous utilisez un motif sombre. Les régulateurs en 2026 considèrent cela comme des pratiques trompeuses qui invalident le consentement. Votre objectif est la clarté morale, pas la tromperie. Le choix de se désinscrire doit être aussi fluide que le choix de s'inscrire.
L'accessibilité est le deuxième pilier d'une interface conforme. Votre bannière doit être navigable par les lecteurs d'écran et les utilisateurs uniquement au clavier. Si un utilisateur ne peut pas naviguer à travers vos options de consentement, il n'a pas donné de consentement valide. C'est une exigence technique que de nombreuses bannières génériques ignorent. Le support multilingue est également obligatoire pour le trafic mondial. La bannière doit détecter automatiquement et correspondre à la langue du navigateur de l'utilisateur. Cela garantit qu'il comprend vraiment ce à quoi il consent avant le début de la collecte de données. Si votre bannière ne parle pas la langue de l'utilisateur, votre journal d'audit ne tiendra pas sous scrutiny.
Transparence et superposition de la bannière
La transparence commence au premier niveau d'interaction. Vous devez indiquer exactement pourquoi vous collectez des données avant que l'utilisateur ne clique sur quoi que ce soit. Ne cachez pas cela dans un document de 50 pages. Utilisez des divulgations claires et superposées qui renvoient à votre politique de confidentialité complète. Par exemple, la politique de confidentialité du Département de l'Éducation des États-Unis démontre comment exposer clairement l'utilisation des cookies pour la transparence publique. Éviter les motifs sombres signifie également pas de cases pré-cochées. Chaque catégorie non essentielle doit être "désactivée" par défaut. Pour plus d'informations sur ces exigences légales spécifiques, consultez notre Guide de conformité RGPD.
Optimiser pour le choix, pas la confusion
Le choix doit être granulaire. En 2026, un seul interrupteur "on/off" pour tous les cookies non essentiels est insuffisant. Les utilisateurs doivent pouvoir activer ou désactiver des catégories comme "Statistiques", "Préférences" ou "Marketing" individuellement. Cela s'appelle le consentement granulaire, et c'est une exigence fondamentale pour la conformité moderne. Pour vos journaux d'audit, vous devez définir le "consentement sans ambiguïté" comme : Une action claire et affirmative de l'utilisateur qui démontre un accord spécifique et informé au traitement des données. Le placement compte également. Une bannière qui bloque le contenu de l'ensemble de votre site peut augmenter les taux de rebond et frustrer les utilisateurs. Visez un équilibre qui respecte à la fois le flux de l'utilisateur et ses droits numériques. L'intégration de ces vérifications UX dans votre liste de contrôle d'audit de consentement aux cookies garantit que votre interface est aussi robuste que vos systèmes backend.
Audit de l'impact sur les revenus et la performance
La conformité ne devrait pas être une taxe sur votre croissance. C'est un outil pour l'exactitude des données. Lorsque vous ignorez le "vide de consentement", vous prenez des décisions commerciales basées sur des vérités partielles. Des recherches de 2026 montrent que 52 % de toutes les sessions de sites Web se désinscrivent désormais du suivi statistique. Ce n'est pas seulement une métrique de confidentialité ; c'est une métrique de revenus. Une liste de contrôle d'audit de consentement aux cookies complète doit mesurer combien de données vous perdez et identifier où votre bannière échoue à établir la confiance. Si vous ne pouvez pas mesurer l'impact de vos choix de confidentialité, vous ne pouvez pas les optimiser.
La confiance est le facteur de conversion ultime. Si votre bannière ressemble à un obstacle légal, les utilisateurs la traiteront comme telle. Si elle ressemble à une invitation transparente à une expérience sécurisée, ils sont plus susceptibles de s'engager. Vous pouvez justifier vos dépenses de conformité en montrant aux parties prenantes comment des taux d'opt-in améliorés sont corrélés à une meilleure attribution marketing. La collecte de données éthique est un avantage concurrentiel, pas une corvée. Prêt à optimiser votre collecte de données ? Découvrez nos options gérées et auto-hébergées ici.
Cadre de test A/B de consentement
Les taux d'opt-in ne sont pas fixes. Ils sont le résultat de choix de design. Utilisez le test A/B de consentement pour expérimenter avec les couleurs, le texte et le positionnement. L'objectif n'est pas la coercition ; c'est la clarté. Les tests vous permettent de trouver l'équilibre où les utilisateurs se sentent en contrôle sans être submergés. Cette approche basée sur les données est essentielle pour combler le fossé entre la confidentialité et la performance. Vous pouvez évaluer l'impact des revenus du consentement aux cookies pour voir comment un design éthique protège votre résultat net tout en maintenant l'intégrité légale.
Audit de performance
La confidentialité ne devrait pas nuire à la vitesse de votre page. En 2026, des scripts légers sont une exigence pour le SEO. Si votre script CMP est lourd, il déclenchera des décalages de mise en page et nuira à vos Core Web Vitals. Cela impacte directement vos classements de recherche et l'expérience utilisateur. Pendant votre audit, comparez la latence des services cloud gérés par rapport à l'infrastructure auto-hébergée. L'auto-hébergement offre souvent la latence la plus basse car vous contrôlez l'environnement de livraison. Une liste de contrôle d'audit de consentement aux cookies qui ignore la performance est incomplète. Votre solution de confidentialité devrait être invisible pour le navigateur de l'utilisateur mais transparente pour ses droits.
Plan d'action : Mise en œuvre de vos résultats d'audit
Une liste de contrôle d'audit de consentement aux cookies complétée n'est précieuse que par les corrections que vous mettez en œuvre. Une fois que vous avez identifié vos fuites techniques et vos lacunes UX, vous devez prioriser votre réponse. Les fuites techniques, où les scripts s'activent avant le consentement, représentent le plus grand risque réglementaire et doivent être traitées immédiatement. Les améliorations UX, bien que critiques pour la confiance et les revenus, peuvent suivre une fois que le flux de données est sécurisé. La conformité est un processus vivant ; ce n'est pas un projet ponctuel que vous pouvez oublier après le déploiement.
Pour maintenir vos normes, établissez un calendrier d'audit trimestriel. Les environnements Web sont dynamiques. De nouveaux pixels marketing, des mises à jour de plugins et des changements de scripts peuvent facilement briser votre logique de consentement. L'intégration de votre liste de contrôle d'audit de consentement aux cookies dans vos pipelines DevOps ou CI/CD garantit qu'aucun nouveau code ne soit mis en ligne sans un contrôle de confidentialité. Cette approche proactive empêche la régression de la conformité et maintient votre collecte de données honnête. Elle transforme la confidentialité d'un obstacle en une partie standard de votre excellence technique.
Le cas pour la conformité cloud gérée
Pour les équipes axées sur la vitesse et les faibles coûts, les services cloud gérés sont la norme. Ils suppriment le fardeau de la maintenance de l'infrastructure. Vous n'avez pas à vous soucier de la disponibilité du serveur ou des correctifs de sécurité manuels. Plus important encore, les plateformes gérées gèrent les mises à jour automatiques pour les réglementations changeantes. Lorsque des normes comme le IAB TCF v2.3 évoluent, la plateforme s'adapte sans que vos développeurs aient à réécrire du code. C'est le chemin le plus efficace vers une conformité de haut niveau pour les organisations qui privilégient l'agilité. Vous pouvez voir les prix du cloud géré pour voir comment cela s'intègre à votre modèle de ressources.
Auto-hébergement pour une auditabilité maximale
Les équipes techniques soucieuses de la sécurité préfèrent souvent un chemin différent. L'auto-hébergement via Open Consent Infrastructure offre une auditabilité sans précédent. Vous ne faites pas simplement confiance à un fournisseur ; vous inspectez le code disponible en source. Cette approche réduit le verrouillage des fournisseurs et améliore votre posture de sécurité globale en gardant les données de consentement au sein de votre propre infrastructure. Elle transforme la confidentialité en un bien public que vous contrôlez plutôt qu'un service que vous louez. C'est le choix ultime pour ceux qui croient que la transparence doit être intégrée à l'architecture. Pour une plongée plus profonde dans ce modèle, lisez notre guide sur le consentement aux cookies auto-hébergé.
Préparez votre stratégie de données pour l'avenir
La conformité en 2026 ne consiste plus à cocher une case. Il s'agit d'intégrité technique. Passer par cette liste de contrôle d'audit de consentement aux cookies révèle que la véritable confidentialité nécessite un pont entre vos promesses légales et votre réalité backend. Vous avez vu comment les fuites de données non consenties et les motifs sombres trompeurs érodent à la fois la confiance des utilisateurs et votre précision marketing. En donnant la priorité à la transparence technique et à une UX éthique, vous transformez un fardeau réglementaire en un actif axé sur la performance.
Vous n'avez pas à affronter ces complexités seul. Que vous choisissiez le chemin à faible coût des services gérés ou l'auditabilité profonde de l'auto-hébergement, l'objectif reste le même : respecter l'utilisateur et protéger vos revenus. Il est temps de dépasser les bannières superficielles et de mettre en œuvre un système certifié IAB TCF v2.3, prêt pour le mode de consentement Google v2, et construit sur la transparence disponible en source. Sécurisez votre conformité 2026 avec le cloud géré Conzent. Vous avez les outils pour diriger avec transparence. Commencez à construire un site Web que les utilisateurs peuvent réellement faire confiance.
Questions Fréquemment Posées
À quelle fréquence devrais-je effectuer un audit de consentement aux cookies ?
Vous devriez effectuer une liste de contrôle d'audit de consentement aux cookies au moins tous les trimestres. Les environnements numériques évoluent constamment. De nouveaux pixels marketing, des mises à jour de plugins ou des changements dans votre pile technologique publicitaire peuvent briser votre logique de consentement existante. Un contrôle de routine garantit que votre mise en œuvre technique correspond toujours à votre politique de confidentialité. Il est également recommandé d'auditer votre site après tout déploiement majeur ou chaque fois que vous intégrez un nouveau service tiers qui gère des données utilisateur.
Quelles sont les erreurs les plus courantes du mode de consentement Google v2 trouvées dans les audits ?
Les erreurs les plus fréquentes concernent l'activation incorrecte des signaux pour ad_user_data et ad_personalization. De nombreux sites envoient ces signaux avant que le CMP ne soit complètement chargé ou qu'un choix d'utilisateur ne soit enregistré. Cela crée des lacunes dans vos rapports Google Ads et Analytics. Les audits découvrent également fréquemment des signaux "par défaut" qui ne se réinitialisent pas après qu'un utilisateur a changé d'avis. Vérifier ces pings techniques est une étape critique pour maintenir des données marketing précises et légales.
Puis-je utiliser une bannière de cookies gratuite et être tout de même conforme au RGPD ?
Vous pouvez atteindre la conformité avec un outil gratuit, à condition qu'il prenne en charge le consentement granulaire et le blocage préalable. De nombreux plugins gratuits échouent car ils ne stoppent pas réellement les cookies avant un clic. Notre Open Consent Infrastructure auto-hébergée offre une solution professionnelle disponible en source gratuitement. Elle vous donne les mêmes capacités IAB TCF v2.3 et Google Consent Mode v2 que les plateformes payantes sans les coûts d'abonnement récurrents ou les limitations de boîte noire.
Quelle est la différence entre un scan de cookies et un audit de confidentialité des données ?
Un scan de cookies est une liste superficielle des traceurs trouvés sur votre site. Un audit de confidentialité des données est une enquête technique approfondie sur la façon dont ces données circulent. Alors qu'un scan identifie l'existence d'un cookie, un audit vérifie si votre backend respecte le signal "Rejeter tout". Il vérifie la présence de motifs sombres, l'exactitude des signaux GCM v2 et si des scripts tiers fuient des données. Les scans sont pour l'inventaire ; les audits sont pour la vérification.
Comment un audit de consentement aux cookies affecte-t-il mes classements SEO ?
Un audit identifie les goulets d'étranglement de performance qui nuisent à vos Core Web Vitals. Des scripts de consentement lourds provoquent souvent des décalages de mise en page ou ralentissent votre Largest Contentful Paint, qui sont des facteurs de classement directs. En auditant l'impact de votre CMP, vous pouvez passer à une infrastructure légère qui protège votre SEO. La conformité ne doit pas signifier un site lent. Des scripts optimisés garantissent que vos solutions de confidentialité n'impactent pas négativement votre visibilité de recherche ou l'expérience utilisateur.
Le IAB TCF v2.3 est-il obligatoire pour tous les sites Web en 2026 ?
Le IAB TCF v2.3 n'est pas une exigence légale pour chaque site, mais c'est une nécessité technique pour quiconque dans l'écosystème de la publicité numérique. Si vous utilisez des grands fournisseurs de publicité ou monétisez par le biais de publicités programmatiques, ce cadre garantit que vos signaux de consentement sont reconnus à travers la chaîne d'approvisionnement. Sans cela, de nombreux fournisseurs cesseront simplement de diffuser des annonces à vos utilisateurs. Il est devenu la norme de l'industrie pour communiquer la transparence et le choix à grande échelle.
Que se passe-t-il si mon audit révèle des scripts s'activant avant le consentement ?
C'est un échec de conformité critique qui nécessite une intervention technique immédiate. Les scripts s'activant avant le consentement violent les principes fondamentaux du RGPD et de la Directive ePrivacy. Vous devez mettre en œuvre un mécanisme de blocage robuste pour retenir ces traceurs jusqu'à ce qu'une action claire et affirmative soit prise par l'utilisateur. Ignorer cette "fuite" vous rend vulnérable aux amendes et à l'examen réglementaire. C'est la correction la plus urgente sur toute liste de contrôle d'audit de consentement aux cookies.