
Die 2026 Cookie-Zustimmungs-Audit-Checkliste: Ist Ihre Website wirklich konform?
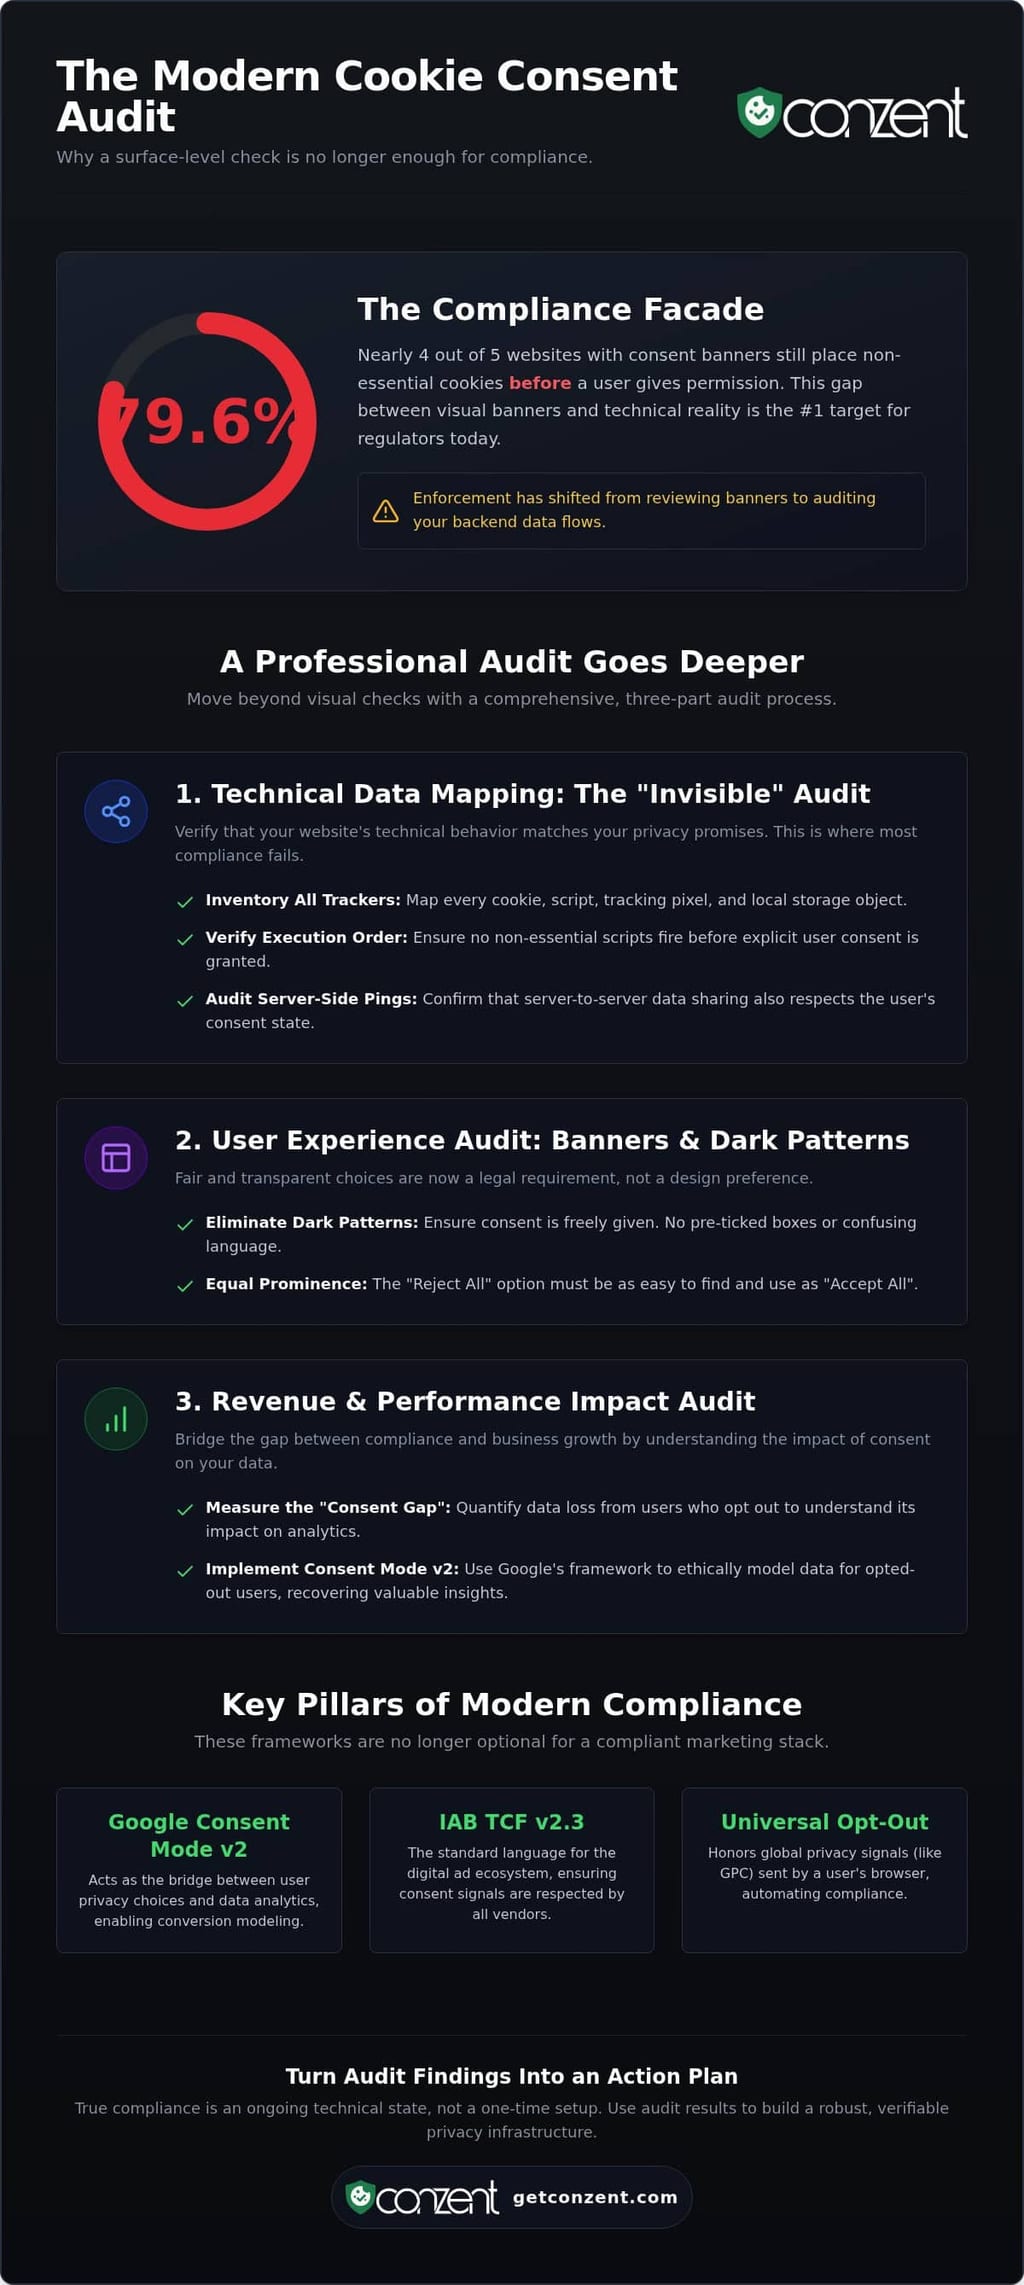
79,6 % der Websites mit Einwilligungsbanner setzen immer noch nicht essentielle Cookies, bevor ein Besucher überhaupt auf einen Button klickt. Es ist eine erstaunliche Zahl, die beweist, dass die meisten Datenschutzkonfigurationen nur digitales Theater sind. Sie könnten ein Banner haben, aber wenn Ihr Backend tatsächlich nicht darauf hört, sind Sie denselben GDPR-Strafen ausgesetzt wie jemand ohne Banner. Um dies zu beheben, benötigen Sie eine umfassende Checkliste für die Cookie-Einwilligungsprüfung, die tiefer geht als die Benutzeroberfläche.
Sie haben wahrscheinlich die Frustration erlebt, ungenaue Daten in Google Analytics zu sehen oder Ihre Absprungrate steigen zu sehen, weil ein aufdringliches Popup erscheint. Es sollte sich nicht wie eine Wahl zwischen der Einhaltung des Gesetzes und dem Wachstum Ihres Unternehmens anfühlen. Compliance ist kein dekoratives Banner. Es ist ein verifiziertes Datenfluss, das sowohl das Gesetz als auch Ihre Einnahmen respektiert.
Dieser Leitfaden ändert diese Dynamik. Wir zeigen Ihnen, wie Sie eine professionelle Datenschutzprüfung durchführen, die sicherstellt, dass Ihre Datensammlung sowohl legal als auch leistungsoptimiert ist. Wir werden alles von der Integration des Google Consent Mode v2 bis hin zur Berücksichtigung universeller Opt-Out-Signale durchgehen. Sie erhalten einen klaren Weg zu technischer und regulatorischer Transparenz.
Wichtige Erkenntnisse
- Wechseln Sie von einer oberflächlichen Bannerpräsenz zu einer tiefen Verifizierung des Datenflusses. Regulierungsbehörden prüfen jetzt die technische Realität und nicht nur die visuelle Compliance.
- Verwenden Sie eine professionelle Checkliste für die Cookie-Einwilligungsprüfung, um jedes Skript zu inventarisieren. Stellen Sie sicher, dass keine Tracking-Pixel feuern, bevor ein Benutzer ausdrücklich seine Erlaubnis erteilt.
- Eliminieren Sie dunkle Muster, indem Sie die Option "Alle ablehnen" ebenso prominent machen wie "Alle akzeptieren". Dies bringt Ihre Website mit den Standards von 2026 für eine faire Benutzererfahrung in Einklang.
- Überbrücken Sie die "Einwilligungslücke", indem Sie den Datenverlust messen. Lernen Sie, wie Sie A/B-Tests nutzen können, um Einnahmen zu sichern, ohne ethische Standards zu gefährden.
- Verwandeln Sie die Ergebnisse der Prüfung in einen priorisierten Aktionsplan. Wählen Sie zwischen verwalteter Cloud oder selbst gehosteter Infrastruktur, um langfristige technische Compliance aufrechtzuerhalten.
Warum eine oberflächliche Prüfung 2026 nicht mehr ausreicht
Regulierungsbehörden haben genug von Ihrem Banner. Im Jahr 2026 hat sich die Durchsetzung vom Frontend zum Backend verlagert. Es reicht nicht mehr aus, einen Button "Alle ablehnen" zu zeigen; Sie müssen beweisen, dass der Button tatsächlich den Datenfluss stoppt. Eine Studie aus dem Jahr 2026 ergab, dass 79,6 % der Websites es versäumten, Tracker vor der Benutzerinteraktion zu blockieren. Dieses technische Versagen ist genau das, was die Regulierungsbehörden jetzt ins Visier nehmen. Diese Verschiebung von visueller Compliance zu technischer Verifizierung ist der Grund, warum eine standardmäßige Checkliste für die Cookie-Einwilligungsprüfung die Datenkartierung über das Design priorisieren muss. Wenn Ihre Backend-Systeme die Benutzerentscheidungen nicht respektieren, ist Ihr Banner nur eine Haftung.
Compliance ist kein einmaliges Setup. Es ist ein kontinuierlicher technischer Zustand. Wenn Sie ein HTTP-Cookie verwenden, um das Benutzerverhalten zu verfolgen, verarbeiten Sie personenbezogene Daten. Eine falsche Verwaltung dieser Daten führt zu mehr als nur Geldstrafen. Sie führt zu Datenverschlechterung. Ungenaue Signale in Ihren Analysetools machen Ihre Marketingausgaben zu einem Ratespiel. Transparenz ist jetzt Ihr wertvollstes Vertrauenssignal.
Die Entwicklung der Einwilligungsstandards
Das regulatorische Umfeld im Jahr 2026 ist kompromisslos. Die Anforderungen der GDPR und der ePrivacy verlangen jetzt, dass die Einwilligung spezifisch, informiert und leicht widerrufbar ist. Das ist keine Empfehlung. Der IAB TCF v2.3 ist zur grundlegenden Sprache für das digitale Werbeökosystem geworden. Er stellt sicher, dass jeder Anbieter in Ihrem Stack das Signal des Benutzers respektiert. Designs, die auf stillschweigender Einwilligung oder vorab angekreuzten Kästchen basieren, sind jetzt ausdrücklich nicht konforme dunkle Muster.
Ähnlich ist der Google Consent Mode v2 für modernes Marketing nicht mehr optional. Er fungiert als Brücke zwischen Datenschutz und Leistung. Ohne ihn verlieren Sie die Fähigkeit, Daten für Benutzer, die sich abmelden, zu modellieren, was eine massive Lücke in Ihren Berichten hinterlässt. Sie benötigen eine technische Prüfung, um sicherzustellen, dass diese Integrationen korrekt und legal funktionieren. Ein Versagen hier bedeutet, dass Ihre Google Ads- und Analytics-Daten grundlegend fehlerhaft sind.
Das Black-Box-Risiko
Viele Unternehmen verlassen sich auf proprietäre, geschlossene CMPs. Das ist ein Glücksspiel. Sie können nicht prüfen, was Sie nicht sehen können. Wenn ein CMP Daten auf eine Weise verarbeitet, die Sie nicht verstehen, sind Sie rechtlich verantwortlich. Versteckte Datenverarbeitung ist ein stiller Killer der Compliance. Sie schafft eine Haftungslücke, die die meisten Unternehmen nicht erkennen, bis ein Prüfungsbrief eintrifft. Sie sollten nicht auf den "Vertrauen Sie mir"-Button eines Anbieters angewiesen sein.
Wir glauben an einen egalitären Ansatz für den Datenschutz. Transparenz sollte kein Premium-Feature sein. Die Verwendung von quelloffener oder selbst gehosteter Infrastruktur ermöglicht es Ihnen, den Code zu inspizieren und genau zu überprüfen, wie Daten verarbeitet werden. Es verwandelt Compliance von einer Black Box in ein klares, prüfbares Asset. Der Umstieg auf Open Consent Infrastructure stellt sicher, dass Sie Ihr Compliance-Schicksal selbst in der Hand haben. Sie sollten nicht das Vertrauen eines Anbieters mieten müssen, der sich hinter Komplexität versteckt.
Technische Datenkartierung: Die "unsichtbare" Prüfung
Ein Banner, das compliant aussieht, aber Daten leckt, ist eine Haftung, keine Lösung. Der Kern einer professionellen Checkliste für die Cookie-Einwilligungsprüfung ist die technische Datenkarte. Sie müssen jedes Cookie, jedes Tracking-Pixel und jedes lokale Speicherobjekt, das Ihre Website verwendet, inventarisieren. Es ist ein häufiger Fehlerpunkt; Skripte feuern oft im Moment, in dem eine Seite geladen wird, unabhängig davon, ob ein Benutzer auf "Akzeptieren" geklickt hat oder nicht. Wenn Ihre Analysepixel Cookies beim ersten Besuch setzen, ist Ihre Compliance eine Fassade. Eine ordnungsgemäße Checkliste für die Cookie-Einwilligungsprüfung stellt sicher, dass Ihre technische Realität mit Ihren rechtlichen Ansprüchen übereinstimmt.
Die Überprüfung der Reihenfolge der Skriptausführung hat oberste technische Priorität. Nichts sollte vor dem Klick auf "Akzeptieren" feuern. Dies erfordert Tests auf "Einwilligungsleck" innerhalb von Drittanbieter-Integrationen. Viele Marketing-Tools sind darauf ausgelegt, aggressiv zu sein. Sie umgehen oft die standardmäßigen Banner-Signale, es sei denn, sie werden ausdrücklich blockiert. Technisches Leckagen kann als eine Form von irreführendem Design angesehen werden, ähnlich den Taktiken, die im FTC-Bericht über dunkle Muster hervorgehoben werden. Wenn Ihr Backend nicht mit Ihren Frontend-Versprechen übereinstimmt, bestehen Sie nicht nur einen technischen Test nicht. Sie verlieren das Vertrauen der Benutzer.
Die Prüfung von serverseitigem Tracking vs. clientseitigen Signalen fügt eine weitere Ebene der Komplexität hinzu. Serverseitige Setups sind noch schwieriger zu verfolgen, da sie nicht im "Anwendungs"-Tab des Browsers erscheinen. Sie benötigen eine Möglichkeit, um sicherzustellen, dass Ihre serverseitigen Pings auch mit dem Einwilligungsstatus des Benutzers verknüpft sind. Wenn Sie nach einer Möglichkeit suchen, diese technische Belastung zu vereinfachen, kann die Erkundung von verwalteten Compliance-Optionen helfen, die Lücke zwischen komplexen Anforderungen und tatsächlicher Ausführung zu schließen.
Skripte steuern und vorher blockieren
Sie benötigen keine teuren KI-Tools, um Lecks zu finden. Die Entwicklertools des Browsers sind Ihr bester Freund. Öffnen Sie den "Anwendungs"- oder "Speicher"-Tab und aktualisieren Sie Ihre Seite, ohne mit dem Banner zu interagieren. Wenn Sie Cookies sehen, die erscheinen, haben Sie ein Blockierungsproblem. Robuste Blockierungsmechanismen sind für WordPress- und benutzerdefinierte CMS-Umgebungen unerlässlich. Sie können sich nicht auf die "Auto-Block"-Funktionen generischer Plugins verlassen. Diese übersehen oft anspruchsvolle Tracker. Für einen tieferen Einblick, wie Sie mit diesen technischen Hürden umgehen können, siehe unsere technischen Blockierungsdetails.
Überprüfung des Google Consent Mode v2
Der Google Consent Mode v2 (GCM v2) hat die Regeln für technische Prüfungen geändert. Es geht nicht mehr nur um "ein" oder "aus". Sie müssen überprüfen, dass die Signale ad_user_data und ad_personalization die Benutzerentscheidungen genau widerspiegeln. Häufige Implementierungsfehler, wie das Senden von Signalen, bevor der CMP vollständig geladen ist, führen zu massiven Datenlücken in Ihren Google Ads-Berichten. Das Debuggen dieser Signale erfordert einen systematischen Ansatz. Unser technischer Leitfaden zum Google Consent Mode v2 bietet die spezifischen Parameter, die Sie überwachen müssen, um sicherzustellen, dass Ihre Marketingdaten sowohl legal als auch nützlich bleiben.
Die Benutzererfahrungsprüfung: Banner und dunkle Muster
Design ist jetzt ein regulatorisches Thema. Sie können den Button "Alle ablehnen" nicht mehr hinter einem Link "Einstellungen" oder einem sekundären Menü verstecken. Eine ordnungsgemäße Checkliste für die Cookie-Einwilligungsprüfung muss das visuelle Gewicht Ihrer Buttons bewerten. Wenn "Alle akzeptieren" ein leuchtend grüner Button ist und "Alle ablehnen" ein blasser grauer Link, verwenden Sie ein dunkles Muster. Regulierungsbehörden im Jahr 2026 betrachten diese als irreführende Praktiken, die die Einwilligung ungültig machen. Ihr Ziel ist moralische Klarheit, nicht Trickserei. Die Wahl, sich abzumelden, sollte ebenso reibungslos sein wie die Wahl, sich anzumelden.
Barrierefreiheit ist die zweite Säule einer konformen Benutzeroberfläche. Ihr Banner muss von Screenreadern und Benutzern, die nur mit der Tastatur navigieren, bedienbar sein. Wenn ein Benutzer nicht durch Ihre Einwilligungsoptionen tabben kann, hat er keine gültige Einwilligung gegeben. Dies ist eine technische Anforderung, die viele generische Banner ignorieren. Mehrsprachige Unterstützung ist ebenfalls für globalen Verkehr obligatorisch. Das Banner sollte automatisch die Sprache des Browsers des Benutzers erkennen und anpassen. Dies stellt sicher, dass sie wirklich verstehen, worauf sie sich einlassen, bevor die Datensammlung beginnt. Wenn Ihr Banner nicht die Sprache des Benutzers spricht, wird Ihr Prüfprotokoll der Überprüfung nicht standhalten.
Banner-Transparenz und Schichtung
Transparenz beginnt bei der ersten Interaktionsebene. Sie müssen genau angeben, warum Sie Daten sammeln, bevor der Benutzer auf irgendetwas klickt. Verstecken Sie dies nicht in einem 50-seitigen Dokument. Verwenden Sie klare, geschichtete Offenlegungen, die auf Ihre vollständige Datenschutzrichtlinie verlinken. Zum Beispiel zeigt die Datenschutzrichtlinie des US-Bildungsministeriums, wie man die Verwendung von Cookies klar für die öffentliche Transparenz umreißt. Das Vermeiden von dunklen Mustern bedeutet auch, keine vorab angekreuzten Kästchen zu verwenden. Jede nicht essentielle Kategorie muss standardmäßig "aus" sein. Für weitere Informationen zu diesen spezifischen rechtlichen Anforderungen siehe unseren Leitfaden zur GDPR-Compliance.
Optimierung für Wahlfreiheit, nicht Verwirrung
Die Wahl sollte granular sein. Im Jahr 2026 ist ein einzelner "ein/ausschalten"-Schalter für alle nicht essentiellen Cookies unzureichend. Benutzer müssen Kategorien wie "Statistiken", "Präferenzen" oder "Marketing" einzeln umschalten können. Dies wird als granulare Einwilligung bezeichnet und ist eine Kernanforderung für moderne Compliance. Für Ihre Prüfprotokolle sollten Sie "eindeutige Einwilligung" definieren als: Eine klare, affirmative Handlung des Benutzers, die eine spezifische und informierte Zustimmung zur Datenverarbeitung demonstriert. Auch die Platzierung ist wichtig. Ein Banner, das den gesamten Inhalt Ihrer Website blockiert, kann die Absprungraten erhöhen und Benutzer frustrieren. Streben Sie ein Gleichgewicht an, das sowohl den Fluss des Benutzers als auch seine digitalen Rechte respektiert. Die Integration dieser UX-Prüfungen in Ihre Checkliste für die Cookie-Einwilligungsprüfung stellt sicher, dass Ihre Benutzeroberfläche ebenso robust ist wie Ihre Backend-Systeme.
Prüfung der Auswirkungen auf Einnahmen und Leistung
Compliance sollte keine Steuer auf Ihr Wachstum sein. Es ist ein Werkzeug für Datenaufrichtigkeit. Wenn Sie die "Einwilligungslücke" ignorieren, treffen Sie Geschäftsentscheidungen auf der Grundlage von Teilwahrheiten. Forschungen aus dem Jahr 2026 zeigen, dass 52 % aller Website-Sitzungen jetzt auf statistisches Tracking verzichten. Das ist nicht nur eine Datenschutzmetrik; es ist eine Einnahmenmetrik. Eine umfassende Checkliste für die Cookie-Einwilligungsprüfung muss messen, wie viele Daten Sie verlieren und wo Ihr Banner versagt, Vertrauen aufzubauen. Wenn Sie die Auswirkungen Ihrer Datenschutzentscheidungen nicht messen können, können Sie sie nicht optimieren.
Vertrauen ist der ultimative Konversionsfaktor. Wenn Ihr Banner sich wie ein rechtliches Hindernis anfühlt, werden die Benutzer es auch so behandeln. Wenn es sich wie eine transparente Einladung zu einem sicheren Erlebnis anfühlt, sind sie eher bereit, sich zu engagieren. Sie können Ihre Compliance-Ausgaben rechtfertigen, indem Sie den Stakeholdern genau zeigen, wie verbesserte Opt-in-Raten mit besserer Marketingzuordnung korrelieren. Ethische Datensammlung ist ein Wettbewerbsvorteil, kein Aufwand. Bereit, Ihre Datensammlung zu optimieren? Erforschen Sie hier unsere verwalteten und selbst gehosteten Optionen.
Einwilligungs-A/B-Test-Framework
Opt-in-Raten sind nicht festgelegt. Sie sind das Ergebnis von Designentscheidungen. Verwenden Sie Einwilligungs-A/B-Tests, um mit Farben, Texten und Positionierungen zu experimentieren. Das Ziel ist nicht Zwang; es ist Klarheit. Tests ermöglichen es Ihnen, das Gleichgewicht zu finden, bei dem Benutzer sich in Kontrolle fühlen, ohne überwältigt zu werden. Dieser datengestützte Ansatz ist entscheidend, um die Lücke zwischen Datenschutz und Leistung zu schließen. Sie können die Auswirkungen der Cookie-Einwilligung auf die Einnahmen bewerten, um zu sehen, wie ethisches Design Ihre Gewinnspanne schützt und gleichzeitig die rechtliche Integrität wahrt.
Leistungsprüfung
Datenschutz sollte Ihre Seitenladegeschwindigkeit nicht beeinträchtigen. Im Jahr 2026 sind leichte Skripte eine Voraussetzung für SEO. Wenn Ihr CMP-Skript schwer ist, führt es zu Layoutverschiebungen und beeinträchtigt Ihre Core Web Vitals. Dies wirkt sich direkt auf Ihre Suchrankings und Benutzererfahrung aus. Vergleichen Sie während Ihrer Prüfung die Latenz von verwalteten Cloud-Diensten mit selbst gehosteter Infrastruktur. Selbsthosting bietet oft die niedrigste Latenz, da Sie die Bereitstellungsumgebung kontrollieren. Eine Checkliste für die Cookie-Einwilligungsprüfung, die die Leistung ignoriert, ist unvollständig. Ihre Datenschutzlösung sollte für den Browser des Benutzers unsichtbar, aber transparent für seine Rechte sein.
Aktionsplan: Umsetzung Ihrer Prüfungsergebnisse
Eine abgeschlossene Checkliste für die Cookie-Einwilligungsprüfung ist nur so wertvoll wie die Korrekturen, die Sie umsetzen. Sobald Sie Ihre technischen Lecks und UX-Lücken identifiziert haben, müssen Sie Ihre Reaktion priorisieren. Technische Lecks, bei denen Skripte vor der Einwilligung feuern, stellen das höchste regulatorische Risiko dar und sollten sofort angegangen werden. UX-Verbesserungen, obwohl entscheidend für Vertrauen und Einnahmen, können folgen, sobald der Datenfluss gesichert ist. Compliance ist ein lebendiger Prozess; es ist kein einmaliges Projekt, das Sie nach der Bereitstellung vergessen können.
Um Ihre Standards aufrechtzuerhalten, sollten Sie einen vierteljährlichen Prüfungszeitplan festlegen. Website-Umgebungen sind dynamisch. Neue Marketing-Pixel, aktualisierte Plugins und sich ändernde Skripte können Ihre Einwilligungslogik leicht brechen. Die Integration Ihrer Checkliste für die Cookie-Einwilligungsprüfung in Ihre DevOps- oder CI/CD-Pipelines stellt sicher, dass kein neuer Code ohne eine Datenschutzprüfung live geht. Dieser proaktive Ansatz verhindert Compliance-Rückschritte und hält Ihre Datensammlung ehrlich. Er verwandelt Datenschutz von einem Hindernis in einen festen Bestandteil Ihrer technischen Exzellenz.
Das Argument für verwaltete Cloud-Compliance
Für Teams, die auf Geschwindigkeit und niedrige Kosten fokussiert sind, sind verwaltete Cloud-Dienste der Standard. Sie nehmen die Last der Infrastrukturwartung ab. Sie müssen sich keine Sorgen um die Serververfügbarkeit oder manuelle Sicherheitsupdates machen. Noch wichtiger ist, dass verwaltete Plattformen automatische Updates für sich ändernde Vorschriften durchführen. Wenn Standards wie IAB TCF v2.3 sich weiterentwickeln, passt sich die Plattform an, ohne dass Ihre Entwickler den Code neu schreiben müssen. Es ist der effizienteste Weg zu einer hohen Compliance für Organisationen, die Agilität priorisieren. Sie können die Preise für verwaltete Cloud-Dienste einsehen, um zu sehen, wie dies in Ihr Ressourcenmodell passt.
Selbsthosting für maximale Prüfungsfähigkeit
Sicherheitsbewusste technische Teams bevorzugen oft einen anderen Weg. Selbsthosting über Open Consent Infrastructure bietet unvergleichliche Prüfungsfähigkeit. Sie vertrauen nicht nur einem Anbieter; Sie inspizieren den quelloffenen Code. Dieser Ansatz reduziert die Abhängigkeit von Anbietern und verbessert Ihre gesamte Sicherheitslage, indem Sie die Einwilligungsdaten innerhalb Ihrer eigenen Infrastruktur halten. Er verwandelt Datenschutz in ein öffentliches Gut, das Sie kontrollieren, anstatt einen Dienst zu mieten. Es ist die ultimative Wahl für diejenigen, die glauben, dass Transparenz in die Architektur integriert werden sollte. Für einen tieferen Einblick in dieses Modell lesen Sie unseren Leitfaden für selbst gehostete Cookie-Einwilligung.
Zukunftssichere Ihre Datenstrategie
Compliance im Jahr 2026 geht nicht mehr darum, ein Kästchen abzuhaken. Es geht um technische Integrität. Die Durcharbeitung dieser Checkliste für die Cookie-Einwilligungsprüfung zeigt, dass wahrer Datenschutz eine Brücke zwischen Ihren rechtlichen Versprechen und Ihrer Backend-Realität erfordert. Sie haben gesehen, wie nicht einwilligte Datenlecks und irreführende dunkle Muster sowohl das Vertrauen der Benutzer als auch die Genauigkeit Ihres Marketings untergraben. Indem Sie technische Transparenz und ethisches UX priorisieren, verwandeln Sie eine regulatorische Belastung in ein leistungsorientiertes Asset.
Sie müssen sich diesen Komplexitäten nicht allein stellen. Egal, ob Sie den kostengünstigen Weg der verwalteten Dienste oder die tiefgreifende Prüfungsfähigkeit des Selbsthostings wählen, das Ziel bleibt dasselbe: den Benutzer respektieren und Ihre Einnahmen schützen. Es ist an der Zeit, über oberflächliche Banner hinauszugehen und ein System zu implementieren, das IAB TCF v2.3-zertifiziert, Google Consent Mode v2-ready und auf quelloffener Transparenz basiert. Sichern Sie sich Ihre Compliance für 2026 mit Conzent Managed Cloud. Sie haben die Werkzeuge, um mit Transparenz zu führen. Beginnen Sie mit dem Aufbau einer Website, der Benutzer tatsächlich vertrauen können.
Häufig gestellte Fragen
Wie oft sollte ich eine Cookie-Einwilligungsprüfung durchführen?
Sie sollten mindestens vierteljährlich eine Checkliste für die Cookie-Einwilligungsprüfung durchführen. Digitale Umgebungen verändern sich ständig. Neue Marketing-Pixel, Plugin-Updates oder Änderungen in Ihrem Ad-Tech-Stack können Ihre bestehende Einwilligungslogik brechen. Eine routinemäßige Überprüfung stellt sicher, dass Ihre technische Implementierung weiterhin mit Ihrer Datenschutzrichtlinie übereinstimmt. Es ist auch eine bewährte Praxis, Ihre Website nach jeder größeren Bereitstellung oder wann immer Sie einen neuen Drittanbieterdienst integrieren, der Benutzerdaten verarbeitet, zu prüfen.
Was sind die häufigsten Fehler im Google Consent Mode v2, die bei Prüfungen gefunden werden?
Die häufigsten Fehler betreffen das falsche Auslösen von Signalen für ad_user_data und ad_personalization. Viele Websites senden diese Signale, bevor der CMP vollständig geladen ist oder die Wahl eines Benutzers registriert wurde. Dies führt zu Lücken in Ihren Google Ads- und Analytics-Berichten. Prüfungen decken auch häufig "Standard"-Signale auf, die sich nicht zurücksetzen, nachdem ein Benutzer seine Meinung geändert hat. Die Überprüfung dieser technischen Pings ist ein kritischer Schritt zur Aufrechterhaltung genauer, legaler Marketingdaten.
Kann ich ein kostenloses Cookie-Banner verwenden und trotzdem GDPR-konform sein?
Sie können mit einem kostenlosen Tool Compliance erreichen, vorausgesetzt, es unterstützt granulare Einwilligung und vorherige Blockierung. Viele kostenlose Plugins scheitern, weil sie Cookies nicht tatsächlich daran hindern, vor einem Klick zu feuern. Unsere selbst gehostete Open Consent Infrastructure bietet eine quelloffene, professionelle Lösung kostenlos. Sie bietet Ihnen die gleichen IAB TCF v2.3- und Google Consent Mode v2-Funktionen wie kostenpflichtige Plattformen, ohne die wiederkehrenden Abonnementkosten oder Black-Box-Beschränkungen.
Was ist der Unterschied zwischen einem Cookie-Scan und einer Datenschutzprüfung?
Ein Cookie-Scan ist eine oberflächliche Liste von Trackern, die auf Ihrer Website gefunden wurden. Eine Datenschutzprüfung ist eine tiefgehende technische Untersuchung, wie diese Daten fließen. Während ein Scan das Vorhandensein eines Cookies identifiziert, überprüft eine Prüfung, ob Ihr Backend das Signal "Alle ablehnen" respektiert. Sie prüft auf dunkle Muster, die Genauigkeit der GCM v2-Signale und ob Drittanbieterskripte Daten lecken. Scans dienen der Inventarisierung; Prüfungen dienen der Verifizierung.
Wie wirkt sich eine Cookie-Einwilligungsprüfung auf meine SEO-Rankings aus?
Eine Prüfung identifiziert Leistungsengpässe, die Ihre Core Web Vitals beeinträchtigen. Schwere Einwilligungsskripte verursachen oft Layoutverschiebungen oder verlangsamen Ihr Largest Contentful Paint, was direkte Rankingfaktoren sind. Durch die Prüfung der Auswirkungen Ihres CMP können Sie auf leichte Infrastruktur umsteigen, die Ihre SEO schützt. Compliance muss nicht bedeuten, dass die Website langsam ist. Optimierte Skripte stellen sicher, dass Ihre Datenschutzlösungen Ihre Sichtbarkeit in Suchmaschinen oder Benutzererfahrung nicht negativ beeinflussen.
Ist IAB TCF v2.3 für alle Websites im Jahr 2026 obligatorisch?
IAB TCF v2.3 ist keine gesetzliche Anforderung für jede Website, aber es ist eine technische Notwendigkeit für jeden im digitalen Werbeökosystem. Wenn Sie große Werbeanbieter nutzen oder durch programmatische Werbung monetarisieren, stellt dieses Framework sicher, dass Ihre Einwilligungssignale in der gesamten Lieferkette erkannt werden. Ohne es werden viele Anbieter einfach aufhören, Anzeigen an Ihre Benutzer auszuliefern. Es ist zum Branchenstandard für die Kommunikation von Transparenz und Wahlfreiheit in großem Maßstab geworden.
Was passiert, wenn meine Prüfung zeigt, dass Skripte vor der Einwilligung feuern?
Dies ist ein kritisches Compliance-Versagen, das sofortige technische Intervention erfordert. Skripte, die vor der Einwilligung feuern, verletzen die Grundprinzipien der GDPR und der ePrivacy-Richtlinie. Sie müssen einen robusten Blockierungsmechanismus implementieren, um diese Tracker zurückzuhalten, bis eine klare, affirmative Handlung des Benutzers erfolgt. Das Ignorieren dieses "Lecks" macht Sie anfällig für Geldstrafen und regulatorische Überprüfungen. Es ist die dringendste Korrektur auf jeder Checkliste für die Cookie-Einwilligungsprüfung.