
2026 Sjekkliste for Samtykke til Informasjonskapsler: Er Nettstedet Ditt Ekte Overholdende?
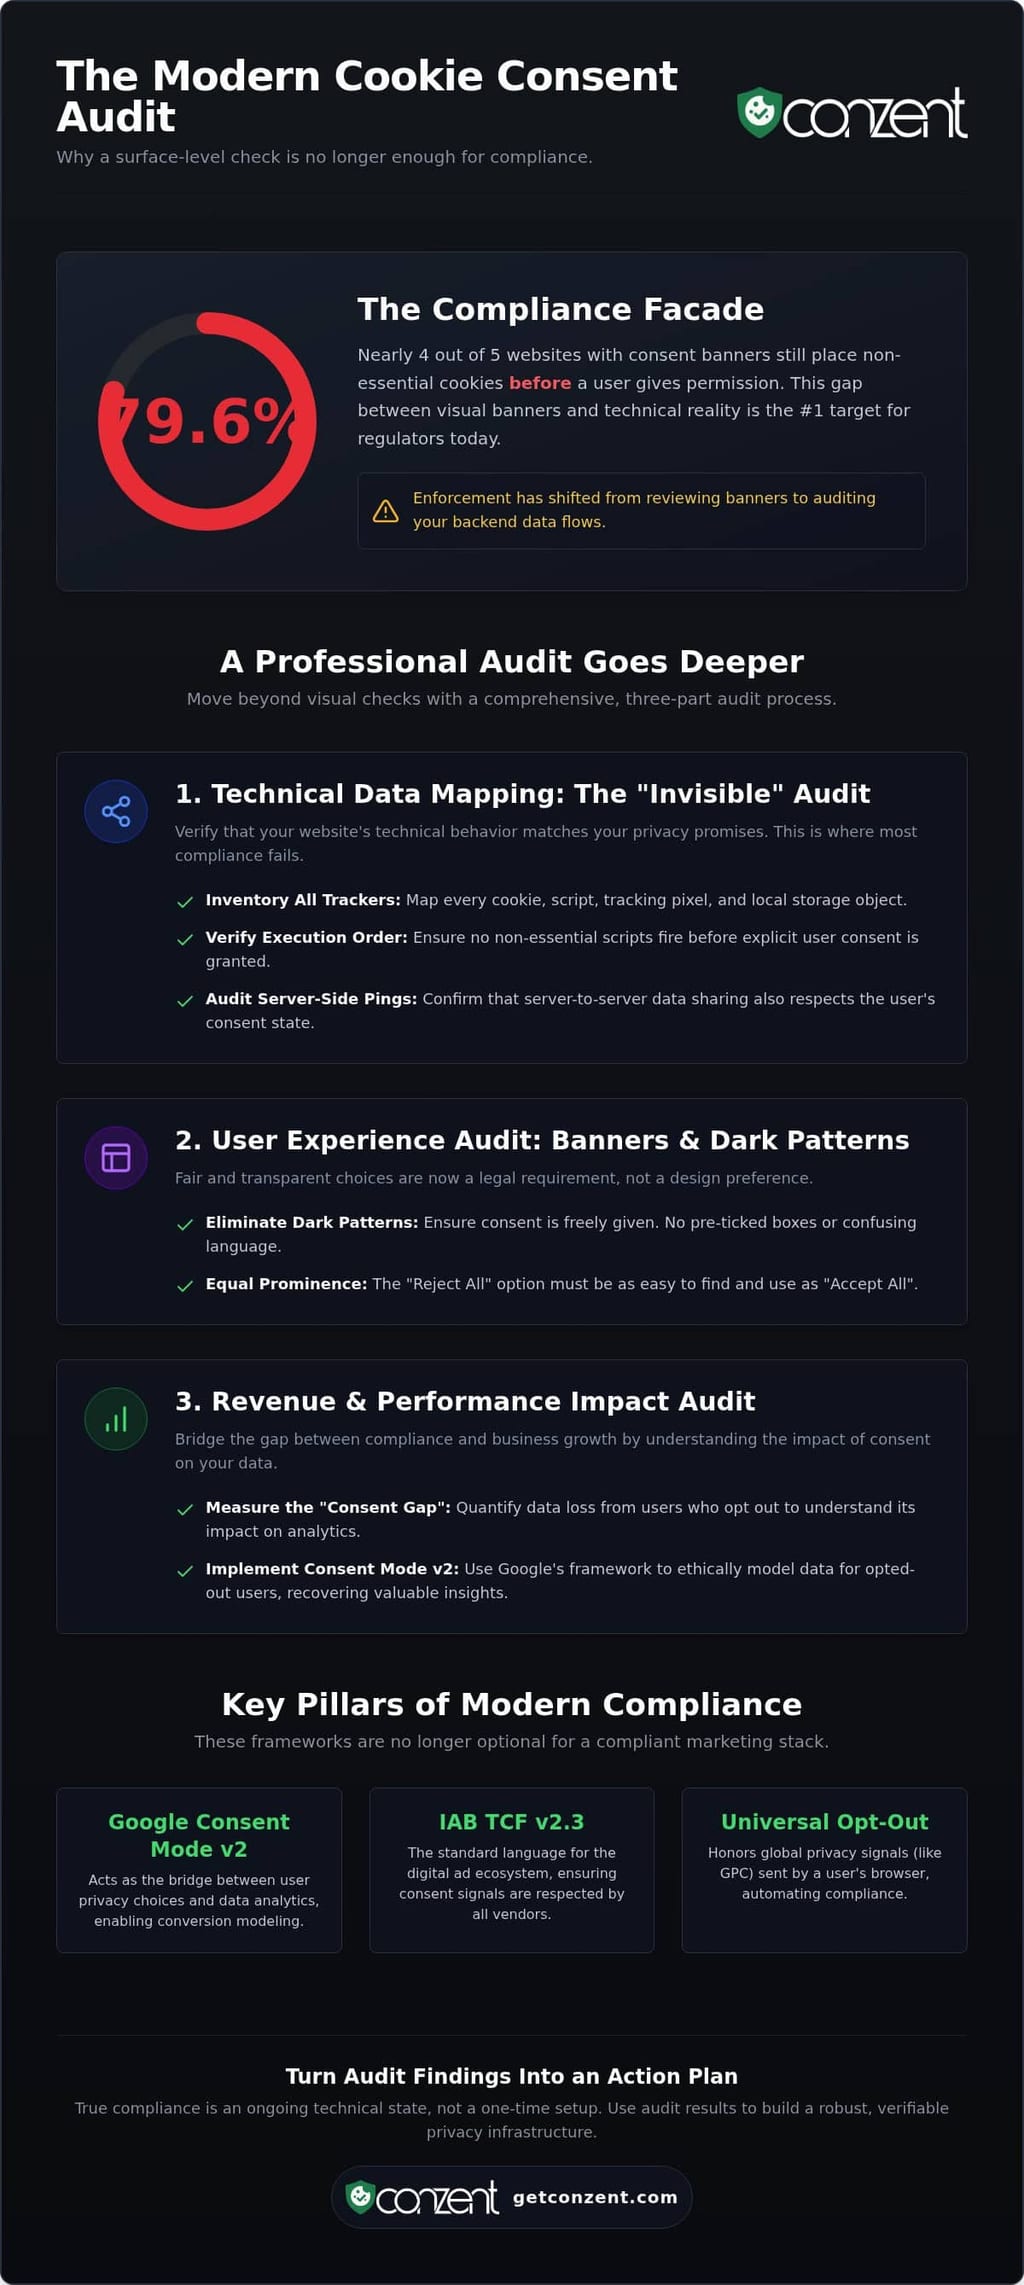
79,6 % av nettsteder med samtykkebannere plasserer fortsatt ikke-essensielle informasjonskapsler før en besøkende klikker på en knapp. Det er et imponerende tall som beviser at de fleste personvernoppsett bare er digital teater. Du kan ha et banner, men hvis backend-systemet ditt ikke faktisk lytter til det, er du utsatt for de samme GDPR-bøtene som noen uten banner i det hele tatt. For å fikse dette, trenger du en omfattende sjekkliste for samtykke til informasjonskapsler som går dypere enn brukergrensesnittet.
Du har sannsynligvis følt frustrasjonen av å se unøyaktige data i Google Analytics eller se avvisningsraten din stige på grunn av et påtrengende popup-vindu. Det burde ikke føles som et valg mellom å følge loven og å vokse virksomheten din. Overholdelse er ikke et dekorativt banner. Det er en verifisert datatilførsel som respekterer både loven og inntektene dine.
Denne guiden endrer den dynamikken. Vi vil vise deg hvordan du utfører en profesjonell personvernsrevisjon som sikrer at datainnsamlingen din er både lovlig og optimalisert for ytelse. Vi vil gå gjennom alt fra integrering av Google Consent Mode v2 til å respektere universelle avmeldingssignaler. Du vil få en klar vei til teknisk og regulatorisk åpenhet.
Viktige punkter
- Skift fra overfladisk tilstedeværelse av bannere til dyp verifisering av datatilførsel. Reguleringsmyndigheter reviderer nå teknisk virkelighet i stedet for bare visuell overholdelse.
- Bruk en profesjonell sjekkliste for samtykke til informasjonskapsler for å lage en oversikt over hvert skript. Sørg for at ingen sporingspiksler aktiveres før en bruker gir eksplisitt tillatelse.
- Eliminer mørke mønstre ved å gjøre "Avvis alle"-alternativet like fremtredende som "Godta alle." Dette tilpasser nettstedet ditt til standardene for rettferdig brukeropplevelse i 2026.
- Bro "Samtykkegapet" ved å måle datatap. Lær hvordan du bruker A/B-testing for å gjenvinne inntekter uten å gå på bekostning av etiske standarder.
- Gjør revisjonsfunn til en prioritert handlingsplan. Velg mellom administrert sky eller selvhostet infrastruktur for å opprettholde langsiktig teknisk overholdelse.
Hvorfor en overfladisk revisjon ikke lenger er nok i 2026
Reguleringsmyndigheter er ferdige med å se på banneret ditt. I 2026 har håndhevelsen flyttet fra frontend til backend. Det er ikke lenger nok å vise en "Avvis alle"-knapp; du må bevise at knappen faktisk stopper data fra å flyte. En studie fra 2026 avslørte at 79,6 % av nettsteder ikke klarte å blokkere sporere før brukerinteraksjon. Denne tekniske feilen er akkurat det regulatorene nå retter seg mot. Dette skiftet fra visuell overholdelse til teknisk verifisering er grunnen til at en standard sjekkliste for samtykke til informasjonskapsler må prioritere datakartlegging over design. Hvis backend-systemene dine ikke respekterer brukerens valg, er banneret ditt bare en forpliktelse.
Overholdelse er ikke en engangsoppsett. Det er en kontinuerlig teknisk tilstand. Når du bruker en HTTP-informasjonskapsel for å spore brukeradferd, håndterer du personopplysninger. Feilbehandling av disse dataene fører til mer enn bare bøter. Det fører til datadegradering. Unøyaktige signaler i analyseverktøyene dine gjør markedsføringsutgiftene dine til et gjettespill. Åpenhet er nå ditt mest verdifulle tillitsignal.
Utviklingen av samtykkestandarder
Det regulatoriske miljøet i 2026 er ubarmhjertig. GDPR- og ePrivacy-kravene krever nå at samtykke er spesifikt, informert og lett å trekke tilbake. Dette er ikke et forslag. IAB TCF v2.3 har blitt det grunnleggende språket for det digitale annonseøkosystemet. Det sikrer at hver leverandør i stakken din respekterer brukerens signal. Design som er avhengige av underforstått samtykke eller forhåndsmerkede bokser er nå eksplisitt ikke-kompatible mørke mønstre.
På samme måte er Google Consent Mode v2 ikke lenger valgfritt for moderne markedsføring. Det fungerer som broen mellom personvern og ytelse. Uten det mister du muligheten til å modellere data for brukere som velger å ikke delta, noe som etterlater et stort hull i rapporteringen din. Du trenger en teknisk revisjon for å sikre at disse integrasjonene fungerer riktig og lovlig. En feil her betyr at Google Ads- og Analytics-dataene dine er fundamentalt ødelagte.
Black-Box-risikoen
Mange virksomheter er avhengige av proprietære, lukket kildekode CMP-er. Dette er et spill med høy risiko. Du kan ikke revidere det du ikke kan se. Hvis en CMP behandler data på måter du ikke forstår, er det du som er juridisk ansvarlig. Skjult databehandling er en stille drapsmann av overholdelse. Det skaper et ansvarsgap som de fleste selskaper ikke innser eksisterer før et revisjonsbrev kommer. Du bør ikke måtte stole på en leverandørs "stol på meg"-knapp.
Vi tror på en egalitær tilnærming til personvern. Åpenhet bør ikke være en premiumfunksjon. Å bruke kildekode-tilgjengelig eller selvhostet infrastruktur lar deg inspisere koden og verifisere nøyaktig hvordan data håndteres. Det forvandler overholdelse fra en svart boks til en klar, revidert eiendel. Å gå over til Open Consent Infrastructure sikrer at du eier din egen overholdelses skjebne. Du bør ikke måtte leie tillit fra en leverandør som skjuler seg bak kompleksitet.
Teknisk datakartlegging: Den "usynlige" revisjonen
Et banner som ser ut til å være i samsvar, men lekker data, er en forpliktelse, ikke en løsning. Kjernen i en profesjonell sjekkliste for samtykke til informasjonskapsler er den tekniske datakartleggingen. Du må lage en oversikt over hver informasjonskapsel, sporingspiksel og lokal lagringsobjekt nettstedet ditt bruker. Det er et vanlig feilpunkt; skriptene aktiveres ofte i det øyeblikket en side lastes, uavhengig av om en bruker har klikket "Godta." Hvis analysepikslene dine legger igjen informasjonskapsler ved første besøk, er overholdelsen din en fasade. En ordentlig sjekkliste for samtykke til informasjonskapsler sikrer at din tekniske virkelighet samsvarer med dine juridiske påstander.
Å verifisere rekkefølgen på skripteksekvering er din første tekniske prioritet. Ingenting skal aktiveres før "Godta"-klikket. Dette krever testing for "samtykkelekkasje" innen tredjepartsintegrasjoner. Mange markedsføringsverktøy er designet for å være aggressive. De omgår ofte standard banner-signaler med mindre de eksplisitt blokkeres. Teknisk lekkasje kan sees som en form for villedende design, lik taktikkene som er fremhevet i FTC-rapporten om mørke mønstre. Når backend-systemet ditt ikke samsvarer med frontend-løftene dine, mislykkes du ikke bare i en teknisk test. Du mister brukerens tillit.
Å revidere server-side sporing vs. klient-side signaler legger et ekstra lag med kompleksitet. Server-side oppsett er enda vanskeligere å spore fordi de ikke vises i nettleserens "Applikasjon"-fane. Du trenger en måte å sikre at server-side pings også er knyttet til brukerens samtykkestatus. Hvis du leter etter en måte å forenkle denne tekniske byrden på, kan det å utforske administrerte overholdelsesalternativer hjelpe med å bygge bro over gapet mellom komplekse krav og faktisk utførelse.
Skriptkontroll og forhåndsblokkering
Du trenger ikke dyre AI-verktøy for å finne lekkasjer. Nettleserens utviklerverktøy er din beste venn. Åpne "Applikasjon"- eller "Lagring"-fanen og oppdater siden din uten å interagere med banneret. Hvis du ser informasjonskapsler dukke opp, har du et blokkeringproblem. Implementering av robuste blokkeringmekanismer er avgjørende for WordPress og tilpassede CMS-miljøer. Du kan ikke stole på "auto-blokk"-funksjonene til generiske plugins. De går ofte glipp av sofistikerte sporere. For en dypere titt på hvordan du håndterer disse tekniske hindringene, se våre tekniske blokkeringdetaljer.
Verifisering av Google Consent Mode v2
Google Consent Mode v2 (GCM v2) endret reglene for tekniske revisjoner. Det handler ikke lenger bare om "på" eller "av." Du må verifisere at ad_user_data og ad_personalization signaler nøyaktig gjenspeiler brukerens valg. Vanlige implementeringsfeil, som å sende signaler før CMP-en har lastet helt, fører til massive datagap i Google Ads-rapporteringen din. Feilsøking av disse signalene krever en systematisk tilnærming. Vår tekniske guide for Google Consent Mode v2 gir de spesifikke parameterne du trenger å overvåke for å sikre at markedsføringsdataene dine forblir både lovlige og nyttige.
Brukeropplevelsesrevisjonen: Bannere og mørke mønstre
Design er nå et regulatorisk spørsmål. Du kan ikke lenger skjule "Avvis alle"-knappen bak en "Innstillinger"-lenke eller en sekundær meny. En ordentlig sjekkliste for samtykke til informasjonskapsler må evaluere den visuelle vekten av knappene dine. Hvis "Godta alle" er en lys grønn knapp og "Avvis alle" er en svak grå lenke, bruker du et mørkt mønster. Regulatorer i 2026 ser på disse som villedende praksiser som ugyldiggjør samtykke. Målet ditt er moralsk klarhet, ikke triksing. Valget om å melde seg ut bør være like friksjonsfritt som valget om å melde seg inn.
Tilgjengelighet er den andre pilaren i et kompatibelt grensesnitt. Banneret ditt må være navigerbart av skjermlesere og brukere som kun bruker tastatur. Hvis en bruker ikke kan tabbe gjennom samtykkealternativene dine, har de ikke gitt gyldig samtykke. Dette er et teknisk krav som mange generiske bannere ignorerer. Støtte for flere språk er også obligatorisk for global trafikk. Banneret bør automatisk oppdage og matche brukerens nettleserspråk. Dette sikrer at de virkelig forstår hva de samtykker til før datainnsamlingen begynner. Hvis banneret ditt ikke snakker brukerens språk, vil ikke revisjonsloggen din holde under gransking.
Banneråpenhet og lagdeling
Åpenhet begynner på det første laget av interaksjon. Du må oppgi nøyaktig hvorfor du samler inn data før brukeren klikker på noe. Ikke begrav dette i et 50-siders dokument. Bruk klare, lagdelte avsløringer som lenker til din fullstendige personvernerklæring. For eksempel viser U.S. Department of Education's personvernerklæring hvordan man klart kan skissere bruken av informasjonskapsler for offentlig åpenhet. Å unngå mørke mønstre betyr også ingen forhåndsmerkede bokser. Hver ikke-essensiell kategori må være "av" som standard. For mer om disse spesifikke juridiske kravene, se vår GDPR-overholdelsesguide.
Optimalisering for valg, ikke forvirring
Valg bør være granulære. I 2026 er en enkelt "på/av"-bryter for alle ikke-essensielle informasjonskapsler utilstrekkelig. Brukere trenger å kunne veksle mellom kategorier som "Statistikk," "Preferanser" eller "Markedsføring" individuelt. Dette kalles granulært samtykke, og det er et kjernekrav for moderne overholdelse. For revisjonsloggene dine bør du definere "utvetydig samtykke" som: En klar, bekreftende handling fra brukeren som viser en spesifikk og informert avtale om databehandling. Plassering betyr også noe. Et banner som blokkerer hele nettstedets innhold kan øke avvisningsratene og frustrere brukerne. Sikt etter en balanse som respekterer både brukerens flyt og deres digitale rettigheter. Å integrere disse UX-sjekkene i din sjekkliste for samtykke til informasjonskapsler sikrer at grensesnittet ditt er like robust som backend-systemene dine.
Revisjon av inntekts- og ytelseseffekter
Overholdelse bør ikke være en skatt på veksten din. Det er et verktøy for datanøyaktighet. Når du ignorerer "Samtykkegapet," tar du forretningsbeslutninger basert på delvise sannheter. Forskning fra 2026 viser at 52 % av alle nettstedssesjoner nå velger bort statistisk sporing. Dette er ikke bare et personverntall; det er et inntektsmål. En omfattende sjekkliste for samtykke til informasjonskapsler må måle hvor mye data du mister og identifisere hvor banneret ditt mislykkes i å bygge tillit. Hvis du ikke kan måle effekten av personvernsvalgene dine, kan du ikke optimalisere dem.
Tillit er den ultimate konverteringsfaktoren. Hvis banneret ditt føles som en juridisk hindring, vil brukerne behandle det som en. Hvis det føles som en transparent invitasjon til en sikker opplevelse, er de mer tilbøyelige til å engasjere seg. Du kan rettferdiggjøre utgiftene til overholdelse ved å vise interessenter nøyaktig hvordan forbedrede innmeldingsrater korrelerer med bedre markedsføringsattribusjon. Etisk datainnsamling er en konkurransefordel, ikke en plikt. Klar til å optimalisere datainnsamlingen din? Utforsk våre administrerte og selvhostede alternativer her.
Samtykke A/B-testingsrammeverk
Innmeldingsratene er ikke faste. De er resultatet av designvalg. Bruk Samtykke A/B-testing for å eksperimentere med farger, tekst og plassering. Målet er ikke tvang; det er klarhet. Testing lar deg finne balansen der brukerne føler seg i kontroll uten å bli overveldet. Denne datadrevne tilnærmingen er avgjørende for å bygge bro over gapet mellom personvern og ytelse. Du kan evaluere inntektsvirkningen av samtykke til informasjonskapsler for å se hvordan etisk design beskytter bunnlinjen din samtidig som det opprettholder juridisk integritet.
Ytelsesrevisjon
Personvern bør ikke drepe sidehastigheten din. I 2026 er lette skript et krav for SEO. Hvis CMP-skriptet ditt er tungt, vil det utløse layoutskift og senke Core Web Vitals. Dette påvirker direkte søkemotorplasseringene dine og brukeropplevelsen. Under revisjonen din, sammenlign latensen til administrerte skytjenester med selvhostet infrastruktur. Selvhosting gir ofte den laveste latensen fordi du kontrollerer leveringsmiljøet. En sjekkliste for samtykke til informasjonskapsler som ignorerer ytelse er ufullstendig. Løsningen for personvern bør være usynlig for brukerens nettleser, men gjennomsiktig for deres rettigheter.
Handlingsplan: Implementering av revisjonsfunnene dine
En fullført sjekkliste for samtykke til informasjonskapsler er bare så verdifull som de løsningene du implementerer. Når du har identifisert tekniske lekkasjer og UX-hull, må du prioritere svaret ditt. Tekniske lekkasjer, der skriptene aktiveres før samtykke, representerer den høyeste regulatoriske risikoen og bør adresseres umiddelbart. UX-forbedringer, selv om de er kritiske for tillit og inntekter, kan følge når datatilførselen er sikret. Overholdelse er en levende prosess; det er ikke et engangsprosjekt du kan glemme etter distribusjon.
For å opprettholde standardene dine, etabler en kvartalsvis revisjonsplan. Nettstedsmiljøer er dynamiske. Nye markedsføringspiksler, oppdaterte plugins og endrede skript kan lett bryte samtykkelogikken din. Å integrere din sjekkliste for samtykke til informasjonskapsler i DevOps- eller CI/CD-pipeline sikrer at ingen ny kode går live uten en personvernsjekk. Denne proaktive tilnærmingen forhindrer tilbakegang i overholdelse og holder datainnsamlingen din ærlig. Det forvandler personvern fra en hindring til en standard del av din tekniske dyktighet.
Argumentet for administrert skyoverholdelse
For team som fokuserer på hastighet og lave kostnader, er administrerte skytjenester standarden. De fjerner byrden med infrastrukturvedlikehold. Du trenger ikke å bekymre deg for serveroppetid eller manuelle sikkerhetsoppdateringer. Enda viktigere, administrerte plattformer håndterer automatiske oppdateringer for skiftende forskrifter. Når standarder som IAB TCF v2.3 utvikler seg, tilpasser plattformen seg uten at utviklerne dine må skrive om koden. Det er den mest effektive veien til høy-nivå overholdelse for organisasjoner som prioriterer smidighet. Du kan se priser for administrert sky for å se hvordan dette passer inn i ressursmodellen din.
Selvhosting for maksimal revidering
Sikkerhetsbevisste tekniske team foretrekker ofte en annen vei. Selvhosting via Open Consent Infrastructure gir enestående revidering. Du stoler ikke bare på en leverandør; du inspiserer kildekoden som er tilgjengelig. Denne tilnærmingen reduserer leverandørbinding og forbedrer din generelle sikkerhetsstilling ved å holde samtykkedata innenfor din egen infrastruktur. Det forvandler personvern til en offentlig godhet du kontrollerer i stedet for en tjeneste du leier. Det er det ultimate valget for de som mener at åpenhet bør være innebygd i arkitekturen. For en dypere dykk inn i denne modellen, les vår guide til selvhostet samtykke til informasjonskapsler.
Fremtidssikre datastrategien din
Overholdelse i 2026 handler ikke lenger om å krysse av en boks. Det handler om teknisk integritet. Å gå gjennom denne sjekkliste for samtykke til informasjonskapsler avslører at ekte personvern krever en bro mellom dine juridiske løfter og din backend-virkelighet. Du har sett hvordan uautoriserte datalekkasjer og villedende mørke mønstre undergraver både brukertillit og markedsføringsnøyaktighet. Ved å prioritere teknisk åpenhet og etisk UX, forvandler du en regulatorisk byrde til en ytelsesdrevet eiendel.
Du trenger ikke å takle disse kompleksitetene alene. Enten du velger den lave kostnadsveien med administrerte tjenester eller den dype revideringsevnen til selvhosting, forblir målet det samme: respektere brukeren og beskytte inntektene dine. Det er på tide å gå bort fra overfladiske bannere og implementere et system som er IAB TCF v2.3-sertifisert, Google Consent Mode v2-klar, og bygget på kildekode-åpenhet. Sikre din overholdelse for 2026 med Conzent administrert sky. Du har verktøyene til å lede med åpenhet. Begynn å bygge et nettsted som brukere faktisk kan stole på.
Ofte stilte spørsmål
Hvor ofte bør jeg utføre en revisjon av samtykke til informasjonskapsler?
Du bør utføre en sjekkliste for samtykke til informasjonskapsler minst kvartalsvis. Digitale miljøer endrer seg stadig. Nye markedsføringspiksler, plugin-oppdateringer eller endringer i annonseteknologistakken din kan bryte den eksisterende samtykkelogikken din. En rutinemessig sjekk sikrer at den tekniske implementeringen din fortsatt samsvarer med personvernerklæringen din. Det er også beste praksis å revidere nettstedet ditt etter enhver større distribusjon eller når du integrerer en ny tredjepartstjeneste som håndterer brukerdata.
Hva er de vanligste feilene med Google Consent Mode v2 som finnes i revisjoner?
De vanligste feilene involverer feil signalaktivering for ad_user_data og ad_personalization. Mange nettsteder sender disse signalene før CMP-en er fullstendig lastet eller har registrert brukerens valg. Dette skaper hull i Google Ads- og Analytics-rapporteringen din. Revisjoner avdekker også ofte "standard"-signaler som ikke tilbakestilles etter at en bruker har endret mening. Å verifisere disse tekniske pings er et kritisk skritt for å opprettholde nøyaktige, lovlige markedsføringsdata.
Kan jeg bruke et gratis informasjonskapselbannere og fortsatt være GDPR-kompatibel?
Du kan oppnå overholdelse med et gratis verktøy, forutsatt at det støtter granulært samtykke og forhåndsblokkering. Mange gratis plugins mislykkes fordi de faktisk ikke stopper informasjonskapsler fra å aktiveres før et klikk. Vår selvhostede Open Consent Infrastructure tilbyr en kildekode-tilgjengelig, profesjonell løsning gratis. Den gir deg de samme IAB TCF v2.3- og Google Consent Mode v2-funksjonene som betalte plattformer uten de gjentatte abonnementsavgiftene eller svart boks-begrensningene.
Hva er forskjellen mellom en informasjonskapselscanning og en dataprivacy-revisjon?
En informasjonskapselscanning er en overfladisk liste over sporere som finnes på nettstedet ditt. En dataprivacy-revisjon er en dyp teknisk undersøkelse av hvordan dataene flyter. Mens en skanning identifiserer eksistensen av en informasjonskapsel, verifiserer en revisjon om backend-systemet ditt respekterer "Avvis alle"-signalet. Den sjekker for mørke mønstre, nøyaktighet av GCM v2-signaler, og om tredjepartsskripter lekker data. Skanninger er for inventar; revisjoner er for verifisering.
Hvordan påvirker en revisjon av samtykke til informasjonskapsler SEO-rangeringen min?
En revisjon identifiserer ytelsesflaskehalser som skader Core Web Vitals. Tunge samtykkeskripter forårsaker ofte layoutskift eller senker Largest Contentful Paint, som er direkte rangeringsfaktorer. Ved å revidere CMP-ens innvirkning kan du bytte til lettvektsinfrastruktur som beskytter SEO-en din. Overholdelse trenger ikke å bety et tregt nettsted. Optimaliserte skript sikrer at personvernløsningene dine ikke negativt påvirker søkbarheten eller brukeropplevelsen.
Er IAB TCF v2.3 obligatorisk for alle nettsteder i 2026?
IAB TCF v2.3 er ikke et juridisk krav for hvert nettsted, men det er en teknisk nødvendighet for alle i det digitale annonseøkosystemet. Hvis du bruker store annonseleverandører eller tjener penger gjennom programmatisk annonsering, sikrer dette rammeverket at samtykkesignaler blir gjenkjent i hele forsyningskjeden. Uten det vil mange leverandører rett og slett slutte å vise annonser til brukerne dine. Det har blitt bransjestandarden for å kommunisere åpenhet og valg i stor skala.
Hva skjer hvis revisjonen min avdekker skript som aktiveres før samtykke?
Dette er en kritisk overholdelsesfeil som krever umiddelbar teknisk intervensjon. Skript som aktiveres før samtykke bryter de grunnleggende prinsippene i GDPR og ePrivacy-direktivet. Du må implementere en robust blokkeringmekanisme for å holde disse sporene inntil en klar, bekreftende handling er tatt av brukeren. Å ignorere denne "lekkasjen" gjør deg sårbar for bøter og regulatorisk granskning. Det er den mest presserende løsningen på enhver sjekkliste for samtykke til informasjonskapsler.