
Almindelige fejl med cookie-samtykke at undgå: Tjekliste for overholdelse i 2026
Din cookie-banner kan se fejlfri ud, men under overfladen er det sandsynligt, at rogue scripts kører, før nogen klikker på en knap. Ægte overholdelse fejler ikke i juridiske ansvarsfraskrivelser; det fejler i teknisk scriptudførelse. At spotte de almindelige fejl ved cookie-samtykke, som man skal undgå i 2026, betyder at revidere dine faktiske netværksanmodninger, tag-trigger og dataskilte.
Vi ved, hvor frustrerende dette kan være. Mellem at overholde de strenge regler for Google Consent Mode v2, håndtere ændringer i IAB TCF v2.3 og se analyserne bryde sammen, føles det udmattende at bevare dataintegriteten. Frygten for reguleringsbøder bør ikke tvinge dig ind i et defekt setup, der ødelægger din hårdt tjente indkomst.
Du kan køre en etisk, gennemsigtig samtykkeflow, der respekterer brugernes privatliv uden at flyve blindt. Denne guide fører dig gennem de præcise tekniske fælder, du skal se efter, fra præ-samtykke udløsning til subtile interface mørke mønstre. Her er din praktiske 2026 overholdelsescheckliste til at revidere din infrastruktur og holde din sporing pålidelig.
Vigtige Pointer
- Opdag hvordan præ-samtykke script lækager opstår, og hvordan du håndhæver legitimt forudgående samtykke, før nogen sporings-tags udføres.
- Eliminer manipulerende bannerdesign ved at tilpasse knapens fremtræden med strenge EDPB-standarder for at undgå håndhævelsesaktioner.
- Spot de almindelige fejl ved cookie-samtykke, som man skal undgå i Google Consent Mode v2 og IAB TCF v2.3 for at beskytte annonceindtægter og datakvalitet.
- Opgrader overholdelseslogning ud over grundlæggende booleans for at fange de specifikke tidsstempler og parametre, der kræves under GDPR Artikel 7.
- Implementer en højtydende overholdelsescheckliste, der opretholder brugernes privatliv uden at ofre webstedets hastighed eller Core Web Vitals.
1. Store tekniske fejl: Fejl ved forudgående samtykke og scriptblokering
Overholdelse fejler på netværksfanen, ikke i din privatlivspolitik. Et banner er kun så effektivt som den tekniske blokering bag det. At indlæse marketing-tags, mens en samtykkeprompt forbliver ubesvaret, overtræder straks europæiske privatlivsdirektiver. For at beskytte brugertillid og forhindre håndhævelsesaktioner skal ingeniørteams prioritere script-niveau gating over overfladiske kosmetiske meddelelser.
Udløsning af trackere før eksplicit opt-in
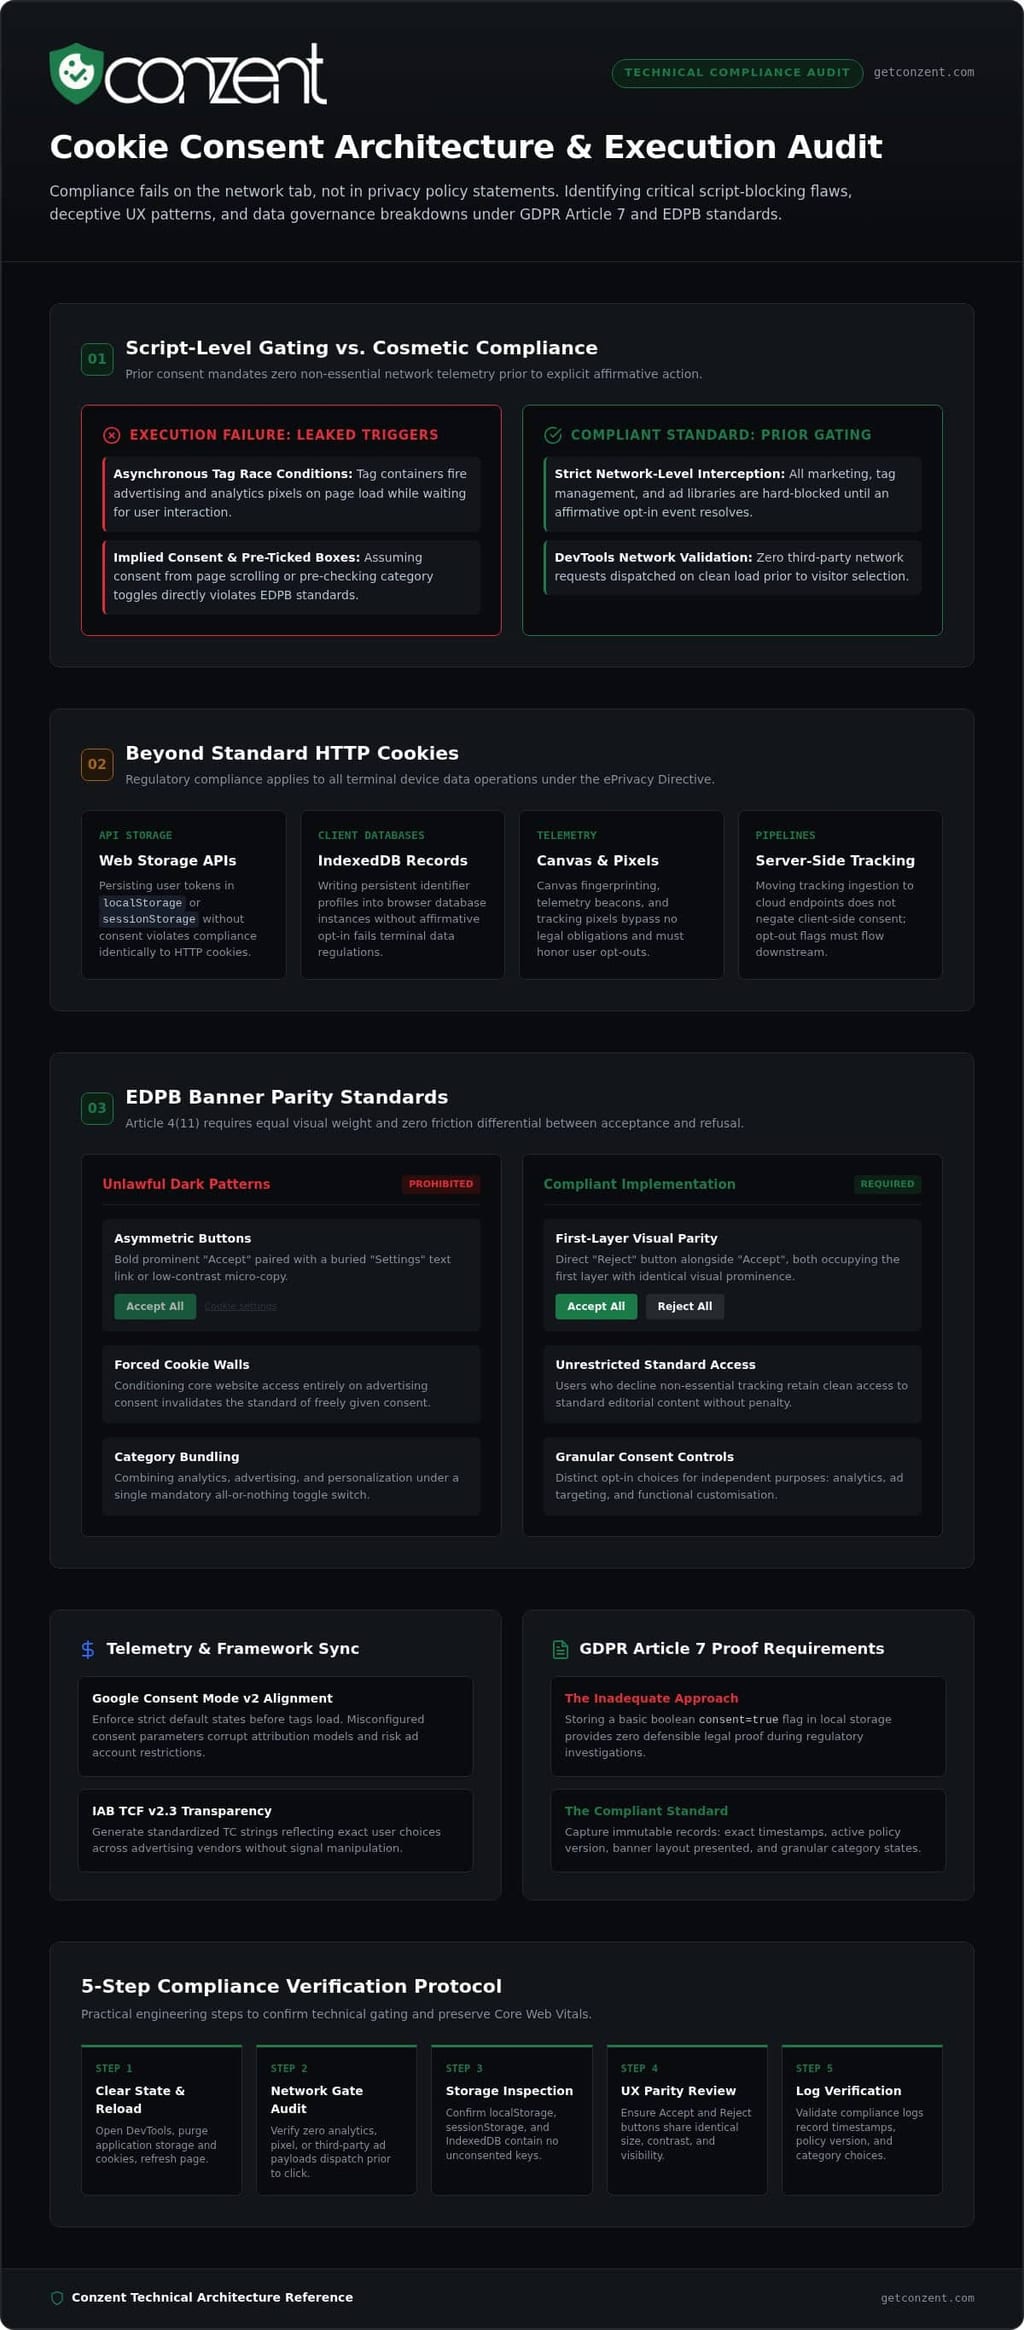
Loven kræver bekræftende samtykke, før nogen ikke-essentiel tracker udføres. Mange teams er afhængige af asynkron tagstyring uden at sætte ordentlige blokeringstriggere, hvilket utilsigtet forårsager raceforhold. Hvis din tag-container sender annoncepixels ved sideindlæsning, mens den venter på brugerinput, lækker data straks. Test dette direkte: åbn dine browserudvikler værktøjer, ryd site-lagring, genindlæs siden, og overvåg netværksfanen. Hvis tredjepartsanmodninger udløses før en interaktion, fejler din implementering forudgående samtykke.
At stole på underforstået samtykke eller forudafkrydsede bokse
At antage, at besøgende accepterer sporing blot fordi de ruller eller fortsætter med at browse, er en af de mest vedholdende almindelige fejl ved cookie-samtykke, som man skal undgå. Regulators har forbudt passiv accept. Ligeledes udgør forudvalg af kategorier eller kontakter bedragerisk design og mørke mønstre under standarderne fra den Europæiske Databeskyttelsesmyndighed. Gyldigt samtykke kræver en eksplicit bekræftende handling, uanset om en bruger besøger fra desktop eller mobil. Tjek vores opdeling af GDPR-overholdelses regler for at tilpasse dine samtykkeflow med de nuværende standarder.
At ignorere ikke-cookie-lagring og sporingsteknologier
Moderne overholdelse strækker sig langt ud over standard HTTP-cookies. Reguleringskrav gælder for enhver læsning eller skrivning af terminalenhedens data. At skifte identifikatorer til moderne browserlagringsmekanismer omgår ikke juridiske krav:
- Web Storage APIs: Sporings tokens, der er gemt i
localStorageellersessionStorage, kræver det samme forudgående samtykke som standard cookies. - Klientdatabaser: At bruge IndexedDB til at bevare vedholdende brugerstatus uden opt-in overtræder ePrivacy-direktivet.
- Alternativ telemetri: Canvas-fingeraftryk, sporingspixels og server-side tracking pipelines skal respektere klient-side opt-outs.
Oprethold et nøjagtigt inventar over alle klient-side datamekanismer. At gate standard cookies, mens man lader lokal lagring være åben for tredjeparts scripts, forbliver en af de hurtigste måder at fejle en privatlivsrevision på, hvilket gør det til en anden af de kritiske almindelige fejl ved cookie-samtykke, som man skal undgå.
2. Bedragerisk banner UX: Mørke mønstre, der risikerer reguleringsbøder
At manipulere besøgende til at give samtykke er ikke smart design; det er en direkte overholdelsesforpligtelse. Cookie-banner mørke mønstre udnytter kognitive bias gennem vildledende farvehierarkier, begravede knapper og tvungne valg. Europæiske reguleringsmyndigheder reviderer nu aktivt visuel symmetri sammen med netværkstelemetri. At designe bedrageriske bannere repræsenterer en af de mest synlige almindelige fejl ved cookie-samtykke, som man skal undgå.
Asymmetrisk knapper og skjulte afvisningsmuligheder
Et overholdende banner kræver visuel paritet. Som bekræftet i EDPB Cookie Banner Taskforce rapport, skal besøgende kunne afvise cookies lige så let som at acceptere dem. At skjule en afvisningsmulighed inde i et andet lag "Indstillinger" link eller gøre det til lav-kontrast grå mikro-kopi ved siden af en fed "Accepter alle" knap overtræder GDPR Artikel 4(11). Begge valg skal være på det indledende lag med identisk visuel fremtræden. Hvis din accept-handling er en åbenlys knap, skal din afvisningshandling være en ækvivalent knap, ikke et skjult hyperlink.
Cookie-vægge og tvungne samtykke-fælder
At betinge adgang til webstedet på samtykke til sporing ugyldiggør den juridiske standard for frit givet samtykke. Europæiske tilsynsmyndigheder forbyder strengt at blokere brugeradgang, medmindre en person afgiver personlige data til reklame. Mens nogle udgivere kører lovlige cookie betalingsvægge, der tilbyder et reklamefrit betalt niveau som et rimeligt alternativ, forbliver blanket samtykke-vægge ulovlige. Besøgende, der afviser ikke-essentiel sporing, skal bevare adgang til standard indhold på webstedet uden vilkårlige barrierer eller forringet brugervenlighed.
Vildledende granulære kontroller og kategoribundling
At samle separate sporingsformål i en "alt eller intet" kontakt fratager brugerne meningsfuld valg. Du kan ikke kombinere analyser, personalisering og programmatisk annonce trackere i én obligatorisk kategori. Under EU-loven kræver hvert særskilt behandlingsformål en uafhængig kontakt, der som standard er indstillet til en ikke-valgt tilstand. Konsulter vores GDPR-overholdelsesguide for at strukturere dine granulære kategorier korrekt.
Etisk design betyder ikke at ofre konverteringsdata. Du kan udforske vores gennemsigtige CMP-implementeringsplaner for at opretholde rene brugergrænseflader, der respekterer privatlivets fred, mens de opretholder sporingsydelsen.
3. Telemetri- og integrationsfejl: Google Consent Mode v2 og TCF-fejl
At få dit visuelle banner rigtigt er kun halvdelen af kampen. Hvis dine underliggende telemetri-pipelines udsender forkerte signaler, vil annonce-netværk enten droppe din trafik eller logge ikke-samtykkede brugerdata. Fejlagtige samtykkesignaler ødelægger stille kampagneattribution og inviterer til reguleringsbøder. At spotte disse telemetrifejl tidligt rangerer blandt de mest indflydelsesrige almindelige fejl ved cookie-samtykke, som man skal undgå.
Fejlkonfiguration af standard samtykkestater i Google Consent Mode v2
Google Consent Mode v2 kræver, at der defineres fire eksplicitte parametre, før nogen tags kører: ad_storage, analytics_storage, ad_user_data, og ad_personalization. At udelade de sidste to bryder publikums remarketing og konverteringssporing på tværs af EØS og UK. Lige så farligt er det at stole på avanceret tilstand uden at indse, at tidlige "cookieless pings" stadig transmitterer IP-adresser og headers før samtykke, hvilket tiltrækker reguleringsmæssig opmærksomhed. Grundlæggende tilstand holder tags helt inaktive, indtil bekræftende samtykke er logget. Gennemgå vores Google Consent Mode v2 guide for at verificere dine tekniske parametre.
Udløsnings-timing fejl i Google Tag Manager
Tag-timing bestemmer, om sporing respekterer brugerens valg. At udløse marketing-tags på generiske "Sidevisning" eller "DOM Klar" triggere skaber raceforhold, der udfører scripts, før samtykkestaten er fuldt løst. For at forhindre dette skal du initialisere din CMP ved "Samtykkeinitialisering - Alle Sider" begivenheden. Udløs marketing-tags kun efter at have modtaget en verificeret samtykke-opdateringsbegivenhed fra datalagret. Brug Google Tag Assistant til at verificere, at standardparametre registreres som denied før nogen tag forsøger at udføre.
Ikke-overholdelse af IAB TCF v2.3 standarder
Udgivere, der monetiserer programmatisk inventar, står over for øjeblikkelige indtægtsfald, hvis deres samtykkestrenge fejler validering under IAB Europe Transparency and Consent Framework. TCF v2.3 kræver disclosedVendors segmentet i hver ny genereret TC-streng for at eliminere ghost-vendors. Hvis din CMP genererer fejlbehæftede strenge eller udelader Googles vendor-ID (755), udløser annonce-servere TCF-fejl 1.4. Denne fejl degraderer auktioner til begrænsede annoncer, hvilket skærer programmatisk CPM med 60% til 80%. Tjek vores opdeling af IAB TCF-overholdelse for at sikre, at dit setup genererer gyldige strenge og eliminerer en anden af de almindelige fejl ved cookie-samtykke, som man skal undgå.
4. Fejl i governance og opbevaring af optegnelser: Det manglende bevis for overholdelse
At bevise overholdelse er lige så vigtigt som at udføre det. Under GDPR Artikel 7(1) hviler bevisbyrden helt på webstedets operatør. Hvis en reguleringsmyndighed åbner en revision, vil en aggregeret analyse tæller ikke beskytte dig. At undlade at opretholde tamper-evident logs og lade tredjeparts tags køre uovervåget repræsenterer almindelige fejl ved cookie-samtykke, som man skal undgå, der efterlader virksomheder helt forsvarsløse.
At undlade at opretholde tamper-evident samtykke logs
Regulatorer afviser simple boolean værdier. At gemme en flad cookies_accepted: true post i din database beviser intet om, hvad der skete. En revisor kræver specifik kontekst: et præcist UTC tidsstempel, den specifikke bannerdesignversion, der blev vist, de kategori-niveau tilladelser, der blev givet, og en pseudonymiseret samtykkeidentifikator. Samtidig bør du ikke logge almindelige IP-adresser eller personlige oplysninger i samtykkebordene. Ægte overholdelse kræver verificerbart, kryptografisk bevis for brugerens valg uden at indsamle unødvendige personlige data.
Vendor drift og ukatalogiserede tredjeparts scripts
Websteder er ikke statiske. Marketingteams implementerer ofte konverteringspixels, live chat widgets eller indlejrede formularer gennem tagmanagers uden at underrette ingeniørteamet. Denne tagdrift ødelægger stille din overholdelsesstatus. Når en bruger giver samtykke til fem afslørede leverandører, men en ikke-listet sjette leverandør sender cookies til deres browser, overtræder du gennemsigtighedsmandater. Planlagte tagrevisionsrutiner og automatiseret cookie-scanning holder dine offentlige leverandørdeklarationer perfekt i overensstemmelse med din aktive kodebase.
At obstruere retten til at trække samtykke tilbage
Samtykke er ikke en permanent transaktion. Under europæisk lov skal tilbagetrækning af samtykke være lige så let som at give det. At begrave præferenceindstillinger inde i dybt indlejrede undermenuer eller tvinge besøgende til at indsende webformularer overtræder centrale reguleringsstandarder. Implementer et vedholdende flydende indstillingsbadge eller et eksplicit footer-link, der genåbner granulære kontroller med ét klik. At behandle tilbagetrækning af samtykke som en eftertanke er en anden af de kritiske almindelige fejl ved cookie-samtykke, som man skal undgå.
Samtykkehåndtering er aktiv datastyring, ikke en statisk kosmetisk widget. For at beskytte din organisation med verificerbare samtykke logs og automatiserede kontroller, se Conzent planer og priser for at implementere overholdelsesinfrastruktur i dag.
5. Den moderne overholdelsescheckliste: Bygning af et reviderbart, højtydende setup
At opnå total overholdelse bør ikke kræve at ofre webpræstation eller indtægts synlighed. Arkaiske samtykkehåndteringsværktøjer skaber ofte nye problemer, mens de forsøger at løse gamle, hvilket bloat kodebaser og sænker websteder. En moderne samtykkearkitektur behandler privatliv som højtydende infrastruktur snarere end en klodset eftertanke. At undgå almindelige fejl ved cookie-samtykke betyder at behandle din CMP som en essentiel del af din kerningeniørstack.
Trin-for-trin teknisk verifikationsrevision
Før du skubber ændringer til produktion, skal du køre en grundig verifikationssekvens på tværs af din hele stack:
- Revidere tagudførelse: Sørg for, at tags til analyser, konverteringssporing og sociale medier forbliver blokeret, indtil der er givet opt-in.
- Inspektere netværksbelastninger: Udløs både accept- og afvisningsflow i private browser sessioner. Bekræft, at der ikke er nogen uautoriserede anmodninger til tredjepartsdomæner, når en bruger klikker på afvis.
- Validere telemetri pipelines: Brug indtægtseffektanalyse til at overvåge konverteringsmodellering og sikre, at overholdende signalering ikke forstyrrer rapporteringsnøjagtigheden.
Eliminere bannerlatens og scriptbloat
Tunge samtykkescripts forringer Core Web Vitals. Traditionelle enterprise CMP'er tvinger ofte browsere til at analysere multi-megabyte JavaScript-bundter, hvilket introducerer blokeringstid, der skader din Largest Contentful Paint (LCP) og Interaction to Next Paint (INP). Højtydende overholdelse kræver slank udførelse. Scripts skal indlæses asynkront uden at holde DOM'en op. At udnytte edge caching eller selv-hosting af din samtykkemekanisme reducerer latenstid, hvilket giver øjeblikkelig bannerinteraktion uden at sænke sidehastigheden.
At vælge en infrastruktur, der skalerer med gennemsigtighed
Proprietære black-box leverandører låser dine data bag uigennemsigtige systemer og stive prisniveauer. Når regionale privatlivsregler ændrer sig eller rammer opdateres, efterlader lukkede systemer dig ventende på leverandørens frigivelsesskemaer. Kilde-tilgængelig, gennemsigtig infrastruktur giver dit team fuld synlighed over, hvilke scripts der udføres, og hvorfor. Du eliminerer leverandørlåsning, strømliner tag governance og bevarer fuld ejerskab af din samtykke telemetri. For at bygge et setup, der balancerer reguleringsrigor med toppræstation, udforsk skalerbare samtykkeplatformmuligheder skræddersyet til moderne weboperationer.
At gennemgå denne tjekliste regelmæssigt holder dit datalag rent. At fange scriptdrift og blokkeringsfejl tidligt beskytter brugertillid, hvilket gør det nemt at undgå de mest almindelige fejl ved cookie-samtykke, som man skal undgå.
Tag kontrol over din privatlivsarkitektur
Ægte overholdelse lever i din kode, ikke i småt print. At håndhæve strenge forudgående samtykke, at droppe visuelle mørke mønstre og at validere telemetri for Google Consent Mode v2 og IAB TCF v2.3 beskytter din virksomhed mod kostbare undersøgelser. At eliminere disse almindelige fejl ved cookie-samtykke, som man skal undgå, sikrer, at respektere brugernes privatliv aldrig kommer på bekostning af webstedets hastighed eller sporingsnøjagtighed.
Du behøver ikke at stole på bloatede, black-box værktøjer for at tilfredsstille regulatorer. Bygget på åben, kilde-tilgængelig infrastruktur giver Conzent dig høj gennemløbsydelse med indbygget support til moderne overholdelsesrammer på tværs af store CMS-økosystemer. Uanset om du vælger selv-hostet implementering eller vores administrerede cloud-platform, bevarer du fuld ejerskab af dit datalag.
Udforsk gennemsigtige, højtydende samtykkeinfrastrukturplaner i dag. At bygge en etisk, revisionssikker weboplevelse er helt inden for din rækkevidde, og dine besøgende vil stole på dig for det.
Ofte stillede spørgsmål
Er det acceptabelt at udløse analysetags før besøgende interagerer med cookie-banneret?
Nej, du kan ikke udløse standard analysetags før bekræftende samtykke. Under ePrivacy-direktivet og GDPR kræver læsning eller skrivning af terminalenhedsdata forudgående opt-in, medmindre det er strengt nødvendigt for servicelevering. At indlæse trackere ved sideindlæsning, mens man venter på et valg, overtræder europæiske regler. At udløse tags tidligt er en af de mest udbredte almindelige fejl ved cookie-samtykke, som man skal undgå.
Hvordan udløser mørke mønstre i cookie-bannere reguleringsbøder under GDPR?
Mørke mønstre ugyldiggør samtykke ved at fjerne ægte frihed til valg. Regulators straffer grænseflader, der bruger visuelle nudges, såsom at kontrastere en lys "Accepter" knap mod en lav-kontrast eller skjult "Afvis" link. Artikel 4(11) kræver, at afvisning af cookies skal være lige så fremtrædende og ligetil som at acceptere dem. Hvis en grænseflade styrer eller manipulerer brugeren, betragter europæiske tilsynsmyndigheder det resulterende samtykke som juridisk ikke-eksisterende.
Hvad er den mest hyppige implementeringsfejl med Google Consent Mode v2?
Den mest almindelige fejl er at initialisere kun arkaiske parametre, mens ad_user_data og ad_personalization udelades. At implementere Consent Mode v2 uden disse to parametre forstyrrer publikums remarketing og annonceattribution på tværs af det Europæiske Økonomiske Område. Et andet udbredt problem er at udløse marketing-tags på standard sideindlæsnings triggere i stedet for at vente på opdaterede samtykkestater fra datalagret.
Kan vores websted bruge en cookie-væg, der blokerer adgang, indtil besøgende accepterer cookies?
Blanket cookie-vægge, der nægter adgang til webstedet uden samtykke, er ulovlige under EDPB-retningslinjerne. Samtykke skal gives frit, hvilket ikke kan ske, hvis adgangen afhænger af at afgive personlige data. En udgiver kan tilbyde et legitimt betalingsmur-alternativ, såsom et betalt abonnement uden sporing, men helt at låse ikke-abonnenter bag en alt-eller-intet sporingsvæg inviterer til reguleringsaktion.
Hvilken specifik information skal gemmes for at give gyldigt bevis for samtykke?
Du skal registrere en verificerbar revisionsspor snarere end en simpel sand eller falsk markering. Under GDPR Artikel 7(1) kræver gyldigt bevis et UTC tidsstempel, en pseudonymiseret samtykke-token, den nøjagtige bannerlayoutversion, der blev vist, og de kategori-niveau valg, der blev truffet. Hvis en revisor beder om bevis, vil en aggregeret klik tæller ikke opfylde deres beviskrav.
Hvordan skader et overdimensioneret cookie-samtykkescript webstedets ydeevne og SEO?
Store kommercielle samtykkescripts tilføjer unødvendig JavaScript-bloat, der blokerer browserens hovedtråd. Denne forsinkelse skader direkte Core Web Vitals, hvilket øger Largest Contentful Paint (LCP) og Interaction to Next Paint (INP). Søgemaskiner straffer langsomme sider med lavere placeringer. At implementere letvægts eller selv-hostet samtykkeinfrastruktur holder dit samtykkeflow fuldt overholdende, mens det bevarer essentiel sidehastighed.
Hvorfor er det forbudt at samle marketing- og analytiske cookies i én samtykkekontakt?
At samle forskellige formål overtræder GDPR-kravet om granulært, specifikt samtykke. Analyser og marketing tjener fundamentalt forskellige databehandlingsmål. Besøgende skal have ret til at godkende publikumsmåling uden at blive tvunget ind i adfærdsmæssig annonce tracking. At gruppere disse kategorier sammen fratager besøgende kontrol, hvilket gør denne bundling taktik til en anden af de kritiske almindelige fejl ved cookie-samtykke, som man skal undgå.